Tag: DevOps

  • Cline SDK v0.0.65 zmniejsza rozmiar instalacji o ponad połowę

    Cline SDK v0.0.65 zmniejsza rozmiar instalacji o ponad połowę

    Cline SDK v0.0.65 trafił do deweloperów 17 lipca 2026 roku, wprowadzając istotne zmiany. Integracje z Claude Code i Codex nie są już domyślnie dołączane do pakietu. Teraz działają jako opcjonalne zależności typu peer, ładowane tylko w razie potrzeby. W rezultacie rozmiar instalacji CLI Cline (npm i -g cline) zmniejszył się z około 640 MB do 285 MB, co oznacza redukcję o ponad połowę.

    To nie jest jedynie kosmetyczna poprawka. Dla zespołów zajmujących się web developmentem i DevOps, które pracują w kontenerach lub zarządzają wieloma środowiskami, taka redukcja przekłada się na krótsze czasy budowania obrazów, mniejsze zużycie dysku oraz mniej zależności przechodnich, zwłaszcza gdy korzysta się z wybranych providerów.

    Najważniejsze zmiany w wydaniu

    • Claude Code i Codex jako opcjonalne zależności — instalacja spadła z 640 MB do 285 MB
    • Kimi K3 dodany do listy modeli fallback w ClinePass
    • Aktualizacja katalogu modeli
    • OAuth — agent ponawia przebieg po odświeżeniu wygasłych poświadczeń
    • Zespoły agentów — narzędzie spawn nie jest już dostępne dla agentów-teammate'ów
    • Nowy pakiet @cline/ui — gotowe komponenty czatu agentowego z dokumentacją Storybook

    Dlaczego zmiana modelu zależności ma znaczenie

    Dotychczasowy model był prosty: instalujesz Cline SDK i otrzymujesz wszystko. Jednak „wszystko” obejmowało również integracje, które mogły nie być używane. To prowadziło do nadmiarowego kodu, dłuższych instalacji i większych obrazów kontenerów.

    Nowa architektura wprowadza logikę „instaluj to, czego używasz”. SDK Claude Code i Codex są pobierane tylko wtedy, gdy wybierzesz je jako providera. Dla projektów opartych wyłącznie na jednym dostawcy oznacza to realne oszczędności, bez rezygnacji z funkcjonalności.

    Warto dodać, że dokładny rozmiar instalacji zależy od menedżera pakietów, systemu operacyjnego i stanu cache. Niemniej jednak, zmniejszenie o ponad 350 MB jest znaczące.

    Zmiany w pracy zespołowej agentów

    Cline SDK v0.0.65 wprowadza również poprawki w orkiestracji złożonych przepływów pracy. Agenci działający jako teammate'owie stracili dostęp do narzędzia spawn. To ograniczenie zapobiega rekurencyjnemu tworzeniu kolejnych agentów w ramach delegowanych zadań, co mogło prowadzić do niekontrolowanego rozrostu procesów.

    Statusy przebiegów są teraz bardziej czytelne. Gdy zadanie agenta-teammate'a zakończy się błędem, nadrzędny workflow raportuje je jako failed, a nie completed. Dla systemów monitorujących i automatyzacji downstream to różnica między cichą awarią a natychmiastowym powiadomieniem.

    Obsługa OAuth zyskała automatyczne ponowienie. Jeśli poświadczenia wygasną w trakcie długiego przebiegu, Cline odświeży je i podejmie próbę ponownie, bez ręcznego restartowania zadania.

    Kimi K3 i poprawki dla Windows

    Użytkownicy ClinePass zyskali nową opcję awaryjną: model Kimi K3 został dodany do listy fallback. Gdy model podstawowy jest niedostępny lub limit wykorzystania został przekroczony, system może przełączyć się na K3.

    Poprawiono również parsowanie poleceń powłoki, w tym błąd związany z niedopasowaniem powłoki w systemie Windows. Dla zespołów pracujących w różnych systemach operacyjnych to istotna zmiana, ponieważ wcześniej niektóre komendy mogły być interpretowane w sposób niezgodny z zamierzonym, co prowadziło do trudnych do zdiagnozowania błędów.

    Nowe komponenty UI dla „vibe codingu”

    Ciekawym dodatkiem jest pakiet `@cline/ui`. Zawiera gotowe komponenty czatu agentowego, dystrybuowane przez npm i udokumentowane w Storybooku. To ułatwienie dla zespołów, które chcą osadzić interfejs w stylu Cline we własnych aplikacjach, takich jak wewnętrzne portale deweloperskie czy narzędzia do „vibe codingu”.

    Do tej pory Cline SDK koncentrował się głównie na backendzie i wykonywaniu zadań agentowych. Teraz dostarcza również elementy frontendowe, co czyni go bardziej kompletnym fundamentem pod budowę własnych rozwiązań AI.

    Podsumowanie

    Cline SDK v0.0.65 to wydanie, które łączy optymalizację infrastrukturalną z konkretnymi usprawnieniami w przepływach pracy. Mniejsza instalacja, ograniczenia w zespołach agentów, odporniejsze sesje OAuth oraz nowe komponenty UI składają się na aktualizację, którą warto poznać, zwłaszcza jeśli zależy Ci na lżejszych obrazach kontenerów i bardziej przejrzystym raportowaniu statusów zadań.
    Źródła

  • Claude Code 2.1.210 przynosi licznik czasu działania narzędzi i ostrzeżenia o ryzykownych uprawnieniach

    Claude Code 2.1.210 przynosi licznik czasu działania narzędzi i ostrzeżenia o ryzykownych uprawnieniach

    14 lipca 2026 roku Anthropic opublikowało wersję 2.1.210 Claude Code. Ta aktualizacja zawiera 33 zmiany w interfejsie CLI, które koncentrują się na poprawie widoczności pracy agentów, bezpieczeństwie konfiguracji uprawnień oraz stabilności sesji. Wydanie to jest istotne dla zespołów DevOps i deweloperów korzystających z Claude Code do zadań w tle, równoległego kodowania oraz zautomatyzowanych przepływów pracy z pull requestami.

    Kluczowe fakty o wydaniu

    • Licznik czasu rzeczywistego wyświetla się przy długo działających wywołaniach narzędzi, pokazując upływający czas na bieżąco.
    • Ostrzeżenia startowe informują o regułach uprawnień używających Write(path), NotebookEdit(path) lub Glob(path) zamiast bezpieczniejszych Edit(path) i Read(path).
    • Poprawka izolacji git worktree naprawia błąd, przez który subagenci mogli modyfikować główne repozytorium zamiast izolowanej gałęzi roboczej.
    • 33 zmiany CLI obejmują też usprawnienia dashboardu agentów, wsparcie dla czytników ekranu oraz zabezpieczenia przed prompt injection.

    Dlaczego widoczność działania narzędzi ma znaczenie

    Nowy licznik upływającego czasu pojawia się w zwiniętych podsumowaniach wywołań narzędzi i aktualizuje się w sposób ciągły. Dla dewelopera, który obserwuje trwający build, testy czy przeszukiwanie dużego repozytorium, to istotna zmiana — pozwala odróżnić proces, który faktycznie pracuje, od takiego, który się zawiesił. Wcześniej długo działające polecenia wyglądały identycznie jak te, które utknęły. Teraz można łatwo zobaczyć, czy coś się dzieje.

    W środowiskach CI/CD oraz przy zautomatyzowanych agentach działających w tle ta zmiana zmniejsza potrzebę ręcznego sprawdzania logów systemowych. Wystarczy rzut oka na interfejs Claude Code, aby ocenić postęp.

    Izolacja worktree — cicha, ale krytyczna poprawka

    Worktree to mechanizm gita, który pozwala wielu sesjom Claude Code operować na osobnych gałęziach i katalogach roboczych przy współdzielonej historii repozytorium. To fundament bezpiecznej pracy równoległej — jeden agent może robić refaktoring, inny przeglądać kod, a jeszcze inny generować dokumentację, każdy w swojej przestrzeni.

    Błąd naprawiony w wersji 2.1.210 powodował, że subagent skonfigurowany z isolation: "worktree" mógł wykonywać operacje modyfikujące główne repozytorium. To prowadziło do zanieczyszczenia gałęzi, nieoczekiwanych commitów oraz zmian poza zamierzonym zakresem. Dla zespołów korzystających z agentów do automatyzacji PR-ów była to potencjalnie kosztowna usterka. Poprawka przywraca pełną separację — agent z izolacją worktree nie może ingerować w swoją piaskownicę.

    Ostrzeżenia o uprawnieniach, zanim będzie za późno

    Claude Code 2.1.210 wprowadza komunikat wyświetlany przy starcie, gdy reguły uprawnień używają Write(path), NotebookEdit(path) lub Glob(path). Dokumentacja zaleca stosowanie Edit(path) i Read(path), które są bezpieczniejsze i lepiej oddają intencję. Problem nie jest tylko techniczny — reguła napisana złym poleceniem może dawać fałszywe poczucie ochrony. Deweloper może sądzić, że zabezpieczył plik, podczas gdy narzędzie działa inaczej niż zakładał.

    Ostrzeżenie przy starcie pozwala skorygować konfigurację przed wykonaniem jakiejkolwiek operacji na plikach. Z perspektywy zarządzania to mały krok, który może zapobiec poważnym problemom.

    Stabilność, dostępność i hardening

    Wydanie zawiera także szereg mniejszych, ale praktycznych usprawnień. Dashboard agentów teraz lepiej informuje o stanie i aktywności agentów równoległych — mniej zgadywania, co robi który proces. Użytkownicy czytników ekranu zyskali lepszą nawigację po terminalowym interfejsie Claude Code. Poprawiono również obsługę sesji w tle oraz błędy powodujące ich awarie.

    W zakresie bezpieczeństwa warto zauważyć hardening narzędzia Agent przed prompt injection, co jest istotne przy przetwarzaniu niezaufanych treści z repozytoriów, komentarzy czy webhooków. Dodatkowo poprawiono działanie ultracode, które nie będzie już niepotrzebnie aktywowane na wejściu niepochodzącym od człowieka, takim jak komentarze do PR-ów.

    Wersja 2.1.210 wskazuje kierunek, w jakim zmierza Claude Code: agent ma działać szybciej, przewidywalniej i bezpieczniej. Dla każdego, kto wdraża kod na produkcję za pomocą agenta AI, ta aktualizacja jest warta natychmiastowego wdrożenia.


    Źródła

  • Claude z nowymi narzędziami bezpieczeństwa: wygasanie kluczy API i pełniejszy wgląd w wydarzenia administracyjne

    Claude z nowymi narzędziami bezpieczeństwa: wygasanie kluczy API i pełniejszy wgląd w wydarzenia administracyjne

    Anthropic rozszerzyło dokumentację Access Transparency dla zdarzeń cmek_preserve oraz wprowadziło możliwość ustawiania daty wygaśnięcia kluczy API bezpośrednio w konsoli Claude. Te zmiany, choć mogą wydawać się drobne, przynoszą znaczące korzyści dla zespołów DevOps i platform engineeringu w zakresie zarządzania bezpieczeństwem.

    Co konkretnie się zmieniło?

    • Access Transparency zawiera teraz przykładowy payload zdarzeń cmek_preserve oraz dwa nowe kody przyczyny: policy_violation_investigation i csae_report.
    • Dokumentacja wyjaśnia, że zdarzenie zachowania treści jest rejestrowane niezależnie od tego, czy proces został zainicjowany przez człowieka, czy przez zautomatyzowany pipeline bezpieczeństwa.
    • Klucze API można teraz tworzyć z określoną datą wygaśnięcia – predefiniowaną, niestandardową lub bezterminową.
    • Dla kluczy z okresem życia minimum 7 dni Anthropic wysyła do twórcy powiadomienie e-mail przed wygaśnięciem.
    • Pole expires_at w Admin API oraz tabela kluczy w konsoli pokazują status wygaśnięcia, co ułatwia audyt i rotację.

    Więcej przejrzystości wokół CMEK

    Access Transparency to mechanizm, który umożliwia organizacjom wgląd w to, kiedy i dlaczego Anthropic uzyskuje dostęp do ich treści. Rozszerzenie dokumentacji o filtry i konkretne przykłady payloadów dla zdarzeń cmek_preserve będzie szczególnie przydatne dla zespołów pracujących w regulowanych środowiskach.

    Ważnym uzupełnieniem jest wyjaśnienie dotyczące mechanizmu przechowywania treści. Kiedy organizacja korzysta z kluczy szyfrowania zarządzanych przez klienta (CMEK), zachowana treść jest ponownie szyfrowana poza tym kluczem. Dzięki temu dochodzenie może być kontynuowane niezależnie od tego, czy klient nadal udostępnia swój klucz, co jest istotne w przypadku incydentów bezpieczeństwa.

    W dokumentacji pojawiły się także kody przyczyn zachowania treści: safety_review, incident_response, policy_violation_investigation oraz csae_report. Dla audytorów to konkretna informacja – wiadomo nie tylko, że coś zostało zachowane, ale także dlaczego i czy stało za tym narzędzie automatyczne, czy decyzja człowieka.

    Koniec z wiecznymi kluczami

    Druga zmiana, choć bardziej praktyczna, jest równie istotna. W konsoli Claude można teraz ustawić datę wygaśnięcia klucza API już na etapie jego tworzenia. Użytkownicy mogą wybierać spośród okresów predefiniowanych, niestandardowych lub opcji "Nigdy". Istniejące klucze pozostają bez zmian, co zapobiega problemom z działaniem pipeline'ów.

    Długowieczne klucze API to klasyczny problem bezpieczeństwa – im dłużej klucz istnieje, tym większe ryzyko jego wycieku. Automatyczne przypomnienia e-mail dla kluczy z minimum tygodniowym okresem życia stanowią dodatkową warstwę zabezpieczeń. Jeśli ktoś zapomni o rotacji, system przypomni.

    Dla zespołów zarządzających sekretami i rotacją poświadczeń nowe pole expires_at w Admin API umożliwia budowanie własnych workflow opartych na tych danych. Ręczne śledzenie, który klucz kiedy wygasa, staje się zbędne.

    Co to oznacza w praktyce

    Te zmiany nie są rewolucyjne, ale wskazują na wyraźny trend: Claude z nowymi narzędziami bezpieczeństwa staje się coraz bardziej audytowalny i łatwiejszy do wdrożenia w środowiskach wymagających ścisłej kontroli. Więcej zdarzeń administracyjnych trafia do logów, a operatorzy zyskują narzędzia do zarządzania cyklem życia poświadczeń bez konieczności tworzenia własnych obejść.

    Dla osób wdrażających Claude'a w organizacjach z wymogami compliance, to dwie mniej rzeczy do zmartwień.


    Źródła

  • Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Anthropic opublikował 29 czerwca 2026 roku wersję 2.1.196 narzędzia Claude Code. Nowa wersja wprowadza organizacyjne zarządzanie modelami domyślnymi, czytelniejsze nazwy sesji oraz istotne zaostrzenie przepisów bezpieczeństwa dla serwerów MCP w niezaufanych repozytoriach.

    Co nowego w pigułce

    • Organizacyjne modele domyślne – administratorzy mogą ustawić model na poziomie organizacji, a komenda /model pokazuje go jako „Org default”.
    • Czytelne nazwy sesji – sesje startują teraz z domyślnymi nazwami, co ułatwia identyfikację i wznawianie rozmów.
    • Bezpieczeństwo MCP – serwery z .mcp.json nie uruchamiają się automatycznie w niezaufanych przestrzeniach roboczych.
    • Trwałość zadań w tle – długotrwałe polecenia mogą przetrwać restart procesu sesji lub demona.
    • Watchdog strumieniowania – brak odpowiedzi przez 5 minut powoduje automatyczne przerwanie i ponowną próbę.

    Bezpieczeństwo MCP: najważniejsza zmiana dla zespołów DevOps

    Zmiana w zatwierdzaniu serwerów MCP jest kluczowa dla osób klonujących repozytoria i uruchamiających w nich Claude Code. Wcześniej serwer zdefiniowany w .mcp.json mógł wystartować automatycznie, jeśli repozytorium zawierało odpowiedni wpis w .claude/settings.json. Teraz w niezaufanych przestrzeniach roboczych polecenia claude mcp list i claude mcp get nie uruchamiają tych serwerów samodzielnie – zamiast tego trafiają one na listę oczekujących na zatwierdzenie.

    To eliminuje ryzyko, w którym sklonowane repo mogło nieświadomie uruchomić niechciane serwery MCP na maszynie dewelopera. Dla zespołów pracujących z kodem stron trzecich to istotne zabezpieczenie, które wcześniej wymagało ręcznej kontroli konfiguracji przed pierwszym uruchomieniem.

    Sesje, które nie giną przy restarcie

    Sesje, które nie giną przy restarcie

    Kolejna zmiana istotna dla środowisk hostingowych i ciągłej integracji dotyczy niezawodności zadań w tle. Długotrwałe polecenia agenta zyskały większą trwałość – mogą przetrwać zatrzymanie procesu sesji, a nawet restart demona. Jeśli worker zostanie ubity podczas restartu demona, automatycznie wznawia pracę.

    To ważna zmiana dla osób uruchamiających wielogodzinne zadania przez Claude Code, takie jak refaktoryzacje, migracje czy generowanie dokumentacji. W poprzednich wersjach awaria procesu często oznaczała utratę całego postępu. Teraz agent wraca do przerwanej pracy bez potrzeby ręcznej interwencji.

    Dodatkowo, domyślnie włączony watchdog strumieniowania przerywa połączenie i podejmuje automatyczną ponowną próbę, jeśli strumień odpowiedzi nie wygeneruje żadnego zdarzenia przez 5 minut. To rozwiązanie eliminuje problem „zawieszonych” sesji, które mogły wisieć w nieskończoność przy przeciążonym API.

    Drobniejsze usprawnienia użyteczności

    Drobniejsze usprawnienia użyteczności

    Wersja 2.1.196 wprowadza także kilka poprawek w interfejsie. Załączniki w czacie stały się klikalne, co pozwala na otwarcie pliku bezpośrednio z poziomu konwersacji. Terminal UI doczekał się odświeżenia, a proces code review został usprawniony.

    Poprawiono również błędy związane z interakcjami agentów i walidacją wtyczek. Dla użytkowników korzystających z wielu równoległych sesji zmiana w nazewnictwie jest istotna – zamiast enigmatycznych identyfikatorów sesje otrzymują domyślne, czytelne nazwy, co znacznie ułatwia nawigację przy pięciu otwartych zadaniach.

    Dlaczego to wydanie ma znaczenie

    Claude Code to aktualizacja o charakterze infrastrukturalnym. Nie wprowadza spektakularnych nowości funkcjonalnych, ale wzmacnia fundamenty: bezpieczeństwo, niezawodność i kontrolę nad środowiskiem pracy. Dla zespołów deweloperskich, które wdrożyły już Claude Code jako codzienne narzędzie, te zmiany oznaczają mniej niespodzianek i większą przewidywalność, zwłaszcza gdy agent działa na zdalnych maszynach lub przetwarza kod z zewnętrznych źródeł.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

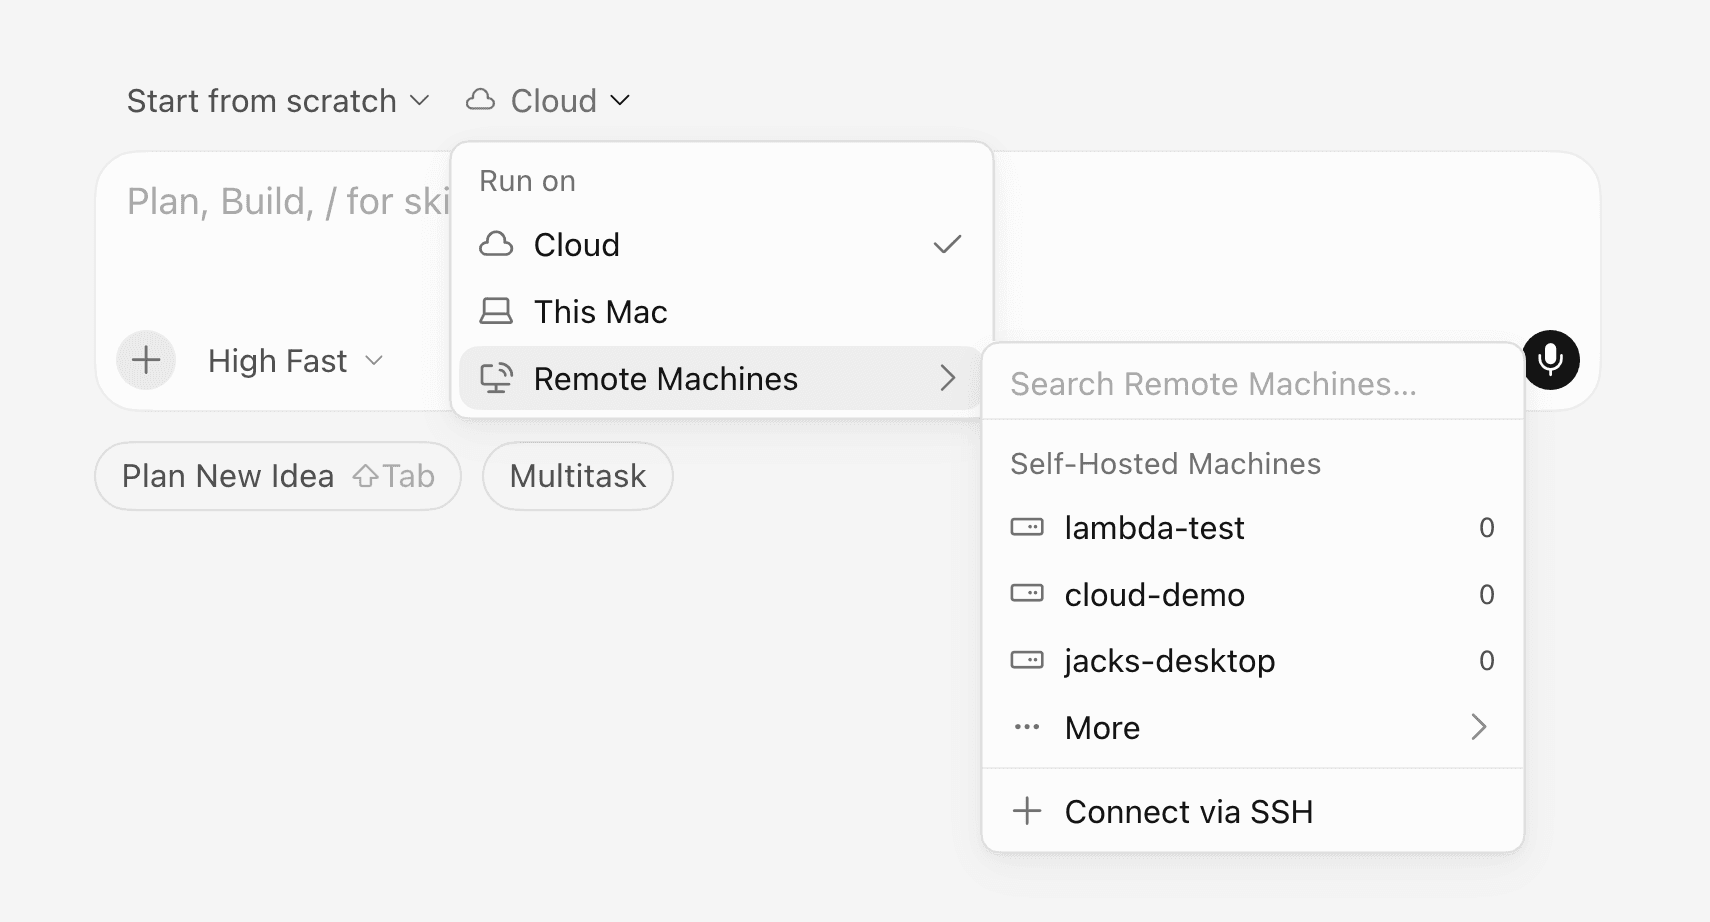
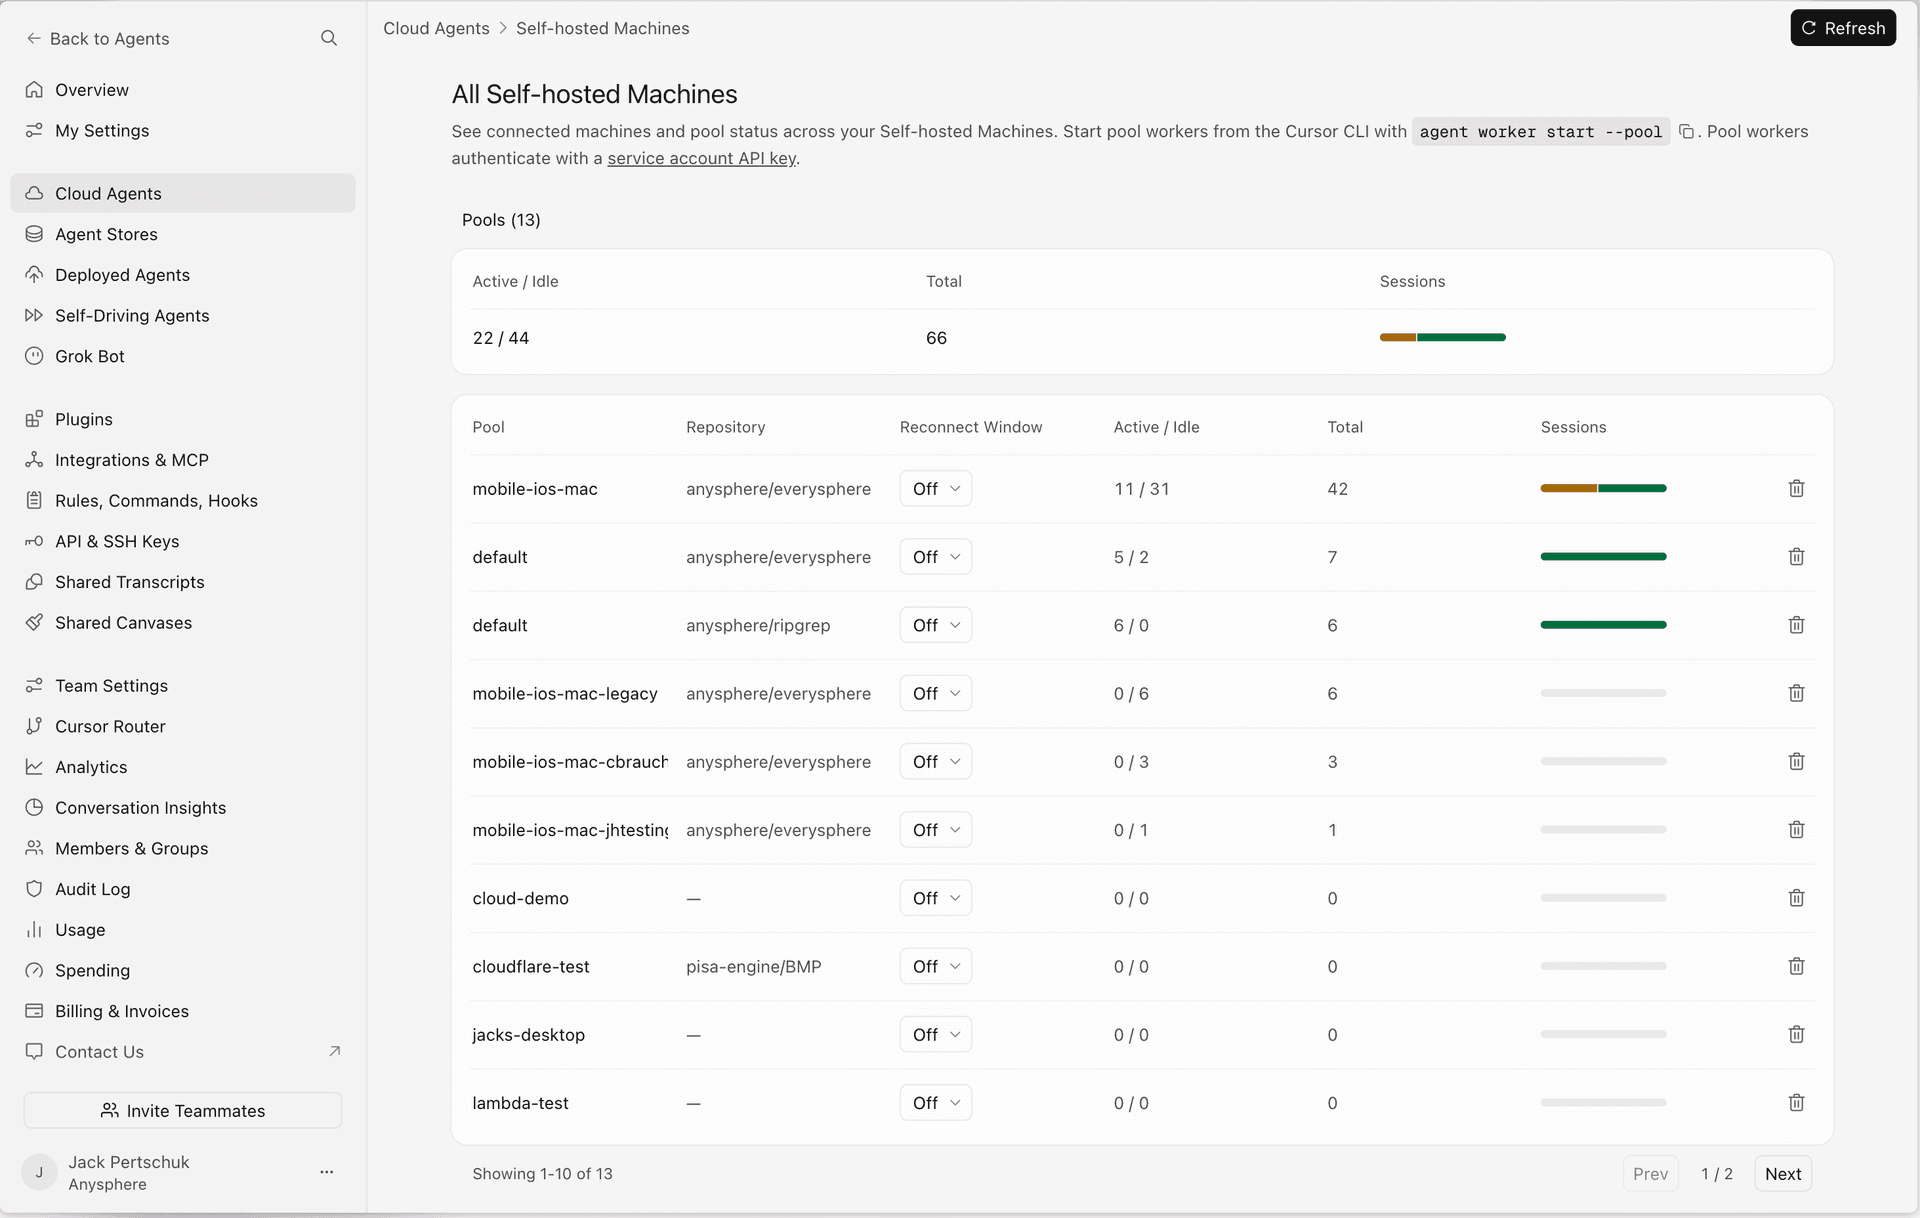
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła

  • Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Anthropic oficjalnie wycofał modele Claude Sonnet 4 i Claude Opus 4 z API. Od 15 czerwca 2026 każde zapytanie do claude-sonnet-4-20250514 i claude-opus-4-20250514 zakończy się błędem. Dla zespołów zajmujących się web developmentem, sztuczną inteligencją i DevOps to sygnał do natychmiastowego sprawdzenia konfiguracji produkcyjnych. Jeśli wasza aplikacja wciąż korzysta z tych identyfikatorów, integracja przestała działać.

    Co dokładnie się zmieniło

    • Data wycofania: 15 czerwca 2026 — od tego dnia API zwraca błędy dla starych identyfikatorów modeli.
    • Dotknięte modele: claude-sonnet-4-20250514 oraz claude-opus-4-20250514 (oryginalne wydania 4.0 z maja 2025).
    • Zalecane zamienniki: claude-sonnet-4-6 i claude-opus-4-8 — nowsze i bardziej wydajne.
    • Zasięg problemu: dotyczy bezpośrednich wywołań API — klientów SDK, funkcji serverless, pipeline'ów CI/CD i narzędzi automatyzacji.
    • Kolejne wycofanie: Opus 4.1 (claude-opus-4-1-20250805) — datę utraty wsparcia należy zweryfikować na oficjalnej stronie deprecjacji Anthropic.

    Nie chodzi o etykiety, tylko o konkretne identyfikatory

    Warto zaznaczyć, że Anthropic nie wycofuje całej rodziny Claude Sonnet 4 czy Claude Opus 4. Emerytura dotyczy wyłącznie pierwszych wersji z maja 2025. Modele oznaczone jako claude-sonnet-4-5-20250929, claude-opus-4-5-20251101 czy nowsze wciąż działają normalnie. Problem występuje tam, gdzie ktoś na sztywno wpisał identyfikator z datą 20250514 — a takich przypadków w produkcyjnych backendach jest wiele.

    Po 15 czerwca API zwraca błąd. Jeśli wasz system obsługi klienta, agent AI albo pipeline do generowania kodu polegał na tych modelach, przestał działać z dnia na dzień. Anthropic powiadomił deweloperów 14 kwietnia 2026, a data wycofania to 15 czerwca 2026, co daje około 62 dni na dostosowanie — czasu było sporo, ale jak to zwykle bywa, nie każdy zdążył.

    Jak migrować i nie stracić pół dnia na szukanie

    Migracja jest prosta. W kodzie wystarczy zamienić stary identyfikator na nowy — format zapytań, nagłówki autoryzacji i struktura odpowiedzi nie zmieniły się. W Pythonie z SDK Anthropica wygląda to tak:

    # przed zmianą
    model="claude-opus-4-20250514"
    
    # po zmianie
    model="claude-opus-4-8"

    Podobnie działa to w JavaScript, curl i innych SDK. Problem nie leży w skomplikowanej zmianie, lecz w liczbie miejsc, gdzie stary identyfikator mógł zostać użyty. Sprawdźcie zmienne środowiskowe, pliki konfiguracyjne CI/CD, zadania cron i zewnętrzne integracje — scenario buildery, platformy do vibe codingu, narzędzia automatyzujące workflow. Każde z nich mogło mieć zaszyty claude-sonnet-4-20250514 w ustawieniach.

    Przy przechodzeniu na Opus 4.7 lub 4.8: zachowanie parametrów temperature, top_p i top_k przy wartościach innych niż domyślne nie zostało potwierdzone w oficjalnych źródłach — przed migracją należy sprawdzić aktualną dokumentację Anthropic.

    Dlaczego to ma znaczenie dla szerszego ekosystemu

    Wycofanie modeli 4.0 wpisuje się w szerszy trend. Anthropic, podobnie jak OpenAI czy Google, przyspiesza cykl życia modeli — nowe wersje pojawiają się co kilka miesięcy, a stare tracą wsparcie po około roku. Dla zespołów pracujących w trybie ciągłego dostarczania to norma. Gorzej, jeśli prowadzicie projekt, który działa stabilnie od miesięcy i nikt nie zaglądał do konfiguracji API.

    Deweloperzy korzystający z Claude przez interfejs claude.ai nie muszą podejmować żadnych działań — tam wybór modelu jest automatyczny. Problem dotyczy wyłącznie dostępu programistycznego. Jeśli korzystacie z Claude przez Amazon Bedrock albo Vertex AI, sprawdźcie osobno ich tabele wsparcia — partnerzy mają własne kalendarze wycofywania.

    Na froncie DevOps warto także pamiętać, że za Opus 4.1 podąży Opus 4.5 i Sonnet 4.5 — ich daty emerytury są już zapowiedziane na trzeci kwartał 2026. Kto migruje teraz z 4.0 na 4.6 lub 4.8, ten za kilka miesięcy i tak będzie musiał powtórzyć tę operację. Dlatego część zespołów rozważa abstrahowanie identyfikatorów modeli przez warstwę zarządzaną — aby nie gonić za każdym ogłoszeniem deprecjacji osobno.

    Podsumowanie

    Wycofanie Claude Sonnet 4 i Claude Opus 4 to nie katastrofa, ale test na dojrzałość procesów w zespole. Jeśli wasze pipeline'y wytrzymały 15 czerwca bez awarii — dobrze. Jeśli nie — macie okazję zautomatyzować monitoring wersji API, zanim kolejne deprecjacje was zaskoczą. W ekosystemie AI modele starzeją się szybko, a umiejętność sprawnej podmiany jednego identyfikatora na inny staje się równie ważna jak sam kod.


    Źródła

  • Factory wzbogaca GitLaba o CI Components i gasi pożary stabilności

    Factory wzbogaca GitLaba o CI Components i gasi pożary stabilności

    Factory wzbogaca GitLaba o CI Components i gasi pożary stabilności

    Factory wypuściło wersję v0.142.0, w której użytkownicy zyskali możliwość bezpośredniej konfiguracji pipeline'ów code review przez GitLab CI Components. To pierwsze tak zaawansowane połączenie obu narzędzi – zamiast korzystać z zewnętrznych skryptów, Factory integruje się z mechanizmami CI GitLaba. Równocześnie zespół naprawił problem z duplikowaniem wiadomości w czacie oraz poprawił logikę odświeżania w przeglądarce diffów. To wydanie koncentruje się na inżynieryjnym porządkowaniu, co jest korzystne dla użytkowników.

    Kluczowe zmiany w Factory v0.142.0

    • GitLab CI Components pozwalają teraz na konfigurację pipeline'ów code review bezpośrednio z poziomu Factory.
    • Zduplikowane wiadomości w czacie zostały usunięte – poprawka dotyczy wielu obszarów jednocześnie.
    • Przeglądarka diffów zyskała ulepszoną logikę odświeżania, co eliminuje wizualne artefakty przy przełączaniu plików.
    • GitLab self-hosted działa teraz przez dedykowany flow OAuth, eliminując potrzebę ręcznego wklejania tokena.
    • Obserwowalność wchodzi w zakres uprawnień integracji – GitLab musi otrzymać scope'y read_observability i write_observability.

    GitLab CI Components zamiast klejenia na taśmę

    Dotychczas Factory wspierało GitLaba głównie poprzez aplikację OAuth dla instancji self-hosted. Konfiguracja wymagała stworzenia użytkownika „Factory Droid”, nadania mu odpowiednich uprawnień oraz autoryzacji przez panel Repository Selection. Funkcjonalne, ale bez większych innowacji.

    Wersja v0.142.0 dodaje możliwość konfiguracji pipeline'ów code review przez GitLab CI Components. Dla zespołów DevOps oznacza to, że Factory staje się integralną częścią cyklu CI. Można teraz wpiąć agenta code review bezpośrednio w joby GitLaba, korzystając z komponentów CI, które GitLab udostępnia jako standardowy mechanizm reużywalnych konfiguracji.

    Co ciekawe, zakres uprawnień wykracza poza standardowe read_repository i write_repository. Factory wymaga również dostępów do obserwowalności – read_observability i write_observability. To sugeruje, że integracja obejmuje nie tylko podgląd kodu, ale także metryki i logi środowiska CI. Dla osób zarządzających większą liczbą repozytoriów, taki poziom integracji ma znaczenie.

    Stabilność zamiast wodotrysków

    Oprócz nowości związanych z GitLabem, v0.142.0 rozwiązuje dwa istotne problemy. Pierwszy to zduplikowane wiadomości w czacie – problem występował w wielu obszarach i mógł dezorientować użytkowników. Drugi dotyczy przeglądarki diffów, gdzie logika odświeżania mogła wyświetlać nieaktualny stan pliku przy szybkim przełączaniu między zmianami. Obie poprawki są mniej widowiskowe, ale kluczowe dla codziennej pracy z narzędziem.

    W tle widać również, że Factory aktywnie pracuje nad problemami pamięciowymi w integracji z GitLabem. Wcześniejsze wydanie naprawiło błąd out-of-memory w aplikacji Factory, więc v0.142.0 kontynuuje ten porządkowy trend. Nie ma tu efektu wow, ale jest systematyczne zamykanie technicznego długu.

    Self-hosted i OAuth – o tym warto wiedzieć

    Dla zespołów korzystających z własnych instancji GitLaba, setup jest już dobrze dopracowany. Factory używa aplikacyjnego flow OAuth z redirect URI (https://app.factory.ai/api/integrations/redirect/gitlab-sh) i wymaga utworzenia użytkownika Factory Droid przed autoryzacją. Repozytoria pojawiają się w panelu selekcji, a nie są zgadywane na podstawie URL-u czy ścieżki.

    To podejście eliminuje ręczne zarządzanie tokenami, ale wprowadza dodatkowe kroki przy pierwszym setupie. Jednak po skonfigurowaniu działa solidnie – zwłaszcza teraz, gdy zespół Factory rozwiązał problemy z wyciekami pamięci w tej integracji.

    Co dalej dla użytkowników Factory

    Wydanie v0.142.0 to nie rewolucja, ale istotny krok w kierunku dojrzałości narzędzia. GitLab przestaje być integracją drugorzędną i staje się pełnoprawnym partnerem w pipeline'ach code review. Jeśli wasz zespół korzysta z self-hostowanego GitLaba i rozważa automatyzację przeglądów kodu, to wydanie może być dobrym momentem, aby dać Factory szansę. Zwłaszcza że zduplikowane wiadomości i problemy z lagami w diffach zostały rozwiązane.


    Źródła

  • Factory CLI v0.125.0: Nowe opcje konfiguracji ACP i większe limity wyjściowe

    Factory CLI v0.125.0: Nowe opcje konfiguracji ACP i większe limity wyjściowe

    Zespół Factory wprowadził wersję 0.125.0 swojego interfejsu wiersza poleceń, w której dodano obsługę konfiguracji ACP z możliwością nadpisywania ustawień w obrębie sesji oraz zwiększono limity obcinania wyników narzędzia Task. Te zmiany mają na celu stworzenie bardziej elastycznego środowiska pracy z modelami AI, co z pewnością docenią entuzjaści vibe codingu oraz inżynierowie DevOps.

    Kluczowe zmiany w wydaniu

    • Opcje konfiguracji ACP – CLI teraz informuje klientów ACP o dostępnych opcjach i wspiera session/set_config_option, co umożliwia dynamiczne nadpisywanie ustawień.
    • Wyższe limity wyników Task – narzędzie teraz zachowuje więcej danych wyjściowych, co zapobiega utracie długich odpowiedzi generowanych przez modele językowe.
    • Usunięcie efektów shimmer – z interfejsu usunięto nieaktualne animacje migotania, które rozpraszały podczas pracy.
    • Poprawiona widoczność ścieżek – pasek tytułowy aplikacji wyraźniej pokazuje bieżącą ścieżkę pliku, co ułatwia orientację w projekcie.

    Elastyczna konfiguracja bez restartowania klientów

    Nowy mechanizm ACP może wydawać się skomplikowany, ale w praktyce przynosi konkretne korzyści dla osób pracujących z agentami AI. Dzięki obsłudze session/set_config_option, Factory CLI pozwala na zmianę niektórych parametrów konfiguracyjnych bez konieczności zamykania i ponownego uruchamiania klienta.

    To jest szczególnie przydatne w środowiskach, gdzie różne zadania w ramach jednego projektu wymagają różnych profili działania sztucznej inteligencji. Jeden skrypt może potrzebować intensywnego podpowiadania kodu, podczas gdy inny wymaga oszczędniejszego trybu, aby nie przeciążać interfejsu. Wcześniej takie zmiany wymagały edycji plików konfiguracyjnych lub restartu; teraz można je wprowadzać w locie. Dla rozproszonych agentów i potoków ciągłej integracji oznacza to mniej przerw i większą płynność pracy.

    Dodatkowo, narzędzie otwiera się na szerszą integrację z zewnętrznymi klientami ACP, co może prowadzić do nowych scenariuszy automatyzacji, takich jak zdalne sterowanie konfiguracją czy lepsze powiązanie z systemami monitorującymi.

    Więcej danych, mniej strat – nowe limity wyników

    Drugim istotnym ulepszeniem jest zwiększenie limitów obcinania dla rezultatów zwracanych przez narzędzie Task. W pracy z dużymi modelami językowymi często można było napotkać problemy związane z obcinaniem odpowiedzi, które zawierały długie fragmenty kodu, logi czy szczegółowe wyjaśnienia. To było frustrujące, zwłaszcza podczas sesji vibe coding, gdzie generowany kod często przekraczał standardowe rozmiary odpowiedzi.

    Od wersji 0.125.0 Factory pozwala na zachowanie znacznie większej ilości treści. Co ważne, zmiana nie polega na prostym zwiększeniu stałego progu – wprowadzono limity, które lepiej dostosowują się do charakteru odpowiedzi. Dzięki temu programista nie musi obawiać się, że model dostarczy tylko część rozwiązania, co pozwala skupić się na merytorycznej pracy, a nie na walce z okrojonymi wynikami.

    Dla zespołów DevOps to także praktyczna korzyść: długie logi z procesów budowania czy automatyzacji będą teraz w całości widoczne w konsoli, co przyspiesza debugowanie i analizę przyczyn awarii.

    Poprawki wizualne – mniej migotania, lepsza nawigacja

    Choć zmiany mogą wydawać się kosmetyczne, usunięcie efektów shimmer i poprawiona widoczność ścieżek w pasku tytułowym realnie wpływają na komfort codziennej pracy. Stary interfejs potrafił wyświetlać animacje migotania jeszcze przez chwilę po zakończeniu operacji, co wprowadzało chaos wizualny i odwracało uwagę od wyników. Teraz środowisko jest czystsze i bardziej przewidywalne.

    Nowy wygląd paska tytułowego to ukłon w stronę programistów pracujących z wieloma repozytoriami i plikami jednocześnie. Wyraźnie widoczna ścieżka pomaga szybko zorientować się, w którym miejscu projektu się znajdujemy – bez konieczności dodatkowego sprawdzania w terminalu czy menedżerze plików. Dla każdego, kto choć raz pomylił kontekst podczas intensywnej sesji kodowania, będzie to odczuwalne usprawnienie.

    Co to oznacza dla programistów?

    Factory CLI v0.125.0 to nie rewolucja, ale solidna aktualizacja, która odpowiada na realne potrzeby osób korzystających z AI w codziennym kodowaniu. Dynamiczna konfiguracja ACP daje większą kontrolę nad zachowaniem agentów, zwiększone limity zapobiegają utracie kluczowych danych, a poprawiony interfejs sprawia, że praca staje się bardziej komfortowa. Dla web developerów, inżynierów DevOps i entuzjastów vibe codingu to krok naprzód w kierunku środowiska, które mniej przeszkadza, a więcej pomaga.


    Źródła

  • Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze

    Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze

    Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze, co zmienia sposób pracy z agentami AI. Teraz agenty otrzymują w pełni skonfigurowane środowiska deweloperskie, które odpowiadają oczekiwaniom doświadczonych programistów. Oferują one sklonowane repozytoria, zainstalowane zależności oraz dostęp do wewnętrznych narzędzi i systemów budowania, wszystko zdefiniowane jako konfiguracja wielokrotnego użytku, z pełną historią wersji i audytem. Dotychczas agenty w chmurze działały w ograniczonym kontekście — mogły pisać kod, ale nie miały możliwości testowania, budowania ani weryfikacji.

    Kluczowe fakty o nowych środowiskach

    • Wsparcie dla wielu repozytoriów — agenty mogą teraz pracować na kilku repozytoriach jednocześnie, co jest istotne w organizacjach korzystających z mikroserwisów.
    • Konfiguracja przez Dockerfile z build secrets — zapewnia bezpieczny dostęp do prywatnych rejestrów bez ryzyka wycieku poświadczeń.
    • 70% szybsze budowanie dzięki cache'owaniu warstw — tylko zmienione warstwy obrazu są przebudowywane przy aktualizacji Dockerfile.
    • Historia wersji i audyt — każde środowisko ma własną historię zmian, co umożliwia przegląd i rollback, a administratorzy mogą kontrolować, kto ma dostęp do cofania zmian.
    • Izolowane sekrety — poświadczenia i ruch sieciowy są ograniczone do pojedynczego środowiska, co minimalizuje ryzyko wycieku.

    Co to zmienia w codziennej pracy zespołów

    Lokalne agenty AI, mimo że wygodne, mają ograniczenia — konkurują o zasoby maszyny, nie mogą weryfikować własnej pracy, a jedno lub dwa równoległe zadania mogą stać się wąskim gardłem. Przeniesienie agentów do izolowanych maszyn wirtualnych w chmurze rozwiązuje te problemy.

    Agent może teraz uruchomić pełną kompilację, zainstalować zależności, przetestować oprogramowanie i wygenerować pull request gotowy do scalenia. Działa to w tle, podczas gdy użytkownik pracuje nad innymi zadaniami lokalnie. Cursor informuje, że ponad 30% ich wewnętrznych PR-ów jest już tworzonych przez agentów w chmurze, co potwierdza ich efektywność.

    Nowością jest również możliwość ręcznego przełączania sesji między maszyną lokalną a chmurą. Użytkownik może rozpocząć zadanie lokalnie, przenieść długotrwałą pracę do chmury i następnie ściągnąć ją z powrotem, aby przetestować zmiany na swoim sprzęcie.

    Bezpieczeństwo jako fundament, nie dodatek

    Bezpieczeństwo jako fundament, nie dodatek

    Interesującym aspektem tej aktualizacji jest podejście do bezpieczeństwa. Cursor wbudował kontrole w architekturę środowisk. Sekrety są izolowane — agent w jednym środowisku nie ma dostępu do poświadczeń z innego. Build secrets są dostępne tylko na etapie budowania obrazu i nie trafiają do działającego kontenera.

    Dodatkowo, logi audytowe rejestrują każdą zmianę konfiguracji, a historia wersji umożliwia wycofanie nieudanej aktualizacji. Dla zespołów w regulowanych branżach to często kluczowy warunek do rozważenia użycia agentów AI w procesie deweloperskim.

    Proces konfiguracji jest prostszy, niż można by się spodziewać. Użytkownik wchodzi na dashboard agentów, tworzy nowe środowisko i definiuje je przez Dockerfile — ręcznie lub z pomocą AI. Cursor potrafi analizować repozytoria, wykrywać potrzebne narzędzia i proponować konfigurację. Zadaje pytania, flaguje brakujące poświadczenia i waliduje poprawność setupu. Pierwsza zapisana wersja staje się punktem wyjścia dla kolejnych iteracji, a każda zmiana to nowa wersja do recenzji.

    Nowa era pracy równoległej

    To, co kiedyś wymagało godzin ręcznego konfigurowania, teraz dzieje się w minutach. Agenty działają równolegle w izolowanych środowiskach, co pozwala na uruchomienie ich wielu jednocześnie — jeden analizuje buga, drugi przygotowuje nową funkcjonalność, trzeci monitoruje otwarty PR.

    Dla zespołów DevOps i web developmentu oznacza to możliwość zwiększenia wydajności pracy bez konieczności powiększania zespołu. Nie chodzi już tylko o to, aby AI podpowiadało kod — teraz ma ono samodzielnie realizować całe zadania inżynieryjne, od analizy po zweryfikowany PR, w środowisku, które zespół w pełni kontroluje.


    Źródła

  • Codex 0.130.0: zdalne sterowanie, lepsze wtyczki i nowa jakość pracy z agentem

    Codex 0.130.0: zdalne sterowanie, lepsze wtyczki i nowa jakość pracy z agentem

    OpenAI wydało wersję Codex 0.130.0, która poprawia zarządzanie wtyczkami oraz zdalne połączenia. To wydanie ułatwia odkrywanie i współdzielenie rozszerzeń oraz umożliwia wykorzystanie Codex w zdalnych środowiskach DevOps, co może wpłynąć na sposób, w jaki zespoły wdrażają asystentów AI w codziennej pracy.

    Kluczowe informacje

    • Wtyczki zyskały bardziej informacyjny marketplace oraz wsparcie dla schematów MCP, co ułatwia wymianę narzędzi między środowiskami.
    • Ulepszono zdalne połączenia, co pozwala na stabilniejszą pracę w trybie headless oraz automatyzację.
    • AWS Bedrock wprowadza zarządzane uwierzytelnianie, co upraszcza autoryzację w chmurze dla zespołów korzystających z infrastruktury Amazona.
    • Poprawiono obsługę wątków – usunięto błędy związane z przypiętymi wątkami archiwalnymi oraz zachowaniem zdalnych połączeń, co stabilizuje wielozadaniowe sesje.

    Wtyczki bez tarcia – lepszy marketplace i wsparcie MCP

    Do tej pory udostępnianie wtyczek w Codex wymagało ręcznego przeszukiwania plików. Wersja 0.130.0 wprowadza bardziej informacyjny marketplace, który ułatwia odkrywanie i ocenę dostępnych rozszerzeń. Dla zespołów budujących własne narzędzia wewnętrzne opisy i szczegóły wtyczek są teraz lepiej widoczne, a wsparcie dla schematów MCP (Model Context Protocol) pozwala na precyzyjne definiowanie akcji i narzędzi.

    Dzięki MCP definicje akcji są ustandaryzowane, co zwiększa bezpieczeństwo i ułatwia audyt – szczególnie ważne w firmach, gdzie dział IT musi szybko sprawdzić, co trafia do pipeline’a. Dla praktyków vibe codingu oznacza to mniej przerw na ręczne konfiguracje – przeglądasz, instalujesz i kontynuujesz pracę.

    Zdalne połączenia – Codex w środowiskach zdalnych

    Wersja 0.130.0 wprowadza istotne ulepszenia w obsłudze zdalnych połączeń. Choć nie ma jeszcze dedykowanego polecenia do sterowania bezgłowym serwerem, poprawki w tym obszarze sprawiają, że Codex lepiej radzi sobie w scenariuszach zdalnych i automatycznych. To krok w stronę wizji, w której Codex działa jako silnik agentowy dostępny z lekkich klientów – zgodnie z zapowiedziami aplikacji Codex, która ma zarządzać wieloma agentami i działać w tle.

    Dla zespołów DevOps i hostingowych oznacza to nowe możliwości: stabilniejsze sesje na zdalnych maszynach, łatwiejszą integrację z webhookami oraz potencjał do asystowania przy deploymencie, monitoringu czy naprawie incydentów bez konieczności trzymania otwartego lokalnego terminala.

    AWS Bedrock i zarządzane uwierzytelnianie – mniej tarć w chmurze

    Dla organizacji korzystających z Amazon Bedrock, wersja 0.130.0 wprowadza zarządzane uwierzytelnianie Bedrock. Zamiast skomplikowanych zmiennych środowiskowych czy ręcznego konfigurowania tokenów, autoryzacja może teraz przechodzić przez uproszczony, zarządzany mechanizm. To uproszczenie eliminuje częsty problem wdrożeniowy: inżynier używa tych samych uprawnień, które ma w AWS, bez dodatkowego hasła czy klucza API.

    Poprawki, które czuć w codziennym kodowaniu

    Poprawki, które czuć w codziennym kodowaniu

    Wśród mniej widocznych, ale równie ważnych zmian, znajduje się zestaw poprawek dla obsługi wątków. Poprzednie wersje miały problem z przypiętymi wątkami archiwalnymi, które potrafiły niespodziewanie wracać, oraz z zachowaniem statusu zdalnych połączeń. Teraz te błędy zostały usunięte, co przekłada się na większą stabilność podczas intensywnej pracy z wieloma równoległymi zadaniami. Dla użytkowników analizujących wielopłatową bazę kodu z równoczesnymi testami to różnica między płynną pracą a frustracją.

    Podsumowanie

    Wydanie 0.130.0 to nie tylko zestaw poprawek, ale także sygnał, że Codex rozwija się z roli inteligentnego terminala do kodowania. Ulepszone zdalne połączenia i lepsze współdzielenie wtyczek stanowią fundament pod bardziej zautomatyzowane scenariusze – od zarządzania serwerami po firmowe platformy agentowe. Jeśli do tej pory traktowałeś Codex jako dodatek do IDE, warto rozważyć jego wykorzystanie jako samodzielnego, skalowalnego silnika AI.


    Źródła