Kategoria: Technologie

  • Claude Code wprowadza domyślnie Claude Sonnet 5 – potężny model z 1M oknem kontekstu za 2 dolary

    Claude Code wprowadza domyślnie Claude Sonnet 5 – potężny model z 1M oknem kontekstu za 2 dolary

    Anthropic wprowadził aktualizację Claude Code 2.1.197, w której domyślnym modelem asystenta kodowania stał się Claude Sonnet 5. To znacząca zmiana dla zespołów pracujących z dużymi bazami kodu, ponieważ nowy model oferuje natywne okno kontekstu mieszczące milion tokenów. Promocyjna wycena API obowiązuje do końca sierpnia 2026 roku. Aktualizacja została wprowadzona 30 czerwca 2026 roku i jest dostępna dla wszystkich użytkowników narzędzia.

    Co nowego w skrócie

    • Claude Sonnet 5 jest teraz domyślnym modelem w Claude Code, zastępując wcześniejszą wersję.
    • Natywne okno kontekstu 1M tokenów umożliwia analizowanie całych repozytoriów, wieloplikowe refaktoryzacje oraz złożone debugowanie w jednej sesji.
    • Ceny promocyjne wynoszą 2 USD za milion tokenów wejściowych i 10 USD za milion wyjściowych, obowiązujące do 31 sierpnia 2026.
    • Aktualizacja do wersji 2.1.197 jest wymagana, aby skorzystać z nowego modelu.

    Skok w agentowym kodowaniu

    Sonnet 5 to najbardziej zaawansowany model w linii Sonnet. W testach osiąga wyniki bliskie poziomowi Opus, ale przy znacznie niższych kosztach. Oznacza to, że model samodzielnie planuje działania, korzysta z narzędzi takich jak przeglądarki, terminale i edytory, oraz realizuje wieloetapowe zadania bez ciągłego nadzoru. W przeciwieństwie do wcześniejszych wersji Sonnetów, które często kończyły pracę w połowie, „piątka” doprowadza zadania do końca. Sprawdza również własne wyniki z własnej inicjatywy, bez potrzeby dodatkowych promptów o weryfikację.

    Dla web developerów to istotna zmiana. Milion tokenów kontekstu wystarcza, aby objąć duże fragmenty projektu, prześledzić zależności między modułami i przeprowadzić refaktoryzację bez gubienia wątku. Modele z mniejszym oknem często tracą szerszy obraz, gdy sesja się przeciąga — ten problem w Sonnet 5 został rozwiązany.

    Co to oznacza dla zespołów DevOps i CI

    Promocyjna wycena API jest szczególnie ważna dla automatyzacji. Zespoły, które integrują Claude Code w pipeline'y CI/CD lub używają go do masowej analizy kodu, mogą przetestować nowy model przy relatywnie niskich kosztach. Należy jednak pamiętać, że cena 2/10 USD za milion tokenów to oferta limitowana — po 31 sierpnia wróci standardowy cennik. Warto zaplanować większe zadania tak, aby zmieścić się w tym okresie.

    Jeśli twój zespół korzysta z Claude Code przez API, sprawdź wersję klienta. Bez aktualizacji do 2.1.197 model Sonnet 5 nie będzie dostępny, nawet jeśli konto ma odpowiednie uprawnienia. Anthropic wyłączył również ręczne rozszerzone myślenie — parametr thinking: {type: "enabled", budget_tokens: N} został usunięty po deprecjacji. Zamiast tego model korzysta z adaptacyjnego myślenia, regulowanego parametrem effort.

    Migracja bez większych niespodzianek

    Dla zespołów przechodzących z poprzednich wersji, Anthropic zaleca dostosowanie poziomu effort zamiast przenoszenia ustawień jeden do jednego. Sonnet 5 na poziomie medium dorównuje możliwościami poprzednim wersjom na high. Jeśli potrzebujesz maksymalnej mocy, zwiększ effort na xhigh — to zalecane ustawienie do najtrudniejszych zadań programistycznych.

    Model domyślnie kalibruje długość odpowiedzi do złożoności zadania. Na proste pytania odpowie krócej niż poprzednik, podczas analizy rozbudowanego kodu rozwinie się bardziej. Jeśli twój interfejs oczekuje konkretnej formy odpowiedzi, może być potrzebne dostrojenie promptów.

    Aktualizacja do wersji 2.1.197 nie wymaga dodatkowych uprawnień — wystarczy standardowa procedura aktualizacji w menedżerze pakietów lub bezpośrednio przez CLI. Nowy model działa jako domyślny od razu po restarcie narzędzia.

    Podsumowanie

    Zmiana domyślnego modelu na Sonnet 5 to istotna aktualizacja. Milion tokenów kontekstu, wyższa agentyczność i niższe ceny w porównaniu do Opus wprowadzają realne zmiany w pracy z kodem. Jest to szczególnie istotne dla zespołów, które miały trudności z ograniczeniami okna kontekstu przy analizie dużych repozytoriów. Wersja 2.1.197 jest już dostępna, a promocyjne stawki API obowiązują tylko do końca sierpnia.
    Źródła

  • Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Anthropic opublikował 29 czerwca 2026 roku wersję 2.1.196 narzędzia Claude Code. Nowa wersja wprowadza organizacyjne zarządzanie modelami domyślnymi, czytelniejsze nazwy sesji oraz istotne zaostrzenie przepisów bezpieczeństwa dla serwerów MCP w niezaufanych repozytoriach.

    Co nowego w pigułce

    • Organizacyjne modele domyślne – administratorzy mogą ustawić model na poziomie organizacji, a komenda /model pokazuje go jako „Org default”.
    • Czytelne nazwy sesji – sesje startują teraz z domyślnymi nazwami, co ułatwia identyfikację i wznawianie rozmów.
    • Bezpieczeństwo MCP – serwery z .mcp.json nie uruchamiają się automatycznie w niezaufanych przestrzeniach roboczych.
    • Trwałość zadań w tle – długotrwałe polecenia mogą przetrwać restart procesu sesji lub demona.
    • Watchdog strumieniowania – brak odpowiedzi przez 5 minut powoduje automatyczne przerwanie i ponowną próbę.

    Bezpieczeństwo MCP: najważniejsza zmiana dla zespołów DevOps

    Zmiana w zatwierdzaniu serwerów MCP jest kluczowa dla osób klonujących repozytoria i uruchamiających w nich Claude Code. Wcześniej serwer zdefiniowany w .mcp.json mógł wystartować automatycznie, jeśli repozytorium zawierało odpowiedni wpis w .claude/settings.json. Teraz w niezaufanych przestrzeniach roboczych polecenia claude mcp list i claude mcp get nie uruchamiają tych serwerów samodzielnie – zamiast tego trafiają one na listę oczekujących na zatwierdzenie.

    To eliminuje ryzyko, w którym sklonowane repo mogło nieświadomie uruchomić niechciane serwery MCP na maszynie dewelopera. Dla zespołów pracujących z kodem stron trzecich to istotne zabezpieczenie, które wcześniej wymagało ręcznej kontroli konfiguracji przed pierwszym uruchomieniem.

    Sesje, które nie giną przy restarcie

    Sesje, które nie giną przy restarcie

    Kolejna zmiana istotna dla środowisk hostingowych i ciągłej integracji dotyczy niezawodności zadań w tle. Długotrwałe polecenia agenta zyskały większą trwałość – mogą przetrwać zatrzymanie procesu sesji, a nawet restart demona. Jeśli worker zostanie ubity podczas restartu demona, automatycznie wznawia pracę.

    To ważna zmiana dla osób uruchamiających wielogodzinne zadania przez Claude Code, takie jak refaktoryzacje, migracje czy generowanie dokumentacji. W poprzednich wersjach awaria procesu często oznaczała utratę całego postępu. Teraz agent wraca do przerwanej pracy bez potrzeby ręcznej interwencji.

    Dodatkowo, domyślnie włączony watchdog strumieniowania przerywa połączenie i podejmuje automatyczną ponowną próbę, jeśli strumień odpowiedzi nie wygeneruje żadnego zdarzenia przez 5 minut. To rozwiązanie eliminuje problem „zawieszonych” sesji, które mogły wisieć w nieskończoność przy przeciążonym API.

    Drobniejsze usprawnienia użyteczności

    Drobniejsze usprawnienia użyteczności

    Wersja 2.1.196 wprowadza także kilka poprawek w interfejsie. Załączniki w czacie stały się klikalne, co pozwala na otwarcie pliku bezpośrednio z poziomu konwersacji. Terminal UI doczekał się odświeżenia, a proces code review został usprawniony.

    Poprawiono również błędy związane z interakcjami agentów i walidacją wtyczek. Dla użytkowników korzystających z wielu równoległych sesji zmiana w nazewnictwie jest istotna – zamiast enigmatycznych identyfikatorów sesje otrzymują domyślne, czytelne nazwy, co znacznie ułatwia nawigację przy pięciu otwartych zadaniach.

    Dlaczego to wydanie ma znaczenie

    Claude Code to aktualizacja o charakterze infrastrukturalnym. Nie wprowadza spektakularnych nowości funkcjonalnych, ale wzmacnia fundamenty: bezpieczeństwo, niezawodność i kontrolę nad środowiskiem pracy. Dla zespołów deweloperskich, które wdrożyły już Claude Code jako codzienne narzędzie, te zmiany oznaczają mniej niespodzianek i większą przewidywalność, zwłaszcza gdy agent działa na zdalnych maszynach lub przetwarza kod z zewnętrznych źródeł.


    Źródła

  • Anthropic ujednolica limity API i upraszcza strukturę tierów w platformie Claude

    Anthropic ujednolica limity API i upraszcza strukturę tierów w platformie Claude

    Firma Anthropic ogłosiła zmiany w zasadach korzystania z API Claude. Modele Sonnet i Haiku otrzymały teraz takie same limity szybkości jak Claude Opus na wszystkich poziomach użytkowania. Platforma została zreorganizowana, konsolidując dotychczasową strukturę w trzy czytelne tiery: Start, Build i Scale. Dla większości zespołów oznacza to automatyczne przeniesienie do wyższego poziomu bez konieczności podejmowania jakichkolwiek działań.

    Kluczowe informacje o aktualizacji

    • Limity API dla Claude Sonnet i Haiku są teraz równe limitom Claude Opus na każdym tierze
    • Trzy tiery – Start, Build i Scale – zastępują wcześniejszy, bardziej rozdrobniony system
    • Automatyczna migracja – większość organizacji zostanie przeniesiona do wyższego tieru bez dodatkowych formalności
    • Limity organizacyjne – ustalane są na poziomie całej organizacji, a nie pojedynczych użytkowników
    • Maksymalny miesięczny wydatek dla tieru Scale wynosi 200 000 dolarów

    Co konkretnie zmieniło się w limitach?

    Dotychczas korzystanie z różnych modeli Claude oznaczało różne limity – Opus miał własne pułapy, Sonnet inne, a Haiku jeszcze inne. Teraz to się zmienia. Anthropic postawiło na spójność: niezależnie od tego, czy aplikacja wywołuje Claude Sonnet do generowania kodu, czy Haiku do lżejszych zadań, limit żądań na minutę (RPM) oraz tokenów wejściowych i wyjściowych jest identyczny.

    W tierze Start limit wynosi około 1000 RPM, 2 miliony tokenów wejściowych na minutę i 400 tysięcy tokenów wyjściowych. Build podnosi te wartości do 5000 RPM, 5 milionów tokenów wejściowych i miliona wyjściowych. Scale, przeznaczony dla największych wdrożeń produkcyjnych, oferuje 10 000 RPM, 10 milionów tokenów wejściowych i 2 miliony wyjściowych przy wspomnianym limicie wydatków 200 000 dolarów miesięcznie. Warto jednak sprawdzać aktualne liczby bezpośrednio w dokumentacji – Anthropic zastrzega, że wartości mogą być aktualizowane.

    Dlaczego to ma znaczenie dla zespołów deweloperskich?

    Ujednolicenie limitów upraszcza planowanie wydajnościowe. Zespoły budujące aplikacje oparte na wielu modelach Claude – na przykład systemy agentowe, gdzie jeden model planuje zadania, a drugi wykonuje generowanie kodu – nie muszą już osobno kalkulować przepustowości dla każdego endpointu. Jedna polityka limitów obejmuje teraz całą organizację.

    Szczególnie odczują to środowiska o wysokiej przepustowości: potoki DevOps, backendowa automatyzacja czy narzędzia do generowania kodu w czasie rzeczywistym. Wcześniej różnice między modelami mogły wymuszać ograniczenia w architekturze – teraz można skalować równomiernie. Automatyczne przeniesienie większości organizacji do wyższego tieru dodatkowo zmniejsza tarcia przy rozwoju produktu.

    Trzy tiery – przejrzystość zamiast złożoności

    Konsolidacja do trzech poziomów to krok w stronę prostoty. Zamiast rozbudowanej struktury, którą trudno było wytłumaczyć nowym członkom zespołu, mamy logiczną ścieżkę: Start dla projektów na wczesnym etapie i małych integracji, Build dla rozwijających się aplikacji, oraz Scale dla dużych wdrożeń korporacyjnych.

    Limity działają teraz na poziomie organizacji. To rozwiązanie eliminuje sytuacje, w których jeden intensywnie korzystający z API deweloper blokuje dostęp pozostałym. Administratorzy zyskują lepszą kontrolę nad budżetem – miesięczny pułap wydatków w tierze Scale jest jasno określony i wynosi 200 000 dolarów, co pozwala precyzyjnie planować koszty przy dużych wdrożeniach.

    Praktyczne następstwa w świecie web devu i AI

    Dla branży web developmentu i systemów AI zmiany te wpisują się w szerszy trend upraszczania infrastruktury modeli językowych. Twórcy narzędzi takich jak Cursor, Windsurf czy Claude Code, które intensywnie wykorzystują API Claude do generowania i analizy kodu, zyskują bardziej przewidywalne środowisko. Mniej czasu spędzonego na zarządzaniu limitami to więcej czasu na rozwój funkcjonalności. Automatyczna migracja oznacza też, że zespoły nie muszą przerywać pracy, aby dostosować się do nowych zasad – wszystko dzieje się po stronie platformy.


    Źródła

  • Claude Code 2.1.193: pełna kontrola nad komendami shella i stabilniejsze zadania w tle

    Claude Code 2.1.193: pełna kontrola nad komendami shella i stabilniejsze zadania w tle

    25 czerwca 2026 roku Anthropic wprowadziło wersję 2.1.193 Claude Code, która dodaje nowe mechanizmy kontroli nad komendami w terminalu. Najważniejszą nowością jest ustawienie autoMode.classifyAllShell, które wymusza klasyfikację wszystkich komend Bash i PowerShell, a nie tylko tych, które pasują do predefiniowanych wzorców. Dla zespołów devopsowych i web devów oznacza to większą przewidywalność w środowiskach CI i na lokalnych maszynach.

    Kluczowe zmiany w skrócie

    • Nowe ustawienie autoMode.classifyAllShell przepuszcza wszystkie komendy shella przez klasyfikator auto-mode, nie tylko te z grupy "arbitrary-code-execution".
    • Widoczność powodów odrzucenia – powód blokady pojawia się teraz w transkrypcie, powiadomieniach i historii /permissions recent denials.
    • Live autocomplete ścieżek w trybie Bash ułatwia szybkie wpisywanie komend w terminalu.
    • Automatyczne czyszczenie procesów w tle przy presji pamięci zapobiega degradacji długich sesji agentowych.
    • Kilka poprawek stabilności dla agentów w tle, uwierzytelniania MCP i spójności UI.

    Większa kontrola nad auto-mode – klasyfikuj wszystko

    Do tej pory auto-mode sprawdzał tylko komendy oznaczone jako potencjalnie niebezpieczne, co mogło prowadzić do niezamierzonego wykonania kodu. Nowa flaga autoMode.classifyAllShell zmienia tę logikę – każda komenda Bash i PowerShell przechodzi teraz przez klasyfikator.

    Jeśli zespół skonfiguruje restrykcyjne reguły, agent nie odpali nieautoryzowanego skryptu rm -rf, ani nie zmieni zmiennych środowiskowych bez zgody. Dla konfiguracji produkcyjnych i CI/CD to istotny krok naprzód, zwłaszcza gdy agenci działają w trybie bez nadzoru.

    Poprawiono również widoczność odrzuceń. Wcześniej blokada komendy mogła być nieprzejrzysta. Teraz powód trafia do transkryptu, powiadomienia oraz do listy ostatnich odrzuceń w /permissions, co ułatwia zrozumienie, dlaczego agent nie uzyskał zgody.

    Background taski i presja pamięci

    Background taski i presja pamięci

    Długie sesje kodowania mogą generować wiele procesów w tle, które zajmują zasoby. Claude Code 2.1.193 wprowadza mechanizm automatycznego czyszczenia bezczynnych zadań shella, gdy system odczuwa presję pamięci.

    Mechanizm jest domyślnie włączony, ale można go wyłączyć przez CLAUDE_CODE_DISABLE_BG_SHELL_PRESSURE_REAP=1. Warto jednak pozostawić go włączonym, zwłaszcza na słabszych maszynach wirtualnych i kontenerach.

    W tej wersji naprawiono również kilka bugów związanych z backgroundowaniem sesji. Usunięto fałszywy komunikat "N background tasks would be abandoned" przy przełączaniu sesji oraz powtarzające się monity dla przypiętych agentów po auto-update. Zlikwidowano również problem z phantomowym sub-agentem "general-purpose (resumed)", który potrafił przelecieć całą konwersację po zbackgroundowaniu głównego wątku.

    OpenTelemetry i nowy event asystenta

    OpenTelemetry i nowy event asystenta

    Dla zespołów monitorujących pracę agentów przez OpenTelemetry dodano nowy log event: claude_code.assistant_response. Zawiera on pełny tekst odpowiedzi modelu, co pozwala śledzić, co dokładnie agent odpowiedział.

    Domyślnie event jest zredagowany, ale można go włączyć przez OTEL_LOG_ASSISTANT_RESPONSES=1. Jeśli ktoś już loguje prompty przez OTEL_LOG_USER_PROMPTS, upgrade automatycznie doda logowanie odpowiedzi, chyba że wyłączy je przez OTEL_LOG_ASSISTANT_RESPONSES=0.

    To ma znaczenie dla audytu i debugowania regresji – można prześledzić nie tylko akcje agenta, ale i jego tok rozumowania.

    Drobniejsze, ale przydatne

    Warto również wspomnieć o kilku mniejszych poprawkach. Autocomplete ścieżek w trybie Bash działa na żywo – przy komendzie ! system podpowiada istniejące pliki, co przyspiesza pracę w terminalu. Naprawiono również błąd, przez który panel agentów ukrywał rodzeństwo przy przeglądaniu sub-agenta. MCP headersHelper automatycznie reautoryzuje się przy 401/403, co powinno poprawić stabilność integracji narzędziowych.

    Dla web devów pracujących z Claude Code w trybie shell-heavy – przy deployu czy automatyzacji buildów – ta aktualizacja wprowadza zmiany, które mogą znacząco poprawić codzienny workflow. Więcej kontroli, lepsza diagnostyka i mniej frustracji przy długich sesjach.


    Źródła

  • Claude SDKs zyskują trwały REPL: nowa era wykonywania kodu przez agentów AI

    Claude SDKs zyskują trwały REPL: nowa era wykonywania kodu przez agentów AI

    Anthropic zaktualizował wszystkie główne SDK Claude’a, wprowadzając narzędzie code_execution_20260120 jako nowy standard dla programistycznego wywoływania kodu przez agentów. Zmiana obejmuje Pythona, TypeScript, Go, Javę, a także Ruby, PHP i C#. Co istotne, nie wymaga już nagłówka beta na wspieranych modelach, chociaż dotychczasowe nagłówki beta pozostają dostępne.

    Najważniejsze fakty

    • code_execution_20260120 staje się minimalną wersją dla programmatic tool calling we wszystkich głównych SDK Claude’a.
    • Trwałość stanu REPL pozwala zachować zmienne i importy między komórkami wykonawczymi w ramach jednej sesji.
    • Brak wymaganego nagłówka beta – deweloperzy aktywują narzędzie, ustawiając type na code_execution_20260120; starsze nagłówki beta wciąż są akceptowane.
    • Wsparcie modeli obejmuje Claude Opus 3.5 i nowsze oraz Claude Sonnet 3.5 i nowsze.
    • Aktualizacja dotyczy również Ruby, PHP i C#, co czyni ją platformową zmianą.

    Koniec z resetowaniem stanu – REPL, który pamięta

    Dotychczasowe wykonywanie kodu przez Claude’a przypominało serię odizolowanych skryptów: każda komórka startowała z czystym środowiskiem, bez dostępu do zmiennych czy importów zdefiniowanych wcześniej. code_execution_20260120 zmienia to.

    Nowe narzędzie wprowadza trwałość stanu REPL (Read-Eval-Print Loop). Oznacza to, że gdy Claude tworzy zmienną w jednej komórce, może jej użyć w kolejnej – bez redeklaracji czy ponownego importowania bibliotek. Dla osób, które iteracyjnie debuguje kod, analizują dane lub budują wieloetapową automatyzację, to znaczna oszczędność czasu i zasobów.

    Szczególnie istotne jest to w przepływach agentowych, gdzie model sam planuje kolejne kroki. Claude może teraz najpierw wczytać dane, potem je przeanalizować, a na końcu wygenerować wizualizację – wszystko w jednej sesji REPL, bez potrzeby ponownego definiowania kontekstu przez użytkownika.

    Prostsza integracja, szerszy zasięg

    Prostsza integracja, szerszy zasięg

    Anthropic stawia na ujednolicenie ścieżek programistycznych. code_execution_20260120 nie jest już eksperymentalną funkcją schowaną za obowiązkowym nagłówkiem beta – to jedna z trzech wersji narzędzia do wykonywania kodu, wspierana przez SDK.

    Konfiguracja sprowadza się do jednego pola: type: "code_execution_20260120". Żadnych dodatkowych nagłówków ani warunkowych przełączników między wersjami. Deweloperzy w Pythonie, TypeScript, Go czy Javie mają identyczny interfejs, co ułatwia przenoszenie logiki agentów między językami i środowiskami.

    Warto również zauważyć, że lista wspieranych modeli jest precyzyjnie określona. Narzędzie działa na Claude Opus 3.5 i nowszych oraz Claude Sonnet 3.5 i nowszych. Starsze modele nie są wspierane, co sugeruje, że Anthropic traktuje code execution jako kluczową funkcjonalność w nowszych wersjach Claude’a.

    Co to znaczy dla web developmentu i DevOps

    Co to znaczy dla web developmentu i DevOps

    Dla zespołów budujących aplikacje webowe i potoki CI/CD ta zmiana ma kilka praktycznych konsekwencji. Persistent REPL umożliwia agentom Claude’a przeprowadzanie wieloetapowych analiz bez obaw o utratę kontekstu między krokami. Agent może na przykład pobrać logi z serwera, przefiltrować je, zbudować dashboard w Streamlit i zapisać wyniki – wszystko w jednym ciągłym przepływie.

    W kontekście vibe codingu, gdzie coraz więcej kodu powstaje w interakcji z AI, trwałość stanu REPL redukuje frustrację związaną z powtarzaniem tych samych instrukcji. Agent pamięta, co już zostało zrobione.

    Z perspektywy hostingu i środowisk uruchomieniowych nowe narzędzie jest lepiej przystosowane do sandboksów produkcyjnych. Standaryzacja wokół jednej wersji code_execution_20260120 ułatwia konfigurację polityk bezpieczeństwa, eliminując potrzebę obsługi wielu wariantów narzędzia z różnymi ograniczeniami.

    To nie izolowana funkcja – to kierunek platformy

    Anthropic nie przedstawia tej zmiany jako poprawki w pojedynczym SDK. Release notes mówią o aktualizacji platformowej, obejmującej cały ekosystem SDK – od Pythona po PHP. To sygnał, że code execution staje się fundamentem programistycznego interfejsu Claude’a.

    W połączeniu z Agent SDK (dostępnym dla Pythona i TypeScriptu), które udostępnia pętlę agentową Claude Code jako bibliotekę, code_execution_20260120 wpisuje się w szerszy trend: Anthropic buduje warstwę narzędziową, na której deweloperzy mogą tworzyć własne systemy agentowe – bez konieczności implementowania pętli narzędziowej od zera i bez problemów z nietrwałym stanem wykonania.

    Dla branży AI-assisted development to wyraźny krok w stronę produkcyjnej dojrzałości. Mniej boilerplate’u, więcej ciągłości i prostsza konfiguracja – to kluczowe elementy, których potrzebują zespoły wdrażające agentów AI w realnych projektach.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

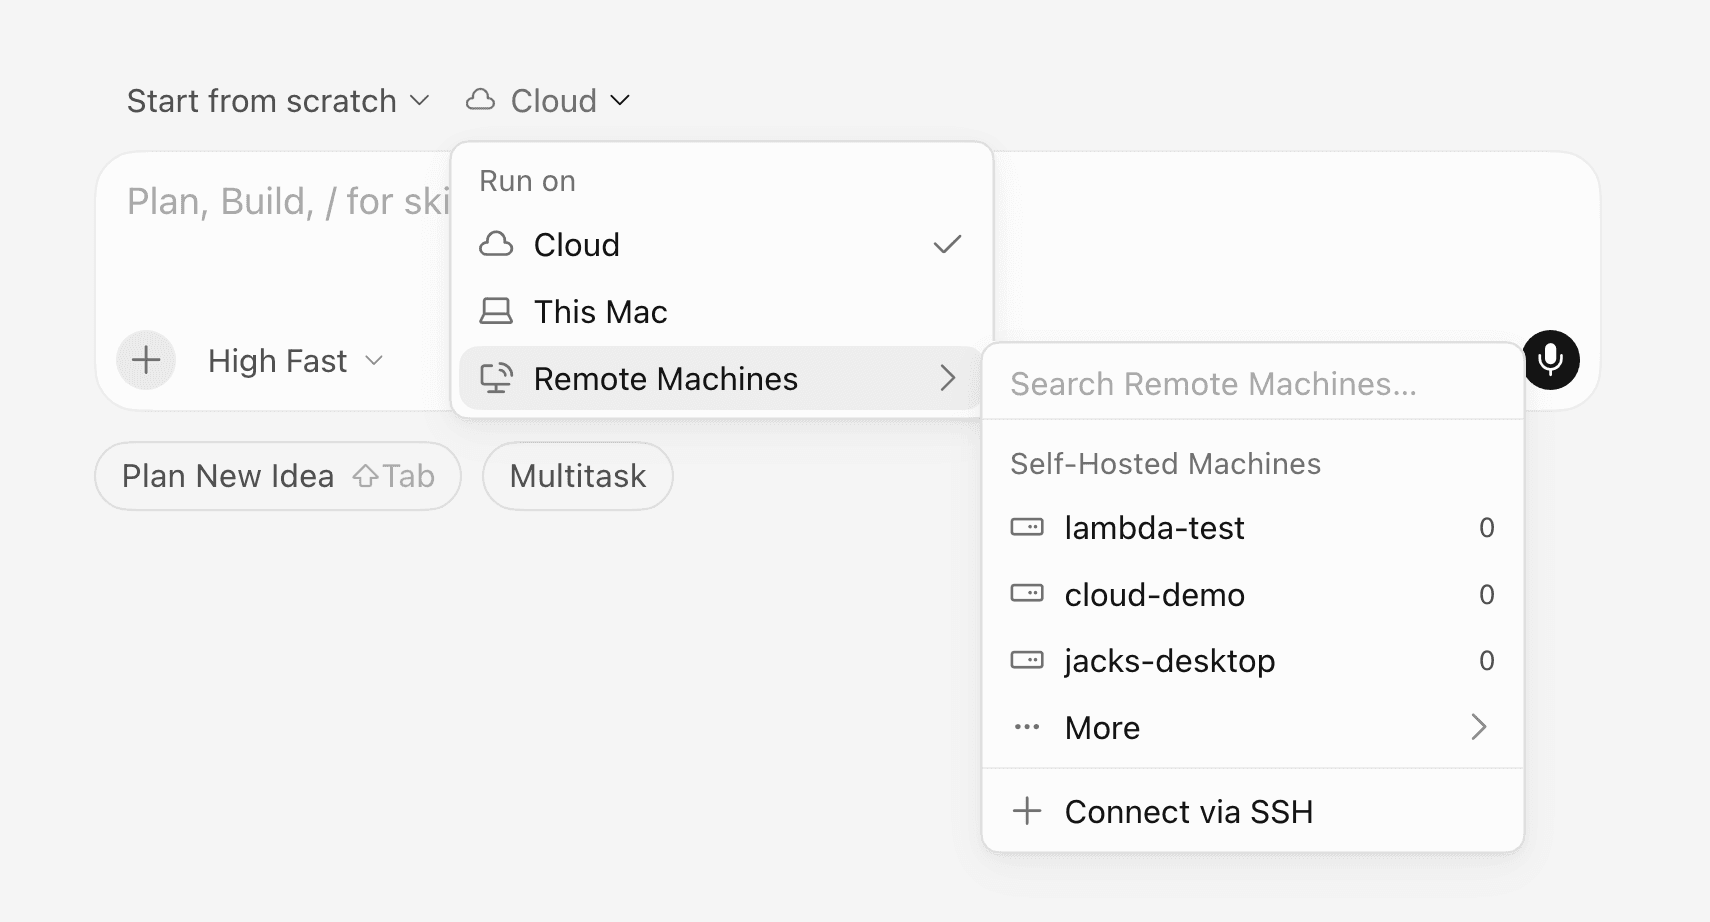
    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

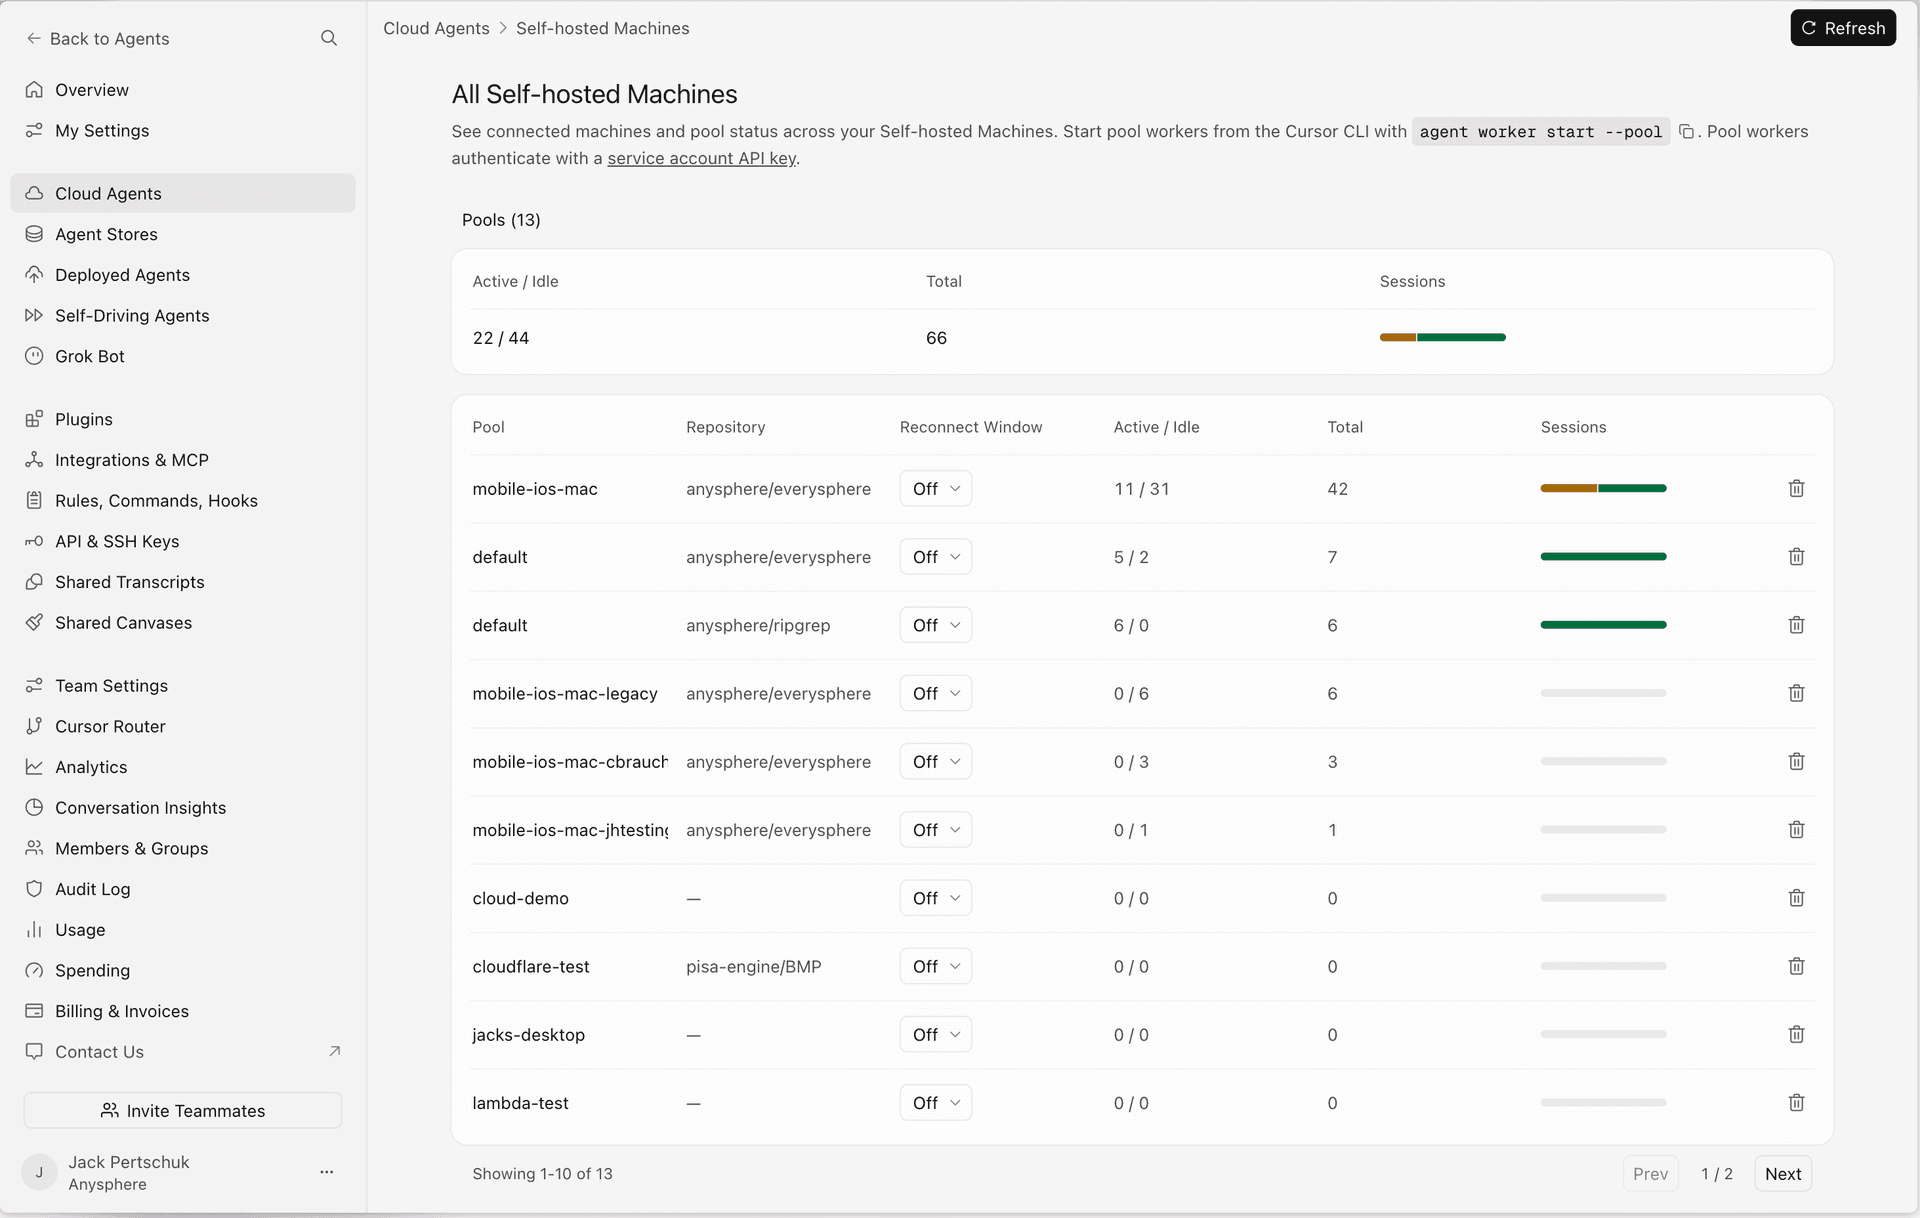
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła

  • Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Nowa wersja asystenta kodowania Qwen-Code, oznaczona numerem 0.18.5, wprowadza rozszerzenie obsługi Model Context Protocol (MCP) o zasoby oraz dodaje providera Request i wsparcie dla nowych modeli językowych. Ta aktualizacja łączy porządki w kodzie z zauważalnymi usprawnieniami wydajności. Zespół QwenLM skupił się na stabilizacji, a łatki objęły interfejs CLI, aplikację desktopową i kluczowe komponenty rdzenia.

    Kluczowe zmiany w skrócie

    • MCP z narzędzi na zasoby – protokół MCP dotychczas udostępniał tylko narzędzia; teraz potrafi również czytać ustrukturyzowane dane z zewnętrznych systemów.
    • Nowy provider Request – rozszerza ekosystem dostawców modeli dostępnych w Qwen-Code.
    • Wydajność git branch prosto z systemu plików – informacje o gałęziach odczytywane są bezpośrednio, omijając kosztowne wywołania komend gita.
    • Trzy nowe modele – qwen3.7-plus, glm-5.2 i kimi-k2.7-code dołączają do puli dostępnych modeli.
    • Poprawki w CLI, desktop i rdzeniu – wersja eliminuje błędy wpływające na stabilność całego narzędzia.

    MCP: od narzędzi do zasobów

    Model Context Protocol to otwarty standard, który umożliwia asystentom AI łączenie się z zewnętrznymi źródłami danych i usługami. W Qwen-Code można było podłączać serwery MCP, które udostępniały narzędzia, czyli akcje, które agent może wywołać. Teraz dołączają zasoby.

    Co to zmienia w praktyce? Agent kodujący zyskuje dostęp nie tylko do możliwości wykonania akcji, ale także do odczytywania ustrukturyzowanego kontekstu. Może to obejmować zawartość plików, rekordy z bazy danych, odpowiedzi z API czy metadane systemowe. Dla terminalowego asystenta działającego w środowisku programistycznym oznacza to głębszą integrację z rzeczywistym stanem projektu.

    Dokumentacja Qwen-Code pokazuje, że MCP można łączyć z takimi usługami jak GitHub, Slack czy Jira. Serwerami zarządza się zarówno z poziomu ustawień, jak i poleceń CLI – qwen mcp add, qwen mcp list czy /mcp w interaktywnym UI. Istnieje również opcja tool_idle_timeout, która pozwala kontrolować, jak długo narzędzie czeka na odpowiedź z serwera.

    Co daje czytanie git branch z systemu plików

    Co daje czytanie git branch z systemu plików

    Qwen-Code 0.18.5 rezygnuje z wywoływania komend gita na rzecz bezpośredniego odczytu informacji o gałęziach z systemu plików. Dla terminalowego narzędzia, które nieustannie sprawdza kontekst repozytorium, to oszczędność czasu. Każde pominięcie git branch czy git status to milisekundy, które sumują się w dłuższej sesji pracy.

    Świadomość gałęzi jest kluczowa przy generowaniu kodu osadzonego w konkretnym kontekście projektu. Agent musi wiedzieć, na której gałęzi pracuje, jakie commity są nad nią oraz gdzie znajduje się upstream. Bezpośrednie czytanie z plików .git eliminuje narzut związany z procesami potomnymi i parsowaniem wyjścia konsoli.

    Nowe modele, więcej wyboru

    Nowe modele, więcej wyboru

    Rozszerzenie puli modeli o qwen3.7-plus, glm-5.2 i kimi-k2.7-code odpowiada na rosnącą konkurencję w segmencie modeli wyspecjalizowanych w kodowaniu. Każdy z nich ma nieco inną charakterystykę – od szybkości inferencji po styl generowanego kodu.

    Qwen3.7-plus to rozwinięcie linii modeli Qwen, zoptymalizowane pod kątem zadań wymagających precyzji. GLM-5.2 wnosi kompetencje w zadaniach wymagających rozumowania matematycznego i logicznego. Kimi-k2.7-code celuje w generowanie kodu, co czyni go naturalnym wyborem przy zadaniach programistycznych. Użytkownik zyskuje elastyczność w wyborze modelu, który najlepiej odpowiada jego potrzebom.

    Stabilność przede wszystkim

    Choć nowe funkcje przyciągają uwagę, to zakres poprawek pokazuje priorytety tej wersji. Błędy w CLI mogą zakłócać pracę, zwłaszcza gdy asystent działa w tle i reaguje na polecenia użytkownika. Problemy w aplikacji desktopowej psują doświadczenie tych, którzy preferują GUI. Wersja 0.18.5 łata te bolączki, co jest dobrą praktyką inżynieryjną: zespół najpierw upewnia się, że fundamenty są solidne, zanim wprowadzi nowe funkcje.

    Qwen-Code rozwija się w kierunku narzędzia, które nie tylko generuje kod, ale także rozumie kontekst projektu i potrafi sięgnąć po dane z zewnętrznych systemów. Rozszerzenie MCP o zasoby przybliża asystenta do roli pełnoprawnego członka zespołu deweloperskiego, który rozumie nie tylko, co ma zrobić, ale także w jakim środowisku działa.


    Źródła

  • Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    OpenAI wydało 18 czerwca 2026 roku wersję 0.141.0 Codexa, koncentrując się na poprawie bezpieczeństwa komunikacji z executorami, wprowadzeniu nowego rynku wtyczek oraz zwiększeniu stabilności w systemach Windows. To wydanie wprowadza istotne zmiany w zdalnym wykonywaniu kodu, co ma znaczenie dla pracy w zróżnicowanych zespołach deweloperskich oraz w firmowych sieciach z restrykcyjnymi politykami bezpieczeństwa.

    Co nowego w skrócie

    • Bezpieczeństwo – zdalne executery korzystają teraz z uwierzytelnionych, szyfrowanych kanałów Noise relay, co eliminuje ryzyko podsłuchu między app-serverem a exec-serwerem.
    • Wieloplatformowość – ścieżki systemowe, katalogi robocze i powłoki są zachowywane natywnie dla executera, niezależnie od tego, czy działa na macOS, Linuxie czy Windows.
    • Rynek wtyczek – dodano zakładkę „created-by-me” oraz katalogi wyselekcjonowane pod kątem autoryzacji, a serwery MCP można aktywować per wątek.
    • Wydajność – zmniejszono opóźnienia w sesjach z dużą liczbą narzędzi dzięki cache'owaniu wyszukiwania i eliminacji zbędnych kopii historii.
    • Poprawki sieciowe – dodano wsparcie dla certyfikatów P-521 w TLS, co ułatwia pracę za firmowymi proxy.

    Zdalne wykonanie z prawdziwego zdarzenia

    Jedną z najważniejszych zmian jest wprowadzenie uwierzytelnionych, szyfrowanych kanałów Noise relay. Dotychczas zdalne wykonywanie poleceń opierało się na prostszym transporcie – teraz każda sesja między klientem a executorem jest zabezpieczona pełnym szyfrowaniem end-to-end. Dla zespołów DevOps oznacza to, że agenty Codexa mogą bezpiecznie wykonywać skrypty budowania, testy czy polecenia wdrożeniowe na zdalnych maszynach, minimalizując ryzyko wycieku wrażliwych danych.

    Poprawiła się również obsługa ścieżek między różnymi systemami operacyjnymi. Executer zachowuje natywne katalogi robocze i powłoki, co oznacza, że agent działający na Linuxie nie będzie używał Windowsowych backslashy, a sesja na macOS nie zgubi się w strukturze katalogów. To techniczny szczegół, ale dla osób debugujących błędy w pipeline CI/CD może oznaczać znaczną oszczędność czasu.

    Rynek wtyczek zamiast ręcznego grzebania

    Wtyczki w Codexie zyskały nową formę. Wersja 0.141.0 wprowadza marketplace z różnymi widokami – w katalogu „created-by-me” można zobaczyć własne rozszerzenia, a także wyselekcjonowane listy dostosowane do kontekstu autoryzacji użytkownika. Serwery MCP mogą być teraz aktywowane per wątek przez executery, co daje elastyczność w dużych projektach, gdzie różne zadania wymagają różnych narzędzi.

    Dla web developerów oznacza to łatwiejsze integrowanie z zewnętrznymi API, automatyzację testów czy generowanie dokumentacji bez konieczności skomplikowanego konfigurowania ścieżek do wtyczek. Wystarczy wybrać z katalogu, zatwierdzić i działa.

    Windows, proxy i stabilność

    Użytkownicy Windowsa otrzymali szereg poprawek. Sandbox Codexa na tym systemie działa w trybie ograniczonego wykonania z restrykcyjnym dostępem do plików i sieci – ruch wychodzący przechodzi przez proxy i firewalla. OpenAI poprawiło stabilność tego mechanizmu, co zmniejsza liczbę niespodziewanych awarii sesji.

    Dodatkowo, wprowadzono wsparcie dla certyfikatów P-521 w TLS. Firmy korzystające z własnych urzędów certyfikacji i zaawansowanych proxy korporacyjnych nie będą już napotykać problemów z negocjacją połączenia. Kod bazowy SQLite został przypięty do wersji z poprawką korupcji WAL-reset, co eliminuje rzadkie, ale frustrujące uszkodzenia bazy sesji.

    Wydajność, która nie męczy

    Sesje z dużą liczbą wywołań narzędzi mogły być problematyczne – każde zapytanie generowało kopie historii i przeszukiwało rejestry bez cache'owania. W wersji 0.141.0 wprowadzono cache dla wyszukiwania narzędzi, ograniczono zbędne duplikacje żądań, a cache obrazów promptów ograniczono do 64 MiB. Efekt? Mniejsze zużycie pamięci i krótsze czasy odpowiedzi przy agentach, które wykonują dziesiątki komend w jednej sesji.

    Dla zespołów korzystających z Codexa jako warstwy automatyzacji to konkretna oszczędność – agentowe workflow, które wcześniej mogły się zacinać przy setkach wywołań, teraz działają płynniej i przewidywalniej.

    Co to zmienia w codziennej pracy

    Codex 0.141.0 nie wprowadza rewolucyjnych zmian w interfejsie czy nowych modeli. Zamiast tego koncentruje się na poprawie bezpieczeństwa komunikacji zdalnej, stabilności na Windowsie oraz kompatybilności z firmową infrastrukturą sieciową. Jeśli twoje agenty muszą działać przez proxy, na wielu systemach jednocześnie i z zestawem niestandardowych wtyczek, ta aktualizacja realnie zmniejsza tarcia. Marketplace wtyczek wskazuje, że OpenAI traktuje ekosystem rozszerzeń jako kluczowy element doświadczenia – nie jako dodatek, lecz jako fundament.


    Źródła

  • Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wypuściło wersję v0.148.1, która wprowadza ulepszone wsparcie dla środowisk odciętych od sieci (air-gapped). Teraz binarki CLI są poprawnie podpisywane i publikowane, co eliminuje problemy z weryfikacją w zamkniętych infrastrukturach. To kolejny krok w serii aktualizacji, które systematycznie poprawiają stabilność narzędzia.

    Kluczowe informacje

    • Wersja v0.148.1 zapewnia poprawne podpisywanie plików binarnych CLI dla środowisk bez dostępu do internetu.
    • Śledzenie połączeń MCP – nowy mechanizm monitoruje status serwerów MCP w czasie rzeczywistym.
    • Automatyczne aktualizacje można teraz kontrolować na poziomie całej organizacji.
    • Konfiguracje BYOK doczekały się poprawek eliminujących błędy uwierzytelniania modeli niestandardowych.

    Co dokładnie zmieniono w środowiskach air-gapped

    Praca w odizolowanych sieciach zawsze była wyzwaniem dla narzędzi chmurowych. Factory od dłuższego czasu rozwija możliwości offline, ale dopiero teraz uporządkowało kwestię podpisów cyfrowych. Wcześniej użytkownicy mogli napotkać problemy z weryfikacją integralności plików CLI, ponieważ systemy bezpieczeństwa w zamkniętych środowiskach często odrzucały niespójnie podpisane binarki.

    Wersja v0.148.1 rozwiązuje ten problem poprzez ustandaryzowany proces podpisywania. Każda publikacja przechodzi teraz przez automatyczną walidację, która gwarantuje zgodność z wymaganiami przedsiębiorstw. Dla zespołów pracujących w sektorach regulowanych, takich jak finanse, obronność czy administracja publiczna, to znaczna oszczędność czasu, ponieważ ręczna konfiguracja przestaje być konieczna.

    Warto również wspomnieć o powiązanych poprawkach z poprzednich wydań. Wersja v0.148.1 dodała obsługę proxy HTTPS, a wcześniejsza wersja naprawiła obsługę zmiennych proxy zapisanych małymi literami. Te zmiany przyczyniają się do spójniejszego działania w sieciach korporacyjnych.

    MCP, BYOK i kontrola organizacyjna – co jeszcze przynosi aktualizacja

    Nowe śledzenie statusu połączeń MCP to funkcja, która ułatwia debugowanie. Gdy serwer MCP traci autoryzację po reconnect (problem rozwiązany w v0.148.1), użytkownik widzi teraz dokładnie, co się dzieje. Dzięki temu unika się sytuacji, w której agent przestaje działać bez wyjaśnienia.

    Jeśli chodzi o modele BYOK, Factory naprawiło błąd z wersji v0.148.1 – endpoint bez działających poświadczeń nie próbuje już wielokrotnie ponawiać zapytań. Zamiast tego od razu zwraca czytelny komunikat. To istotna zmiana dla administratorów konfigurujących własne modele, ponieważ pozwala zaoszczędzić czas na debugowanie.

    Kontrola automatycznych aktualizacji na poziomie organizacji to kolejna nowość. Administrator może teraz zdecydować, czy cały zespół przechodzi na nową wersję od razu, czy lepiej wstrzymać się do testów. W połączeniu z zarządzaniem politykami modeli, aktualizacja ta oferuje solidny zestaw narzędzi do zarządzania.

    Stabilność CLI i zarządzanie logami

    Nie można pominąć mniej widocznych, ale praktycznych ulepszeń. Szybsze uruchamianie CLI, naprawione lifecycle hooki oraz samonaprawiające się cache pluginów sprawiają, że narzędzie mniej przeszkadza w pracy. Własne modele nie gubią już kontekstu z SessionStart hooków, a procesy w tle raportują prawdziwe PID-y.

    W kontekście logów Factory systematycznie porządkuje bałagan. Puste drafty sesji nie zaśmiecają już historii, a komunikaty o błędach połączenia stały się bardziej czytelne. Te zmiany, choć mogą wydawać się drobne, znacząco zmniejszają frustrację podczas codziennej pracy z agentem.

    Całość pokazuje, że Factory koncentruje się na poprawie niezawodności, zamiast dążyć do spektakularnych funkcji. W narzędziach deweloperskich stabilność ma kluczowe znaczenie, co czyni te aktualizacje wartościowymi dla użytkowników.


    Źródła

  • Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Anthropic oficjalnie wycofał modele Claude Sonnet 4 i Claude Opus 4 z API. Od 15 czerwca 2026 każde zapytanie do claude-sonnet-4-20250514 i claude-opus-4-20250514 zakończy się błędem. Dla zespołów zajmujących się web developmentem, sztuczną inteligencją i DevOps to sygnał do natychmiastowego sprawdzenia konfiguracji produkcyjnych. Jeśli wasza aplikacja wciąż korzysta z tych identyfikatorów, integracja przestała działać.

    Co dokładnie się zmieniło

    • Data wycofania: 15 czerwca 2026 — od tego dnia API zwraca błędy dla starych identyfikatorów modeli.
    • Dotknięte modele: claude-sonnet-4-20250514 oraz claude-opus-4-20250514 (oryginalne wydania 4.0 z maja 2025).
    • Zalecane zamienniki: claude-sonnet-4-6 i claude-opus-4-8 — nowsze i bardziej wydajne.
    • Zasięg problemu: dotyczy bezpośrednich wywołań API — klientów SDK, funkcji serverless, pipeline'ów CI/CD i narzędzi automatyzacji.
    • Kolejne wycofanie: Opus 4.1 (claude-opus-4-1-20250805) — datę utraty wsparcia należy zweryfikować na oficjalnej stronie deprecjacji Anthropic.

    Nie chodzi o etykiety, tylko o konkretne identyfikatory

    Warto zaznaczyć, że Anthropic nie wycofuje całej rodziny Claude Sonnet 4 czy Claude Opus 4. Emerytura dotyczy wyłącznie pierwszych wersji z maja 2025. Modele oznaczone jako claude-sonnet-4-5-20250929, claude-opus-4-5-20251101 czy nowsze wciąż działają normalnie. Problem występuje tam, gdzie ktoś na sztywno wpisał identyfikator z datą 20250514 — a takich przypadków w produkcyjnych backendach jest wiele.

    Po 15 czerwca API zwraca błąd. Jeśli wasz system obsługi klienta, agent AI albo pipeline do generowania kodu polegał na tych modelach, przestał działać z dnia na dzień. Anthropic powiadomił deweloperów 14 kwietnia 2026, a data wycofania to 15 czerwca 2026, co daje około 62 dni na dostosowanie — czasu było sporo, ale jak to zwykle bywa, nie każdy zdążył.

    Jak migrować i nie stracić pół dnia na szukanie

    Migracja jest prosta. W kodzie wystarczy zamienić stary identyfikator na nowy — format zapytań, nagłówki autoryzacji i struktura odpowiedzi nie zmieniły się. W Pythonie z SDK Anthropica wygląda to tak:

    # przed zmianą
    model="claude-opus-4-20250514"
    
    # po zmianie
    model="claude-opus-4-8"

    Podobnie działa to w JavaScript, curl i innych SDK. Problem nie leży w skomplikowanej zmianie, lecz w liczbie miejsc, gdzie stary identyfikator mógł zostać użyty. Sprawdźcie zmienne środowiskowe, pliki konfiguracyjne CI/CD, zadania cron i zewnętrzne integracje — scenario buildery, platformy do vibe codingu, narzędzia automatyzujące workflow. Każde z nich mogło mieć zaszyty claude-sonnet-4-20250514 w ustawieniach.

    Przy przechodzeniu na Opus 4.7 lub 4.8: zachowanie parametrów temperature, top_p i top_k przy wartościach innych niż domyślne nie zostało potwierdzone w oficjalnych źródłach — przed migracją należy sprawdzić aktualną dokumentację Anthropic.

    Dlaczego to ma znaczenie dla szerszego ekosystemu

    Wycofanie modeli 4.0 wpisuje się w szerszy trend. Anthropic, podobnie jak OpenAI czy Google, przyspiesza cykl życia modeli — nowe wersje pojawiają się co kilka miesięcy, a stare tracą wsparcie po około roku. Dla zespołów pracujących w trybie ciągłego dostarczania to norma. Gorzej, jeśli prowadzicie projekt, który działa stabilnie od miesięcy i nikt nie zaglądał do konfiguracji API.

    Deweloperzy korzystający z Claude przez interfejs claude.ai nie muszą podejmować żadnych działań — tam wybór modelu jest automatyczny. Problem dotyczy wyłącznie dostępu programistycznego. Jeśli korzystacie z Claude przez Amazon Bedrock albo Vertex AI, sprawdźcie osobno ich tabele wsparcia — partnerzy mają własne kalendarze wycofywania.

    Na froncie DevOps warto także pamiętać, że za Opus 4.1 podąży Opus 4.5 i Sonnet 4.5 — ich daty emerytury są już zapowiedziane na trzeci kwartał 2026. Kto migruje teraz z 4.0 na 4.6 lub 4.8, ten za kilka miesięcy i tak będzie musiał powtórzyć tę operację. Dlatego część zespołów rozważa abstrahowanie identyfikatorów modeli przez warstwę zarządzaną — aby nie gonić za każdym ogłoszeniem deprecjacji osobno.

    Podsumowanie

    Wycofanie Claude Sonnet 4 i Claude Opus 4 to nie katastrofa, ale test na dojrzałość procesów w zespole. Jeśli wasze pipeline'y wytrzymały 15 czerwca bez awarii — dobrze. Jeśli nie — macie okazję zautomatyzować monitoring wersji API, zanim kolejne deprecjacje was zaskoczą. W ekosystemie AI modele starzeją się szybko, a umiejętność sprawnej podmiany jednego identyfikatora na inny staje się równie ważna jak sam kod.


    Źródła