Kategoria: Technologie

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

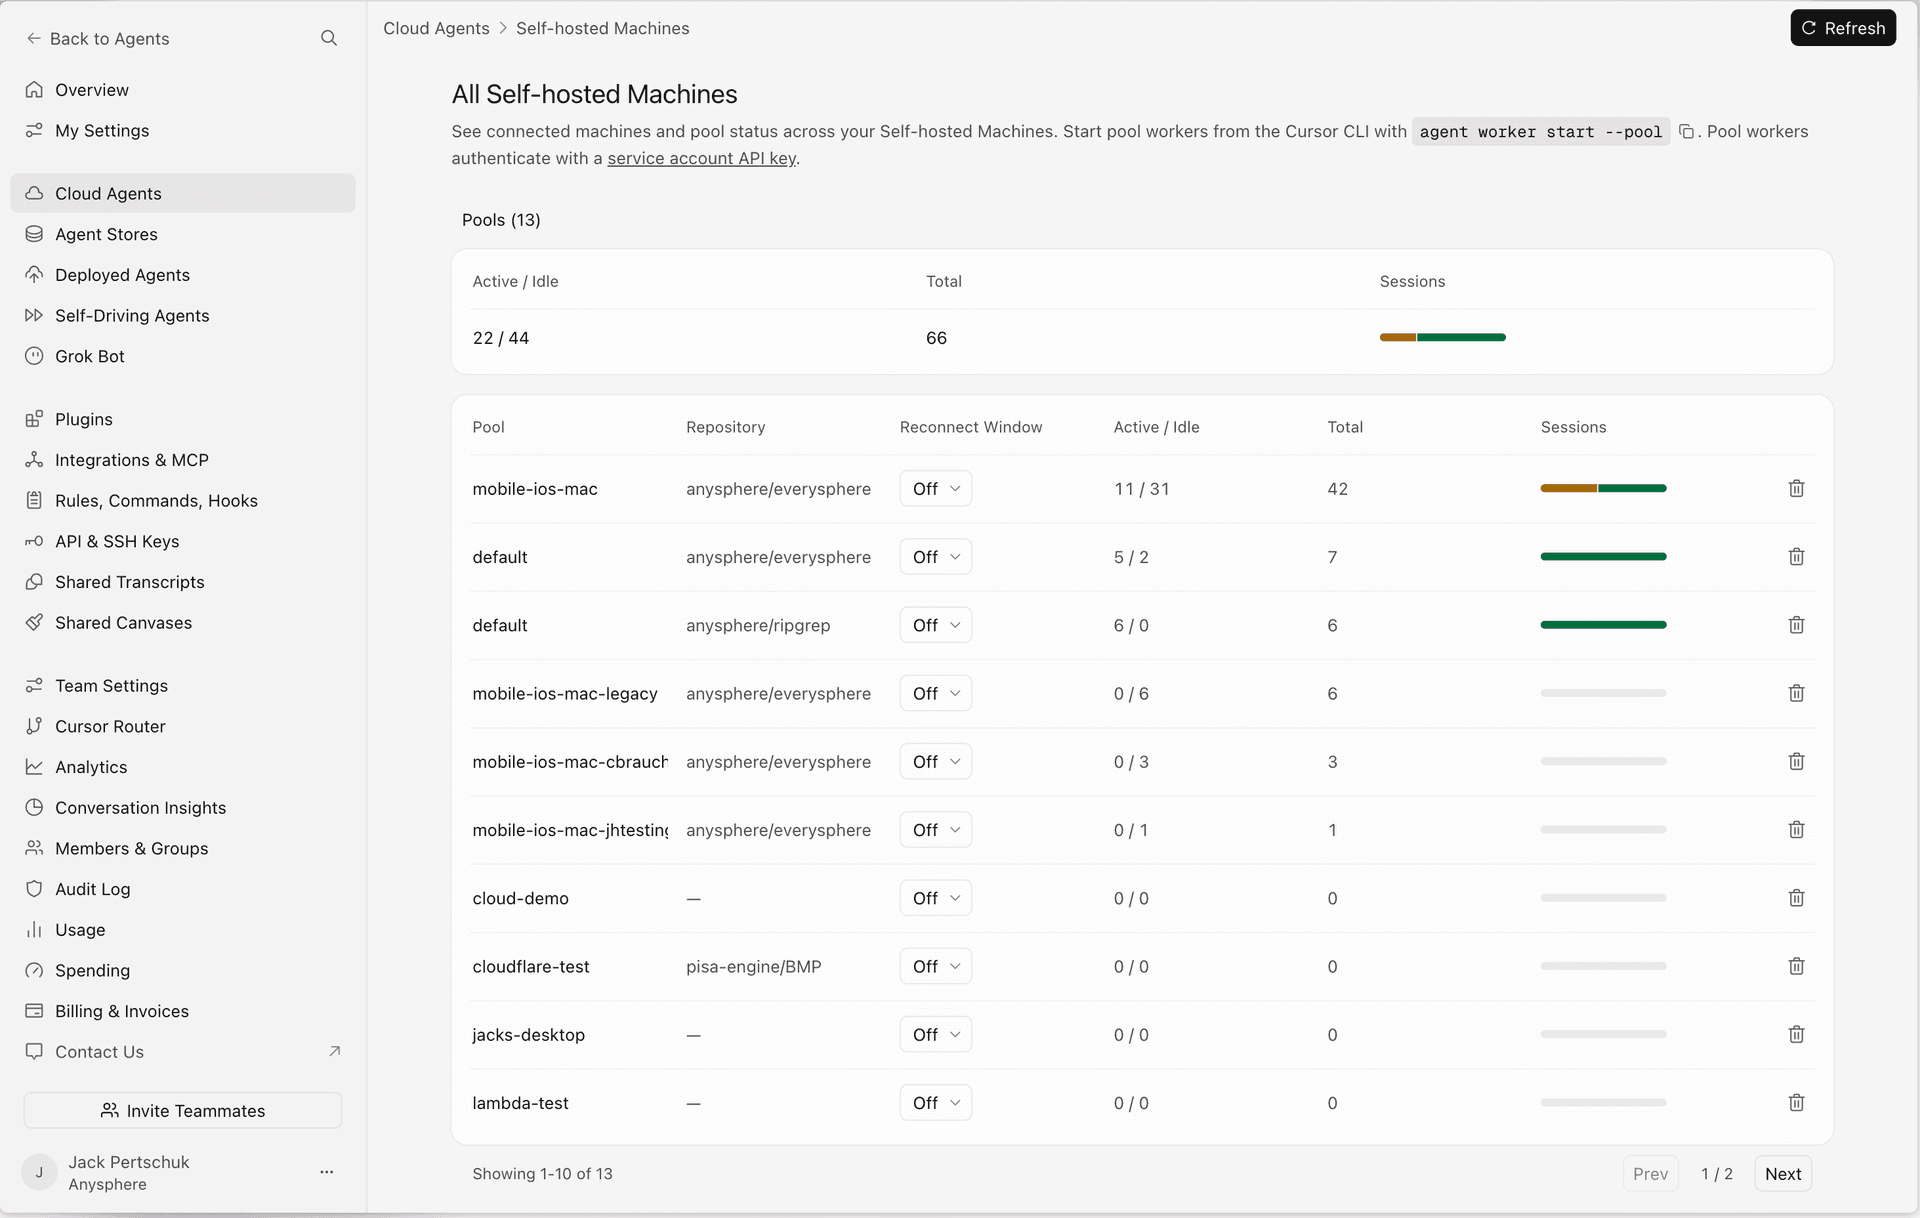
    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić
    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu
    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

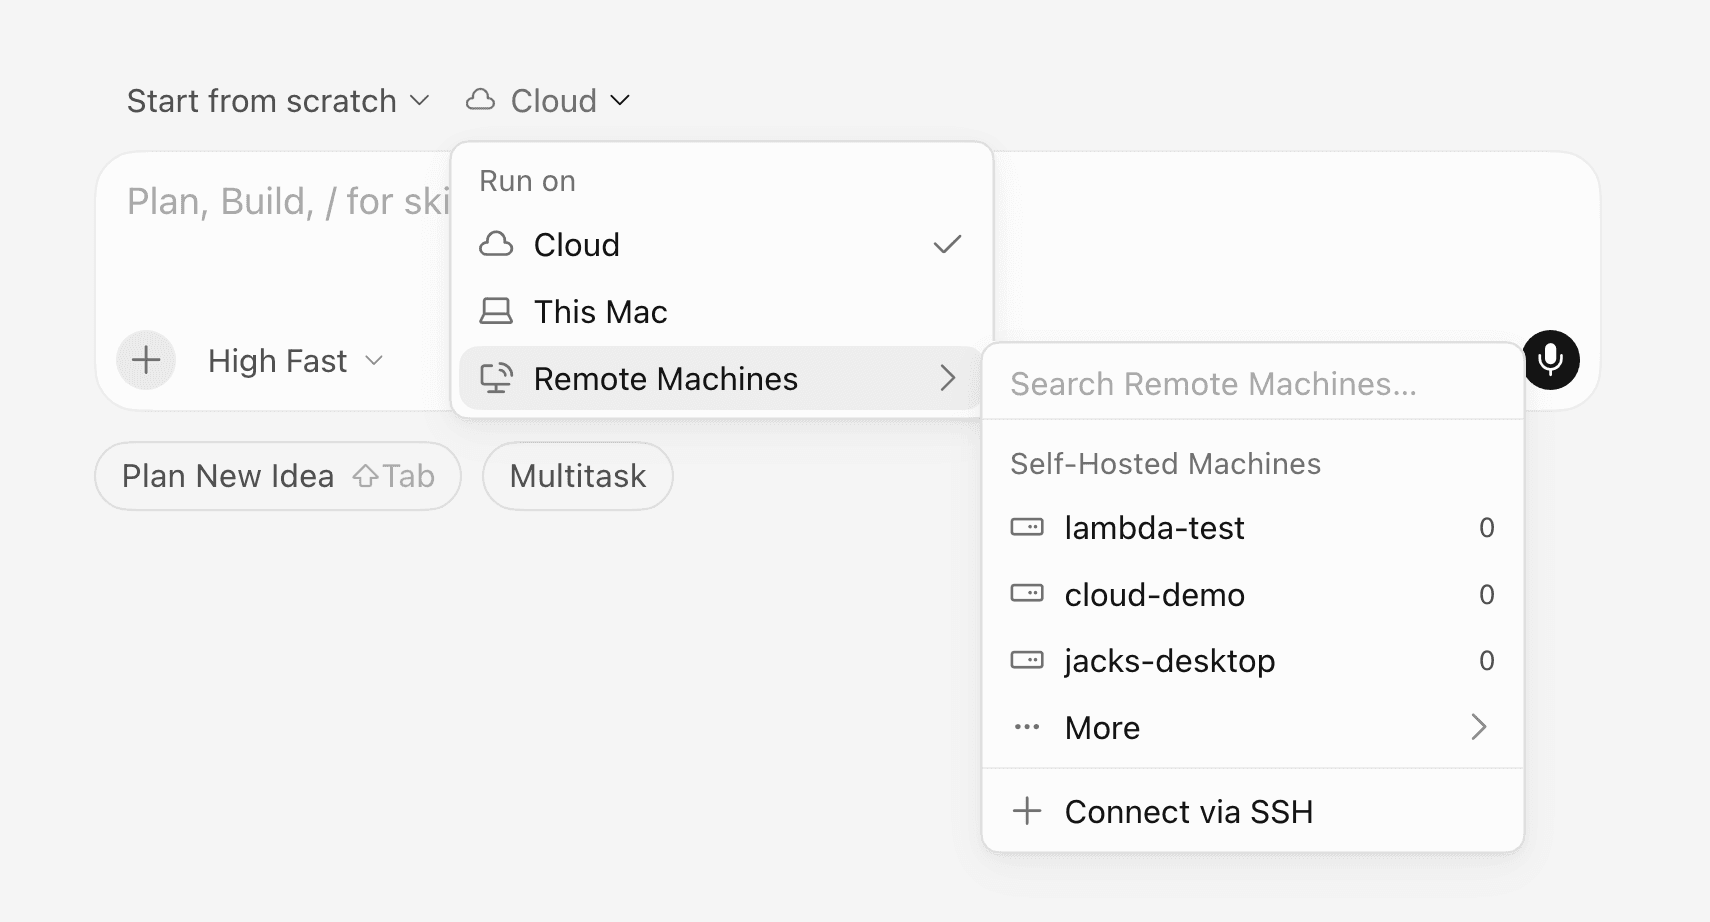
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.
    Źródła

  • Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Nowa wersja asystenta kodowania Qwen-Code, oznaczona numerem 0.18.5, wprowadza rozszerzenie obsługi Model Context Protocol (MCP) o zasoby oraz dodaje providera Request i wsparcie dla nowych modeli językowych. Ta aktualizacja łączy porządki w kodzie z zauważalnymi usprawnieniami wydajności. Zespół QwenLM skupił się na stabilizacji, a łatki objęły interfejs CLI, aplikację desktopową i kluczowe komponenty rdzenia.

    Kluczowe zmiany w skrócie

    • MCP z narzędzi na zasoby – protokół MCP dotychczas udostępniał tylko narzędzia; teraz potrafi również czytać ustrukturyzowane dane z zewnętrznych systemów.
    • Nowy provider Request – rozszerza ekosystem dostawców modeli dostępnych w Qwen-Code.
    • Wydajność git branch prosto z systemu plików – informacje o gałęziach odczytywane są bezpośrednio, omijając kosztowne wywołania komend gita.
    • Trzy nowe modele – qwen3.7-plus, glm-5.2 i kimi-k2.7-code dołączają do puli dostępnych modeli.
    • Poprawki w CLI, desktop i rdzeniu – wersja eliminuje błędy wpływające na stabilność całego narzędzia.

    MCP: od narzędzi do zasobów

    Model Context Protocol to otwarty standard, który umożliwia asystentom AI łączenie się z zewnętrznymi źródłami danych i usługami. W Qwen-Code można było podłączać serwery MCP, które udostępniały narzędzia, czyli akcje, które agent może wywołać. Teraz dołączają zasoby.

    Co to zmienia w praktyce? Agent kodujący zyskuje dostęp nie tylko do możliwości wykonania akcji, ale także do odczytywania ustrukturyzowanego kontekstu. Może to obejmować zawartość plików, rekordy z bazy danych, odpowiedzi z API czy metadane systemowe. Dla terminalowego asystenta działającego w środowisku programistycznym oznacza to głębszą integrację z rzeczywistym stanem projektu.

    Dokumentacja Qwen-Code pokazuje, że MCP można łączyć z takimi usługami jak GitHub, Slack czy Jira. Serwerami zarządza się zarówno z poziomu ustawień, jak i poleceń CLI – qwen mcp add, qwen mcp list czy /mcp w interaktywnym UI. Istnieje również opcja tool_idle_timeout, która pozwala kontrolować, jak długo narzędzie czeka na odpowiedź z serwera.

    Co daje czytanie git branch z systemu plików

    Co daje czytanie git branch z systemu plików

    Qwen-Code 0.18.5 rezygnuje z wywoływania komend gita na rzecz bezpośredniego odczytu informacji o gałęziach z systemu plików. Dla terminalowego narzędzia, które nieustannie sprawdza kontekst repozytorium, to oszczędność czasu. Każde pominięcie git branch czy git status to milisekundy, które sumują się w dłuższej sesji pracy.

    Świadomość gałęzi jest kluczowa przy generowaniu kodu osadzonego w konkretnym kontekście projektu. Agent musi wiedzieć, na której gałęzi pracuje, jakie commity są nad nią oraz gdzie znajduje się upstream. Bezpośrednie czytanie z plików .git eliminuje narzut związany z procesami potomnymi i parsowaniem wyjścia konsoli.

    Nowe modele, więcej wyboru

    Nowe modele, więcej wyboru

    Rozszerzenie puli modeli o qwen3.7-plus, glm-5.2 i kimi-k2.7-code odpowiada na rosnącą konkurencję w segmencie modeli wyspecjalizowanych w kodowaniu. Każdy z nich ma nieco inną charakterystykę – od szybkości inferencji po styl generowanego kodu.

    Qwen3.7-plus to rozwinięcie linii modeli Qwen, zoptymalizowane pod kątem zadań wymagających precyzji. GLM-5.2 wnosi kompetencje w zadaniach wymagających rozumowania matematycznego i logicznego. Kimi-k2.7-code celuje w generowanie kodu, co czyni go naturalnym wyborem przy zadaniach programistycznych. Użytkownik zyskuje elastyczność w wyborze modelu, który najlepiej odpowiada jego potrzebom.

    Stabilność przede wszystkim

    Choć nowe funkcje przyciągają uwagę, to zakres poprawek pokazuje priorytety tej wersji. Błędy w CLI mogą zakłócać pracę, zwłaszcza gdy asystent działa w tle i reaguje na polecenia użytkownika. Problemy w aplikacji desktopowej psują doświadczenie tych, którzy preferują GUI. Wersja 0.18.5 łata te bolączki, co jest dobrą praktyką inżynieryjną: zespół najpierw upewnia się, że fundamenty są solidne, zanim wprowadzi nowe funkcje.

    Qwen-Code rozwija się w kierunku narzędzia, które nie tylko generuje kod, ale także rozumie kontekst projektu i potrafi sięgnąć po dane z zewnętrznych systemów. Rozszerzenie MCP o zasoby przybliża asystenta do roli pełnoprawnego członka zespołu deweloperskiego, który rozumie nie tylko, co ma zrobić, ale także w jakim środowisku działa.


    Źródła

  • Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    OpenAI wydało 18 czerwca 2026 roku wersję 0.141.0 Codexa, koncentrując się na poprawie bezpieczeństwa komunikacji z executorami, wprowadzeniu nowego rynku wtyczek oraz zwiększeniu stabilności w systemach Windows. To wydanie wprowadza istotne zmiany w zdalnym wykonywaniu kodu, co ma znaczenie dla pracy w zróżnicowanych zespołach deweloperskich oraz w firmowych sieciach z restrykcyjnymi politykami bezpieczeństwa.

    Co nowego w skrócie

    • Bezpieczeństwo – zdalne executery korzystają teraz z uwierzytelnionych, szyfrowanych kanałów Noise relay, co eliminuje ryzyko podsłuchu między app-serverem a exec-serwerem.
    • Wieloplatformowość – ścieżki systemowe, katalogi robocze i powłoki są zachowywane natywnie dla executera, niezależnie od tego, czy działa na macOS, Linuxie czy Windows.
    • Rynek wtyczek – dodano zakładkę „created-by-me” oraz katalogi wyselekcjonowane pod kątem autoryzacji, a serwery MCP można aktywować per wątek.
    • Wydajność – zmniejszono opóźnienia w sesjach z dużą liczbą narzędzi dzięki cache'owaniu wyszukiwania i eliminacji zbędnych kopii historii.
    • Poprawki sieciowe – dodano wsparcie dla certyfikatów P-521 w TLS, co ułatwia pracę za firmowymi proxy.

    Zdalne wykonanie z prawdziwego zdarzenia

    Jedną z najważniejszych zmian jest wprowadzenie uwierzytelnionych, szyfrowanych kanałów Noise relay. Dotychczas zdalne wykonywanie poleceń opierało się na prostszym transporcie – teraz każda sesja między klientem a executorem jest zabezpieczona pełnym szyfrowaniem end-to-end. Dla zespołów DevOps oznacza to, że agenty Codexa mogą bezpiecznie wykonywać skrypty budowania, testy czy polecenia wdrożeniowe na zdalnych maszynach, minimalizując ryzyko wycieku wrażliwych danych.

    Poprawiła się również obsługa ścieżek między różnymi systemami operacyjnymi. Executer zachowuje natywne katalogi robocze i powłoki, co oznacza, że agent działający na Linuxie nie będzie używał Windowsowych backslashy, a sesja na macOS nie zgubi się w strukturze katalogów. To techniczny szczegół, ale dla osób debugujących błędy w pipeline CI/CD może oznaczać znaczną oszczędność czasu.

    Rynek wtyczek zamiast ręcznego grzebania

    Wtyczki w Codexie zyskały nową formę. Wersja 0.141.0 wprowadza marketplace z różnymi widokami – w katalogu „created-by-me” można zobaczyć własne rozszerzenia, a także wyselekcjonowane listy dostosowane do kontekstu autoryzacji użytkownika. Serwery MCP mogą być teraz aktywowane per wątek przez executery, co daje elastyczność w dużych projektach, gdzie różne zadania wymagają różnych narzędzi.

    Dla web developerów oznacza to łatwiejsze integrowanie z zewnętrznymi API, automatyzację testów czy generowanie dokumentacji bez konieczności skomplikowanego konfigurowania ścieżek do wtyczek. Wystarczy wybrać z katalogu, zatwierdzić i działa.

    Windows, proxy i stabilność

    Użytkownicy Windowsa otrzymali szereg poprawek. Sandbox Codexa na tym systemie działa w trybie ograniczonego wykonania z restrykcyjnym dostępem do plików i sieci – ruch wychodzący przechodzi przez proxy i firewalla. OpenAI poprawiło stabilność tego mechanizmu, co zmniejsza liczbę niespodziewanych awarii sesji.

    Dodatkowo, wprowadzono wsparcie dla certyfikatów P-521 w TLS. Firmy korzystające z własnych urzędów certyfikacji i zaawansowanych proxy korporacyjnych nie będą już napotykać problemów z negocjacją połączenia. Kod bazowy SQLite został przypięty do wersji z poprawką korupcji WAL-reset, co eliminuje rzadkie, ale frustrujące uszkodzenia bazy sesji.

    Wydajność, która nie męczy

    Sesje z dużą liczbą wywołań narzędzi mogły być problematyczne – każde zapytanie generowało kopie historii i przeszukiwało rejestry bez cache'owania. W wersji 0.141.0 wprowadzono cache dla wyszukiwania narzędzi, ograniczono zbędne duplikacje żądań, a cache obrazów promptów ograniczono do 64 MiB. Efekt? Mniejsze zużycie pamięci i krótsze czasy odpowiedzi przy agentach, które wykonują dziesiątki komend w jednej sesji.

    Dla zespołów korzystających z Codexa jako warstwy automatyzacji to konkretna oszczędność – agentowe workflow, które wcześniej mogły się zacinać przy setkach wywołań, teraz działają płynniej i przewidywalniej.

    Co to zmienia w codziennej pracy

    Codex 0.141.0 nie wprowadza rewolucyjnych zmian w interfejsie czy nowych modeli. Zamiast tego koncentruje się na poprawie bezpieczeństwa komunikacji zdalnej, stabilności na Windowsie oraz kompatybilności z firmową infrastrukturą sieciową. Jeśli twoje agenty muszą działać przez proxy, na wielu systemach jednocześnie i z zestawem niestandardowych wtyczek, ta aktualizacja realnie zmniejsza tarcia. Marketplace wtyczek wskazuje, że OpenAI traktuje ekosystem rozszerzeń jako kluczowy element doświadczenia – nie jako dodatek, lecz jako fundament.


    Źródła

  • Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wypuściło wersję v0.148.1, która wprowadza ulepszone wsparcie dla środowisk odciętych od sieci (air-gapped). Teraz binarki CLI są poprawnie podpisywane i publikowane, co eliminuje problemy z weryfikacją w zamkniętych infrastrukturach. To kolejny krok w serii aktualizacji, które systematycznie poprawiają stabilność narzędzia.

    Kluczowe informacje

    • Wersja v0.148.1 zapewnia poprawne podpisywanie plików binarnych CLI dla środowisk bez dostępu do internetu.
    • Śledzenie połączeń MCP – nowy mechanizm monitoruje status serwerów MCP w czasie rzeczywistym.
    • Automatyczne aktualizacje można teraz kontrolować na poziomie całej organizacji.
    • Konfiguracje BYOK doczekały się poprawek eliminujących błędy uwierzytelniania modeli niestandardowych.

    Co dokładnie zmieniono w środowiskach air-gapped

    Praca w odizolowanych sieciach zawsze była wyzwaniem dla narzędzi chmurowych. Factory od dłuższego czasu rozwija możliwości offline, ale dopiero teraz uporządkowało kwestię podpisów cyfrowych. Wcześniej użytkownicy mogli napotkać problemy z weryfikacją integralności plików CLI, ponieważ systemy bezpieczeństwa w zamkniętych środowiskach często odrzucały niespójnie podpisane binarki.

    Wersja v0.148.1 rozwiązuje ten problem poprzez ustandaryzowany proces podpisywania. Każda publikacja przechodzi teraz przez automatyczną walidację, która gwarantuje zgodność z wymaganiami przedsiębiorstw. Dla zespołów pracujących w sektorach regulowanych, takich jak finanse, obronność czy administracja publiczna, to znaczna oszczędność czasu, ponieważ ręczna konfiguracja przestaje być konieczna.

    Warto również wspomnieć o powiązanych poprawkach z poprzednich wydań. Wersja v0.148.1 dodała obsługę proxy HTTPS, a wcześniejsza wersja naprawiła obsługę zmiennych proxy zapisanych małymi literami. Te zmiany przyczyniają się do spójniejszego działania w sieciach korporacyjnych.

    MCP, BYOK i kontrola organizacyjna – co jeszcze przynosi aktualizacja

    Nowe śledzenie statusu połączeń MCP to funkcja, która ułatwia debugowanie. Gdy serwer MCP traci autoryzację po reconnect (problem rozwiązany w v0.148.1), użytkownik widzi teraz dokładnie, co się dzieje. Dzięki temu unika się sytuacji, w której agent przestaje działać bez wyjaśnienia.

    Jeśli chodzi o modele BYOK, Factory naprawiło błąd z wersji v0.148.1 – endpoint bez działających poświadczeń nie próbuje już wielokrotnie ponawiać zapytań. Zamiast tego od razu zwraca czytelny komunikat. To istotna zmiana dla administratorów konfigurujących własne modele, ponieważ pozwala zaoszczędzić czas na debugowanie.

    Kontrola automatycznych aktualizacji na poziomie organizacji to kolejna nowość. Administrator może teraz zdecydować, czy cały zespół przechodzi na nową wersję od razu, czy lepiej wstrzymać się do testów. W połączeniu z zarządzaniem politykami modeli, aktualizacja ta oferuje solidny zestaw narzędzi do zarządzania.

    Stabilność CLI i zarządzanie logami

    Nie można pominąć mniej widocznych, ale praktycznych ulepszeń. Szybsze uruchamianie CLI, naprawione lifecycle hooki oraz samonaprawiające się cache pluginów sprawiają, że narzędzie mniej przeszkadza w pracy. Własne modele nie gubią już kontekstu z SessionStart hooków, a procesy w tle raportują prawdziwe PID-y.

    W kontekście logów Factory systematycznie porządkuje bałagan. Puste drafty sesji nie zaśmiecają już historii, a komunikaty o błędach połączenia stały się bardziej czytelne. Te zmiany, choć mogą wydawać się drobne, znacząco zmniejszają frustrację podczas codziennej pracy z agentem.

    Całość pokazuje, że Factory koncentruje się na poprawie niezawodności, zamiast dążyć do spektakularnych funkcji. W narzędziach deweloperskich stabilność ma kluczowe znaczenie, co czyni te aktualizacje wartościowymi dla użytkowników.


    Źródła

  • Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Claude Sonnet 4 i Opus 4 przeszły na emeryturę. Czas na aktualizację API

    Anthropic oficjalnie wycofał modele Claude Sonnet 4 i Claude Opus 4 z API. Od 15 czerwca 2026 każde zapytanie do claude-sonnet-4-20250514 i claude-opus-4-20250514 zakończy się błędem. Dla zespołów zajmujących się web developmentem, sztuczną inteligencją i DevOps to sygnał do natychmiastowego sprawdzenia konfiguracji produkcyjnych. Jeśli wasza aplikacja wciąż korzysta z tych identyfikatorów, integracja przestała działać.

    Co dokładnie się zmieniło

    • Data wycofania: 15 czerwca 2026 — od tego dnia API zwraca błędy dla starych identyfikatorów modeli.
    • Dotknięte modele: claude-sonnet-4-20250514 oraz claude-opus-4-20250514 (oryginalne wydania 4.0 z maja 2025).
    • Zalecane zamienniki: claude-sonnet-4-6 i claude-opus-4-8 — nowsze i bardziej wydajne.
    • Zasięg problemu: dotyczy bezpośrednich wywołań API — klientów SDK, funkcji serverless, pipeline'ów CI/CD i narzędzi automatyzacji.
    • Kolejne wycofanie: Opus 4.1 (claude-opus-4-1-20250805) — datę utraty wsparcia należy zweryfikować na oficjalnej stronie deprecjacji Anthropic.

    Nie chodzi o etykiety, tylko o konkretne identyfikatory

    Warto zaznaczyć, że Anthropic nie wycofuje całej rodziny Claude Sonnet 4 czy Claude Opus 4. Emerytura dotyczy wyłącznie pierwszych wersji z maja 2025. Modele oznaczone jako claude-sonnet-4-5-20250929, claude-opus-4-5-20251101 czy nowsze wciąż działają normalnie. Problem występuje tam, gdzie ktoś na sztywno wpisał identyfikator z datą 20250514 — a takich przypadków w produkcyjnych backendach jest wiele.

    Po 15 czerwca API zwraca błąd. Jeśli wasz system obsługi klienta, agent AI albo pipeline do generowania kodu polegał na tych modelach, przestał działać z dnia na dzień. Anthropic powiadomił deweloperów 14 kwietnia 2026, a data wycofania to 15 czerwca 2026, co daje około 62 dni na dostosowanie — czasu było sporo, ale jak to zwykle bywa, nie każdy zdążył.

    Jak migrować i nie stracić pół dnia na szukanie

    Migracja jest prosta. W kodzie wystarczy zamienić stary identyfikator na nowy — format zapytań, nagłówki autoryzacji i struktura odpowiedzi nie zmieniły się. W Pythonie z SDK Anthropica wygląda to tak:

    # przed zmianą
    model="claude-opus-4-20250514"
    
    # po zmianie
    model="claude-opus-4-8"

    Podobnie działa to w JavaScript, curl i innych SDK. Problem nie leży w skomplikowanej zmianie, lecz w liczbie miejsc, gdzie stary identyfikator mógł zostać użyty. Sprawdźcie zmienne środowiskowe, pliki konfiguracyjne CI/CD, zadania cron i zewnętrzne integracje — scenario buildery, platformy do vibe codingu, narzędzia automatyzujące workflow. Każde z nich mogło mieć zaszyty claude-sonnet-4-20250514 w ustawieniach.

    Przy przechodzeniu na Opus 4.7 lub 4.8: zachowanie parametrów temperature, top_p i top_k przy wartościach innych niż domyślne nie zostało potwierdzone w oficjalnych źródłach — przed migracją należy sprawdzić aktualną dokumentację Anthropic.

    Dlaczego to ma znaczenie dla szerszego ekosystemu

    Wycofanie modeli 4.0 wpisuje się w szerszy trend. Anthropic, podobnie jak OpenAI czy Google, przyspiesza cykl życia modeli — nowe wersje pojawiają się co kilka miesięcy, a stare tracą wsparcie po około roku. Dla zespołów pracujących w trybie ciągłego dostarczania to norma. Gorzej, jeśli prowadzicie projekt, który działa stabilnie od miesięcy i nikt nie zaglądał do konfiguracji API.

    Deweloperzy korzystający z Claude przez interfejs claude.ai nie muszą podejmować żadnych działań — tam wybór modelu jest automatyczny. Problem dotyczy wyłącznie dostępu programistycznego. Jeśli korzystacie z Claude przez Amazon Bedrock albo Vertex AI, sprawdźcie osobno ich tabele wsparcia — partnerzy mają własne kalendarze wycofywania.

    Na froncie DevOps warto także pamiętać, że za Opus 4.1 podąży Opus 4.5 i Sonnet 4.5 — ich daty emerytury są już zapowiedziane na trzeci kwartał 2026. Kto migruje teraz z 4.0 na 4.6 lub 4.8, ten za kilka miesięcy i tak będzie musiał powtórzyć tę operację. Dlatego część zespołów rozważa abstrahowanie identyfikatorów modeli przez warstwę zarządzaną — aby nie gonić za każdym ogłoszeniem deprecjacji osobno.

    Podsumowanie

    Wycofanie Claude Sonnet 4 i Claude Opus 4 to nie katastrofa, ale test na dojrzałość procesów w zespole. Jeśli wasze pipeline'y wytrzymały 15 czerwca bez awarii — dobrze. Jeśli nie — macie okazję zautomatyzować monitoring wersji API, zanim kolejne deprecjacje was zaskoczą. W ekosystemie AI modele starzeją się szybko, a umiejętność sprawnej podmiany jednego identyfikatora na inny staje się równie ważna jak sam kod.


    Źródła

  • Google Antigravity 2.1.4: przeprojektowane limity, wsparcie PDF i nowa komenda /btw

    Google Antigravity 2.1.4: przeprojektowane limity, wsparcie PDF i nowa komenda /btw

    Google wypuściło 11 czerwca 2026 roku wersję 2.1.4 swojego środowiska Google Antigravity, wprowadzając kilka istotnych nowości, takich jak przeprojektowany ekran limitów, wsparcie dla załączników PDF w modelach Gemini oraz nową komendę /btw. Aktualizacja jest wprowadzana stopniowo, więc nie wszyscy użytkownicy zobaczą zmiany od razu, ale warto wiedzieć, co dokładnie się zmieniło.

    Kluczowe zmiany w skrócie

    • Przeprojektowany ekran limitów – odświeżona strona Models & Quota oraz wskaźniki zużycia w pasku statusu dają lepszy wgląd w wykorzystanie kredytów AI.
    • Wsparcie załączników PDF – modele Gemini potrafią teraz przyjmować dokumenty PDF, co usprawnia pracę z dokumentacją techniczną i specyfikacjami.
    • Nowa komenda /btw – umożliwia zadawanie efemerycznych pytań pobocznych bez zaśmiecania głównego wątku rozmowy.
    • Ulepszone wyszukiwanie konwersacji i nawigacja po plikach – szybciej odnajdziesz starsze wątki i sprawniej poruszasz się między dokumentami projektu.
    • Lepsze wsparcie LaTeX oraz poprawki stabilności serwerów MCP.

    Limity na pierwszym planie

    Najważniejsza zmiana dotyczy widoczności limitów. Użytkownicy Google Antigravity 2.1.4 mogli wcześniej sprawdzać swoje zużycie przez komendę /usage, która otwierała panel Model Quotas. Wersja 2.1.4 nie usuwa tego polecenia, ale dodaje wizualne wskaźniki bezpośrednio w pasku statusu.

    Przeprojektowana strona Models & Quota pokazuje teraz czytelniej, ile kredytów zostało i kiedy nastąpi odświeżenie puli. To istotne szczególnie podczas długich sesji programistycznych – nikt nie chce nagle stracić dostępu do modeli w środku debugowania.

    Limity są powiązane z planem. Użytkownicy Google AI Ultra otrzymują najwyższy przydział, odnawiany co pięć godzin. Inni użytkownicy mają pulę odświeżaną raz w tygodniu. Gdy bazowy limit się wyczerpie, dalsze działanie zależy od ustawienia AI Credit Overages – można je całkowicie wyłączyć, wybierając opcję „Never”.

    PDF i LaTeX – ukłon w stronę dokumentacji

    Obsługa PDF-ów w modelach Gemini to zmiana, która ucieszy zespoły pracujące z obszerną dokumentacją. Można teraz wrzucić plik PDF bezpośrednio do konwersacji i poprosić model o analizę, streszczenie czy wyciągnięcie konkretnych fragmentów. Dotychczas trzeba było przeklejać tekst ręcznie albo konwertować dokumenty do innych formatów.

    Równolegle poprawiono renderowanie LaTeX-a. Dla zespołów piszących dokumentację techniczną z formułami matematycznymi to zmiana, która poprawia wyświetlanie wzorów, eliminując artefakty, które mogły utrudniać czytanie specyfikacji.

    /btw i historia komend

    /btw i historia komend

    Nowa komenda /btw służy do zadawania pobocznych pytań, które nie zostają na stałe w konwersacji. Przydaje się, gdy podczas głównego wątku potrzebujesz szybko sprawdzić coś niezwiązanego bezpośrednio z tematem – na przykład składnię metody, definicję pojęcia czy konwencję nazewniczą.

    Dodatkowo, można przywoływać historię komend za pomocą strzałki w górę. Działa to tak samo jak w terminalu – nie trzeba ponownie wpisywać długich poleceń, wystarczy przewinąć wcześniej użyte.

    Co poza tym

    Co poza tym

    Wersja 2.1.4 to nie tylko nowe funkcje. Poprawiono wyszukiwanie w historii konwersacji, więc znalezienie konkretnego wątku sprzed tygodnia nie wymaga już ręcznego scrollowania. Nawigacja po plikach projektu również dostała kilka ulepszeń – szybciej można przełączać się między dokumentami bez gubienia kontekstu.

    Po stronie infrastruktury odnotowano wzrost stabilności serwerów MCP. Dla użytkowników korporacyjnych i osób stawiających własne środowiska deweloperskie to sygnał, że Google poważnie traktuje ten komponent – mniej zawieszek i nieoczekiwanych przerw w działaniu agentów.

    Podsumowanie

    Aktualizacja 2.1.4 wprowadza przemyślane poprawki, które odpowiadają na realne problemy: słabą widoczność limitów, brak natywnej obsługi PDF-ów i potrzebę szybkich pytań pobocznych. Jeśli używasz Google Antigravity 2.1.4 na co dzień, nowy pasek statusu i komenda /btw szybko staną się częścią Twojego workflow. A jeśli pracujesz z dokumentacją – wsparcie PDF-ów może znacząco skrócić czas potrzebny na analizę specyfikacji.


    Źródła

  • Codex 0.139.0: samodzielne wyszukiwanie w sieci i solidniejsze schematy narzędziowe

    Codex 0.139.0: samodzielne wyszukiwanie w sieci i solidniejsze schematy narzędziowe

    OpenAI wypuściło 9 czerwca 2026 roku wersję 0.139.0 swojego terminalowego agenta Codex. Ta aktualizacja koncentruje się na stabilności narzędzi i redukcji liczby przełączeń kontekstu podczas pracy. Najważniejszą nowością jest możliwość bezpośredniego wywoływania wyszukiwania internetowego w trybie kodowania, co eliminuje potrzebę opuszczania edytora i przeglądania dokumentacji w przeglądarce.

    Co nowego w pigułce

    • Tryb kodowania umożliwia teraz samodzielne wyszukiwanie w sieci, w tym z zagnieżdżonych wywołań JavaScript, zwracając wyniki jako czysty tekst.
    • Schematy wejściowe narzędzi zachowują oneOf i allOf, co stabilizuje współpracę ze złożonymi złączami MCP.
    • codex doctor raportuje teraz szczegóły dotyczące środowiska edytora i pagera, a eksport JSON ukrywa wrażliwe wartości.
    • Zarządzanie wtyczkami zostało przyspieszone dzięki wcześniejszemu użyciu buforowanego katalogu oraz uwzględnieniu źródła marketplace’u w JSON-owym listingu.
    • Poprawki w TUI rozwiązują problemy z resetowaniem wątków, ścieżkami obrazów i ostrzeżeniami MCP w subagentach.

    Wyszukiwanie bez odrywania rąk od terminala

    Dotychczasowy workflow developera korzystającego z Codexa wymagał samodzielnego sprawdzania dokumentacji API, changelogów czy specyfikacji pakietów – ręcznie lub przez dodatkowe narzędzia. Wersja 0.139.0 pozwala trybowi kodowania na bezpośrednie odpytanie sieci. Mechanizm działa również w zagnieżdżonych wywołaniach narzędzi JavaScript.

    Wyniki wracają jako prosty tekst. Oznacza to, że agent może na przykład pobrać informację o aktualnej wersji biblioteki, sprawdzić składnię nowego endpointu albo znaleźć rozwiązanie błędu – wszystko w jednej sesji terminalowej. Dla osób pracujących w trybie vibe coding to znaczna oszczędność czasu: mniej przełączania okien, więcej płynności.

    Schematy JSON, które się nie gubią

    Druga zmiana jest szczególnie istotna dla tych, którzy integrują Codexa z zewnętrznymi serwerami MCP. Do tej pory złożone schematy wejściowe narzędzi mogły się "spłaszczać" podczas kompresji – traciły konstrukcje oneOf i allOf, co prowadziło do błędów w bardziej skomplikowanych złączach.

    Teraz Codex przechowuje te struktury w niezmienionej formie. Dla konektorów, które polegają na precyzyjnie zdefiniowanych typach danych (np. narzędzia do zarządzania infrastrukturą DevOps czy integracji z bazami danych), to różnica między działającym wywołaniem a cichym błędem. Stabilność agentowych przepływów pracy rośnie, a użytkownicy nie muszą wprowadzać żadnych zmian.

    Lepsza diagnostyka lokalnego środowiska

    Lepsza diagnostyka lokalnego środowiska

    codex doctor to narzędzie do rozwiązywania problemów z konfiguracją. W nowej wersji raport lokalny uwzględnia informacje o edytorze i pagerze, co jest istotne, gdy coś nie działa prawidłowo w interakcji z konkretnym terminalem albo nakładką edytorską. Dodatkowo eksport JSON został odchudzony z surowych wartości, które mogłyby wyciec przy udostępnianiu logów.

    W praktyce: jeśli coś szwankuje z renderowaniem TUI albo sesja nie startuje poprawnie, codex doctor dostarcza teraz więcej konkretów, eliminując potrzebę ręcznego grzebania w zmiennych środowiskowych.

    Wątki, obrazy i subagenty – porządki w TUI

    Wątki, obrazy i subagenty – porządki w TUI

    Kilka poprawek dotyczy codziennej pracy z interfejsem. Komendy codex resume --last "..." oraz codex fork --last "..." teraz traktują końcowy argument jako początkowy prompt, a nie mylnie odczytują go jako identyfikator sesji. Reset wątków przez /new, /clear czy /fork nie gubi już wymagań zarządzanych przez chmurę ani flag funkcji.

    Wątki subagentów przestały też zalewać rodzica powielonymi ostrzeżeniami MCP, a spinning startowy nie zawiesza się bez powodu. Edycja obrazów z kolei używa teraz dokładnej ścieżki wskazanego pliku, zamiast zgadywać ją z historii konwersacji – mała rzecz, ale istotna przy pracy z assetami graficznymi.

    Pod maską: V8 i stabilność

    Wydanie aktualizuje również wewnętrzny toolchain V8 – Codex przeszedł na rusty_v8 149.2.0. Dla użytkownika końcowego to zmiana, która nie jest widoczna, ale przekłada się na stabilność wykonywania JavaScript w środowisku agenta, szczególnie w sandboxie. Kilka mniejszych poprawek dotyczy właśnie wykonywania kodu w izolacji, co wpływa na bezpieczeństwo sesji deweloperskich.

    Podsumowanie

    Codex 0.139.0 to zestaw precyzyjnych poprawek, które doceni każdy, kto spędza w terminalu dłużej niż godzinę dziennie. Bezpośrednie wyszukiwanie w sieci redukuje tarcia w pracy, lepsze traktowanie schematów JSON stabilizuje integracje MCP, a poprawki w TUI eliminują irytujące problemy. OpenAI stawia na niezawodność narzędzi agentowych, co widać w każdym changelogu.


    Źródła

  • Cursor wchodzi w zarządzanie korporacyjne – Organizations dla Enterprise już dostępne

    Cursor wchodzi w zarządzanie korporacyjne – Organizations dla Enterprise już dostępne

    Cursor udostępnił 3 czerwca 2026 roku Organizations – nową warstwę administracyjną dla klientów Organizations dla Enterprise, która umożliwia zarządzanie wieloma zespołami z jednego pulpitu. To rozwiązanie odpowiada na potrzeby dużych firm, w których różne działy wymagają własnych budżetów, polityk bezpieczeństwa oraz dostępu do modeli AI.

    Kluczowe fakty o nowej strukturze

    • Organizations to nadrzędny kontener dla całej firmy – jedna tożsamość, jeden pulpit administracyjny i scentralizowane zarządzanie członkostwem.
    • Zespoły (Teams) to jednostki operacyjne zagnieżdżone pod organizacją, z własnymi ustawieniami bezpieczeństwa i limitami wydatków.
    • Grupy (Groups) to kohorty użytkowników, które mogą działać wewnątrz zespołów lub ponad nimi, z oddzielnym dostępem do modeli i uprawnieniami agentów.
    • Przy przynależności do wielu zespołów lub grup obowiązuje zasada najbardziej liberalnych uprawnień – wygrywa ustawienie najmniej restrykcyjne.

    Trójwarstwowa hierarchia zamiast chaosu

    Do tej pory duże organizacje korzystające z Cursora zarządzały zbiorem luźno powiązanych kont zespołów. Każdy zespół funkcjonował jako osobna jednostka administracyjna, co przy wielu działach czy spółkach zależnych prowadziło do powielania konfiguracji i braku całościowego wglądu w wydatki.

    • Organizations wprowadza strukturę trzech poziomów. Na szczycie znajduje się organizacja – kontener dla firmowej tożsamości i administracji. Niżej są zespoły, które odpowiadają konkretnym departamentom, regionom czy spółkom. Najniższy poziom to grupy – zbiory użytkowników, które można tworzyć elastycznie, bez potrzeby zakładania nowego zespołu.

    Taka architektura sprawdza się szczególnie w firmach, gdzie inżynierowie potrzebują szerokiego dostępu do modeli i automatyzacji, a działy marketingu czy finansów wymagają ściślejszych ograniczeń. Cursor podaje przykład: zespoły inżynieryjne i produktowe mają najbardziej liberalny dostęp sieciowy i możliwość automatycznego uruchamiania komend przez agentów, podczas gdy sprzedaż, marketing i finanse działają z zaostrzonymi kontrolami bezpieczeństwa.

    Budżety, modele i piaskownice – kontrola na wyciągnięcie ręki

    Budżety, modele i piaskownice – kontrola na wyciągnięcie ręki
    Źródło: cursor.com

    Administratorzy mogą teraz przypisywać oddzielne budżety do poszczególnych zespołów i śledzić zużycie tokenów w całej firmie z jednego widoku. Pulpit organizacji zbiera dane ze wszystkich jednostek, z możliwością filtrowania po zespole, użytkowniku czy agencie chmurowym. Dla controllingu to narzędzie do rozliczania kosztów według jednostek biznesowych.

    Dostęp do modeli również przestał być zero-jedynkowy. Różne kohorty użytkowników mogą korzystać z różnych zestawów modeli – inżynierowie mają pełen wachlarz, w tym droższe modele z trybem szybkim, podczas gdy pozostali pracownicy mają ograniczony wybór i niższe limity miesięczne.

    Ciekawym dodatkiem są środowiska piaskownicy (sandbox). Firmy z restrykcyjnymi wymogami bezpieczeństwa mogą tworzyć wydzielone zespoły testowe, które jako pierwsze otrzymują dostęp do nowych funkcji Cursora. NVIDIA już stosuje taki model – osobny zespół stagingowy testuje nowości, zanim trafią one do wszystkich inżynierów. Użytkownicy mogą należeć do obu środowisk jednocześnie, bez potrzeby zakładania drugiego konta.

    Zarządzanie tożsamością również zostało uproszczone. Konfiguracja dostawcy tożsamości (IdP) i SCIM przeprowadzana jest raz na poziomie organizacji, a następnie synchronizowana automatycznie na wszystkie zespoły i grupy. Przenoszenie użytkowników między jednostkami odbywa się przez panel, API lub import CSV.

    Co to oznacza dla zespołów AI i web devu

    Dla firm tworzących oprogramowanie ta struktura rozwiązuje realny problem. Zespoły produktowe, platformowe, bezpieczeństwa czy zewnętrzni kontraktorzy mogą teraz funkcjonować w ramach jednej organizacji, ale z różnymi zasadami. Jedna polityka dla wszystkich przestaje być przeszkodą – szczególnie tam, gdzie praktykuje się vibe coding, buduje wewnętrzne narzędzia czy eksperymentuje z agentami AI.

    Należy jednak zwrócić uwagę na regułę “najbardziej liberalnych uprawnień”. Jeśli użytkownik należy do kilku grup lub zespołów, system przyznaje mu najszersze uprawnienia spośród wszystkich przypisanych. Dla zespołów bezpieczeństwa to sygnał ostrzegawczy – przy projektowaniu struktury grup trzeba dokładnie przemyśleć, kto do czego ma dostęp, aby nie otworzyć przypadkiem furtki do zbyt szerokich uprawnień.

    Cursor informuje, że z jego narzędzi korzysta już 64% firm z listy Fortune 500, a przychody z segmentu Organizations dla Enterprise stanowią około 60% całości. Organizations to krok w stronę dojrzałości korporacyjnej – zamiast koncentrować się na coraz sprytniejszym autouzupełnianiu kodu, Cursor stawia na kontrolę, która przekonuje dyrektorów finansowych i szefów bezpieczeństwa.


    Źródła

  • Anthropic wycofuje Claude Opus 4.1 i zmienia zasady rozliczania odmów w API

    Anthropic wycofuje Claude Opus 4.1 i zmienia zasady rozliczania odmów w API

    Anthropic ogłosiło 5 czerwca 2026 roku, że model Claude Opus 4.1 zostanie wycofany. Deweloperzy mają 60 dni na migrację, ponieważ po 5 sierpnia API przestanie przyjmować zapytania kierowane do claude-opus-4-1-20250805. W tym samym czasie wprowadzane są dwie zmiany techniczne: narzędzie doradcze zyskuje kontrolę nad tokenami, a puste odmowy nie będą generować kosztów.

    Kluczowe fakty o aktualizacji

    • Claude Opus 4.1 zostanie wycofany 5 sierpnia 2026 — oficjalnym następcą jest Claude Opus 4.8.
    • Parametr max_tokens w narzędziu doradczym umożliwia kontrolę opóźnień i kosztów.
    • Odmowy bez wygenerowanej treści nie będą już naliczane na fakturach.
    • 60 dni na migrację — po tym terminie zapytania do starego modelu zwrócą błędy.
    • Nowy tokenizer w Claude Sonnet 5 generuje około 30% więcej tokenów dla tych samych tekstów.

    Co dokładnie się zmienia z Claude Opus 4.1

    Model o identyfikatorze claude-opus-4-1-20250805 został wprowadzony do API jako ulepszenie względem podstawowego Opus 4. Anthropic kieruje wszystkich użytkowników do Claude Opus 4.8, który oferuje ten sam poziom wydajności przy niższych kosztach operacyjnych. Deweloperzy korzystający ze starszych wersji SDK lub zahardcodowanych konfiguracji powinni sprawdzić, czy ich aplikacje, agenci i zadania backendowe nie polegają na wycofywanym modelu.

    Termin migracji wynosi dwa miesiące, co może być niewystarczające, szczególnie gdy zmiana wymaga testowania promptów i potencjalnego dostosowania logiki aplikacji. 60 dni może wystarczyć na prostą podmianę identyfikatora, ale osoby z rozbudowanymi pipeline'ami ewaluacyjnymi powinny rozpocząć migrację jak najszybciej.

    Narzędzie doradcze z kontrolą tokenów

    Nowy parametr max_tokens w narzędziu doradczym to praktyczna zmiana. Deweloperzy mogą teraz ograniczyć maksymalną liczbę tokenów generowanych przez doradcę, co przekłada się na szybsze odpowiedzi i niższe rachunki.

    Na przykład, jeśli doradca analizuje długi dokument, ale potrzebujesz tylko krótkiej rekomendacji, możesz ustawić max_tokens na 500 i nie płacić za rozbudowaną analizę, której nie potrzebujesz. To proste, ale wcześniej brakowało tej opcji.

    Odmowy bez opłat — zmiana polityki rozliczeniowej

    To aktualizacja, która nie jest szeroko komentowana w release notes, ale ma realny wpływ na budżet. Dotychczas każde zapytanie kończące się statusem refusal, czyli sytuacja, gdy Claude odmawia odpowiedzi ze względów bezpieczeństwa, było normalnie naliczane, nawet jeśli model nie wygenerował żadnego tokena treści.

    Od teraz Anthropic nie pobiera opłat za zapytania, które kończą się odmową i nie produkują żadnego outputu. Dla aplikacji z dużą liczbą zapytań granicznych, takich jak systemy moderacji treści czy agenci działający na wrażliwych danych, może to oznaczać zauważalne oszczędności.

    Szerszy kontekst: Claude Sonnet 5 i zmiany w tokenizacji

    Warto również zauważyć, że Anthropic uruchomiło Claude Sonnet 5 z nowym tokenizerem, który produkuje około 30% więcej tokenów dla identycznych tekstów. To istotna informacja dla osób migrujących między modelami i porównujących koszty — ten sam prompt może nagle kosztować więcej z powodu zmiany w zliczaniu tokenów, a nie samej ceny za token.

    Claude Opus 5 zadebiutował w lipcu 2026, zastępując Opus 4.8 jako flagowy model. Wprowadził domyślnie włączone myślenie i kontekst miliona tokenów, ale to Opus 4.8 pozostaje zalecanym celem migracji dla użytkowników wycofywanego Claude Opus 4.1.

    Migracja od strony technicznej

    Jeśli korzystasz z oficjalnych SDK (Python, TypeScript, Go, Java), podmiana identyfikatora modelu na claude-opus-4-8 powinna wystarczyć. Jednak w przypadku aplikacji, które polegają na konkretnych zachowaniach modelu, warto przetestować prompty przed wdrożeniem.

    Należy również przejrzeć konfiguracje agentów Claude Managed Agents, jeśli któryś z nich wskazuje na claude-opus-4-1-20250805. To samo dotyczy skryptów automatyzacji i pipeline'ów CI/CD, gdzie identyfikatory modeli często lądują w zmiennych środowiskowych i łatwo o nich zapomnieć podczas rutynowej aktualizacji.


    Źródła

  • Cursor zyskuje tryb Design Mode i raport zużycia kontekstu – edycja UI bez pisania kodu

    Cursor zyskuje tryb Design Mode i raport zużycia kontekstu – edycja UI bez pisania kodu

    Cursor wprowadził dwie nowe funkcje w obszarze canvases, które zmieniają sposób interakcji z interfejsem użytkownika. Tryb Design Mode umożliwia zaznaczanie elementów bezpośrednio na podglądzie strony i wskazywanie agentowi, co ma zmienić, bez potrzeby opisywania wszystkiego słowami. Dodatkowo, dostępny jest interaktywny raport zużycia kontekstu, który pokazuje, gdzie dokładnie idą tokeny podczas pracy agenta.

    Co nowego w pigułce

    • Design Mode umożliwia zaznaczanie, rysowanie i wybieranie głosowe elementów UI w canvasach Cursora.
    • Wielokrotny wybór pozwala zaznaczyć kilka elementów naraz, aby agent mógł je dopasować lub usunąć w jednym kroku.
    • Raport kontekstu rozbija zużycie tokenów na kategorie: system prompt, narzędzia, reguły i umiejętności.
    • Edycja głosowa działa nawet gdy agent przetwarza poprzednie polecenie, co przyspiesza iteracyjne poprawki.
    • Obie funkcje są dostępne dla użytkowników w ramach aktualizacji Cursor.

    Jak działa Design Mode w praktyce

    Dotychczas, aby zmienić wygląd komponentu w canvasie, użytkownik musiał opisać, co i gdzie należy poprawić. Design Mode zmienia tę sytuację. Użytkownik klika element bezpośrednio na podglądzie, może dodać kilka referencji, narysować po interfejsie lub powiedzieć na głos, co chce zmienić.

    Agent otrzymuje nie tylko zaznaczony fragment. Cursor przekazuje mu kod elementu, układ strony oraz wizualne relacje między komponentami. Dzięki temu edycja staje się bardziej precyzyjna, ponieważ agent rozumie kontekst przestrzenny, a nie tylko abstrakcyjny opis.

    Wielokrotny wybór to kolejna nowość. Użytkownik zaznacza kilka przycisków, kart lub sekcji i mówi agentowi: „zrób, żeby wyglądały tak samo jak ten pierwszy” lub „usuń duplikaty”. Wcześniej wymagałoby to kilku osobnych poleceń. Teraz wystarczy jedna komenda.

    Co istotne, tryb głosowy nie blokuje agenta. Użytkownik może mówić, co zmienić, nawet gdy Cursor pracuje nad poprzednim zadaniem. To przyspiesza proces wprowadzania poprawek, ponieważ nie trzeba czekać na zakończenie wcześniejszej instrukcji.

    Raport kontekstu – tokeny pod lupą

    Raport kontekstu – tokeny pod lupą

    Drugą nowością jest interaktywny raport zużycia kontekstu. Użytkownicy wcześniej widzieli głównie całkowitą liczbę tokenów. Teraz Cursor rozbija to na kategorie: system prompt, narzędzia, reguły i umiejętności.

    Raport pokazuje nie tylko liczby, ale także proporcje. Dzięki temu łatwiej zdiagnozować, dlaczego kontekst się powiększa – czy to przez rozbudowane reguły, czy może przez narzędzia ładujące zbędne dane. Jeśli coś wygląda podejrzanie, dostępna jest opcja „Debug with Agent”, która pozwala przeanalizować problem bardziej szczegółowo.

    Dla zespołów pracujących z dużymi bazami reguł i rozbudowanymi promptami systemowymi to istotna zmiana. Zamiast zgadywać, co zużywa tokeny, można to sprawdzić w kilka sekund i odpowiednio zoptymalizować konfigurację agenta.

    Co to oznacza dla codziennej pracy

    • Design Mode i raport kontekstu to nie są jedynie kosmetyczne dodatki. Pierwsza funkcja znacznie skraca czas potrzebny na wizualne poprawki, szczególnie przy generowanych dashboardach, raportach i innych artefaktach UI, które Cursor tworzy w canvasach. Zamiast pisać szczegółowe instrukcje, użytkownik może wskazać elementy i powiedzieć, co zmienić.

    Druga funkcja daje kontrolę nad kosztami i wydajnością. W świecie agentów AI, gdzie tokeny wpływają na czas odpowiedzi i wydatki, świadomość, gdzie one idą, jest kluczowa. Raport kontekstu wpisuje się w szerszy trend – narzędzia dla deweloperów coraz częściej pokazują nie tylko co robi agent, ale także ile go to kosztuje.

    Obie funkcje są już dostępne dla użytkowników. Design Mode można znaleźć bezpośrednio w interfejsie canvasów, a raport kontekstu pojawia się jako interaktywny widok w panelu agenta.


    Źródła