Kategoria: Aktualności Technologiczne

  • Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Od lipca 2026 roku Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami, oferując nową stronę Customize. Ta strona łączy zarządzanie wtyczkami, umiejętnościami, serwerami MCP oraz subagentami w jednym miejscu, dostępna na poziomie użytkownika, zespołu i przestrzeni roboczej. Umożliwia to rezygnację z przeskakiwania między rozproszonymi plikami konfiguracyjnymi i ustawieniami w edytorze.

    Najważniejsze zmiany w pigułce

    • Scentralizowana strona Customize umożliwia zarządzanie wtyczkami, umiejętnościami, MCP, subagentami, regułami, komendami i hookami z jednego panelu.
    • Wtyczki jako pakiety dystrybucyjne – mogą zawierać wiele możliwości agenta jednocześnie: reguły, umiejętności, subagenty i serwery MCP w jednym pliku.
    • Zasięg zespołowy – zespoły mogą instalować wspólne serwery MCP przez domyślny marketplace, co zapewnia spójność środowisk deweloperskich.
    • Integracje z GitLab, Bitbucket i Azure DevOps rozszerzają wsparcie poza GitHub, w tym dla Bugbota i Cloud Agents.

    Koniec z fragmentacją ustawień

    Dotychczas personalizacja Cursora wymagała żonglowania plikami .cursorrules, ręcznego konfigurowania MCP oraz pamiętania, gdzie znajdowało się konkretne ustawienie. Nowa strona Customize rozwiązuje te problemy.

    Użytkownicy znajdą tam listę zainstalowanych dodatków oraz marketplace z możliwością jednego kliknięcia do instalacji. Możliwości zmian są precyzyjnie określone – coś może działać tylko na Twoim koncie, coś innego w całym zespole, a jeszcze coś wyłącznie w konkretnym projekcie. To zapewnia elastyczność przy zachowaniu kontroli.

    Szczególnie przydatna jest możliwość współdzielenia serwerów MCP na poziomie zespołu. Zamiast wysyłać każdemu członkowi zespołu instrukcje konfiguracji, lider ustawia Team MCP server raz, a reszta dostaje go automatycznie przez marketplace.

    Wtyczki, które niosą ze sobą cały ekosystem

    Nowa definicja wtyczek w Cursor wykracza poza tradycyjne rozumienie pluginów. Teraz to dystrybucyjny pakiet, który może zawierać reguły, umiejętności, komendy, subagenty, hooki oraz serwery MCP – wszystko w jednym.

    Przykładowo, można stworzyć wtyczkę "zespół backendowy", która zawiera reguły formatowania kodu, skróty do deploymentu, połączenie z firmowym serwerem MCP monitorującym staging oraz dwa subagenty do testów. Wystarczy jeden plik, aby przenieść cały ten zestaw na nową maszynę lub udostępnić nowemu członkowi zespołu.

    Subagenty działają w osobnych oknach kontekstowych, równolegle i odizolowane od głównego agenta. Można im zlecać zadania, które nie powinny zaśmiecać głównego kontekstu, lub uruchomić rój takich agentów do przetestowania aplikacji w czystych środowiskach.

    Szersze integracje dla zespołów rozproszonych
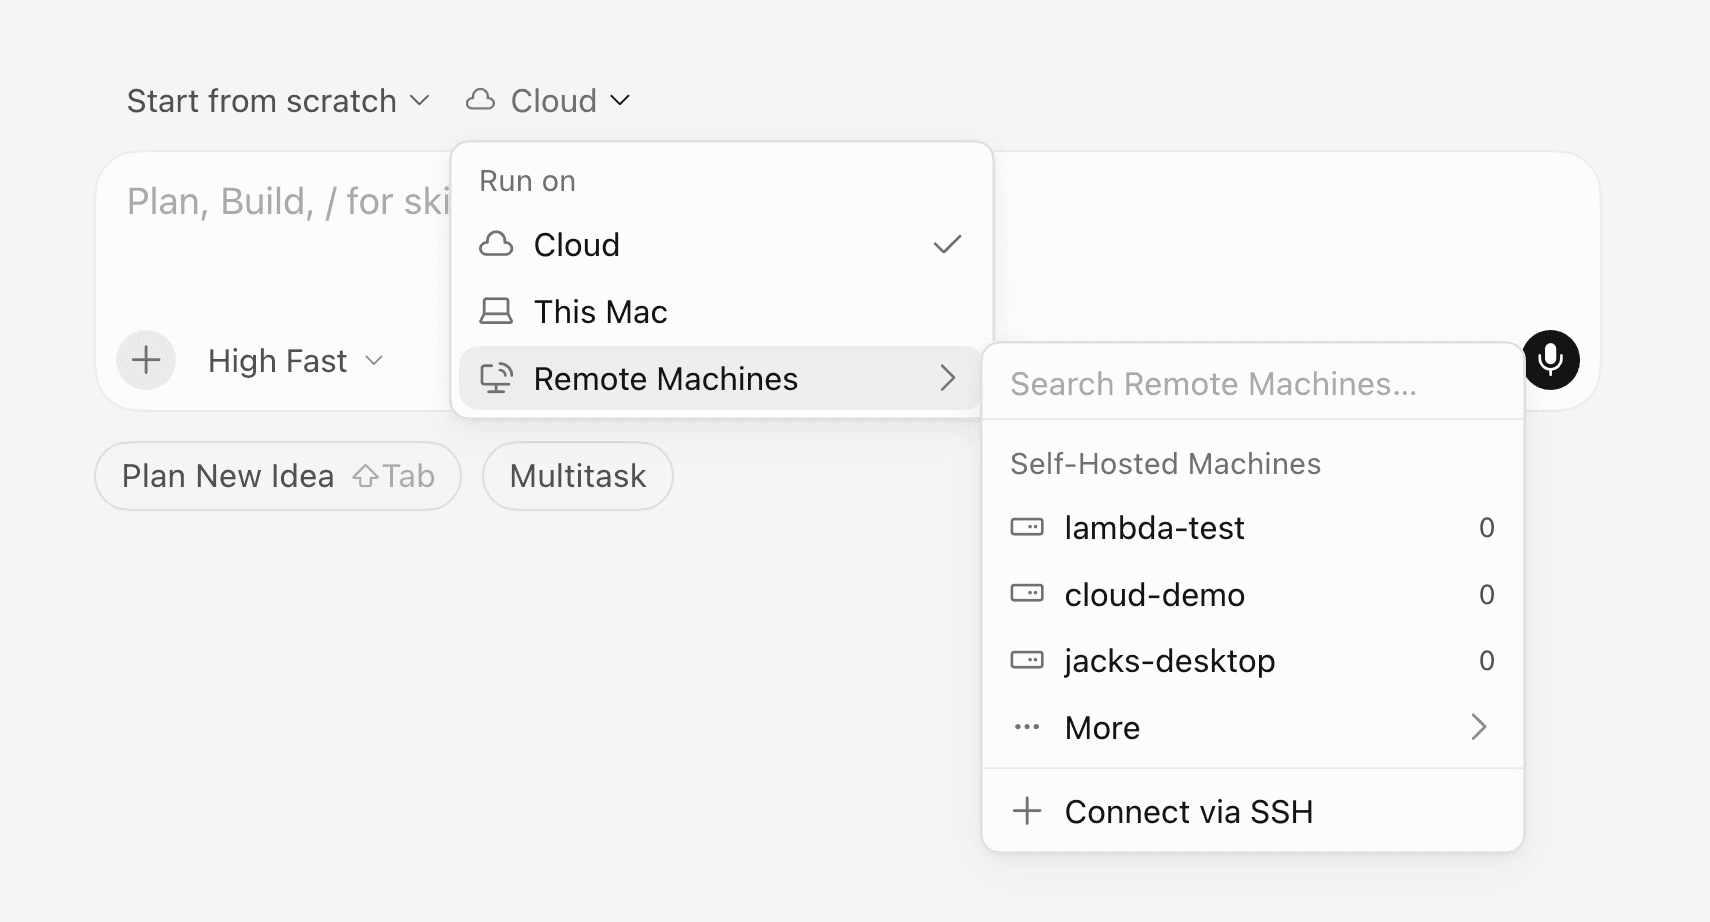
    Szersze integracje dla zespołów rozproszonych
    Źródło: cursor.com

    Cursor dotychczas dobrze współpracował z GitHubem, ale nowa odsłona marketplace zespołowego otwiera możliwości dla użytkowników GitLaba, Bitbucketa i Azure DevOps. Dokumentacja potwierdza pełne wsparcie dla łączenia repozytoriów z tych platform oraz dla Bugbota, który teraz działa również w repozytoriach Bitbucket i Azure DevOps.

    Dla zespołów korporacyjnych, które korzystają z Azure DevOps ze względów compliance'owych, to istotna zmiana. Nie muszą już wybierać między polityką firmy a wygodą pracy z AI-asystentem.

    Dlaczego to ma znaczenie dla codziennej pracy
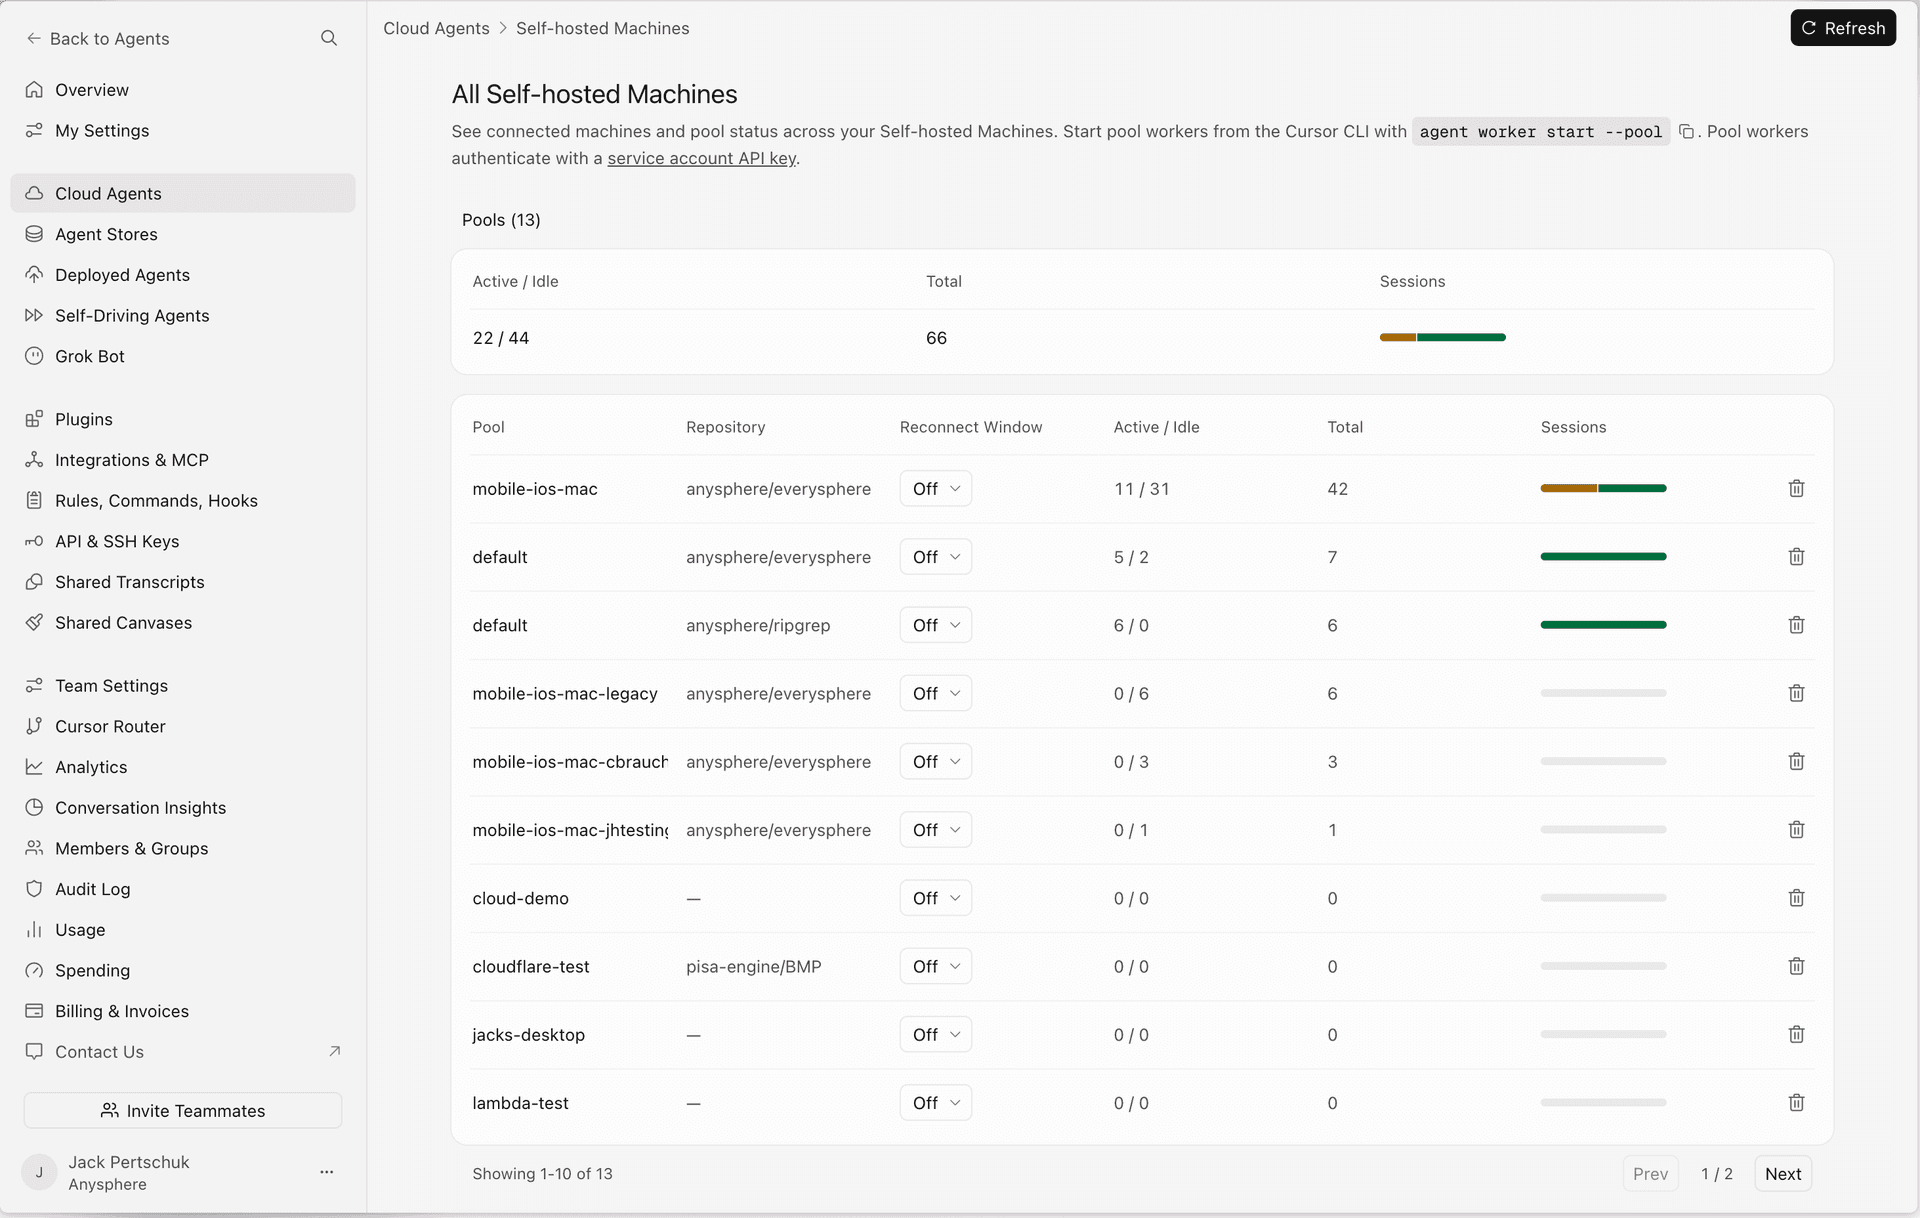
    Dlaczego to ma znaczenie dla codziennej pracy
    Źródło: cursor.com

    Zmiana ma głębsze znaczenie, niż mogłoby się wydawać. Dotychczas dostosowanie Cursora do własnych potrzeb wymagało dużej wiedzy o konfiguracji. Teraz wystarczy otworzyć Customize i kliknąć. Dla zespołów oznacza to koniec syndromu "u mnie działa" – środowisko deweloperskie można ustandaryzować na poziomie organizacji, pozostawiając programistom swobodę tam, gdzie to ma sens.

    Przenośne pakiety wtyczek ułatwiają także onboarding. Zamiast listy 20 rzeczy do skonfigurowania, nowa osoba dostaje link do firmowego pluginu i po minucie ma identyczne środowisko AI jak reszta zespołu.

    Co dalej z ekosystemem Cursora

    Choć w dokumentacji nie potwierdzono jeszcze rankingu marketplace ani gotowych szablonów wtyczek, kierunek zmian jest jasny. Cursor zmierza ku modelowi, w którym personalizacja jest centralnym elementem doświadczenia. Wraz z Origin (własnym hostingiem kodu) i Cloud Agents, tworzy się spójna platforma, gdzie kod, agenci AI i konfiguracja funkcjonują w jednym ekosystemie – z minimalnym tarciem między nimi.

    Ta aktualizacja to nie tylko kosmetyka interfejsu, ale przemyślana zmiana architektoniczna, która stawia elastyczność i współpracę zespołową w centrum doświadczenia z AI-podpowiedziami. Teraz konfiguracja Cursora przypomina w pełni umeblowane mieszkanie – z możliwością przemeblowania, gdy tylko zajdzie taka potrzeba.
    Źródła

  • Codex 0.142.0 wprowadza porządki we wtyczkach i twarde limity tokenów dla agentów

    Codex 0.142.0 wprowadza porządki we wtyczkach i twarde limity tokenów dla agentów

    Druga połowa czerwca przyniosła wydanie Codex 0.142.0 — pierwsze stabilne w linii 0.142, które porządkuje organizację wtyczek i daje zespołom kontrolę nad zużyciem tokenów przez agentów. OpenAI skupiło się na przewidywalności, co ułatwia zarządzanie źródłami wtyczek, ogranicza niespodziewane koszty w sesjach wielowątkowych i poprawia stabilność procesów.

    Co nowego w skrócie

    • Wtyczki zdalne podzielono na trzy sekcje: OpenAI Curated, Workspace i Shared with me
    • Konfigurowalne budżety tokenów śledzą zużycie we wszystkich wątkach agenta, ostrzegają o wyczerpaniu limitu i zatrzymują turę, gdy pula się kończy
    • Indeksowane wyszukiwanie w sieci daje agentom dostęp do informacji na żywo, ograniczając bezpośredni dostęp do stron do zatwierdzonych przez serwer adresów URL
    • Przypomnienia uwzględniające czas pomagają agentom ogarniać zadania wymagające konkretnych terminów
    • Procesy exec-server lepiej radzą sobie z rozłączeniami, a TUI na Linuksie otrzymało poprawkę dla problemu z zawieszaniem się ekranu

    Wtyczki nie są już płaską listą

    Dotąd zarządzanie zdalnymi wtyczkami przypominało przeglądanie jednego, długiego rejestru. Wersja 0.142.0 rozbija ten monolit na trzy przejrzyste grupy. Pierwsza z nich — wyselekcjonowana przez OpenAI — zawiera zestaw sprawdzonych komponentów, które przeszły weryfikację i są utrzymywane centralnie. Druga grupuje wtyczki przypisane do konkretnej przestrzeni roboczej, więc zespół widzi tylko to, co dotyczy jego projektu. Trzecia sekcja zbiera wtyczki udostępnione w ramach grupy „Shared with me” — przydatne, gdy ktoś z organizacji przygotował narzędzie, które mogą wykorzystać inni.

    Taki podział jest szczególnie przydatny w przypadku wielu projektów i deweloperów. Nie trzeba już zgadywać, czy dana wtyczka jest oficjalna, czy przypisana do sprintu, czy może dodana przez kolegę z sąsiedniego repozytorium. W środowiskach web dev i hostingowych, gdzie pluginów przybywa z każdym integracyjnym endpointem, to oszczędność klikania i ryzyka pomyłki.

    Twardy budżet tokenów — agent nie pożera bez końca

    Największą zmianą operacyjną jest mechanizm budżetów tokenów. W praktyce działa to tak: definiujesz maksymalną liczbę tokenów, jaką może zużyć sesja nadrzędna wraz ze wszystkimi wątkami potomnymi. Codex 0.142.0 śledzi wykorzystanie w czasie rzeczywistym, a gdy limit zbliża się do wyczerpania, wysyła przypomnienie. Kiedy budżet się kończy, tura zostaje przerwana — bez domykania, bez cichego dokręcania kolejnych zapytań.

    Dla zespołów DevOps i osób automatyzujących wieloagentowe przepływy to istotna zmiana w kontroli kosztów. Kilka równoległych wątków potrafi spalić dziesiątki dolarów w API, zanim ktokolwiek spojrzy na dashboard. Konfigurowalny pułap działa jak zabezpieczenie: wiesz, gdzie jest granica, i dostajesz ostrzeżenie, zanim ją przekroczysz. Przy długich sesjach, które potrafią trwać godzinami, takie przypomnienia pomagają uniknąć sytuacji, w której limit tokenów znika w nieznanym kierunku.

    Sieć i czas — agenci dostają kontekst, którego im brakowało

    Indeksowane wyszukiwanie na żywo to kompromis między całkowitym odcięciem agenta od internetu a niebezpiecznym pełnym dostępem. Agent może sięgnąć po informacje, ale w wyraźnie zdefiniowanych granicach — bez rekurencyjnego klatkowania stron czy zaciągania niesprawdzonych źródeł. Dla web developerów oznacza to możliwość szybkiego sprawdzenia dokumentacji API bez ręcznego kopiowania, ale bez ryzyka, że agent wciągnie nieaktualne informacje.

    Przypomnienia czasowe rozwiązują problem agentów, którzy nie wiedzą, która jest godzina i nie planują. Teraz można im powierzyć zadanie z deadlinem — agent dostanie sygnał, że pora działać, a nie tylko reagować na prompt. Przy długich cyklach utrzymania i monitoringu to różnica między „zapomniałem sprawdzić certyfikat” a „certyfikat odnowiony na 48 godzin przed wygaśnięciem”.

    Stabilność, która nie rozprasza

    Nie każda zmiana w changelogu jest istotna, ale dwie z nich realnie zmniejszają frustrację. Procesy exec-server otrzymały poprawki dla problemów z rozłączeniami — sesja nie kończy się, gdy na chwilę padnie VPN czy przerwie się połączenie z terminalem. Drugi fix dotyczy renderowania TUI na Linuksie, które potrafiło zamrozić się przy przełączaniu widoków. Dla użytkowników pracujących na zdalnych serwerach przez SSH to codzienna ulga.

    Podsumowanie

    Codex 0.142.0 wprowadza elementarny porządek. Grupowanie wtyczek ułatwia orientację w coraz większym ekosystemie narzędzi, budżety tokenów dają kontrolę nad rachunkiem i bezpieczeństwem sesji, a agenci zyskują wyczucie czasu oraz dostęp do sieci bez ryzyka nieograniczonego chaosu. Jeśli pracujesz z wieloma agentami równolegle albo nie chcesz, by Codex 0.142.0 zjadł cały firmowy limit w jedną noc — to aktualizacja, od której zaczyna się linia 0.142. Warto również pamiętać, że pojawiły się już kolejne wydania, takie jak 0.142.2 i 0.142.4.


    Źródła

  • Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0, wydany 23 czerwca 2026 roku, wprowadza trzy nowe funkcje: eksperymentalne narzędzie Artifact do publikowania interaktywnych stron HTML, natywne dyktowanie głosowe z transkrypcją strumieniową oraz pełne wsparcie dla Dynamicznych Workflow. To wydanie znacząco ułatwia łączenie kodowania z działaniem — agent potrafi generować kod i od razu pokazywać go jako działającą stronę, a użytkownicy mogą wydawać mu polecenia głosowo.

    Najważniejsze zmiany w wersji v0.19.0

    • Narzędzie Artifact umożliwia modelowi zapakowanie wygenerowanej treści jako samodzielnej strony HTML, którą można otworzyć lokalnie i renderować z file://, bez potrzeby dostępu do sieci.
    • Dynamiczne Workflow zostały w pełni przeniesione, co oznacza, że działają teraz z zapisem, wznawianiem sesji, wyzwalaczami słów kluczowych i powiadomieniami.
    • Dyktowanie głosowe jest dostępne w CLI przez /voice, a wkrótce także w aplikacji desktopowej jako przycisk mikrofonu z podglądem fali i czasu nagrania.
    • Panel boczny z możliwością zmiany rozmiaru ułatwia przeglądanie plików i artefaktów w aplikacji desktopowej.
    • Przeglądarka bloków myślenia w interfejsie terminalowym pozwala podejrzeć tok rozumowania modelu.

    Artifact: od prompta do działającej strony w kilka sekund

    Narzędzie Artifact to nowość, która pozwala modelowi zamienić wygenerowaną treść w interaktywną stronę. Umożliwia tworzenie prototypów, diagramów, tabel i wizualizacji danych, które można zamknąć w HTML-u.

    Strony są zapisywane w katalogu ~/.qwen/artifacts/ i otwierane lokalnie przez file://. Nie wymaga to hostingu, co pozwala szybko sprawdzić, czy model zrozumiał oczekiwania. Strona musi być samowystarczalna, bez zewnętrznych CSS-ów ani JavaScriptów, a całość nie może przekraczać 16 MB. Przy kolejnym uruchomieniu ten sam plik zostanie nadpisany.

    Dla web developerów to efektywny sposób na prototypowanie komponentów czy całych widoków bez odrywania rąk od terminala. Model generuje, a użytkownik widzi efekt, co znacząco przyspiesza proces.

    Dynamiczne Workflow w końcu kompletne

    Wersja v0.19.0 kończy temat Dynamicznych Workflow, które zyskały pełne wsparcie dla wznawiania i zapisywania. Użytkownicy mogą zapisać cały workflow jako komendę slash, która trafia do .qwen/workflows/<nazwa>.js, a następnie wywołać go przez /<nazwa>. Jeśli sesja zostanie przerwana, agent odtwarza ją z logów JSONL i kontynuuje od pierwszego punktu rozbieżności.

    To znaczna oszczędność czasu przy dłuższych zadaniach. Użytkownicy nie muszą ponownie opisywać kontekstu ani powtarzać tych samych kroków. Workflow można zapisać na poziomie projektu lub użytkownika. Jeśli skrypt już istnieje, system zapyta, czy nadpisać. Zakończone przebiegi terminalowe zapisują się automatycznie w <katalogProjektu>/workflows/<idUruchomienia>.json, a panel /workflows przechowuje historię między restartami.

    Głos, który działa w terminalu i desktopie

    Głos, który działa w terminalu i desktopie

    Funkcja dyktowania została wprowadzona najpierw jako /voice w CLI, a później w aplikacji desktopowej jako przycisk mikrofonu w pasku kompozytora. Nagrywanie pokazuje na żywo przebieg fali i licznik czasu, a po zatrzymaniu transkrypcja trafia od razu do pola tekstowego.

    Transkrypcja działa po stronie serwera, wykorzystując potok głosowy CLI — modele qwen3-asr-flash dla trybu wsadowego i *-realtime dla strumieniowania. Dane uwierzytelniające nie są przekazywane do procesu renderowania, co zapewnia bezpieczeństwo. Dla osób spędzających długie godziny w terminalu, możliwość wydania polecenia głosem bez odrywania rąk od klawiatury jest istotna.

    Pod maską i w interfejsie

    Pod maską i w interfejsie

    Oprócz głównych nowości, wersja v0.19.0 wprowadza także szereg mniejszych, ale użytecznych usprawnień. Panel boczny w aplikacji desktopowej zyskał możliwość zmiany rozmiaru, co ułatwia przeglądanie plików lub artefaktów. W interfejsie terminalowym (TUI) pojawiła się przeglądarka bloków myślenia, która umożliwia zajrzenie w tok rozumowania modelu.

    Wprowadzono także wiele poprawek błędów i optymalizacji w CLI, logice rdzenia i testach integracyjnych. Zespół zadbał o szczegóły — wyniki wyszukiwania, obsługa skrótów w terminalu, wszystko zostało poprawione.

    Dlaczego to ma znaczenie

    Qwen-Code v0.19.0 to nie tylko kolejna wersja — to wydanie, które zmienia sposób pracy z agentem. Artifact ułatwia przeglądanie kodu, Dynamiczne Workflow automatyzują powtarzalne zadania, a dyktowanie głosowe umożliwia szybkie interakcje. Wszystko to odbywa się w terminalu, co jest istotne dla zespołów korzystających z CLI i ceniących szybkie pętle feedbacku.


    Źródła

  • Codex 0.140.0 wprowadza śledzenie użycia tokenów i bezpośredni import z Claude Code

    Codex 0.140.0 wprowadza śledzenie użycia tokenów i bezpośredni import z Claude Code

    OpenAI opublikowało wersję 0.140.0 Codex CLI, narzędzie, które od kilku miesięcy zdobywa popularność wśród asystentów programistycznych opartych na terminalu. Wydanie z 15 czerwca 2026 roku koncentruje się na warstwie narzędziowej, obejmującej sesje, stan lokalny, integrację z zewnętrznymi dostawcami oraz stabilność w dużych repozytoriach. W skrócie, skupiono się na inżynierii, która zapewnia sprawne działanie systemu.

    Co nowego w skrócie

    • Śledzenie użycia przez /usage pokazuje dzienne, tygodniowe i skumulowane zużycie tokenów na koncie
    • Trwałe usuwanie sesji przez /delete i codex delete z wbudowanym zabezpieczeniem przed przypadkowym usunięciem
    • Import z Claude Code przez /import przenosi konfigurację projektu, ustawienia i ostatnie czaty
    • Ujednolicone menu @ łączy pliki, wtyczki i umiejętności w jednym interfejsie, dostępnym od ręki
    • Automatyczna naprawa bazy SQLite – uszkodzone pliki stanu są backupowane i odbudowywane bez interwencji

    /usage, /delete i /import – trzy nowe komendy, które zmieniają codzienną pracę

    Sprawdzanie, ile tokenów wykorzystano na rozmowy z agentem, wcześniej wymagało przeszukiwania panelu konta OpenAI. Teraz wystarczy wpisać /usage w terminalu. Widok dzienny pokazuje aktywność z ostatnich 24 godzin, tygodniowy daje szerszy obraz, a kumulatywny podsumowuje wszystko od początku korzystania z konta. Dla zespołów pilnujących budżetów API to oszczędność czasu.

    Usuwanie sesji również zyskało nowe rozwiązanie. Komendy /delete i codex delete usuwają sesje na stałe, ale wcześniej pytają o potwierdzenie, co zapobiega przypadkowemu usunięciu ważnych danych. To proste zabezpieczenie było potrzebne, gdy Codex CLI dopiero zaczynał.

    Najciekawsza jest trzecia komenda – /import. Umożliwia ona przeniesienie setupu projektu, konfiguracji i ostatnich czatów z Claude Code. Dla osób przeskakujących między narzędziami oznacza to koniec ręcznego kopiowania promptów i ustawień. OpenAI stara się przyciągnąć programistów, którzy chcą uniknąć uzależnienia od jednego dostawcy, licząc, że łatwiej będzie im przejść do ekosystemu Codexa.

    Bedrock, menu @ i cicha rewolucja w MCP

    Wersja 0.140.0 wprowadza zarządzane uwierzytelnianie API dla Amazon Bedrock. Poświadczenia są szyfrowane lokalnie, zarówno dla CLI, jak i dla połączeń MCP przez OAuth. Dla zespołów korzystających z infrastruktury AWS to duża wygoda – nie trzeba już tworzyć własnych wrapperów autoryzacyjnych ani przechowywać kluczy w zmiennych środowiskowych.

    Kolejna zmiana, która ułatwi pracę w terminalu, to menu @. Wcześniej przywoływanie plików, wtyczek i umiejętności wymagało zapamiętywania różnych skrótów. Teraz wszystko znajduje się w jednym, ujednoliconym menu, które uruchamia się po wpisaniu znaku małpy. Mniej przełączania kontekstu oznacza większą płynność pracy.

    Dodatkowo poprawiono niezawodność MCP. Błędy startupowe są teraz automatycznie powtarzane, nieużywalne poświadczenia OAuth traktowane są jako wylogowane, a wyłączone serwery pozostają wyłączone na stałe. Dla osób pracujących z wieloma zewnętrznymi narzędziami podpiętymi przez MCP, te poprawki mogą znacząco wpłynąć na efektywność pracy.

    Co z bazą danych, gdy coś pójdzie nie tak

    Co z bazą danych, gdy coś pójdzie nie tak

    SQLite przechowuje stan sesji Codexa i, jak każda baza plikowa, może ulec uszkodzeniu, zwłaszcza w dużych repozytoriach. W wydaniu 0.140.0 wprowadzono automatyczne backupowanie i odbudowę uszkodzonych baz. Dotyczy to także sytuacji, gdy katalog bazy danych ulegnie uszkodzeniu – to rzadki przypadek, ale potrafi znacznie opóźnić pracę.

    Dla programistów pracujących nad rozbudowanymi projektami, którzy polegają na Codexie, to istotna zmiana. To różnica między "agent padł, wrócę za pół godziny" a "agent sam się podniósł i nawet nie zauważyłem".

    Tooling ponad modele

    Wydanie 0.140.0 ilustruje kierunek, w którym zmierza rynek narzędzi AI dla programistów. Nie chodzi już tylko o to, który model lepiej generuje kod – istotne jest, jak płynnie można przechodzić między sesjami, jak łatwo migrować konfigurację z konkurencyjnych narzędzi i czy stan lokalny przetrwa awarię bez utraty kontekstu. OpenAI pokazuje, że rozumie codzienną frustrację programistów korzystających z agentów w terminalu. W tym wydaniu nie ma fajerwerków, ale jest konkretna praca inżynieryjna, która sprawia, że narzędzie działa pewniej.


    Źródła

  • Claude Code z nową składnią /config, wsparciem Apple Events i lepszą wydajnością

    Claude Code z nową składnią /config, wsparciem Apple Events i lepszą wydajnością

    Najnowsza aktualizacja Claude Code wprowadza składnię /config key=value, która umożliwia zmianę ustawień bezpośrednio z poziomu prompta, oraz dodaje wsparcie dla Apple Events w piaskownicy na macOS. Dodatkowo, zaktualizowano środowisko uruchomieniowe Bun do wersji 1.4, co przynosi poprawki wydajności streamowania oraz kilka istotnych łatek błędów.

    Kluczowe zmiany w skrócie

    • Nowa składnia /config umożliwia zmianę ustawień bez przerywania sesji czy edytowania plików konfiguracyjnych.
    • Wsparcie Apple Events jako opcjonalne ustawienie piaskownicy na macOS, istotne dla komend open, osascript oraz autoryzacji w przeglądarkach.
    • Aktualizacja Bun do wersji 1.4 poprawia stabilność środowiska uruchomieniowego agenta.
    • Poprawki streamowania, panelu subagentów oraz błędów związanych z zapisem plików na dyskach sieciowych.

    Konfiguracja inline, która nie wybija z rytmu

    Mechanizm /config key=value to istotna nowość w tej wersji. Użytkownicy mogą teraz zmieniać parametry działania Claude Code bezpośrednio w sesji interaktywnej, trybie print czy Remote Control. Na przykład, komenda /config thinking=false wyłącza tryb myślenia jednym poleceniem.

    Wcześniej zmiana takich preferencji wymagała ręcznej edycji pliku .claude/settings.json lub przerywania sesji i restartu z nowymi flagami. Teraz wszystko odbywa się w locie, co jest istotne w pracy z AI, gdzie kontekst sesji buduje się stopniowo.

    Dla zespołów DevOps oraz osób automatyzujących przepływy pracy to znaczące ułatwienie. Można testować różne zachowania modelu w trakcie jednej sesji bez resetowania stanu.

    Apple Events na macOS — mała rzecz, duże konsekwencje

    Ustawienie sandbox.allowAppleEvents rozwiązuje problem z błędem -600, który występował przy próbie użycia komend open, osascript czy podczas autoryzacji w przeglądarkach. To opcjonalna flaga — domyślnie piaskownica blokuje Apple Events, więc trzeba ją włączyć ręcznie.

    Dla deweloperów pracujących na macOS to istotna zmiana. Bez tego ustawienia Claude Code nie mógł uruchomić zewnętrznych aplikacji ani przeprowadzić przepływu OAuth w przeglądarkach. Teraz wystarczy dodać flagę do konfiguracji, co przywraca możliwość automatyzacji.

    W kontekście szerszego ekosystemu to także sygnał, że Anthropic traktuje macOS jako pełnoprawną platformę do agentowego kodowania.

    Bun 1.4 pod maską

    Claude Code dostarcza własne środowisko uruchomieniowe, a aktualizacja Bun do wersji 1.4 przynosi poprawki stabilności i wydajności, które wpływają na responsywność narzędzia.

    Nie ma tu efektu "wow", ale to elementy, które są odczuwalne w codziennym użytkowaniu — szybsze uruchamianie, mniej losowych błędów oraz stabilniejsza praca podczas długich sesji. Stabilność runtime'u jest kluczowa dla narzędzia, które często działa jako lokalny agent uruchamiający wiele procesów równolegle.

    Poprawki, które bolą mniej

    Aktualizacja eliminuje kilka dokuczliwych problemów. Streaming długich akapitów działa teraz płynniej, eliminując lagi i blokowanie wyjścia przy generowaniu większych bloków tekstu. Panel subagentów zyskał poprawki użyteczności i wyświetlania.

    Szczególnie ważne są poprawki regresji startowych oraz obsługi plików na dyskach sieciowych. Błędy przy zapisie na dyskach sieciowych były problemem dla zespołów pracujących z zamapowanymi zasobami — każda poprawka w tym obszarze zmniejsza frustrację.

    Co to oznacza dla ekosystemu AI i web devu

    Claude Code systematycznie poprawia doświadczenie użytkownika. Składnia /config ułatwia interakcję z modelem, co prowadzi do mniejszego tarcia i większej liczby iteracji. Wsparcie dla Apple Events pokazuje, że zespół reaguje na potrzeby użytkowników macOS.

    Dla osób pracujących w web developmencie ta aktualizacja oznacza mniej przeszkód technicznych, co pozwala skupić się na kodzie, a nie na walce z narzędziem.


    Źródła

  • Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    OpenAI wydało 15 czerwca 2026 roku wersję 0.140.0 swojego asystenta kodowania Codex. Ta aktualizacja skupia się na praktycznej kontroli nad codzienną pracą, wprowadzając nowe funkcje zarządzania sesjami, monitorowania zużycia tokenów oraz narzędzia do importu z Claude Code. Zespół Codexa reaguje na potrzeby deweloperów, którzy korzystają z narzędzia w swoich codziennych workflow. Dodatkowo, wprowadzono wsparcie dla uwierzytelniania Amazon Bedrock oraz poprawki stabilności.

    Kluczowe zmiany w skrócie

    • Śledzenie tokenów — nowe widoki /usage pokazują dzienne, tygodniowe i skumulowane zużycie tokenów na koncie
    • Trwałe usuwanie sesji — polecenia codex delete, /delete oraz endpoint API umożliwiają bezpowrotne kasowanie wątków z potwierdzeniem
    • Import z Claude Code/import przenosi ustawienia projektu, konfigurację i historię czatów z Claude Code
    • Menu @ dla plików, pluginów i skilli — wpisanie @ otwiera teraz jedno spójne menu zamiast rozrzuconych opcji
    • Amazon Bedrock — zarządzane uwierzytelnianie API-key i szyfrowane lokalne przechowywanie poświadczeń MCP

    Więcej kontroli nad sesjami i tokenami

    Jednym z najważniejszych dodatków jest możliwość trwałego usuwania sesji. Do tej pory zarządzanie starymi wątkami bywało uciążliwe, zwłaszcza gdy Codex działał jako integralna część środowiska deweloperskiego. Teraz polecenia codex delete, /delete oraz endpoint app-server thread/delete pozwalają na usunięcie niepotrzebnych sesji z odpowiednimi zabezpieczeniami przed przypadkowym skasowaniem. Usuwanie obejmuje także czyszczenie subagentów, co eliminuje pozostałości w tle.

    Wprowadzenie widoków /usage to kolejna istotna zmiana. Deweloperzy korzystający z limitowanych pakietów tokenów mogą teraz sprawdzić, ile dokładnie zużyli w ciągu dnia, tygodnia i od początku korzystania z konta. To istotna funkcjonalność dla zespołów kontrolujących koszty AI, zwłaszcza przy intensywnym kodowaniu.

    Import z Claude Code i ujednolicone menu @

    Codex 0.140.0 wprowadza polecenie /import, które umożliwia przenoszenie elementów z Claude Code, w tym ustawienia projektu, konfigurację i historię czatów. To ułatwienie dla osób testujących różne narzędzia AI, które nie chcą zaczynać od zera przy każdej migracji. Zamiast ręcznie odtwarzać setup, wystarczy jedno polecenie.

    Kolejna zmiana dotyczy interfejsu. Wpisanie @ otwiera teraz jedno menu obejmujące pliki, pluginy i skille, co znacznie przyspiesza nawigację dla osób spędzających w Codexie wiele godzin dziennie.

    Bedrock i poprawki niezawodności

    Bedrock i poprawki niezawodności

    Wsparcie dla Amazon Bedrock to odpowiedź na potrzeby zespołów korzystających z infrastruktury AWS. Nowe zarządzane uwierzytelnianie API-key oraz szyfrowane lokalne przechowywanie poświadczeń OAuth dla CLI i MCP zwiększają bezpieczeństwo integracji z usługami chmurowymi. Codex obsługuje to w standardowy sposób, eliminując potrzebę ręcznego przekazywania kluczy.

    Inżynierowie OpenAI wprowadzili także poprawki niezawodności. Naprawiono błędy związane z bazami SQLite, które mogły występować przy intensywnym użyciu, oraz ustabilizowano połączenia MCP z zewnętrznymi narzędziami. To ważne dla devopsów, którzy integrują Codexa z własnymi pipeline'ami i serwisami.

    Wydajność na dużych repozytoriach

    Wydajność na dużych repozytoriach

    Ostatnim istotnym obszarem jest optymalizacja dla dużych codebase'ów. Lepsze monitorowanie systemu plików oraz inteligentniejsze cache'owanie sprawiają, że Codex nie zwalnia przy indeksowaniu rozległych projektów. Dla osób pracujących w monorepo lub z legacy systemami z tysiącami plików, różnica powinna być zauważalna.

    Podsumowanie

    Codex 0.140.0 nie wprowadza rewolucyjnych zmian w modelu AI, ale koncentruje się na stabilności, kontroli i interoperacyjności. Możliwości śledzenia tokenów, trwałego usuwania sesji i importowania konfiguracji z Claude Code sprawiają, że narzędzie lepiej wpasowuje się w codzienne workflow. Dodanie wsparcia dla Bedrocka oraz poprawki MCP rozszerzają zastosowania dla zespołów korzystających z chmury AWS. Dla codziennych użytkowników Codexa, ta aktualizacja przynosi konkretne, odczuwalne usprawnienia.


    Źródła

  • OpenAI Codex 0.140.0: lepsze zarządzanie sesjami, widoczność tokenów i import z Claude Code

    OpenAI Codex 0.140.0: lepsze zarządzanie sesjami, widoczność tokenów i import z Claude Code

    OpenAI wypuściło wersję 0.140.0 narzędzia OpenAI Codex, wprowadzając kilka istotnych usprawnień dla programistów. Najważniejsze zmiany dotyczą kontroli nad sesjami, śledzenia zużycia tokenów oraz migracji projektów z Claude Code. To wydanie koncentruje się na stabilności i wygodzie użytkownika.

    Kluczowe zmiany w skrócie

    • Śledzenie tokenów – widok dziennego, tygodniowego i skumulowanego zużycia tokenów bezpośrednio w CLI/TUI
    • Trwałe usuwanie sesji – możliwość kasowania wątków po ID oraz polecenia usuwania w trakcie sesji z zabezpieczeniami przed przypadkowym wykonaniem
    • Import z Claude Code – selektywne przenoszenie konfiguracji projektu, czatów i powiązanych artefaktów bez pełnej migracji
    • Uwierzytelnianie Amazon Bedrock – zarządzane klucze API z szyfrowanym lokalnym przechowywaniem poświadczeń OAuth
    • Ujednolicone menu wzmianek – jeden interfejs do wstawiania plików i wtyczek

    Kontrola nad sesjami i kosztami

    Do tej pory użytkownicy OpenAI Codex mieli ograniczony wgląd w zużycie tokenów. Wersja 0.140.0 wprowadza polecenie /usage, które pokazuje aktywność tokenową w podziale na dni, tygodnie i okresy skumulowane. Dla zespołów pracujących w środowiskach produkcyjnych to oszczędność czasu, eliminująca potrzebę przeskakiwania do zewnętrznych paneli w celu sprawdzenia kosztów.

    Drugą istotną zmianą jest trwałe usuwanie sesji. Wcześniej wątki mogły zalegać na serwerach bez wyraźnej opcji ich usunięcia. Teraz dostępne są polecenia codex delete, /delete oraz thread/delete po stronie app-servera. Każda operacja wymaga potwierdzenia, co zmniejsza ryzyko przypadkowej utraty danych. To szczególnie przydatne w przypadku wrażliwych projektów oraz porządkowania przestrzeni roboczej po dłuższych sesjach.

    Przeprowadzka z Claude Code bezboleśnie

    Nowością jest polecenie /import, które umożliwia selektywne przenoszenie elementów z Claude Code. Użytkownicy mogą wybrać, co chcą przenieść, w tym konfigurację projektu, ustawienia na poziomie użytkownika, ostatnie czaty oraz powiązane artefakty.

    To podejście ułatwia życie deweloperom korzystającym z obu narzędzi, eliminując konieczność ręcznego odtwarzania ustawień oraz utraty kontekstu rozmów z agentem. OpenAI udostępnia również ścieżkę przez wtyczkę Claude Code, co pozwala na kontynuowanie sesji między ekosystemami. Firma stawia na interoperacyjność, co jest korzystne dla użytkowników.

    Amazon Bedrock i bezpieczeństwo poświadczeń

    W nowej wersji dodano wsparcie dla zarządzanego uwierzytelniania Amazon Bedrock. Poświadczenia OAuth, zarówno dla CLI, jak i MCP, są teraz przechowywane lokalnie w formie szyfrowanej. Dla zespołów korzystających z modeli przez AWS to rozszerza możliwości wdrożeniowe, nie rezygnując z bezpieczeństwa.

    Warto również zauważyć poprawki stabilności. SQLite, wykorzystywane przez OpenAI Codex do lokalnego przechowywania stanu, otrzymało aktualizacje eliminujące błędy przy dłuższych sesjach. Dodatkowo, poprawiono niezawodność MCP, co zmniejsza liczbę awarii przy integracji narzędzi i agentów, co ma znaczenie podczas długich sesji developerskich.

    Ujednolicenie interfejsu

    Menu wzmianek (@) zostało scalone w jeden mechanizm dla plików i wtyczek. Użytkownicy wpisując @, widzą wszystkie opcje w jednym miejscu, co oszczędza czas podczas przełączania się między kontekstami.

    Co to oznacza dla web developerów

    Dla programistów pracujących w paradygmacie szybkiego prototypowania aplikacji webowych, zmiany w wersji 0.140.0 przekładają się na mniejsze przestoje i większą kontrolę. Lepsza ciągłość sesji, szyfrowane poświadczenia oraz selektywny import z konkurencyjnego narzędzia sprawiają, że OpenAI Codex staje się bardziej elastyczny w środowiskach, gdzie liczy się każda minuta.

    Zespół OpenAI inwestuje w bezpieczniejszy obieg danych uwierzytelniających oraz bardziej przewidywalny cykl życia sesji. Dla deweloperów pracujących na współdzielonych maszynach lub w środowiskach hostowanych, te zmiany realnie zmniejszają ryzyko wycieku danych i ułatwiają zarządzanie projektami rozłożonymi na wiele sesji.


    Źródła

  • Factory v0.148.1: podpisane binarki CLI stabilizują środowiska odcięte od sieci

    Factory v0.148.1: podpisane binarki CLI stabilizują środowiska odcięte od sieci

    Factory wydało wersję v0.148.1, która rozwiązuje istotny problem dla zespołów pracujących w środowiskach air-gapped. Aktualizacja zapewnia, że wszystkie binarki CLI są teraz poprawnie podpisywane i publikowane, co umożliwia instalacjom offline pobieranie najnowszych wersji bez ryzyka związanego z niezweryfikowanym oprogramowaniem.

    Poprawka trafiła do użytkowników 14 czerwca 2026 roku jako część wydania CLI v0.148.1 i Desktop v0.105.0. Choć na pierwszy rzut oka wygląda to na drobną zmianę konfiguracyjną, dla branż objętych ścisłymi regulacjami bezpieczeństwa oznacza koniec ręcznych obejść i potencjalnych luk w łańcuchu dostaw.

    Kluczowe fakty

    • Binarki CLI dla środowisk air-gapped są teraz podpisywane i publikowane, eliminując ryzyko instalacji nieautoryzowanych wersji.
    • Aktualizacja jest częścią szerszego pakietu usprawnień korporacyjnych Factory, obejmującego kontrolę ruchu sieciowego i zarządzanie logami.
    • Wdrożenia w sektorze obronnym i administracji państwowej korzystają z trybu fully air-gapped, gdzie Factory Cloud nie jest osiągalny podczas działania Droidów.
    • Weryfikacja binarek odbywa się przez artifact repositories i procesy offline, co wymaga zaufanego podpisu cyfrowego na każdym etapie dystrybucji.

    Dlaczego podpisywanie binarek ma znaczenie w odciętych środowiskach

    W standardowym modelu SaaS aplikacja pobiera aktualizacje bezpośrednio z serwerów producenta. Środowiska air-gapped odwracają tę logikę – wszystko, co trafia do wewnętrznej sieci, musi przejść przez bramki bezpieczeństwa, skanery i ręczne audyty. Nie ma tu miejsca na automatyczne pobieranie paczek z internetu.

    Droidy Factory działające w takim reżimie polegają na artefaktach importowanych przez repozytoria offline. Jeśli binarka CLI nie jest podpisana, system nie może potwierdzić jej integralności. W takim przypadku administratorzy albo blokują instalację, albo – co gorsza – dopuszczają ją na ślepo, narażając infrastrukturę na ataki typu supply chain.

    Poprawka z v0.148.1 eliminuje ten dylemat. Teraz każda wersja CLI przeznaczona dla środowisk izolowanych przechodzi pełną ścieżkę podpisywania, zanim trafi do kanałów dystrybucyjnych. Dla zespołów DevOps oznacza to mniej ręcznej pracy przy weryfikacji i krótszy czas od wydania nowej funkcji do jej wdrożenia na produkcji.

    Szerszy kontekst: kontrola nad ruchem i modelami

    Warto spojrzeć na tę aktualizację w kontekście całej strategii Factory dla klientów enterprise. Dokumentacja wdrożeniowa platformy opisuje model, w którym nie tylko binarki, ale też punkty końcowe modeli AI i kolektory OTEL pozostają wewnątrz izolowanej sieci.

    Factory umożliwia uruchamianie Droidów w konfiguracji fully air-gapped, gdzie jedynym połączeniem ze światem zewnętrznym jest zaplanowany import artefaktów. To domyślny wzorzec dla sektorów takich jak obronność czy administracja rządowa, gdzie wyciek danych przez niekontrolowany ruch sieciowy jest niedopuszczalny.

    Ostatnie miesiące przyniosły też inne usprawnienia w tym obszarze: lepszą widoczność połączeń MCP, nowe kontrolki organizacyjne dla automatycznych aktualizacji, usprawnione zarządzanie logami i odświeżone procesy uwierzytelniania. Wszystko to składa się na obraz platformy, która działa w izolacji w sposób przewidywalny i audytowalny.

    Co to oznacza dla zespołów developerskich

    Dla programistów pracujących z Factory na co dzień, v0.148.1 nie przynosi nowych funkcji w interfejsie ani zmian w API. To wydanie ma charakter czysto infrastrukturalny. Jednak jego wpływ na stabilność środowisk CI/CD może być odczuwalny natychmiast.

    Zespoły utrzymujące pipeline'y w odciętych sieciach często borykają się z problemem nieaktualnych narzędzi. Każda aktualizacja CLI wymagała dotąd sprawdzania sum kontrolnych, ręcznego podpisywania i konfiguracji zaufanych źródeł. Teraz ten proces jest zautomatyzowany po stronie Factory, a administratorzy otrzymują gotowe, zweryfikowane paczki.

    To jedna z tych poprawek, których nikt nie zauważa, dopóki nie przestanie działać. Ale właśnie takie detale decydują o tym, czy platforma nadaje się do użytku w środowiskach o zaostrzonych wymogach bezpieczeństwa.


    Źródła

  • Qwen-Code v0.18.0 wprowadza dashboard statystyk, pamięć ponadprojektową i agentów w tle

    Qwen-Code v0.18.0 wprowadza dashboard statystyk, pamięć ponadprojektową i agentów w tle

    W połowie czerwca 2026 roku, po premierze wersji preview 11 czerwca i oficjalnym wydaniu v0.18.0 12 czerwca, zaktualizowano Qwen-Code do wersji v0.18.0. Ta aktualizacja znacząco zwiększa autonomię i wygodę korzystania z asystenta AI podczas dłuższych sesji programistycznych. Zamiast drobnych poprawek, wprowadzono funkcje, które automatyzują przepływy pracy, zachowują preferencje użytkownika oraz zapewniają lepszy wgląd w działania agenta.

    Co nowego w skrócie

    • Panel zarządzania umiejętnościami — nowy interfejs /skills zastąpił wcześniejszy licznik tokenów, oferując lepszy wgląd w możliwości agenta.
    • Pamięć na poziomie użytkownika — auto-memory wykracza poza pojedyncze repozytorium. Preferencje i powtarzające się uwagi programisty są teraz dostępne między projektami, a system automatycznie rozdziela typy pamięci (użytkownika, feedback, projektu, referencyjną). Dane są przechowywane w katalogu ~/.qwen/memories/.
    • Komenda /fork — umożliwia uruchomienie agenta w tle, który dziedziczy kontekst, narzędzia i konfigurację modelu. Główny wątek działa dalej bez czekania, co pozwala na równoległe zadania, takie jak recenzja kodu czy poprawki.
    • Wsparcie multimodalne Qwen-Code v0.18.0 — model potrafi odczytywać zawartość ekranu, wchodzić w interakcję z GUI, generować kod na podstawie wizualnych referencji i nawigować po aplikacjach mobilnych.
    • Stabilność i automatyzacja — poprawki zarządzania pamięcią, usprawnione auto-update CLI oraz zautomatyzowane przepływy recenzji PR-ów.

    Koniec z agentem bez pamięci

    Jedną z irytujących cech wcześniejszych agentów kodujących było to, że po przełączeniu projektu traciły cały kontekst. Qwen-Code v0.18.0 wprowadza warstwę pamięci użytkownika, która zapamiętuje preferencje dotyczące konwencji nazewniczych, często wybieranych bibliotek oraz reakcje na konkretne sugestie.

    Auto-memory jest domyślnie włączone i nie wymaga ręcznej konfiguracji. Pamięć projektowa działa równolegle, co oznacza, że agent nie myli kontekstu między repozytoriami, ale jednocześnie uczy się na podstawie zachowań programisty. To funkcja, która po kilku dniach użytkowania staje się niezbędna.

    Statystyki, które faktycznie coś mówią

    Stary licznik tokenów był użyteczny jedynie dla osób, które wiedziały, czego szukać. Nowy panel /skills to pełnoprawny interfejs zarządzania umiejętnościami agenta, oferujący wgląd w jego możliwości i konfigurację.

    Dla zespołów monitorujących koszty API i chcących zrozumieć, gdzie agent marnuje tokeny, to konkretna wartość. Zapis do pliku JSON Lines umożliwia łatwe przesyłanie danych do zewnętrznych narzędzi analitycznych, eliminując konieczność przeszukiwania logów.

    Praca równoległa wchodzi do terminala

    Funkcja /fork może wydawać się niszowym usprawnieniem, ale szybko okazuje się niezwykle praktyczna. Na przykład, gdy agent generuje testy, można równocześnie sprawdzić alternatywną implementację funkcji w tle. Bez /fork musisz czekać, a z tą funkcją główna sesja nie jest blokowana.

    W połączeniu z panelem /skills oraz możliwością zarządzania zestawami umiejętności, Qwen-Code v0.18.0 staje się bardziej zaawansowanym narzędziem do zarządzania zadaniami. Wersja ta jest częścią szerszego cyklu wydawniczego, który koncentruje się na automatyzacji i równoległym wykonywaniu zadań.

    Multimodalność, która wykracza poza kod

    Wsparcie dla Qwen-Code v0.18.0 otwiera nowe możliwości, które jeszcze rok temu były poza zasięgiem terminalowych agentów. Model potrafi czytać interfejsy, klikać, przewijać i generować kod na podstawie zrzutów ekranu. Dla frontendowców oznacza to możliwość testowania wizualnego bez odrywania rąk od klawiatury. Dla zespołów mobilnych — nawigację po aplikacji bez pisania osobnych skryptów testowych.

    To wciąż wczesna faza, ale kierunek rozwoju jest wyraźny: agent nie tylko analizuje kod, ale także widzi efekty swojego działania. To przesunięcie od asystenta tekstowego do bardziej zaawansowanego narzędzia wizualnego.

    Przyszłość: trwały, wielozadaniowy agent

    Qwen-Code v0.18.0 to nie tylko zbiór nowych funkcji, ale przemyślany krok w kierunku agenta, który pamięta, analizuje swoje zużycie i potrafi rozdzielać pracę na równoległe wątki. Dla programistów spędzających długie godziny w terminalu, te zmiany przekładają się na mniej frustracji przy zarządzaniu kontekstem i więcej czasu na twórczą pracę.

    Wydanie wpisuje się w szerszy trend w narzędziach AI — od prostych asystentów do autonomicznych, wielozadaniowych agentów. Kolejne aktualizacje w ramach serii 0.18.x prawdopodobnie będą rozwijać te wątki, umacniając Qwen-Code v0.18.0 jako istotnego gracza w ekosystemie narzędzi programistycznych.


    Źródła

  • Qwen-Code v0.18.0: pamięć między projektami i agenci w tle zmieniają sposób pracy z kodem

    Qwen-Code v0.18.0: pamięć między projektami i agenci w tle zmieniają sposób pracy z kodem

    Qwen-Code zaktualizował się do wersji v0.18.0, wprowadzając trzy kluczowe mechanizmy: automatyczną pamięć na poziomie użytkownika, agentów działających w tle oraz wizualne zarządzanie umiejętnościami. Te zmiany wpływają na sposób interakcji z asystentem kodowania.

    Co nowego w skrócie

    • Pamięć użytkownika przechowywana w ~/.qwen/memories/ pozwala agentowi zapamiętywać preferencje między projektami.
    • Komenda /fork uruchamia agenta w tle, który dziedziczy kontekst rozmowy i działa równolegle do głównego wątku.
    • Panel /skills umożliwia wizualne przeglądanie, wyszukiwanie i zarządzanie umiejętnościami z poziomu CLI.
    • Multimodalne wejście obsługuje obrazy, PDF-y, pliki audio i wideo w modelu Qwen-Code v0.18.0.
    • Automatyczne aktualizacje instalatora standalone i poprawki stabilności CLI na różnych platformach.

    Pamięć, która nie ginie po zamknięciu projektu

    Wcześniej Qwen-Code przechowywał wspomnienia tylko w katalogu bieżącego projektu. Oznaczało to, że przy każdym nowym repozytorium agent zaczynał od zera, nie pamiętając stylu pracy, preferencji dotyczących formatowania czy konwencji nazewnictwa.

    Wersja v0.18.0 przenosi część pamięci na poziom użytkownika. Pliki trafiają teraz do ~/.qwen/memories/, a mechanizm routingu rozdziela informacje: preferencje i styl pracy są przechowywane globalnie, natomiast deadline'y projektowe i zdarzenia specyficzne dla repozytorium pozostają w katalogu lokalnym. System wykorzystuje cztery kategorie pamięci, które istniały wcześniej, ale teraz mają międzyprojektowy zasięg.

    To znacząca zmiana. Pracując nad pięcioma projektami w tygodniu, agent uczy się twoich nawyków, zamiast za każdym razem pytać o to samo.

    Agenci w tle i równoległe przepływy pracy

    Komenda /fork to interesujący dodatek tej wersji. W trakcie rozmowy możesz oddelegować zadanie do agenta działającego w tle, nie przerywając głównego wątku. Agent w tle dziedziczy pełen kontekst: historię rozmowy, narzędzia, konfigurację modelu i cache promptów.

    Aktualizacja z 18 czerwca rozszerza możliwości workflow o funkcje parallel() i pipeline(), które pozwalają na uruchamianie wielu podagentów jednocześnie. Wprowadzono kontrakt "errors-as-data" — błąd jednego agenta nie przerywa całego procesu, lecz zwraca informację o niepowodzeniu jako dane do dalszego przetwarzania.

    Pojawił się także eksperymentalny tryb Agent Team. Model sam tworzy nazwy zespołów, rozdziela zadania między członków, wymienia wiadomości i konsoliduje wyniki w ujednolicony raport. To ambitny projekt, który wymaga jeszcze czasu na stabilizację.

    Piaskownica i zaplanowane zadania

    Nowa wersja wprowadza izolowane środowisko uruchomieniowe oparte na node:vm, które jest wystarczające do bezpiecznego testowania wygenerowanego kodu. Komenda /loop zyskała trwałość: zaplanowane zadania są teraz zapisywane na dysku i wznawiane po restarcie, a pominięte cykle mają jedną szansę na nadrobienie.

    Działa także inhibitor uśpienia systemu, który zapobiega wygaszaniu ekranu podczas streamingu odpowiedzi modelu lub wykonywania narzędzi. To drobny, ale istotny element, który poprawia komfort dłuższych sesji.

    Stabilność i instalacja

    Zespół skupił się na niezawodności CLI. Automatyczne aktualizacje instalatora standalone działają poprawnie, a problemy z instalacją międzyplatformową, szczególnie na Windows, zostały rozwiązane. Powiadomienia o zakończeniu zadań w tle trafiają do panelu czatu w VS Code, co eliminuje konieczność ciągłego przełączania się między oknami.

    Te zmiany wpisują się w szerszy kierunek rozwoju Qwen-Code. Roadmapa obejmuje statystyki (/stats dashboard), multimodalne wejście, tryb headless, integrację z Git Worktrees oraz pluginy IDE. Narzędzie, adaptowane z Gemini CLI i zoptymalizowane pod modele Qwen-Code v0.18.0, zmierza w stronę pełnoprawnego środowiska agentskiego dla programistów.


    Źródła