Tag: web development

  • Cline SDK v0.0.65 zmniejsza rozmiar instalacji o ponad połowę

    Cline SDK v0.0.65 zmniejsza rozmiar instalacji o ponad połowę

    Cline SDK v0.0.65 trafił do deweloperów 17 lipca 2026 roku, wprowadzając istotne zmiany. Integracje z Claude Code i Codex nie są już domyślnie dołączane do pakietu. Teraz działają jako opcjonalne zależności typu peer, ładowane tylko w razie potrzeby. W rezultacie rozmiar instalacji CLI Cline (npm i -g cline) zmniejszył się z około 640 MB do 285 MB, co oznacza redukcję o ponad połowę.

    To nie jest jedynie kosmetyczna poprawka. Dla zespołów zajmujących się web developmentem i DevOps, które pracują w kontenerach lub zarządzają wieloma środowiskami, taka redukcja przekłada się na krótsze czasy budowania obrazów, mniejsze zużycie dysku oraz mniej zależności przechodnich, zwłaszcza gdy korzysta się z wybranych providerów.

    Najważniejsze zmiany w wydaniu

    • Claude Code i Codex jako opcjonalne zależności — instalacja spadła z 640 MB do 285 MB
    • Kimi K3 dodany do listy modeli fallback w ClinePass
    • Aktualizacja katalogu modeli
    • OAuth — agent ponawia przebieg po odświeżeniu wygasłych poświadczeń
    • Zespoły agentów — narzędzie spawn nie jest już dostępne dla agentów-teammate'ów
    • Nowy pakiet @cline/ui — gotowe komponenty czatu agentowego z dokumentacją Storybook

    Dlaczego zmiana modelu zależności ma znaczenie

    Dotychczasowy model był prosty: instalujesz Cline SDK i otrzymujesz wszystko. Jednak „wszystko” obejmowało również integracje, które mogły nie być używane. To prowadziło do nadmiarowego kodu, dłuższych instalacji i większych obrazów kontenerów.

    Nowa architektura wprowadza logikę „instaluj to, czego używasz”. SDK Claude Code i Codex są pobierane tylko wtedy, gdy wybierzesz je jako providera. Dla projektów opartych wyłącznie na jednym dostawcy oznacza to realne oszczędności, bez rezygnacji z funkcjonalności.

    Warto dodać, że dokładny rozmiar instalacji zależy od menedżera pakietów, systemu operacyjnego i stanu cache. Niemniej jednak, zmniejszenie o ponad 350 MB jest znaczące.

    Zmiany w pracy zespołowej agentów

    Cline SDK v0.0.65 wprowadza również poprawki w orkiestracji złożonych przepływów pracy. Agenci działający jako teammate'owie stracili dostęp do narzędzia spawn. To ograniczenie zapobiega rekurencyjnemu tworzeniu kolejnych agentów w ramach delegowanych zadań, co mogło prowadzić do niekontrolowanego rozrostu procesów.

    Statusy przebiegów są teraz bardziej czytelne. Gdy zadanie agenta-teammate'a zakończy się błędem, nadrzędny workflow raportuje je jako failed, a nie completed. Dla systemów monitorujących i automatyzacji downstream to różnica między cichą awarią a natychmiastowym powiadomieniem.

    Obsługa OAuth zyskała automatyczne ponowienie. Jeśli poświadczenia wygasną w trakcie długiego przebiegu, Cline odświeży je i podejmie próbę ponownie, bez ręcznego restartowania zadania.

    Kimi K3 i poprawki dla Windows

    Użytkownicy ClinePass zyskali nową opcję awaryjną: model Kimi K3 został dodany do listy fallback. Gdy model podstawowy jest niedostępny lub limit wykorzystania został przekroczony, system może przełączyć się na K3.

    Poprawiono również parsowanie poleceń powłoki, w tym błąd związany z niedopasowaniem powłoki w systemie Windows. Dla zespołów pracujących w różnych systemach operacyjnych to istotna zmiana, ponieważ wcześniej niektóre komendy mogły być interpretowane w sposób niezgodny z zamierzonym, co prowadziło do trudnych do zdiagnozowania błędów.

    Nowe komponenty UI dla „vibe codingu”

    Ciekawym dodatkiem jest pakiet `@cline/ui`. Zawiera gotowe komponenty czatu agentowego, dystrybuowane przez npm i udokumentowane w Storybooku. To ułatwienie dla zespołów, które chcą osadzić interfejs w stylu Cline we własnych aplikacjach, takich jak wewnętrzne portale deweloperskie czy narzędzia do „vibe codingu”.

    Do tej pory Cline SDK koncentrował się głównie na backendzie i wykonywaniu zadań agentowych. Teraz dostarcza również elementy frontendowe, co czyni go bardziej kompletnym fundamentem pod budowę własnych rozwiązań AI.

    Podsumowanie

    Cline SDK v0.0.65 to wydanie, które łączy optymalizację infrastrukturalną z konkretnymi usprawnieniami w przepływach pracy. Mniejsza instalacja, ograniczenia w zespołach agentów, odporniejsze sesje OAuth oraz nowe komponenty UI składają się na aktualizację, którą warto poznać, zwłaszcza jeśli zależy Ci na lżejszych obrazach kontenerów i bardziej przejrzystym raportowaniu statusów zadań.
    Źródła

  • Qwen-Code v0.19.11 z przebudowaną powłoką webową i pętlą walidacji recenzji kodu

    Qwen-Code v0.19.11 z przebudowaną powłoką webową i pętlą walidacji recenzji kodu

    Zespół Qwen-Code wypuścił wersję v0.19.11, kończąc intensywny tydzień rozwojowy, w którym zrealizowano ponad 160 scalonych pull requestów. Aktualizacja koncentruje się na trzech głównych obszarach: nowej powłoce webowej, ulepszonym interfejsie CLI oraz bardziej rygorystycznym, wieloetapowym procesie automatycznej recenzji kodu.

    Kluczowe zmiany w skrócie

    • Powłoka webowa zyskała blokadę ścieżki workspace, panel przeglądu artefaktów oraz interaktywne sterowanie diagramami Mermaid.
    • Polecenie /learn umożliwia zapisanie wiedzy z katalogu, URL-a lub rozmowy jako plik SKILL.md do późniejszego wykorzystania.
    • System recenzji rozszerza weryfikację zgłoszeń przed publikacją oraz wprowadza audyt wsteczny, który identyfikuje pominięte problemy.
    • Wydajność recenzji poprawiono przez ograniczenie buildów i testów tylko do zmienionych workspace’ów oraz skompresowane prompty.
    • Wielo-workspace’owe sesje z kolorowymi wskaźnikami i heartbeatami shellowymi zwiększają bezpieczeństwo długotrwałej pracy.

    Powłoka webowa jako centrum zarządzania pracą

    Przebudowa Web Shella to nie tylko kosmetyka. Interfejs zyskał nową bibliotekę komponentów (shadcn) i został wzbogacony o funkcje, które wcześniej wymagały przełączania się między terminalem a konfiguracją. Kluczową nowością jest blokada ścieżki workspace, co eliminuje ryzyko przypadkowej zmiany kontekstu katalogu roboczego podczas sesji. Dla zespołów pracujących nad wieloma projektami jednocześnie oznacza to koniec zgadywania, w którym repozytorium aktualnie wykonywane są polecenia.

    Wprowadzono również dedykowany panel zarządzania rozszerzeniami, który wcześniej kontrolowano głównie przez pliki konfiguracyjne lub CLI – teraz wystarczy kilka kliknięć w interfejsie. Pojawił się także panel przeglądu artefaktów, który organizuje wygenerowane pliki i wyniki pracy agenta.

    Dla wizualizacji architektury i przepływów pracy Qwen-Code dodał możliwość interaktywnego sterowania diagramami Mermaid: można je teraz przybliżać, przesuwać i przeciągać. Wsparcie dla wielu workspace’ów z podziałem ekranu i kolorowymi wskaźnikami kontekstu sprawia, że powłoka przestaje być jedynie terminalem w przeglądarce – staje się centrum zarządzania całym środowiskiem deweloperskim. Dodatkowo, przebudowa objęła maksymalizowanie paneli split-pane oraz wyświetlanie sesji oczekujących na działanie użytkownika.

    CLI, które pamięta i uczy się projektu

    Nowe polecenie /learn to jeden z ciekawszych dodatków tej wersji. Użytkownik wskazuje katalog, URL, treść rozmowy lub własny tekst, a Qwen-Code przetwarza ten materiał w plik SKILL.md. To więcej niż notatka – zapisana wiedza staje się częścią kontekstu i może być przywoływana w kolejnych sesjach.

    CLI zyskało także polecenie /update, które umożliwia aktualizację jednym kliknięciem, poprawione tryby zatwierdzania oraz lepsze zarządzanie sesjami, aby nie mieszać kontekstu między projektami. W tle działa Voice Bridge – mechanizm, który integruje audio z workflow Agent Communication Protocol: modele tekstowe otrzymują transkrypcję, a natywnie obsługujące dźwięk – oryginalne wejście audio.

    Recenzja kodu z pętlą weryfikacji

    To najważniejsza zmiana procesowa w tym wydaniu. Automatyczna recenzja kodu w Qwen-Code przestała być prostym „znajdź i zgłoś”. Teraz działa w pięciu krokach, z czego dwa zostały dodane lub rozszerzone.

    Po wykryciu problemów system uruchamia krok czwarty – weryfikator, który sprawdza każde zgłoszenie pod kątem faktycznej poprawności. Dopiero zwalidowane uwagi trafiają dalej. Krok piąty to audyt wsteczny, który szuka problemów pominiętych w pierwszym przeglądzie. To pełny, otwarty ponowny przegląd diffu, który może przebiegać w wielu rundach – od 2 do 10, w zależności od topologii i ustawień.

    Recenzje z kategorii „sugestie” trafiają teraz bezpośrednio jako komentarze inline w pull requeście – nie trzeba ręcznie kopiować rekomendacji z outputu. System zyskał także konfigurowalny poziom wysiłku recenzji, testy poprawności proceduralnej oraz mapowanie linii diffa do konkretnych recenzentów. Timeout recenzji podniesiono do 180 minut z możliwością przedłużenia do 240, co ma zapobiec przerywaniu analizy dużych pull requestów.

    Co istotne, Agent 7, odpowiedzialny za build i testy, ogranicza teraz swoje działanie wyłącznie do workspace’ów dotkniętych zmianą. Dla monorepozytoriów to znacząca różnica – zamiast przebudowywać całe repozytorium, Qwen-Code sprawdza tylko to, co faktycznie się zmieniło. Warto również wspomnieć o automatycznym fallbacku PDF-to-image, który rozszerza możliwości przetwarzania dokumentów.

    Dlaczego to ma znaczenie

    Wersja v0.19.11 scala wcześniej rozproszone elementy workflow: Web Shell zarządza środowiskiem, CLI tworzy reusable wiedzę projektową, a system recenzji weryfikuje przed publikacją i audytuje po fakcie. Dla zespołów web developerskich i devopsowych oznacza to mniej niespodzianek – agent nie wykona polecenia w złym katalogu, recenzja nie opublikuje fałszywego alertu, a build nie przeliczy połowy repo bez potrzeby.

    To wydanie koncentruje się na tym, aby Qwen-Code stał się bezpieczniejszym i bardziej praktycznym narzędziem do długotrwałej, wieloprojektowej pracy z AI.


    Źródła

  • Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

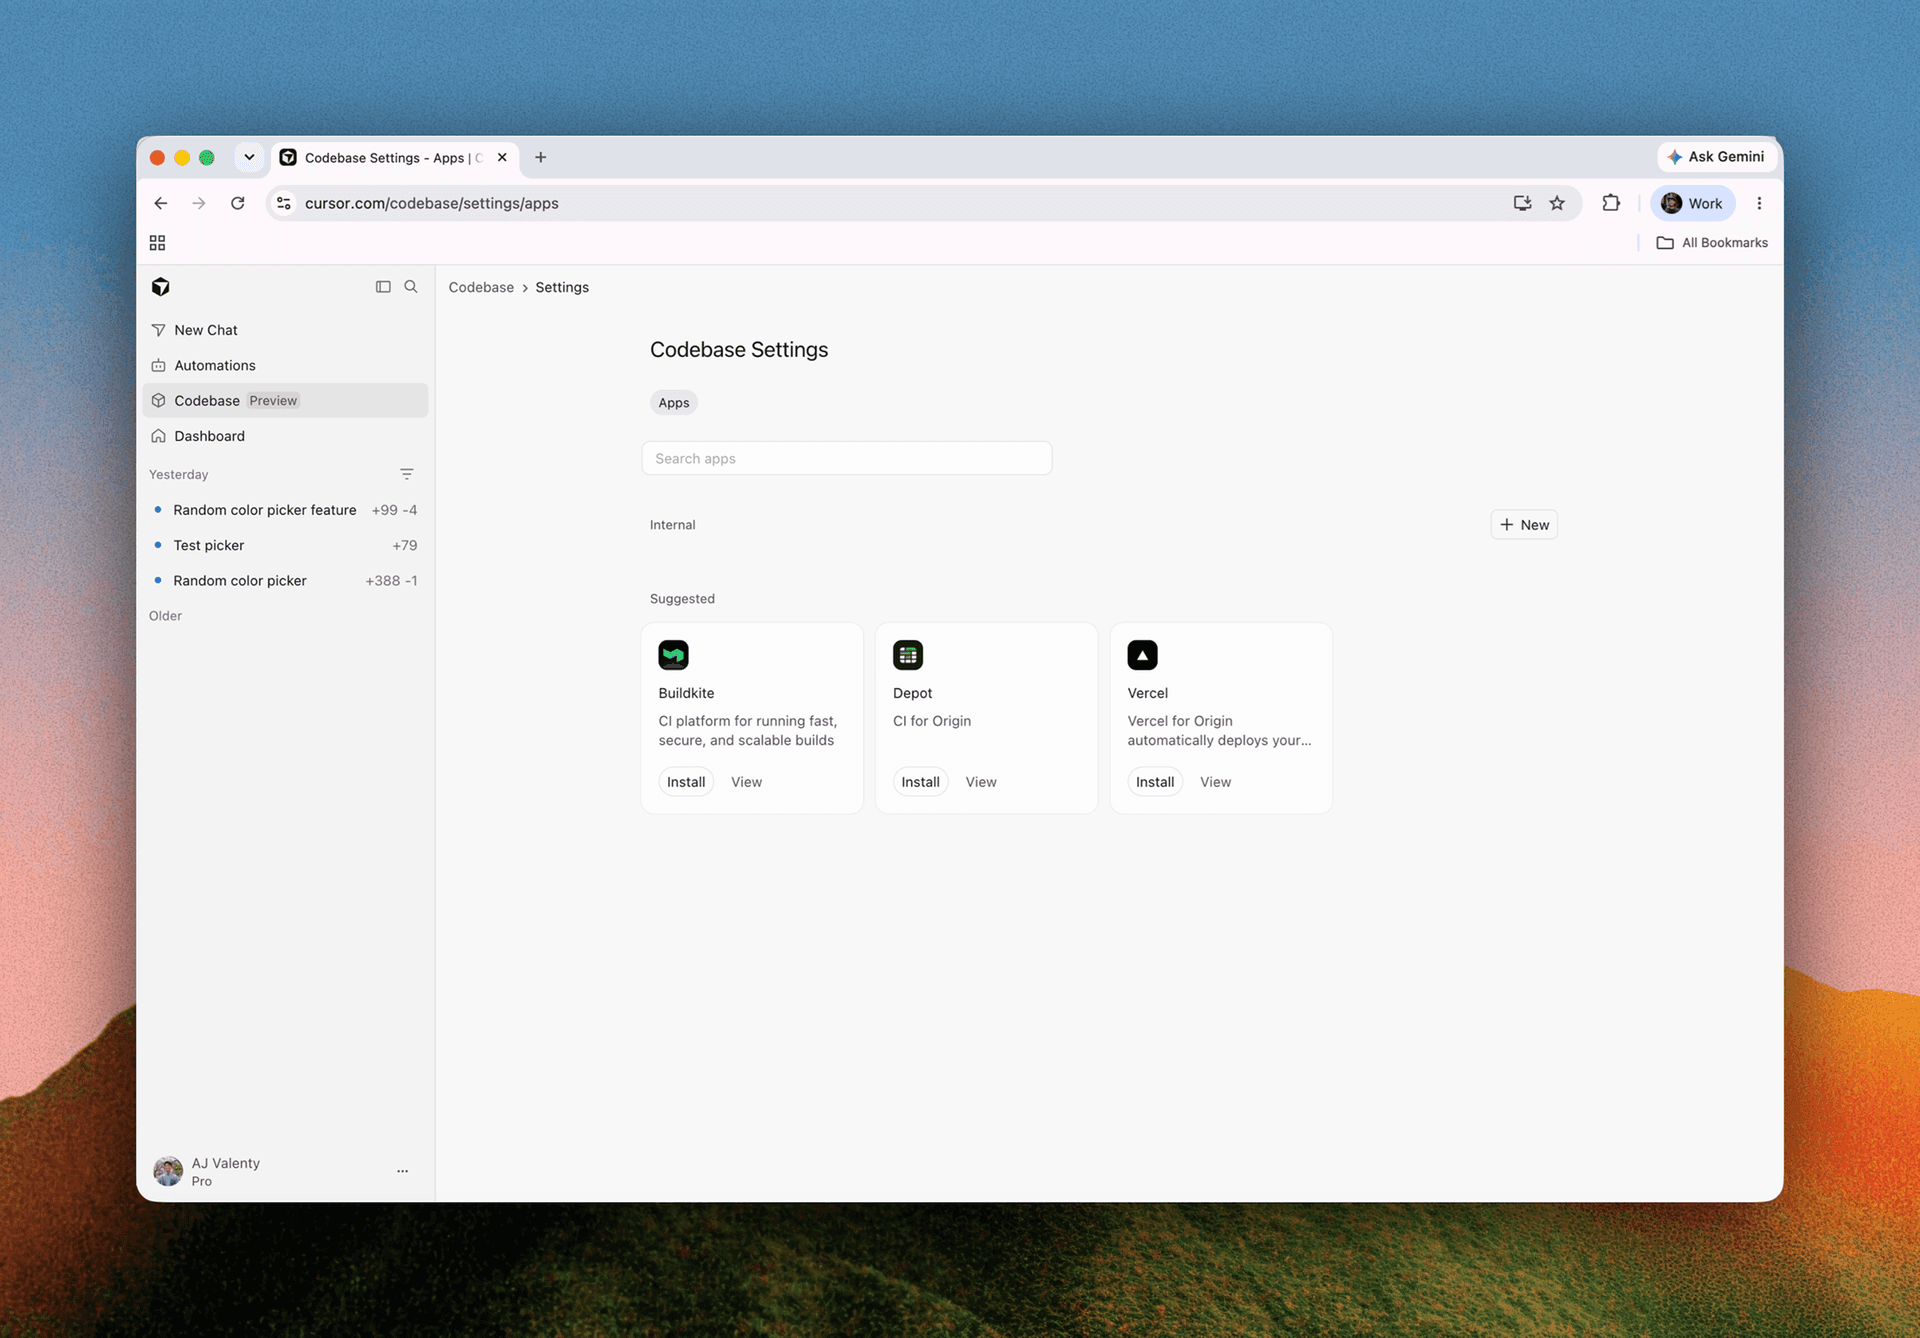
    Cursor wprowadził dwie zmiany, które przyspieszają pracę z canvasami: Design Mode do bezpośredniej edycji elementów wizualnych oraz Context Usage Report, który pokazuje, na co schodzi budżet tokenów. Obie funkcje zostały dodane do changeloga 4 czerwca 2026 i wywołały dyskusje wśród zespołów używających agentów do generowania interfejsów.

    Co dokładnie się zmieniło

    • Design Mode umożliwia klikanie i zaznaczanie elementów UI bezpośrednio w canvasie, co eliminuje potrzebę opisywania każdej zmiany słowami.
    • Context Usage Report rozkłada zużycie tokenów na składniki, takie jak prompt systemowy, definicje narzędzi, reguły i skille.
    • Raport działa jako interaktywny canvas, co pozwala na zadawanie pytań uzupełniających i szukanie oszczędności.
    • Przycisk „Debug with Agent” otwiera nową konwersację, w której agent analizuje, co zużywa kontekst.

    Design Mode — klikasz, a agent rozumie kontekst

    Jednym z głównych problemów przy edycji canvasów było precyzyjne opisanie, który element UI należy zmienić. Użytkownicy musieli pisać „zmień padding w trzecim przycisku od lewej w drugim rzędzie” lub zgadywać nazwy klas. Design Mode eliminuje tę potrzebę.

    Teraz można zaznaczyć element bezpośrednio w canvasie, dodać adnotację, a agent otrzymuje dokładny kontekst wizualny. Cursor opisuje to jako sposób na szybszą iterację — użytkownik wskazuje zmianę, agent ją wykonuje, a następnie można przejść do kolejnej. To oszczędza czas, eliminując konieczność pisania długich instrukcji tekstowych.

    Dla zespołów budujących dashboardy, narzędzia wewnętrzne czy prototypy w trybie vibe codingu to konkretna oszczędność czasu. Agent nie musi zgadywać intencji — dostaje wizualne wskazanie, które jest znacznie bliższe temu, co widzi człowiek.

    Context Usage Report — gdzie przepalasz tokeny

    Context Usage Report — gdzie przepalasz tokeny
    Źródło: cursor.com

    Druga nowość rozwiązuje problem osób intensywnie pracujących z agentami: brak wiedzy na temat tego, co zużywa limit kontekstu. Prompt systemowy, definicje narzędzi, reguły projektu i skille sumują się w tle, a agent przestaje działać, gdy zabraknie miejsca.

    Raport użycia kontekstu przedstawia to w formie interaktywnego podziału. Użytkownicy widzą słupki tokenów rozbite na kategorie, co pozwala szybko zorientować się, czy to reguły zespołowe są problemem, czy może skill wciąga za dużo danych. Ponieważ raport jest canvasem, można kliknąć „Debug with Agent” i poprosić o analizę — agent przejrzy składniki i zaproponuje, co można odchudzić.

    To narzędzie jest szczególnie przydatne w pipeline'ach DevOps, gdzie agenci działają długo i na dużych projektach. Gdy sesja urywa się przed czasem, raport pokazuje przyczynę bez konieczności przeszukiwania logów.

    Dlaczego ma to znaczenie przy generowaniu UI

    Dlaczego ma to znaczenie przy generowaniu UI
    Źródło: cursor.com

    Obie funkcje odpowiadają na typowe problemy związane z agentowym kodem front-endowym. Design Mode skraca pętlę feedbacku między człowiekiem a agentem — z kilku zdań opisu do jednego kliknięcia. Context Usage Report dostarcza wgląd w ekonomikę sesji, co jest istotne przy złożonych projektach, gdzie prompt może być rozbudowany.

    Cursor nie ograniczył Design Mode do konkretnego typu agenta — działa przy edycji canvasów, niezależnie od tego, czy używasz Cloud Agents, czy lokalnego Cursor Agent. Raport kontekstu jest uniwersalny, więc zespoły na różnych planach mogą audytować swoje sesje.

    To nie są rewolucyjne koncepty — selekcja elementów UI i raportowanie tokenów istniały już w innych narzędziach. Jednak Cursor zintegrował je w spójny workflow: zaznaczasz w canvasie, otrzymujesz zmianę, a gdy agent zwalnia — sprawdzasz raport i debugujesz w tej samej przestrzeni.

    Podsumowanie

    Cursor wprowadził dwie funkcje, które powinny być standardem — umożliwił wskazywanie UI zamiast jego opisywania oraz pokazał, gdzie przepalają się tokeny. Dla osób spędzających godziny na iterowaniu canvasów z agentem, to realna oszczędność czasu i mniej frustracji związanej z ograniczeniami kontekstu.


    Źródła

  • Tryb Design w Cursorze z zaznaczaniem wielu elementów i komendami głosowymi bez czekania

    Tryb Design w Cursorze z zaznaczaniem wielu elementów i komendami głosowymi bez czekania

    Cursor wprowadził dwie nowe funkcje do Trybu Design: możliwość zaznaczania wielu elementów interfejsu jednocześnie oraz ciągłe sterowanie głosowe, które działa nawet podczas przetwarzania wcześniejszych poleceń. Aktualizacja została wprowadzona na początku czerwca i zmienia sposób interakcji z interfejsem użytkownika z tekstowych poleceń na bezpośrednie wskazywanie i mówienie.

    Kluczowe informacje

    • Tryb Design umożliwia klikanie w elementy przeglądarki, rysowanie po nich lub opisywanie zmian głosem.
    • Multi-select pozwala na zaznaczenie dwóch lub więcej elementów jednocześnie, co umożliwia agentowi wprowadzenie skoordynowanych edycji w grupie komponentów.
    • Mikrofon pozostaje aktywny podczas działania agenta, co pozwala na ustawianie kolejnych zadań bez przerywania pracy.
    • Agent analizuje nie tylko kod zaznaczonych elementów, ale także otaczający układ strony i relacje wizualne między nimi.
    • Funkcja ta jest skierowana na codzienne poprawki UI oraz bardziej złożone zmiany w layoucie, a nie tylko na demonstracyjne przykłady.

    Co właściwie zmieniło się w Trybie Design

    Tryb projektowy w Cursorze istniał wcześniej, ale opierał się głównie na opisywaniu zmian słowami. Nowe podejście koncentruje się na interakcji „wskaż i edytuj”. Użytkownik klika w przeglądarce element, który chce zmienić, a Cursor odczytuje jego kod źródłowy i rozumie kontekst, w którym dany element się znajduje, zanim przystąpi do edycji.

    Wprowadzenie multi-select to istotna zmiana. Na przykład, jeśli masz kartę produktu z ceną, przyciskiem „kup teraz” i ikoną koszyka, możesz zmienić ich wspólny styl — odstępy, kolory, wyrównanie. Zamiast opisywać każdy z osobna, zaznaczasz wszystkie trzy elementy, a Cursor widzi ich wzajemne relacje i może edytować je jako spójną grupę. To oszczędza czas i eliminuje ryzyko, że zmiana w jednym komponencie wpłynie na resztę.

    Drugą nowością jest kolejkowanie głosowe. Wcześniej po wydaniu komendy trzeba było czekać, aż agent zakończy, zanim można było podyktować następną. Teraz mikrofon działa bez przerwy. Mówisz: „zmień kolor nagłówka na granatowy”, a gdy agent jeszcze nad tym pracuje, dodajesz: „potem zmniejsz logo o 20% i przesuń menu na prawo”. Cursor układa te zadania w kolejkę i wykonuje je jedno po drugim.

    Jak agent rozumie kontekst strony

    Jak agent rozumie kontekst strony

    Cursor nie tylko odczytuje pojedynczy fragment kodu. Gdy zaznaczasz elementy, agent analizuje ich kod źródłowy oraz otaczający layout, a także to, jak te elementy wyglądają w relacji do siebie. Dzięki temu rozumie, że przycisk znajduje się wewnątrz kontenera z flexboxem, a nie luzem na stronie, co pozwala mu odpowiednio dostosować sugestie.

    To ważne przy bardziej złożonych projektach, gdzie jeden komponent może wpływać na pozycję kilku innych. Agent nie działa w próżni — widzi cały układ, a nie tylko pojedynczy znacznik HTML. Dla programisty oznacza to mniej ręcznego sprawdzania, czy zmiana w jednym miejscu nie wpłynie na inne elementy na stronie.

    Dla kogo to ma znaczenie

    Dla kogo to ma znaczenie

    Te usprawnienia są przydatne nie tylko dla osób, które nie potrafią kodować. Doświadczeni frontendowcy mogą dzięki nim szybciej prototypować i poprawiać interfejsy bez przerywania pracy. Zamiast przełączać się między kodem a podglądem, klikają bezpośrednio w element i mówią, co zmienić.

    Szczególnie przydatne jest to przy iteracyjnych poprawkach, gdy klient prosi o serię drobnych zmian w layoucie, a każda z nich dotyczy kilku powiązanych ze sobą komponentów. Multi-select i kolejka głosowa sprawiają, że cały proces przypomina bardziej rozmowę z drugim programistą niż wprowadzanie poleceń w oknie czatu.

    Cursor rozwija również wersję na iPada, gdzie Tryb Design zyskuje dodatkowy wymiar dzięki Apple Pencil. Umożliwia to rysowanie bezpośrednio po zrzutach ekranu, wskazując palcem lub rysikiem konkretne miejsca do poprawy. To pokazuje kierunek, w którym zmierza edytor — od tekstowych interfejsów do multimodalnej pracy z kodem.

    Podsumowanie

    Nowy Tryb Design w Cursorze to przemyślane udoskonalenie istniejącego rozwiązania. Multi-select i ciągłe sterowanie głosowe eliminują przeszkody w codziennej pracy przy UI, pozwalając skupić się na realizacji zadań, a nie na ich opisywaniu. Agent otrzymuje więcej kontekstu, a programista traci mniej czasu na poprawki — co tworzy efektywny system pracy.


    Źródła

  • Cursor zyskuje tryb Design Mode i raport zużycia kontekstu – edycja UI bez pisania kodu

    Cursor zyskuje tryb Design Mode i raport zużycia kontekstu – edycja UI bez pisania kodu

    Cursor wprowadził dwie nowe funkcje w obszarze canvases, które zmieniają sposób interakcji z interfejsem użytkownika. Tryb Design Mode umożliwia zaznaczanie elementów bezpośrednio na podglądzie strony i wskazywanie agentowi, co ma zmienić, bez potrzeby opisywania wszystkiego słowami. Dodatkowo, dostępny jest interaktywny raport zużycia kontekstu, który pokazuje, gdzie dokładnie idą tokeny podczas pracy agenta.

    Co nowego w pigułce

    • Design Mode umożliwia zaznaczanie, rysowanie i wybieranie głosowe elementów UI w canvasach Cursora.
    • Wielokrotny wybór pozwala zaznaczyć kilka elementów naraz, aby agent mógł je dopasować lub usunąć w jednym kroku.
    • Raport kontekstu rozbija zużycie tokenów na kategorie: system prompt, narzędzia, reguły i umiejętności.
    • Edycja głosowa działa nawet gdy agent przetwarza poprzednie polecenie, co przyspiesza iteracyjne poprawki.
    • Obie funkcje są dostępne dla użytkowników w ramach aktualizacji Cursor.

    Jak działa Design Mode w praktyce

    Dotychczas, aby zmienić wygląd komponentu w canvasie, użytkownik musiał opisać, co i gdzie należy poprawić. Design Mode zmienia tę sytuację. Użytkownik klika element bezpośrednio na podglądzie, może dodać kilka referencji, narysować po interfejsie lub powiedzieć na głos, co chce zmienić.

    Agent otrzymuje nie tylko zaznaczony fragment. Cursor przekazuje mu kod elementu, układ strony oraz wizualne relacje między komponentami. Dzięki temu edycja staje się bardziej precyzyjna, ponieważ agent rozumie kontekst przestrzenny, a nie tylko abstrakcyjny opis.

    Wielokrotny wybór to kolejna nowość. Użytkownik zaznacza kilka przycisków, kart lub sekcji i mówi agentowi: „zrób, żeby wyglądały tak samo jak ten pierwszy” lub „usuń duplikaty”. Wcześniej wymagałoby to kilku osobnych poleceń. Teraz wystarczy jedna komenda.

    Co istotne, tryb głosowy nie blokuje agenta. Użytkownik może mówić, co zmienić, nawet gdy Cursor pracuje nad poprzednim zadaniem. To przyspiesza proces wprowadzania poprawek, ponieważ nie trzeba czekać na zakończenie wcześniejszej instrukcji.

    Raport kontekstu – tokeny pod lupą

    Raport kontekstu – tokeny pod lupą

    Drugą nowością jest interaktywny raport zużycia kontekstu. Użytkownicy wcześniej widzieli głównie całkowitą liczbę tokenów. Teraz Cursor rozbija to na kategorie: system prompt, narzędzia, reguły i umiejętności.

    Raport pokazuje nie tylko liczby, ale także proporcje. Dzięki temu łatwiej zdiagnozować, dlaczego kontekst się powiększa – czy to przez rozbudowane reguły, czy może przez narzędzia ładujące zbędne dane. Jeśli coś wygląda podejrzanie, dostępna jest opcja „Debug with Agent”, która pozwala przeanalizować problem bardziej szczegółowo.

    Dla zespołów pracujących z dużymi bazami reguł i rozbudowanymi promptami systemowymi to istotna zmiana. Zamiast zgadywać, co zużywa tokeny, można to sprawdzić w kilka sekund i odpowiednio zoptymalizować konfigurację agenta.

    Co to oznacza dla codziennej pracy

    • Design Mode i raport kontekstu to nie są jedynie kosmetyczne dodatki. Pierwsza funkcja znacznie skraca czas potrzebny na wizualne poprawki, szczególnie przy generowanych dashboardach, raportach i innych artefaktach UI, które Cursor tworzy w canvasach. Zamiast pisać szczegółowe instrukcje, użytkownik może wskazać elementy i powiedzieć, co zmienić.

    Druga funkcja daje kontrolę nad kosztami i wydajnością. W świecie agentów AI, gdzie tokeny wpływają na czas odpowiedzi i wydatki, świadomość, gdzie one idą, jest kluczowa. Raport kontekstu wpisuje się w szerszy trend – narzędzia dla deweloperów coraz częściej pokazują nie tylko co robi agent, ale także ile go to kosztuje.

    Obie funkcje są już dostępne dla użytkowników. Design Mode można znaleźć bezpośrednio w interfejsie canvasów, a raport kontekstu pojawia się jako interaktywny widok w panelu agenta.


    Źródła

  • Codex 0.125.0 wprowadza Unix socket i trwałe profile uprawnień dla serwera aplikacji

    Codex 0.125.0 wprowadza Unix socket i trwałe profile uprawnień dla serwera aplikacji

    OpenAI rozwija swoje narzędzie Codex 0.125.0, które funkcjonuje jako agent, interfejs CLI oraz serwer aplikacji. Nowa wersja koncentruje się na integracjach z serwerem aplikacji oraz zarządzaniu uprawnieniami, co wprowadza istotne funkcjonalności dla deweloperów pracujących w lokalnych środowiskach oraz w kontrolowanych przez panele administracyjne. Główne kierunki rozwoju obejmują poprawę komunikacji międzyprocesowej, zarządzania sesjami oraz konfiguracji wątków, a także usprawnienia w zarządzaniu uprawnieniami.

    Te zmiany mają zastosowanie dla osób zajmujących się web developmentem, vibe codingiem oraz DevOpsem, gdzie efektywna komunikacja między komponentami i stabilność sesji są kluczowe. Prace rozwojowe obejmują nie tylko dodawanie nowych funkcji, ale także naprawy błędów, które wpływają na stabilność interfejsu użytkownika i komunikacji.

    Główne kierunki rozwoju Codex 0.125.0

    • Integracja i komunikacja – prace nad różnymi formami transportu, w tym Unix socket, dla lepszej integracji z serwerem aplikacji, co jest istotne dla lokalnych klientów kontroli i workflowów z intensywną komunikacją międzyprocesową (IPC).
    • Zarządzanie uprawnieniami – rozwój systemu trwałych profili uprawnień (permission profiles) w celu zapewnienia bardziej spójnego doświadczenia między różnymi kontekstami wykonania, takimi jak interfejs TUI, sandbox czy interakcje API.
    • Zarządzanie sesjami i konfiguracją – wprowadzanie mechanizmów, takich jak środowiska "sticky", oraz rozbudowa konfiguracji i stanu wątków (remote thread config/store plumbing) na poziomie serwera aplikacji.
    • Rozszerzone discovery modeli – usprawnienie procesu odnajdywania dostępnych modeli, na przykład poprzez integrację z dostawcami takimi jak AWS Bedrock, co otwiera więcej opcji dla środowisk wielodostawcowych.
    • Poprawki stabilności – ciągłe prace nad poprawą stabilności interfejsów, poprawnego działania sandboxów na różnych platformach oraz niezawodności komunikacji sieciowej.

    Komunikacja międzyprocesowa: klucz do lokalnej integracji

    Jednym z kluczowych obszarów rozwoju jest poprawa komunikacji międzyprocesowej (IPC) dla serwera aplikacji w Codex 0.125.0. Obecnie Codex 0.125.0 obsługuje głównie stdio (domyślnie) oraz WebSocket. Wprowadzenie Unix socket jako preferowanego rozwiązania IPC dla lokalnych klientów, takich jak narzędzia automatyzacji, skrypty orchestration czy środowiska developerskie działające na tej samej maszynie, ma na celu zwiększenie efektywności integracji.

    Socket-based IPC jest często szybszy i bardziej stabilny niż komunikacja przez WebSocket, która może być wrażliwa na problemy sieciowe. Dla deweloperów zajmujących się hostingiem i DevOpsem, którzy budują złożone pipeline'y, byłoby to znaczące udogodnienie.

    Profile uprawnień: dążenie do spójnego kontekstu

    Celem rozwoju Codex 0.125.0 jest również usprawnienie zarządzania uprawnieniami. Trwałe profile uprawnień mają umożliwić płynniejsze przechodzenie między różnymi kontekstami wykonania. Obecnie stan uprawnień, na przykład zatwierdzenia wykonania konkretnej akcji, może być utracony przy przechodzeniu między sesją terminalową (TUI), akcjami w sandboxie i automacją wywoływaną przez API serwera.

    Usprawnienie tego procesu zmniejszyłoby liczbę przerw i koniecznych ponownych zatwierdzeń podczas pracy z Codex 0.125.0. Deweloper pracujący w trybie "vibe coding" nie musiałby ciągle odpowiadać na pytania o uprawnienia dla tych samych operacji, co przyspieszyłoby workflow i poprawiłoby doświadczenie użytkownika.

    Sticky environments i zarządzanie wątkami

    Wprowadzenie mechanizmów takich jak "sticky environments" sugeruje, że serwer aplikacji w Codex 0.125.0 mógłby zachowywać kontekst środowiska między operacjami, co jest ważne dla długotrwałych sesji, gdzie użytkownik przechodzi między różnymi zadaniami, a środowisko (np. zmienne, stan procesów) powinno pozostawać spójne.

    Rozwój w obszarze "remote thread config/store plumbing" wskazuje na głębszą integrację konfiguracji i stanu wątków z serwerem aplikacji. Może to oznaczać, że skomplikowane workflow'y, które wymagają wielu wątków wykonania lub agentów, będą miały bardziej scentralizowany i zarządzalny stan. Jest to krok w kierunku uczynienia Codex 0.125.0 bardziej funkcjonalnym narzędziem gotowym do użycia w środowiskach produkcyjnych i devopsowych.

    Stabilność: kluczowy obszar prac

    Prace rozwojowe w Codex 0.125.0 obejmują również poprawę stabilności, co jest istotne dla każdego użytkownika. Usprawnienia interfejsu TUI mają na celu redukcję crashów oraz poprawnych renderów.

    Usprawnienie działania sandboxów na różnych platformach, w tym Windows, jest kluczowe dla deweloperów. Problemy w tym obszarze mogłyby blokować użycie sandboxowanych środowisk wykonania, które są fundamentem bezpiecznego testowania kodu generowanego przez AI.

    Poprawa komunikacji WebSocket zwiększyłaby niezawodność dla klientów korzystających z serwera aplikacji w trybie zdalnym. Dla zespołów korzystających z Codex 0.125.0 jako części większej infrastruktury, stabilna komunikacja jest podstawą.

    Wnioski: Codex 0.125.0 zmierza w kierunku większej integracji i dojrzałości

    Rozwój Codex 0.125.0 pokazuje kierunek ewolucji tego narzędzia: staje się ono bardziej zintegrowane z innymi systemami, stabilniejsze w codziennym użyciu oraz bardziej przyjazne dla złożonych workflowów deweloperskich. Prace nad nowymi formami komunikacji, takimi jak Unix socket, otwierają drogę dla lokalnej integracji. Rozwój trwałych profili uprawnień i zarządzania sesjami wskazuje na dążenie do stworzenia bardziej spójnego i wydajnego środowiska dla programistów współpracujących z AI.


    Źródła

  • OpenCode poprawia routowanie i synchronizację sesji. Nowa aktualizacja zwiększa stabilność pracy

    OpenCode poprawia routowanie i synchronizację sesji. Nowa aktualizacja zwiększa stabilność pracy

    Najnowsza aktualizacja OpenCode, oznaczona wersją 1.14.46 i wyższą, wprowadza istotne poprawki, które zwiększają stabilność pracy w środowiskach wieloprojektowych. Inżynierowie skoncentrowali się na dwóch głównych obszarach: naprawie routowania żądań między workspace'ami oraz usprawnieniu zarządzania i synchronizacji sesji. Te zmiany mają bezpośredni wpływ na komfort pracy z adaptowalnymi workspace'ami, integracją z VS Code oraz API HTTP, co jest szczególnie istotne dla zespołów zajmujących się web developmentem i DevOps.

    Aktualizacje odpowiadają na zgłaszane problemy, takie jak trudności w wykrywaniu pełnych, wielokatalogowych workspace'ów przez rozszerzenie OpenCode w VS Code, które wcześniej rozpoznawało tylko pierwszy folder. Naprawy w rdzeniu systemu trwale eliminują błędy, które mogły przerywać operacje tworzenia i synchronizacji projektów, gdy adaptery traciły kontekst instancji. To krok w stronę bardziej płynnego doświadczenia, zwłaszcza dla użytkowników pracujących nad wieloma projektami jednocześnie.

    Kluczowe zmiany w aktualizacji

    • Poprawki routowania workspace'ów: Naprawiono błąd, przez który endpointy API HTTP odrzucały prawidłowe parametry zapytań directory i workspace. Teraz żądania zawsze trafiają do właściwej instancji, co stabilizuje przepływy tworzenia, synchronizacji i przenoszenia (warp) między projektami.
    • Zarządzanie sesjami: Wprowadzono mechanizmy zapobiegające próbom synchronizacji nieudostępnionych sesji. Sesje teraz zachowują względną ścieżkę do workspace'a, a po przeniesieniu do nowego katalogu automatycznie go przyjmują.
    • Poprawa działania narzędzi: Reguły uprawnień dla narzędzia read (czytaj) są teraz dopasowywane do ścieżek względnych do worktree, co sprawia, że listy dozwolonych i zablokowanych plików działają poprawnie we wszystkich workspace'ach.

    Lepsze routowanie żądań między workspace'ami

    Głównym celem tej aktualizacji jest stabilizacja mechanizmu routowania, który decyduje, do której konkretnej instancji workspace'a trafia żądanie z API. Wcześniej niektóre endpointy API mogły odrzucać standardowe parametry, takie jak directory czy workspace, co prowadziło do błędów. Szczególnie widoczne było to w przypadku adapterów – specjalnych konfiguracji łączących OpenCode z zewnętrznymi systemami.

    Po poprawce operacje, takie jak tworzenie nowego workspace'a, jego synchronizacja czy przenoszenie bieżącej sesji między projektami (tzw. warp), stały się znacznie bardziej niezawodne. To istotne usprawnienie dla zespołów pracujących w złożonych środowiskach z wieloma lokalnymi lub zdalnymi projektami. Dzięki temu sesja po przeniesieniu do innego katalogu (warp) natychmiast "widzi" nowy kontekst, co eliminuje wcześniejsze problemy z kontynuacją pracy.

    Usprawnienia w synchronizacji i zarządzaniu sesjami

    Usprawnienia w synchronizacji i zarządzaniu sesjami

    Drugim kluczowym obszarem aktualizacji jest bardziej inteligentne zarządzanie sesjami. System został wzmocniony, aby unikać niepotrzebnych akcji, które mogły prowadzić do błędów lub nieefektywnego zużycia zasobów. Jedną z istotnych zmian jest zapobieganie próbom synchronizacji sesji, które nie były wcześniej udostępnione.

    W praktyce oznacza to mniej błędów w tle i większą płynność działania, szczególnie podczas odświeżania stanu workspace'a, ładowania konfiguracji MCP (Model Context Protocol) czy LSP (Language Server Protocol). Dodatkowo sesje teraz przechowują względną, a nie absolutną, ścieżkę do workspace'a, co zwiększa ich przenośność i ułatwia zarządzanie. Poprawiono również obsługę anulowania poleceń shellowych, tak aby kończyły się one czysto, bez pozostawiania procesów w zawieszonych stanach.

    Kontekst dla pracy z wieloma projektami i VS Code

    Kontekst dla pracy z wieloma projektami i VS Code

    Te poprawki w rdzeniu OpenCode mają szczególne znaczenie w kontekście zgłaszanych wyzwań z integracją w edytorze VS Code. Użytkownicy skarżyli się, że rozszerzenie OpenCode często nie jest w stanie wykryć pełnej struktury workspace'a z wieloma katalogami (multi-root), zamiast tego pokazując tylko pierwszy folder. Chociaż w samym VS Code można ręcznie dodać foldery do workspace'a, brak pełnej automatyzacji utrudniał korzystanie z AI.

    Najnowsze poprawki w routowaniu i synchronizacji stanowią fundament pod przyszłe usprawnienia w tym obszarze. Stabilniejsze przekazywanie kontekstu między instancjami i lepsze zarządzanie sesjami to warunki konieczne do poprawnego działania zaawansowanych funkcji, takich jak automatyczne wykrywanie wszystkich projektów w rozwiązaniu. Choć bezpośrednie naprawy w rozszerzeniu VS Code mogą wymagać osobnych aktualizacji, stabilizacja backendu jest kluczowym pierwszym krokiem.

    Podsumowanie: większa stabilność dla zaawansowanych przepływów pracy

    Aktualizacja OpenCode, koncentrująca się na routowaniu workspace'ów i synchronizacji sesji, nie wprowadza spektakularnych nowych funkcji, ale znacząco podnosi jakość codziennej pracy. Dla programistów i zespołów DevOps korzystających z wielu równoległych środowisk, integracji z VS Code czy automatyzacji przez API HTTP, te zmiany oznaczają mniej frustracji i więcej płynności.

    Naprawienie błędów, które mogły nieoczekiwanie przerwać pracę nad zadaniem, jest często ważniejsze niż dodanie kolejnej eksperymentalnej opcji. OpenCode pokazuje dojrzałe podejście do rozwoju, inwestując w solidność fundamentów. Dzięki temu narzędzie staje się bardziej przewidywalnym i niezawodnym partnerem w złożonych projektach.


    Źródła

  • Codex 0.120.0: Lepsze streamowanie agentów w czasie rzeczywistym i odświeżony interfejs terminala

    Codex 0.120.0: Lepsze streamowanie agentów w czasie rzeczywistym i odświeżony interfejs terminala

    OpenAI wydało nową wersję swojego agenta programistycznego Codex, oznaczoną numerem 0.120.0. Aktualizacja, opublikowana w kwietniu 2026 roku, koncentruje się na ulepszeniu funkcji Realtime V2, poprawie doświadczenia użytkownika w terminalu (TUI) oraz naprawie kluczowych błędów, zwłaszcza na platformie Windows. To kolejny krok w rozwoju narzędzia, które wspiera programistów w automatyzacji długoterminowych zadań związanych z web developmentem, AI i devops.

    W tej wersji wprowadzono mechanizm strumieniowania postępu pracy agentów w tle, co umożliwia użytkownikom śledzenie działań agenta, nawet gdy jest on zajęty innym zadaniem. Interfejs terminala stał się bardziej czytelny, a deweloperzy zyskali nowe możliwości jego konfiguracji, co ma na celu zwiększenie płynności i przewidywalności pracy z agentem.

    Kluczowe zmiany w wersji 0.120.0

    • Ulepszone Realtime V2: System teraz strumieniuje postęp agentów działających w tle (background agent progress streaming) i kolejkowuje ich odpowiedzi, czekając na zakończenie aktywnych zadań. Dzięki temu interakcje są bardziej uporządkowane.
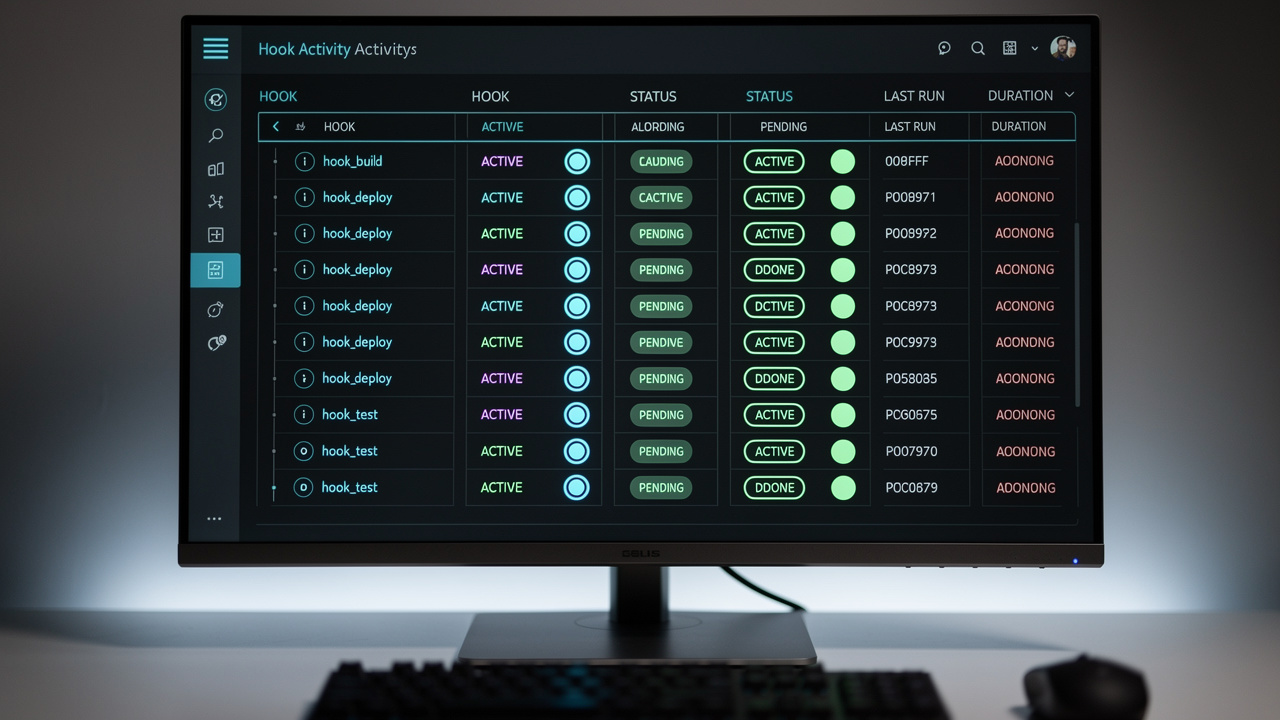
    • Przejrzystszy interfejs TUI: Aktywność haków (hook activity) jest teraz lepiej widoczna – działające haki są pokazywane osobno, a ukończone dane wyjściowe są zachowywane tylko wtedy, gdy są przydatne. Dodano też możliwość customizacji linii statusu, np. o zmienione tytuły wątków.
    • Ważne poprawki stabilności: Naprawiono problemy z obsługą Windows elevated sandbox oraz ze stabilnością połączeń remote websocket. Poprawiono też kolejkowanie odpowiedzi i czyszczenie zasobów MCP.

    Co nowego w Realtime V2 i strumieniowaniu?

    Główną nowością tej wersji jest znacząca aktualizacja dla Realtime V2. Mechanizm background agent progress streaming pozwala Codex na bieżąco informować użytkownika o postępach agenta, który pracuje w tle nad długotrwałym zadaniem. Użytkownicy otrzymują aktualizacje na żywo z drugiego planu, co nie blokuje głównego wątku konwersacji.

    Wprowadzono również inteligentne response queuing. Jeśli agent wyśle kolejną odpowiedź, zanim użytkownik skończy czytać poprzednią, system ją zakolejkuje i wyświetli we właściwym momencie. To eliminuje problem nakładających się wiadomości i poprawia płynność dialogu. Dodatkowo, agenci działający w tle otrzymują teraz transkrypty delta i mogą pozostać „cicho”, gdy nie ma potrzeby się odzywać, co redukuje szum informacyjny.

    Usprawnienia interfejsu terminala (TUI)

    Usprawnienia interfejsu terminala (TUI)

    Interfejs użytkownika w terminalu przeszedł kosmetyczny i funkcjonalny lifting. Zmiany w wyświetlaniu hook activity ułatwiają szybkie skanowanie ekranu i identyfikację aktualnie uruchomionych oraz zakończonych haków. To praktyczna poprawka dla każdego, kto korzysta z haków do automatyzacji.

    Możliwość customizacji linii statusuto kolejne udogodnienie. Deweloperzy mogą teraz włączyć do niej zmienione nazwy wątków, co ułatwia zarządzanie wieloma równoległymi sesjami. Poprawki objęły także deklaracje narzędzi w trybie kodu (code-mode tool declarations), które teraz zawierają szczegóły outputSchema z MCP, co zapewnia lepsze typowanie ustrukturyzowanych wyników.

    Poprawki błędów i niezawodność

    Poprawki błędów i niezawodność

    Wydanie 0.120.0 przynosi szereg poprawek zwiększających stabilność. Dla użytkowników Windows kluczowa jest lepsza obsługa elevated sandbox, która teraz radzi sobie z wieloma wersjami CLI i różnymi ścieżkami instalacji. Naprawiono również problemy ze stabilnością zdalnych połączeń websocket, które mogły się zrywać podczas intensywnej wymiany danych.

    Wprowadzono mechanizm rollout recording, który ponawia próby wysłania nieudanych danych analitycznych i informuje o trwałych awariach. To poprawia monitoring i diagnozowanie problemów. Co istotne, profile uprawnień (permission profiles) są teraz konsekwentnie utrzymywane pomiędzy sesjami TUI, co zapewnia spójność zasad bezpieczeństwa.

    Podsumowanie

    Wydanie Codex 0.120.0 to istotny krok w rozwoju tego agenta programistycznego. Twórcy skupili się na dopracowaniu kluczowych funkcji – strumieniowania w czasie rzeczywistym i użyteczności interfejsu – oraz na zwiększeniu stabilności systemu, szczególnie w trudnym środowisku Windows. Te zmiany przekładają się na bardziej płynne i przewidywalne doświadczenie pracy z narzędziem, które wspiera codzienne, długoterminowe zadania developerskie.

    Aktualizację można zainstalować za pomocą komendy npm install -g @openai/[email protected]. Pełną listę zmian, obejmującą ponad 20 pull requestów, można znaleźć w changelogu projektu na GitHubie.


    Źródła

  • Claude Opus 4.7 gotowy do premiery. będzie wspierać nowe narzędzie do projektowania stron

    Claude Opus 4.7 gotowy do premiery. będzie wspierać nowe narzędzie do projektowania stron

    Anthropic przygotowuje się do premiery swojego najnowszego modelu – Claude Opus 4.7. Nie jest to całkowita zmiana architektury, a raczej aktualizacja wersji 4.6. Model wprowadza zmiany przydatne głównie dla programistów i projektantów pracujących nad złożonymi zadaniami. Premiera zbiega się w czasie z informacjami o nowym narzędziu do automatycznego tworzenia stron internetowych, prezentacji i prototypów.

    Model będzie dostępny bezpośrednio w aplikacjach Claude oraz przez API, Amazon Bedrock i Google Cloud Vertex AI. Ceny nie ulegną zmianie: 5 dolarów za milion tokenów wejściowych i 25 dolarów za milion tokenów wyjściowych. W systemach deweloperskich model otrzyma identyfikator anthropic-claude-opus-4-7.

    Możliwości nowego modelu

    Claude Opus 4.7 został przygotowany głównie pod kątem inżynierii oprogramowania. Użytkownicy mają rzadziej nadzorować model przy trudnych zadaniach programistycznych. System lepiej radzi sobie z długimi procesami, dokładniej trzyma się instrukcji i samodzielnie sprawdza kod przed zwróceniem wyniku.

    Aktualizacja obejmuje też funkcje wizualne. Model przetwarza obrazy w wyższej rozdzielczości, co ma pomagać przy projektowaniu interfejsów użytkownika, slajdów i dokumentów technicznych. W testach przeprowadzonych przez partnerów Anthropic, wersja 4.7 uzyskiwała wyższe noty niż Claude 4.6.

    Bezpieczeństwo i praca z kodem

    Ważną częścią wdrożenia są kwestie bezpieczeństwa. Brytyjski instytut UK AI Safety Institute sprawdzał model pod nazwą "Mythos Preview" pod kątem potencjalnych zagrożeń w sieci. Z tego powodu możliwości Claude Opus 4.7 w zakresie cyberbezpieczeństwa mogą być ograniczone przez automatyczne filtry, które blokują zapytania o wysokim ryzyku.

    Dla osób zajmujących się tworzeniem stron i aplikacji istotne jest okno kontekstowe sięgające 1 000 000 tokenów. Pozwala to modelowi na analizę bardzo dużych projektów i długotrwałą pracę bez utraty wątku. Jest to przydatne dla agentów AI, którzy samodzielnie naprawiają błędy w kodzie lub prowadzą research.

    Wpływ na rynek

    Claude Opus 4.7 pokazuje, że modele AI przestają być tylko prostymi czatbotami. Zaczynają pełnić funkcję samodzielnych narzędzi zdolnych do prowadzenia spójnych działań przez wiele godzin.

    Lepsza analiza obrazu i wyczucie estetyki łączą się z planami Anthropic dotyczącymi generatora stron i prototypów sterowanego głosem lub tekstem. Claude Opus 4.7 ma być silnikiem tych rozwiązań, co stawia go w roli konkurenta dla serwisów takich jak Gamma czy narzędzi projektowych od Google.

    Programiści mogą spodziewać się mniejszej liczby błędów i szybszego tempa pracy nad projektami. Zamiast poprawiać każdą linię kodu, użytkownik będzie mógł skupić się na architekturze systemu, podczas gdy model zajmie się wieloetapową realizacją zadania. To zmiana w stronę modelu pracy, w którym inżynier zarządza procesami wykonywanymi przez sztuczną inteligencję.


    Źródła

  • Budowanie Pełnoprawnych Aplikacji Web I Mobilnych W Kilka Minut – Era AI Dewelopera

    Budowanie Pełnoprawnych Aplikacji Web I Mobilnych W Kilka Minut – Era AI Dewelopera

    Kilka lat temu stworzenie działającej aplikacji webowej lub mobilnej wymagało miesięcy pracy zespołu programistów. Dziś, dzięki nowej generacji narzędzi AI, proces ten można znacząco przyspieszyć. Nowoczesne platformy obiecują przekształcenie opisu w języku naturalnym w gotową, pełnoprawną aplikację z bazą danych, autoryzacją i hostingiem.

    Jak działają te narzędzia? Proces od pomysłu do działającej aplikacji

    Zasada działania jest pozornie prosta: użytkownik wpisuje w oknie czatu, czego potrzebuje – na przykład: „chcę aplikację do zarządzania zadaniami zespołu z tablicą Kanban, logowaniem i powiadomieniami”. W odpowiedzi sztuczna inteligencja, najczęściej oparta na zaawansowanych modelach językowych, analizuje intencję i generuje kompletny kod.

    Kluczowe jest to, że nie chodzi tylko o szablon frontendu. Systemy te automatyzują cały full-stack, czyli zarówno warstwę wizualną (frontend), jak i logikę serwerową, bazę danych oraz infrastrukturę. Nowoczesne narzędzia często wykorzystują gotowe rozwiązania backendowe, takie jak Supabase, oferujące bazę PostgreSQL, autoryzację i API. Niektóre platformy automatycznie integrują płatności Stripe, mapy czy systemy powiadomień. Efekt? Zamiast konfigurować dziesiątki usług, od razu otrzymujesz działający prototyp.

    Przegląd rynku: które narzędzie wybrać?

    Nie wszystkie platformy oferują to samo. Wybór zależy od tego, co dokładnie chcemy zbudować.

    Jeśli zależy nam na aplikacji mobilnej, warto sprawdzić narzędzia generujące kod we Flutterze lub umożliwiające publikację w sklepach App Store i Google Play. W przypadku aplikacji webowych w Next.js najlepiej sprawdzają się platformy, które dają pełną własność wygenerowanego kodu. Niektóre rozwiązania pozycjonują się jako kompletne platformy, które same zarządzają hostingiem, domeną i procesem deploymentu.

    Ciekawym trendem jest też budowanie alternatyw dla istniejących narzędzi SaaS. Niektóre platformy promują się jako sposób na uniknięcie miesięcznych opłat, pozwalając odtworzyć funkcjonalności popularnych serwisów, ale dostosowane do własnych potrzeb.

    Ograniczenia i rzeczywistość za obietnicami

    Czy to oznacza koniec zawodu programisty? Niezupełnie. Narzędzia te, choć potężne, mają swoje limity. Twórcy otwarcie przyznają, że nie nadają się one do aplikacji wymagających bardzo złożonej logiki (np. web crawlerów) lub obsługi ogromnego ruchu. Większość z nich radzi sobie najlepiej ze standardowymi aplikacjami opartymi na operacjach CRUD (tworzenie, odczyt, aktualizacja, usuwanie rekordów).

    Co ważne, dostawcy platform często zalecają, aby przed wdrożeniem produkcyjnym kod przejrzał doświadczony deweloper. AI może popełnić błędy w zabezpieczeniach czy architekturze, które dla laika będą niewidoczne. Generowany kod bywa też czasem mało elastyczny i wymaga ręcznej optymalizacji w specyficznych przypadkach.

    Podsumowanie: demokratyzacja tworzenia oprogramowania

    Rozwój generatorów aplikacji AI to kolejny krok w demokratyzacji technologii. Przestają one być domeną wyłącznie osób znających języki programowania. Dla przedsiębiorców, product ownerów czy zespołów operacyjnych oznacza to niespotykaną dotąd szybkość prototypowania i weryfikacji pomysłów. Można w kilka godzin zbudować MVP, którego stworzenie wcześniej wymagałoby tygodni lub miesięcy.

    Narzędzia te nie zastąpią jednak głębokiej wiedzy inżynierskiej przy budowie skomplikowanych, skalowalnych systemów. Są za to znakomitym uzupełnieniem warsztatu nowoczesnego twórcy – rozwiązaniem, które radykalnie przyspiesza początkową fazę pracy i pozwala skupić się na tym, co najważniejsze: na wartości dostarczanej użytkownikowi.


    Źródła