Tag: cursor

  • Cursor dostaje rozbudowane wyzwalacze i własny pulpit — /automate zmienia agentów w asystentów CI/CD

    Cursor dostaje rozbudowane wyzwalacze i własny pulpit — /automate zmienia agentów w asystentów CI/CD

    Nowa aktualizacja Cursora wprowadza komendę /automate, która umożliwia opisanie przepływu pracy w prostym języku i natychmiastowe uruchomienie go jako automatycznej akcji. Wprowadzone zostały także nowe wyzwalacze dla Slacka i GitHuba oraz funkcja computer use, która pozwala agentom w chmurze na samodzielne klikanie w interfejsach i generowanie wersji demonstracyjnych bez potrzeby interwencji człowieka. W rezultacie Cursor przekształca się z edytora z AI w autonomicznego współpracownika, który obsługuje kod, recenzje, testy i prezentuje końcowy wynik.

    Co nowego w automatyzacjach

    • /automate tworzy złożone workflow z opisu słownego — użytkownik podaje zadanie, a Cursor sam dobiera wyzwalacze, narzędzia i instrukcje.
    • Wyzwalacze obejmują teraz reakcje emoji w Slacku, zdarzenia z pull requestów (komentarze do przeglądów PR, zatwierdzenie przeglądu PR, aktualizacja wątku przeglądu) oraz zakończone przebiegi GitHub Actions.
    • Computer use jest domyślnie włączone dla agentów chmurowych — mogą sterować myszą i klawiaturą w izolowanym środowisku wirtualnym.
    • Automatyzacje można tworzyć z poziomu okna agenta, panelu cursor.com/automations, sesji lokalnego agenta lub szablonów z marketplace.
    • Agenci uruchamiani ze Slacka czy GitHuba potrafią teraz samodzielnie przygotować artefakty i demo, a użytkownik może przejąć kontrolę nad ich pulpitem.

    Jak działa /automate i gdzie go użyć

    Do tej pory skonfigurowanie automatyzacji w Cursorze wymagało zrozumienia wyzwalaczy, dostępnych narzędzi i sposobu ich połączenia. Komenda /automate znacznie to upraszcza — wystarczy opisać zadanie, na przykład "sprawdzaj każdy nowy PR pod kątem błędów bezpieczeństwa i pisz komentarz z wynikami", a Cursor przekształca to w gotową konfigurację.

    Tworzenie automatyzacji nie jest już ograniczone do jednego miejsca. Można to zrobić z poziomu okna agenta podczas sesji, odwiedzić stronę cursor.com/automations i ręcznie skonfigurować workflow, lub skorzystać z gotowych rozwiązań z marketplace. Jeśli korzystasz z lokalnego agenta i wpiszesz /automate, Cursor zaproponuje strukturę na podstawie opisu.

    Nowe wyzwalacze nie ograniczają się do zdarzeń w repozytorium. Reakcja emoji pod wiadomością na Slacku może teraz uruchomić agenta. Kiedy ktoś wrzuca link do PR-a na kanał, wystarczy dodać emoji, aby automatycznie rozpocząć przegląd kodu lub testy integracyjne. To pozwala na efektywniejsze zarządzanie zadaniami z poziomu komunikatora.

    Agent z własnym pulpitem — computer use w chmurze
    Agent z własnym pulpitem — computer use w chmurze

    To jedna z najciekawszych nowości aktualizacji. Do tej pory agenci chmurowi Cursora operowali głównie na kodzie i terminalu. Teraz każdy agent uruchomiony przez automatyzację działa w izolowanej maszynie wirtualnej z pełnym środowiskiem graficznym. Ma dostęp do myszy i klawiatury, może otwierać przeglądarkę, klikać w interfejsach aplikacji, robić zrzuty ekranu i nagrywać demo działania.

    Funkcja computer use jest domyślnie włączona dla każdej automatyzacji. Agent nie musi już prosić użytkownika o uruchomienie lokalnego środowiska, aby pokazać efekt pracy. Samodzielnie uruchamia aplikację, przechodzi przez proces i nagrywa z tego artefakt. Dla zespołów zajmujących się web developmentem oznacza to mniej ręcznego testowania UI i szybsze pętle feedbacku podczas przeglądów.

    Użytkownik może w każdej chwili przejąć kontrolę nad pulpitem agenta. Jeśli coś idzie nie tak lub chcesz sprawdzić stan aplikacji na żywo, wystarczy otworzyć podgląd i działać jak na zdalnym pulpicie.

    Co to zmienia w praktyce DevOps i code review

    Nowe wyzwalacze GitHuba są skierowane bezpośrednio na proces przeglądów. Komentarze do przeglądów PR, zatwierdzenia przeglądów PR oraz aktualizacje wątków przeglądów to zdarzenia, które wcześniej wymagały ręcznej obsługi. Teraz można podpiąć agenta, który automatycznie odpowiada na uwagi recenzenta, poprawia kod i pcha commity — wszystko w ramach jednego workflow.

    Dodatkowo, wyzwalacz Workflow run completed pozwala agentowi czekać na zakończenie pipeline'u CI/CD i w zależności od wyniku podjąć akcję: zgłosić błąd, utworzyć issue, a nawet spróbować naprawić testy. To sprawia, że Cursor staje się nie tylko asystentem kodowania, ale także integralną częścią pipeline'u, który reaguje na zdarzenia i podejmuje decyzje.

    Zespoły korzystające ze Slacka jako warstwy operacyjnej zyskują dodatkowy kanał sterowania. Komendy Slack i emoji jako wyzwalacze zmniejszają tarcie między komunikacją a wykonaniem. Zamiast wymieniać się linkami i prośbami o przegląd, można uruchomić agenta jednym kliknięciem reakcji.

    Nowe funkcje są już dostępne dla użytkowników Cursora. Automatyzacje i computer use działają w środowisku chmurowym; część wyzwalaczy wymaga połączenia konta GitHub i Slack.
    Źródła

  • Cursor wprowadza Team MCP i grupy organizacyjne – koniec z ręczną konfiguracją dla zespołów

    Cursor wprowadza Team MCP i grupy organizacyjne – koniec z ręczną konfiguracją dla zespołów

    Cursor rozszerzył funkcjonalność swojego Team MCP oraz grup organizacyjnych, wprowadzając wsparcie dla centralnej konfiguracji serwerów MCP. Administratorzy mogą teraz zarządzać serwerami i dystrybuować je pomiędzy agentami w chmurze, IDE oraz CLI, a także ograniczać dostęp do marketplace'u dla wybranych grup w organizacji. Zmiany weszły w życie 30 czerwca 2026 roku.

    Kluczowe zmiany w pigułce

    • Team MCP można skonfigurować raz i automatycznie rozesłać do agentów w chmurze, okna agentów, IDE oraz CLI.
    • Grupy organizacyjne umożliwiają tworzenie kohort, takich jak Engineering, Contractors czy Pilot Users – jeden użytkownik może należeć do kilku grup jednocześnie.
    • Ograniczenia dostępu do marketplace'u ustawia się z poziomu dashboardu, w sekcji Plugins/MCPs i Marketplace Access.
    • Integracje zatwierdzone przez administratora mogą być instalowane lokalnie przez członków zespołu bez ponownej konfiguracji serwerów.

    Centralne zarządzanie MCP – mniej klikania, więcej kontroli

    Dotychczas wdrożenie MCP (Model Context Protocol) w zespole wymagało sporej ilości ręcznej pracy. Każdy deweloper musiał samodzielnie konfigurować połączenia z wewnętrznymi API, bazami danych czy narzędziami do wdrożeń. Teraz administrator wykonuje tę konfigurację raz, a skonfigurowane serwery trafiają automatycznie do wszystkich środowisk – od agentów w chmurze po lokalne IDE.

    Warto zauważyć, że samo podpięcie serwera MCP do marketplace'u nie oznacza automatycznej instalacji dla wszystkich użytkowników. Każdy członek zespołu przechodzi przez standardowy proces instalacji przez marketplace. Taki system zapewnia równowagę między wygodą a kontrolą – integracje są łatwo dostępne, ale użytkownicy decydują o ich instalacji.

    Dla zespołów zajmujących się tworzeniem aplikacji webowych oraz operacjami deweloperskimi jest to szczególnie istotne. MCP często łączy asystentów kodowania z systemami produkcyjnymi, narzędziami do monitorowania czy pipeline'ami CI/CD. Centralne zarządzanie tymi połączeniami zmniejsza ryzyko błędów konfiguracyjnych i przyspiesza proces onboardingu nowych pracowników.

    Grupy organizacyjne – dostęp szyty na miarę

    Grupy organizacyjne – dostęp szyty na miarę

    Cursor Enterprise wprowadził nowy mechanizm grup organizacyjnych. W przeciwieństwie do wcześniejszych grup SCIM (opartych na katalogu firmowym), Organization Groups to kohorty definiowane na poziomie organizacji – na przykład Engineering, Contractors czy Pilot Users. Użytkownik może należeć do kilku takich grup jednocześnie.

    Administratorzy mogą teraz ograniczać dostęp do marketplace'u tylko dla wybranych grup organizacyjnych. Na przykład, jeśli zespół testuje nowe, wrażliwe integracje, może je udostępnić jedynie pilotowej grupie użytkowników, zamiast wszystkim pracownikom. To samo dotyczy zewnętrznych kontraktorów – mają dostęp tylko do narzędzi niezbędnych do ich pracy.

    Warto dodać, że grupy organizacyjne nie zastępują SCIM-a. Jeśli marketplace już działał w oparciu o grupy katalogowe, ta konfiguracja pozostaje bez zmian. Nowy mechanizm to dodatkowa warstwa kontroli, a nie migracja. Organization Groups są także wykorzystywane do zarządzania dostępem do modeli AI, gdzie ustawienia grupowe poszerzają dostęp dla wybranych kohort.

    Bezpieczeństwo i governance w praktyce

    Dla większych organizacji ta zmiana to krok w stronę lepszego zarządzania. Zamiast zgody typu "wszystko albo nic", administratorzy mogą dokładnie określić, które zespoły mają dostęp do konkretnych integracji. Narzędzia związane z produkcją, dane wrażliwe czy wewnętrzne API nie muszą być dostępne dla stażystów czy zespołów marketingowych.

    Cursor stawia na elastyczność. Dokumentacja podkreśla, że z poziomu dashboardu można kontrolować, które serwery MCP użytkownicy mogą uruchamiać, w tym konfigurację na poziomie całego zespołu. To nie jest kosmetyczna poprawka, lecz realne narzędzie dla przedsiębiorstw, które chcą rozwijać zastosowania AI bez narażania bezpieczeństwa.

    Aktualizacje dokumentacji z połowy września 2026 sugerują, że Cursor aktywnie zbiera opinie i doskonali mechanizm. Dla zespołów deweloperskich, które już teraz używają MCP do łączenia asystentów AI z systemami produkcyjnymi, to sygnał, że można to robić bezpieczniej i z mniejszymi przeszkodami organizacyjnymi.


    Źródła

  • Aplikacja mobilna Cursor wreszcie dostępna na iOS – oto co potrafi

    Aplikacja mobilna Cursor wreszcie dostępna na iOS – oto co potrafi

    29 czerwca 2026 roku Cursor uruchomił natywną aplikację na iOS w ramach otwartej bety. Aplikacja jest dostępna wyłącznie dla użytkowników płatnych planów i umożliwia zarządzanie agentami chmurowymi z dowolnego miejsca. To istotny krok w kierunku mobilnego nadzoru nad zautomatyzowanym programowaniem, a nie tylko uproszczona wersja desktopowego IDE.

    Co warto wiedzieć na start

    • Publiczna beta aplikacji Cursor na iOS rozpoczęła się 29 czerwca 2026 roku, tylko dla subskrybentów płatnych planów.
    • Agenci chmurowi uruchamiani z telefonu działają na tym samym backendzie co agenci webowi i desktopowi.
    • Powiadomienia push oraz Live Activities informują o zakończeniu zadania, potrzebie ingerencji lub gotowym pull requeście.
    • Sterowanie głosowe umożliwia interakcję z agentem bez dotykania ekranu.
    • Zdalne przejmowanie sesji desktopowych pozwala kontrolować agenta na komputerze z aplikacji mobilnej.

    Agent zawsze pod ręką – jak to działa w praktyce

    Aplikacja nie jest przeznaczona do pisania kodu na małym ekranie. Jej głównym celem jest zdalny nadzór nad agentami, którzy pracują asynchronicznie – w chmurze lub na komputerze. Użytkownik otwiera repozytorium, wybiera model, opisuje zadanie (także głosowo) i uruchamia agenta. Po tym można schować telefon do kieszeni.

    Gdy agent zakończy pracę, użytkownik otrzymuje powiadomienie push. Live Activities na ekranie blokady i Dynamic Island śledzą postęp nawet dla ośmiu agentów jednocześnie. To przydatne, gdy zleca się kilka niezależnych zadań i chce mieć podgląd bez ciągłego otwierania aplikacji.

    Mobilna wersja Cursor sprawdza się w sytuacjach, które wcześniej wymagały noszenia laptopa. Zespół Cursor podaje konkretne przykłady: obsługa incydentów podczas dyżuru on-call (uruchamianie agenta w trakcie lunchu, a po powrocie gotowy PR), reagowanie na zgłoszenia klientów czy szybkie prototypowanie poprawek UI na podstawie zrzutów ekranowych z mediów społecznościowych.

    Przegląd artefaktów i merge bez komputera

    Aplikacja umożliwia przeglądanie efektów pracy agenta bez potrzeby sięgania po laptopa. Logi, zrzuty ekranu, nagrania z sesji desktopowej, różnice – wszystko jest dostępne w interfejsie mobilnym. Jeśli efekt jest zadowalający, można zmergować pull request bezpośrednio z telefonu. W przeciwnym razie, użytkownik zostawia agentowi follow-up i wraca do pracy.

    Agenci chmurowi nie tylko produkują kod, ale również generują dema, zrzuty ekranowe i logi, które pomagają w szybszej weryfikacji poprawności działania. To szczególnie istotne, gdy przegląda się zmiany w biegu – między spotkaniami lub w komunikacji miejskiej.

    Płynne przechodzenie między chmurą a desktopem

    Płynne przechodzenie między chmurą a desktopem

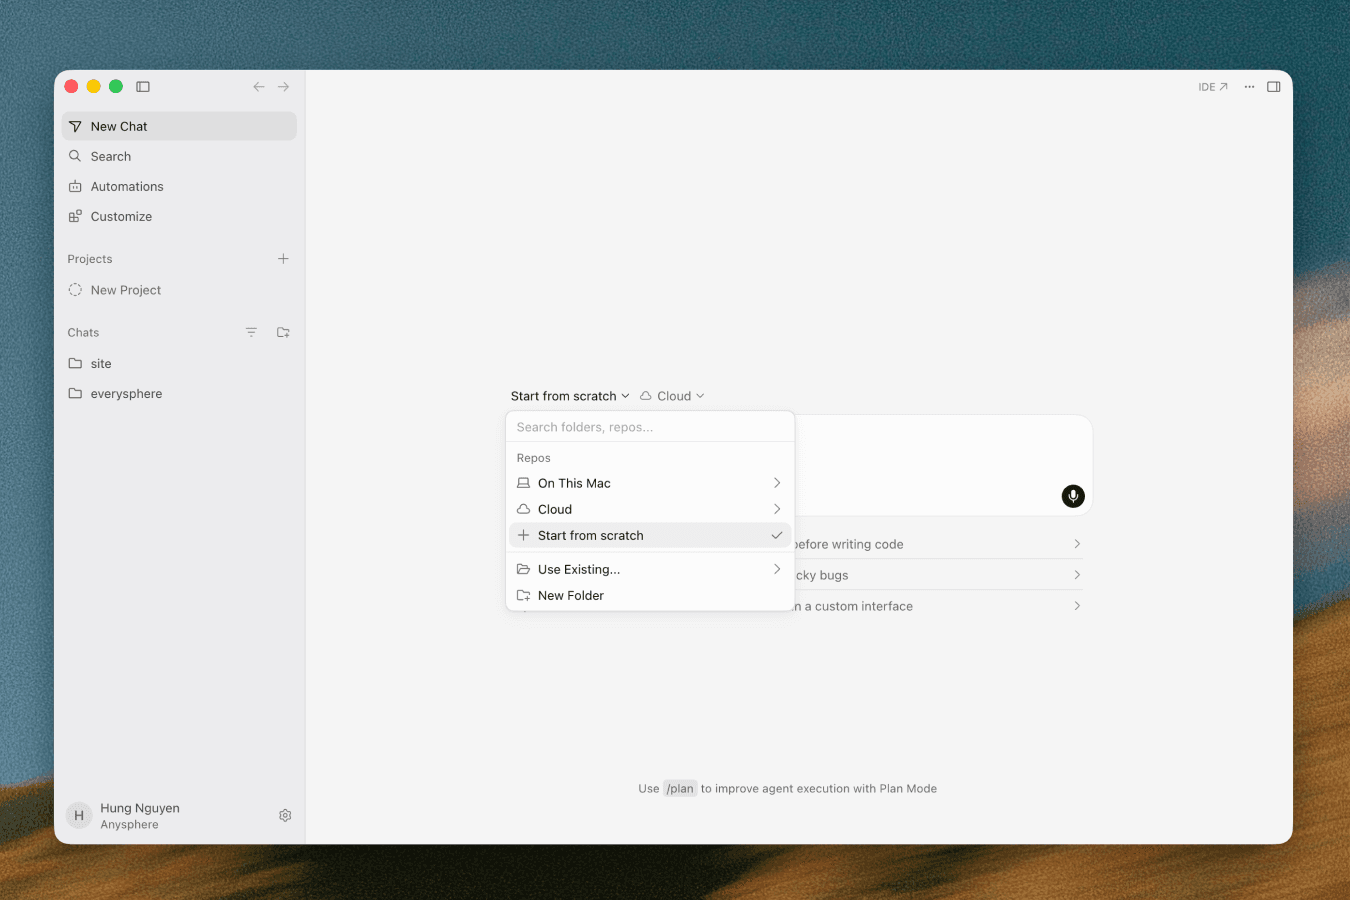
    Cursor zapewnia elastyczność. Sesję rozpoczętą lokalnie można w każdej chwili przenieść do chmury, gdy użytkownik odchodzi od biurka. Agent kontynuuje pracę na izolowanej maszynie wirtualnej, a użytkownik otrzymuje powiadomienie, gdy skończy. Następnie można ściągnąć sesję z powrotem na desktop, aby przetestować zmiany lokalnie przed mergem.

    Dostępna jest również opcja Remote Control – jeśli agent działa na komputerze, można przejąć nad nim kontrolę z iPhone’a. Wymaga to wcześniejszego włączenia ustawienia zapobiegającego uśpieniu maszyny. To przydatne, gdy wychodzi się z biura, ale chce się mieć pewność, że agent nie utknął w martwym punkcie.

    Promocja i dostępność

    Promocja i dostępność

    Aplikacja jest darmowa do pobrania z App Store, ale wymaga aktywnego płatnego planu Cursor. Do 5 lipca 2026 roku Cursor oferował 75% zniżki na uruchomienia modelu Composer 2.5 w wersji mobilnej, jednak promocja już się zakończyła.

    Zespół Cursor zapowiada także wersję na Androida – na razie bez konkretnej daty – oraz możliwość tworzenia czatów bez podpiętego repozytorium, co ułatwi szybkie zadania niewymagające pełnego kontekstu kodu.

    Mobilny nadzór nad kodem wchodzi do mainstreamu

    Wydanie aplikacji mobilnej Cursor wskazuje, że nadzór nad programowaniem sterowanym przez AI przestaje być ograniczony do biurka. Możliwość monitorowania agentów, przeglądania różnic i mergowania PR-ów z telefonu zmienia sposób pracy zespołów devopsowych i webdeveloperów, którzy często łączą kodowanie z dyżurami i szybkim reagowaniem na incydenty. Cursor nie stworzył mobilnego IDE – wprowadził praktyczne centrum dowodzenia dla autonomicznych agentów, które można mieć w kieszeni.


    Źródła

  • Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor udostępnił 29 czerwca 2026 roku oficjalną aplikację mobilną na iPhone’a w publicznej wersji beta. Narzędzie, dostępne dla posiadaczy płatnych planów, umożliwia programistom zarządzanie agentami AI bezpośrednio z iPhone’a lub iPada. Aplikacja nie zastępuje IDE, lecz przekształca telefon w centrum kontrolne dla działających w chmurze i lokalnych agentów, w tym tych, które uruchamiały "nightly build" na laptopie.

    Co warto wiedzieć na start

    • Data premiery: 29 czerwca 2026, publiczna beta wyłącznie dla płatnych planów Cursor.
    • Platforma: natywna aplikacja na iPhone’a i iPada, wymagająca iOS 26.0 lub nowszego.
    • Zdalne sterowanie: możliwość kontrolowania agentów działających w chmurze oraz na komputerze lokalnym.
    • Powiadomienia push: agent informuje, gdy zakończy zadanie, napotka błąd lub potrzebuje decyzji użytkownika.
    • Limitowana promocja: 75% zniżki na uruchomienia Composer 2.5 w aplikacji mobilnej, obowiązująca do 5 lipca 2026.

    Agent w kieszeni – co właściwie potrafi aplikacja

    Mobilny Cursor nie jest uproszczoną wersją desktopowego IDE. To panel dowodzenia, który pozwala śledzić postępy agentów i podejmować decyzje, gdy nie ma się dostępu do komputera. Można uruchomić agenta chmurowego z telefonu, wydać mu polecenie głosem, a następnie schować urządzenie do kieszeni. Po zakończeniu pracy agent wyśle powiadomienie push z podglądem artefaktów, logów i "pull requestów".

    Funkcja Remote Control rozszerza tę koncepcję na agentów desktopowych. Jeśli Cursor działa na laptopie, można sprawdzić stan sesji, przeglądać zmiany i zarządzać agentem zdalnie. Dla zespołów rozproszonych to praktyczne rozwiązanie, które umożliwia szybką reakcję, gdy przegląd nie może czekać na powrót do biurka.

    W aplikacji dostępny jest również przegląd "pull requestów" z możliwością ich mergowania. Inżynier otrzymuje powiadomienie o gotowym PR, otwiera go na iPadzie, przegląda zmiany i zatwierdza – wszystko bez potrzeby otwierania laptopa. Dla DevOpsów monitorujących długotrwałe deploymenty taka mobilna konsola może być bardzo przydatna.

    Głos jako interfejs sterowania

    Głos jako interfejs sterowania
    Źródło: cursor.com

    Aplikacja obsługuje komendy głosowe, co pozwala na wydawanie poleceń agentowi bez konieczności korzystania z ekranu. Można na przykład powiedzieć „sprawdź testy w module autoryzacji i popraw te, które nie przechodzą”. W sytuacjach wymagających szybkiej interwencji, głos przyspiesza proces działania.

    Aplikacja przetwarza polecenia w kontekście aktywnego agenta, co eliminuje potrzebę przypominania, nad czym aktualnie pracuje. To krok w stronę bardziej naturalnej interakcji z kodem, gdzie delegowanie zadań przypomina współpracę z kolegą z zespołu, a nie wpisywanie komend w terminalu.

    Dlaczego mobilny agent ma sens dla webdevów i DevOps

    Dlaczego mobilny agent ma sens dla webdevów i DevOps
    Źródło: cursor.com

    Dla zespołów frontendowych i fullstackowych mobilny Cursor rozwiązuje istotny problem: agent-driven development wymaga stałego monitoringu, ale nie zawsze obecności przed monitorem. Gdy agent refaktoryzuje komponenty, przeprowadza migrację lub testuje warianty UI, można śledzić postępy w autobusie czy przy kawie.

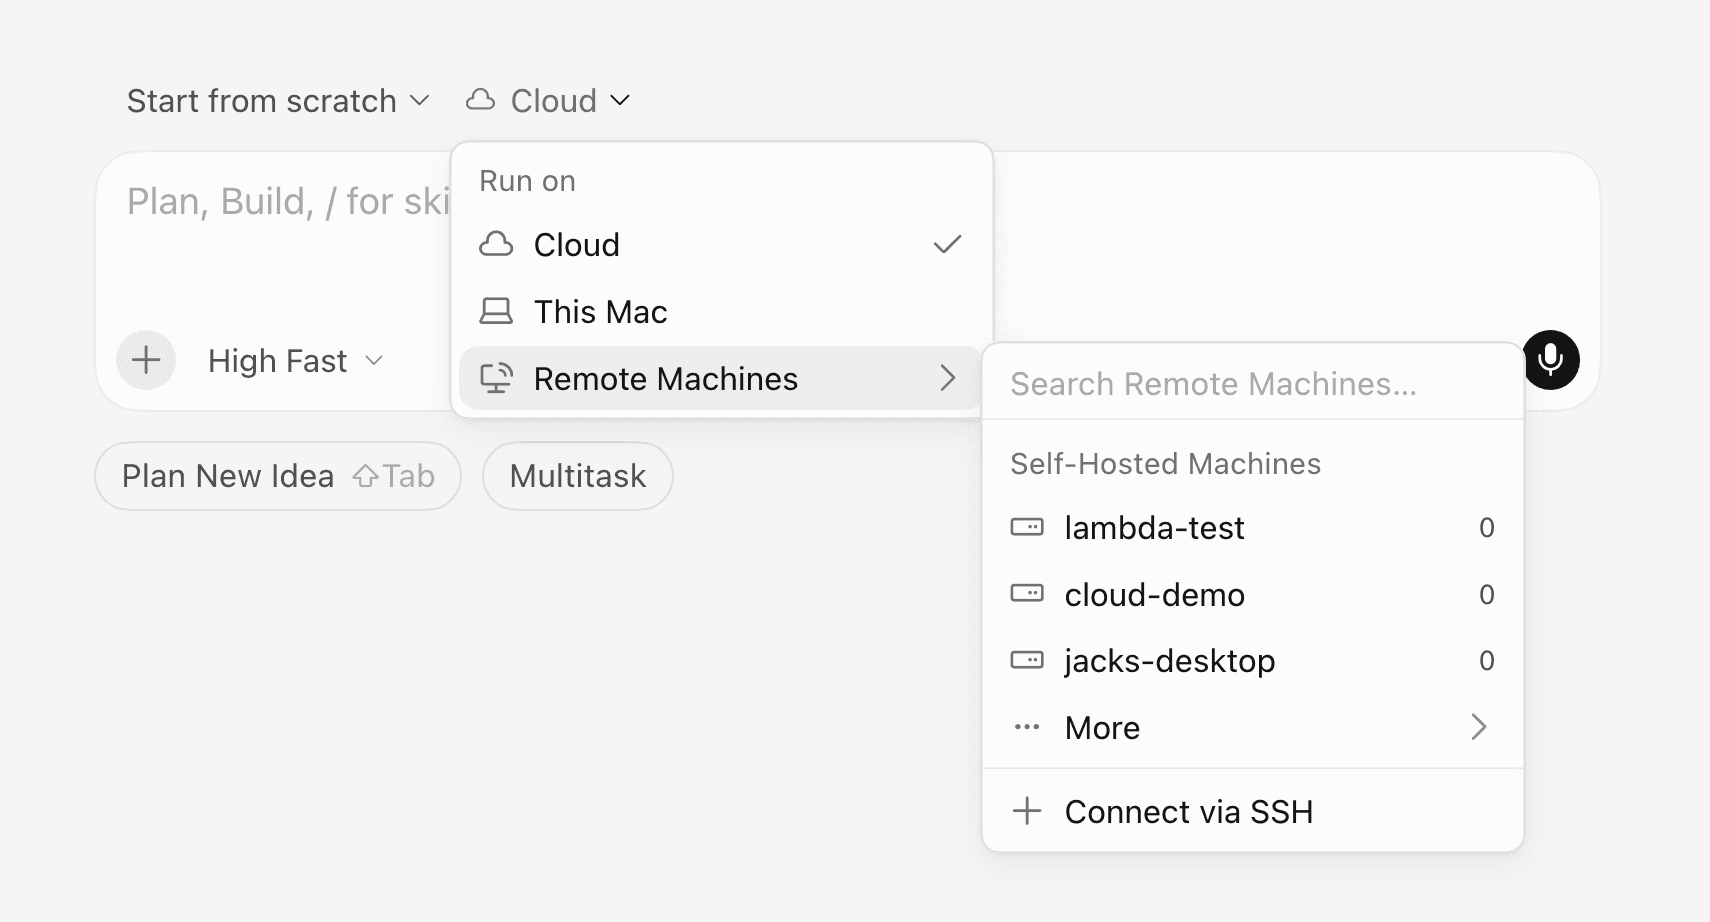
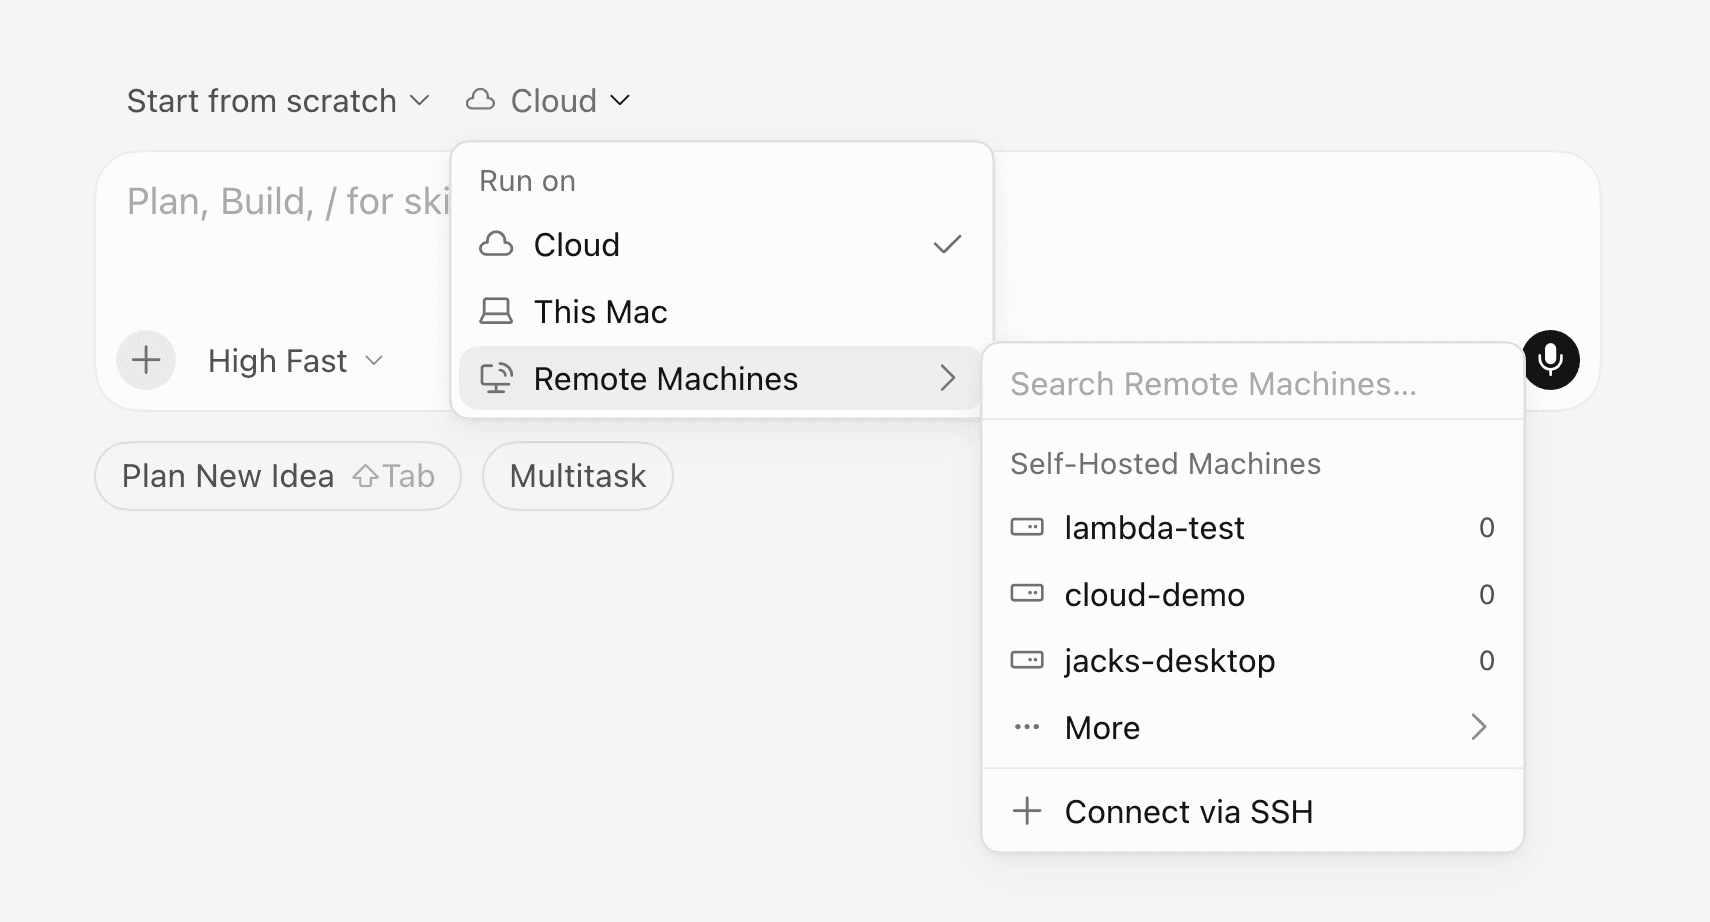
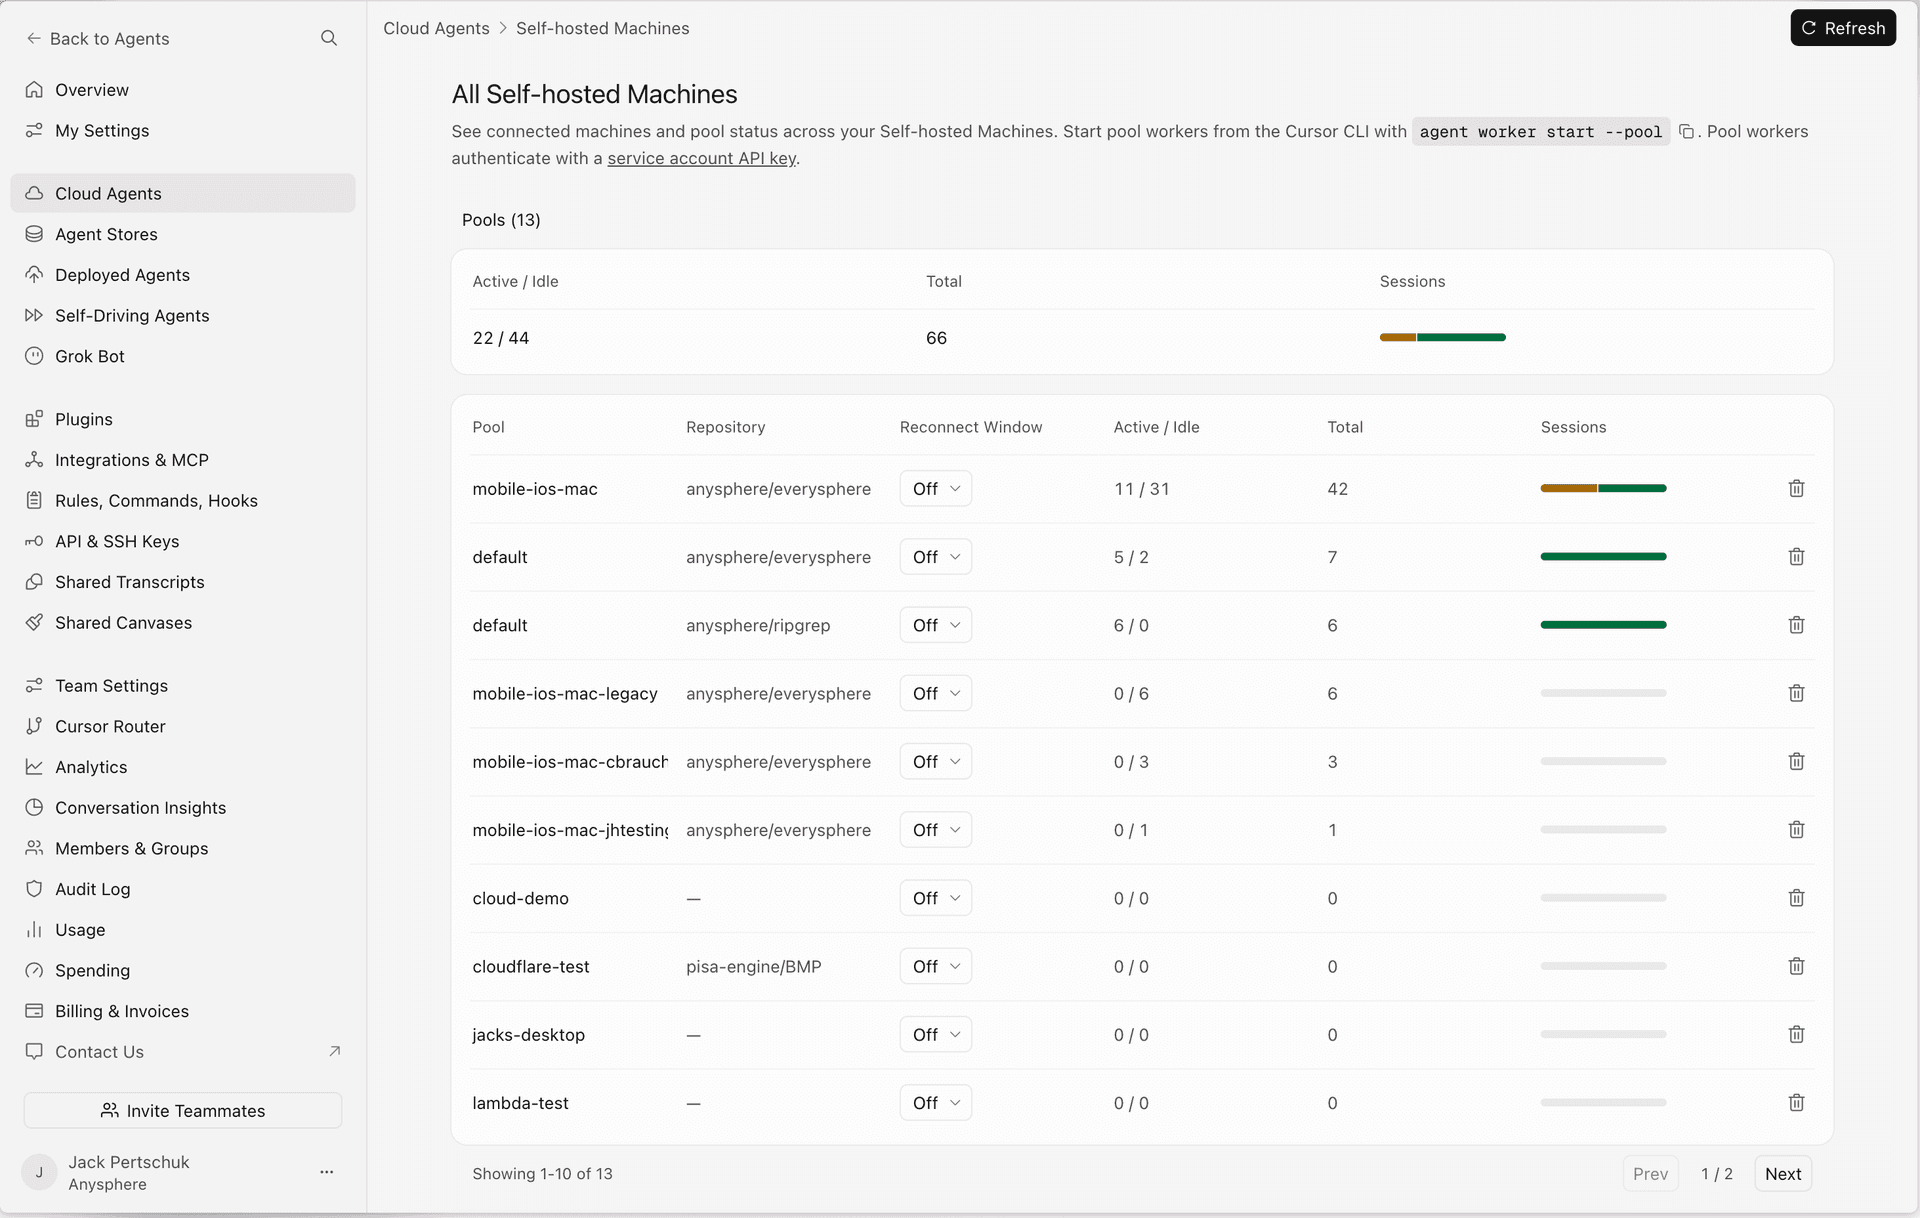
    Dla DevOpsów aplikacja staje się lekkim klientem do nadzoru nad zdalnymi maszynami. Cloud agent uruchomiony na self-hosted workerze, w AWS Lambda czy na Vercelu – każdą z tych sesji można monitorować i zarządzać nimi z poziomu iPhone’a. Logi, artefakty oraz podgląd live environmentu są dostępne w każdej chwili.

    Promocja na start i co dalej

    Cursor wprowadził limitowaną obniżkę na start – przez pierwszy tydzień (do 5 lipca 2026) uruchomienia Composer 2.5 w aplikacji mobilnej są przecenione o 75%. To zachęta dla użytkowników do szybkiego przetestowania mobilnego przepływu pracy i włączenia go do codziennej rutyny.

    Beta jest publiczna, ale dostępna tylko dla płatnych subskrybentów. Nie ma jeszcze informacji o dostępności aplikacji dla użytkowników darmowego planu, jednak tempo rozwoju Cursor – od cloud agents przez Origin Code Hosting po mobilną konsolę – sugeruje, że agentowe kodowanie staje się standardem w produkcji. Telefon w tym kontekście pełni rolę kluczowego narzędzia łączącego sesję IDE z codziennymi obowiązkami.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła

  • Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Od lipca 2026 roku Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami, oferując nową stronę Customize. Ta strona łączy zarządzanie wtyczkami, umiejętnościami, serwerami MCP oraz subagentami w jednym miejscu, dostępna na poziomie użytkownika, zespołu i przestrzeni roboczej. Umożliwia to rezygnację z przeskakiwania między rozproszonymi plikami konfiguracyjnymi i ustawieniami w edytorze.

    Najważniejsze zmiany w pigułce

    • Scentralizowana strona Customize umożliwia zarządzanie wtyczkami, umiejętnościami, MCP, subagentami, regułami, komendami i hookami z jednego panelu.
    • Wtyczki jako pakiety dystrybucyjne – mogą zawierać wiele możliwości agenta jednocześnie: reguły, umiejętności, subagenty i serwery MCP w jednym pliku.
    • Zasięg zespołowy – zespoły mogą instalować wspólne serwery MCP przez domyślny marketplace, co zapewnia spójność środowisk deweloperskich.
    • Integracje z GitLab, Bitbucket i Azure DevOps rozszerzają wsparcie poza GitHub, w tym dla Bugbota i Cloud Agents.

    Koniec z fragmentacją ustawień

    Dotychczas personalizacja Cursora wymagała żonglowania plikami .cursorrules, ręcznego konfigurowania MCP oraz pamiętania, gdzie znajdowało się konkretne ustawienie. Nowa strona Customize rozwiązuje te problemy.

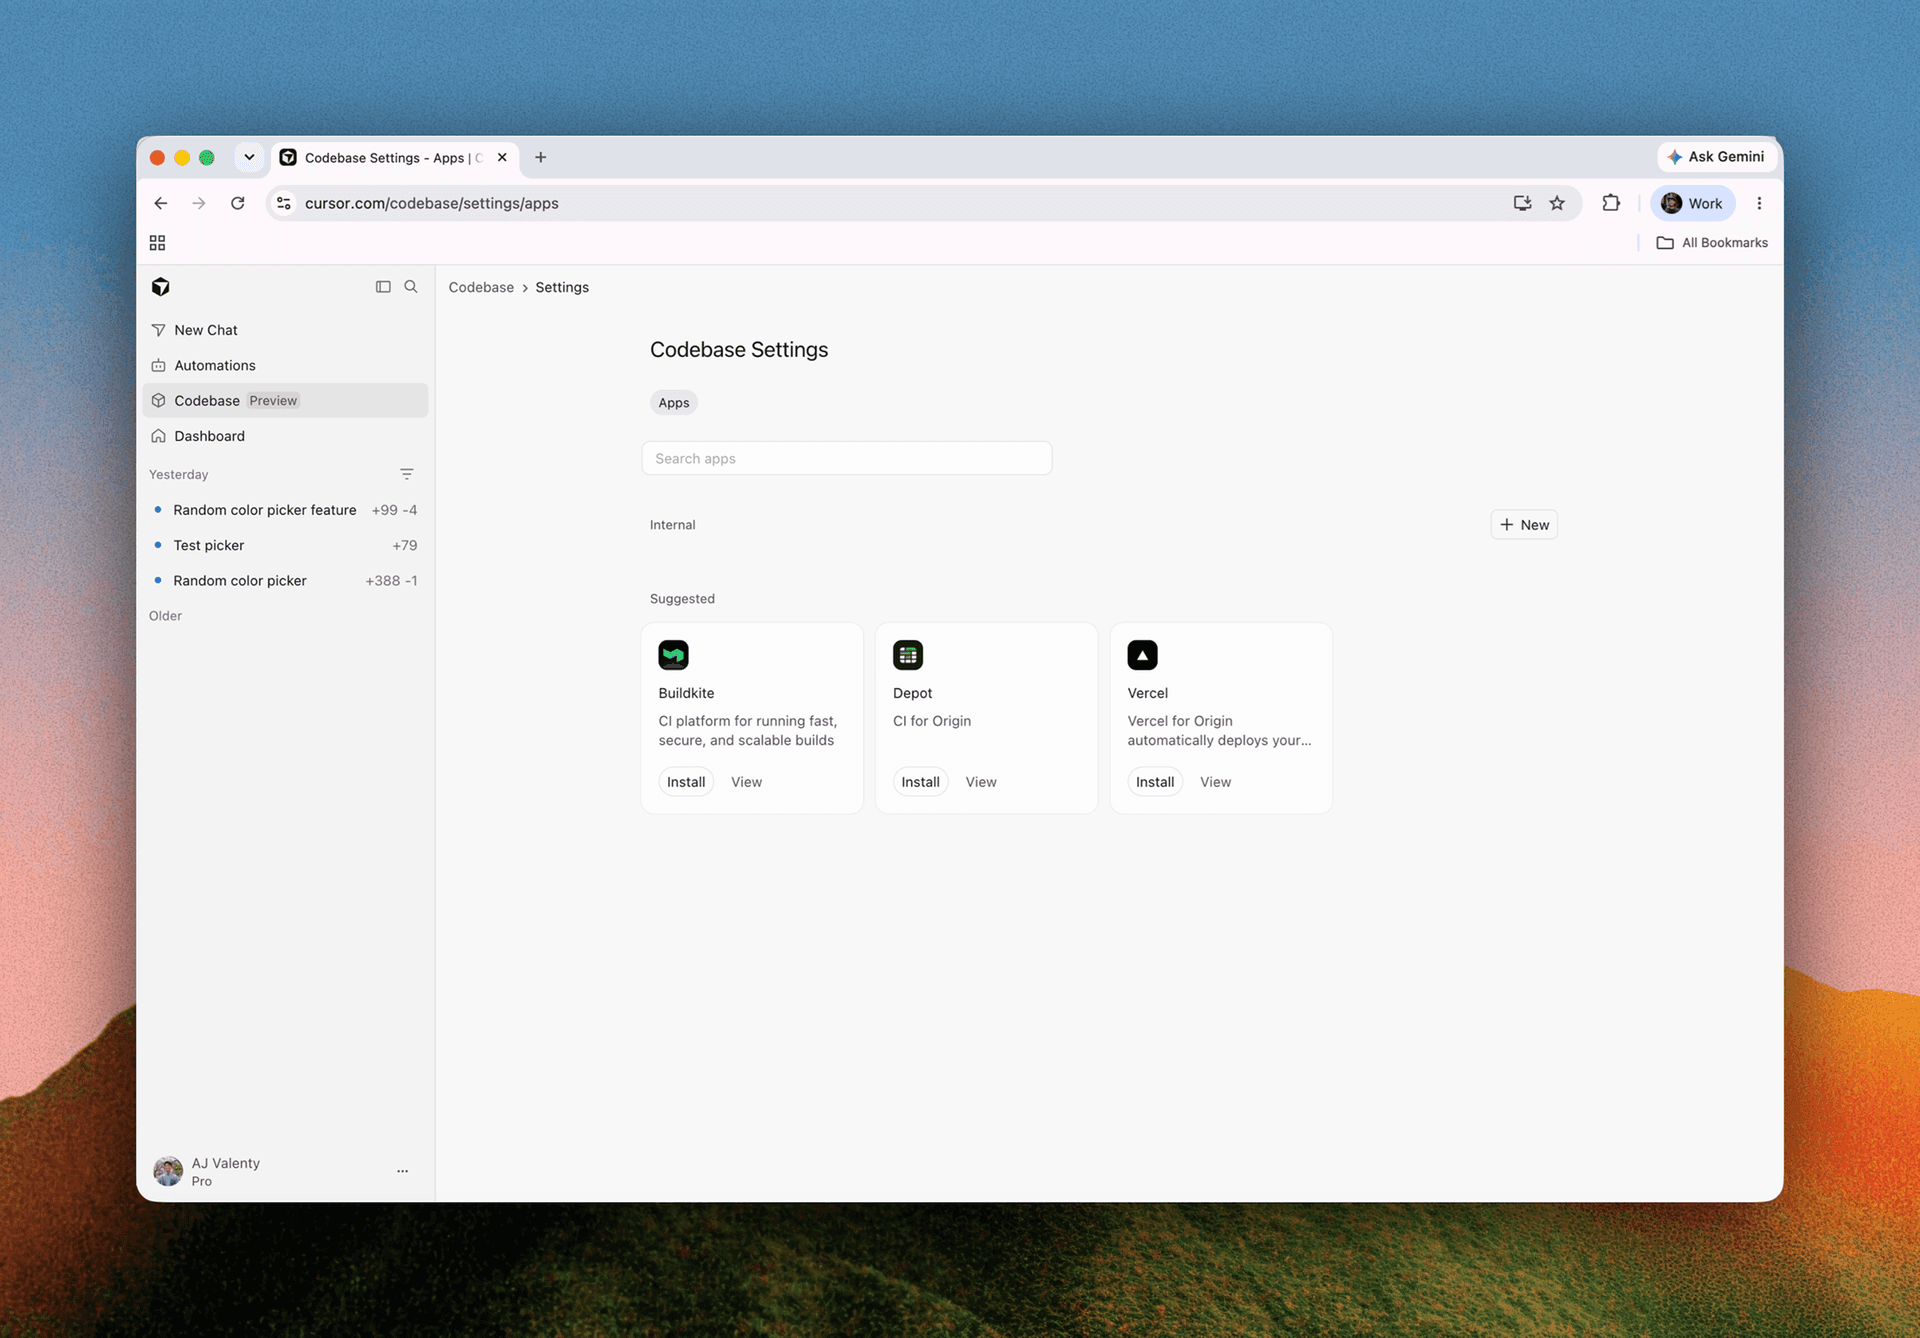
    Użytkownicy znajdą tam listę zainstalowanych dodatków oraz marketplace z możliwością jednego kliknięcia do instalacji. Możliwości zmian są precyzyjnie określone – coś może działać tylko na Twoim koncie, coś innego w całym zespole, a jeszcze coś wyłącznie w konkretnym projekcie. To zapewnia elastyczność przy zachowaniu kontroli.

    Szczególnie przydatna jest możliwość współdzielenia serwerów MCP na poziomie zespołu. Zamiast wysyłać każdemu członkowi zespołu instrukcje konfiguracji, lider ustawia Team MCP server raz, a reszta dostaje go automatycznie przez marketplace.

    Wtyczki, które niosą ze sobą cały ekosystem

    Nowa definicja wtyczek w Cursor wykracza poza tradycyjne rozumienie pluginów. Teraz to dystrybucyjny pakiet, który może zawierać reguły, umiejętności, komendy, subagenty, hooki oraz serwery MCP – wszystko w jednym.

    Przykładowo, można stworzyć wtyczkę "zespół backendowy", która zawiera reguły formatowania kodu, skróty do deploymentu, połączenie z firmowym serwerem MCP monitorującym staging oraz dwa subagenty do testów. Wystarczy jeden plik, aby przenieść cały ten zestaw na nową maszynę lub udostępnić nowemu członkowi zespołu.

    Subagenty działają w osobnych oknach kontekstowych, równolegle i odizolowane od głównego agenta. Można im zlecać zadania, które nie powinny zaśmiecać głównego kontekstu, lub uruchomić rój takich agentów do przetestowania aplikacji w czystych środowiskach.

    Szersze integracje dla zespołów rozproszonych

    Szersze integracje dla zespołów rozproszonych
    Źródło: cursor.com

    Cursor dotychczas dobrze współpracował z GitHubem, ale nowa odsłona marketplace zespołowego otwiera możliwości dla użytkowników GitLaba, Bitbucketa i Azure DevOps. Dokumentacja potwierdza pełne wsparcie dla łączenia repozytoriów z tych platform oraz dla Bugbota, który teraz działa również w repozytoriach Bitbucket i Azure DevOps.

    Dla zespołów korporacyjnych, które korzystają z Azure DevOps ze względów compliance'owych, to istotna zmiana. Nie muszą już wybierać między polityką firmy a wygodą pracy z AI-asystentem.

    Dlaczego to ma znaczenie dla codziennej pracy

    Dlaczego to ma znaczenie dla codziennej pracy
    Źródło: cursor.com

    Zmiana ma głębsze znaczenie, niż mogłoby się wydawać. Dotychczas dostosowanie Cursora do własnych potrzeb wymagało dużej wiedzy o konfiguracji. Teraz wystarczy otworzyć Customize i kliknąć. Dla zespołów oznacza to koniec syndromu "u mnie działa" – środowisko deweloperskie można ustandaryzować na poziomie organizacji, pozostawiając programistom swobodę tam, gdzie to ma sens.

    Przenośne pakiety wtyczek ułatwiają także onboarding. Zamiast listy 20 rzeczy do skonfigurowania, nowa osoba dostaje link do firmowego pluginu i po minucie ma identyczne środowisko AI jak reszta zespołu.

    Co dalej z ekosystemem Cursora

    Choć w dokumentacji nie potwierdzono jeszcze rankingu marketplace ani gotowych szablonów wtyczek, kierunek zmian jest jasny. Cursor zmierza ku modelowi, w którym personalizacja jest centralnym elementem doświadczenia. Wraz z Origin (własnym hostingiem kodu) i Cloud Agents, tworzy się spójna platforma, gdzie kod, agenci AI i konfiguracja funkcjonują w jednym ekosystemie – z minimalnym tarciem między nimi.

    Ta aktualizacja to nie tylko kosmetyka interfejsu, ale przemyślana zmiana architektoniczna, która stawia elastyczność i współpracę zespołową w centrum doświadczenia z AI-podpowiedziami. Teraz konfiguracja Cursora przypomina w pełni umeblowane mieszkanie – z możliwością przemeblowania, gdy tylko zajdzie taka potrzeba.


    Źródła

  • Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor wprowadził nową stronę Customize, która centralizuje wszystkie elementy rozszerzające edytor, takie jak pluginy, umiejętności, serwery MCP, subagenty, reguły, komendy i hooki. Nowość ta jest dostępna z poziomu panelu bocznego i działa w trzech obszarach: użytkownika, zespołu oraz przestrzeni roboczej. Dodatkowo, wprowadzono marketplace z rankingiem popularności oraz wsparcie dla importu repozytoriów z GitLaba, Bitbucket i Azure DevOps.

    Najważniejsze zmiany

    • Strona Customize łączy rozproszone ustawienia w jedno centrum zarządzania pluginami, MCP, subagentami i komendami.
    • Pluginy jako paczki – umożliwiają pakowanie reguł, umiejętności, komend, serwerów MCP i hooków, które można następnie dystrybuować w zespole.
    • Marketplace z rankingiem prezentuje najpopularniejsze pluginy, umiejętności i MCP używane przez członków zespołu.
    • Import z GitLaba, Bitbucket i Azure DevOps – marketplace nie jest już ograniczony do GitHuba i lokalnych repozytoriów.
    • Predefiniowane canvasy (np. Hex Canvas i Atlassian Canvas) do współdzielenia w zespole.

    Koniec z ustawieniami porozrzucanymi po kątach

    Dotychczas konfiguracja agenta w Cursorze wymagała przeszukiwania osobnych plików w repozytorium oraz rozproszonych opcji. Teraz wszystkie elementy trafiają pod jeden adres – strona Customize agreguje pluginy, umiejętności, MCP, subagentów, reguły i komendy w czytelnej hierarchii: User dla osobistych preferencji, Team dla współdzielonych ustawień w organizacji oraz Workspace dla konfiguracji przypisanej do konkretnego projektu.

    Deweloperzy mogą teraz korzystać z własnego zestawu narzędzi do szybkiego prototypowania, nie kolidując z firmowym standardem zespołu. Standardy te można wdrożyć jednym kliknięciem dla wszystkich członków organizacji, eliminując potrzebę ręcznego kopiowania plików konfiguracyjnych.

    Marketplace, który pokazuje, czego faktycznie używają zespoły

    Cursor wprowadził również marketplace z listą rankingową, która pokazuje pluginy, umiejętności i MCP uporządkowane według ich popularności w zespole. Ranking oparty jest na danych dotyczących instalacji i codziennego użytkowania, a nie na recenzjach czy gwiazdkach.

    To rozwiązanie jest istotne, ponieważ w dużych organizacjach często trudno jest określić, które narzędzia są rzeczywiście używane, a które są niepotrzebne. Ranking rozwiązuje ten problem, a marketplace umożliwia instalację jednym kliknięciem – przeglądanie, znajdowanie, klikanie i działanie.

    Warto również zwrócić uwagę na predefiniowane canvasy. Hex Canvas i Atlassian Canvas to przykłady szablonów, które zespół może współdzielić i wykorzystywać, co oszczędza czas przy standaryzacji procesów.

    Import z GitLaba i Bitbucket – mniej uzależnienia od jednego dostawcy

    Zespołowy marketplace Cursora wcześniej wspierał głównie repozytoria GitHub i lokalne ścieżki. Teraz możliwy jest import repozytoriów pluginów także z GitLaba, Bitbucket i Azure DevOps. Dla firm, które przechowują kod w różnych systemach, oznacza to koniec ręcznego przenoszenia paczek między platformami.

    Dla zespołów DevOps i platform engineeringu oznacza to łatwiejszą dystrybucję wewnętrznych narzędzi w środowiskach multi-vendor. Plugin może być hostowany na GitLabie, a mimo to trafi do wszystkich deweloperów przez marketplace, niezależnie od miejsca przechowywania kodu aplikacji.

    Co to znaczy dla web developmentu i AI

    Co to znaczy dla web developmentu i AI
    Źródło: cursor.com

    Dla zespołów webowych aktualizacja oznacza możliwość standaryzacji narzędzi frameworkowych, helperów do deploymentu i workflow code review w jednym formacie paczki. Zamiast wysyłać maile z instrukcjami „zainstaluj to i to”, lider zespołu może po prostu udostępnić plugin w marketplace.

    W kontekście AI-assisted development i vibe codingu, wsparcie dla MCP (Model Context Protocol) umożliwia podłączanie niestandardowych serwerów kontekstowych. Agent Cursora może korzystać z wewnętrznych API, dokumentacji firmowej czy systemów monitoringu – wszystko spakowane jako plugin z przypiętym serwerem MCP. Subagenty można teraz konfigurować centralnie i przypisywać im konkretne zestawy narzędzi dla każdego projektu.

    Porządek zamiast chaosu

    Nowa strona Customize to nie tylko zmiana w interfejsie użytkownika. To realne uporządkowanie rozszerzalności Cursora, które ułatwia zespołom zarządzanie konfiguracją agentów. Dla małych zespołów to wygoda, a dla dużych organizacji – narzędzie do egzekwowania standardów bez problemów. Ranking popularności i import z wielu platform sprawiają, że całość staje się bardziej świadomie zarządzanym ekosystemem.


    Źródła

  • Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Cursor wprowadził dwie zmiany, które przyspieszają pracę z canvasami: Design Mode do bezpośredniej edycji elementów wizualnych oraz Context Usage Report, który pokazuje, na co schodzi budżet tokenów. Obie funkcje zostały dodane do changeloga 4 czerwca 2026 i wywołały dyskusje wśród zespołów używających agentów do generowania interfejsów.

    Co dokładnie się zmieniło

    • Design Mode umożliwia klikanie i zaznaczanie elementów UI bezpośrednio w canvasie, co eliminuje potrzebę opisywania każdej zmiany słowami.
    • Context Usage Report rozkłada zużycie tokenów na składniki, takie jak prompt systemowy, definicje narzędzi, reguły i skille.
    • Raport działa jako interaktywny canvas, co pozwala na zadawanie pytań uzupełniających i szukanie oszczędności.
    • Przycisk „Debug with Agent” otwiera nową konwersację, w której agent analizuje, co zużywa kontekst.

    Design Mode — klikasz, a agent rozumie kontekst

    Jednym z głównych problemów przy edycji canvasów było precyzyjne opisanie, który element UI należy zmienić. Użytkownicy musieli pisać „zmień padding w trzecim przycisku od lewej w drugim rzędzie” lub zgadywać nazwy klas. Design Mode eliminuje tę potrzebę.

    Teraz można zaznaczyć element bezpośrednio w canvasie, dodać adnotację, a agent otrzymuje dokładny kontekst wizualny. Cursor opisuje to jako sposób na szybszą iterację — użytkownik wskazuje zmianę, agent ją wykonuje, a następnie można przejść do kolejnej. To oszczędza czas, eliminując konieczność pisania długich instrukcji tekstowych.

    Dla zespołów budujących dashboardy, narzędzia wewnętrzne czy prototypy w trybie vibe codingu to konkretna oszczędność czasu. Agent nie musi zgadywać intencji — dostaje wizualne wskazanie, które jest znacznie bliższe temu, co widzi człowiek.

    Context Usage Report — gdzie przepalasz tokeny

    Context Usage Report — gdzie przepalasz tokeny
    Źródło: cursor.com

    Druga nowość rozwiązuje problem osób intensywnie pracujących z agentami: brak wiedzy na temat tego, co zużywa limit kontekstu. Prompt systemowy, definicje narzędzi, reguły projektu i skille sumują się w tle, a agent przestaje działać, gdy zabraknie miejsca.

    Raport użycia kontekstu przedstawia to w formie interaktywnego podziału. Użytkownicy widzą słupki tokenów rozbite na kategorie, co pozwala szybko zorientować się, czy to reguły zespołowe są problemem, czy może skill wciąga za dużo danych. Ponieważ raport jest canvasem, można kliknąć „Debug with Agent” i poprosić o analizę — agent przejrzy składniki i zaproponuje, co można odchudzić.

    To narzędzie jest szczególnie przydatne w pipeline'ach DevOps, gdzie agenci działają długo i na dużych projektach. Gdy sesja urywa się przed czasem, raport pokazuje przyczynę bez konieczności przeszukiwania logów.

    Dlaczego ma to znaczenie przy generowaniu UI

    Dlaczego ma to znaczenie przy generowaniu UI
    Źródło: cursor.com

    Obie funkcje odpowiadają na typowe problemy związane z agentowym kodem front-endowym. Design Mode skraca pętlę feedbacku między człowiekiem a agentem — z kilku zdań opisu do jednego kliknięcia. Context Usage Report dostarcza wgląd w ekonomikę sesji, co jest istotne przy złożonych projektach, gdzie prompt może być rozbudowany.

    Cursor nie ograniczył Design Mode do konkretnego typu agenta — działa przy edycji canvasów, niezależnie od tego, czy używasz Cloud Agents, czy lokalnego Cursor Agent. Raport kontekstu jest uniwersalny, więc zespoły na różnych planach mogą audytować swoje sesje.

    To nie są rewolucyjne koncepty — selekcja elementów UI i raportowanie tokenów istniały już w innych narzędziach. Jednak Cursor zintegrował je w spójny workflow: zaznaczasz w canvasie, otrzymujesz zmianę, a gdy agent zwalnia — sprawdzasz raport i debugujesz w tej samej przestrzeni.

    Podsumowanie

    Cursor wprowadził dwie funkcje, które powinny być standardem — umożliwił wskazywanie UI zamiast jego opisywania oraz pokazał, gdzie przepalają się tokeny. Dla osób spędzających godziny na iterowaniu canvasów z agentem, to realna oszczędność czasu i mniej frustracji związanej z ograniczeniami kontekstu.


    Źródła

  • Cursor wprowadza Organizations, by uporządkować zarządzanie dużymi zespołami deweloperskimi

    Cursor wprowadza Organizations, by uporządkować zarządzanie dużymi zespołami deweloperskimi

    Cursor wprowadził funkcję Organizations dla klientów Enterprise, która umożliwia firmom zarządzanie wieloma zespołami z jednego miejsca. Ta nowa warstwa administracyjna odpowiada na potrzeby organizacji, w których różne działy wymagają odmiennych zasad bezpieczeństwa, limitów wydatków oraz dostępu do modeli AI. Dotychczasowe narzędzia nie zapewniały wystarczającej kontroli w tych obszarach.

    Kluczowe fakty

    • Organizations to najwyższy poziom w hierarchii, nadrzędny wobec zespołów i grup, przeznaczony do centralnego zarządzania tożsamością i uprawnieniami.
    • Zespoły mogą mieć teraz własne ustawienia bezpieczeństwa, budżet i funkcje, zagnieżdżone pod organizacją.
    • Grupy to lekkie kohorty użytkowników, które można tworzyć w obrębie zespołów, aby przydzielać różny dostęp do modeli i limity wydatków.
    • Jeśli użytkownik należy do kilku zespołów lub grup, obowiązuje najbardziej liberalne ustawienie.

    Jak to działa w praktyce

    Nowa struktura opiera się na trzech poziomach. Organizations to kontener dla całej firmy, w którym definiuje się źródło tożsamości, integrację z dostawcą SSO oraz katalog SCIM. Poniżej znajdują się zespoły, które mogą odpowiadać działom, spółkom zależnym lub różnym produktom. Każdy zespół otrzymuje własny budżet, modele i reguły bezpieczeństwa.

    Grupy są jeszcze bardziej elastyczne. Można je tworzyć doraźnie, na przykład dla testerów potrzebujących dostępu do eksperymentalnych modeli lub dla zewnętrznych kontraktorów z ograniczonymi uprawnieniami. Nie ma potrzeby zakładania osobnego zespołu, co jest istotne przy dużej liczbie projektów.

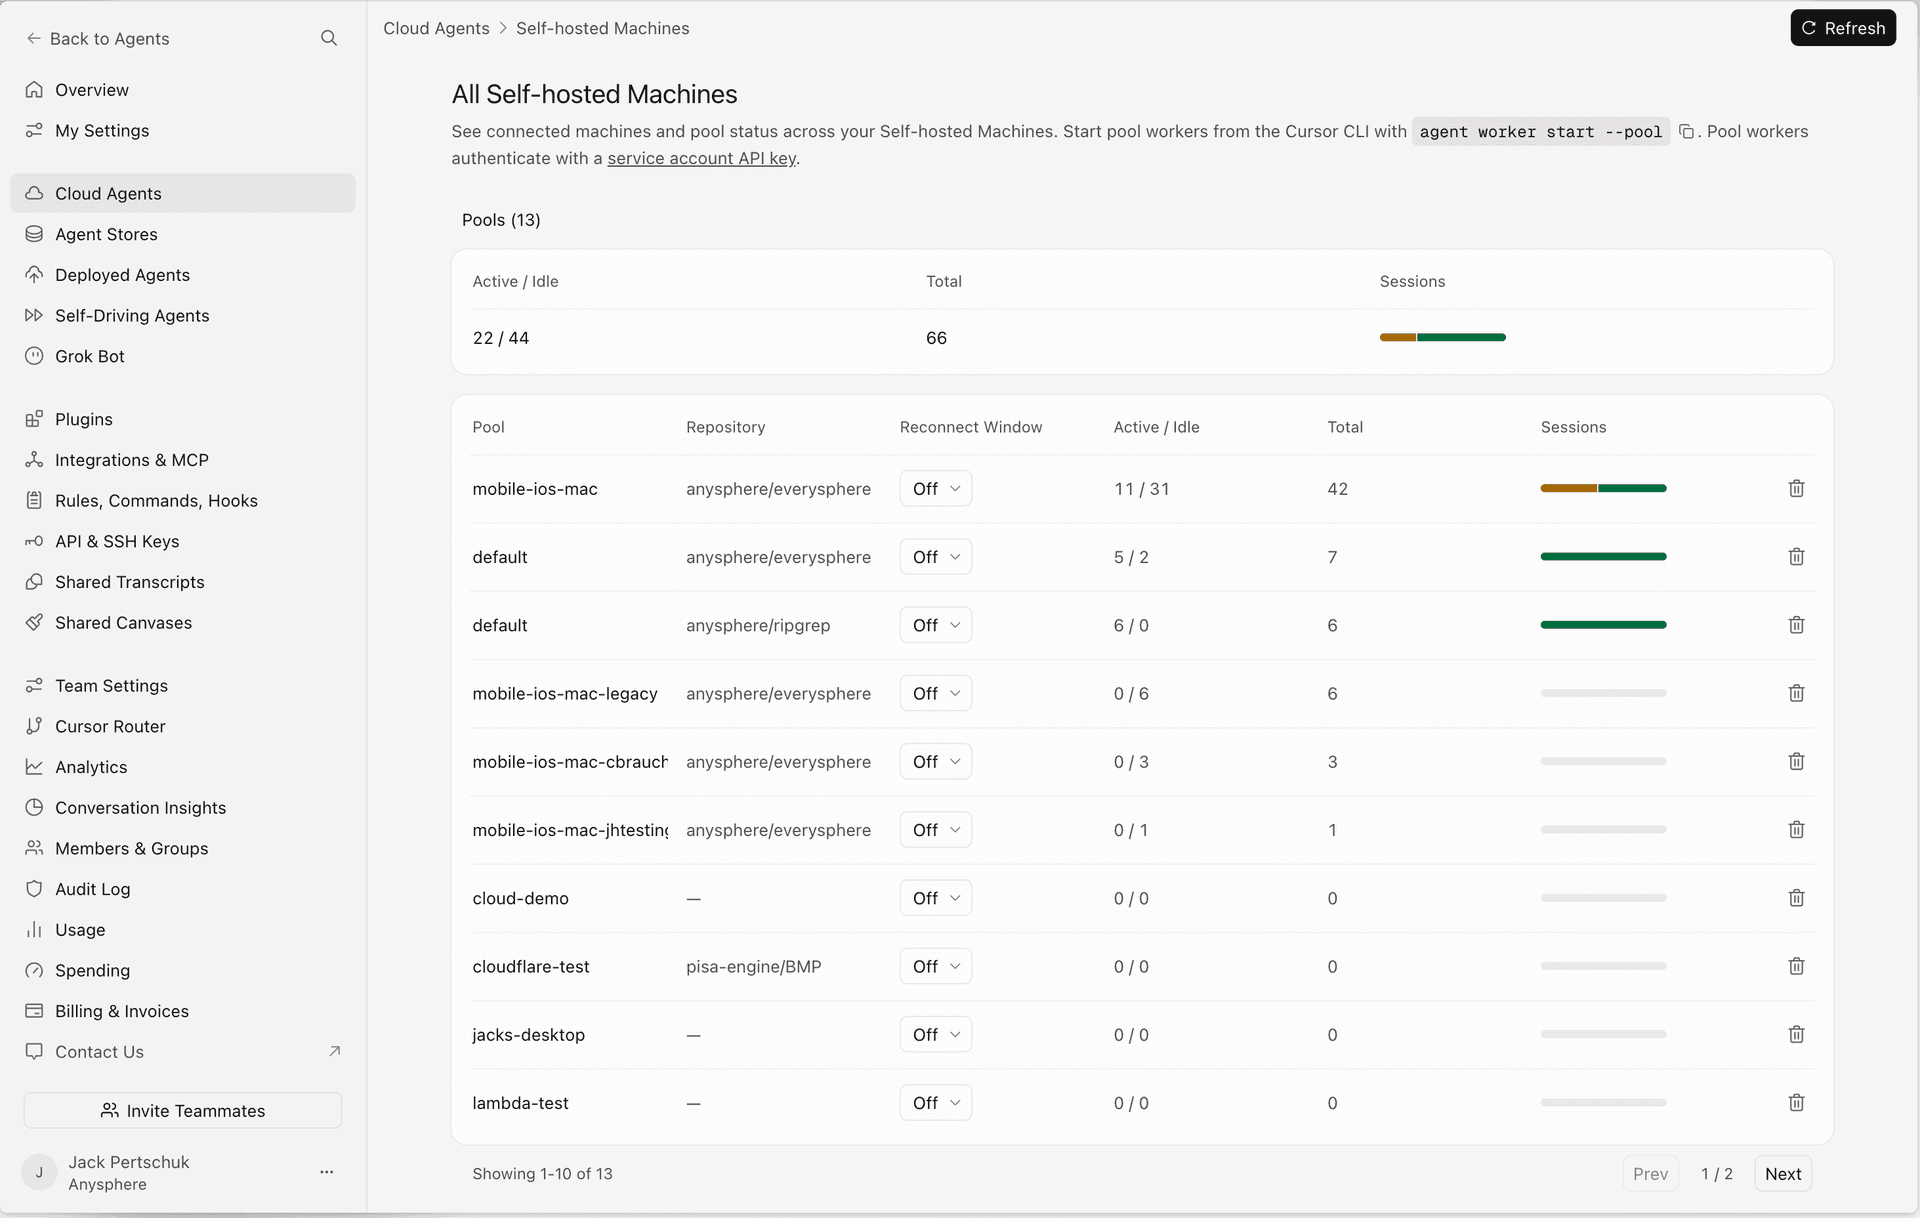
    Administratorzy zyskują jeden dashboard z analityką użycia dla całej firmy. Mogą zobaczyć, ile tokenów zużywa każdy zespół, które modele są najczęściej wybierane oraz gdzie warto wprowadzić ograniczenia. To ważne, ponieważ rosnące koszty API do modeli językowych sprawiają, że kontrola wydatków staje się koniecznością.

    Co to zmienia dla firm używających Organizations

    Dotychczas Organizations w wersji Enterprise były zarządzane głównie na poziomie pojedynczych zespołów. W firmach z wieloma działami korzystającymi z narzędzia, każdy zespół funkcjonował jako osobna jednostka, z własnymi ustawieniami, ale bez wspólnego widoku i możliwości łatwego egzekwowania polityk korporacyjnych.

    • Organizations rozwiązuje ten problem, oferując jedno miejsce do zarządzania członkostwem, uprawnieniami oraz integracją z firmowym katalogiem użytkowników.

    To rozwiązanie jest szczególnie przydatne dla organizacji, które chcą oddzielić środowiska produkcyjne od badawczo-rozwojowych. Zespół R&D może uzyskać dostęp do najnowszych, droższych modeli i funkcji eksperymentalnych, podczas gdy zespoły produktowe korzystają ze stabilnych wersji z niższymi limitami wydatków. Kontraktorzy trafiają do grupy z bardziej restrykcyjnymi ustawieniami. Wszystko to odbywa się w ramach jednej organizacji, bez potrzeby zakładania oddzielnych kont Enterprise.

    • Organizations zapewnia, że dotychczasowi klienci nie muszą nic migrować – ich istniejące zespoły pozostają nienaruszone, a nowa struktura jest dodawana jako nadrzędna warstwa.

    Szerszy kontekst

    • Organizations wpisuje się w trend widoczny w ekosystemie narzędzi AI dla deweloperów. Narzędzia takie jak GitHub Copilot czy Codeium również rozwijają funkcje administracyjne dla dużych firm. Różnica polega na tym, że Organizations oferuje szczegółową kontrolę – osobne budżety, modele oraz możliwość tworzenia piaskownic do testowania nowych funkcji.

    To podejście jest szczególnie istotne w kontekście rosnących kosztów korzystania z modeli językowych. Firmy pragną wspierać innowacje, ale potrzebują przewidywalności w wydatkach. Organizations dostarcza narzędzie do osiągnięcia równowagi między tymi dwoma celami.

    Funkcja jest już dostępna dla wszystkich klientów Organizations Enterprise.


    Źródła

  • Cursor wchodzi w zarządzanie korporacyjne – Organizations dla Enterprise już dostępne

    Cursor wchodzi w zarządzanie korporacyjne – Organizations dla Enterprise już dostępne

    Cursor udostępnił 3 czerwca 2026 roku Organizations – nową warstwę administracyjną dla klientów Organizations dla Enterprise, która umożliwia zarządzanie wieloma zespołami z jednego pulpitu. To rozwiązanie odpowiada na potrzeby dużych firm, w których różne działy wymagają własnych budżetów, polityk bezpieczeństwa oraz dostępu do modeli AI.

    Kluczowe fakty o nowej strukturze

    • Organizations to nadrzędny kontener dla całej firmy – jedna tożsamość, jeden pulpit administracyjny i scentralizowane zarządzanie członkostwem.
    • Zespoły (Teams) to jednostki operacyjne zagnieżdżone pod organizacją, z własnymi ustawieniami bezpieczeństwa i limitami wydatków.
    • Grupy (Groups) to kohorty użytkowników, które mogą działać wewnątrz zespołów lub ponad nimi, z oddzielnym dostępem do modeli i uprawnieniami agentów.
    • Przy przynależności do wielu zespołów lub grup obowiązuje zasada najbardziej liberalnych uprawnień – wygrywa ustawienie najmniej restrykcyjne.

    Trójwarstwowa hierarchia zamiast chaosu

    Do tej pory duże organizacje korzystające z Cursora zarządzały zbiorem luźno powiązanych kont zespołów. Każdy zespół funkcjonował jako osobna jednostka administracyjna, co przy wielu działach czy spółkach zależnych prowadziło do powielania konfiguracji i braku całościowego wglądu w wydatki.

    • Organizations wprowadza strukturę trzech poziomów. Na szczycie znajduje się organizacja – kontener dla firmowej tożsamości i administracji. Niżej są zespoły, które odpowiadają konkretnym departamentom, regionom czy spółkom. Najniższy poziom to grupy – zbiory użytkowników, które można tworzyć elastycznie, bez potrzeby zakładania nowego zespołu.

    Taka architektura sprawdza się szczególnie w firmach, gdzie inżynierowie potrzebują szerokiego dostępu do modeli i automatyzacji, a działy marketingu czy finansów wymagają ściślejszych ograniczeń. Cursor podaje przykład: zespoły inżynieryjne i produktowe mają najbardziej liberalny dostęp sieciowy i możliwość automatycznego uruchamiania komend przez agentów, podczas gdy sprzedaż, marketing i finanse działają z zaostrzonymi kontrolami bezpieczeństwa.

    Budżety, modele i piaskownice – kontrola na wyciągnięcie ręki

    Budżety, modele i piaskownice – kontrola na wyciągnięcie ręki
    Źródło: cursor.com

    Administratorzy mogą teraz przypisywać oddzielne budżety do poszczególnych zespołów i śledzić zużycie tokenów w całej firmie z jednego widoku. Pulpit organizacji zbiera dane ze wszystkich jednostek, z możliwością filtrowania po zespole, użytkowniku czy agencie chmurowym. Dla controllingu to narzędzie do rozliczania kosztów według jednostek biznesowych.

    Dostęp do modeli również przestał być zero-jedynkowy. Różne kohorty użytkowników mogą korzystać z różnych zestawów modeli – inżynierowie mają pełen wachlarz, w tym droższe modele z trybem szybkim, podczas gdy pozostali pracownicy mają ograniczony wybór i niższe limity miesięczne.

    Ciekawym dodatkiem są środowiska piaskownicy (sandbox). Firmy z restrykcyjnymi wymogami bezpieczeństwa mogą tworzyć wydzielone zespoły testowe, które jako pierwsze otrzymują dostęp do nowych funkcji Cursora. NVIDIA już stosuje taki model – osobny zespół stagingowy testuje nowości, zanim trafią one do wszystkich inżynierów. Użytkownicy mogą należeć do obu środowisk jednocześnie, bez potrzeby zakładania drugiego konta.

    Zarządzanie tożsamością również zostało uproszczone. Konfiguracja dostawcy tożsamości (IdP) i SCIM przeprowadzana jest raz na poziomie organizacji, a następnie synchronizowana automatycznie na wszystkie zespoły i grupy. Przenoszenie użytkowników między jednostkami odbywa się przez panel, API lub import CSV.

    Co to oznacza dla zespołów AI i web devu

    Dla firm tworzących oprogramowanie ta struktura rozwiązuje realny problem. Zespoły produktowe, platformowe, bezpieczeństwa czy zewnętrzni kontraktorzy mogą teraz funkcjonować w ramach jednej organizacji, ale z różnymi zasadami. Jedna polityka dla wszystkich przestaje być przeszkodą – szczególnie tam, gdzie praktykuje się vibe coding, buduje wewnętrzne narzędzia czy eksperymentuje z agentami AI.

    Należy jednak zwrócić uwagę na regułę “najbardziej liberalnych uprawnień”. Jeśli użytkownik należy do kilku grup lub zespołów, system przyznaje mu najszersze uprawnienia spośród wszystkich przypisanych. Dla zespołów bezpieczeństwa to sygnał ostrzegawczy – przy projektowaniu struktury grup trzeba dokładnie przemyśleć, kto do czego ma dostęp, aby nie otworzyć przypadkiem furtki do zbyt szerokich uprawnień.

    Cursor informuje, że z jego narzędzi korzysta już 64% firm z listy Fortune 500, a przychody z segmentu Organizations dla Enterprise stanowią około 60% całości. Organizations to krok w stronę dojrzałości korporacyjnej – zamiast koncentrować się na coraz sprytniejszym autouzupełnianiu kodu, Cursor stawia na kontrolę, która przekonuje dyrektorów finansowych i szefów bezpieczeństwa.


    Źródła