Kategoria: Oprogramowanie

  • Gemini CLI zyskuje automatyczne wykrywanie narzędzi – wersja v0.50.0-preview.1 już dostępna

    Gemini CLI zyskuje automatyczne wykrywanie narzędzi – wersja v0.50.0-preview.1 już dostępna

    Google wprowadziło 25 czerwca 2026 roku wersję preview Gemini CLI v0.50.0-preview.1, która wprowadza mechanizm automatycznego wykrywania narzędzi oraz poprawki stabilizujące proces wydania. To ostatni krok przed stabilnym wydaniem linii 0.50, które miało miejsce 8 lipca.

    Kluczowe zmiany w skrócie

    • Automatyczne wykrywanie narzędzi – CLI samodzielnie znajduje i rejestruje dostępne narzędzia, bez potrzeby ręcznej konfiguracji.
    • Zabezpieczenie przed shadowingiem binariów – mechanizm zapobiega przypadkowemu nadpisywaniu plików wykonywalnych w workspace.
    • Izolacja skryptów npm podczas weryfikacji – proces weryfikacji wydania ignoruje teraz skrypty z package.json, co eliminuje ryzyko ubocznych efektów.
    • Ochrona CI przed uszkodzonymi wydaniami NPM – dodatkowe zabezpieczenia zapobiegają awariom pipeline'u przy błędnych publikacjach.

    Automatyczny rejestr narzędzi – co to zmienia w praktyce

    Najważniejszą nowością jest mechanizm automatycznego wykrywania narzędzi. W poprzednich wersjach Gemini CLI użytkownik musiał jawnie definiować dostępne narzędzia, co wymagało wiedzy na temat tego, z czym agent może pracować. Teraz CLI skanuje środowisko, wykrywa dostępne narzędzia i rejestruje je bez ingerencji człowieka.

    Dla deweloperów korzystających z vibe codingu oznacza to krótszy czas konfiguracji oraz mniej błędów wynikających z niekompletnych definicji. Agent AI otrzymuje pełny obraz dostępnych narzędzi, w tym linterów, narzędzi do testowania oraz zewnętrznych API. Zmiana ta wpisuje się w szerszy trend w narzędziach wspomagających rozwój oprogramowania: im mniej konfiguracji, tym szybciej można przejść do pracy.

    Wdrożenie opiera się na czterech pull requestach: #28116, #28132, #28113 i #28147. Cały zakres zmian między poprzednią wersją preview a obecną obejmuje porównanie v0.49.0-preview.0…v0.50.0-preview.1.

    Stabilność CI i weryfikacja wydań – mniej niespodzianek w pipeline

    Drugim istotnym elementem aktualizacji są poprawki w procesie weryfikacji wydania. Zespół Google zidentyfikował kilka newralgicznych punktów, które mogły prowadzić do niestabilnych wydań.

    Po pierwsze, dodano flagę ignorowania skryptów npm podczas weryfikacji. Oznacza to, że etap sprawdzania poprawności builda nie uruchamia już potencjalnie niebezpiecznych lub długotrwałych skryptów zdefiniowanych w package.json. To może zaoszczędzić czas w dużych monorepo.

    Po drugie, mechanizm ochrony przed shadowingiem binariów zapobiega sytuacji, w której lokalne pliki wykonywalne w workspace przysłaniają te systemowe. Problem ten był szczególnie dokuczliwy w środowiskach z wieloma równoległymi procesami budowania.

    Dodatkowe zabezpieczenia przed uszkodzonymi wydaniami NPM sprawiają, że pipeline nie przestaje działać przy pierwszej napotkanej nieprawidłowości w rejestrze pakietów. Dla zespołów DevOps, które utrzymują własne instancje CI, to wymierna korzyść – mniej fałszywych alarmów i nieplanowanych przestojów.

    Co dalej z linią 0.50

    Wszystkie zmiany z preview trafiły w niezmienionej formie do stabilnego wydania v0.50.0 z 8 lipca. Changelog stabilnej wersji opisuje te same motywy przewodnie: automatyczne wykrywanie narzędzi i poprawioną weryfikację wydań. To sugeruje, że Google było zadowolone z rezultatów testów preview i nie wprowadzało poprawek przed finalną publikacją.

    Projekt Gemini CLI rozwija się w szybkim tempie – w momencie pisania tego tekstu dostępne są już nightly buildy wersji 0.61, a najnowsze stabilne wydanie to 0.59. Narzędzie zmierza w kierunku coraz głębszej integracji z ekosystemem developerskim, gdzie agent AI działa jako naturalne rozszerzenie warsztatu programisty.

    Dla osób pracujących w modelu vibe coding kluczowe jest, by narzędzia same rozumiały kontekst. Automatyczny rejestr narzędzi to krok w tę stronę – mniej konfiguracji, więcej działania.
    Źródła

  • Nowe worktree prosto z panelu bocznego i lepsza kontrola nad agentami — Zed 1.8.2 już dostępny

    Nowe worktree prosto z panelu bocznego i lepsza kontrola nad agentami — Zed 1.8.2 już dostępny

    Zed wydał wersję 1.8.2, która wprowadza kilka praktycznych usprawnień, mających na celu przyspieszenie codziennej pracy z kodem. Zespół skupił się na integracji z Gitem, rozbudowie możliwości agentów AI oraz poprawkach w edytorze.

    Co przynosi aktualizacja?

    • Tworzenie worktree z poziomu panelu bocznego — wystarczy kliknąć przycisk nowego wątku, aby szybko odseparować pracę nad funkcją lub poprawką.
    • Polecenie agent.terminal_init_command automatyzuje uruchamianie skryptów startowych przy otwieraniu terminala agenta.
    • Resetowanie rozmiarów paneli za pomocą workspace: reset pane sizes przywraca równy podział przestrzeni roboczej jednym kliknięciem.
    • Zaznaczanie wewnątrz i wokół delimiterów — dwie nowe akcje edytora ułatwiają nawigację w zagnieżdżonych strukturach.

    Git i worktree bez zbędnego klikania

    Najważniejszą nowością w Zed 1.8.2 jest możliwość tworzenia Git worktree bezpośrednio z panelu bocznego. Wcześniej użytkownicy musieli korzystać z picker w pasku tytułu lub terminala. Teraz wystarczy użyć przycisku dodawania nowego wątku, co znacząco oszczędza czas, zwłaszcza przy pracy z wieloma gałęziami.

    Worktree umożliwiają jednoczesne checkoutowanie kilku branchy w osobnych katalogach roboczych, co jest przydatne przy przeglądach kodu, szybkich hotfixach czy eksperymentalnych funkcjach. Zed od dawna wspierał worktree, ale teraz zyskały one bezpośrednią integrację w bocznym panelu.

    Dodatkowo, zespół poprawił wydajność operacji Git, zmniejszając narzut zadań w tle oraz przyspieszając rozwiązywanie nazw gałęzi. Dla zespołów pracujących na dużych repozytoriach to zauważalna różnica.

    Agenci AI zyskują automatyzację terminala

    Zed rozszerza możliwości agentów o nowe ustawienie agent.terminal_init_command. To polecenie wykonuje się automatycznie przy otwieraniu terminala agenta, eliminując konieczność ręcznego wpisywania tych samych komend.

    Oznacza to, że można skonfigurować automatyczne aktywowanie wirtualnego środowiska, ustawianie zmiennych środowiskowych czy ładowanie konfiguracji specyficznych dla projektu. Terminal wątków w Zed działa jako zarządzane procesy w panelu agenta, przypisane do konkretnego worktree, co dobrze sprawdza się w pracy, gdzie agent przejmuje część rutynowych zadań.

    Wydanie zawiera również poprawki stabilności związane z uprawnieniami agentów i zachowaniem terminala, co świadczy o ciągłym rozwoju Zed jako edytora, w którym AI jest integralną częścią środowiska.

    Delimitery i panele — małe zmiany, duży komfort

    Dla osób spędzających godziny na refaktoryzacji kodu, Zed 1.8.2 wprowadza dwie nowe akcje: editor: select inside delimiters i editor: select around delimiters. Umożliwiają one zaznaczanie wewnątrz lub wokół nawiasów i cudzysłowów, uwzględniając zagnieżdżenia. To drobna zmiana, ale przy edycji JSON-a, YAML-a czy złożonych wyrażeń w TypeScript ma duże znaczenie.

    Komenda workspace: reset pane sizes odpowiada na problem nierównych paneli po przeciąganiu ich krawędzi. Jedno kliknięcie przywraca symetryczny układ, co poprawia ergonomię pracy z wieloma plikami.

    Drobne poprawki, które robią różnicę

    Wydanie 1.8.2 zawiera także szereg poprawek błędów. Udoskonalono stabilność operacji Git, zachowanie terminala oraz kwestie związane z uprawnieniami agentów AI. Zed pokazuje, że nie koncentruje się tylko na nowościach, ale także poważnie traktuje doskonalenie istniejących funkcji.

    Nowe możliwości worktree, automatyzacja agentów i usprawnienia selekcji sprawiają, że wersja 1.8.2 znacząco wpływa na komfort codziennego programowania, szczególnie w zespołach intensywnie korzystających z Gita i wykorzystujących AI w swoim workflow.


    Źródła

  • Claude Code 2.1.191: komenda /rewind ratuje przed utratą kontekstu, a CPU dostaje 37% oddechu

    Claude Code 2.1.191: komenda /rewind ratuje przed utratą kontekstu, a CPU dostaje 37% oddechu

    Anthropic wprowadziło wersję 2.1.191 Claude Code. Choć nie jest to ogromna aktualizacja z setkami zmian, odpowiada na problemy, które frustrowały użytkowników przez długi czas. Premiera miała miejsce 24 czerwca 2026 roku i przynosi nową komendę /rewind, trwałe zatrzymywanie agentów działających w tle oraz znaczną optymalizację wydajności.

    Co nowego w pigułce

    • Komenda /rewind umożliwia przywrócenie konwersacji sprzed wykonania /clear, co eliminuje ryzyko przypadkowej utraty kontekstu.
    • Zatrzymywanie agentów w tle jest teraz trwałe — zatrzymany agent nie wróci już po kilku sekundach.
    • Zużycie CPU podczas strumieniowania spadło o około 37%, co przekłada się na cichszą pracę wentylatorów w dłuższych sesjach.
    • Rozrost pamięci w długich sesjach został ograniczony dzięki usprawnieniom w cache'owaniu terminala i zarządzaniu sesją.
    • Serwery MCP otrzymały poprawki zwiększające niezawodność, w tym retransmisje dla operacji takich jak tools/list czy resources/list.

    /rewind — drugie życie po /clear

    Najważniejszą nowością tej wersji jest komenda /rewind. Każdy, kto spędza długie godziny w terminalu, zna stres związany z przypadkowym użyciem /clear, co prowadzi do utraty kontekstu. Do tej pory jedynym sposobem na ratunek było zapisanie sesji — o ile użytkownik o tym pamiętał.

    Claude Code 2.1.191 wprowadza istotną zmianę. Dokumentacja potwierdza, że /rewind potrafi przywrócić konwersację sprzed wykonania /clear. To nie tylko cofnięcie ostatniej wiadomości, ale pełnoprawny mechanizm odzyskiwania utraconego kontekstu.

    Dla programistów pracujących nad złożonymi projektami to duża ulga. Można teraz bez obaw czyścić rozmowę, wiedząc, że istnieje możliwość przywrócenia kontekstu. Pomyłka nie prowadzi już do utraty całej sesji.

    Agenci w tle — koniec z efektem zombie

    Inna istotna zmiana to trwałe zatrzymywanie agentów. Wcześniej agenci potrafili niespodziewanie wracać po tym, jak już dostali sygnał stop. Było to frustrujące, zwłaszcza przy równoległym uruchamianiu wielu zadań, ponieważ nie można było mieć pewności, które procesy faktycznie zakończono.

    Ta poprawka eliminuje ten problem. Ręcznie zatrzymany agent nie wstaje ponownie. To proste, ale znaczące usprawnienie dla każdego, kto zarządza wieloma agentami jednocześnie.

    37% mniej CPU przy strumieniowaniu

    Optymalizacje wewnętrzne również przynoszą korzyści. Zmniejszenie zużycia procesora o około 37% podczas strumieniowania odpowiedzi to efekt usprawnień w przetwarzaniu danych. Przekłada się to na mniejszy hałas z wentylatorów i więcej zasobów dla innych procesów, takich jak IDE, przeglądarki czy kontenery Docker.

    Dodatkowo ograniczono rozrost pamięci w długich sesjach. Usprawnienia w cache'owaniu terminala i zarządzaniu sesjami sprawiają, że Claude Code 2.1.191 nie zajmuje coraz więcej pamięci RAM po kilku godzinach pracy. Dla deweloperów, którzy pozostawiają sesje otwarte przez cały dzień, to zauważalna zmiana.

    MCP i uprawnienia — mniejsze, ale praktyczne poprawki

    Serwery MCP (Model Context Protocol) otrzymały zestaw poprawek zwiększających niezawodność. Dodano retransmisje i mechanizmy odporności dla operacji tools/list, prompts/list oraz resources/list. Usprawniono także działanie OAuth po przejściowych awariach sieci.

    Dodatkowo poprawiono komunikaty błędów dla funkcji blokowanych przez polityki oraz ogólne komunikaty o niepowodzeniach związanych z konfiguracją MCP. Choć to drobne zmiany, oszczędzają czas na debugowaniu.

    W kwestii wyświetlania naprawiono błędy przewijania, problemy z hookami używającymi przecinków jako separatorów oraz regresje w cyklu życia agentów.

    Podsumowując, aktualizacja nie wprowadza rewolucyjnych zmian, ale skutecznie poprawia funkcjonalność. Komenda /rewind stanie się szybko codziennym narzędziem, podobnie jak trwałe zatrzymywanie agentów i niższe obciążenie CPU. Dla każdego, kto korzysta z Claude Code 2.1.191 jako głównego narzędzia w terminalu, to aktualizacja, którą warto zainstalować natychmiast.


    Źródła

  • Claude Code 2.1.190: cicha aktualizacja, która ratuje komfort pracy programistów

    Claude Code 2.1.190: cicha aktualizacja, która ratuje komfort pracy programistów

    Anthropic wypuściło 24 czerwca 2026 roku nową wersję Claude Code oznaczoną numerem 2.1.190. To wydanie konserwacyjne, które nie wprowadza nowych funkcji ani przełomowych zmian, ale zawiera konkretne poprawki stabilności i błędów, mające realny wpływ na codzienną pracę z narzędziem.

    • Claude Code 2.1.190 to wydanie utrzymaniowe z datą 24 czerwca 2026, skupione wyłącznie na poprawkach błędów i niezawodności.
    • Brak nowych funkcji — aktualizacja nie wprowadza żadnych zmian w interfejsie ani API, co oznacza zerowe ryzyko regresji.
    • Wersja 2.1.190 wprowadziła nowe ustawienie sandbox.credentials, a wersja 2.1.190 przyniosła optymalizację CPU podczas streamingu.
    • Wersje 2.1.190 i 2.1.190 nie zostały opublikowane w rejestrze npm, więc 2.1.190 jest jedną z faktycznie dystrybuowanych wersji w tym cyklu.

    Co faktycznie zmienia wydanie utrzymaniowe

    Oficjalny changelog Claude Code jest w tej kwestii wyjątkowo lakoniczny. Opis zmiany sprowadza się do jednego zdania: „Poprawki błędów i usprawnienia niezawodności”. Brak listy commitów i szczegółów technicznych. Choć brzmi to enigmatycznie, dla programistów pracujących z narzędziem w trybie CLI, takie wydania często robią największą różnicę.

    Wersja 2.1.190 pojawiła się zaledwie 9 godzin i 22 minuty po poprzedniej stabilnej wersji 2.1.190. Ten krótki odstęp sugeruje szybką reakcję na zgłoszone problemy. Co ciekawe, rozmiar plików binarnych wzrósł zaledwie o 3,4 kB, a tokeny promptów pozostały bez zmian, co oznacza, że logika kontekstowa nie uległa zmianie, a poprawki dotyczyły warstwy wykonawczej.

    Kontekst szerszego okna wydań

    Mimo że samo 2.1.190 nie doczekało się szczegółowego changeloga, warto spojrzeć na to, co działo się w okolicy. Wersje 2.1.190 i 2.1.190 nie zostały opublikowane w npm, prawdopodobnie z powodu błędów wykrytych na etapie wewnętrznych testów. To pokazuje, że zespół Anthropic aktywnie filtruje wydania przed publikacją, a 2.1.190 jest efektem tego procesu.

    W szerszym oknie wydań pojawiło się kilka istotnych zmian. Wersja 2.1.190 dodała nowe ustawienie sandbox.credentials i rozszerzyła działanie komendy /rewind. Z kolei wersja 2.1.190 zoptymalizowała zużycie CPU podczas streamowanych odpowiedzi, co pozwoliło na redukcję o około 37%. To znacząca różnica, zwłaszcza przy dłuższych sesjach kodowania, gdzie wentylatory w laptopach mogą być głośne.

    Poprawiono także szereg drobniejszych błędów, takich jak opóźnienia przy starcie Claude Code Remote, zrywanie połączeń kanałowych, problemy z wyświetlaniem linków i URL-i w terminalach Ghostty oraz Windows Terminal, a także błędy renderowania w claude agents i przepełnienie splash artu. Nie wiadomo jednak, które z tych poprawek trafiły konkretnie do 2.1.190, a które do sąsiednich wersji, ponieważ oficjalny changelog ich nie przypisuje.

    Dlaczego to ma znaczenie dla web developerów i DevOps

    Claude Code to narzędzie terminalowe. Nie ma GUI ani panelu administracyjnego — wszystko dzieje się w linii poleceń. Dlatego nawet pozornie mała łatka stabilności może uratować sesję programistyczną przed niespodziewanymi crashami czy desynchronizacją połączenia. W kontekście vibe codingu, gdzie płynność interakcji z AI jest kluczowa dla utrzymania flow, takie wydania są istotne.

    Dla zespołów DevOps i osób pracujących zdalnie stabilność połączeń kanałowych oraz szybki czas rozruchu to parametry, które bezpośrednio wpływają na produktywność. Jeśli Claude Code Remote startuje zauważalnie szybciej, a połączenia nie rwą się co kilkanaście minut, każda minuta zaoszczędzona na debugowaniu narzędzia to minuta więcej na właściwą pracę z kodem.

    Optymalizacja zużycia CPU o blisko 37% wprowadzona w wersji 2.1.190 jest szczególnie istotna. Przy dłuższych sesjach z Claude Code różnica w temperaturze laptopa i poziomie hałasu może być odczuwalna. Dla programistów pracujących w open space lub zdalnie z kawiarń to ważny aspekt.

    Jak zaktualizować

    Sprawdzenie wersji to standardowe claude --version. Aktualizacja przebiega przez menedżer pakietów lub bezpośrednie pobranie binarki z repozytorium GitHub. Po instalacji warto zrestartować wszystkie aktywne sesje, ponieważ niektóre poprawki stabilności wymagają świeżego połączenia, aby działały poprawnie.

    Podsumowanie

    Claude Code 2.1.190 to przykład wydania, które nie trafi na pierwsze strony branżowych serwisów, ale dla aktywnych użytkowników CLI może być ważniejsze niż niejedna aktualizacja z listą nowych funkcji. Brak szczegółowego changeloga nie powinien zniechęcać — w wydaniach utrzymaniowych mniej znaczy lepiej. Krótszy interwał od poprzedniej wersji i pominięcie dwóch numerów sugeruje, że Anthropic aktywnie monitoruje zgłoszenia i szybko reaguje. Jeśli używasz Claude Code na co dzień, warto poświęcić minutę na aktualizację.


    Źródła

  • Zed 1.8.2 przynosi nowe funkcje AI i usprawnienia edytora

    Zed 1.8.2 przynosi nowe funkcje AI i usprawnienia edytora

    Zed wypuścił wersję 1.8.2, która wprowadza kilka istotnych usprawnień w pracy z agentami AI oraz codziennej edycji kodu. Aktualizacja skupia się na przyspieszeniu tworzenia środowisk roboczych, automatyzacji terminala agenta i nowych akcjach selekcji. Dodatkowo, zoptymalizowano wydajność Gita oraz wprowadzono szereg poprawek stabilności.

    • Pasek boczny umożliwia teraz tworzenie nowego worktree bezpośrednio z przycisku nowego wątku.
    • Terminal agenta otrzymał polecenie agent.terminal_init_command, które automatycznie uruchamia skrypt przy starcie wątku.
    • Nowe akcje selekcji editor: select inside delimiters i editor: select around delimiters rozszerzają zaznaczenie przez zagnieżdżone nawiasy i cudzysłowy.
    • Panele edytora można wyrównać komendą workspace: reset pane sizes.
    • Wydajność Gita doczekała się optymalizacji, co zmniejsza obciążenie w tle i przyspiesza rozwiązywanie gałęzi.

    Worktree z paska bocznego — szybkie izolowanie zadań

    Tworzenie worktree bezpośrednio z przycisku nowego wątku w sidebarze to zmiana, która przyspiesza pracę. Zamiast przeklikiwać się przez menu czy używać terminala, wystarczy jedno kliknięcie.

    Dla zespołów praktykujących vibe coding lub często eksperymentujących z nowymi gałęziami to spore ułatwienie. Każdy wątek agenta może teraz działać w odizolowanym środowisku bez zbędnej konfiguracji. Worktree od razu pojawia się w projekcie, gotowe do pracy z osobną historią zmian.

    To jedna z tych funkcji, które po kilku dniach używania stają się niezbędne. Przestajesz myśleć o zarządzaniu przestrzenią roboczą i zaczynasz po prostu działać.

    Terminal agenta z automatyczną inicjalizacją

    Nowe ustawienie agent.terminal_init_command rozwiązuje problem konieczności ręcznego konfigurowania środowiska za każdym razem, gdy uruchamiamy nowy wątek terminala agenta. Teraz można zdefiniować skrypt, który wykona się automatycznie.

    W praktyce oznacza to, że agent CLI lub TUI uruchamiany wewnątrz Zeda od razu dostaje skonfigurowane środowisko. Można automatycznie aktywować wirtualne środowisko Pythona, ustawić zmienne środowiskowe, zainstalować zależności lub uruchomić wstępne testy.

    Dla zespołów DevOps i programistów pracujących z wieloma mikrousługami to oszczędność czasu przy każdym nowym zadaniu. Agent nie czeka na ręczne polecenia — po prostu zaczyna pracę z gotowym kontekstem.

    Szybsza selekcja kodu — nowe akcje edytora

    Dwie nowe komendy selekcji to kolejny krok w stronę wydajności przy refaktoryzacji. editor: select inside delimiters zaznacza zawartość wewnątrz nawiasów lub cudzysłowów, a editor: select around delimiters obejmuje również same ograniczniki.

    Te akcje działają przez zagnieżdżone struktury. W JavaScript czy TypeScripcie, gdzie funkcje zwrotne i obiekty mogą być głęboko zagnieżdżone, to przydatne narzędzie. JSON, HTML, konfiguracje YAML — wszędzie tam, gdzie nawiasy i cudzysłowy definiują strukturę, nowe komendy przyspieszają edycję.

    Porządek w panelach i wydajność Gita

    workspace: reset pane sizes to komenda przywracająca równe szerokości wszystkich paneli. Przydaje się szczególnie przy debugowaniu, gdy między edytorem, terminalem, logami i panelem AI robi się bałagan z proporcjami.

    Git również zyskał na wydajności. Zed 1.8.2 zmniejsza obciążenie w tle i szybciej rozwiązuje gałęzie, co przekłada się na płynniejszą pracę w projektach z dużą historią commitów. Mniej zacięć przy przełączaniu branchy oraz szybsze pokrycie kodu to istotne udogodnienia w codziennym użytkowaniu.

    Stabilność i poprawki

    Wydanie zawiera także zestaw poprawek błędów, które dotyczą głównie zachowania agentów i problemów z przepływem pracy w edytorze. Zed kontynuuje rozwój edytora, który łączy wydajność z integracją AI — asystent nie jest dodawany na siłę, ale budowany jako integralna część środowiska.

    Wersja 1.8.2 to solidny krok naprzód w dopracowywaniu workflow z naciskiem na AI. Każda z nowych funkcji rozwiązuje konkretne, codzienne problemy programistów.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

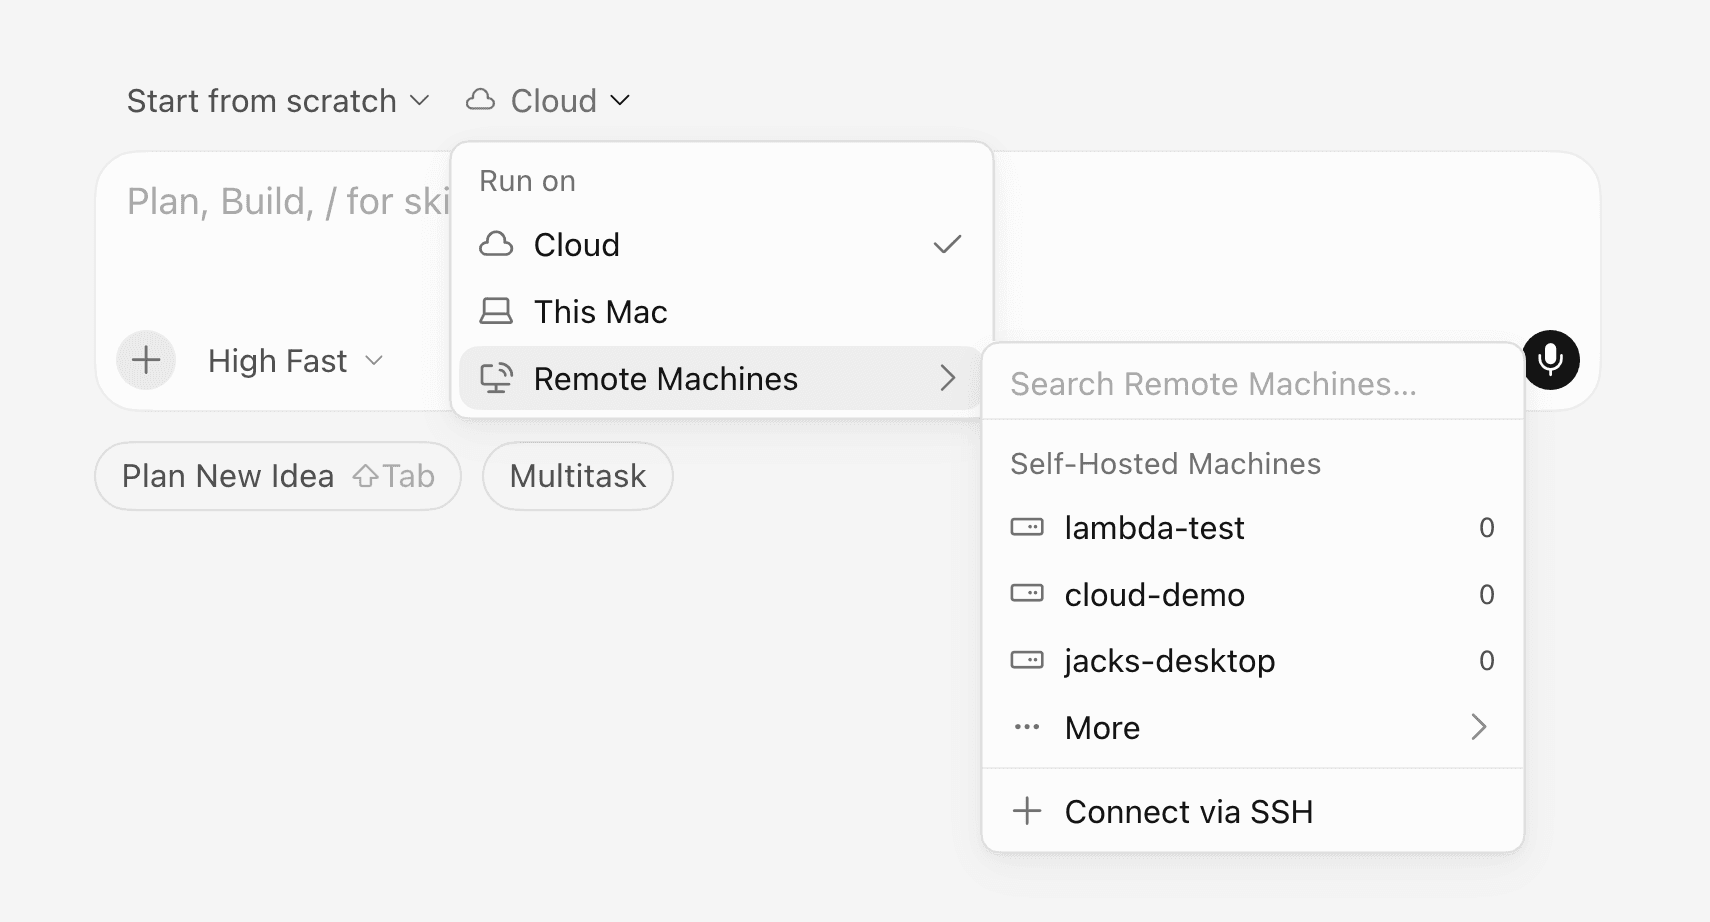
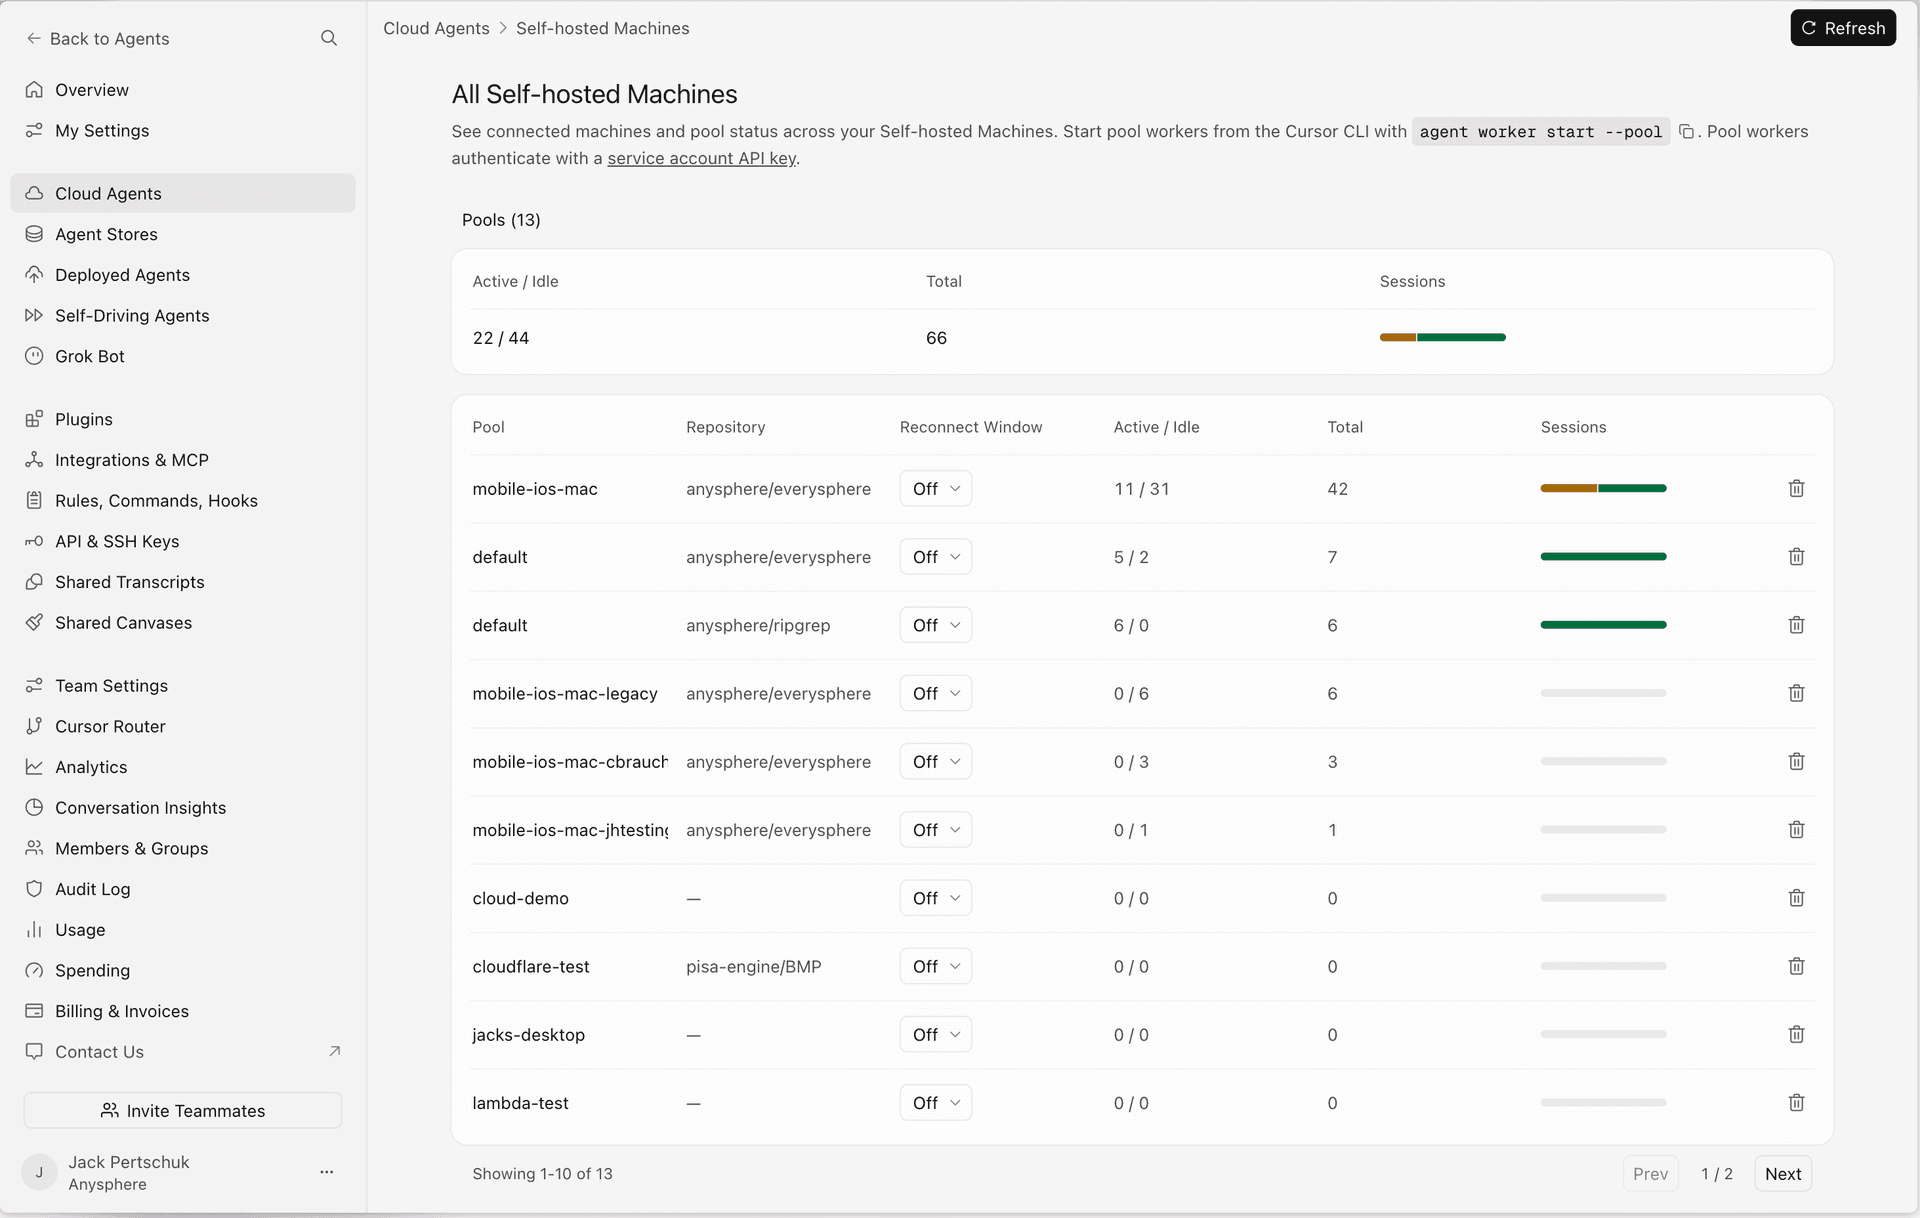
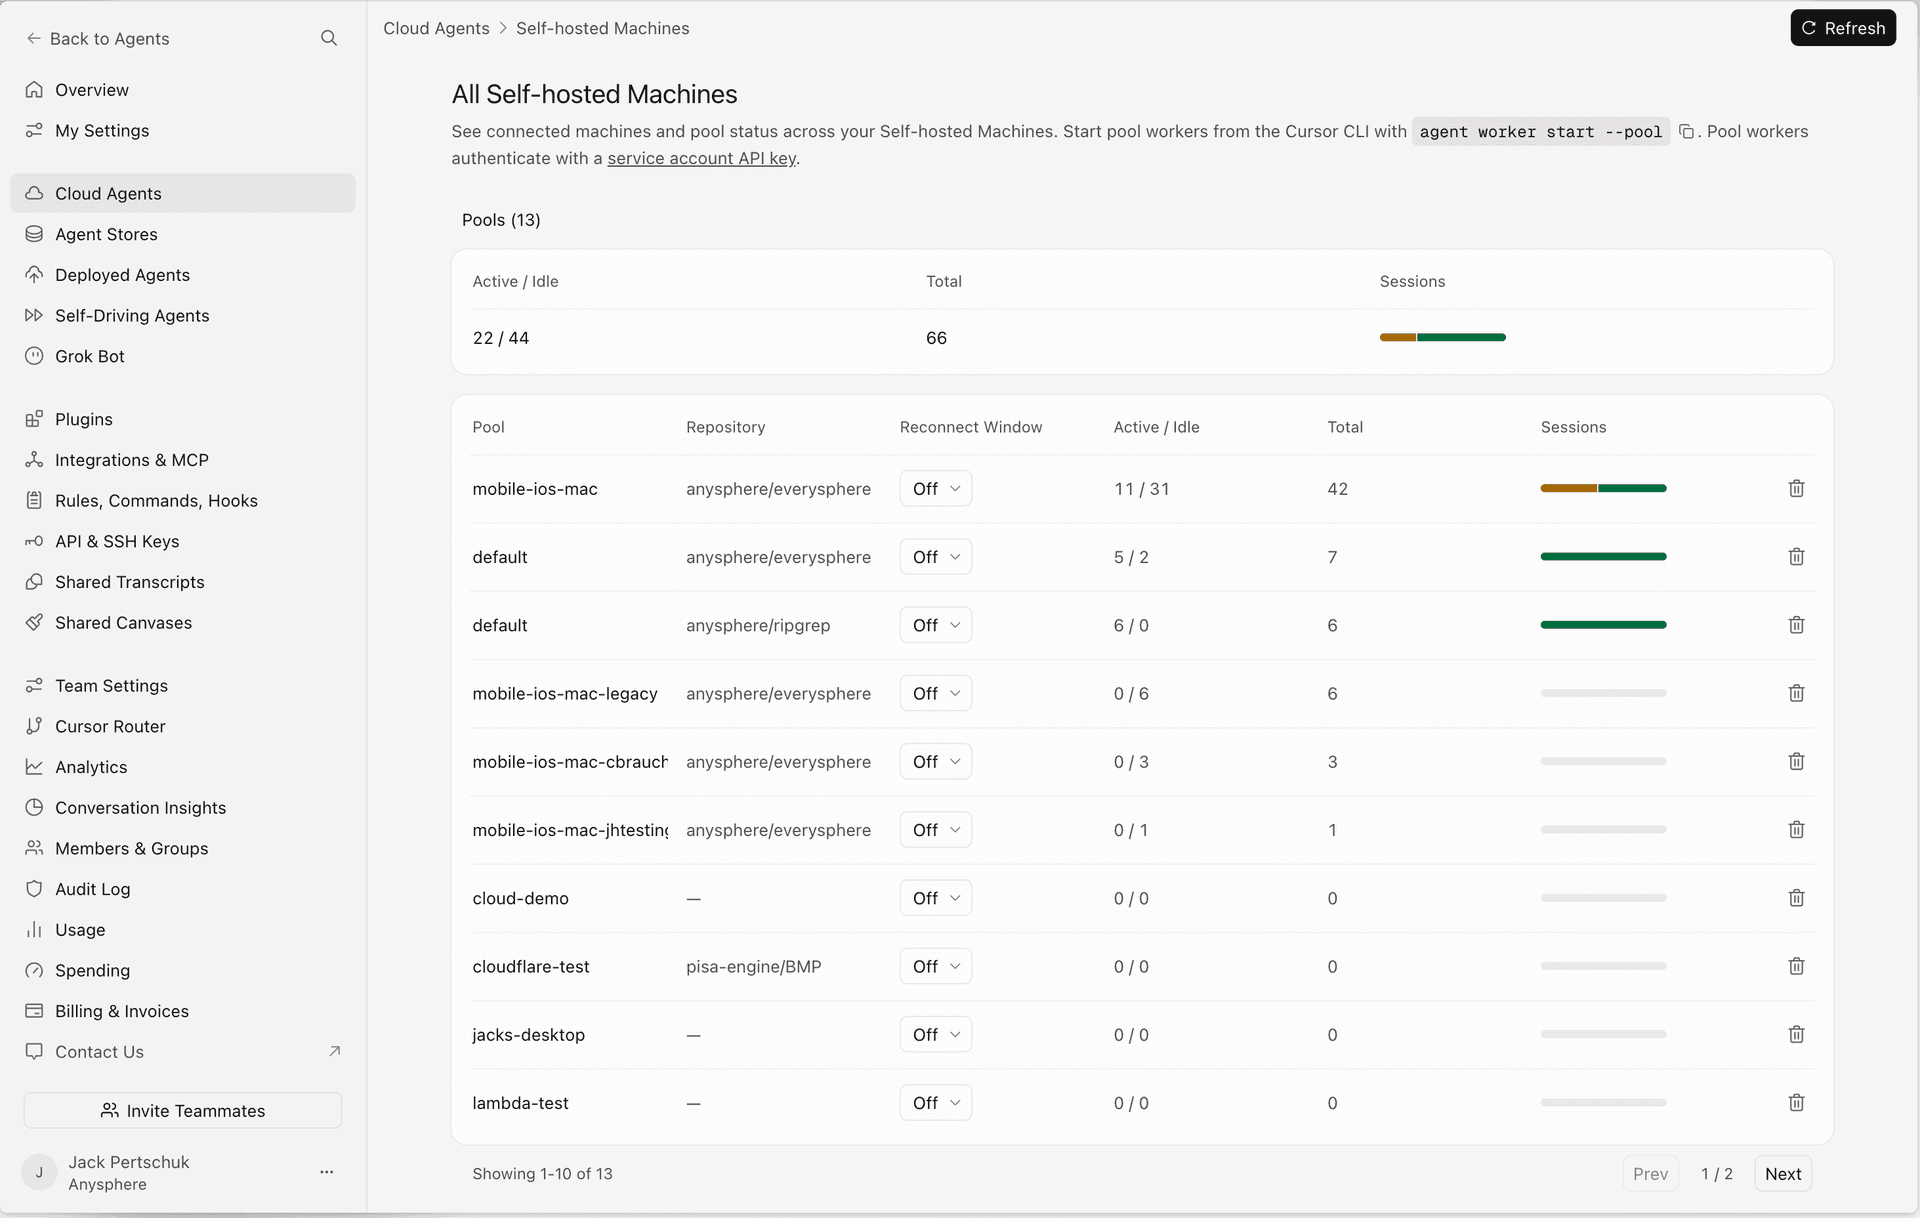
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła

  • Devin Desktop 3.3.18: bezpośrednie śledzenie ACU w aplikacji i solidne poprawki dla Windows

    Devin Desktop 3.3.18: bezpośrednie śledzenie ACU w aplikacji i solidne poprawki dla Windows

    Cognition wypuściło 23 czerwca 2026 roku aktualizację Devin Desktop 3.3.18, która wprowadza widoczność zużycia ACU bezpośrednio w kliencie oraz szereg usprawnień dla środowisk Windows. To wydanie koncentruje się na transparentności rozliczeń i niezawodności na różnych platformach.

    Kluczowe zmiany w pigułce

    • Widoczność ACU – aplikacja pokazuje teraz zużycie jednostek ACU w interfejsie, co eliminuje potrzebę zaglądania do panelu administracyjnego.
    • Windows system-wide – naprawiono migrację ustawień i rozszerzeń dla instalacji ogólnosystemowych, co ułatwia wdrożenia w firmach.
    • Git Bash domyślnie – bash na Windowsie teraz wskazuje na Git Bash zamiast stuba WSL, co rozwiązuje problemy dla użytkowników spoza ekosystemu WSL.
    • Konfigurowalne subagenty – subagenty można teraz uruchamiać z domyślnym modelem, co upraszcza orkiestrację wielu agentów.
    • Atrybucja w commitach – Devin Local otrzymał opcję attribution, której wyłączenie usuwa wzmianki o Devinie z komunikatów commitów.

    Więcej kontroli i przejrzystości dla zespołów

    Nowością jest wyświetlanie zużycia ACU bezpośrednio w kliencie. Do tej pory śledzenie konsumpcji jednostek rozliczeniowych wymagało odwiedzania dedykowanych stron administracyjnych. Teraz informacja o wykorzystaniu ACU jest dostępna podczas codziennej pracy.

    Dla zespołów rozliczających się z użycia narzędzi AI to konkretne ułatwienie. Każda sesja agenta generuje ruch na jednostkach, a bezpośredni podgląd pozwala szybciej reagować na zbliżające się limity. Administratorzy wciąż mają dostęp do szczegółowych raportów, ale deweloperzy zyskują świadomość kosztów bez przerywania workflow.

    Windows łapie oddech

    Instalacje system-wide na Windowsie, typowe dla środowisk korporacyjnych, miały dotąd problem z poprawną migracją ustawień i rozszerzeń między aktualizacjami. Devin Desktop 3.3.18 ten problem eliminuje.

    Kolejna poprawka dotycząca Windowsa rozwiązuje ścieżkę basha. Wcześniej Devin wskazywał na stub WSL, co komplikowało życie osobom używającym Git Basha jako domyślnej powłoki. Teraz bash poprawnie wskazuje na Git Bash, co ułatwia działanie skryptów i komend, zwłaszcza w projektach webowych.

    Subagenty i modele – mniej ręcznego sterowania

    Konfigurowalny domyślny model dla subagentów to rozwiązanie dla zespołów, które budują złożone, wieloagentowe przepływy pracy. Zamiast za każdym razem wybierać model przy tworzeniu subagenta, można ustawić preferencję w konfiguracji. To oszczędza czas i redukuje ryzyko pomyłek.

    Devin Local: cicho, bez podpisu

    Opcja attribution w pliku konfiguracyjnym Devin Local to funkcjonalność, na którą część użytkowników czekała. Domyślnie Devin podpisuje swoje commit'y, co nie każdemu odpowiada, zwłaszcza w repozytoriach z ściśle określoną polityką commit message. Ustawienie attribution: false sprawia, że wzmianki o agencie znikają, a historia commitów wygląda czyściej.

    Mniejsze, ale istotne poprawki

    MCP registry cache jest teraz podgrzewany podczas startu aplikacji, co oznacza, że serwery MCP są gotowe szybciej po uruchomieniu. To redukuje czas oczekiwania na integracje z zewnętrznymi usługami.

    Sesyjne tytuły generowane automatycznie przestały uwzględniać wstrzyknięty kontekst. Wcześniej tytuł sesji mógł być mylący lub zaśmiecony informacjami kontekstowymi, które nie miały znaczenia dla nazwy zadania.

    Naprawiono również błąd nadmiernego scalania wiadomości agenta w sesjach Claude ACP. Dla użytkowników korzystających z Agent Client Protocol to ważna poprawka, ponieważ wcześniej odpowiedzi mogły się zlewać, co utrudniało śledzenie konwersacji.

    Krok w stronę dojrzałości międzyplatformowej

    Wydanie Devin Desktop 3.3.18 wpisuje się w szerszy trend narzędzi AI do kodowania: transparentność rozliczeń, konfigurowalność i pełny parytet Windowsa stają się standardem. Devin celuje w profesjonalne zespoły, które potrzebują nie tylko mocy agentów AI, ale także kontroli nad kosztami i integracją z istniejącą infrastrukturą. Poprawki dla Git Basha i instalacji system-wide pokazują, że zespół Cognition reaguje na feedback od użytkowników Windowsa, którzy długo czuli się niedoceniani w ekosystemie narzędzi AI.


    Źródła

  • Qwen-Code v0.19.1: lepsze odkrywanie serwerów MCP i garść poprawek stabilności

    Qwen-Code v0.19.1: lepsze odkrywanie serwerów MCP i garść poprawek stabilności

    Zespół QwenLM wydał 23 czerwca 2026 roku wersję v0.19.1 swojego otwartego agenta kodowania Qwen-Code. Ta aktualizacja nie wprowadza wielu nowych funkcji, ale koncentruje się na poprawkach stabilności oraz kilku ulepszeniach w interfejsie CLI związanych z protokołem MCP. Deweloperzy korzystający z narzędzia w połączeniu z zewnętrznymi źródłami danych powinni zauważyć różnice w działaniu.

    Co nowego w telegraficznym skrócie

    • MCP — uzupełnianie zasobów i wykrywanie serwerów działa sprawniej, co ułatwia konfigurację połączeń
    • Walidacja konfiguracji została poprawiona, eliminując błędy przy niestandardowych ustawieniach
    • Zarządzanie sesjami nie gubi stanu przy przełączaniu kontekstów roboczych
    • Bezpieczeństwo — załatano kilka luk związanych z obsługą poświadczeń w logach
    • Terminal UI i wewnętrzne przepływy pracy zostały usprawnione, choć nie wprowadzono znaczących zmian wizualnych

    MCP bez zbędnego klikania

    Qwen-Code od dawna wspiera Model Context Protocol jako główny mechanizm łączenia CLI z narzędziami zewnętrznymi. Umożliwia to podłączanie do plików, repozytoriów, baz danych, wewnętrznych serwisów czy API przez różne typy transportu: stdio, SSE oraz streamable HTTP. Wcześniej odkrywanie dostępnych serwerów i podpowiadanie zasobów było problematyczne.

    Wersja v0.19.1 wprowadza zmiany w tym zakresie. Polecenia takie jak qwen mcp add --transport http ... zyskują lepsze podpowiadanie składni. CLI potrafi teraz samodzielnie wykryć dostępne endpointy i zaproponować listę zasobów, co eliminuje konieczność ręcznego wpisywania ścieżek. Dla zespołów pracujących z wieloma serwerami MCP w różnych projektach to oszczędność czasu i zmniejszenie ryzyka literówek.

    Stabilność przede wszystkim

    Stabilność przede wszystkim

    Większość zmian w tym wydaniu to poprawki inżynieryjne. Deweloperzy Qwen-Code poprawili walidację konfiguracji — wcześniej niektóre kombinacje ustawień mogły prowadzić do cichych błędów lub wymuszać restart sesji. Teraz CLI natychmiast reaguje na nieprawidłowe wartości, dostarczając czytelne komunikaty.

    Zespół załatał również wycieki poświadczeń w logach. W poprzednich wersjach wrażliwe dane, takie jak klucze API czy tokeny, mogły pojawiać się w logach diagnostycznych przy włączonym debugowaniu. Po aktualizacji silnik logowania automatycznie usuwa te informacje przed zapisaniem ich na dysku.

    Zarządzanie sesjami również zostało poprawione. Wcześniej przełączanie między kontekstami roboczymi mogło prowadzić do utraty stanu połączeń MCP, co wymagało ręcznego odświeżania konfiguracji. Teraz CLI stabilnie utrzymuje kontekst nawet przy szybkim przełączaniu między projektami.

    Terminal i workflow pod maską

    Terminal i workflow pod maską

    Chociaż interfejs terminala nie przeszedł wizualnej metamorfozy, kilka mikroudogodnień poprawia codzienną pracę. Szybsze renderowanie list zasobów MCP, płynniejsze przewijanie dłuższych odpowiedzi oraz eliminacja drobnych błędów przy zmianie rozmiaru okna — te detale w sumie tworzą mniej irytujące doświadczenie.

    Wewnętrzne przepływy pracy również zostały ulepszone. Qwen-Code lepiej radzi sobie z kolejkowaniem zadań, gdy agent wykonuje wiele operacji równolegle, co zmniejsza ryzyko blokowania się zadań oczekujących na ten sam zasób.

    Kontekst i co dalej

    To wydanie wpisuje się w szerszy wzorzec rozwoju Qwen-Code: projekt nie zwalnia tempa, a kolejne wersje nocne i preview pokazują, że zespół intensywnie pracuje nad warstwą serwerową, kanałami komunikacji i integracją z workflow. Wersja v0.19.1 jest krokiem stabilizacyjnym przed większymi zmianami, które już pojawiają się w nightly buildach — m.in. wizualizacja dynamicznych przebiegów workflow czy nowy protokół nawigacji między turami sesji.

    Dla zespołów korzystających z Qwen-Code jako codziennego asystenta w kodowaniu, to wydanie jest istotne głównie ze względu na poprawki bezpieczeństwa i stabilniejsze działanie MCP. Nie wymaga migracji konfiguracji ani uczenia się nowych komend — wystarczy standardowa aktualizacja, aby uzyskać stabilniejsze środowisko pracy.


    Źródła

  • Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor wprowadził nową stronę Customize, która centralizuje wszystkie elementy rozszerzające edytor, takie jak pluginy, umiejętności, serwery MCP, subagenty, reguły, komendy i hooki. Nowość ta jest dostępna z poziomu panelu bocznego i działa w trzech obszarach: użytkownika, zespołu oraz przestrzeni roboczej. Dodatkowo, wprowadzono marketplace z rankingiem popularności oraz wsparcie dla importu repozytoriów z GitLaba, Bitbucket i Azure DevOps.

    Najważniejsze zmiany

    • Strona Customize łączy rozproszone ustawienia w jedno centrum zarządzania pluginami, MCP, subagentami i komendami.
    • Pluginy jako paczki – umożliwiają pakowanie reguł, umiejętności, komend, serwerów MCP i hooków, które można następnie dystrybuować w zespole.
    • Marketplace z rankingiem prezentuje najpopularniejsze pluginy, umiejętności i MCP używane przez członków zespołu.
    • Import z GitLaba, Bitbucket i Azure DevOps – marketplace nie jest już ograniczony do GitHuba i lokalnych repozytoriów.
    • Predefiniowane canvasy (np. Hex Canvas i Atlassian Canvas) do współdzielenia w zespole.

    Koniec z ustawieniami porozrzucanymi po kątach

    Dotychczas konfiguracja agenta w Cursorze wymagała przeszukiwania osobnych plików w repozytorium oraz rozproszonych opcji. Teraz wszystkie elementy trafiają pod jeden adres – strona Customize agreguje pluginy, umiejętności, MCP, subagentów, reguły i komendy w czytelnej hierarchii: User dla osobistych preferencji, Team dla współdzielonych ustawień w organizacji oraz Workspace dla konfiguracji przypisanej do konkretnego projektu.

    Deweloperzy mogą teraz korzystać z własnego zestawu narzędzi do szybkiego prototypowania, nie kolidując z firmowym standardem zespołu. Standardy te można wdrożyć jednym kliknięciem dla wszystkich członków organizacji, eliminując potrzebę ręcznego kopiowania plików konfiguracyjnych.

    Marketplace, który pokazuje, czego faktycznie używają zespoły

    Cursor wprowadził również marketplace z listą rankingową, która pokazuje pluginy, umiejętności i MCP uporządkowane według ich popularności w zespole. Ranking oparty jest na danych dotyczących instalacji i codziennego użytkowania, a nie na recenzjach czy gwiazdkach.

    To rozwiązanie jest istotne, ponieważ w dużych organizacjach często trudno jest określić, które narzędzia są rzeczywiście używane, a które są niepotrzebne. Ranking rozwiązuje ten problem, a marketplace umożliwia instalację jednym kliknięciem – przeglądanie, znajdowanie, klikanie i działanie.

    Warto również zwrócić uwagę na predefiniowane canvasy. Hex Canvas i Atlassian Canvas to przykłady szablonów, które zespół może współdzielić i wykorzystywać, co oszczędza czas przy standaryzacji procesów.

    Import z GitLaba i Bitbucket – mniej uzależnienia od jednego dostawcy

    Zespołowy marketplace Cursora wcześniej wspierał głównie repozytoria GitHub i lokalne ścieżki. Teraz możliwy jest import repozytoriów pluginów także z GitLaba, Bitbucket i Azure DevOps. Dla firm, które przechowują kod w różnych systemach, oznacza to koniec ręcznego przenoszenia paczek między platformami.

    Dla zespołów DevOps i platform engineeringu oznacza to łatwiejszą dystrybucję wewnętrznych narzędzi w środowiskach multi-vendor. Plugin może być hostowany na GitLabie, a mimo to trafi do wszystkich deweloperów przez marketplace, niezależnie od miejsca przechowywania kodu aplikacji.

    Co to znaczy dla web developmentu i AI

    Co to znaczy dla web developmentu i AI
    Źródło: cursor.com

    Dla zespołów webowych aktualizacja oznacza możliwość standaryzacji narzędzi frameworkowych, helperów do deploymentu i workflow code review w jednym formacie paczki. Zamiast wysyłać maile z instrukcjami „zainstaluj to i to”, lider zespołu może po prostu udostępnić plugin w marketplace.

    W kontekście AI-assisted development i vibe codingu, wsparcie dla MCP (Model Context Protocol) umożliwia podłączanie niestandardowych serwerów kontekstowych. Agent Cursora może korzystać z wewnętrznych API, dokumentacji firmowej czy systemów monitoringu – wszystko spakowane jako plugin z przypiętym serwerem MCP. Subagenty można teraz konfigurować centralnie i przypisywać im konkretne zestawy narzędzi dla każdego projektu.

    Porządek zamiast chaosu

    Nowa strona Customize to nie tylko zmiana w interfejsie użytkownika. To realne uporządkowanie rozszerzalności Cursora, które ułatwia zespołom zarządzanie konfiguracją agentów. Dla małych zespołów to wygoda, a dla dużych organizacji – narzędzie do egzekwowania standardów bez problemów. Ranking popularności i import z wielu platform sprawiają, że całość staje się bardziej świadomie zarządzanym ekosystemem.


    Źródła

  • Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0, wydany 23 czerwca 2026 roku, wprowadza trzy nowe funkcje: eksperymentalne narzędzie Artifact do publikowania interaktywnych stron HTML, natywne dyktowanie głosowe z transkrypcją strumieniową oraz pełne wsparcie dla Dynamicznych Workflow. To wydanie znacząco ułatwia łączenie kodowania z działaniem — agent potrafi generować kod i od razu pokazywać go jako działającą stronę, a użytkownicy mogą wydawać mu polecenia głosowo.

    Najważniejsze zmiany w wersji v0.19.0

    • Narzędzie Artifact umożliwia modelowi zapakowanie wygenerowanej treści jako samodzielnej strony HTML, którą można otworzyć lokalnie i renderować z file://, bez potrzeby dostępu do sieci.
    • Dynamiczne Workflow zostały w pełni przeniesione, co oznacza, że działają teraz z zapisem, wznawianiem sesji, wyzwalaczami słów kluczowych i powiadomieniami.
    • Dyktowanie głosowe jest dostępne w CLI przez /voice, a wkrótce także w aplikacji desktopowej jako przycisk mikrofonu z podglądem fali i czasu nagrania.
    • Panel boczny z możliwością zmiany rozmiaru ułatwia przeglądanie plików i artefaktów w aplikacji desktopowej.
    • Przeglądarka bloków myślenia w interfejsie terminalowym pozwala podejrzeć tok rozumowania modelu.

    Artifact: od prompta do działającej strony w kilka sekund

    Narzędzie Artifact to nowość, która pozwala modelowi zamienić wygenerowaną treść w interaktywną stronę. Umożliwia tworzenie prototypów, diagramów, tabel i wizualizacji danych, które można zamknąć w HTML-u.

    Strony są zapisywane w katalogu ~/.qwen/artifacts/ i otwierane lokalnie przez file://. Nie wymaga to hostingu, co pozwala szybko sprawdzić, czy model zrozumiał oczekiwania. Strona musi być samowystarczalna, bez zewnętrznych CSS-ów ani JavaScriptów, a całość nie może przekraczać 16 MB. Przy kolejnym uruchomieniu ten sam plik zostanie nadpisany.

    Dla web developerów to efektywny sposób na prototypowanie komponentów czy całych widoków bez odrywania rąk od terminala. Model generuje, a użytkownik widzi efekt, co znacząco przyspiesza proces.

    Dynamiczne Workflow w końcu kompletne

    Wersja v0.19.0 kończy temat Dynamicznych Workflow, które zyskały pełne wsparcie dla wznawiania i zapisywania. Użytkownicy mogą zapisać cały workflow jako komendę slash, która trafia do .qwen/workflows/<nazwa>.js, a następnie wywołać go przez /<nazwa>. Jeśli sesja zostanie przerwana, agent odtwarza ją z logów JSONL i kontynuuje od pierwszego punktu rozbieżności.

    To znaczna oszczędność czasu przy dłuższych zadaniach. Użytkownicy nie muszą ponownie opisywać kontekstu ani powtarzać tych samych kroków. Workflow można zapisać na poziomie projektu lub użytkownika. Jeśli skrypt już istnieje, system zapyta, czy nadpisać. Zakończone przebiegi terminalowe zapisują się automatycznie w <katalogProjektu>/workflows/<idUruchomienia>.json, a panel /workflows przechowuje historię między restartami.

    Głos, który działa w terminalu i desktopie

    Głos, który działa w terminalu i desktopie

    Funkcja dyktowania została wprowadzona najpierw jako /voice w CLI, a później w aplikacji desktopowej jako przycisk mikrofonu w pasku kompozytora. Nagrywanie pokazuje na żywo przebieg fali i licznik czasu, a po zatrzymaniu transkrypcja trafia od razu do pola tekstowego.

    Transkrypcja działa po stronie serwera, wykorzystując potok głosowy CLI — modele qwen3-asr-flash dla trybu wsadowego i *-realtime dla strumieniowania. Dane uwierzytelniające nie są przekazywane do procesu renderowania, co zapewnia bezpieczeństwo. Dla osób spędzających długie godziny w terminalu, możliwość wydania polecenia głosem bez odrywania rąk od klawiatury jest istotna.

    Pod maską i w interfejsie

    Pod maską i w interfejsie

    Oprócz głównych nowości, wersja v0.19.0 wprowadza także szereg mniejszych, ale użytecznych usprawnień. Panel boczny w aplikacji desktopowej zyskał możliwość zmiany rozmiaru, co ułatwia przeglądanie plików lub artefaktów. W interfejsie terminalowym (TUI) pojawiła się przeglądarka bloków myślenia, która umożliwia zajrzenie w tok rozumowania modelu.

    Wprowadzono także wiele poprawek błędów i optymalizacji w CLI, logice rdzenia i testach integracyjnych. Zespół zadbał o szczegóły — wyniki wyszukiwania, obsługa skrótów w terminalu, wszystko zostało poprawione.

    Dlaczego to ma znaczenie

    Qwen-Code v0.19.0 to nie tylko kolejna wersja — to wydanie, które zmienia sposób pracy z agentem. Artifact ułatwia przeglądanie kodu, Dynamiczne Workflow automatyzują powtarzalne zadania, a dyktowanie głosowe umożliwia szybkie interakcje. Wszystko to odbywa się w terminalu, co jest istotne dla zespołów korzystających z CLI i ceniących szybkie pętle feedbacku.


    Źródła