Kategoria: Narzędzia Deweloperskie

  • OpenCode dostaje bat na subagenty – teraz to ty decydujesz, jak głęboko sięgają

    OpenCode dostaje bat na subagenty – teraz to ty decydujesz, jak głęboko sięgają

    OpenCode wprowadza zmiany dotyczące subagentów – w wersjach v1.18.2 i v1.18.3 dodano konfigurowalny limit głębokości subagentów oraz poprawki stabilności na pulpicie. Najważniejszą nowością jest domyślne blokowanie zagnieżdżonych subagentów, co uniemożliwia niekontrolowane tworzenie sesji potomnych, chyba że limit zostanie zwiększony w konfiguracji.

    Co konkretnie się zmieniło

    • Limit subagent_depth – domyślnie ustawiony na 1, co oznacza, że subagent nie może uruchomić kolejnego subagenta bez zwiększenia tego parametru.
    • Skrót klawiszowy – strzałka w górę zamyka teraz picker subagentów, co przyspiesza nawigację w interfejsie terminalowym.
    • Poprawki dla desktopu – naprawiono przewijanie strony głównej, lepkie nagłówki sesji oraz widoczność selektora niestandardowych agentów.
    • Lepsza integracja z WSL – serwer OpenCode lepiej działa w środowiskach Windows Subsystem for Linux, co zmniejsza liczbę błędów połączeń przy uruchamianiu.

    Dlaczego limit głębokości ma znaczenie

    Subagenty w OpenCode działają jako osobne sesje potomne, w których główny agent deleguje zadania, takie jak eksploracja kodu, przegląd czy implementacja fragmentów. Problem pojawia się, gdy subagent zaczyna uruchamiać kolejne subagenty. Bez limitu łatwo o pętlę, co prowadzi do nadmiernego zużycia kontekstu modelu, zwiększenia liczby tokenów oraz wydłużenia czasu wykonania, co podnosi koszty korzystania z API.

    Domyślne ustawienie subagent_depth: 1 wprowadza prosty model: jeden główny agent i jeden poziom dzieci. W przypadku potrzeby głębszej delegacji, na przykład przy złożonym kodowaniu, wystarczy zwiększyć wartość w konfiguracji. Nieudana próba zagnieżdżenia teraz zwraca czytelny komunikat, wskazujący, który klucz konfiguracyjny należy zmienić.

    To zmiana, która może nie przyciąga uwagi, ale znacząco ogranicza frustrację. Każdy, kto doświadczył problemów z agentem, który wykorzystuje cały limit tokenów na niekontrolowane zadania, zrozumie, o co chodzi.

    Co nowego na pulpicie
    Co nowego na pulpicie

    Wersja v1.18.3 wprowadza kilka poprawek, które docenią użytkownicy desktopu. Przewijanie strony głównej działa teraz płynnie, co wcześniej stanowiło problem przy większej liczbie projektów. Dodano lepkie nagłówki sesji, co ułatwia nawigację w długich listach zadań.

    Wyszukiwanie sesji w palecie poleceń obejmuje teraz również otwarte sesje. To istotna zmiana, zwłaszcza przy pracy nad dużymi repozytoriami, gdzie użytkownicy mogą mieć osobne sesje do developmentu, debugowania i infrastruktury. Szybkie przełączanie między nimi staje się teraz znacznie łatwiejsze.

    Poprawki dla WSL są szczególnie ważne dla deweloperów na Windowsie, którzy korzystają z narzędzi linuksowych, kontenerów i menedżerów pakietów. Serwer OpenCode lepiej radzi sobie z uruchamianiem w tych środowiskach, co zmniejsza liczbę błędów połączenia przy otwieraniu klienta.

    Subagent picker pod palcami
    Subagent picker pod palcami

    Drobna, ale praktyczna zmiana: strzałka w górę zamyka teraz picker subagentów. Wcześniej użytkownicy musieli korzystać z kombinacji klawiszy lub myszy, co mogło zakłócać pracę w terminalu. Teraz dostępny jest jeden szybki skrót, który działa intuicyjnie.

    Poprawiono także widoczność selektora niestandardowych agentów. Dla tych, którzy tworzą własne subagenty do konkretnych zadań, takich jak testy czy dokumentacja, teraz łatwiej je znaleźć i wybrać.

    Podsumowanie

    Te aktualizacje nie wprowadzają nowych modeli ani spektakularnych funkcji. Zamiast tego poprawiają podstawowe funkcje: bezpieczniejsza delegacja zadań, stabilniejsze połączenia z WSL oraz płynniejsza nawigacja po sesjach. OpenCode staje się bardziej przewidywalny, co jest istotne w kontekście agentowego kodowania.
    Źródła

  • Zed 1.11.3: edytor stawia na szczegółową kontrolę zmian w Gicie i nowe modele AI

    Zed 1.11.3: edytor stawia na szczegółową kontrolę zmian w Gicie i nowe modele AI

    Zed wypuścił wersję 1.11.3 15 lipca 2026 roku, a aktualizacja koncentruje się na poprawie współpracy z Gitem oraz integracji z różnymi modelami sztucznej inteligencji. Nowe multibuffery dla zmian staged i unstaged wprowadzają możliwość pracy na pojedynczych fragmentach plików, co jest szczególnie przydatne podczas większych refaktoryzacji.

    Kluczowe zmiany w wydaniu

    • Osobne widoki dla zmian staged i unstaged w Gicie, umożliwiające operowanie na pojedynczych hunkach
    • Konfigurowalne kolumny w Git Graph oraz renderowanie opisów commitów jako Markdown
    • Rozszerzone wsparcie AI przez Amazon Bedrock (w tym Claude Sonnet 5) oraz OpenCode (GLM 5.2, Kimi K2.7 Code, Minimax M3; Fable 5 i Sonnet 5 dodano jako osobne elementy)
    • Nowe polecenia slash do przekazywania opinii oraz wyszukiwania w terminalach używanych przez agentów
    • Podgląd w pickerze symboli projektu, co ułatwia nawigację w dużych bazach kodu

    Git: chirurgia na hunkach zamiast całych plików

    Praca z niezatwierdzonymi zmianami w Zedzie zyskuje teraz większą precyzję. Wersja 1.11.3 wprowadza dedykowane multibuffery dostępne przez git: view staged changes i git: view unstaged changes.

    Oba widoki pokazują zmiany rozbite na pojedyncze hunki. Użytkownik może kliknąć konkretny fragment, a następnie wybrać stage, unstage albo revert – dotyczy to tylko wybranego kawałka kodu. W przypadku pracy nad funkcjami, gdzie jeden plik zbiera zmiany z kilku różnych wątków, to znaczna oszczędność czasu. Nie ma już potrzeby ręcznego wycinania kodu do tymczasowych plików, aby wykonać czysty commit.

    Zed dodał również statystyki diffu do panelu niezatwierdzonych zmian oraz etykiety tagów w historii commitów. Zespół poprawił wydajność, ograniczając liczbę procesów Git uruchamianych przy obliczaniu diffów po zmianie stanu repozytorium na dysku. To może wydawać się drobnym szczegółem, ale w dużych monorepo z tysiącami plików ma znaczenie.

    Git Graph i czytelniejsza historia projektu

    Panel Git Graph również zyskał dwie nowości, które ułatwiają przeglądanie historii. Po pierwsze, kolumny tabeli można teraz pokazywać lub ukrywać za pomocą prawego przycisku nagłówka. Użytkownik może wybrać, które informacje chce widzieć, na przykład autora, datę i zmiany, a wyłączyć hasha dla czystszego widoku.

    Po drugie, pełna treść wiadomości commita jest renderowana jako Markdown w panelu szczegółów. Nagłówki, listy wypunktowane, fragmenty kodu – wszystko sformatowane zgodnie z życzeniem autora. To znacznie ułatwia orientację podczas przeglądania kodu, zwłaszcza gdy zespół stosuje konwencje pisania opisów commitów.

    AI: więcej modeli, lepsza integracja z agentem

    Zed rozszerza wsparcie dla Amazon Bedrock o modele Claude Fable 5, Claude Sonnet 5 oraz natywną obsługę endpointu AWS Bedrock Mantle. Użytkownicy mogą również korzystać z GPT-5.5, GPT-5.4 i Grok 4.3. Dla zespołów korzystających z ekosystemu AWS to prostsza ścieżka do korzystania z różnych modeli bez konieczności przełączania się między dostawcami.

    W OpenCode Zen pojawiły się modele Fable 5, Sonnet 5, GLM 5.2, Kimi K2.7 Code i Minimax M3. Dodatkowo OpenCode zyskał konfigurowalne poziomy wysiłku rozumowania, domyślnie włączone równoległe wywołania narzędzi oraz walidację ustawienia protocol.

    Nowe polecenia slash związane z feedbackiem umożliwiają zgłaszanie uwag bezpośrednio z interfejsu agenta. Nie ma potrzeby otwierania osobnego procesu – wszystko odbywa się w tym samym oknie i kontekście.

    Terminal i nawigacja po projekcie

    Picker symboli projektu zyskał panel podglądu. W dużych bazach kodu sama nazwa funkcji czy klasy często nie wystarcza, aby zidentyfikować poszukiwany element. Podgląd pokazuje kontekst znalezionego symbolu bez konieczności otwierania pliku.

    Rozszerzono również wyszukiwanie w terminalach używanych przez agentów oraz poprawiono zarządzanie pamięcią terminali ACP po zakończeniu wywołania narzędzia. Wersja 1.11.3 naprawia także błędy – od problemu z npm 12 blokującym serwer językowy, przez poprawki cmd-f przy plikach w centralnym panelu, po stabilność agentów i panelu Git. Wydanie jest dostępne na macOS, Windows i Linuksa w kanale stabilnym.

    Co to oznacza dla ludzi kodujących na co dzień

    Zed 1.11.3 nie wprowadza jednej spektakularnej funkcji. Zamiast tego zamyka kilka luk w przepływie pracy, które mogły być uciążliwe przy dłuższym użytkowaniu. Szczegółowa kontrola nad hunkami Gita to narzędzie, które użytkownicy docenią szczególnie przy trzecim lub czwartym commicie w sesji. Szersza paleta modeli AI przez Bedrock i OpenCode sprawia, że edytor staje się bardziej funkcjonalny dla zespołów korzystających z różnych dostawców, eliminując potrzebę korzystania z zewnętrznych narzędzi czy osobnych konfiguracji.


    Źródła

  • Claude Code 2.1.210 przynosi licznik czasu działania narzędzi i ostrzeżenia o ryzykownych uprawnieniach

    Claude Code 2.1.210 przynosi licznik czasu działania narzędzi i ostrzeżenia o ryzykownych uprawnieniach

    14 lipca 2026 roku Anthropic opublikowało wersję 2.1.210 Claude Code. Ta aktualizacja zawiera 33 zmiany w interfejsie CLI, które koncentrują się na poprawie widoczności pracy agentów, bezpieczeństwie konfiguracji uprawnień oraz stabilności sesji. Wydanie to jest istotne dla zespołów DevOps i deweloperów korzystających z Claude Code do zadań w tle, równoległego kodowania oraz zautomatyzowanych przepływów pracy z pull requestami.

    Kluczowe fakty o wydaniu

    • Licznik czasu rzeczywistego wyświetla się przy długo działających wywołaniach narzędzi, pokazując upływający czas na bieżąco.
    • Ostrzeżenia startowe informują o regułach uprawnień używających Write(path), NotebookEdit(path) lub Glob(path) zamiast bezpieczniejszych Edit(path) i Read(path).
    • Poprawka izolacji git worktree naprawia błąd, przez który subagenci mogli modyfikować główne repozytorium zamiast izolowanej gałęzi roboczej.
    • 33 zmiany CLI obejmują też usprawnienia dashboardu agentów, wsparcie dla czytników ekranu oraz zabezpieczenia przed prompt injection.

    Dlaczego widoczność działania narzędzi ma znaczenie

    Nowy licznik upływającego czasu pojawia się w zwiniętych podsumowaniach wywołań narzędzi i aktualizuje się w sposób ciągły. Dla dewelopera, który obserwuje trwający build, testy czy przeszukiwanie dużego repozytorium, to istotna zmiana — pozwala odróżnić proces, który faktycznie pracuje, od takiego, który się zawiesił. Wcześniej długo działające polecenia wyglądały identycznie jak te, które utknęły. Teraz można łatwo zobaczyć, czy coś się dzieje.

    W środowiskach CI/CD oraz przy zautomatyzowanych agentach działających w tle ta zmiana zmniejsza potrzebę ręcznego sprawdzania logów systemowych. Wystarczy rzut oka na interfejs Claude Code, aby ocenić postęp.

    Izolacja worktree — cicha, ale krytyczna poprawka

    Worktree to mechanizm gita, który pozwala wielu sesjom Claude Code operować na osobnych gałęziach i katalogach roboczych przy współdzielonej historii repozytorium. To fundament bezpiecznej pracy równoległej — jeden agent może robić refaktoring, inny przeglądać kod, a jeszcze inny generować dokumentację, każdy w swojej przestrzeni.

    Błąd naprawiony w wersji 2.1.210 powodował, że subagent skonfigurowany z isolation: "worktree" mógł wykonywać operacje modyfikujące główne repozytorium. To prowadziło do zanieczyszczenia gałęzi, nieoczekiwanych commitów oraz zmian poza zamierzonym zakresem. Dla zespołów korzystających z agentów do automatyzacji PR-ów była to potencjalnie kosztowna usterka. Poprawka przywraca pełną separację — agent z izolacją worktree nie może ingerować w swoją piaskownicę.

    Ostrzeżenia o uprawnieniach, zanim będzie za późno

    Claude Code 2.1.210 wprowadza komunikat wyświetlany przy starcie, gdy reguły uprawnień używają Write(path), NotebookEdit(path) lub Glob(path). Dokumentacja zaleca stosowanie Edit(path) i Read(path), które są bezpieczniejsze i lepiej oddają intencję. Problem nie jest tylko techniczny — reguła napisana złym poleceniem może dawać fałszywe poczucie ochrony. Deweloper może sądzić, że zabezpieczył plik, podczas gdy narzędzie działa inaczej niż zakładał.

    Ostrzeżenie przy starcie pozwala skorygować konfigurację przed wykonaniem jakiejkolwiek operacji na plikach. Z perspektywy zarządzania to mały krok, który może zapobiec poważnym problemom.

    Stabilność, dostępność i hardening

    Wydanie zawiera także szereg mniejszych, ale praktycznych usprawnień. Dashboard agentów teraz lepiej informuje o stanie i aktywności agentów równoległych — mniej zgadywania, co robi który proces. Użytkownicy czytników ekranu zyskali lepszą nawigację po terminalowym interfejsie Claude Code. Poprawiono również obsługę sesji w tle oraz błędy powodujące ich awarie.

    W zakresie bezpieczeństwa warto zauważyć hardening narzędzia Agent przed prompt injection, co jest istotne przy przetwarzaniu niezaufanych treści z repozytoriów, komentarzy czy webhooków. Dodatkowo poprawiono działanie ultracode, które nie będzie już niepotrzebnie aktywowane na wejściu niepochodzącym od człowieka, takim jak komentarze do PR-ów.

    Wersja 2.1.210 wskazuje kierunek, w jakim zmierza Claude Code: agent ma działać szybciej, przewidywalniej i bezpieczniej. Dla każdego, kto wdraża kod na produkcję za pomocą agenta AI, ta aktualizacja jest warta natychmiastowego wdrożenia.


    Źródła

  • Factory v0.171.0 stawia na stabilność: lepsze zarządzanie kontekstem i wsparcie CLI dla Windows

    Factory v0.171.0 stawia na stabilność: lepsze zarządzanie kontekstem i wsparcie CLI dla Windows

    Platforma Factory otrzymała aktualizację v0.171.0, która koncentruje się na niezawodności narzędzia i ułatwieniu pracy programistom korzystającym z systemu Windows. Deweloperzy zyskali nowy skrypt instalacyjny dla Droid CLI, a także znaczące usprawnienia w zarządzaniu serwerami MCP. Aktualizacja przynosi szereg poprawek, które eliminują uciążliwe problemy techniczne i przyspieszają wdrożenie agenta AI w środowisku deweloperskim.

    Co nowego w pigułce

    • Nowy skrypt instalacyjny dla Windows automatycznie dodaje katalog instalacyjny do PATH, co pozwala na natychmiastowe działanie CLI po instalacji.
    • Przebudowane menu MCP ułatwia podłączanie zewnętrznych narzędzi oraz zarządzanie serwerami w workflow agenta.
    • Wyświetlanie zużycia kontekstu pojawia się od razu po wznowieniu sesji, eliminując potrzebę zgadywania.
    • Poprawione wykrywanie architektury instalatora Windows eliminuje błędy przy wyborze wersji.
    • Wiele krytycznych poprawek, w tym timeouty połączeń MCP, wykrywanie motywu przez SSH oraz błędy interfejsu.

    Windows wreszcie obywatelem pierwszej kategorii

    Deweloperzy na Windows od dawna czuli się niedoceniani w kontekście narzędzi agentowych. Wersja v0.171.0 zmienia tę sytuację. Skrypt instalacyjny dla Droid CLI nie tylko kopiuje pliki, ale także sprawdza, czy katalog docelowy jest już w PATH. Jeśli nie, dodaje go i aktualizuje zmienną w bieżącej sesji terminala.

    Dzięki temu po wpisaniu droid w konsoli narzędzie działa natychmiast, bez potrzeby ręcznego edytowania zmiennych środowiskowych. Choć to może wydawać się drobnym szczegółem, każdy, kto konfigurował toolchain na Windows, wie, że takie detale mogą decydować o czasie potrzebnym na wdrożenie narzędzia.

    Dodatkowo poprawiono wykrywanie architektury instalatora. Wcześniej zdarzały się sytuacje, w których instalator błędnie identyfikował system i próbował zainstalować niekompatybilną wersję. Teraz ten problem został rozwiązany, a CLI uruchamia się szybciej po instalacji dzięki usunięciu zbędnego kroku konfiguracji konsoli.

    MCP i zarządzanie kontekstem bez frustracji

    Kolejnym istotnym elementem tej aktualizacji są poprawki związane z Model Context Protocol (MCP). MCP to mechanizm, który pozwala Factory na łączenie się z zewnętrznymi narzędziami, takimi jak bazy danych czy API monitoringu. W wersji v0.171.0 naprawiono timeouty połączeń, które mogły przerywać sesję w nieodpowiednich momentach.

    Przebudowane menu MCP ułatwia zarządzanie serwerami. Teraz można szybciej zidentyfikować aktywne serwery, a konfiguracja nowych jest bardziej intuicyjna. Dla zespołów devopsowych, które integrują Droid z własnym stackiem, to oszczędność czasu i nerwów.

    Zarządzanie kontekstem również zostało znacząco poprawione. Po wznowieniu sesji od razu widać, ile miejsca w oknie kontekstowym zajmują dotychczasowe wiadomości i dokumenty. To istotna funkcjonalność, która pozwala na lepsze monitorowanie, kiedy agent może zacząć gubić wątki z powodu przekroczenia limitu tokenów.

    Drobne rzeczy, które robią różnicę

    W tej aktualizacji rozwiązano także kilka bardziej szczegółowych problemów. Automatyczne wykrywanie motywu interfejsu nie działało poprawnie przez SSH, co było szczególnie irytujące podczas pracy zdalnej, gdy aplikacja nagle zmieniała wygląd. Teraz działa bez zarzutu.

    Poprawiono również obsługę powiadomień w desktopowej aplikacji oraz niezawodność zapisywania ustawień misji. Choć to nie są zmiany, które przyciągną uwagę na okładkach, to właśnie one sprawiają, że narzędzie staje się bardziej funkcjonalne i mniej uciążliwe w codziennym użytkowaniu.

    Co to oznacza dla zespołów

    Factory pozycjonuje CLI jako główne narzędzie do delegowania pracy agentowi AI z poziomu terminala. Każda aktualizacja, która upraszcza instalację i zwiększa stabilność podstawowych mechanizmów, wpływa na tempo adopcji w zespołach developerskich.

    Dla osób, które wcześniej testowały Factory i napotkały problemy na Windowsie lub frustrujące timeouty MCP, wersja v0.171.0 to dobra okazja, aby dać platformie drugą szansę. Dla tych, którzy już korzystają z Factory na co dzień, aktualizacja oznacza mniej przerw w pracy oraz bardziej przejrzyste informacje o stanie sesji.


    Źródła

  • Zed 1.10.3 naprawia konflikt z npm v12, który blokował start narzędzi deweloperskich

    Zed 1.10.3 naprawia konflikt z npm v12, który blokował start narzędzi deweloperskich

    Zed wydał wersję 1.10.3 13 lipca 2026 roku. To aktualizacja stabilizacyjna, która rozwiązuje problem z menedżerem pakietów npm w wersji 12. Błąd oznaczony numerem #60870 mógł uniemożliwić uruchomienie serwerów językowych na systemach macOS i Linux, co blokowało działanie podpowiadania składni, diagnostyki i nawigacji w kodzie. Łatka jest już dostępna do pobrania, a zespół Zed zachęca do aktualizacji, aby zapewnić płynniejsze środowisko pracy.

    Kluczowe informacje o wydaniu

    • Zed 1.10.3 to stabilna aktualizacja z 13 lipca 2026 roku, skupiona na poprawkach.
    • Naprawiono błąd z npm v12, który powodował problemy przy starcie serwerów językowych na macOS i Linux.
    • Problem dotyczył głównie projektów JavaScript i TypeScript, gdzie LSP odpowiada za autouzupełnianie i diagnostykę.
    • Zgłoszenie #60870 zostało zamknięte w tym wydaniu po wcześniejszych raportach o podobnych symptomach.
    • Aktualizacja jest zalecana szczególnie dla zespołów używających narzędzi opartych na npm.

    Dlaczego ta łatka ma znaczenie dla web developerów

    Serwer językowy jest kluczowym elementem nowoczesnego edytora kodu. Bez niego znikają podpowiedzi składni, komunikaty o błędach oraz możliwość szybkiej nawigacji po projekcie. W kontekście web developmentu, gdzie JavaScript i TypeScript dominują, każda awaria LSP oznacza realną stratę czasu. Deweloperzy Zed, którzy pracują na projektach z npm v12, doświadczali sytuacji, w której edytor uruchamiał się normalnie, ale narzędzia deweloperskie były wyłączone.

    Problem ten nie był nowy. Wcześniejsze zgłoszenia na GitHubie, takie jak #49693 z lutego 2026, opisywały podobne zachowania — po przełączeniu gałęzi w gicie i reinstalacji zależności interfejsy TypeScript nie odświeżały się w edytorze. Pełny restart Zed przywracał prawidłowe działanie. Wersja 1.10.3 rozwiązuje ten problem, eliminując konieczność ręcznego restartowania serwera językowego.

    Szerszy kontekst rozwoju Zed

    To wydanie wpisuje się w szerszy trend rozwoju edytora. W ostatnich tygodniach Zed zyskał wsparcie dla modeli GPT-5.6, rozszerzone opcje Git blame, w tym nowe polecenia editor: blame revision i editor: blame previous revision, a także ustawienie git.diff_base, które pozwala porównywać kod względem HEAD lub gałęzi domyślnej. Te zmiany pokazują, że zespół pracuje nad funkcjami AI i kontroli wersji.

    Zed od dawna zmaga się z pytaniami o bezpieczeństwo swoich automatycznych mechanizmów. W połowie 2024 roku wybuchła dyskusja, gdy odkryto, że edytor pobiera binaria i pakiety npm bez pytania użytkownika o zgodę. Choć tamta kontrowersja dotyczyła innego aspektu architektury, łatka 1.10.3 pokazuje, że zespół aktywnie reaguje na problemy związane z integracją menedżerów pakietów, koncentrując się na stabilności.

    Co to oznacza dla codziennej pracy

    Jeśli pracujesz na macOS lub Linuxie i korzystasz z npm v12, ta aktualizacja może zaoszczędzić ci frustracji związanych z debugowaniem, dlaczego edytor przestał podpowiadać składnię. Zespół Zed zaleca restart serwera językowego w przypadku utrzymujących się problemów, co odpowiada rodzajowi awarii, którą eliminuje wersja 1.10.3.

    Dla projektów webowych, gdzie szybka iteracja i niezawodność narzędzi są kluczowe dla produktywności, takie łatki stabilizacyjne są cenniejsze niż nowe funkcje. To one sprawiają, że środowisko deweloperskie działa w tle, nie przeszkadzając w pracy.


    Źródła

  • Cline 4.0.8 otwiera się na GCP Vertex — teraz wpiszesz własny model z palca

    Cline 4.0.8 otwiera się na GCP Vertex — teraz wpiszesz własny model z palca

    Cline w wersji 4.0.8 wprowadza istotne zmiany w integracji z Google Cloud Vertex AI, poszerzając ofertę o więcej gotowych modeli oraz wprowadzając możliwość ręcznego wpisywania identyfikatorów dla niestandardowych konfiguracji. Deweloperzy korzystający z Vertex mogą teraz łatwiej uzyskać dostęp do nowych modeli, regionalnych oraz wewnętrznych, bez konieczności czekania na aktualizację katalogu.

    Co nowego w integracji z Vertex AI

    • Rozszerzona lista modeli — w interfejsie Cline dostępnych jest więcej modeli hostowanych na platformie Vertex.
    • Swobodny wpis identyfikatora — nowa opcja w rozwijanym menu umożliwia ręczne podanie nazwy modelu, zamiast wyboru z gotowej listy.
    • Autoryzacja bez zmian — konfiguracja opiera się na koncie serwisowym lub domyślnych poświadczeniach aplikacji, z wymogiem aktywnego projektu GCP i włączonej usługi Vertex AI.
    • Przepustowość bez blokady — niestandardowe identyfikatory są przekazywane bez modyfikacji, co umożliwia natychmiastowe działanie modeli eksperymentalnych czy prywatnych wdrożeń.

    Dlaczego to ma znaczenie dla zespołów na GCP

    Vertex AI jest kluczowym elementem ekosystemu Google, oferującym zarządzanie dostępem i kontrolę na poziomie projektu. Cline od dawna wspiera Vertex jako jednego z dostawców modeli, ale wcześniej użytkownicy byli ograniczeni do listy modeli przygotowanej przez zespół Cline. To działało dobrze dla popularnych modeli, ale pojawiały się problemy, gdy nowe modele były dostępne w regionie, ale nie były jeszcze widoczne w interfejsie.

    Dzięki nowej opcji ręcznego wpisywania identyfikatora, można teraz łatwo skopiować identyfikator modelu z konsoli Google Cloud i wkleić go w ustawieniach Cline. Dla zespołów pracujących w złożonych środowiskach, gdzie dostępność modeli różni się między regionami i projektami, oznacza to koniec ręcznego dostosowywania konfiguracji.

    Szerszy obraz: mniej tarć, więcej elastyczności

    Cline od początku stawia na wielodostawczość. Umożliwia użytkownikom przełączanie się między różnymi modelami, takimi jak Claude, Gemini, modele z Vertex czy Deep Seek, bez przywiązywania się do jednego ekosystemu. Wprowadzenie opcji ręcznego wpisywania identyfikatorów dla Vertex to krok w stronę większej elastyczności, pozwalający użytkownikom na samodzielne wybieranie modeli, które najlepiej odpowiadają ich potrzebom.

    W notkach do przyszłych wydań Cline zaznaczono, że identyfikatory modeli Vertex przechodzą przez system bez ingerencji. Oznacza to, że nawet wewnętrzne wdrożenia fine-tuned modeli, przypisane do konkretnego projektu GCP, będą działać tak, jakby były natywnie wspierane. Wystarczy poprawna autoryzacja i aktywny endpoint.

    Jak to skonfigurować

    Proces konfiguracji pozostał bez zmian w porównaniu do wcześniejszych wersji. W ustawieniach Cline należy wybrać GCP Vertex AI jako dostawcę, a następnie podać identyfikator projektu oraz region. Uwierzytelnienie można zrealizować za pomocą klucza konta serwisowego lub domyślnych poświadczeń aplikacji. Różnica polega na tym, że zamiast wybierać z listy modeli, można teraz wpisać własną wartość, na przykład gemini-2.0-flash-exp lub identyfikator wewnętrznego modelu organizacji.

    To oznacza szybszy dostęp do testowych wersji modeli i łatwiejsze włączenie Cline w istniejące pipeline'y AI w firmach. Dla mniejszych zespołów developerskich to jedno kliknięcie mniej i mniej powodów do szukania obejść.

    Aktualizacja jest dostępna w głównym repozytorium Cline na GitHubie, a szczegóły techniczne można znaleźć w oficjalnych changelogach oraz dokumentacji providera w docs.cline.bot.


    Źródła

  • Claude Code 2.1.203: sesje w tle bez zawieszeń i automatyczne odzyskiwanie tokenów

    Claude Code 2.1.203: sesje w tle bez zawieszeń i automatyczne odzyskiwanie tokenów

    Anthropics wprowadziło 7 lipca 2026 roku wersję 2.1.203 Claude Code, która koncentruje się na stabilności działania agentów w tle. Nie wprowadzono nowych funkcji, ale zaktualizowano wiele elementów, które eliminują problemy z zawieszaniem się sesji na macOS, utratą responsywności przy wygasłych tokenach oraz konfliktami w środowiskach wielogałęziowych.

    Kluczowe zmiany w pigułce

    • Automatyczne odzyskiwanie tokenów — sesje w tle nie przestają działać, gdy token demona traci ważność; teraz odzyskują sprawność bez interwencji użytkownika.
    • Widoczny wskaźnik trybu ręcznych uprawnień — szara ikona pauzy w stopce informuje, że Claude Code czeka na ręczne zatwierdzenie akcji.
    • Naprawa 15–20-sekundowych zawieszeń na macOS — fałszywe wykrycie niskiej pamięci nie blokuje już przełączania między sesjami agentów.
    • Rozszerzone raportowanie katalogów roboczych przez MCP — roots/list uwzględnia dodatkowe ścieżki i informuje o zmianach w ich zestawie.
    • Izolacja git worktree i poprawki obsługi zmiennych środowiskowych — mniej konfliktów przy równoległej pracy na wielu gałęziach.

    Koniec z martwymi sesjami w tle

    W poprzednich wersjach występowały problemy, gdy sesja agenta uruchomiona w tle przestawała reagować na komendy attach, reply czy stop. Przyczyną były wygasłe tokeny sesji demona, które system nie potrafił obsłużyć. W wersji 2.1.203 wprowadzono mechanizm automatycznego odzyskiwania — sesja sama się aktywuje po utracie ważności tokena i kontynuuje pracę. Dla zespołów zajmujących się długotrwałymi zadaniami agentowymi to istotna zmiana, która eliminuje potrzebę ręcznego restartu.

    Deweloperzy korzystający z macOS również odetchną z ulgą. Wcześniejsza regresja powodowała, że otwieranie lub przełączanie sesji agenta w tle zamrażało terminal na 15–20 sekund. Problem wynikał z fałszywego alertu o niskiej pamięci, który uruchamiał niepotrzebne procedury oszczędzania zasobów. Łatka usuwa ten problem całkowicie.

    Subagenci, uprawnienia i izolacja środowisk

    Poprawki dotyczą także pracy z subagentami. Każda sesja w tle ma teraz własny katalog CLAUDE_JOB_DIR, co zapobiega kolizjom przy zapisie plików tymczasowych między równolegle działającymi sesjami. To istotny detal, który może zapobiec trudnym do zdiagnozowania błędom w projektach generujących wiele artefaktów pośrednich.

    W interfejsie dodano szary znacznik pauzy w stopce, który jest widoczny, gdy Claude Code działa w trybie ręcznych uprawnień. Wcześniej łatwo było przeoczyć, że narzędzie czeka na akceptację operacji, co prowadziło do frustracji. Teraz wystarczy spojrzeć na dół terminala.

    W zakresie integracji z MCP (Model Context Protocol) roots/list zostało rozszerzone o dodatkowe katalogi robocze wykorzystywane przez sesję. Serwer MCP teraz otrzymuje powiadomienia o zmianach w tym zestawie, co jest istotne w dynamicznych workflow, gdzie ścieżki projektowe ewoluują w trakcie pracy agenta.

    Izolacja git worktree również doczekała się poprawek, podobnie jak obsługa zmiennych środowiskowych. Dla deweloperów pracujących na wielu gałęziach oznacza to mniej niespodziewanych konfliktów i czystsze przełączanie kontekstów. W tle naprawiono także problem z dziedziczeniem nieaktualnej zmiennej PATH na Windowsie oraz błąd w routingu kluczy API, który mógł generować błędy 401.


    Dlaczego to ma znaczenie dla web devu i vibe codingu

    Dla osób korzystających z Claude Code jako asystenta w pisaniu kodu — zarówno w tradycyjnym web developmencie, jak i w podejściu vibe coding, gdzie agent przejmuje większość implementacji — ta aktualizacja jest istotna. Sesje działające w tle są kluczowe dla automatyzacji: przetwarzanie długich zadań, monitorowanie pipeline'ów, reagowanie na zdarzenia w repozytorium. Gdy taka sesja przestaje działać, cały workflow staje w miejscu.

    Wprowadzenie 37 zmian, z których większość to poprawki błędów, dobrze odzwierciedla charakter tego wydania. Nie ma tu spektakularnych nowości, ale zredukowano problemy, które mogły zakłócać pracę. Automatyczne odzyskiwanie tokenów, eliminacja zawieszeń na macOS, widoczny status uprawnień oraz lepsza separacja środowisk — to wszystko sprawia, że narzędzie rzadziej przerywa pracę. Dla zespołów devopsowych i praktyków agent-driven coding to wystarczający powód, aby jak najszybciej zaktualizować oprogramowanie.


    Źródła

  • Factory ulepsza zarządzanie hookami i dodaje przeszukiwanie czatów w wersji v0.161.0

    Factory ulepsza zarządzanie hookami i dodaje przeszukiwanie czatów w wersji v0.161.0

    Nowa aktualizacja Factory wprowadza przeprojektowany menedżer hooków, wsparcie dla terminala WezTerm oraz możliwość wyszukiwania bezpośrednio w transkryptach czatów. Dodatkowo, zoptymalizowano wydajność wyszukiwania, co redukuje zbędne przebudowy cache.

    Co nowego w skrócie

    • Menedżer hooków przeszedł redesign, co ułatwia przeglądanie i konfigurację hooków w projektach.
    • WezTerm zyskał oficjalne wsparcie w konfiguracji terminala, poszerzając dostępne opcje dla deweloperów.
    • Przeszukiwanie transkryptów czatów umożliwia szybkie odnalezienie wcześniejszych instrukcji i decyzji bez ręcznego scrollowania.
    • Optymalizacja cache przyspiesza działanie wyszukiwarki, eliminując niepotrzebne przebudowy po aktualizacjach.

    Co konkretnie zmieniło się w hookach

    System hooków w Factory to mechanizm uruchamiający skrypty powłoki w określonych momentach sesji Droida. Deweloperzy używają go do walidacji kodu, formatowania, logowania czy egzekwowania polityk bezpieczeństwa.

    Zarządzanie tymi skryptami bywało uciążliwe, szczególnie gdy hooki działały na różnych poziomach: użytkownika, projektu i organizacji. Przeprojektowany menedżer rozwiązuje ten problem. Teraz wszystkie hooki są widoczne w jednym widoku, a ich konfiguracja jest bardziej przejrzysta.

    Dla zespołów, które polegają na hookach przy automatyzacji, ta zmiana oznacza mniej czasu spędzonego na debugowaniu konfiguracji. W praktyce szybciej można zidentyfikować, który hook zawodzi i dlaczego.

    WezTerm dołącza do obsługiwanych terminali

    Do tej pory Factory oferowało integrację z popularnymi emulatorami terminala, ale WezTerm, często wybierany przez zwolenników szybkich narzędzi, nie miał oficjalnego wsparcia. Od wersji v0.161.0 konfiguracja terminala obejmuje również to środowisko.

    WezTerm zyskuje popularność dzięki akceleracji GPU i możliwości działania na Windows, macOS i Linuksie bez zmian w konfiguracji. Dla deweloperów przyzwyczajonych do tego emulatora to oznacza, że Factory traktuje niszowe, ale wydajne narzędzia poważnie.

    Przeszukiwanie czatu zmienia workflow

    Funkcja przeszukiwania czatów ma istotny wpływ na codzienną pracę. Transkrypty czatów w Factory mogą zawierać setki wiadomości, szczególnie przy dłuższych sesjach vibe codingu, gdzie kontekst z wcześniejszych promptów często zawiera kluczowe decyzje implementacyjne.

    Możliwość wyszukania konkretnej frazy w historii czatu oszczędza frustracji. Zamiast przewijać całą konwersację, wystarczy wpisać fragment instrukcji czy nazwę pliku, aby trafić od razu do właściwego momentu sesji.

    Co z wydajnością

    Optymalizacja cache to zmiana, która może być niewidoczna na pierwszy rzut oka, ale odczuwalna przy intensywnym korzystaniu z wyszukiwarki. Factory zmniejszyło liczbę zbędnych przebudów cache po aktualizacjach i zmianach konfiguracji.

    W większych projektach, gdzie wyszukiwanie dotyczy zarówno kodu, jak i metadanych sesji, każda sekunda ma znaczenie. Mniej rebuildów oznacza również mniejsze zużycie zasobów, co jest istotne przy pracy na lokalnych maszynach z ograniczoną pamięcią.

    Dlaczego te zmiany mają znaczenie

    Te trzy usprawnienia — hooki, WezTerm i przeszukiwanie czatów — mają wspólny cel: skracają dystans między intencją dewelopera a wykonaniem zadania. Hooki stają się łatwiejsze do ogarnięcia, terminal działa tam, gdzie deweloper chce pracować, a historia rozmów przestaje być trudna do przeszukiwania.

    Wersja v0.161.0 nie wprowadza rewolucji, ale jest to zestaw przemyślanych poprawek, które docenią ci, którzy spędzają w Factory długie godziny, szczególnie przy projektach opartych o AI, gdzie szybki dostęp do kontekstu i sprawne automatyzacje mają kluczowe znaczenie dla tempa pracy.


    Źródła

  • Claude Code 2.1.195: Precyzyjna kontrola myszy w trybie pełnoekranowym i poprawki dyktowania

    Claude Code 2.1.195: Precyzyjna kontrola myszy w trybie pełnoekranowym i poprawki dyktowania

    Anthropic wypuściło 26 czerwca 2026 roku aktualizację Claude Code 2.1.195, która wprowadza nową zmienną środowiskową do zarządzania interakcjami myszy w terminalu oraz naprawia kilka błędów związanych z dyktowaniem głosowym i zarządzaniem wtyczkami. To wydanie koncentruje się na poprawie stabilności, co jest istotne zarówno w codziennej pracy programisty, jak i w sesjach zdalnych.

    Kluczowe zmiany w skrócie

    • CLAUDE_CODE_DISABLE_MOUSE_CLICKS – nowa zmienna środowiskowa blokująca kliknięcia, przeciąganie i najeżdżanie myszą w trybie pełnoekranowym, przy zachowaniu przewijania kółkiem
    • Dokładne dopasowanie hooków – naprawiono błąd, przez który identyfikatory z myślnikami (np. code-reviewer) uruchamiały się przy częściowym dopasowaniu nazwy
    • Poprawki dyktowania – macOS przestał gubić słowa w środku zdań, a języki bez spacji (japoński, chiński, koreański, tajski) działają teraz poprawnie
    • Bezpieczniejsza instalacja wtyczek – zewnętrzne pluginy nie omijają już ekranu zgody przy niektórych ścieżkach ładowania

    Dlaczego kontrola myszy w terminalu ma znaczenie

    Tryb pełnoekranowy w Claude Code to środowisko, w którym programiści spędzają długie godziny. Przypadkowe kliknięcie może przerwać zaznaczenie tekstu, przesunąć kursor w nieoczekiwane miejsce albo wywołać nieplanowaną akcję. Zmienna CLAUDE_CODE_DISABLE_MOUSE_CLICKS rozwiązuje ten problem, wyłączając kliknięcia, przeciąganie i hover, ale pozostawiając możliwość przewijania kółkiem. Dzięki temu można przeglądać długie logi czy output komend bez ryzyka przypadkowej interakcji.

    To szczególnie przydatne w środowiskach DevOps, gdzie sesje terminalowe często działają na zdalnych serwerach przez wiele godzin. Każde niechciane kliknięcie mogło wcześniej prowadzić do utraty kontekstu lub konieczności cofania zmian.

    Hooki przestały się mylić – dokładne dopasowanie identyfikatorów

    W ekosystemie wtyczek i serwerów MCP nazwy z myślnikami są powszechne. Identyfikatory takie jak code-reviewer, mcp__brave-search to standard w automatyzacji. Problem polegał na tym, że hooki dopasowywały się przez substring, co prowadziło do nieoczekiwanych akcji pobocznych.

    W wersji 2.1.195 mechanizm hooków przeszedł na dokładne dopasowanie. Każdy identyfikator jest teraz sprawdzany w całości, co eliminuje niespodzianki przy złożonych pipeline'ach automatyzacji. Dla zespołów utrzymujących rozbudowane zestawy narzędzi to oszczędność czasu na debugowaniu.

    Dyktowanie głosowe – języki bez spacji w końcu działają

    Dyktowanie głosowe – języki bez spacji w końcu działają

    Użytkownicy macOS zgłaszali problemy z gubieniem słów podczas dyktowania. Claude Code gubił wyrazy w środku zdań, co przy kodowaniu głosowym prowadziło do frustracji. Aktualizacja naprawia ten błąd.

    Dodatkowo, wprowadzono wsparcie dla języków, które nie używają spacji między słowami – japońskiego, chińskiego, koreańskiego i tajskiego. Wcześniej automatyczne zatwierdzanie tekstu w tych językach nie działało poprawnie. Teraz mechanizm auto-submit rozpoznaje granice poprawnie, co ułatwia dyktowanie promptów w tych językach.

    Wtyczki i procesy w tle – mniej niespodzianek

    Wtyczki i procesy w tle – mniej niespodzianek

    W kontekście bezpieczeństwa, zewnętrzne pluginy przy niektórych ścieżkach ładowania omijały ekran zgody na instalację. Claude Code 2.1.195 zamyka tę lukę – każda instalacja przechodzi przez standardowy proces akceptacji. To istotna zmiana w środowiskach korporacyjnych, gdzie audyt narzędzi jest wymagany.

    Poprawiono również obsługę demonów agentów w tle. Sesje zdalne i długotrwałe procesy, które wcześniej mogły się zawiesić, działają teraz stabilniej. Zaktualizowano checklistę provisioningu dla sesji Remote, co sprawia, że start środowisk zdalnych jest bardziej przewidywalny.

    Co to oznacza dla web developerów i DevOps

    Wydanie 2.1.195 nie wprowadza spektakularnych nowości wizualnych, ale poprawia codzienną pracę. Kontrola myszy w terminalu to istotna zmiana, która doceni każdy, kto doświadczył problemów z przypadkowymi kliknięciami w trybie pełnoekranowym. Dokładne dopasowanie hooków eliminuje ciche błędy w pipeline'ach automatyzacji, a poprawki dyktowania ułatwiają pracę zespołom spoza kręgu anglojęzycznego.

    Wszystkie zmiany wchodzą automatycznie przy aktualizacji – wystarczy standardowe claude update i restart sesji. Jeśli używasz trybu pełnoekranowego, warto rozważyć ustawienie nowej zmiennej środowiskowej.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

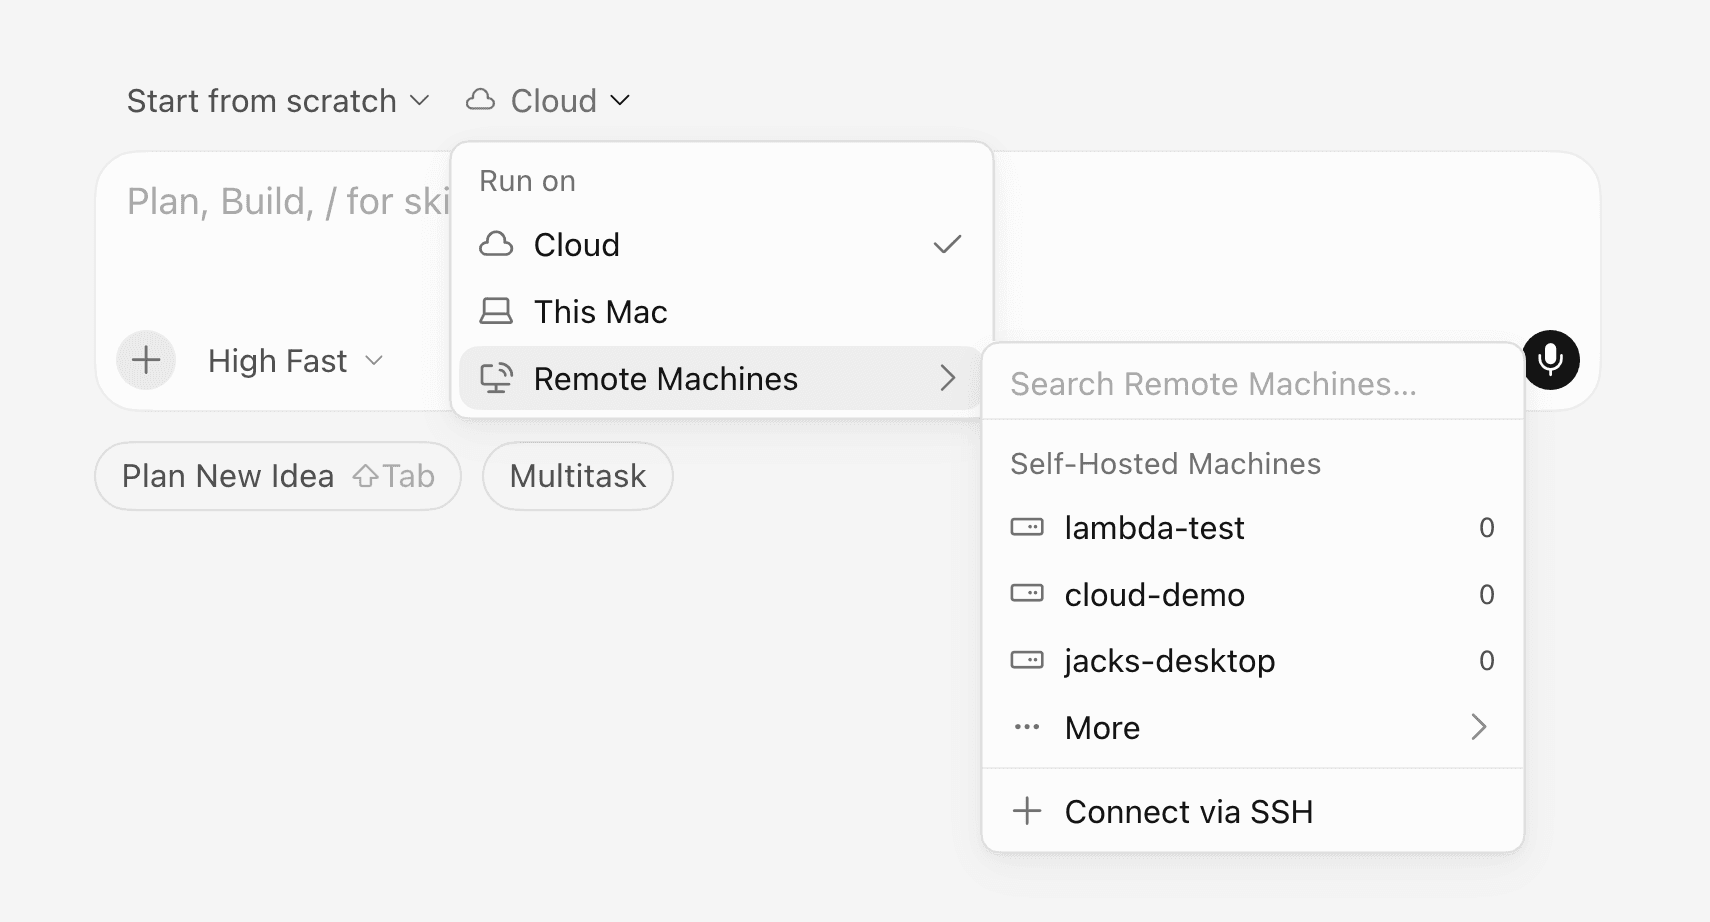
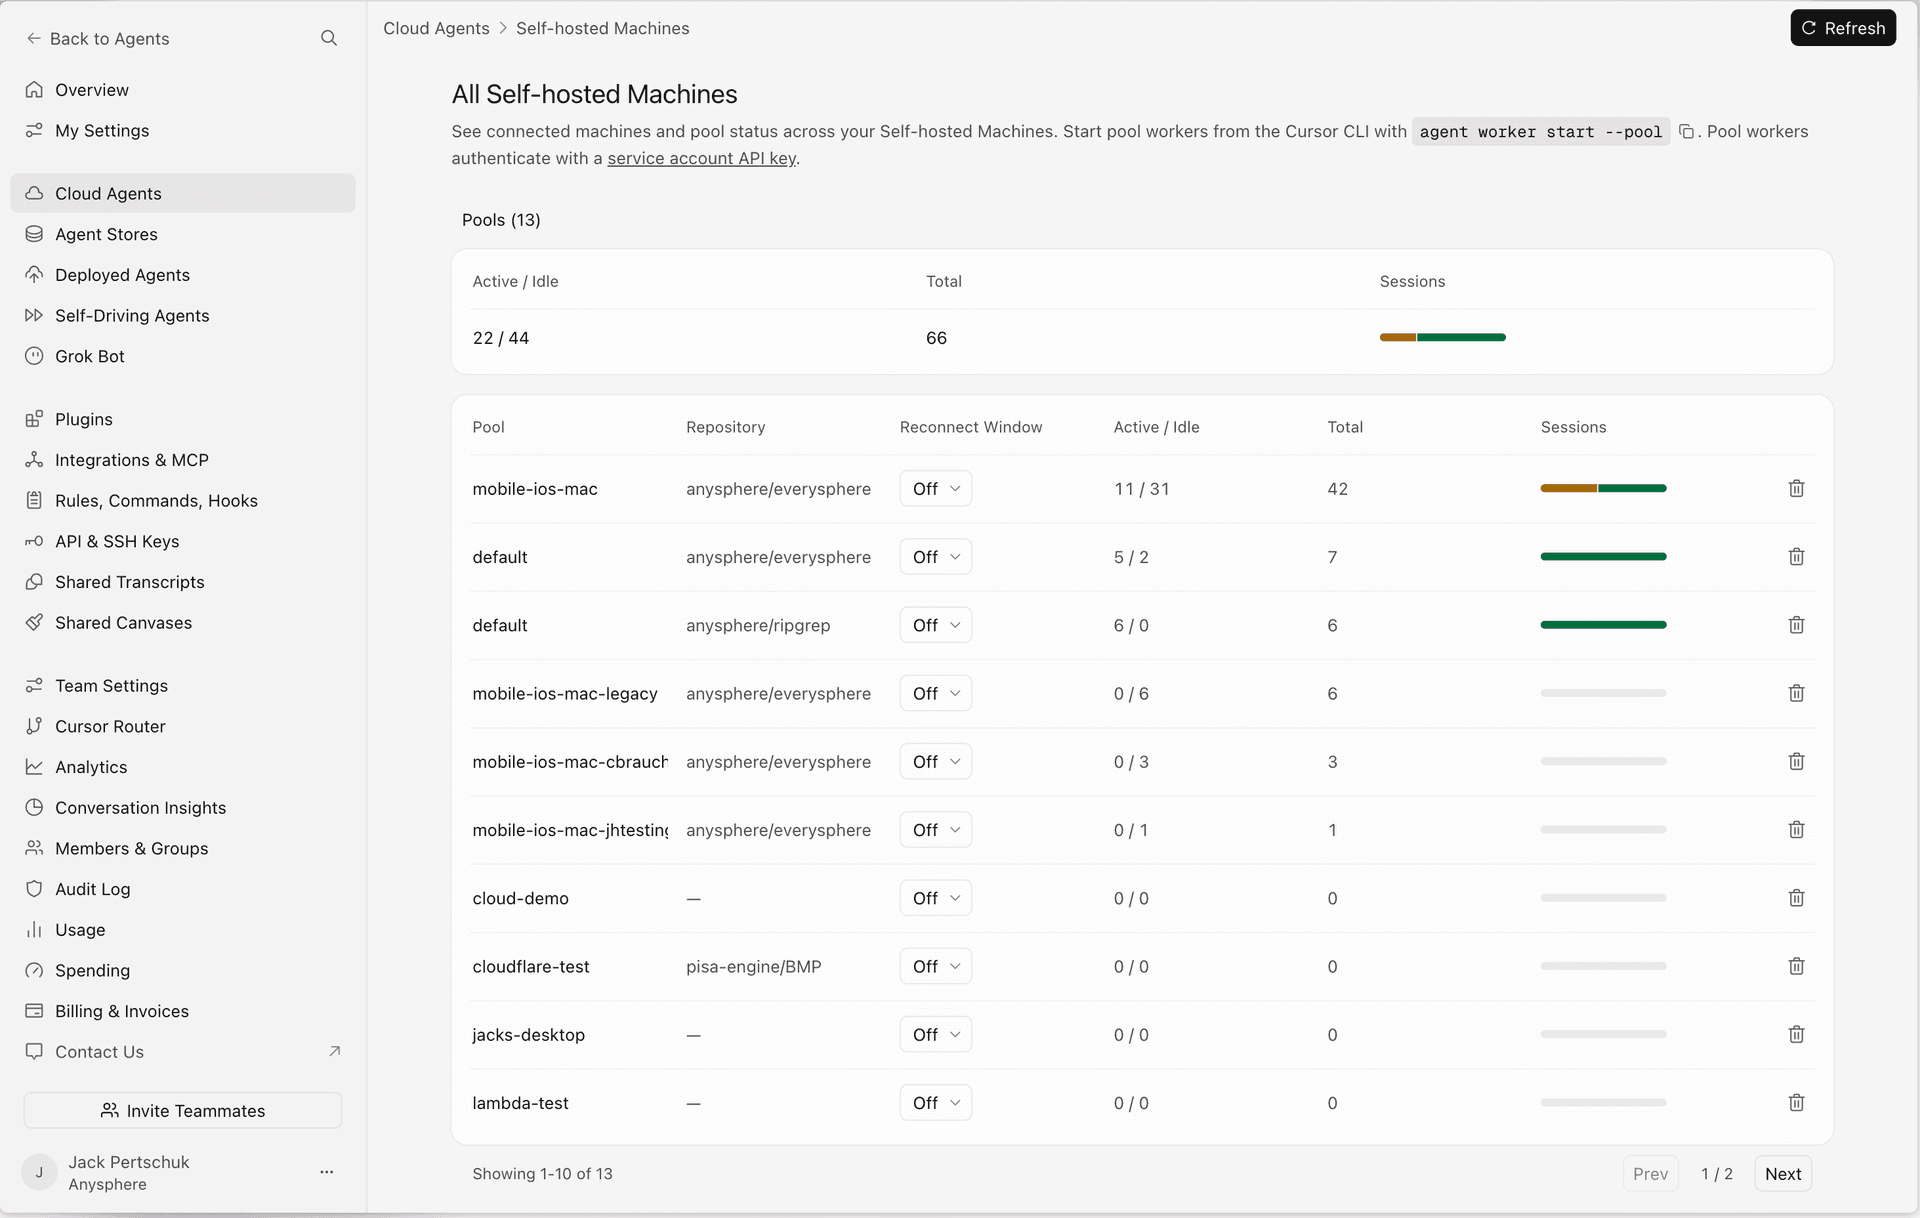
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła