Kategoria: Narzędzia AI

  • Google Antigravity 2.4.3 z podglądem plików i limitami czasowymi dla MCP

    Google Antigravity 2.4.3 z podglądem plików i limitami czasowymi dla MCP

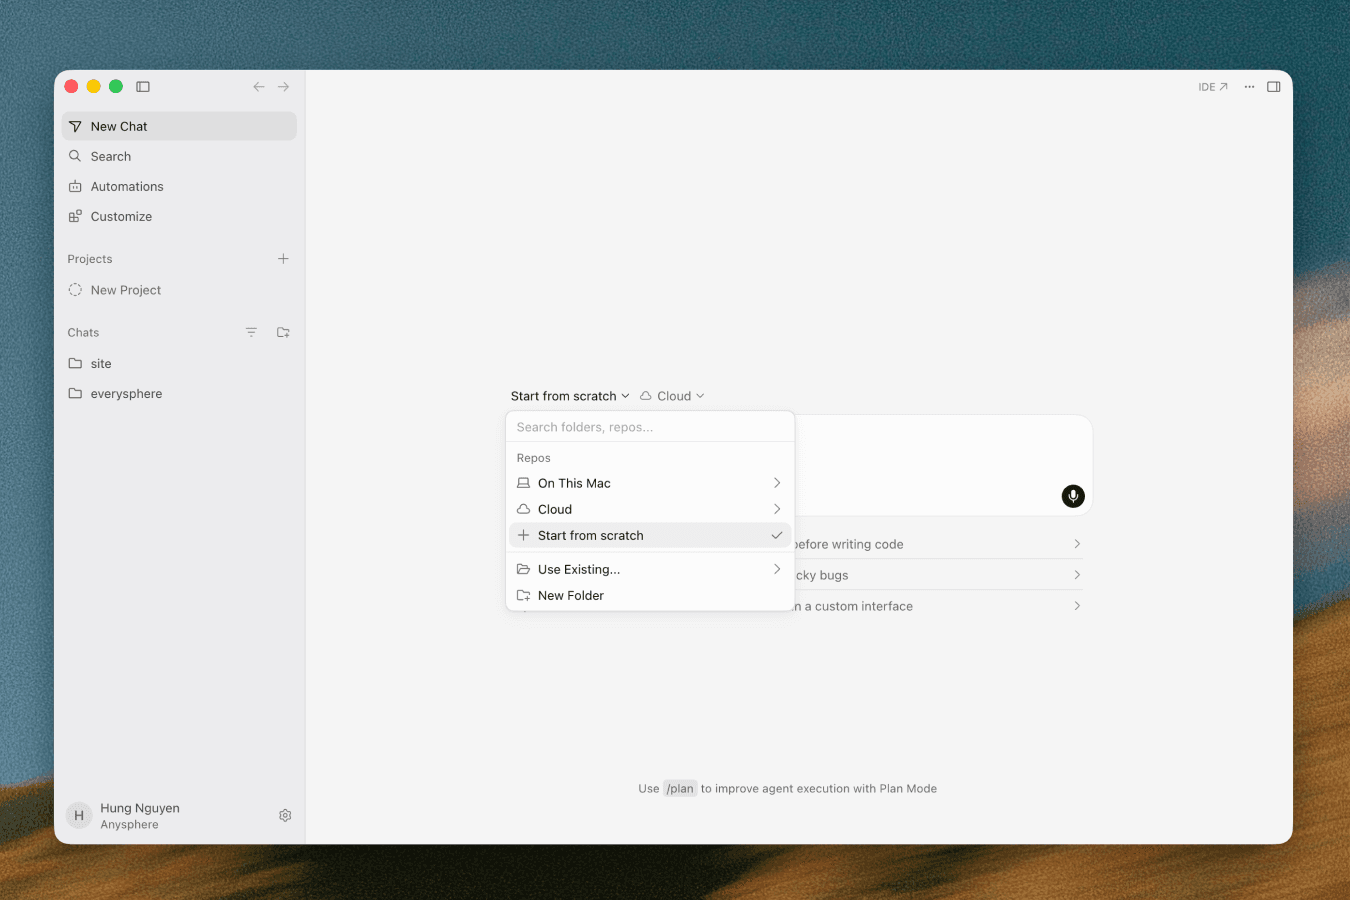
    Google udostępniło 28 lipca 2026 roku aktualizację Google Antigravity 2.4.3, która wprowadza karty podglądu w panelu pomocniczym, obsługę załączników w formatach JSON, Markdown i CSV oraz mechanizmy timeoutów dla serwerów MCP. W tej wersji wprowadzono 17 usprawnień, w tym optymalizacje wydajności interfejsu oraz poprawki stabilności.

    Kluczowe zmiany w skrócie

    • Karty podglądu w panelu pomocniczym otwierają pliki tymczasowo i ponownie wykorzystują tę samą kartę przy kolejnych plikach.
    • Załączniki .json, .md i .csv można teraz dodawać bezpośrednio do czatu, z wizualnymi oznaczeniami dla JSON i Markdown.
    • Timeouty MCP ograniczają czas oczekiwania na połączenie z serwerem, listowanie narzędzi oraz wykonanie wywołania.
    • Skrót Cmd+L / Ctrl+L wstawia zaznaczony tekst do pola czatu jako cytat.
    • Filtrowanie historii rozmów zyskało nowy tryb „Only Unread” dla projektów z wieloma wątkami.

    Karty podglądu zmieniają nawigację po plikach

    W poprzednich wersjach każde otwarcie pliku w panelu pomocniczym tworzyło stałą kartę. W wersji 2.4.3 wprowadzono tryb tymczasowy, w którym plik otwiera się w karcie podglądu, a ta sama karta jest używana ponownie, gdy użytkownik otworzy kolejny plik. Dopiero podwójne kliknięcie promuje podgląd do stałej karty.

    To zmiana, która przynosi korzyści osobom pracującym w web development. Przeglądanie wielu plików źródłowych, takich jak komponenty, style czy konfiguracje, nie wymaga już zamykania zbędnych kart. Panel pozostaje uporządkowany, a kontekst pracy nie ginie w natłoku otwartych dokumentów.

    Załączniki plikowe trafiają do czatu

    Kolejna zmiana dotyczy bezpośredniego przekazywania danych do rozmowy. Od wersji 2.4.3 pole czatu akceptuje pliki z rozszerzeniami .json, .md i .csv. Załączniki JSON i Markdown mają odrębne wizualne oznaczenia w polu wprowadzania, co ułatwia identyfikację typu danych.

    Eliminuje to potrzebę ręcznego kopiowania zawartości plików konfiguracyjnych, dokumentacji czy zbiorów danych. Dla programistów łączących Google Antigravity 2.4.3 z danymi w formacie CSV oznacza to szybsze włączanie kontekstu do zapytań, bez konieczności wklejania dużych ilości tekstu w okno czatu.

    Timeouty MCP zapobiegają zawieszaniu agentów
    Timeouty MCP zapobiegają zawieszaniu agentów

    W tej wersji wprowadzono jawne limity czasowe dla integracji z serwerami Model Context Protocol. Google Antigravity 2.4.3 ustala limity czasowe dla trzech operacji: połączenia z serwerem MCP, pobrania listy narzędzi oraz wykonania pojedynczego wywołania narzędzia.

    Domyślne wartości to 300 sekund dla połączenia i listowania narzędzi oraz 180 sekund dla każdego wywołania. Użytkownicy mogą dostosować te ustawienia przez parametr timeoutSeconds, a wartość -1 całkowicie wyłącza limity.

    Dla zespołów DevOps i deweloperów korzystających z MCP do repozytoriów, baz danych czy systemów wdrożeniowych to koniec problemów z zawieszonymi serwerami, które blokowały agentów bez wyraźnego punktu wyjścia. Awaria jest teraz wykrywana w przewidywalnym czasie.

    Skróty klawiszowe i filtrowanie historii
    Skróty klawiszowe i filtrowanie historii

    Nowy skrót — Cmd+L na macOS lub Ctrl+L na Windows i Linux — wstawia zaznaczony tekst do pola czatu jako cytat. To ułatwia odniesienia do fragmentów kodu czy dokumentacji bez konieczności ich ręcznego przepisywania.

    Filtrowanie historii rozmów również zostało ulepszone. Tryb „Only Unread” pozwala szybko odnaleźć wątki wymagające uwagi w projektach z wieloma wcześniejszymi konwersacjami.

    Wydajność bez konkretnych liczb

    Google opisuje wersję 2.4.3 jako zawierającą optymalizacje wydajności interfejsu oraz poprawki błędów. Jednak oficjalne materiały nie podają konkretnych wartości dotyczących czasu uruchamiania, zużycia pamięci ani opóźnień. Należy to traktować jako opis jakościowy.

    Google Antigravity 2.4.3 domyślnie aktualizuje się automatycznie do najnowszej wersji, więc większość użytkowników otrzyma te zmiany bez dodatkowych kroków. Użytkownicy mogą również uzyskać dostęp do wcześniejszych wydań przez stronę releases.
    Źródła

  • Factory usprawnia interakcję z agentem — komendy w trakcie pracy i mądrzejsze delegowanie zadań

    Factory usprawnia interakcję z agentem — komendy w trakcie pracy i mądrzejsze delegowanie zadań

    Najnowsza aktualizacja Factory, oznaczona jako CLI v0.181.0 i Desktop v0.138.0 z 27 lipca 2026 roku, wprowadza zmiany, które przyspieszają codzienną pracę z agentem AI. Najważniejszą nowością jest możliwość wydawania poleceń slash bez czekania na zakończenie obecnego zadania przez agenta. Dodatkowo, wprowadzono bardziej selektywne delegowanie pracy do podagentów w modelach OpenAI oraz efektywne wykorzystanie już zebranych raportów.

    • Komendy slash działają teraz w trakcie aktywnych tur agenta — można skorygować kierunek pracy bez czekania na zakończenie zadania
    • Agent rzadziej deleguje zadania podagentom przy użyciu modeli OpenAI, chociaż brak konkretnych danych
    • Raporty podagentów są ponownie wykorzystywane zamiast ponownego odczytywania tych samych plików
    • Operacje Git zyskują mechanizm ponawiania przy zablokowanym indeksie, co eliminuje irytujące błędy
    • Konfiguracje modeli BYOK są teraz przypisywane do konkretnego komputera, a nie globalnie

    Szybsza interakcja bez przestojów

    Praca z agentem Factory dotychczas przypominała rozmowę, w której trzeba było czekać, aż druga strona skończy mówić. Jeśli agent analizował repozytorium lub generował kod, nie można było w międzyczasie wydać nowego polecenia. Ta aktualizacja to zmienia — komendy slash można wysyłać w trakcie pracy agenta.

    To zmiana, która skraca pętlę feedbacku. Deweloperzy nie muszą już czekać, aż agent utknie w martwym punkcie — mogą od razu go przekierować. Przy dłuższych zadaniach, takich jak testowanie czy refaktoryzacja, różnica jest zauważalna.

    Mniej niepotrzebnych delegacji i szybsza praca z plikami

    Kolejna zmiana dotyczy sposobu, w jaki agent korzysta z podagentów w modelach OpenAI. W skrócie, robi to rzadziej. Factory nie ujawnia jednak, o ile rzadziej — brak twardych danych o redukcji wywołań czy oszczędnościach tokenów. Mimo to, zasada ta ma sens, ponieważ nie każda drobna czynność wymaga uruchamiania osobnego podagenta.

    Ciekawszy jest mechanizm ponownego użycia raportów. Po tym, jak podagent przeanalizuje zestaw plików, główny agent może odwołać się do jego raportu, zamiast ponownie odczytywać te same pliki. To szczególnie przydatne przy wieloetapowym debugowaniu, gdzie wracamy do tych samych fragmentów kodu. Mniej zbędnych odczytów dyskowych przyspiesza pracę, chociaż brak opublikowanych benchmarków.

    Drobne, ale potrzebne poprawki

    Zespół Factory naprawił także problem z Gitem. Gdy inny proces blokował indeks, operacja checkout kończyła się błędem. Teraz mechanizm ponawia próbę, co ma znaczenie, zwłaszcza przy zautomatyzowanych workflow, gdzie wiele procesów równolegle dotyka repozytorium.

    W konfiguracjach BYOK (bring-your-own-key) również zaszła zmiana. Modele są teraz przypisywane do konkretnego komputera, co eliminuje ryzyko, że konfiguracja z jednej maszyny przypadkowo wyląduje w kontekście innej. To praktyczne zabezpieczenie przy pracy na kilku środowiskach jednocześnie.

    Warto również zauważyć, że konfiguracje serwerów MCP zyskały opcjonalne pole resource do nadpisywania wskaźnika zasobu OAuth.

    Co wiemy, a czego nie

    Factory przyzwyczaiło do tego, że ich notatki do wydań są bardziej jakościowe niż ilościowe. Nie znajdziemy tu wykresów ani procentów — twórcy mówią o „szybszym follow-upie” i „większej odporności”, ale nie podają konkretnych liczb. To nie zarzut, ale warto mieć świadomość, że deklarowana poprawa wydajności jest opisowa, a nie oparta na publicznie dostępnych benchmarkach.

    Mimo to kierunek zmian jest jasny: agent ma być bardziej interaktywny, mniej redundantny w działaniu i odporniejszy na typowe błędy środowiskowe. Wersja CLI v0.181.0 i Desktop v0.138.0 nie przynosi rewolucji, ale wprowadza zestaw poprawek, które poprawiają codzienną pracę, szczególnie dla tych, którzy spędzają z Factory długie godziny.


    Źródła

  • Google Antigravity 2.4.2: Załączniki JSON i Markdown trafiają prosto do czatu, a agenci nie wiszą już na martwych serwerach

    Google Antigravity 2.4.2: Załączniki JSON i Markdown trafiają prosto do czatu, a agenci nie wiszą już na martwych serwerach

    Google wprowadziło aktualizację Google Antigravity 2.4.2, która koncentruje się na dwóch kluczowych aspektach pracy z agentami: przygotowywaniu kontekstu oraz obsłudze awarii zewnętrznych narzędzi. Użytkownicy mogą teraz przesyłać pliki .json, .md i .csv do czatu, a nowe limity czasowe dla połączeń MCP eliminują sytuacje, w których agent czeka bez końca na odpowiedź niedostępnego serwera.

    Co nowego w pigułce

    • Podgląd w panelu pomocniczym otwiera się w kartach, co ułatwia przełączanie między wygenerowanymi artefaktami i widokami pomocniczymi, zachowując bieżący kontekst.
    • Skróty klawiaturowe do cytowania przyspieszają wklejanie fragmentów kodu do rozmowy z agentem, co jest przydatne podczas tłumaczenia i debugowania.
    • Załączniki JSON i Markdown trafiają bezpośrednio do czatu, a interfejs wyraźnie je oznacza wizualnie.
    • Pliki CSV są odczytywane przez agenta jako zwykły tekst, co eliminuje potrzebę ręcznego przeklejania danych tabelarycznych.
    • Timeouty dla MCP kończą oczekiwanie na nieodpowiadające serwery i narzędzia, co zapobiega zablokowaniu sesji.

    Lepsza kontrola nad tym, co widzi agent

    Zmiany w interfejsie są istotne. Karty w panelu pomocniczym rozwiązują problem, z którym borykają się użytkownicy pracujący z wieloma plikami jednocześnie. Dzięki nim można sprawnie przechodzić między artefaktami, nie tracąc orientacji w głównym zadaniu.

    Skróty do cytowania tekstu to odpowiedź na potrzeby programistów, którzy często proszą agenta o analizę konkretnego fragmentu kodu. Zamiast zaznaczać myszą i klikać „wklej”, wystarczy jedno naciśnięcie klawiszy, aby wybrany blok trafił do konwersacji. To drobna zmiana, ale znacząco oszczędza czas podczas dłuższych sesji.

    Pliki konfiguracyjne bez zbędnego kombinowania

    Pliki konfiguracyjne bez zbędnego kombinowania

    Nowe formaty załączników odpowiadają typowym elementom workflow programistycznego i DevOps. Użytkownicy mogą teraz łatwo przesyłać agentowi package.json, konfigurację deploymentu, plik README, odpowiedź z API czy zrzut CSV, co upraszcza proces przesyłania plików.

    Wizualne oznaczenia typów plików pomagają utrzymać porządek, gdy w czacie pojawia się kilka różnych załączników. Agent otrzymuje kontekst w ustrukturyzowanej formie, co prowadzi do bardziej precyzyjnych odpowiedzi i mniej domysłów.

    MCP bez zwisów

    MCP bez zwisów

    Jednym z największych problemów integracji z zewnętrznymi serwerami MCP były sytuacje, gdy narzędzie przestawało odpowiadać. Agent i użytkownik czekali, a sesja stała w miejscu. Timeouty dla połączeń i wywołań narzędzi wprowadzają jasne zasady: jeśli serwer nie reaguje, agent otrzymuje sygnał błędu, zamiast czekać bez końca.

    Warto również zwrócić uwagę na poprawki diagnostyczne. Wcześniej serwer, który przestał działać, mógł figurować jako Ready, co prowadziło do frustracji podczas debugowania. Teraz nieprawidłowo zakończone procesy są oznaczane jako Error, a zamknięte sesje znikają z listy. Ta zmiana znacznie ułatwia identyfikację problemów, czy to po stronie agenta, konfiguracji, czy samego serwisu MCP.

    Google Antigravity 2.4.2 wykorzystuje MCP jako pomost do lokalnych narzędzi deweloperskich, baz danych, parserów plików i zdalnych API, dlatego stabilność tego mostu jest kluczowa.

    Wydajność i reguły zatwierdzania

    Aktualizacja obejmuje także mniej widoczne, ale równie ważne obszary. Poprawiono szybkość działania historii konwersacji, co jest szczególnie odczuwalne podczas długich sesji, gdy lista wymian z agentem może urosnąć do setek wpisów. Interfejs ma również reagować szybciej, co powinno poprawić płynność scrollowania i przełączania widoków.

    Dodatkowo, udoskonalono reguły zatwierdzania komend w przypadkach, gdy agent proponuje złożone polecenia, które wykonują kilka operacji jednocześnie. Dla programistów pracujących z agentem w trybie wymagającym potwierdzania każdego ruchu, ta zmiana zmniejsza ryzyko przypadkowego zatwierdzenia niebezpiecznej operacji.

    Aktualizacja jest wprowadzana stopniowo i może zająć kilka dni, zanim dotrze do wszystkich użytkowników.


    Źródła

  • Cline 4.0.0 przechodzi na architekturę SDK – wspólny runtime dla rozszerzenia i CLI

    Cline 4.0.0 przechodzi na architekturę SDK – wspólny runtime dla rozszerzenia i CLI

    Cline wypuściło wersję 4.0.0, która przenosi całą logikę działania z rozszerzenia VS Code do współdzielonego środowiska SDK. To znacząca aktualizacja, która stanowi fundament dla nowego modelu rozwoju narzędzia. Od teraz tury agenta, wykonanie narzędzi, koordynacja Plan/Act, serwery MCP, checkpointy, telemetria oraz historia zadań przechodzą przez tę samą warstwę bazową, niezależnie od tego, czy korzystasz z edytora, CLI, czy integrujesz SDK w swojej aplikacji.

    Zmiana eliminuje powielanie kodu między różnymi frontendami. Dla osób pracujących w nurcie vibe codingu i agentowego developmentu oznacza to przewidywalność. Zachowanie agenta w VS Code ma być identyczne jak w terminalu, ponieważ za obydwoma stoi ten sam runtime.

    Co niesie nowa architektura – kluczowe fakty

    • Współdzielone SDK (@cline/sdk, @cline/core, @cline/agents, @cline/llms, @cline/shared) zastępuje logikę wbudowaną dotąd bezpośrednio w rozszerzenie VS Code – warstwy są rozdzielone, a zależności płyną w dół od core do shared.
    • Nowy panel Customize wewnątrz rozszerzenia pozwala przeglądać i instalować wtyczki, serwery MCP oraz umiejętności (Skills) bez potrzeby edytowania plików konfiguracyjnych.
    • Kolejkowanie promptów w czacie sprawia, że wiadomości wysłane, gdy agent jest zajęty, nie przepadają – czekają w kolejce i można je anulować przed wykonaniem.
    • Konfiguracja providerów została scentralizowana wokół ustawień SDK, zamiast być rozproszona w opcjach dostępnych tylko z poziomu rozszerzenia.
    • Wydanie zawiera również łatki stabilizujące terminal, budżetowanie outputu narzędzi oraz uwierzytelnianie, ale wersja 4.0.1 szybko przywróciła kod rozszerzenia do stanu sprzed migracji (4.0.0), wycofując zmiany z powodu regresji – prace nad SDK są kontynuowane osobno.

    Marketplace i wtyczki – ekosystem, który zaczyna oddychać

    Rynek narzędzi dla AI-asystentów kodowania rozwija się, ale mało który edytor pozwala na tak swobodne rozbudowywanie funkcji bez pisania wrapperów. Cline wprowadza teraz panel Customize bezpośrednio w rozszerzeniu.

    Znajdziesz tam trzy kategorie: Skills, serwery MCP i Plugins. Te ostatnie to mechanizm rozszerzania Cline o własne narzędzia i przepływy pracy – w tym takie oparte o MCP. Pakiety wtyczek spod ~/.agents/plugins/* są automatycznie wykrywane, a ich umiejętności udostępniane jako plugin-name:skill-name. Całe zarządzanie włączaniem i wyłączaniem odbywa się teraz w ustawieniach huba, więc klient nie potrzebuje już własnego loadera ani osobnego przechowywania stanu.

    Co istotne, katalog .agents/plugins wewnątrz repozytorium roboczego jest celowo ignorowany. Otwarcie cudzego projektu nie uruchomi automatycznie kontrolowanych przez niego serwerów MCP – bezpieczeństwo jest priorytetem.

    To jeden z tych ruchów, które od razu widać w codziennej pracy. Koniec z ręcznym edytowaniem cline_mcp_settings.json, gdy chcesz podłączyć nowe źródło danych czy narzędzie.

    SDK jako warstwa integracyjna – nie tylko dla edytora

    SDK jako warstwa integracyjna – nie tylko dla edytora

    Opublikowana dokumentacja SDK opisuje je jako framework open source do budowania aplikacji agentowych. To ten sam kod, na którym działają rozszerzenia IDE i CLI. Architektura została rozbita na pakiety warstwowe – zależności idą od core w dół do agents, llms i shared, co wymusza czysty rozdział odpowiedzialności.

    Dla zespołów DevOps i osób automatyzujących przepływy pracy ma to konkretne zalety. Ten sam runtime agenta można teraz wykorzystać w integracjach CI/CD, skryptach czy własnych narzędziach bez przechodzenia przez edytor. Jest również RemoteEnvironmentService – nowy komponent SDK do uruchamiania sesji na zdalnym hoście przez SSH. Helper binarny ląduje na maszynie zdalnej, hub odpala się lokalnie, a tunel SSH łączy oba końce. Żadne hasła nie przechodzą przez połączenie – tylko klucze, a profil trzymany jest z uprawnieniami 0600.

    Nie jest to jeszcze podpięte pod GUI czy komendę CLI, ale jako klocek SDK już działa. Kto buduje własne narzędzia, zyskuje gotową ścieżkę do zdalnego wykonywania agenta na Linuksie i macOS (x64/arm64).

    Stabilność i regresje – cena ambitnej migracji

    Wydanie 4.0.0 pojawiło się 26 czerwca 2026 i niemal natychmiast ujawniło problemy. Na tyle poważne, że wersja 4.0.1 wycofała rozszerzenie do kodu sprzed migracji (4.0.0). To klasyczny scenariusz przy tak głębokiej przebudowie – nowa ścieżka runtime'u dotyka wszystkiego: od checkpointów po kompaktowanie historii i logowanie zdarzeń.

    Mimo to kierunek jest jasny. Zespół pracuje nad stabilnością SDK – obejmuje to m.in. retry modeli z exponential backoff, zmiany w indeksowaniu checkpointów, poprawki dla run_commands oraz zabezpieczenia w apply_patch. Szczegóły konkretnych wydań SDK nie zostały jednak potwierdzone w weryfikowalnych notach.

    To wszystko detale, które przy masowej migracji mają znaczenie między stabilnym narzędziem a frustracją. Na razie historia wersji mówi wprost: jeśli potrzebujesz niezawodności, korzystaj ze stabilnego kanału. Jeśli chcesz testować nową architekturę, SDK rozwija się równolegle, ale rozszerzenie VS Code wróciło tymczasowo do sprawdzonej bazy.


    Źródła

  • Cline CLI v3.0.27: nowe komendy i usprawnione kreatory MCP

    Cline CLI v3.0.27: nowe komendy i usprawnione kreatory MCP

    Wraz z wydaniem wersji 3.0.27, datowanej na 17 czerwca 2026 roku, Cline CLI wprowadza trzy istotne ulepszenia: nowe polecenie do zarządzania umiejętnościami, kreator ustawień MCP z predefiniowanymi wartościami oraz poprawioną walidację danych wejściowych. Aktualizacja koncentruje się na wygodzie użytkowników, zmniejszając potrzebę ręcznej konfiguracji i minimalizując błędy spowodowane niejednoznacznymi komendami.

    Najważniejsze zmiany

    • Polecenie cline skill upraszcza instalację i zarządzanie umiejętnościami agenta, domyślnie zapisując je w katalogu Cline.
    • Predefiniowany kreator MCP prowadzi użytkownika przez konfigurację serwera, co zmniejsza ryzyko błędów składniowych.
    • Ulepszona obsługa błędów OAuth dla wtyczek MCP — komunikaty są teraz bardziej zrozumiałe i wskazują konkretną przyczynę problemu.
    • Ostrzejsza walidacja wejścia odrzuca nieznane polecenia oraz frazy wielowyrazowe bez cudzysłowu, zamiast traktować je jako prompt.
    • Spójność składni z istniejącymi komendami cline plugin install i cline mcp, co eliminuje potrzebę nauki nowej składni.

    cline skill — zarządzanie umiejętnościami bez zbędnego szumu

    Dotychczas, aby rozszerzyć możliwości agenta o dodatkowe umiejętności, użytkownicy musieli zmagać się z ręczną konfiguracją. Nowa komenda cline skill zmienia ten proces — działa podobnie do cline plugin install i cline mcp. Użytkownik instaluje, zarządza i korzysta z umiejętności.

    Zainstalowane umiejętności trafiają domyślnie do katalogu agenta Cline, co zapobiega rozrzucaniu plików po różnych lokalizacjach w systemie. Dla zespołów automatyzujących swoje środowiska deweloperskie, to znaczące ułatwienie — wystarczy jedna komenda, aby przygotować agenta do pracy z określonym zestawem narzędzi.

    Kreator MCP: mniej zgadywania, więcej działania

    Kreator MCP: mniej zgadywania, więcej działania

    Drugą nowością jest predefiniowany kreator instalacji serwerów MCP. Użytkownik nie musi już samodzielnie wpisywać nazwy serwera, typu transportu, ścieżek do komend czy nagłówków HTTP, lecz przechodzi przez prosty formularz z podpowiedziami.

    Choć może to brzmieć nieznacznie, w praktyce oszczędza to sporo czasu. Konfiguracja MCP, która łączy Cline z zewnętrznymi API i usługami, bywa kapryśna. Literówka w ścieżce, brakujący cudzysłów czy pomylony typ transportu mogą prowadzić do frustracji. Kreator znacznie redukuje ryzyko takich błędów.

    Warto również zauważyć, że Cline CLI v3.0.27 obsługuje zarówno lokalne, jak i zdalne serwery MCP. Dokumentacja narzędzia potwierdza, że można listować serwery nieinteraktywnie za pomocą cline config mcp oraz cline config mcp --json. Nowy kreator to dodatkowa warstwa, która przyspiesza pierwsze uruchomienie, ale nie ogranicza bardziej zaawansowanych scenariuszy.

    Bezpieczniejsze OAuth i koniec z cichymi błędami

    Bezpieczniejsze OAuth i koniec z cichymi błędami

    Wersja 3.0.27 poprawia także obsługę autoryzacji OAuth dla wtyczek MCP. Gdy proces uwierzytelniania napotyka problem, na przykład wygaśnięcie tokenu lub odmowę dostępu, Cline generuje teraz komunikat, który pozwala na zrozumienie przyczyny problemu. Koniec z niejasnymi błędami, które zmuszały do zgadywania, czy problem leży po stronie klienta, serwera, czy gdzieś pośrodku.

    Wprowadzono również zmiany w walidacji poleceń. Wcześniej nieznana komenda lub wielowyrazowy ciąg znaków bez cudzysłowu mogły być traktowane jako prompt. Teraz CLI odrzuca takie wejście. To niewielka zmiana, ale w zautomatyzowanych środowiskach, gdzie prompt może generować skrypt, eliminuje potencjalnie kosztowne błędy.

    Podsumowanie

    Cline CLI v3.0.27 wprowadza przemyślane poprawki, które sprawiają, że praca z narzędziem staje się bardziej płynna. Nowe polecenie cline skill ułatwia zarządzanie umiejętnościami, kreator MCP przyspiesza konfigurację, a zaostrzona walidacja wejścia chroni przed przypadkowymi promptami. Dla zespołów DevOps i web developerów, które łączą Cline z zewnętrznymi usługami i skryptami automatyzacji, te zmiany oznaczają mniej przestojów i mniej czasu spędzonego na szukaniu błędów składniowych.


    Źródła

  • Devin Desktop w wersji 3.2.19 łata błąd wczytywania plików umiejętności

    Devin Desktop w wersji 3.2.19 łata błąd wczytywania plików umiejętności

    Zespół Devin wydał 18 czerwca 2026 roku aktualizację swojego desktopowego edytora. Wersja 3.2.19 to niewielkie wydanie serwisowe, które koncentruje się na jednej poprawce — usunięciu błędu związane z wczytywaniem plików umiejętności korzystających z alternatywnych pól. Mimo ograniczonego zakresu zmian, łatka jest istotna dla wszystkich, którzy definiują własne zadania agentowe w środowisku desktopowym.

    Najważniejsze informacje

    • Data wydania: 18 czerwca 2026 roku — wersja 3.2.19
    • Główna poprawka: naprawiono błąd wczytywania plików umiejętności wykorzystujących alternatywne pola
    • Seria 3.2: kontynuacja dopracowywania desktopowej wersji Devin Desktop i ulepszeń Devin Local
    • Zalecenie: użytkownicy powinni zaktualizować aplikację do najnowszej wersji

    Co dokładnie poprawiono

    Problem dotyczył mechanizmu wczytywania plików umiejętności, które definiują zadania, jakie agent AI wykonuje w ramach zautomatyzowanych przepływów pracy. Gdy plik korzystał z alternatywnych pól, system nie potrafił go poprawnie przetworzyć. W praktyce oznaczało to, że niektóre niestandardowe konfiguracje nie działały zgodnie z oczekiwaniami.

    „Naprawiono błąd wczytywania plików umiejętności, które korzystają z alternatywnych pól” — informuje oficjalny dziennik zmian. To techniczna notka, ale dla programistów pracujących z agentowymi narzędziami AI taka poprawka przekłada się na niezawodność codziennej pracy.

    Seria 3.2 jako całość jest opisana przez twórców jako „ulepszenia Devin Local i kontynuacja dopracowywania Devin Desktop”. Nie wprowadzono nowych funkcji ani spektakularnych możliwości. To solidna praca u podstaw — usuwanie drobnych usterek, które w dłuższej perspektywie wpływają na stabilność narzędzia.

    Znaczenie dla web developerów i zespołów DevOps

    Dla osób pracujących z agentami AI w codziennym developmentcie niezawodność wczytywania plików konfiguracyjnych jest kluczowa. Pliki umiejętności definiują, co agent ma robić — od prostych zadań automatyzacyjnych po złożone przepływy pracy obejmujące testowanie, deployment czy analizę kodu.

    Gdy definicja nie ładuje się poprawnie, agent może wykonać niepełne zadanie albo w ogóle odmówić działania. W środowiskach, gdzie automatyzacja napędza ciągłą integrację i dostarczanie, każda taka awaria to strata czasu i potencjalne ryzyko dla jakości kodu.

    Wydanie 3.2.19 wpisuje się w szerszy kontekst dojrzewania narzędzi do vibe codingu. Coraz więcej zespołów eksperymentuje z agentami AI jako asystentami programistycznymi, a stabilność tych narzędzi staje się warunkiem ich produkcyjnego wykorzystania. Deweloperzy nie chcą się zastanawiać, czy ich plik konfiguracyjny zostanie poprawnie odczytany — chcą, żeby po prostu działał.

    Kontekst całej serii 3.2

    Warto spojrzeć na tę aktualizację w szerszym kontekście. Seria 3.2 to etap, w którym twórcy Devina skupili się na szlifowaniu doświadczeń lokalnych. Devin Local — możliwość uruchamiania agentów bezpośrednio na maszynie dewelopera — to funkcja, która odróżnia to narzędzie od rozwiązań czysto chmurowych.

    Lokalne przetwarzanie daje większą kontrolę nad danymi, krótszy czas reakcji i możliwość pracy offline. Wymaga jednak solidniejszego kodu po stronie desktopowej aplikacji. Każda łatka z serii 3.2 przybliża Devin Desktop do poziomu niezawodności, którego oczekują profesjonalni użytkownicy.

    Aktualizacja jest dostępna do pobrania z oficjalnych kanałów dystrybucji. Zespół zaleca instalację najnowszej wersji wszystkim użytkownikom — nie tylko tym, którzy bezpośrednio zetknęli się z opisanym błędem. Standardowa praktyka w świecie developmentu mówi jasno: łatki stabilności warto aplikować od razu, nawet jeśli problem dotyczy tylko określonych konfiguracji.


    Źródła

  • Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Cursor wprowadził dwie zmiany, które przyspieszają pracę z canvasami: Design Mode do bezpośredniej edycji elementów wizualnych oraz Context Usage Report, który pokazuje, na co schodzi budżet tokenów. Obie funkcje zostały dodane do changeloga 4 czerwca 2026 i wywołały dyskusje wśród zespołów używających agentów do generowania interfejsów.

    Co dokładnie się zmieniło

    • Design Mode umożliwia klikanie i zaznaczanie elementów UI bezpośrednio w canvasie, co eliminuje potrzebę opisywania każdej zmiany słowami.
    • Context Usage Report rozkłada zużycie tokenów na składniki, takie jak prompt systemowy, definicje narzędzi, reguły i skille.
    • Raport działa jako interaktywny canvas, co pozwala na zadawanie pytań uzupełniających i szukanie oszczędności.
    • Przycisk „Debug with Agent” otwiera nową konwersację, w której agent analizuje, co zużywa kontekst.

    Design Mode — klikasz, a agent rozumie kontekst

    Jednym z głównych problemów przy edycji canvasów było precyzyjne opisanie, który element UI należy zmienić. Użytkownicy musieli pisać „zmień padding w trzecim przycisku od lewej w drugim rzędzie” lub zgadywać nazwy klas. Design Mode eliminuje tę potrzebę.

    Teraz można zaznaczyć element bezpośrednio w canvasie, dodać adnotację, a agent otrzymuje dokładny kontekst wizualny. Cursor opisuje to jako sposób na szybszą iterację — użytkownik wskazuje zmianę, agent ją wykonuje, a następnie można przejść do kolejnej. To oszczędza czas, eliminując konieczność pisania długich instrukcji tekstowych.

    Dla zespołów budujących dashboardy, narzędzia wewnętrzne czy prototypy w trybie vibe codingu to konkretna oszczędność czasu. Agent nie musi zgadywać intencji — dostaje wizualne wskazanie, które jest znacznie bliższe temu, co widzi człowiek.

    Context Usage Report — gdzie przepalasz tokeny

    Context Usage Report — gdzie przepalasz tokeny
    Źródło: cursor.com

    Druga nowość rozwiązuje problem osób intensywnie pracujących z agentami: brak wiedzy na temat tego, co zużywa limit kontekstu. Prompt systemowy, definicje narzędzi, reguły projektu i skille sumują się w tle, a agent przestaje działać, gdy zabraknie miejsca.

    Raport użycia kontekstu przedstawia to w formie interaktywnego podziału. Użytkownicy widzą słupki tokenów rozbite na kategorie, co pozwala szybko zorientować się, czy to reguły zespołowe są problemem, czy może skill wciąga za dużo danych. Ponieważ raport jest canvasem, można kliknąć „Debug with Agent” i poprosić o analizę — agent przejrzy składniki i zaproponuje, co można odchudzić.

    To narzędzie jest szczególnie przydatne w pipeline'ach DevOps, gdzie agenci działają długo i na dużych projektach. Gdy sesja urywa się przed czasem, raport pokazuje przyczynę bez konieczności przeszukiwania logów.

    Dlaczego ma to znaczenie przy generowaniu UI

    Dlaczego ma to znaczenie przy generowaniu UI
    Źródło: cursor.com

    Obie funkcje odpowiadają na typowe problemy związane z agentowym kodem front-endowym. Design Mode skraca pętlę feedbacku między człowiekiem a agentem — z kilku zdań opisu do jednego kliknięcia. Context Usage Report dostarcza wgląd w ekonomikę sesji, co jest istotne przy złożonych projektach, gdzie prompt może być rozbudowany.

    Cursor nie ograniczył Design Mode do konkretnego typu agenta — działa przy edycji canvasów, niezależnie od tego, czy używasz Cloud Agents, czy lokalnego Cursor Agent. Raport kontekstu jest uniwersalny, więc zespoły na różnych planach mogą audytować swoje sesje.

    To nie są rewolucyjne koncepty — selekcja elementów UI i raportowanie tokenów istniały już w innych narzędziach. Jednak Cursor zintegrował je w spójny workflow: zaznaczasz w canvasie, otrzymujesz zmianę, a gdy agent zwalnia — sprawdzasz raport i debugujesz w tej samej przestrzeni.

    Podsumowanie

    Cursor wprowadził dwie funkcje, które powinny być standardem — umożliwił wskazywanie UI zamiast jego opisywania oraz pokazał, gdzie przepalają się tokeny. Dla osób spędzających godziny na iterowaniu canvasów z agentem, to realna oszczędność czasu i mniej frustracji związanej z ograniczeniami kontekstu.


    Źródła

  • Devin Desktop 3.2.19 – cicha aktualizacja, która ratuje niestandardowe pliki umiejętności

    Devin Desktop 3.2.19 – cicha aktualizacja, która ratuje niestandardowe pliki umiejętności

    Devin Desktop otrzymał 18 czerwca 2026 roku aktualizację do wersji 3.2.19. Jest to niewielka aktualizacja, która koncentruje się na poprawie stabilności. Główną zmianą jest naprawienie błędu, który uniemożliwiał ładowanie plików umiejętności z alternatywnymi polami metadanych.

    Dla większości użytkowników ta aktualizacja może być niemal niezauważalna. Jednak dla zespołów, które tworzą własne procedury dla Devina Desktop 3.2.19, może być istotna, zwłaszcza jeśli mieli problemy z działaniem swoich skryptów.

    Co warto wiedzieć o tej wersji

    • Data wydania: 18 czerwca 2026 – aktualizacja dostępna w normalnym kanale dystrybucji dla macOS
    • Główna zmiana: poprawiono błąd, który uniemożliwiał wczytanie plików SKILL.md z alternatywnymi polami frontmatter
    • Kategoria: łatka utrzymaniowa – brak nowych funkcji, skupienie na zwiększeniu niezawodności
    • Praktyczny wpływ: zmniejsza ryzyko, że agent Devin Desktop 3.2.19 pominie zdefiniowaną procedurę podczas wykonywania zadań deweloperskich

    Dlaczego pliki umiejętności są ważne

    System umiejętności w Devin Desktop 3.2.19 opiera się na plikach SKILL.md, które są przechowywane w repozytoriach. Definiują one powtarzalne procedury, takie jak konfiguracja środowiska, przegląd kodu czy wdrożenia na produkcję. Każdy plik zawiera frontmatter, czyli blok metadanych w nagłówku, który informuje Devin Desktop 3.2.19, jak dana umiejętność ma być używana.

    Problem występował, gdy zespół korzystał z pól, które nie były częścią standardowego zestawu. Dokumentacja Devin Desktop 3.2.19 wyraźnie określa, że system wymaga określonej struktury metadanych. Jeśli użytkownik dodał alternatywne pole, na przykład do wewnętrznego oznaczania wersji lub integracji z systemem CI/CD, parser mógł się zawiesić. W efekcie umiejętność nie ładowała się, a agent kontynuował działanie bez niej, co mogło prowadzić do pomijania całych etapów workflow.

    Wersja 3.2.19 rozwiązuje ten problem, czyniąc parser bardziej tolerancyjnym wobec nietypowych pól. Nie oznacza to, że Devin Desktop 3.2.19 zaczyna rozumieć wszystkie alternatywne pola, ale przestał się na nich zawieszać.

    Kto odczuje różnicę

    Kto odczuje różnicę

    Jeśli korzystasz tylko z gotowych umiejętności dostarczanych przez Cognition AI, prawdopodobnie nie zauważysz tej aktualizacji. Standardowe pliki działały wcześniej bez problemów.

    Różnicę odczują przede wszystkim zespoły, które tworzą własne biblioteki umiejętności, zwłaszcza te, które dostosowują Devin Desktop 3.2.19 do swoich wewnętrznych procesów, na przykład integrując go z narzędziami do wdrożeń czy autorskim lintowaniem kodu. W takich środowiskach frontmatter często zawiera dodatkowe pola. Teraz można je dodawać bez obaw, że agent przestanie działać przy kolejnym zadaniu.

    Warto również zauważyć, że Devin Desktop 3.2.19 coraz częściej działa w trybie agentowym, gdzie pojedyncza sesja może wykonywać wiele operacji bez nadzoru. Jeśli jedna umiejętność nie załaduje się poprawnie, może to wpłynąć na cały proces. Dlatego nawet ta drobna poprawka ma znaczenie w codziennej pracy.

    Stabilność zamiast nowości

    Wersja 3.2.19 wpisuje się w trend rozwoju narzędzi AI dla deweloperów. To już nie są eksperymenty, lecz produkcyjne środowiska, w których przewidywalność jest kluczowa. Zespół odpowiedzialny za Devin Desktop 3.2.19 koncentruje się na udoskonalaniu istniejących mechanizmów, zamiast dodawać nowe funkcje. W changelogu nie ma nowych możliwości, ale jest pewność, że to, co powinno działać, działa.

    Jeśli używasz Devin Desktop 3.2.19 na macOS, aktualizacja powinna być już dostępna. Nie wymaga żadnych dodatkowych kroków poza standardową instalacją. A jeśli twoje umiejętności przestały się ładować kilka tygodni temu, teraz wiesz, dlaczego. Możesz wrócić do pracy.


    Źródła

  • Claude Code 2.1.169 – tryb awaryjny i przełączanie katalogów bez utraty cache’a

    Claude Code 2.1.169 – tryb awaryjny i przełączanie katalogów bez utraty cache’a

    Anthropic wprowadził wersję 2.1.169 Claude Code, która dodaje flagę --safe-mode do szybkiej diagnostyki problemów oraz komendę /cd, umożliwiającą zmianę katalogu roboczego w trakcie sesji bez utraty cache’a promptów. Aktualizacja zawiera 31 zmian, w tym istotne poprawki dla polityk MCP oraz stabilności agentów działających w tle.

    Co nowego w skrócie

    • --safe-mode uruchamia Claude Code bez personalizacji, takich jak pliki CLAUDE.md, pluginy, skille, hooki i serwery MCP.
    • /cd zmienia katalog roboczy aktywnej sesji, zachowując cache.
    • disableBundledSkills pozwala ukryć wbudowane skille i slash commandy w interfejsie modelu.
    • post-session to nowy hook w self-hosted runnerze, uruchamiany po zakończeniu sesji, przed usunięciem workspace’a.
    • Poprawki bezpieczeństwa obejmują krytyczne łatki dla polityk MCP w środowiskach enterprise.

    Tryb awaryjny, czyli czyste środowisko na żądanie

    Gdy agent AI zaczyna działać nieprzewidywalnie, często przegląda się logi i ręcznie wyłącza rozszerzenia. Flaga --safe-mode (dostępna także jako zmienna środowiskowa CLAUDE_CODE_SAFE_MODE) automatyzuje ten proces, eliminując wszystkie zewnętrzne wpływy jednym przełącznikiem.

    Oznacza to uruchomienie Claude Code bez CLAUDE.md, pluginów, skillów, hooków i serwerów MCP. Dzięki temu można szybko ustalić, czy problem wynika z konfiguracji użytkownika, czy z narzędzia. Dla zespołów devopsowych i osób zarządzających rozbudowanymi pipeline’ami to znaczące ułatwienie – zamiast przeszukiwać ustawienia, można uruchomić sesję w trybie awaryjnym i od razu zidentyfikować problem.

    Anthropic dodał także sugestię użycia claude agents, gdy użytkownik uruchamia wiele równoległych sesji. To mały dodatek, ale pokazuje, że firma chce, aby zaawansowani użytkownicy świadomie zarządzali współbieżnością.

    /cd, czyli zmiana kontekstu bez kary

    Dotychczasowa zmiana katalogu w trakcie sesji Claude Code wiązała się z utratą cache’a – wszystkie wcześniejsze konteksty, pliki i instrukcje znikały, a model zaczynał od nowa. Komenda /cd rozwiązuje ten problem, przenosząc sesję do nowego katalogu roboczego, zachowując cache.

    Dla długo działających agentów to kluczowa zmiana. Można teraz płynnie przeskakiwać między repozytoriami, nie tracąc kontekstu. W połączeniu z hookiem post-session, który pozwala na zrzucenie niezcommitowanej pracy lub eksport logów przed usunięciem workspace’a, zyskujemy spójny zestaw narzędzi do zarządzania sesjami w automatyzacji.

    Wersja 2.1.169 to także 12 poprawek, w tym zwiększona niezawodność TaskCreate, lepsze komunikaty błędów przy wyłączonym uwierzytelnianiu API key, zmniejszone zużycie CPU podczas streamowania odpowiedzi i poprawiony kontrast kolorów dla tagów skilli w menu slash komend.

    Czystszy interfejs i szczelniejsze polityki MCP

    Nowa opcja disableBundledSkills (także jako zmienna środowiskowa) pozwala ukryć wbudowane skille, workflow i slash commandy przed modelem. Dla zespołów, które chcą mieć pełną kontrolę nad tym, co Claude Code udostępnia użytkownikowi, to przydatne ustawienie – mniej szumu w interfejsie i mniejsze ryzyko niechcianych narzędzi.

    Z perspektywy bezpieczeństwa najważniejsze są krytyczne łatki dla polityk MCP. W środowiskach enterprise, gdzie MCP kontroluje dostęp agentów do zewnętrznych zasobów, wszelkie luki w tym mechanizmie są poważnym problemem. Aktualizacja zamyka kilka takich luk i wprowadza poprawki dla zawieszek na Windowsie oraz opóźnień UI.

    Całość obejmuje 31 zmian: 3 nowe funkcje, 12 usprawnień, 12 poprawek, 2 łatki bezpieczeństwa i 1 optymalizację wydajności. To solidny krok w stronę dojrzalszego narzędzia, z naciskiem na diagnostykę, ciągłość pracy i kontrolę nad środowiskiem.


    Źródła

  • Codex 0.134.0 stawia na zarządzanie agentami: wyszukiwanie historii, polityki profili i OAuth dla MCP

    Codex 0.134.0 stawia na zarządzanie agentami: wyszukiwanie historii, polityki profili i OAuth dla MCP

    OpenAI wypuściło 26 maja 2026 roku wersję 0.134.0 Codex, która przekształca to narzędzie w pełnoprawne środowisko uruchomieniowe dla agentów AI. Zamiast kolejnych usprawnień edytora, wprowadzono trzy kluczowe elementy dla długotrwałych, nadzorowanych sesji: lokalne wyszukiwanie konwersacji, ujednolicone profile (--profile) oraz bardziej zaawansowaną obsługę Model Context Protocol (MCP). To wydanie odpowiada na potrzeby użytkowników, którzy spędzają z agentem więcej czasu, umożliwiając łatwiejszy powrót do wcześniejszych wątków, zachowanie konfiguracji oraz bezpieczne łączenie z zewnętrznymi narzędziami.

    Najważniejsze zmiany w Codex 0.134.0

    • Lokalne wyszukiwanie przeszukuje historię konwersacji z podglądem treści, co pozwala inżynierom odzyskać tok rozumowania agenta bez konieczności odtwarzania kontekstu.
    • Flaga --profile stała się głównym przełącznikiem profili w CLI, TUI i sandboksie — zamiast zestawu doraźnych flag, wprowadzono paczki polityk.
    • Per-server environment targeting i OAuth w MCP umożliwiają przypisywanie zmiennych środowiskowych do konkretnych serwerów oraz bezpieczną autoryzację przez strumieniowe HTTP.
    • Niezawodniejsze schematy narzędzi — connector tools zachowują lokalne struktury $ref i $defs, a przerośnięte schematy są kompaktowane bez ich spłaszczania.
    • Współbieżność tylko do odczytu — narzędzia MCP z flagą readOnlyHint mogą działać równolegle, co przyspiesza bezpieczne operacje.

    Profile jako konfigurowalne paczki polityk

    Zarządzanie uprawnieniami w Codex 0.134.0 wcześniej przypominało składanie mebli bez instrukcji — flagi do sandboksa, osobne przełączniki do poziomu dostępu, wszystko rozrzucone po dokumentacji. Wersja 0.134.0 rozwiązuje ten problem w przemyślany sposób.

    --profile działa teraz jako pojedynczy selektor, który łączy ustawienia sandboksa, poziom zatwierdzania akcji i konfigurację uprawnień w jeden zestaw. Można to traktować jak szablon polityki bezpieczeństwa, który działa w terminalu, interfejsie tekstowym i podczas zdalnego wykonania. Dla zespołów devopsowych, które muszą utrzymywać spójność między środowiskami — na przykład wymuszając tryb tylko do odczytu na testowych instancjach — to znaczna oszczędność czasu.

    Profile nie są już tylko nakładką na flagi. Działają jako samodzielne byty, które można wersjonować i przekazywać między członkami zespołu. W dłuższych sesjach kodowania, gdzie agent działa przez wiele godzin, taka powtarzalność konfiguracji ma kluczowe znaczenie.

    MCP zyskuje kontekst środowiskowy i OAuth

    Model Context Protocol łączy agenta z zewnętrznymi narzędziami — bazami danych, API, systemami plików. Dotychczas zarządzanie dostępem było mało elastyczne, ponieważ każde połączenie dziedziczyło globalne zmienne środowiskowe, co prowadziło do konfliktów przy większej liczbie konektorów.

    Nowe per-server environment targeting umożliwia przypisanie osobnych zmiennych środowiskowych do każdego serwera MCP. Jeśli jeden connector wymaga stagingowego tokena, a inny produkcyjnego klucza API, nie trzeba już stosować wrapperów ani przeładowywać sesji. Wystarczy zdefiniować to w konfiguracji.

    Dodanie OAuth dla strumieniowych serwerów HTTP to krok w stronę standardów korporacyjnych. Zamiast długotrwałych kluczy API, zespoły mogą teraz korzystać z krótkotrwałych tokenów z pełnym cyklem odświeżania. Dla nadzorowanych zdalnie agentów, na przykład działających na hostach Windows poprzez sandbox, oznacza to mniejsze ryzyko wycieku danych uwierzytelniających.

    Wyszukiwanie historii i niezawodność narzędzi

    Wyszukiwanie historii i niezawodność narzędzi

    Lokalne wyszukiwanie konwersacji rozwiązuje problem, który każdy programista zna: "co dokładnie powiedziałem agentowi trzy dni temu, że zadziałało?". Silnik przeszukuje nie tylko surowe logi, ale także treść odpowiedzi i podpowiedzi, pokazując podgląd dopasowań bez konieczności otwierania pełnych plików.

    To szczególnie ważne przy debugowaniu długich sesji — zamiast przeszukiwać setki linii terminala czy eksportować logi do zewnętrznych narzędzi, można szybko wyszukać konkretny fragment konwersacji bezpośrednio w CLI.

    Równolegle poprawiono obsługę schematów narzędzi. Dotychczas agresywne spłaszczanie struktur $ref i $defs często prowadziło do błędów walidacji, gdy connector przekazywał narzędziu źle sformatowane dane. Teraz schematy zachowują swoją strukturę — a jeśli przekraczają limity, są kompaktowane z poszanowaniem oryginalnych zależności.

    Stabilność i pakiety

    Stabilność i pakiety

    Wydanie zawiera również wiele poprawek, które są istotne w codziennej pracy. Interfejs TUI na Windows doczekał się łatek eliminujących artefakty renderowania, a zdalne wykonywanie poleceń (remote execution) jest teraz bardziej przewidywalne. Zmniejszono również rozmiar paczek instalacyjnych i uproszczono pipeline wydawniczy, co dla deweloperów oznacza szybsze ściąganie i mniej konfliktów zależności.

    Podsumowanie

    Wersja 0.134.0 to nie tylko zestaw kosmetycznych poprawek, lecz istotny krok w kierunku bardziej zaawansowanego zarządzania agentami AI.


    Źródła