Autor: redakcja

  • Claude Code 2.1.200: sterowanie uprawnieniami wraca w ręce programisty, agenty w tle przestają się sypać

    Claude Code 2.1.200: sterowanie uprawnieniami wraca w ręce programisty, agenty w tle przestają się sypać

    Anthropic wypuścił wersję 2.1.200 narzędzia Claude Code, która domyślnie przełącza model uprawnień na Manual i wymusza ręczne zatwierdzanie dialogów AskUserQuestion we wszystkich interfejsach — CLI, VS Code oraz JetBrains. Zmiany te mają na celu ograniczenie przypadkowego wykonania kodu bez nadzoru, co przy pracy z agentami bywało poważnym ryzykiem.

    Równolegle zespół dostarczył zestaw poprawek stabilności dla agentów działających w tle. Sesje backgroundowe doczekały się łatek na zakleszczenia demonów, awarie procesów i błędy autoryzacji socketów. Dodatkowo wprowadzono ulepszenia dostępności dla czytników ekranu oraz usunięto kilka błędów renderowania i zarządzania sesjami.

    Co konkretnie zmienia Claude Code 2.1.200

    • Uprawnienia Manual zastępują poprzedni model domyślny we wszystkich głównych interfejsach; alias manual działa zamiennie z default w konfiguracji.
    • Dialogi AskUserQuestion przestały kontynuować automatycznie — wymagają jawnego działania użytkownika po każdej odpowiedzi.
    • Agenci w tle otrzymali poprawki eliminujące zakleszczenia demonów, nagłe awarie procesów i problemy z autoryzacją socketów.
    • Czytniki ekranu zyskały ulepszenia dostępnościowe w terminalu i integracjach edytorowych.
    • Sesje backgroundowe nie będą już cicho zatrzymywać się w połowie tury po uśpieniu systemu lub ponownym otwarciu wstrzymanej pracy.

    Dlaczego „Manual” robi różnicę

    Wcześniej domyślne uprawnienia Claude Code pozwalały agentowi na samodzielne wykonywanie wielu operacji — czasem bez wyraźnego potwierdzenia ze strony programisty. Przy szybkim tempie pracy zdarzało się, że narzędzie kontynuowało działanie, gdy użytkownik odwrócił uwagę od terminala. Nowy tryb Manual oznacza, że każde wywołanie wymagające zgody czeka na bezpośrednią reakcję. Nie ma już automatycznego przechodzenia dalej.

    Dla zespołów DevOps i osób pracujących w środowiskach zbliżonych do produkcyjnych to istotna zmiana. Zmniejsza się ryzyko niekontrolowanej modyfikacji konfiguracji serwerów czy kodu infrastrukturalnego. Deweloperzy korzystający z subagentów docenią również alias manual — dokumentacja potwierdza, że od wersji 2.1.200 można go używać zamiennie z default, co ułatwia migrację starszych konfiguracji bez grzebania w plikach ustawień.

    Stabilność agentów, która naprawdę działa

    Background agents w Claude Code to mechanizm pozwalający na uruchamianie długotrwałych zadań bez konieczności trzymania otwartego terminala. Niestety, wcześniejsze wydania miały kilka dokuczliwych usterek: blokady demonów mogły zawiesić sesję, procesy agentów niespodziewanie znikały, a sockety gubiły autoryzację w trakcie pracy.

    Wersja 2.1.200 celuje w te problemy. Wyeliminowano przypadki, w których sesja backgroundowa przestawała działać w połowie tury po wybudzeniu komputera ze snu albo po ponownym podłączeniu do wstrzymanego zadania. To konkretna korzyść dla osób uruchamiających wielogodzinne procesy, takie jak "nightly buildy" czy skrypty monitorujące stan infrastruktury.

    W tej wersji pojawiła się także infrastruktura dla eksperymentalnych „obserwatorów” — drugi agent może nadzorować głównego i raportować przez ObserverReport, co otwiera możliwości bardziej złożonych przepływów pracy z podwójną kontrolą.

    Drobne, ale potrzebne poprawki

    Nie samymi uprawnieniami i agentami żyje programista. Wersja 2.1.200 wprowadza kilka mniej widocznych, ale przydatnych łatek: błędy renderowania w różnych widokach zostały naprawione, zarządzanie sesjami nie gubi stanu przy przełączaniu kontekstów, a czytniki ekranu zyskały wsparcie, które zwiększa użyteczność narzędzia w zespołach dbających o dostępność.

    Dla użytkowników pracujących w VS Code i JetBrains zmiana etykiety uprawnień na Manual pojawia się także w panelach pomocy (--help), co sprawia, że nowe zachowanie jest od razu widoczne — nie trzeba go szukać w changelogu.

    Podsumowanie

    Claude Code 2.1.200 to aktualizacja, która nie wprowadza spektakularnych nowości, ale przesuwa akcenty w kierunku kontroli i niezawodności. Przejście na Manual jako domyślny tryb uprawnień daje programistom większą decyzyjność, a stabilizacja background agents sprawia, że długotrwałe zadania stają się bardziej przewidywalne. W codziennej pracy oznacza to mniej niespodzianek i więcej stabilności — co jest kluczowe w narzędziach AI wspomagających kodowanie.
    Źródła

  • Cline CLI v3.0.36 naprawia przełączanie trybów Plan i Act — koniec z obchodzeniem ograniczeń przez shell

    Cline CLI v3.0.36 naprawia przełączanie trybów Plan i Act — koniec z obchodzeniem ograniczeń przez shell

    Nowa wersja Cline CLI, oznaczona jako 3.0.36, wprowadza istotną poprawkę w mechanizmie przełączania między trybem planowania a wykonawczym. Wcześniej narzędzie switch_to_act_mode nie działało natychmiastowo — model kontynuował działanie w trybie Plan aż do końca tury. W sytuacji, gdy nie miał dostępu do edytora plików, wykorzystywał komendy shella, aby modyfikować kod. Ta aktualizacja eliminuje te obejścia.

    Choć zmiana jest niewielka, ma duże znaczenie dla użytkowników Cline w codziennej pracy z kodem. Przejście z fazy „czytam i analizuję” do „robię zmiany” ma być teraz szybkie i bezpieczne.

    Kluczowe informacje o wydaniu

    • Natychmiastowe przełączanie — switch_to_act_mode kończy turę w trybie Plan i od razu kontynuuje z pełnym zestawem narzędzi Act, zamiast czekać na zakończenie bieżącej tury.
    • Bezpieczniejsze przełączanie Tab — dodano zabezpieczenie przed przypadkowym uruchomieniem niezatwierdzonego planu przy szybkim przełączaniu trybów w interfejsie TUI.
    • Eliminacja obejść przez shell — model nie będzie już próbował edytować plików poleceniami powłoki, gdy brakuje mu natywnego edytora w trybie Plan.
    • Wydanie stabilizacyjne — v3.0.36 to celowana łatka, a nie duża aktualizacja funkcjonalna.

    Dlaczego to ma znaczenie w pracy developera

    Tryb Plan w Cline to faza eksploracyjna, w której model analizuje kod, przegląda strukturę projektu i opracowuje strategię. W tym czasie nie powinien wprowadzać żadnych zmian. Tryb Act to czas na edycję plików, wykonywanie poleceń i wdrażanie zmian.

    Problem pojawiał się, gdy model dostawał sygnał do przełączenia, ale pozostawał w trybie Plan do końca tury. Zamiast czekać na pełny dostęp do edytora, próbował osiągnąć cel dostępnymi środkami, korzystając z komend shella. Dla developera oznaczało to, że zamiast płynnego przejścia między planowaniem a wykonaniem, obserwował chaotyczne próby modyfikacji plików przez echo, sed czy przekierowania.

    Po poprawce przejście jest płynne: model kończy fazę planowania i automatycznie kontynuuje z zatwierdzonym planem, mając do dyspozycji pełen zestaw narzędzi Act.

    Bezpieczeństwo w interfejsie terminalowym

    Bezpieczeństwo w interfejsie terminalowym

    Druga poprawka dotyczy sytuacji, w której szybkie przełączanie trybów w TUI mogło przypadkowo uruchomić wykonanie niezatwierdzonego planu. To był wyścig między przełączeniem trybu a zakończeniem tury — rzadki, ale potencjalnie niebezpieczny, zwłaszcza przy pracy z krytycznymi plikami.

    Dla osób pracujących w terminalu na szybkich skrótach klawiszowych to istotna poprawka komfortu i bezpieczeństwa. Nie trzeba już martwić się, czy przypadkiem nie wciśnięto czegoś za szybko.

    Co to znaczy dla vibe codingu

    Cline pozycjonuje się jako narzędzie do „vibe codingu”, w którym programista definiuje intencje, a agent AI realizuje je w kodzie. Granica między myśleniem a działaniem jest kluczowa.

    Kiedy model przeskakuje z fazy analizy do nieautoryzowanej edycji przez shell, traci się kontrolę nad tym, co i kiedy jest modyfikowane. Ta poprawka przywraca porządek: Plan to czytanie, Act to działanie. Bez szarej strefy pośrodku.

    Wydanie v3.0.36 nie dodaje nowych funkcji ani nie zmienia modeli. To czysto inżynieryjna poprawka w logice przełączania trybów, która wpłynie na każdego, kto regularnie przechodzi od eksploracji kodu do jego modyfikacji. Mniej frustracji, więcej przewidywalności.


    Źródła

  • Factory ulepsza zarządzanie hookami i dodaje przeszukiwanie czatów w wersji v0.161.0

    Factory ulepsza zarządzanie hookami i dodaje przeszukiwanie czatów w wersji v0.161.0

    Nowa aktualizacja Factory wprowadza przeprojektowany menedżer hooków, wsparcie dla terminala WezTerm oraz możliwość wyszukiwania bezpośrednio w transkryptach czatów. Dodatkowo, zoptymalizowano wydajność wyszukiwania, co redukuje zbędne przebudowy cache.

    Co nowego w skrócie

    • Menedżer hooków przeszedł redesign, co ułatwia przeglądanie i konfigurację hooków w projektach.
    • WezTerm zyskał oficjalne wsparcie w konfiguracji terminala, poszerzając dostępne opcje dla deweloperów.
    • Przeszukiwanie transkryptów czatów umożliwia szybkie odnalezienie wcześniejszych instrukcji i decyzji bez ręcznego scrollowania.
    • Optymalizacja cache przyspiesza działanie wyszukiwarki, eliminując niepotrzebne przebudowy po aktualizacjach.

    Co konkretnie zmieniło się w hookach

    System hooków w Factory to mechanizm uruchamiający skrypty powłoki w określonych momentach sesji Droida. Deweloperzy używają go do walidacji kodu, formatowania, logowania czy egzekwowania polityk bezpieczeństwa.

    Zarządzanie tymi skryptami bywało uciążliwe, szczególnie gdy hooki działały na różnych poziomach: użytkownika, projektu i organizacji. Przeprojektowany menedżer rozwiązuje ten problem. Teraz wszystkie hooki są widoczne w jednym widoku, a ich konfiguracja jest bardziej przejrzysta.

    Dla zespołów, które polegają na hookach przy automatyzacji, ta zmiana oznacza mniej czasu spędzonego na debugowaniu konfiguracji. W praktyce szybciej można zidentyfikować, który hook zawodzi i dlaczego.

    WezTerm dołącza do obsługiwanych terminali

    Do tej pory Factory oferowało integrację z popularnymi emulatorami terminala, ale WezTerm, często wybierany przez zwolenników szybkich narzędzi, nie miał oficjalnego wsparcia. Od wersji v0.161.0 konfiguracja terminala obejmuje również to środowisko.

    WezTerm zyskuje popularność dzięki akceleracji GPU i możliwości działania na Windows, macOS i Linuksie bez zmian w konfiguracji. Dla deweloperów przyzwyczajonych do tego emulatora to oznacza, że Factory traktuje niszowe, ale wydajne narzędzia poważnie.

    Przeszukiwanie czatu zmienia workflow

    Funkcja przeszukiwania czatów ma istotny wpływ na codzienną pracę. Transkrypty czatów w Factory mogą zawierać setki wiadomości, szczególnie przy dłuższych sesjach vibe codingu, gdzie kontekst z wcześniejszych promptów często zawiera kluczowe decyzje implementacyjne.

    Możliwość wyszukania konkretnej frazy w historii czatu oszczędza frustracji. Zamiast przewijać całą konwersację, wystarczy wpisać fragment instrukcji czy nazwę pliku, aby trafić od razu do właściwego momentu sesji.

    Co z wydajnością

    Optymalizacja cache to zmiana, która może być niewidoczna na pierwszy rzut oka, ale odczuwalna przy intensywnym korzystaniu z wyszukiwarki. Factory zmniejszyło liczbę zbędnych przebudów cache po aktualizacjach i zmianach konfiguracji.

    W większych projektach, gdzie wyszukiwanie dotyczy zarówno kodu, jak i metadanych sesji, każda sekunda ma znaczenie. Mniej rebuildów oznacza również mniejsze zużycie zasobów, co jest istotne przy pracy na lokalnych maszynach z ograniczoną pamięcią.

    Dlaczego te zmiany mają znaczenie

    Te trzy usprawnienia — hooki, WezTerm i przeszukiwanie czatów — mają wspólny cel: skracają dystans między intencją dewelopera a wykonaniem zadania. Hooki stają się łatwiejsze do ogarnięcia, terminal działa tam, gdzie deweloper chce pracować, a historia rozmów przestaje być trudna do przeszukiwania.

    Wersja v0.161.0 nie wprowadza rewolucji, ale jest to zestaw przemyślanych poprawek, które docenią ci, którzy spędzają w Factory długie godziny, szczególnie przy projektach opartych o AI, gdzie szybki dostęp do kontekstu i sprawne automatyzacje mają kluczowe znaczenie dla tempa pracy.


    Źródła

  • OpenCode z adaptacyjnym myśleniem Claude Sonnet 5 i odświeżonymi kontrolkami MCP

    OpenCode z adaptacyjnym myśleniem Claude Sonnet 5 i odświeżonymi kontrolkami MCP

    Najnowsze aktualizacje OpenCode z września 2026 wprowadzają natywne wsparcie dla adaptacyjnego myślenia w modelu Claude Sonnet 5 oraz gruntownie przebudowują obsługę protokołu MCP. Zmiany dotyczą zarówno warstwy core’owej narzędzia, jak i aplikacji desktopowej, a także integracji z zewnętrznymi modelami przez rozszerzenia. Kluczowym elementem jest inteligentna alokacja wysiłku wnioskowania, która dostosowuje się do złożoności zadania, zamiast sztywno trzymać się budżetu tokenów.

    Kluczowe fakty

    • Claude Sonnet 5 domyślnie korzysta z adaptacyjnego myślenia, które dynamicznie dobiera poziom wysiłku wnioskowania do konkretnego zadania.
    • Protokół MCP zyskał automatyczną rekonfigurację połączeń po uwierzytelnieniu OAuth oraz odświeżanie buforowanych zdalnych umiejętności.
    • Sesje ACP zapamiętują teraz model, tryb, poziom wysiłku i granice fragmentów wnioskowania przy wznawianiu lub forkach.
    • Rozszerzenia potrafią żądać podsumowanego adaptacyjnego myślenia dla modeli GitHub Copilot.
    • Aplikacja desktopowa doczekała się usprawnień w zarządzaniu sesjami i obsłudze okien.

    Adaptacyjne myślenie — co to właściwie znaczy?

    Tradycyjnie modele AI działały ze stałym budżetem wnioskowania, niezależnie od tego, czy zadanie wymagało głębokiej analizy kodu, czy prostej odpowiedzi na pytanie. Claude Sonnet 5 w OpenCode zmienia ten schemat. Mechanizm adaptacyjnego myślenia analizuje charakter promptu i decyduje, ile mocy obliczeniowej poświęcić na odpowiedź.

    Dla zespołów devopsowych oznacza to mniej marnowania tokenów na proste zadania i jednocześnie głębszą analizę tam, gdzie jest to potrzebne. Na przykład, przy debugowaniu skomplikowanego pipeline’u CI/CD model poświęci więcej czasu na analizę, a przy generowaniu boilerplate’u skończy szybciej.

    Aktualizacja z 14 września 2026 przywróciła obsługę modelu sesji ACP. Przy wznawianiu, forkach i ładowaniu zapisanych sesji narzędzie przywraca teraz parametry: model, tryb, poziom wysiłku i granice fragmentów wnioskowania. Nie trzeba już ręcznie konfigurować tych ustawień po powrocie do przerwanego zadania.

    MCP — mniej awarii, więcej kontroli

    MCP — mniej awarii, więcej kontroli

    Protokół MCP (Model Context Protocol) to kluczowy element komunikacji między OpenCode a zewnętrznymi narzędziami. Serwery MCP można definiować lokalnie przez komendę startową lub zdalnie przez URL. Dokumentacja narzędzia pokazuje, że każdy serwer ma teraz osobne ustawienia (komenda, argumenty, zmienne środowiskowe, nagłówki), a całość można przełączać globalnymi timeoutami.

    Największa zmiana to obsługa OAuth. Wcześniej po wygaśnięciu tokena integracja mogła przestać działać, co wymagało restartu sesji. Teraz OpenCode automatycznie odświeża połączenie po handshake’u OAuth i przywraca buforowane zdalne umiejętności bez przerywania pracy.

    Dla „vibe coding” i pracy terminalowej istotne jest autouzupełnianie zasobów MCP w kompozytorze — pisząc kod, narzędzie podpowiada dostępne endpointy i narzędzia z podłączonych serwerów. Podobnie działa autouzupełnianie dla skonfigurowanych referencji.

    Desktop i SDK — nowości dla różnych przepływów pracy

    Desktop i SDK — nowości dla różnych przepływów pracy

    Wersja desktopowa zyskała kilka konkretnych usprawnień. Sesje bez tytułów pokazują teraz wygenerowane nazwy zamiast pustych pól, a zmiana nazwy z poziomu edytora tytułu czy menu kontekstowego karty jest teraz niezawodna. Aplikacja na macOS nie wyłącza się po zamknięciu ostatniego okna — pozostaje aktywna i otwiera nowe okno po kliknięciu w docku.

    Dla użytkowników międzynarodowych rozszerzono pokrycie locale — aplikacja obsługuje teraz większą liczbę języków, układy od prawej do lewej (RTL) oraz stosuje poprawne reguły liczby mnogiej w tłumaczeniach.

    Po stronie SDK i API nowości są raczej ewolucyjne. Ekosystem API bezgłowego i integracje MCP zostały rozszerzone o lepsze raportowanie błędów w strumieniach SSE oraz retry przy błędach sieciowych. Timeouty dla strumieniowanych odpowiedzi i nagłówków providerów domyślnie ustawiono na pięć minut, aby wolno startujące modele nie powodowały fałszywych błędów.

    Co to znaczy dla AI, web devu i devopsów

    Dla zespołów webdeveloperskich największą wartością jest płynniejsze przełączanie się między zadaniami — sesje pamiętają kontekst, a MCP utrzymuje połączenia ze zdalnymi narzędziami. Przy pracy z CI/CD czy zdalnymi serwerami MCP, gdzie integracje OAuth były częstym punktem awarii, automatyczna rekonfiguracja to oszczędność czasu.

    Adaptacyjne myślenie Claude Sonnet 5 pozwala lepiej skalować koszty — prostsze zadania zużywają mniej tokenów, a złożone dostają dokładnie tyle mocy, ile potrzebują. To szczególnie przydatne przy dużych projektach, gdzie dziennie wykonuje się setki interakcji z modelem.


    Źródła

  • Claude Code wprowadza domyślnie Claude Sonnet 5 – potężny model z 1M oknem kontekstu za 2 dolary

    Claude Code wprowadza domyślnie Claude Sonnet 5 – potężny model z 1M oknem kontekstu za 2 dolary

    Anthropic wprowadził aktualizację Claude Code 2.1.197, w której domyślnym modelem asystenta kodowania stał się Claude Sonnet 5. To znacząca zmiana dla zespołów pracujących z dużymi bazami kodu, ponieważ nowy model oferuje natywne okno kontekstu mieszczące milion tokenów. Promocyjna wycena API obowiązuje do końca sierpnia 2026 roku. Aktualizacja została wprowadzona 30 czerwca 2026 roku i jest dostępna dla wszystkich użytkowników narzędzia.

    Co nowego w skrócie

    • Claude Sonnet 5 jest teraz domyślnym modelem w Claude Code, zastępując wcześniejszą wersję.
    • Natywne okno kontekstu 1M tokenów umożliwia analizowanie całych repozytoriów, wieloplikowe refaktoryzacje oraz złożone debugowanie w jednej sesji.
    • Ceny promocyjne wynoszą 2 USD za milion tokenów wejściowych i 10 USD za milion wyjściowych, obowiązujące do 31 sierpnia 2026.
    • Aktualizacja do wersji 2.1.197 jest wymagana, aby skorzystać z nowego modelu.

    Skok w agentowym kodowaniu

    Sonnet 5 to najbardziej zaawansowany model w linii Sonnet. W testach osiąga wyniki bliskie poziomowi Opus, ale przy znacznie niższych kosztach. Oznacza to, że model samodzielnie planuje działania, korzysta z narzędzi takich jak przeglądarki, terminale i edytory, oraz realizuje wieloetapowe zadania bez ciągłego nadzoru. W przeciwieństwie do wcześniejszych wersji Sonnetów, które często kończyły pracę w połowie, „piątka” doprowadza zadania do końca. Sprawdza również własne wyniki z własnej inicjatywy, bez potrzeby dodatkowych promptów o weryfikację.

    Dla web developerów to istotna zmiana. Milion tokenów kontekstu wystarcza, aby objąć duże fragmenty projektu, prześledzić zależności między modułami i przeprowadzić refaktoryzację bez gubienia wątku. Modele z mniejszym oknem często tracą szerszy obraz, gdy sesja się przeciąga — ten problem w Sonnet 5 został rozwiązany.

    Co to oznacza dla zespołów DevOps i CI

    Promocyjna wycena API jest szczególnie ważna dla automatyzacji. Zespoły, które integrują Claude Code w pipeline'y CI/CD lub używają go do masowej analizy kodu, mogą przetestować nowy model przy relatywnie niskich kosztach. Należy jednak pamiętać, że cena 2/10 USD za milion tokenów to oferta limitowana — po 31 sierpnia wróci standardowy cennik. Warto zaplanować większe zadania tak, aby zmieścić się w tym okresie.

    Jeśli twój zespół korzysta z Claude Code przez API, sprawdź wersję klienta. Bez aktualizacji do 2.1.197 model Sonnet 5 nie będzie dostępny, nawet jeśli konto ma odpowiednie uprawnienia. Anthropic wyłączył również ręczne rozszerzone myślenie — parametr thinking: {type: "enabled", budget_tokens: N} został usunięty po deprecjacji. Zamiast tego model korzysta z adaptacyjnego myślenia, regulowanego parametrem effort.

    Migracja bez większych niespodzianek

    Dla zespołów przechodzących z poprzednich wersji, Anthropic zaleca dostosowanie poziomu effort zamiast przenoszenia ustawień jeden do jednego. Sonnet 5 na poziomie medium dorównuje możliwościami poprzednim wersjom na high. Jeśli potrzebujesz maksymalnej mocy, zwiększ effort na xhigh — to zalecane ustawienie do najtrudniejszych zadań programistycznych.

    Model domyślnie kalibruje długość odpowiedzi do złożoności zadania. Na proste pytania odpowie krócej niż poprzednik, podczas analizy rozbudowanego kodu rozwinie się bardziej. Jeśli twój interfejs oczekuje konkretnej formy odpowiedzi, może być potrzebne dostrojenie promptów.

    Aktualizacja do wersji 2.1.197 nie wymaga dodatkowych uprawnień — wystarczy standardowa procedura aktualizacji w menedżerze pakietów lub bezpośrednio przez CLI. Nowy model działa jako domyślny od razu po restarcie narzędzia.

    Podsumowanie

    Zmiana domyślnego modelu na Sonnet 5 to istotna aktualizacja. Milion tokenów kontekstu, wyższa agentyczność i niższe ceny w porównaniu do Opus wprowadzają realne zmiany w pracy z kodem. Jest to szczególnie istotne dla zespołów, które miały trudności z ograniczeniami okna kontekstu przy analizie dużych repozytoriów. Wersja 2.1.197 jest już dostępna, a promocyjne stawki API obowiązują tylko do końca sierpnia.


    Źródła

  • Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Alibaba wypuściła wersję 0.19.3 swojego narzędzia Qwen-Code 28 czerwca 2026 roku. Aktualizacja wprowadza znaczące zmiany, w tym nową webową powłokę, rozszerzoną obsługę MCP (Model Context Protocol) oraz wsparcie dla dyktowania głosowego. Dodatkowo, poprawiono problem z wyciekiem PTY w systemie Windows, który mógł powodować trudności podczas dłuższych sesji.

    Co nowego w pigułce

    • Web shell z interakcjami w stylu Excela – tabele w markdownie można teraz edytować i sortować bezpośrednio w interfejsie.
    • Rozszerzone zarządzanie serwerami MCP – przeglądanie zasobów stało się wygodniejsze, a serwery HTTP są w pełni wspierane.
    • Nowy kreator rozszerzeń (extension creator skill) – umożliwia generowanie rozszerzeń bez ręcznego sklejania przepływu pracy.
    • Wsparcie dla dyktowania głosowego – rozpoznawanie mowy wykracza poza podstawowe komendy, co pozwala na pracę bez użycia rąk.

    Powłoka webowa, która przypomina arkusz kalkulacyjny

    Najwięcej wizualnych zmian dotyczy web shell. Interfejs zyskał interakcje przypominające Excela – tabele w markdownie można sortować, filtrować i modyfikować bez potrzeby opuszczania widoku. Dla programistów przyzwyczajonych do szybkiego przeglądania danych to znaczne ułatwienie. Nie ma już potrzeby kopiowania tabeli do innego miejsca, aby sprawdzić konkretny wiersz.

    Dodatkowo, poprawiono obsługę pytań i odpowiedzi w web shellu – interfejs lepiej pokazuje, co zostało już załatwione, a co wciąż wymaga uwagi. To mały, ale istotny detal dla osób spędzających długie godziny w konsoli.

    MCP jako centralny element integracji

    Qwen-Code od pewnego czasu stawia na MCP jako główną metodę łączenia z zewnętrznymi narzędziami, bazami danych i API. W wersji 0.19.3 ta integracja została znacznie udoskonalona.

    Dokumentacja projektu wyraźnie wskazuje, że serwery MCP to sposób, w jaki Qwen-Code komunikuje się z zewnętrznymi systemami. W nowej wersji poprawiono przeglądanie zasobów serwerów MCP, co przyspiesza dostęp do podpiętych baz danych i narzędzi. Wprowadzono również wsparcie dla zdalnych serwerów MCP przez HTTP, co umożliwia ich zarządzanie z poziomu przeglądarki, co może być korzystne dla zespołów DevOps.

    Konfiguracja stała się bardziej stabilna przy uruchamianiu qwen serve – wcześniej zdarzało się, że ustawienia MCP dla workspace’u nie ładowały się poprawnie. Teraz działa to zgodnie z oczekiwaniami.

    Kreator rozszerzeń i dyktowanie głosowe

    Kreator rozszerzeń i dyktowanie głosowe

    Nowy kreator rozszerzeń upraszcza proces tworzenia rozszerzeń. Zamiast ręcznego budowania całego workflow, można to zrobić w kilku krokach, a narzędzie samo generuje strukturę. Dla osób pragnących szybko dostosować Qwen-Code do własnych potrzeb, to znaczna oszczędność czasu.

    Wsparcie głosowe również się rozwija. Dyktowanie nie służy już tylko do zamiany mowy na tekst, ale pozwala na sterowanie agentem bez użycia klawiatury. W połączeniu z funkcjami Qwen-Code, może to być przydatne podczas dłuższych sesji debugowania czy przeglądania logów.

    Stabilność pod maską

    Stabilność pod maską

    Wprowadzono także poprawki stabilności. Najważniejsza dotyczy wycieku PTY shell w systemie Windows, który mógł powodować problemy z zasobami podczas dłuższej pracy. Łatka natychmiast zwalnia zasoby terminala po jego zamknięciu, zamiast czekać na późniejsze czyszczenie.

    Poprawiono również obsługę wywołań narzędzi. Błędy w strumieniowaniu były wcześniej uciążliwe, teraz system próbuje ponowić połączenie przy przejściowych błędach sieciowych, co zmniejsza liczbę sesji, które kończą się z powodu chwilowej utraty łączności.

    Telemetria do wyboru

    Telemetria stała się konfigurowalna. Qwen-Code wysyła statystyki użytkowania do endpointu Alibaba Cloud RUM, ale tylko jeśli użytkownik to włączy. To rozwiązanie dla zespołów, które chcą mieć pełną kontrolę nad danymi opuszczającymi ich środowisko. Ulepszenia CLI i komponentów serwerowych pokazują, że narzędzie rozwija się zarówno wizualnie, jak i infrastrukturalnie.

    Dla zespołów korzystających z agentów AI na co dzień, wersja 0.19.3 łączy interaktywność w przeglądarce z automatyzacją w trybie headless, nie rezygnując z żadnej z tych warstw.


    Źródła

  • Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor udostępnił 29 czerwca 2026 roku oficjalną aplikację mobilną na iPhone’a w publicznej wersji beta. Narzędzie, dostępne dla posiadaczy płatnych planów, umożliwia programistom zarządzanie agentami AI bezpośrednio z iPhone’a lub iPada. Aplikacja nie zastępuje IDE, lecz przekształca telefon w centrum kontrolne dla działających w chmurze i lokalnych agentów, w tym tych, które uruchamiały "nightly build" na laptopie.

    Co warto wiedzieć na start

    • Data premiery: 29 czerwca 2026, publiczna beta wyłącznie dla płatnych planów Cursor.
    • Platforma: natywna aplikacja na iPhone’a i iPada, wymagająca iOS 26.0 lub nowszego.
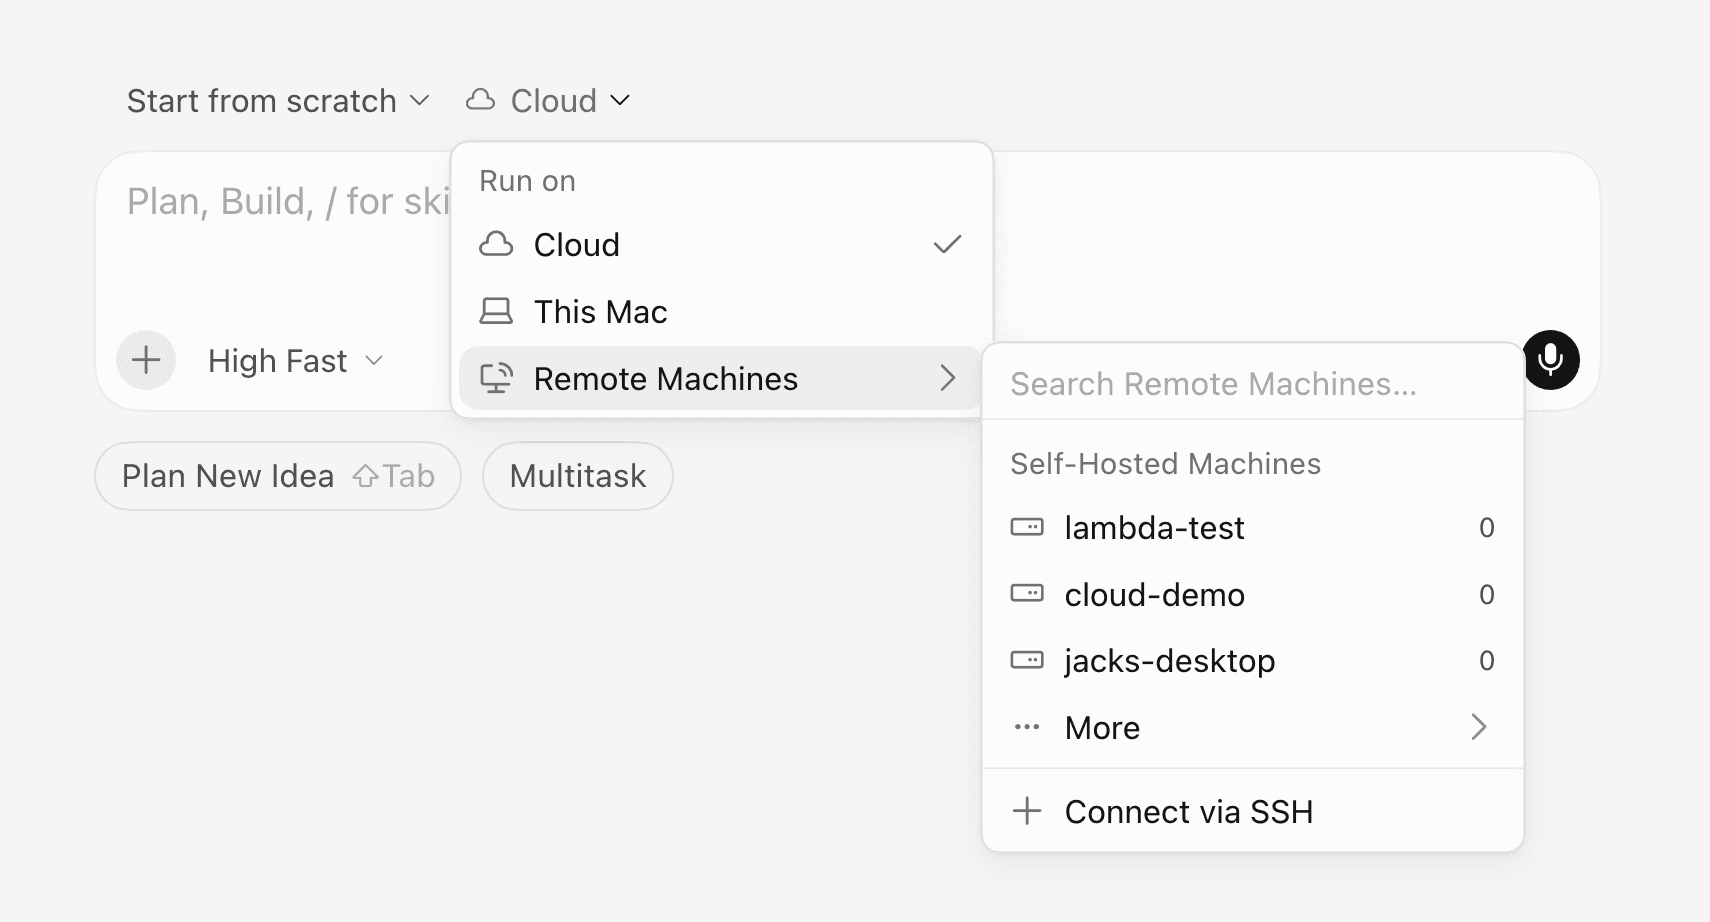
    • Zdalne sterowanie: możliwość kontrolowania agentów działających w chmurze oraz na komputerze lokalnym.
    • Powiadomienia push: agent informuje, gdy zakończy zadanie, napotka błąd lub potrzebuje decyzji użytkownika.
    • Limitowana promocja: 75% zniżki na uruchomienia Composer 2.5 w aplikacji mobilnej, obowiązująca do 5 lipca 2026.

    Agent w kieszeni – co właściwie potrafi aplikacja

    Mobilny Cursor nie jest uproszczoną wersją desktopowego IDE. To panel dowodzenia, który pozwala śledzić postępy agentów i podejmować decyzje, gdy nie ma się dostępu do komputera. Można uruchomić agenta chmurowego z telefonu, wydać mu polecenie głosem, a następnie schować urządzenie do kieszeni. Po zakończeniu pracy agent wyśle powiadomienie push z podglądem artefaktów, logów i "pull requestów".

    Funkcja Remote Control rozszerza tę koncepcję na agentów desktopowych. Jeśli Cursor działa na laptopie, można sprawdzić stan sesji, przeglądać zmiany i zarządzać agentem zdalnie. Dla zespołów rozproszonych to praktyczne rozwiązanie, które umożliwia szybką reakcję, gdy przegląd nie może czekać na powrót do biurka.

    W aplikacji dostępny jest również przegląd "pull requestów" z możliwością ich mergowania. Inżynier otrzymuje powiadomienie o gotowym PR, otwiera go na iPadzie, przegląda zmiany i zatwierdza – wszystko bez potrzeby otwierania laptopa. Dla DevOpsów monitorujących długotrwałe deploymenty taka mobilna konsola może być bardzo przydatna.

    Głos jako interfejs sterowania

    Głos jako interfejs sterowania
    Źródło: cursor.com

    Aplikacja obsługuje komendy głosowe, co pozwala na wydawanie poleceń agentowi bez konieczności korzystania z ekranu. Można na przykład powiedzieć „sprawdź testy w module autoryzacji i popraw te, które nie przechodzą”. W sytuacjach wymagających szybkiej interwencji, głos przyspiesza proces działania.

    Aplikacja przetwarza polecenia w kontekście aktywnego agenta, co eliminuje potrzebę przypominania, nad czym aktualnie pracuje. To krok w stronę bardziej naturalnej interakcji z kodem, gdzie delegowanie zadań przypomina współpracę z kolegą z zespołu, a nie wpisywanie komend w terminalu.

    Dlaczego mobilny agent ma sens dla webdevów i DevOps

    Dlaczego mobilny agent ma sens dla webdevów i DevOps
    Źródło: cursor.com

    Dla zespołów frontendowych i fullstackowych mobilny Cursor rozwiązuje istotny problem: agent-driven development wymaga stałego monitoringu, ale nie zawsze obecności przed monitorem. Gdy agent refaktoryzuje komponenty, przeprowadza migrację lub testuje warianty UI, można śledzić postępy w autobusie czy przy kawie.

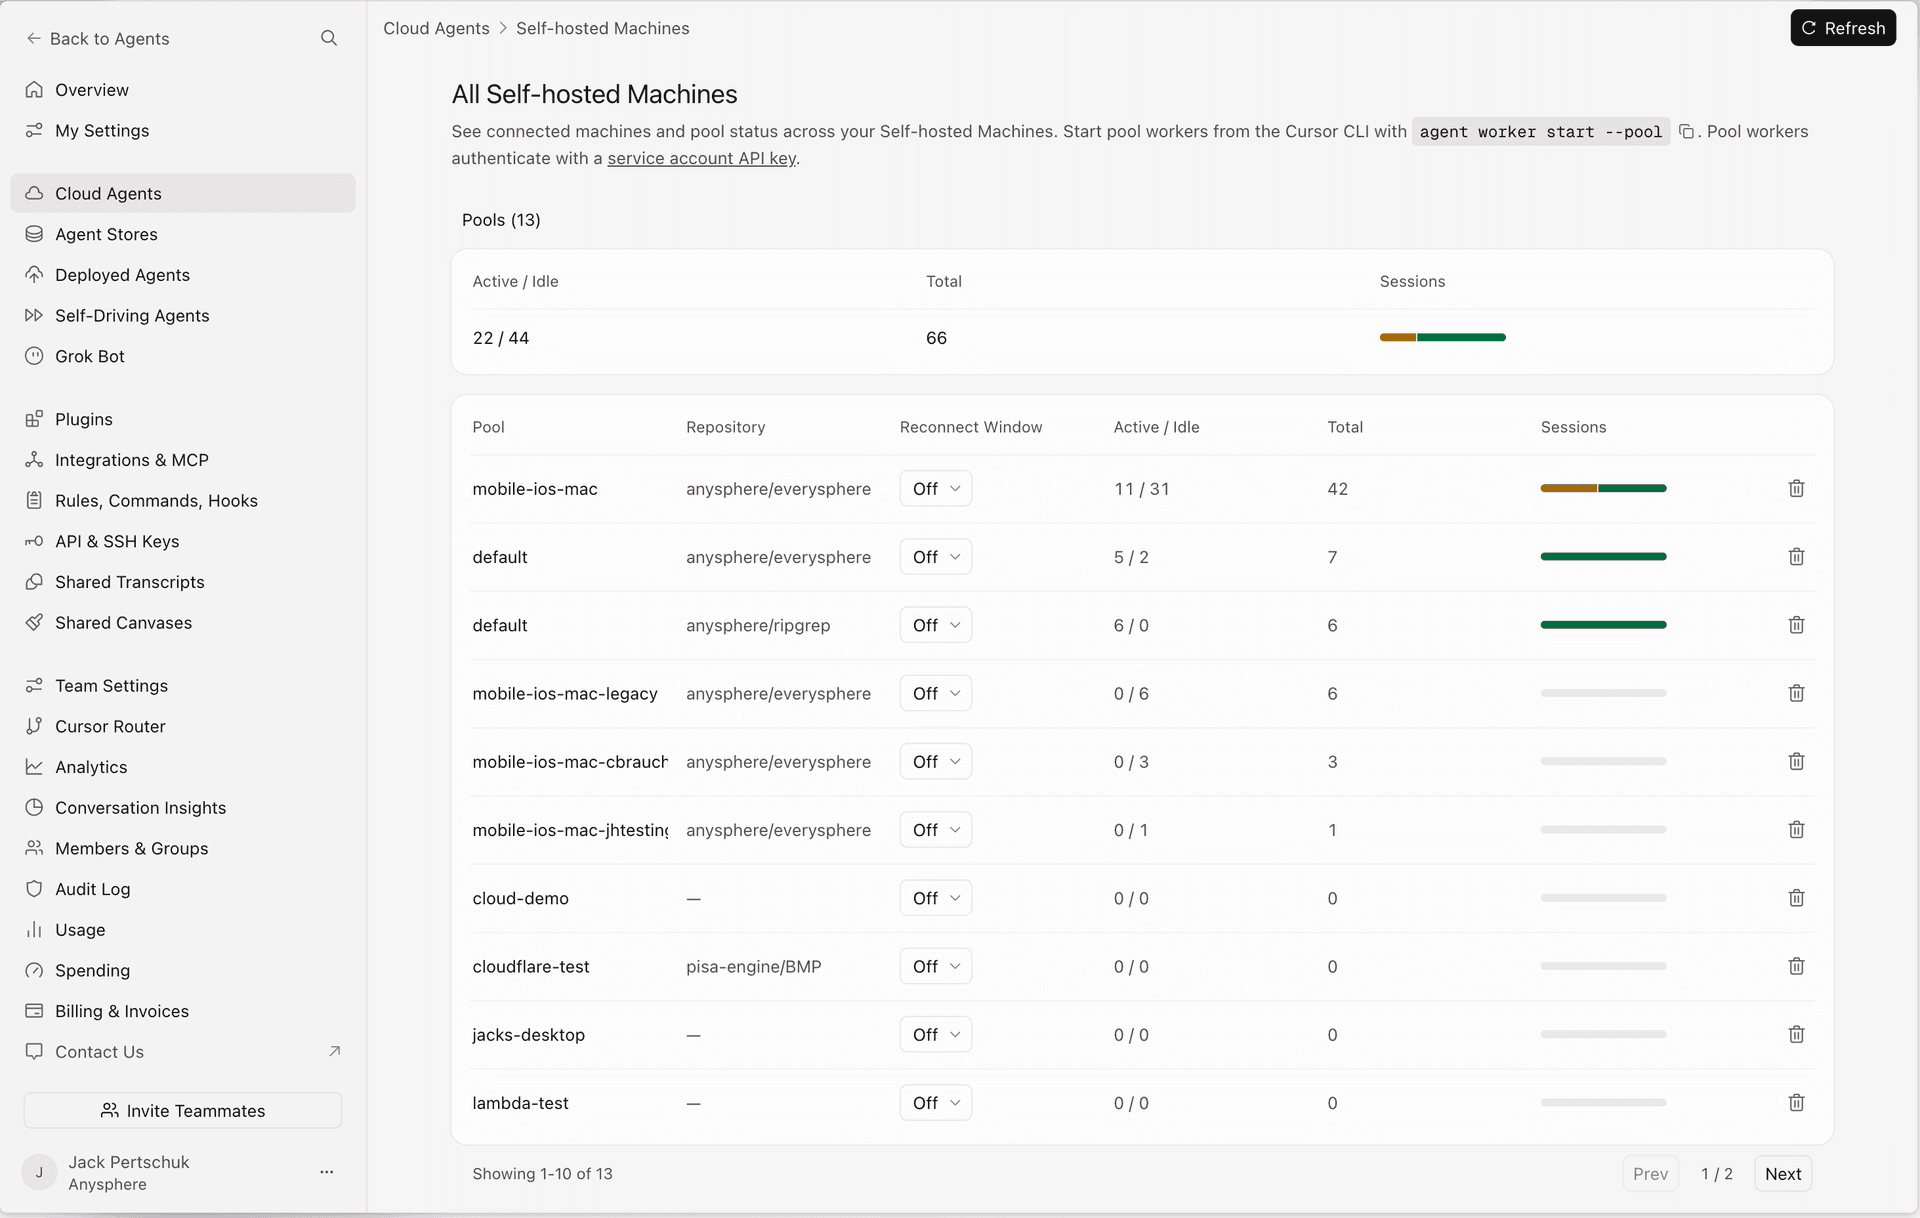
    Dla DevOpsów aplikacja staje się lekkim klientem do nadzoru nad zdalnymi maszynami. Cloud agent uruchomiony na self-hosted workerze, w AWS Lambda czy na Vercelu – każdą z tych sesji można monitorować i zarządzać nimi z poziomu iPhone’a. Logi, artefakty oraz podgląd live environmentu są dostępne w każdej chwili.

    Promocja na start i co dalej

    Cursor wprowadził limitowaną obniżkę na start – przez pierwszy tydzień (do 5 lipca 2026) uruchomienia Composer 2.5 w aplikacji mobilnej są przecenione o 75%. To zachęta dla użytkowników do szybkiego przetestowania mobilnego przepływu pracy i włączenia go do codziennej rutyny.

    Beta jest publiczna, ale dostępna tylko dla płatnych subskrybentów. Nie ma jeszcze informacji o dostępności aplikacji dla użytkowników darmowego planu, jednak tempo rozwoju Cursor – od cloud agents przez Origin Code Hosting po mobilną konsolę – sugeruje, że agentowe kodowanie staje się standardem w produkcji. Telefon w tym kontekście pełni rolę kluczowego narzędzia łączącego sesję IDE z codziennymi obowiązkami.


    Źródła

  • Cline 4.0.0 przechodzi na architekturę SDK – wspólny runtime dla rozszerzenia i CLI

    Cline 4.0.0 przechodzi na architekturę SDK – wspólny runtime dla rozszerzenia i CLI

    Cline wypuściło wersję 4.0.0, która przenosi całą logikę działania z rozszerzenia VS Code do współdzielonego środowiska SDK. To znacząca aktualizacja, która stanowi fundament dla nowego modelu rozwoju narzędzia. Od teraz tury agenta, wykonanie narzędzi, koordynacja Plan/Act, serwery MCP, checkpointy, telemetria oraz historia zadań przechodzą przez tę samą warstwę bazową, niezależnie od tego, czy korzystasz z edytora, CLI, czy integrujesz SDK w swojej aplikacji.

    Zmiana eliminuje powielanie kodu między różnymi frontendami. Dla osób pracujących w nurcie vibe codingu i agentowego developmentu oznacza to przewidywalność. Zachowanie agenta w VS Code ma być identyczne jak w terminalu, ponieważ za obydwoma stoi ten sam runtime.

    Co niesie nowa architektura – kluczowe fakty

    • Współdzielone SDK (@cline/sdk, @cline/core, @cline/agents, @cline/llms, @cline/shared) zastępuje logikę wbudowaną dotąd bezpośrednio w rozszerzenie VS Code – warstwy są rozdzielone, a zależności płyną w dół od core do shared.
    • Nowy panel Customize wewnątrz rozszerzenia pozwala przeglądać i instalować wtyczki, serwery MCP oraz umiejętności (Skills) bez potrzeby edytowania plików konfiguracyjnych.
    • Kolejkowanie promptów w czacie sprawia, że wiadomości wysłane, gdy agent jest zajęty, nie przepadają – czekają w kolejce i można je anulować przed wykonaniem.
    • Konfiguracja providerów została scentralizowana wokół ustawień SDK, zamiast być rozproszona w opcjach dostępnych tylko z poziomu rozszerzenia.
    • Wydanie zawiera również łatki stabilizujące terminal, budżetowanie outputu narzędzi oraz uwierzytelnianie, ale wersja 4.0.1 szybko przywróciła kod rozszerzenia do stanu sprzed migracji (4.0.0), wycofując zmiany z powodu regresji – prace nad SDK są kontynuowane osobno.

    Marketplace i wtyczki – ekosystem, który zaczyna oddychać

    Rynek narzędzi dla AI-asystentów kodowania rozwija się, ale mało który edytor pozwala na tak swobodne rozbudowywanie funkcji bez pisania wrapperów. Cline wprowadza teraz panel Customize bezpośrednio w rozszerzeniu.

    Znajdziesz tam trzy kategorie: Skills, serwery MCP i Plugins. Te ostatnie to mechanizm rozszerzania Cline o własne narzędzia i przepływy pracy – w tym takie oparte o MCP. Pakiety wtyczek spod ~/.agents/plugins/* są automatycznie wykrywane, a ich umiejętności udostępniane jako plugin-name:skill-name. Całe zarządzanie włączaniem i wyłączaniem odbywa się teraz w ustawieniach huba, więc klient nie potrzebuje już własnego loadera ani osobnego przechowywania stanu.

    Co istotne, katalog .agents/plugins wewnątrz repozytorium roboczego jest celowo ignorowany. Otwarcie cudzego projektu nie uruchomi automatycznie kontrolowanych przez niego serwerów MCP – bezpieczeństwo jest priorytetem.

    To jeden z tych ruchów, które od razu widać w codziennej pracy. Koniec z ręcznym edytowaniem cline_mcp_settings.json, gdy chcesz podłączyć nowe źródło danych czy narzędzie.

    SDK jako warstwa integracyjna – nie tylko dla edytora

    SDK jako warstwa integracyjna – nie tylko dla edytora

    Opublikowana dokumentacja SDK opisuje je jako framework open source do budowania aplikacji agentowych. To ten sam kod, na którym działają rozszerzenia IDE i CLI. Architektura została rozbita na pakiety warstwowe – zależności idą od core w dół do agents, llms i shared, co wymusza czysty rozdział odpowiedzialności.

    Dla zespołów DevOps i osób automatyzujących przepływy pracy ma to konkretne zalety. Ten sam runtime agenta można teraz wykorzystać w integracjach CI/CD, skryptach czy własnych narzędziach bez przechodzenia przez edytor. Jest również RemoteEnvironmentService – nowy komponent SDK do uruchamiania sesji na zdalnym hoście przez SSH. Helper binarny ląduje na maszynie zdalnej, hub odpala się lokalnie, a tunel SSH łączy oba końce. Żadne hasła nie przechodzą przez połączenie – tylko klucze, a profil trzymany jest z uprawnieniami 0600.

    Nie jest to jeszcze podpięte pod GUI czy komendę CLI, ale jako klocek SDK już działa. Kto buduje własne narzędzia, zyskuje gotową ścieżkę do zdalnego wykonywania agenta na Linuksie i macOS (x64/arm64).

    Stabilność i regresje – cena ambitnej migracji

    Wydanie 4.0.0 pojawiło się 26 czerwca 2026 i niemal natychmiast ujawniło problemy. Na tyle poważne, że wersja 4.0.1 wycofała rozszerzenie do kodu sprzed migracji (4.0.0). To klasyczny scenariusz przy tak głębokiej przebudowie – nowa ścieżka runtime'u dotyka wszystkiego: od checkpointów po kompaktowanie historii i logowanie zdarzeń.

    Mimo to kierunek jest jasny. Zespół pracuje nad stabilnością SDK – obejmuje to m.in. retry modeli z exponential backoff, zmiany w indeksowaniu checkpointów, poprawki dla run_commands oraz zabezpieczenia w apply_patch. Szczegóły konkretnych wydań SDK nie zostały jednak potwierdzone w weryfikowalnych notach.

    To wszystko detale, które przy masowej migracji mają znaczenie między stabilnym narzędziem a frustracją. Na razie historia wersji mówi wprost: jeśli potrzebujesz niezawodności, korzystaj ze stabilnego kanału. Jeśli chcesz testować nową architekturę, SDK rozwija się równolegle, ale rozszerzenie VS Code wróciło tymczasowo do sprawdzonej bazy.


    Źródła

  • Gemini CLI z poprawkami w pipeline wydawniczym – nowy nightly build v0.51.0

    Gemini CLI z poprawkami w pipeline wydawniczym – nowy nightly build v0.51.0

    26 czerwca 2026 roku ukazał się kolejny nightly build narzędzia Gemini CLI – wersja v0.51.0-nightly.20260626.gb14416447. To wydanie koncentruje się głównie na stabilności procesu publikacji paczek npm oraz infrastrukturze CI/CD, a nie na nowych funkcjach dla końcowego użytkownika. Dla zespołów korzystających z automatycznych wdrożeń to ważny krok naprzód.

    Co przynosi nowa wersja

    • Zabezpieczenie przed błędnymi publikacjami – poprawka zapobiega wypuszczaniu niekompletnych paczek npm oraz awariom zadania promote-job w pipeline.
    • Usprawnione odkrywanie rejestru narzędzi – wersja testuje mechanizmy enhanced tool registry discovery, które mają ułatwić integrację z zewnętrznymi zestawami narzędzi.
    • Raportowanie inwentaryzacji ewaluacji – nowa funkcjonalność inventory reporting pozwala lepiej śledzić wykorzystanie zasobów podczas testów wydajnościowych.
    • Optymalizacje CI/CD – kilka poprawek w procesach ciągłej integracji zwiększa niezawodność nocnych wydań.
    • Poprawka głodzenia pętli zdarzeń – poprawka zapobiega sytuacjom, w których scheduler mógł blokować wykonywanie zadań asynchronicznych.

    Stabilność wydawania zamiast nowych funkcji

    Nightly build, oznaczony jako pre-release, powstaje automatycznie z gałęzi głównej i publikowany jest codziennie zgodnie z harmonogramem UTC. Nie przechodzi pełnej walidacji – zespoły Google'a ostrzegają, że może zawierać niedokończone zmiany. Mimo to dla wielu developerów to okazja do zapoznania się z najnowszymi poprawkami, zanim trafią do stabilnego wydania.

    W tej wersji zmiany między poprzednim nightly (v0.51.0 z 25 czerwca) a obecnym obejmują przede wszystkim commit bota wydawniczego Gemini CLI. Bot automatycznie podnosi wersję i uruchamia pipeline – tym razem z dodatkowym fixem, który eliminuje ryzyko wysłania do rejestru npm uszkodzonego artefaktu.

    Chociaż pełna lista scalonych zmian nie jest dostępna w publicznym changelogu, z kontekstu infrastrukturalnego wynika, że Google intensywnie pracuje nad tym, aby nocne wydania były bardziej przewidywalne.

    Co to oznacza dla zespołów DevOps

    Co to oznacza dla zespołów DevOps

    Dla ekip zajmujących się utrzymywaniem środowisk CI/CD to wydanie ma praktyczne znaczenie. Naprawienie crashy promote-job oznacza mniej ręcznej interwencji przy wdrożeniach. Jeśli wasz pipeline automatycznie pobiera nightly buildy, ryzyko napotkania uszkodzonej paczki właśnie spadło.

    Wersje nightly instalują się z tagiem nightly – to świadoma decyzja, ponieważ nie każdy build przechodzi testy integracyjne. Jednak dla projektów śledzących rozwój narzędzi AI, takich jak Gemini CLI, te codzienne snapshoty są nieocenione. Pokazują kierunek rozwoju szybciej niż oficjalne changelogi.

    Kontekst szerszego ekosystemu

    Kontekst szerszego ekosystemu

    Gemini CLI wpisuje się w trend narzędzi programistycznych opartych na dużych modelach językowych. W przeciwieństwie do Cursor czy Windsurf, które stawiają na interfejs graficzny, to rozwiązanie pozostaje w terminalu – tam, gdzie pracują zespoły DevOps i inżynierowie platform.

    Wydania nightly przypominają filozofię znaną z ekosystemu open source: szybkie iteracje, ciągła integracja, minimalna biurokracja przy wydawaniu. Dla Google'a to także poligon doświadczalny – błędy wyłapane w kanale nightly nie trafiają do stabilnych wydań, co chroni użytkowników produkcyjnych.

    Wnioski

    Wersja v0.51.0-nightly.20260626 nie wprowadza przełomowych funkcji, ale wzmacnia fundamenty. Dla kogoś, kto patrzy tylko na listę funkcji, to wydanie może wydawać się nieciekawe. Dla inżyniera odpowiedzialnego za pipeline CI/CD to konkretna oszczędność czasu – mniej nocnych alertów i mniej ręcznego czyszczenia po nieudanych release'ach. W świecie, gdzie narzędzia AI zmieniają się z dnia na dzień, stabilność procesu wydawniczego jest równie ważna jak nowe możliwości samego modelu.


    Źródła

  • Claude SDKs zyskują trwały REPL: nowa era wykonywania kodu przez agentów AI

    Claude SDKs zyskują trwały REPL: nowa era wykonywania kodu przez agentów AI

    Anthropic zaktualizował wszystkie główne SDK Claude’a, wprowadzając narzędzie code_execution_20260120 jako nowy standard dla programistycznego wywoływania kodu przez agentów. Zmiana obejmuje Pythona, TypeScript, Go, Javę, a także Ruby, PHP i C#. Co istotne, nie wymaga już nagłówka beta na wspieranych modelach, chociaż dotychczasowe nagłówki beta pozostają dostępne.

    Najważniejsze fakty

    • code_execution_20260120 staje się minimalną wersją dla programmatic tool calling we wszystkich głównych SDK Claude’a.
    • Trwałość stanu REPL pozwala zachować zmienne i importy między komórkami wykonawczymi w ramach jednej sesji.
    • Brak wymaganego nagłówka beta – deweloperzy aktywują narzędzie, ustawiając type na code_execution_20260120; starsze nagłówki beta wciąż są akceptowane.
    • Wsparcie modeli obejmuje Claude Opus 3.5 i nowsze oraz Claude Sonnet 3.5 i nowsze.
    • Aktualizacja dotyczy również Ruby, PHP i C#, co czyni ją platformową zmianą.

    Koniec z resetowaniem stanu – REPL, który pamięta

    Dotychczasowe wykonywanie kodu przez Claude’a przypominało serię odizolowanych skryptów: każda komórka startowała z czystym środowiskiem, bez dostępu do zmiennych czy importów zdefiniowanych wcześniej. code_execution_20260120 zmienia to.

    Nowe narzędzie wprowadza trwałość stanu REPL (Read-Eval-Print Loop). Oznacza to, że gdy Claude tworzy zmienną w jednej komórce, może jej użyć w kolejnej – bez redeklaracji czy ponownego importowania bibliotek. Dla osób, które iteracyjnie debuguje kod, analizują dane lub budują wieloetapową automatyzację, to znaczna oszczędność czasu i zasobów.

    Szczególnie istotne jest to w przepływach agentowych, gdzie model sam planuje kolejne kroki. Claude może teraz najpierw wczytać dane, potem je przeanalizować, a na końcu wygenerować wizualizację – wszystko w jednej sesji REPL, bez potrzeby ponownego definiowania kontekstu przez użytkownika.

    Prostsza integracja, szerszy zasięg

    Prostsza integracja, szerszy zasięg

    Anthropic stawia na ujednolicenie ścieżek programistycznych. code_execution_20260120 nie jest już eksperymentalną funkcją schowaną za obowiązkowym nagłówkiem beta – to jedna z trzech wersji narzędzia do wykonywania kodu, wspierana przez SDK.

    Konfiguracja sprowadza się do jednego pola: type: "code_execution_20260120". Żadnych dodatkowych nagłówków ani warunkowych przełączników między wersjami. Deweloperzy w Pythonie, TypeScript, Go czy Javie mają identyczny interfejs, co ułatwia przenoszenie logiki agentów między językami i środowiskami.

    Warto również zauważyć, że lista wspieranych modeli jest precyzyjnie określona. Narzędzie działa na Claude Opus 3.5 i nowszych oraz Claude Sonnet 3.5 i nowszych. Starsze modele nie są wspierane, co sugeruje, że Anthropic traktuje code execution jako kluczową funkcjonalność w nowszych wersjach Claude’a.

    Co to znaczy dla web developmentu i DevOps

    Co to znaczy dla web developmentu i DevOps

    Dla zespołów budujących aplikacje webowe i potoki CI/CD ta zmiana ma kilka praktycznych konsekwencji. Persistent REPL umożliwia agentom Claude’a przeprowadzanie wieloetapowych analiz bez obaw o utratę kontekstu między krokami. Agent może na przykład pobrać logi z serwera, przefiltrować je, zbudować dashboard w Streamlit i zapisać wyniki – wszystko w jednym ciągłym przepływie.

    W kontekście vibe codingu, gdzie coraz więcej kodu powstaje w interakcji z AI, trwałość stanu REPL redukuje frustrację związaną z powtarzaniem tych samych instrukcji. Agent pamięta, co już zostało zrobione.

    Z perspektywy hostingu i środowisk uruchomieniowych nowe narzędzie jest lepiej przystosowane do sandboksów produkcyjnych. Standaryzacja wokół jednej wersji code_execution_20260120 ułatwia konfigurację polityk bezpieczeństwa, eliminując potrzebę obsługi wielu wariantów narzędzia z różnymi ograniczeniami.

    To nie izolowana funkcja – to kierunek platformy

    Anthropic nie przedstawia tej zmiany jako poprawki w pojedynczym SDK. Release notes mówią o aktualizacji platformowej, obejmującej cały ekosystem SDK – od Pythona po PHP. To sygnał, że code execution staje się fundamentem programistycznego interfejsu Claude’a.

    W połączeniu z Agent SDK (dostępnym dla Pythona i TypeScriptu), które udostępnia pętlę agentową Claude Code jako bibliotekę, code_execution_20260120 wpisuje się w szerszy trend: Anthropic buduje warstwę narzędziową, na której deweloperzy mogą tworzyć własne systemy agentowe – bez konieczności implementowania pętli narzędziowej od zera i bez problemów z nietrwałym stanem wykonania.

    Dla branży AI-assisted development to wyraźny krok w stronę produkcyjnej dojrzałości. Mniej boilerplate’u, więcej ciągłości i prostsza konfiguracja – to kluczowe elementy, których potrzebują zespoły wdrażające agentów AI w realnych projektach.


    Źródła