Autor: nidas

  • Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0, wydany 23 czerwca 2026 roku, wprowadza trzy nowe funkcje: eksperymentalne narzędzie Artifact do publikowania interaktywnych stron HTML, natywne dyktowanie głosowe z transkrypcją strumieniową oraz pełne wsparcie dla Dynamicznych Workflow. To wydanie znacząco ułatwia łączenie kodowania z działaniem — agent potrafi generować kod i od razu pokazywać go jako działającą stronę, a użytkownicy mogą wydawać mu polecenia głosowo.

    Najważniejsze zmiany w wersji v0.19.0

    • Narzędzie Artifact umożliwia modelowi zapakowanie wygenerowanej treści jako samodzielnej strony HTML, którą można otworzyć lokalnie i renderować z file://, bez potrzeby dostępu do sieci.
    • Dynamiczne Workflow zostały w pełni przeniesione, co oznacza, że działają teraz z zapisem, wznawianiem sesji, wyzwalaczami słów kluczowych i powiadomieniami.
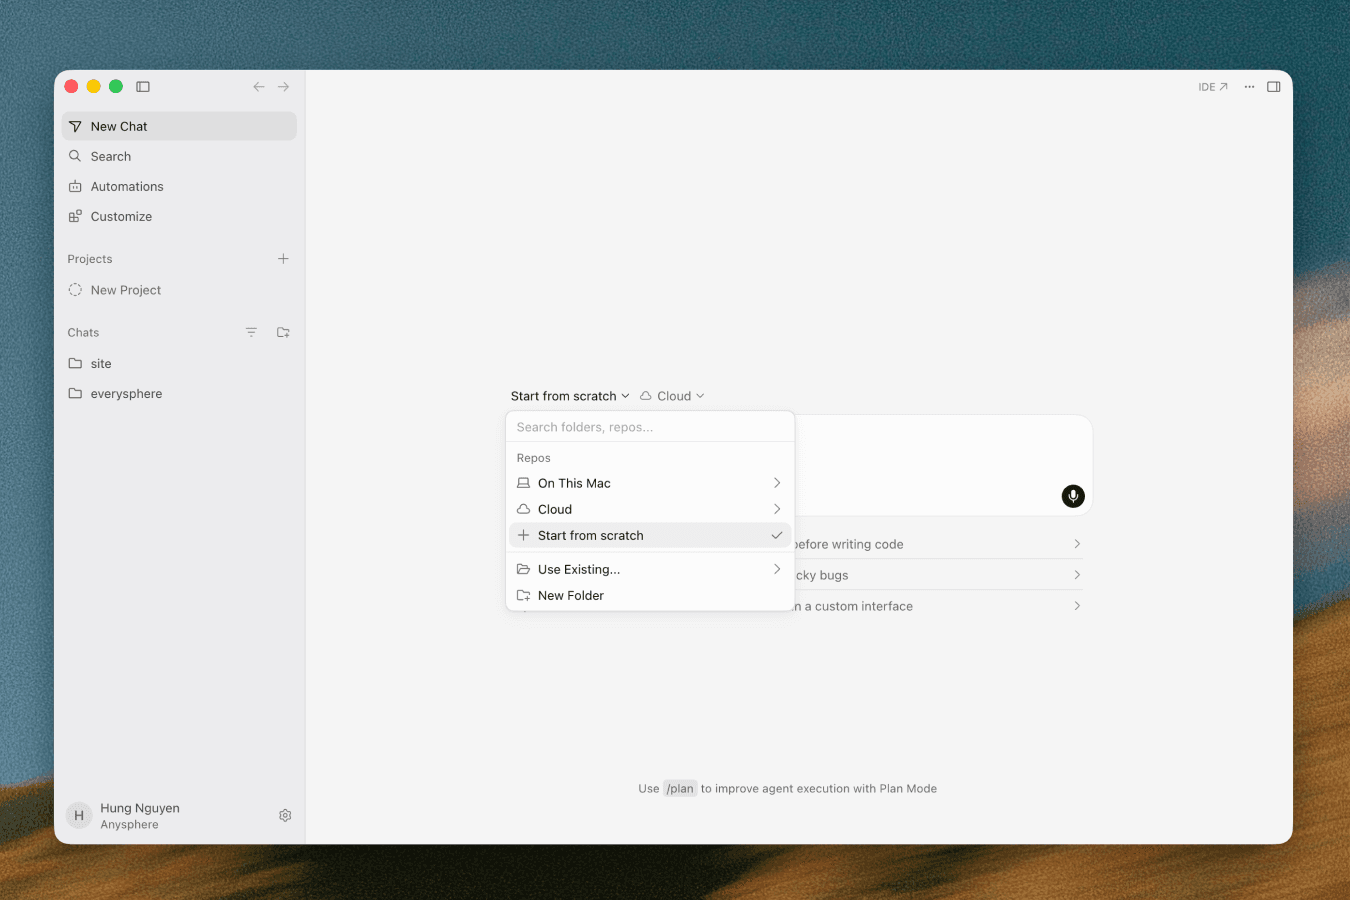
    • Dyktowanie głosowe jest dostępne w CLI przez /voice, a wkrótce także w aplikacji desktopowej jako przycisk mikrofonu z podglądem fali i czasu nagrania.
    • Panel boczny z możliwością zmiany rozmiaru ułatwia przeglądanie plików i artefaktów w aplikacji desktopowej.
    • Przeglądarka bloków myślenia w interfejsie terminalowym pozwala podejrzeć tok rozumowania modelu.

    Artifact: od prompta do działającej strony w kilka sekund

    Narzędzie Artifact to nowość, która pozwala modelowi zamienić wygenerowaną treść w interaktywną stronę. Umożliwia tworzenie prototypów, diagramów, tabel i wizualizacji danych, które można zamknąć w HTML-u.

    Strony są zapisywane w katalogu ~/.qwen/artifacts/ i otwierane lokalnie przez file://. Nie wymaga to hostingu, co pozwala szybko sprawdzić, czy model zrozumiał oczekiwania. Strona musi być samowystarczalna, bez zewnętrznych CSS-ów ani JavaScriptów, a całość nie może przekraczać 16 MB. Przy kolejnym uruchomieniu ten sam plik zostanie nadpisany.

    Dla web developerów to efektywny sposób na prototypowanie komponentów czy całych widoków bez odrywania rąk od terminala. Model generuje, a użytkownik widzi efekt, co znacząco przyspiesza proces.

    Dynamiczne Workflow w końcu kompletne

    Wersja v0.19.0 kończy temat Dynamicznych Workflow, które zyskały pełne wsparcie dla wznawiania i zapisywania. Użytkownicy mogą zapisać cały workflow jako komendę slash, która trafia do .qwen/workflows/<nazwa>.js, a następnie wywołać go przez /<nazwa>. Jeśli sesja zostanie przerwana, agent odtwarza ją z logów JSONL i kontynuuje od pierwszego punktu rozbieżności.

    To znaczna oszczędność czasu przy dłuższych zadaniach. Użytkownicy nie muszą ponownie opisywać kontekstu ani powtarzać tych samych kroków. Workflow można zapisać na poziomie projektu lub użytkownika. Jeśli skrypt już istnieje, system zapyta, czy nadpisać. Zakończone przebiegi terminalowe zapisują się automatycznie w <katalogProjektu>/workflows/<idUruchomienia>.json, a panel /workflows przechowuje historię między restartami.

    Głos, który działa w terminalu i desktopie
    Głos, który działa w terminalu i desktopie

    Funkcja dyktowania została wprowadzona najpierw jako /voice w CLI, a później w aplikacji desktopowej jako przycisk mikrofonu w pasku kompozytora. Nagrywanie pokazuje na żywo przebieg fali i licznik czasu, a po zatrzymaniu transkrypcja trafia od razu do pola tekstowego.

    Transkrypcja działa po stronie serwera, wykorzystując potok głosowy CLI — modele qwen3-asr-flash dla trybu wsadowego i *-realtime dla strumieniowania. Dane uwierzytelniające nie są przekazywane do procesu renderowania, co zapewnia bezpieczeństwo. Dla osób spędzających długie godziny w terminalu, możliwość wydania polecenia głosem bez odrywania rąk od klawiatury jest istotna.

    Pod maską i w interfejsie
    Pod maską i w interfejsie

    Oprócz głównych nowości, wersja v0.19.0 wprowadza także szereg mniejszych, ale użytecznych usprawnień. Panel boczny w aplikacji desktopowej zyskał możliwość zmiany rozmiaru, co ułatwia przeglądanie plików lub artefaktów. W interfejsie terminalowym (TUI) pojawiła się przeglądarka bloków myślenia, która umożliwia zajrzenie w tok rozumowania modelu.

    Wprowadzono także wiele poprawek błędów i optymalizacji w CLI, logice rdzenia i testach integracyjnych. Zespół zadbał o szczegóły — wyniki wyszukiwania, obsługa skrótów w terminalu, wszystko zostało poprawione.

    Dlaczego to ma znaczenie

    Qwen-Code v0.19.0 to nie tylko kolejna wersja — to wydanie, które zmienia sposób pracy z agentem. Artifact ułatwia przeglądanie kodu, Dynamiczne Workflow automatyzują powtarzalne zadania, a dyktowanie głosowe umożliwia szybkie interakcje. Wszystko to odbywa się w terminalu, co jest istotne dla zespołów korzystających z CLI i ceniących szybkie pętle feedbacku.
    Źródła

  • Factory ułatwia wycofywanie zmian: nowe polecenie /rewind-conversation i centralne zarządzanie hookami

    Factory ułatwia wycofywanie zmian: nowe polecenie /rewind-conversation i centralne zarządzanie hookami

    Factory w wersji v0.156.2 wprowadza polecenie /rewind-conversation, które umożliwia cofnięcie sesji czatu i przywrócenie plików do wcześniejszego stanu. Organizacje zyskują również scentralizowane zarządzanie hookami, co pozwala administratorom na egzekwowanie spójnych zasad dla wszystkich członków zespołu. W aktualizacji znalazły się także poprawki stabilności oraz ulepszenia interfejsu.

    Co nowego w skrócie

    • /rewind-conversation cofa historię czatu i przywraca stan plików z konkretnego momentu sesji
    • Centralne zarządzanie hookami daje administratorom kontrolę nad regułami dla całej organizacji, zamiast konfiguracji per użytkownik
    • Klikalne linki w wiadomościach usprawniają nawigację między plikami i odniesieniami w kodzie
    • Poprawione renderowanie kolorów w terminalu zwiększa czytelność w interfejsie CLI
    • Poprawki stabilności obejmują obsługę dużych wklejeń, błędy cyklu życia narzędzi ACP oraz automatyczne ponowne łączenie Droidów

    Cofanie sesji, które przywraca stan projektu

    Polecenie /rewind-conversation to funkcja, która rzeczywiście cofa zmiany — zarówno w konwersacji, jak i w plikach. Dokumentacja SDK opisuje je jako akcję typu successor-session, która może "przywrócić lub usunąć pliki zmienione od wskazanego momentu". Oznacza to, że jeśli agent AI wprowadził błędne zmiany w kodzie, jedno polecenie przywraca stan projektu sprzed tych decyzji.

    Funkcja ta znacząco oszczędza czas. Bez niej użytkownicy musieliby ręcznie odtwarzać stan repozytorium, przeglądając historię gita i próbując ustalić, które zmiany wprowadził agent, a które były ich własnymi. Teraz Factory wykonuje to automatycznie i w jednym kroku.

    Problem "zanieczyszczenia konwersacji" — błędnych założeń wprowadzanych przez agenta na wczesnym etapie, które mogą zakłócać dalszą pracę — jest dobrze znany użytkownikom narzędzi takich jak Codex czy Claude Code. W tych środowiskach edytowanie historii bywa uciążliwe lub ograniczone do ostatniej wiadomości. Factory rozwiązuje to inaczej: pozwala cofnąć całą sesję do wybranego punktu, razem ze stanem plików.

    Dlaczego centralne hooki mają znaczenie

    Dotychczas konfiguracja hooków w Factory działała na poziomie pojedynczego użytkownika. W większych zespołach prowadziło to do chaosu, ponieważ każdy członek organizacji mógł mieć inne ustawienia, a administratorzy nie mieli narzędzi do ich ujednolicenia.

    Wersja v0.156.2 wprowadza scentralizowane zarządzanie hookami dla organizacji. Administrator definiuje reguły raz, a system automatycznie stosuje je do wszystkich sesji członków zespołu. To nie tylko wygoda, ale także bezpieczeństwo: można wymusić wspólną politykę dotyczącą dostępu do narzędzi, walidacji kodu czy formatowania commitów.

    W praktyce, jeśli organizacja wymaga, aby każdy agent przed modyfikacją plików wykonał testy, hook egzekwujący tę zasadę działa dla wszystkich — bez potrzeby proszenia każdego developera o samodzielną konfigurację.

    Mniejsze, ale odczuwalne ulepszenia

    Aktualizacja nie koncentruje się wyłącznie na dużych funkcjach. Klikalne linki w wiadomościach to detal, który znacząco ułatwia codzienną pracę — zamiast kopiować ścieżkę pliku i otwierać go ręcznie, wystarczy jedno kliknięcie. Naprawione renderowanie kolorów w terminalu również jest istotne, zwłaszcza gdy agent generuje długie, kolorowe diffy.

    Poprawki stabilności są równie ważne. Obsługa dużych wklejek przestała powodować błędy, cykl życia wywołań narzędziowych ACP nie zawiesza już sesji, a błędy pobierania binarek Droida na niektórych systemach zostały usunięte. Warto również wspomnieć o automatycznym ponownym łączeniu komputerów Droid, gdy aktywność zostaje wznowiona — to przydatne po uśpieniu maszyny.

    Kontekst dla zespołów web dev i AI

    Factory jest środowiskiem programistycznym zaprojektowanym z myślą o agentach AI. Funkcja rewind to element szerszego modelu cyklu życia sesji, który obejmuje również wznawianie, kompaktowanie i tworzenie sesji pochodnych. Dla zespołów webowych oznacza to bezpieczniejszą iterację: można eksperymentować z poleceniami agenta, mając pewność, że powrót do stabilnego stanu to kwestia jednej komendy.

    Centralne hooki odpowiadają na potrzebę firm, które chcą skalować wykorzystanie AI w developmentcie bez utraty kontroli. Zamiast zarządzać regułami per użytkownik, administrator ustala politykę raz — i działa ona wszędzie.

    Wydanie v0.156.2 pokazuje, że Factory koncentruje się na budowaniu narzędzi, które rozwiązują rzeczywiste problemy programistów pracujących z agentami AI: utratę stanu projektu, niespójne reguły w zespole i frustrujące detale interfejsu.


    Źródła

  • Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Nowa wersja asystenta kodowania Qwen-Code, oznaczona numerem 0.18.5, wprowadza rozszerzenie obsługi Model Context Protocol (MCP) o zasoby oraz dodaje providera Request i wsparcie dla nowych modeli językowych. Ta aktualizacja łączy porządki w kodzie z zauważalnymi usprawnieniami wydajności. Zespół QwenLM skupił się na stabilizacji, a łatki objęły interfejs CLI, aplikację desktopową i kluczowe komponenty rdzenia.

    Kluczowe zmiany w skrócie

    • MCP z narzędzi na zasoby – protokół MCP dotychczas udostępniał tylko narzędzia; teraz potrafi również czytać ustrukturyzowane dane z zewnętrznych systemów.
    • Nowy provider Request – rozszerza ekosystem dostawców modeli dostępnych w Qwen-Code.
    • Wydajność git branch prosto z systemu plików – informacje o gałęziach odczytywane są bezpośrednio, omijając kosztowne wywołania komend gita.
    • Trzy nowe modele – qwen3.7-plus, glm-5.2 i kimi-k2.7-code dołączają do puli dostępnych modeli.
    • Poprawki w CLI, desktop i rdzeniu – wersja eliminuje błędy wpływające na stabilność całego narzędzia.

    MCP: od narzędzi do zasobów

    Model Context Protocol to otwarty standard, który umożliwia asystentom AI łączenie się z zewnętrznymi źródłami danych i usługami. W Qwen-Code można było podłączać serwery MCP, które udostępniały narzędzia, czyli akcje, które agent może wywołać. Teraz dołączają zasoby.

    Co to zmienia w praktyce? Agent kodujący zyskuje dostęp nie tylko do możliwości wykonania akcji, ale także do odczytywania ustrukturyzowanego kontekstu. Może to obejmować zawartość plików, rekordy z bazy danych, odpowiedzi z API czy metadane systemowe. Dla terminalowego asystenta działającego w środowisku programistycznym oznacza to głębszą integrację z rzeczywistym stanem projektu.

    Dokumentacja Qwen-Code pokazuje, że MCP można łączyć z takimi usługami jak GitHub, Slack czy Jira. Serwerami zarządza się zarówno z poziomu ustawień, jak i poleceń CLI – qwen mcp add, qwen mcp list czy /mcp w interaktywnym UI. Istnieje również opcja tool_idle_timeout, która pozwala kontrolować, jak długo narzędzie czeka na odpowiedź z serwera.

    Co daje czytanie git branch z systemu plików

    Co daje czytanie git branch z systemu plików

    Qwen-Code 0.18.5 rezygnuje z wywoływania komend gita na rzecz bezpośredniego odczytu informacji o gałęziach z systemu plików. Dla terminalowego narzędzia, które nieustannie sprawdza kontekst repozytorium, to oszczędność czasu. Każde pominięcie git branch czy git status to milisekundy, które sumują się w dłuższej sesji pracy.

    Świadomość gałęzi jest kluczowa przy generowaniu kodu osadzonego w konkretnym kontekście projektu. Agent musi wiedzieć, na której gałęzi pracuje, jakie commity są nad nią oraz gdzie znajduje się upstream. Bezpośrednie czytanie z plików .git eliminuje narzut związany z procesami potomnymi i parsowaniem wyjścia konsoli.

    Nowe modele, więcej wyboru

    Nowe modele, więcej wyboru

    Rozszerzenie puli modeli o qwen3.7-plus, glm-5.2 i kimi-k2.7-code odpowiada na rosnącą konkurencję w segmencie modeli wyspecjalizowanych w kodowaniu. Każdy z nich ma nieco inną charakterystykę – od szybkości inferencji po styl generowanego kodu.

    Qwen3.7-plus to rozwinięcie linii modeli Qwen, zoptymalizowane pod kątem zadań wymagających precyzji. GLM-5.2 wnosi kompetencje w zadaniach wymagających rozumowania matematycznego i logicznego. Kimi-k2.7-code celuje w generowanie kodu, co czyni go naturalnym wyborem przy zadaniach programistycznych. Użytkownik zyskuje elastyczność w wyborze modelu, który najlepiej odpowiada jego potrzebom.

    Stabilność przede wszystkim

    Choć nowe funkcje przyciągają uwagę, to zakres poprawek pokazuje priorytety tej wersji. Błędy w CLI mogą zakłócać pracę, zwłaszcza gdy asystent działa w tle i reaguje na polecenia użytkownika. Problemy w aplikacji desktopowej psują doświadczenie tych, którzy preferują GUI. Wersja 0.18.5 łata te bolączki, co jest dobrą praktyką inżynieryjną: zespół najpierw upewnia się, że fundamenty są solidne, zanim wprowadzi nowe funkcje.

    Qwen-Code rozwija się w kierunku narzędzia, które nie tylko generuje kod, ale także rozumie kontekst projektu i potrafi sięgnąć po dane z zewnętrznych systemów. Rozszerzenie MCP o zasoby przybliża asystenta do roli pełnoprawnego członka zespołu deweloperskiego, który rozumie nie tylko, co ma zrobić, ale także w jakim środowisku działa.


    Źródła

  • Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    OpenAI wprowadziło wersję 0.141.0 swojego narzędzia CLI Codex, koncentrując się na bezpieczeństwie komunikacji oraz elastyczności ekosystemu wtyczek. Zdalne egzekutory zyskały szyfrowane połączenia end-to-end za pomocą protokołu Noise, a deweloperzy mogą teraz korzystać z nowych katalogów w marketplace oraz aktywować serwery MCP na poziomie pojedynczego wątku. Dodatkowo, wprowadzono usprawnienia w kliencie czasu rzeczywistego oraz optymalizacje wydajności dla sesji z dużą liczbą narzędzi.

    Kluczowe zmiany w skrócie

    • Zdalne egzekutory korzystają teraz z szyfrowanych kanałów Noise relay, które zastąpiły wcześniejsze połączenia WebSocket z tokenami bearer.
    • Cross-platform zachowuje natywne katalogi robocze, powłoki i ścieżki uprawnień systemu plików po obu stronach połączenia.
    • Marketplace wtyczek wzbogacił się o katalog "created-by-me" oraz wyselekcjonowane katalogi związane z autoryzacją.
    • Serwery MCP można teraz aktywować dla wybranych wtyczek egzekutora na poziomie wątku.
    • Wydajność poprawiła się dzięki cache'owaniu wyszukiwania narzędzi oraz eliminacji zbędnych kopii requestów.

    Noise relay zamiast WebSocketów – co to zmienia

    Do tej pory komunikacja między app-serverem a exec-serverem opierała się na tokenach bearer przesyłanych przez WebSocket. Choć to proste rozwiązanie, infrastruktura pośrednicząca miała teoretyczny dostęp do ruchu w plaintextcie. Wersja 0.141.0 wprowadza uwierzytelnione, szyfrowane kanały Noise relay, co oznacza, że warstwa relayowa nie widzi treści wykonywanych poleceń ani ich wyników.

    Dla zespołów pracujących w rozproszonych środowiskach oraz korzystających z hostingu agentów to istotna zmiana w modelu bezpieczeństwa. Noise to lekki protokół kryptograficzny, który dobrze sprawdza się w scenariuszach z niskim narzutem. Szyfrowanie odbywa się bezpośrednio od klienta do serwera docelowego, bez przystanków na deszyfrację.

    Codex zajął się również cross-platformowymi rozbieżnościami. Zdalne egzekutory zachowują natywne katalogi robocze i powłoki, a ścieżki uprawnień systemu plików pozostają spójne niezależnie od systemu, na którym działa app-server i exec-server. Automatyzując CI na Windowsie i łącząc się z Maca, nie stracisz kontekstu ścieżek.

    Wtyczki i marketplace idą do przodu

    Rozbudowa możliwości wtyczek to drugi filar tego wydania. W marketplace pojawił się katalog "created-by-me", który pokazuje wtyczki stworzone przez zalogowanego użytkownika, co ułatwia zarządzanie własnym ekosystemem narzędzi. Dodatkowo, wprowadzono wyselekcjonowane katalogi związane z autoryzacją, co oznacza, że dostępne w marketplace wtyczki mogą się różnić w zależności od poziomu dostępu.

    Największym krokiem naprzód jest jednak możliwość aktywacji serwerów MCP (stdio) bezpośrednio z poziomu wtyczek egzekutora i to na poziomie wątku. Architektura staje się bardziej modularna, co pozwala na aktywację różnych zestawów narzędzi dla różnych sesji bez konieczności przeładowywania całego środowiska. Udoskonalono także routing autoryzacji przy odkrywaniu wtyczek oraz atrybucji marketplace, a także poprawiono widoczność limitów oraz księgowanie wyników importu.

    Realtime i wydajność dla ciężkich sesji

    Klient czasu rzeczywistego zyskał nowe opcje sterowania mową, co ma na celu lepszą kontrolę nad interakcjami głosowymi podczas sesji na żywo.

    Optymalizacje wprowadzono także w zakresie wydajności. W sesjach z dużą liczbą narzędzi występowały problemy z nadmiarowymi kopiami requestów oraz powtórnymi przeszukiwaniami historii. Zespół wprowadził cache'owanie wyszukiwania narzędzi i wyeliminował zbędne kopiowanie, co skutkuje niższymi opóźnieniami oraz mniejszym zużyciem pamięci, szczególnie w scenariuszach typowych dla vibe codingu, gdzie agent nieustannie uruchamia narzędzia i przegląda kontekst.

    Warto również odnotować poprawki niezawodności wykonania na Windowsie oraz limit 64 MB na obrazy w pamięci. Te zmiany pokazują, że wersja 0.141.0 to nie tylko nowe funkcje, ale także systematyczne rozwiązywanie problemów w codziennym użytkowaniu.

    Co z tego wynika dla deweloperów

    Codex 0.141.0 wprowadza istotne zmiany w architekturze rozproszonej. Szyfrowane kanały Noise odpowiadają na potrzeby zespołów, które nie chcą ufać infrastrukturze pośredniczącej. Rozbudowa wtyczek oraz aktywacja serwerów MCP na poziomie wątku wskazują na kierunek ku bardziej modułowym środowiskom deweloperskim, gdzie agent łączy narzędzia w locie, bez konieczności restartów i przeładowań konfiguracji.

    Jeśli pracujesz z dużymi sesjami narzędziowymi lub stawiasz własne zdalne egzekutory, aktualizacja jest warta uwagi ze względu na poprawę wydajności. Pozostałe zmiany stanowią solidny fundament pod przyszłe, bardziej złożone workflow.


    Źródła

  • Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    OpenAI wydało 18 czerwca 2026 roku wersję 0.141.0 Codexa, koncentrując się na poprawie bezpieczeństwa komunikacji z executorami, wprowadzeniu nowego rynku wtyczek oraz zwiększeniu stabilności w systemach Windows. To wydanie wprowadza istotne zmiany w zdalnym wykonywaniu kodu, co ma znaczenie dla pracy w zróżnicowanych zespołach deweloperskich oraz w firmowych sieciach z restrykcyjnymi politykami bezpieczeństwa.

    Co nowego w skrócie

    • Bezpieczeństwo – zdalne executery korzystają teraz z uwierzytelnionych, szyfrowanych kanałów Noise relay, co eliminuje ryzyko podsłuchu między app-serverem a exec-serwerem.
    • Wieloplatformowość – ścieżki systemowe, katalogi robocze i powłoki są zachowywane natywnie dla executera, niezależnie od tego, czy działa na macOS, Linuxie czy Windows.
    • Rynek wtyczek – dodano zakładkę „created-by-me” oraz katalogi wyselekcjonowane pod kątem autoryzacji, a serwery MCP można aktywować per wątek.
    • Wydajność – zmniejszono opóźnienia w sesjach z dużą liczbą narzędzi dzięki cache'owaniu wyszukiwania i eliminacji zbędnych kopii historii.
    • Poprawki sieciowe – dodano wsparcie dla certyfikatów P-521 w TLS, co ułatwia pracę za firmowymi proxy.

    Zdalne wykonanie z prawdziwego zdarzenia

    Jedną z najważniejszych zmian jest wprowadzenie uwierzytelnionych, szyfrowanych kanałów Noise relay. Dotychczas zdalne wykonywanie poleceń opierało się na prostszym transporcie – teraz każda sesja między klientem a executorem jest zabezpieczona pełnym szyfrowaniem end-to-end. Dla zespołów DevOps oznacza to, że agenty Codexa mogą bezpiecznie wykonywać skrypty budowania, testy czy polecenia wdrożeniowe na zdalnych maszynach, minimalizując ryzyko wycieku wrażliwych danych.

    Poprawiła się również obsługa ścieżek między różnymi systemami operacyjnymi. Executer zachowuje natywne katalogi robocze i powłoki, co oznacza, że agent działający na Linuxie nie będzie używał Windowsowych backslashy, a sesja na macOS nie zgubi się w strukturze katalogów. To techniczny szczegół, ale dla osób debugujących błędy w pipeline CI/CD może oznaczać znaczną oszczędność czasu.

    Rynek wtyczek zamiast ręcznego grzebania

    Wtyczki w Codexie zyskały nową formę. Wersja 0.141.0 wprowadza marketplace z różnymi widokami – w katalogu „created-by-me” można zobaczyć własne rozszerzenia, a także wyselekcjonowane listy dostosowane do kontekstu autoryzacji użytkownika. Serwery MCP mogą być teraz aktywowane per wątek przez executery, co daje elastyczność w dużych projektach, gdzie różne zadania wymagają różnych narzędzi.

    Dla web developerów oznacza to łatwiejsze integrowanie z zewnętrznymi API, automatyzację testów czy generowanie dokumentacji bez konieczności skomplikowanego konfigurowania ścieżek do wtyczek. Wystarczy wybrać z katalogu, zatwierdzić i działa.

    Windows, proxy i stabilność

    Użytkownicy Windowsa otrzymali szereg poprawek. Sandbox Codexa na tym systemie działa w trybie ograniczonego wykonania z restrykcyjnym dostępem do plików i sieci – ruch wychodzący przechodzi przez proxy i firewalla. OpenAI poprawiło stabilność tego mechanizmu, co zmniejsza liczbę niespodziewanych awarii sesji.

    Dodatkowo, wprowadzono wsparcie dla certyfikatów P-521 w TLS. Firmy korzystające z własnych urzędów certyfikacji i zaawansowanych proxy korporacyjnych nie będą już napotykać problemów z negocjacją połączenia. Kod bazowy SQLite został przypięty do wersji z poprawką korupcji WAL-reset, co eliminuje rzadkie, ale frustrujące uszkodzenia bazy sesji.

    Wydajność, która nie męczy

    Sesje z dużą liczbą wywołań narzędzi mogły być problematyczne – każde zapytanie generowało kopie historii i przeszukiwało rejestry bez cache'owania. W wersji 0.141.0 wprowadzono cache dla wyszukiwania narzędzi, ograniczono zbędne duplikacje żądań, a cache obrazów promptów ograniczono do 64 MiB. Efekt? Mniejsze zużycie pamięci i krótsze czasy odpowiedzi przy agentach, które wykonują dziesiątki komend w jednej sesji.

    Dla zespołów korzystających z Codexa jako warstwy automatyzacji to konkretna oszczędność – agentowe workflow, które wcześniej mogły się zacinać przy setkach wywołań, teraz działają płynniej i przewidywalniej.

    Co to zmienia w codziennej pracy

    Codex 0.141.0 nie wprowadza rewolucyjnych zmian w interfejsie czy nowych modeli. Zamiast tego koncentruje się na poprawie bezpieczeństwa komunikacji zdalnej, stabilności na Windowsie oraz kompatybilności z firmową infrastrukturą sieciową. Jeśli twoje agenty muszą działać przez proxy, na wielu systemach jednocześnie i z zestawem niestandardowych wtyczek, ta aktualizacja realnie zmniejsza tarcia. Marketplace wtyczek wskazuje, że OpenAI traktuje ekosystem rozszerzeń jako kluczowy element doświadczenia – nie jako dodatek, lecz jako fundament.


    Źródła

  • Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Cursor wprowadził dwie zmiany, które przyspieszają pracę z canvasami: Design Mode do bezpośredniej edycji elementów wizualnych oraz Context Usage Report, który pokazuje, na co schodzi budżet tokenów. Obie funkcje zostały dodane do changeloga 4 czerwca 2026 i wywołały dyskusje wśród zespołów używających agentów do generowania interfejsów.

    Co dokładnie się zmieniło

    • Design Mode umożliwia klikanie i zaznaczanie elementów UI bezpośrednio w canvasie, co eliminuje potrzebę opisywania każdej zmiany słowami.
    • Context Usage Report rozkłada zużycie tokenów na składniki, takie jak prompt systemowy, definicje narzędzi, reguły i skille.
    • Raport działa jako interaktywny canvas, co pozwala na zadawanie pytań uzupełniających i szukanie oszczędności.
    • Przycisk „Debug with Agent” otwiera nową konwersację, w której agent analizuje, co zużywa kontekst.

    Design Mode — klikasz, a agent rozumie kontekst

    Jednym z głównych problemów przy edycji canvasów było precyzyjne opisanie, który element UI należy zmienić. Użytkownicy musieli pisać „zmień padding w trzecim przycisku od lewej w drugim rzędzie” lub zgadywać nazwy klas. Design Mode eliminuje tę potrzebę.

    Teraz można zaznaczyć element bezpośrednio w canvasie, dodać adnotację, a agent otrzymuje dokładny kontekst wizualny. Cursor opisuje to jako sposób na szybszą iterację — użytkownik wskazuje zmianę, agent ją wykonuje, a następnie można przejść do kolejnej. To oszczędza czas, eliminując konieczność pisania długich instrukcji tekstowych.

    Dla zespołów budujących dashboardy, narzędzia wewnętrzne czy prototypy w trybie vibe codingu to konkretna oszczędność czasu. Agent nie musi zgadywać intencji — dostaje wizualne wskazanie, które jest znacznie bliższe temu, co widzi człowiek.

    Context Usage Report — gdzie przepalasz tokeny

    Context Usage Report — gdzie przepalasz tokeny
    Źródło: cursor.com

    Druga nowość rozwiązuje problem osób intensywnie pracujących z agentami: brak wiedzy na temat tego, co zużywa limit kontekstu. Prompt systemowy, definicje narzędzi, reguły projektu i skille sumują się w tle, a agent przestaje działać, gdy zabraknie miejsca.

    Raport użycia kontekstu przedstawia to w formie interaktywnego podziału. Użytkownicy widzą słupki tokenów rozbite na kategorie, co pozwala szybko zorientować się, czy to reguły zespołowe są problemem, czy może skill wciąga za dużo danych. Ponieważ raport jest canvasem, można kliknąć „Debug with Agent” i poprosić o analizę — agent przejrzy składniki i zaproponuje, co można odchudzić.

    To narzędzie jest szczególnie przydatne w pipeline'ach DevOps, gdzie agenci działają długo i na dużych projektach. Gdy sesja urywa się przed czasem, raport pokazuje przyczynę bez konieczności przeszukiwania logów.

    Dlaczego ma to znaczenie przy generowaniu UI

    Dlaczego ma to znaczenie przy generowaniu UI
    Źródło: cursor.com

    Obie funkcje odpowiadają na typowe problemy związane z agentowym kodem front-endowym. Design Mode skraca pętlę feedbacku między człowiekiem a agentem — z kilku zdań opisu do jednego kliknięcia. Context Usage Report dostarcza wgląd w ekonomikę sesji, co jest istotne przy złożonych projektach, gdzie prompt może być rozbudowany.

    Cursor nie ograniczył Design Mode do konkretnego typu agenta — działa przy edycji canvasów, niezależnie od tego, czy używasz Cloud Agents, czy lokalnego Cursor Agent. Raport kontekstu jest uniwersalny, więc zespoły na różnych planach mogą audytować swoje sesje.

    To nie są rewolucyjne koncepty — selekcja elementów UI i raportowanie tokenów istniały już w innych narzędziach. Jednak Cursor zintegrował je w spójny workflow: zaznaczasz w canvasie, otrzymujesz zmianę, a gdy agent zwalnia — sprawdzasz raport i debugujesz w tej samej przestrzeni.

    Podsumowanie

    Cursor wprowadził dwie funkcje, które powinny być standardem — umożliwił wskazywanie UI zamiast jego opisywania oraz pokazał, gdzie przepalają się tokeny. Dla osób spędzających godziny na iterowaniu canvasów z agentem, to realna oszczędność czasu i mniej frustracji związanej z ograniczeniami kontekstu.


    Źródła

  • Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    OpenAI wydało 15 czerwca 2026 roku wersję 0.140.0 swojego asystenta kodowania Codex. Ta aktualizacja skupia się na praktycznej kontroli nad codzienną pracą, wprowadzając nowe funkcje zarządzania sesjami, monitorowania zużycia tokenów oraz narzędzia do importu z Claude Code. Zespół Codexa reaguje na potrzeby deweloperów, którzy korzystają z narzędzia w swoich codziennych workflow. Dodatkowo, wprowadzono wsparcie dla uwierzytelniania Amazon Bedrock oraz poprawki stabilności.

    Kluczowe zmiany w skrócie

    • Śledzenie tokenów — nowe widoki /usage pokazują dzienne, tygodniowe i skumulowane zużycie tokenów na koncie
    • Trwałe usuwanie sesji — polecenia codex delete, /delete oraz endpoint API umożliwiają bezpowrotne kasowanie wątków z potwierdzeniem
    • Import z Claude Code — /import przenosi ustawienia projektu, konfigurację i historię czatów z Claude Code
    • Menu @ dla plików, pluginów i skilli — wpisanie @ otwiera teraz jedno spójne menu zamiast rozrzuconych opcji
    • Amazon Bedrock — zarządzane uwierzytelnianie API-key i szyfrowane lokalne przechowywanie poświadczeń MCP

    Więcej kontroli nad sesjami i tokenami

    Jednym z najważniejszych dodatków jest możliwość trwałego usuwania sesji. Do tej pory zarządzanie starymi wątkami bywało uciążliwe, zwłaszcza gdy Codex działał jako integralna część środowiska deweloperskiego. Teraz polecenia codex delete, /delete oraz endpoint app-server thread/delete pozwalają na usunięcie niepotrzebnych sesji z odpowiednimi zabezpieczeniami przed przypadkowym skasowaniem. Usuwanie obejmuje także czyszczenie subagentów, co eliminuje pozostałości w tle.

    Wprowadzenie widoków /usage to kolejna istotna zmiana. Deweloperzy korzystający z limitowanych pakietów tokenów mogą teraz sprawdzić, ile dokładnie zużyli w ciągu dnia, tygodnia i od początku korzystania z konta. To istotna funkcjonalność dla zespołów kontrolujących koszty AI, zwłaszcza przy intensywnym kodowaniu.

    Import z Claude Code i ujednolicone menu @

    Codex 0.140.0 wprowadza polecenie /import, które umożliwia przenoszenie elementów z Claude Code, w tym ustawienia projektu, konfigurację i historię czatów. To ułatwienie dla osób testujących różne narzędzia AI, które nie chcą zaczynać od zera przy każdej migracji. Zamiast ręcznie odtwarzać setup, wystarczy jedno polecenie.

    Kolejna zmiana dotyczy interfejsu. Wpisanie @ otwiera teraz jedno menu obejmujące pliki, pluginy i skille, co znacznie przyspiesza nawigację dla osób spędzających w Codexie wiele godzin dziennie.

    Bedrock i poprawki niezawodności

    Bedrock i poprawki niezawodności

    Wsparcie dla Amazon Bedrock to odpowiedź na potrzeby zespołów korzystających z infrastruktury AWS. Nowe zarządzane uwierzytelnianie API-key oraz szyfrowane lokalne przechowywanie poświadczeń OAuth dla CLI i MCP zwiększają bezpieczeństwo integracji z usługami chmurowymi. Codex obsługuje to w standardowy sposób, eliminując potrzebę ręcznego przekazywania kluczy.

    Inżynierowie OpenAI wprowadzili także poprawki niezawodności. Naprawiono błędy związane z bazami SQLite, które mogły występować przy intensywnym użyciu, oraz ustabilizowano połączenia MCP z zewnętrznymi narzędziami. To ważne dla devopsów, którzy integrują Codexa z własnymi pipeline'ami i serwisami.

    Wydajność na dużych repozytoriach

    Wydajność na dużych repozytoriach

    Ostatnim istotnym obszarem jest optymalizacja dla dużych codebase'ów. Lepsze monitorowanie systemu plików oraz inteligentniejsze cache'owanie sprawiają, że Codex nie zwalnia przy indeksowaniu rozległych projektów. Dla osób pracujących w monorepo lub z legacy systemami z tysiącami plików, różnica powinna być zauważalna.

    Podsumowanie

    Codex 0.140.0 nie wprowadza rewolucyjnych zmian w modelu AI, ale koncentruje się na stabilności, kontroli i interoperacyjności. Możliwości śledzenia tokenów, trwałego usuwania sesji i importowania konfiguracji z Claude Code sprawiają, że narzędzie lepiej wpasowuje się w codzienne workflow. Dodanie wsparcia dla Bedrocka oraz poprawki MCP rozszerzają zastosowania dla zespołów korzystających z chmury AWS. Dla codziennych użytkowników Codexa, ta aktualizacja przynosi konkretne, odczuwalne usprawnienia.


    Źródła

  • Codex 0.140.0: trwałe usuwanie sesji i import z Claude Code wchodzą do gry

    Codex 0.140.0: trwałe usuwanie sesji i import z Claude Code wchodzą do gry

    OpenAI udostępniło 15 czerwca 2026 roku wersję Codex 0.140.0, która wprowadza nowe mechanizmy kontroli sesji oraz narzędzie do migracji ustawień z Claude Code. Aktualizacja koncentruje się na trzech obszarach: zarządzaniu cyklem życia sesji, monitorowaniu zużycia tokenów i integracji z zewnętrznymi dostawcami uwierzytelniania. To wydanie jest istotne dla zespołów developerskich, które rozważają przesiadkę między środowiskami AI lub potrzebują lepszej kontroli nad kosztami.

    Kluczowe zmiany w skrócie

    • Trwałe usuwanie sesji dostępne przez codex delete, /delete oraz app-server thread/delete, z potwierdzeniem operacji
    • Polecenie /import umożliwia selektywne przenoszenie ustawień, konfiguracji, umiejętności i historii czatów z Claude Code
    • Statystyki użycia w widokach dziennych, tygodniowych i skumulowanych dostępne pod /usage
    • Ujednolicone menu @ łączy pliki, wtyczki i umiejętności w jednym interfejsie
    • Uwierzytelnianie Amazon Bedrock umożliwia korzystanie z zarządzanego dostępu do modeli przez AWS

    Sesje pod pełną kontrolą

    Największą nowością jest możliwość permanentnego usuwania sesji. Do tej pory użytkownicy Codex mogli jedynie archiwizować niepotrzebne wątki – teraz mają narzędzia do ich trwałego usuwania. Operacja dostępna jest z poziomu CLI (codex delete), bezpośrednio w interfejsie (/delete) oraz przez API serwera aplikacji.

    Każde usunięcie wymaga potwierdzenia, co eliminuje ryzyko przypadkowej utraty kontekstu. W praktyce oznacza to mniej niepotrzebnych danych w długotrwałych projektach, gdzie agenci AI mogą generować dziesiątki sesji testowych w ciągu tygodnia. Dla zespołów dbających o prywatność to także sposób na usunięcie wrażliwych danych z lokalnej bazy.

    Migracja z Claude Code bezboleśnie

    Polecenie /import odpowiada na potrzeby developerów przesiadających się z Claude Code. Zamiast ręcznie przeklejać ustawienia czy tracić wypracowane instrukcje projektowe, można teraz selektywnie przenieść konfigurację, umiejętności i ostatnie czaty.

    Import nie jest operacją typu wszystko-albo-nic. Użytkownik decyduje, które elementy chce zachować – może przenieść tylko ustawienia projektu, pominąć historię konwersacji albo odwrotnie. To ułatwia przejście dla osób, które zainwestowały czas w dopracowanie środowiska Claude Code, ale chcą wypróbować Codex bez utraty dotychczasowego dorobku.

    Tokeny pod lupą i lepsze UI

    Nowe widoki /usage pokazują zużycie tokenów w podziale na dni, tygodnie i dane skumulowane. Dla zespołów operujących w środowiskach wrażliwych kosztowo to praktyczne narzędzie do monitorowania, które sesje lub agenci generują największe obciążenie. Zamiast zgadywać, można sprawdzić konkretne liczby.

    Zmiany w interfejsie obejmują także ujednolicone menu @. Po wpisaniu znaku małpy użytkownik widzi teraz wszystkie dostępne opcje – pliki, wtyczki i umiejętności – w jednym spójnym widoku. To usprawnienie przyspiesza nawigację, szczególnie w projektach z rozbudowaną strukturą katalogów.

    Bedrock i szyfrowanie poświadczeń

    Wsparcie dla Amazon Bedrock rozszerza możliwości wdrożeniowe Codex. Organizacje korzystające z zarządzanego przez AWS dostępu do modeli mogą teraz używać natywnego uwierzytelniania API, bez konieczności podpinania się wyłącznie pod klucze OpenAI. To rozwiązanie jest korzystne dla firm, które z powodów zgodności preferują pozostać w ekosystemie Amazona.

    Wprowadzono także szyfrowane lokalne przechowywanie poświadczeń CLI i MCP OAuth. Dane uwierzytelniające nie są już przechowywane w czystym tekście na dysku, co jest istotnym krokiem w kierunku poprawy bezpieczeństwa w narzędziach developerskich.

    Poprawki stabilności

    Wersja 0.140.0 zawiera również poprawki krytycznych błędów. Zwiększono niezawodność bazy SQLite, która mogła gubić dane przy intensywnym użyciu, oraz ustabilizowano połączenia MCP. Dla użytkowników, którzy doświadczali losowych rozłączeń agentów, te poprawki mogą być ważniejsze niż wszystkie nowe funkcje razem wzięte.

    Co to oznacza w praktyce

    Codex 0.140.0 to wydanie, które nie wprowadza rewolucyjnych zmian, ale skutecznie zamyka kilka brakujących elementów. Trwałe usuwanie sesji i monitoring tokenów to funkcje, które były potrzebne w codziennej pracy. Import z Claude Code pokazuje, że OpenAI dostrzega konkurencję i ułatwia przepływ użytkowników między narzędziami. Wsparcie dla Bedrocka sugeruje, że Codex chce być obecny wszędzie tam, gdzie deweloperzy już pracują – nie tylko w ekosystemie OpenAI.


    Źródła

  • Qwen-Code 0.18.1 stawia na bezpieczeństwo i stabilność długich sesji agentowych

    Qwen-Code 0.18.1 stawia na bezpieczeństwo i stabilność długich sesji agentowych

    Alibaba wypuściła 15 czerwca 2026 roku wersję 0.18.1 swojego terminalowego agenta AI – Qwen-Code 0.18.1. To wydanie nie wprowadza jednej dużej funkcji, lecz koncentruje się na kluczowych aspektach, które są istotne dla użytkowników korzystających z narzędzia na co dzień: zwiększonej autonomii i mniejszej liczbie awarii podczas długotrwałych zadań.

    Co konkretnie zmieniono

    • Twarda blokada dostępu do shella w trybie demona – teraz wymaga jawnego potwierdzenia, co eliminuje przypadkowe ekspozycje sesji powłoki.
    • Zapisywanie zbyt dużych wyników narzędzi na dysku – zabezpieczenie przed wyczerpaniem pamięci przy analizie buildów czy wieloplikowych diffów.
    • Przekazywanie próśb o uprawnienia z podagentów do sesji nadrzędnej – zwiększa kontrolę nad działaniami procesów działających w tle.
    • Poprawki telemetrii ACP dla procesów demona – zapewniają ciągłość śledzenia kontekstu między zadaniami, co jest istotne przy debugowaniu w środowiskach produkcyjnych.

    Mniej przypadków, więcej kontroli

    Zespół Qwen postawił na dojrzałość narzędzia. Najważniejszym sygnałem tej wersji jest przesunięcie w stronę bezpieczniejszej autonomicznej egzekucji. Wcześniejsze wersje działały sprawnie, dopóki nie napotykały niespodziewanych sytuacji. Teraz dodano mechanizmy, które mają zapobiegać problemom.

    Blokada shella w trybie demona odpowiada na realny problem. Gdy agent działa w tle przez dłuższy czas, może dojść do przypadkowej ekspozycji sesji. Qwen-Code 0.18.1 wprowadza twardą bramkę – bez jawnego potwierdzenia nie ma dostępu do powłoki. To proste, ale skuteczne rozwiązanie.

    Mechanizm przechwytywania próśb o uprawnienia również działa na korzyść użytkowników. Jeśli podagent potrzebuje dodatkowych praw, jego żądanie trafia do sesji nadrzędnej, co pozwala zespołom DevOps szybciej reagować na nieoczekiwane zachowania.

    Stabilność przy dużych obciążeniach

    Stabilność przy dużych obciążeniach

    Kolejnym ważnym aspektem tego wydania jest stabilność. Qwen-Code 0.18.1 zapisuje teraz zbyt duże wyniki działania narzędzi bezpośrednio na dysk, zamiast trzymać je w pamięci. To istotne dla osób analizujących logi buildów, przeglądających duże repozytoria lub pracujących z wieloetapowymi zadaniami, gdzie pojedynczy wynik może ważyć setki megabajtów.

    Wcześniej takie sytuacje często kończyły się wyczerpaniem pamięci i restartem sesji. Teraz agent zapisuje nadmiarowe dane na dysku i odwołuje się do nich w razie potrzeby. To zmiana, która przy długotrwałych zadaniach ma znaczący wpływ.

    Dodatkowo, wyniki przeszukiwania kodu mogą teraz spełniać warunki wcześniejszych sprawdzeń odczytu, co ogranicza zbędne ponowne przeszukiwania. Mniej redundantnych operacji przekłada się na krótszy czas wykonania i mniejsze zużycie zasobów.

    Drobiazgi, które robią różnicę

    Drobiazgi, które robią różnicę

    Wśród mniejszych poprawek warto odnotować aktualizację dokumentacji – usunięto nieaktualne odwołania do listy modeli Coding Plan oraz inne przestarzałe referencje. To ważne, aby dokumentacja była zgodna z rzeczywistością, zwłaszcza w przypadku narzędzia, które rozwija się tak szybko jak Qwen-Code 0.18.1.

    Poprawki telemetrii dotyczące propagacji śladów ACP w procesach demona również są istotne. Dzięki nim zespoły korzystające z Qwen-Code 0.18.1 w pipeline'ach produkcyjnych mogą lepiej śledzić, co agent robił podczas długiego zadania, ponieważ kontekst śledzenia nie urywa się przy przełączaniu między procesami.

    Co dalej z ekosystemem

    Wersja 0.18.1 nie jest rewolucyjna, ale pokazuje, że zespół Qwen słucha użytkowników, którzy sygnalizowali problemy ze stabilnością przy dłuższych zadaniach oraz potrzebę lepszej kontroli nad działaniami agentów w tle. Kierunek rozwoju jest jasny: mniej efektownych nowości, więcej solidności.

    Warto zauważyć, że Qwen-Code 0.18.1 rozwija się szybko – wkrótce po tej aktualizacji pojawiły się nowe wersje z obsługą protokołu MCP 2026, integracją z zewnętrznymi serwerami MCP oraz zaawansowanymi workflow. To sugeruje, że ta wersja była przystankiem technicznym przed większymi zmianami architektonicznymi, które już są w drodze.


    Źródła

  • Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wzmacnia pracę offline – nowa wersja z lepszym wsparciem dla środowisk air-gapped

    Factory wypuściło wersję v0.148.1, która wprowadza ulepszone wsparcie dla środowisk odciętych od sieci (air-gapped). Teraz binarki CLI są poprawnie podpisywane i publikowane, co eliminuje problemy z weryfikacją w zamkniętych infrastrukturach. To kolejny krok w serii aktualizacji, które systematycznie poprawiają stabilność narzędzia.

    Kluczowe informacje

    • Wersja v0.148.1 zapewnia poprawne podpisywanie plików binarnych CLI dla środowisk bez dostępu do internetu.
    • Śledzenie połączeń MCP – nowy mechanizm monitoruje status serwerów MCP w czasie rzeczywistym.
    • Automatyczne aktualizacje można teraz kontrolować na poziomie całej organizacji.
    • Konfiguracje BYOK doczekały się poprawek eliminujących błędy uwierzytelniania modeli niestandardowych.

    Co dokładnie zmieniono w środowiskach air-gapped

    Praca w odizolowanych sieciach zawsze była wyzwaniem dla narzędzi chmurowych. Factory od dłuższego czasu rozwija możliwości offline, ale dopiero teraz uporządkowało kwestię podpisów cyfrowych. Wcześniej użytkownicy mogli napotkać problemy z weryfikacją integralności plików CLI, ponieważ systemy bezpieczeństwa w zamkniętych środowiskach często odrzucały niespójnie podpisane binarki.

    Wersja v0.148.1 rozwiązuje ten problem poprzez ustandaryzowany proces podpisywania. Każda publikacja przechodzi teraz przez automatyczną walidację, która gwarantuje zgodność z wymaganiami przedsiębiorstw. Dla zespołów pracujących w sektorach regulowanych, takich jak finanse, obronność czy administracja publiczna, to znaczna oszczędność czasu, ponieważ ręczna konfiguracja przestaje być konieczna.

    Warto również wspomnieć o powiązanych poprawkach z poprzednich wydań. Wersja v0.148.1 dodała obsługę proxy HTTPS, a wcześniejsza wersja naprawiła obsługę zmiennych proxy zapisanych małymi literami. Te zmiany przyczyniają się do spójniejszego działania w sieciach korporacyjnych.

    MCP, BYOK i kontrola organizacyjna – co jeszcze przynosi aktualizacja

    Nowe śledzenie statusu połączeń MCP to funkcja, która ułatwia debugowanie. Gdy serwer MCP traci autoryzację po reconnect (problem rozwiązany w v0.148.1), użytkownik widzi teraz dokładnie, co się dzieje. Dzięki temu unika się sytuacji, w której agent przestaje działać bez wyjaśnienia.

    Jeśli chodzi o modele BYOK, Factory naprawiło błąd z wersji v0.148.1 – endpoint bez działających poświadczeń nie próbuje już wielokrotnie ponawiać zapytań. Zamiast tego od razu zwraca czytelny komunikat. To istotna zmiana dla administratorów konfigurujących własne modele, ponieważ pozwala zaoszczędzić czas na debugowanie.

    Kontrola automatycznych aktualizacji na poziomie organizacji to kolejna nowość. Administrator może teraz zdecydować, czy cały zespół przechodzi na nową wersję od razu, czy lepiej wstrzymać się do testów. W połączeniu z zarządzaniem politykami modeli, aktualizacja ta oferuje solidny zestaw narzędzi do zarządzania.

    Stabilność CLI i zarządzanie logami

    Nie można pominąć mniej widocznych, ale praktycznych ulepszeń. Szybsze uruchamianie CLI, naprawione lifecycle hooki oraz samonaprawiające się cache pluginów sprawiają, że narzędzie mniej przeszkadza w pracy. Własne modele nie gubią już kontekstu z SessionStart hooków, a procesy w tle raportują prawdziwe PID-y.

    W kontekście logów Factory systematycznie porządkuje bałagan. Puste drafty sesji nie zaśmiecają już historii, a komunikaty o błędach połączenia stały się bardziej czytelne. Te zmiany, choć mogą wydawać się drobne, znacząco zmniejszają frustrację podczas codziennej pracy z agentem.

    Całość pokazuje, że Factory koncentruje się na poprawie niezawodności, zamiast dążyć do spektakularnych funkcji. W narzędziach deweloperskich stabilność ma kluczowe znaczenie, co czyni te aktualizacje wartościowymi dla użytkowników.


    Źródła