Autor: nidas

  • Factory CLI w wersji 0.100.0 otwiera dostęp do API dla wszystkich członków zespołu

    Factory CLI w wersji 0.100.0 otwiera dostęp do API dla wszystkich członków zespołu

    Najnowsza aktualizacja narzędzia Factory CLI, oznaczona numerem wersji 0.100.0, wprowadza istotne zmiany w zarządzaniu uprawnieniami w organizacjach. Od teraz każdy członek zespołu może samodzielnie tworzyć klucze API, co znosi wcześniejsze ograniczenia, które dotyczyły tylko menedżerów i właścicieli organizacji. Celem tej zmiany jest usprawnienie codziennych procesów developerskich oraz zwiększenie autonomii programistów w korzystaniu z platformy.

    Ta aktualizacja wpisuje się w szerszą filozofię Factory, platformy wspierającej automatyzację zadań CI/CD przy użyciu sztucznej inteligencji. Factory CLI działa jako asystent developerski, wykorzystując "Droidy" do automatyzacji refaktoryzacji, migracji oraz procesów budowania na dużą skalę. Rozszerzenie uprawnień do tworzenia kluczy API dla wszystkich członków zespołu jest krokiem w kierunku demokratyzacji dostępu do konfiguracji, co wpływa na efektywność całych zespołów DevOps.

    Kluczowe fakty dotyczące aktualizacji

    • Demokratyzacja zarządzania API – możliwość tworzenia kluczy API została rozszerzona na wszystkich członków organizacji.
    • Redukcja zatorów administracyjnych – programiści nie muszą już czekać na zatwierdzenie przez przełożonych, aby skonfigurować własną autoryzację dla integracji.
    • Większa elastyczność CI/CD – zespoły zyskują kontrolę nad konfiguracją uwierzytelniania w swoich zautomatyzowanych workflowach.
    • Wsparcie dla współpracy w dużych zespołach – zmiana ułatwia zarządzanie wieloma projektami i integracjami w ramach organizacji.

    Znaczenie dla praktyki DevOps

    W praktyce oznacza to, że developer pracujący nad konkretnym modułem czy usługą może samodzielnie wygenerować klucz API potrzebny do integracji z zewnętrznym narzędziem monitoringu, systemem ticketingowym czy własnym skryptem automatyzującym. Eliminuje to konieczność zgłaszania ticketu do działu IT lub czekania na reakcję przełożonego, co w dynamicznym środowisku tworzenia oprogramowania może zaoszczędzić godziny, a nawet dni.

    Model oparty na zaufaniu staje się coraz bardziej popularny w nowoczesnych narzędziach DevOps. Zamiast scentralizowanego "gatekeepingu", gdzie każda konfiguracja wymaga eskalacji, odpowiedzialność i kontrola są przesuwane bliżej osób, które faktycznie wykonują pracę. To przyspiesza procesy oraz zwiększa poczucie odpowiedzialności i własności wśród członków zespołu.

    Factory CLI jako platforma automatyzacji
    Factory CLI jako platforma automatyzacji

    Kontekst tej zmiany jest istotny. Factory CLI to kompleksowe narzędzie do automatyzacji zadań programistycznych, które potrafi uruchamiać setki agentów AI równolegle w celu przetwarzania całych baz kodu. Jego zastosowania obejmują automatyczne przeglądy kodu, naprawę padających buildów, migracje oraz aktualizacje zależności. W takim ekosystemie płynny dostęp do API jest kluczowy, umożliwiając integrację automatyzacji z resztą stosu technologicznego firmy.

    Rozszerzenie uprawnień w wersji 0.100.0 pokazuje, że twórcy Factory koncentrują się na doświadczeniu developerów i usuwaniu barier w codziennej pracy. Uproszczenie procesu zarządzania kluczami API to pozornie drobna zmiana, ale w skali tygodni czy miesięcy pracy całego zespołu może znacząco zwiększyć produktywność.

    Podsumowanie

    Aktualizacja Factory CLI do wersji 0.100.0, która znosi restrykcje w tworzeniu kluczy API, to krok w kierunku bardziej autonomicznych i zwinnych zespołów developerskich. W środowisku, gdzie szybkość i niezależność w konfiguracji własnego środowiska pracy są kluczowe, takie zmiany mają realny wpływ na efektywność. Wprowadzenie modelu uprawnień opartego na zaufaniu do wszystkich członków organizacji redukuje obciążenie administracyjne liderów i wzmacnia kompetencje oraz odpowiedzialność każdego programisty w zespole. To ewolucja zgodna z duchem nowoczesnego DevOps, gdzie narzędzia powinny wspierać, a nie utrudniać codzienną pracę nad kodem.
    Źródła

  • Aktualizacja platformy Claude: stare modele w deprecjacji, migracja do nowszych wersji

    Aktualizacja platformy Claude: stare modele w deprecjacji, migracja do nowszych wersji

    Anthropic ogłosił planowane wycofanie modeli Claude Sonnet oraz Claude Opus, które przestaną działać 15 czerwca 2026 roku. Ta decyzja była oczekiwana przez społeczność deweloperów, którzy obserwowali szybki rozwój modeli Claude. Już 14 kwietnia 2026 roku firma oznaczyła te wersje jako przestarzałe, co sugerowało długi okres przejściowy. Teraz nadszedł czas na konkretne kroki migracyjne – twórcy aplikacji powinni przejść na nowsze wersje: Claude Sonnet oraz Claude Opus.

    W szybko rozwijającym się świecie sztucznej inteligencji zarządzanie cyklem życia API staje się kluczową umiejętnością. Wycofywanie starszych wersji to standardowa praktyka w branży, która pozwala firmom skupić się na wsparciu i rozwoju najnowszych modeli. W przypadku Anthropic ponad roczny okres na migrację daje deweloperom więcej czasu niż oferują niektórzy konkurenci, co jest korzystne dla użytkowników.

    Kluczowe fakty dotyczące zmian

    • Claude Sonnet i Opus (o ID claude-sonnet-20250514 i claude-opus-20250514) mają status deprecjacji, a ich działanie zakończy się 15 czerwca 2026 roku.
    • Rekomendowane modele docelowe to Claude Sonnet (o ID claude-sonnet) oraz Claude Opus (o ID claude-opus).
    • Migracja w Claude Code jest ułatwiona dzięki możliwości wyboru modelu z rozwijanej listy i jego zmiany w dowolnym momencie.
    • Nowy model flagowy Claude Opus został udostępniony 16 kwietnia 2026 roku, oferując zaawansowane możliwości agentowego kodowania.

    Dlaczego modele są wycofywane?

    Cykl życia modeli AI przyspiesza wraz z postępem technologicznym. Starsze wersje, takie jak Sonnet czy Opus, opierają się na architekturze i danych treningowych sprzed ponad roku. W tym czasie Anthropic poprawił wydajność, zmniejszył koszty tokenów oraz wprowadził kluczowe funkcje bezpieczeństwa i nowe możliwości, takie jak rozszerzone okna kontekstu czy lepsze wsparcie dla narzędzi.

    Wycofanie starych modeli pozwala firmie skoncentrować zasoby inżynieryjne i obliczeniowe na utrzymaniu i rozwoju najnowszych wersji. To również ważne z punktu widzenia bezpieczeństwa – zapewnienie, że wszyscy użytkownicy korzystają z modeli z najnowszymi zabezpieczeniami przed jailbreakami czy wyciekami promptów. Długi okres przejściowy daje firmom czas na przetestowanie nowych wersji, zaktualizowanie integracji i przeprowadzenie wewnętrznych audytów.

    Jak przebiega migracja w praktyce?

    Jak przebiega migracja w praktyce?

    Dokumentacja platformy Claude sugeruje, że proces przejścia na nowsze modele został zaprojektowany tak, aby był jak najmniej skomplikowany. Podstawowym mechanizmem jest zmiana parametru model w wywołaniach API. Deweloperzy korzystający z Claude Code mogą po prostu wybrać nowy model z listy dostępnych w interfejsie. W przypadku własnych integracji API, aktualizacja często sprowadza się do zmiany jednej linijki kodu, choć warto pamiętać o potencjalnych różnicach w zachowaniu modeli.

    Szczególnie ważne jest dokładne przetestowanie aplikacji po zmianie modelu. Nawet jeśli nowsze wersje są z założenia lepsze, mogą różnić się w formatowaniu odpowiedzi, długości generowanych tekstów czy interpretacji niektórych promptów. Anthropic zaleca zapoznanie się z oficjalnym przewodnikiem migracyjnym, który szczegółowo opisuje zmiany pomiędzy wersjami, w tym potencjalnie łamiące zmiany w API, które pojawiły się wraz z Claude Opus.

    Co zyskujemy na nowszych modelach?

    Co zyskujemy na nowszych modelach?

    Przejście na Claude Sonnet czy Claude Opus to nie tylko kwestia uniknięcia przerw w działaniu. To przede wszystkim dostęp do zauważalnie ulepszonych możliwości. Nowe modele oferują lepsze zrozumienie kontekstu, wydajniejsze przetwarzanie zadań wymagających rozbudowanego rozumowania oraz wsparcie dla nowych funkcji, takich jak adaptive thinking czy structured outputs.

    Claude Opus, najnowszy flagowy model, wprowadza dodatkowo nowy tokenizer i ulepszenia w generowaniu kodu agentowego. Pomimo tych udoskonaleń, ceny za przetworzenie tokenów pozostają konkurencyjne. To istotna informacja dla firm kalkulujących koszty operacyjne – migracja nie musi wiązać się z automatycznym wzrostem opłat.

    Podsumowanie i dalsze kroki

    Choć termin ostatecznego wyłączenia starszych modeli wydaje się odległy, warto rozpocząć planowanie migracji już teraz. Proaktywne podejście pozwoli uniknąć ostatniej chwili przed czerwcem 2026 roku i da czas na dogłębne przetestowanie aplikacji na nowych wersjach. Pierwszym krokiem powinno być zapoznanie się z oficjalną dokumentacją deprecjacyjną Anthropic oraz przewodnikami migracyjnymi dostępnymi na platformie.

    Deweloperzy mogą już teraz przetestować swoje aplikacje z modelami Claude Sonnet i Claude Opus w środowiskach stagingowych. Warto również rozważyć skorzystanie z nowych funkcji dostępnych w najnowszych modelach, które mogą przyczynić się do ulepszenia aplikacji.


    Źródła

  • OpenAI Codex 0.121.0-alpha.4 wprowadza wsparcie dla Amazon Bedrock i usprawnienia MCP

    OpenAI Codex 0.121.0-alpha.4 wprowadza wsparcie dla Amazon Bedrock i usprawnienia MCP

    OpenAI opublikowało nową wersję alfa swojego narzędzia do asystowania w kodowaniu, Codex. Wersja 0.121.0-alpha.4 koncentruje się na rozbudowie integracji z zewnętrznymi platformami, takimi jak Amazon Bedrock, oraz na usprawnieniach protokołu MCP (Model Context Protocol). To krok w kierunku przekształcenia Codex-a z zamkniętego modelu w bardziej otwartą i rozszerzalną platformę dla deweloperów.

    Głównym celem tych aktualizacji jest zwiększenie elastyczności i bezpieczeństwa dla zespołów wdrażających Codex-a w złożonych środowiskach produkcyjnych.

    Kluczowe informacje o wydaniu

    • Integracja z Amazon Bedrock: Wprowadzono natywne wsparcie dla Amazon Bedrock z uwierzytelnianiem AWS SigV4, co umożliwia korzystanie z modeli OpenAI-compatible od innych dostawców przez jednolity interfejs.
    • Rozwój protokołu MCP: Dodano ulepszenia w diagnostyce i zarządzaniu narzędziami MCP, co ułatwia integrację z zewnętrznymi wtyczkami.
    • Usprawnienia sandboxa i app-server: System "sandbox" zyskał rozszerzone możliwości, a app-server udostępnia teraz źródła instrukcji i wspiera sesje z wieloma środowiskami jednocześnie.
    • Poprawki bezpieczeństwa i stabilności: Załatano krytyczne luki w zależnościach, poprawiono stabilność CI na Windows oraz rozwiązano problemy z limitowaniem zapytań i timeoutami.

    Większa otwartość dzięki Amazon Bedrock i MCP

    Nowością w tej wersji jest wsparcie dla Amazon Bedrock. To strategiczny ruch, który umożliwia deweloperom pracę z wybranym modelem AI, bez ograniczeń w ekosystemie. Implementacja obejmuje pełne podpisanie żądań AWS SigV4 i uwierzytelnianie oparte na poświadczeniach, co jest istotne dla zastosowań w przedsiębiorstwach.

    Równolegle trwają prace nad dojrzałością Model Context Protocol (MCP). Nowe funkcje stanowią podstawę pod przyszły "marketplace" wtyczek. Ulepszenia w zarządzaniu interakcjami sprawiają, że współpraca z zewnętrznymi narzędziami jest bardziej odporna na opóźnienia sieciowe.

    Ulepszenia dla złożonych środowisk deweloperskich

    Wydanie przynosi konkretne usprawnienia dla deweloperów pracujących w skomplikowanych setupach. App-server zyskał możliwość obsługi wielu środowisk w jednej sesji oraz wyboru katalogu roboczego na każdą "turę" konwersacji. To ułatwienie dla osób pracujących nad wieloma projektami lub łączącymi się ze zdalnymi maszynami.

    Ulepszono również sandbox – kluczowy komponent odpowiedzialny za bezpieczne wykonywanie kodu. Rozszerzono jego możliwości operacyjne, a całe zdalne środowiska wykonawcze można budować w oparciu o predefiniowane polityki. Na Windows poprawiono obsługę wielu wersji CLI i katalogów zainstalowanych aplikacji, co rozwiązuje częste problemy kompatybilności.

    Bezpieczeństwo i stabilność jako podstawa

    Bezpieczeństwo i stabilność jako podstawa

    Nowe funkcje są istotne tylko wtedy, gdy podstawowa platforma jest stabilna. Zespół Codex-a skoncentrował się na utwardzeniu całego stosu. Zaktualizowano i przypięto wersje wielu zależności, aby wyeliminować znane luki o wysokim ryzyku.

    Poprawiono również stabilność procesów CI/CD na Windows, szczególnie w kontekście obsługi zmiennej środowiskowej PATH i ścieżek startowych. Drobne problemy, takie jak edge case'y w MCP czy timeouty mechanizmu Guardian, zostały zaadresowane, co powinno przełożyć się na lepsze doświadczenie użytkownika.

    Co dalej z Codex-em?

    Najnowsze wydanie wskazuje kierunek, w którym zmierza Codex. To już nie tylko zamknięty model asystujący przy pisaniu kodu, ale coraz bardziej platforma integracyjna dla AI w procesie rozwoju oprogramowania. Wsparcie dla zewnętrznych dostawców modeli przez Bedrock oraz inwestycja w ekosystem wtyczek przez MCP wskazują na chęć bycia warstwą pośrednią, "orchestratorem" inteligentnych narzędzi dla deweloperów.

    Kolejne wersje prawdopodobnie będą dalej rozwijać systemy marketplace'u i pamięci, dążąc do stabilnego wydania głównego. Dla społeczności open source i deweloperów zainteresowanych "vibe coding", Codex staje się coraz bardziej interesującym, choć wciąż eksperymentalnym, polem do eksploracji.


    Źródła

  • Kimi Code CLI 1.33.0: Ujednolicona marka i oczyszczona powłoka

    Kimi Code CLI 1.33.0: Ujednolicona marka i oczyszczona powłoka

    Kimi Code CLI, open-source'owy asystent AI działający z poziomu terminala, wydał wersję 1.33.0. Aktualizacja, która miała miejsce 13 kwietnia 2026 roku, koncentruje się na poprawie interfejsu użytkownika oraz ujednoliceniu wizerunku marki, a także na stabilności i obsłudze narzędzi MCP. Najważniejszą zmianą jest zastąpienie dotychczasowych nazw modeli ogólnym oznaczeniem "Kimi for Code" oraz usunięcie sztywnych odniesień do wersji.

    Celem tej zmiany jest zapewnienie użytkownikom bardziej spójnego wrażenia podczas korzystania z narzędzia. Zamiast technicznych identyfikatorów, takich jak kimi-k2.5, które mogły sugerować zależność od konkretnej wersji backendu, interfejs teraz prezentuje jednolitą markę. Refaktoryzacja została przeprowadzona w ramach pull requesta #1860, zgłoszonego przez kontrybutora @RealKai42. Dodatkowo, z ekranu powitalnego oraz podpowiedzi po komendzie /login usunięto informacje o wersji, co upraszcza komunikację. Wewnętrzne podbicie wersji do 1.33.0 zostało zarejestrowane w osobnym PR #1861.

    Kluczowe zmiany w wersji 1.33.0

    Aktualizacja, choć niewielka, precyzyjnie adresuje kwestie spójności wizualnej:

    • Ujednolicona prezentacja modeli: Wszystkie modele AI są teraz wyświetlane w powłoce pod marką "Kimi for Code". Eliminuje to potencjalne zamieszanie i podkreśla ogólny charakter narzędzia, niezależnie od aktualnie używanego backendu.
    • Oczyszczony interfejs: Usunięto zapisane ciągi znaków z numerami wersji (np. kimi-k2.5) z ekranu powitalnego oraz podpowiedzi logowania. Dzięki temu interfejs jest bardziej minimalistyczny i skupia się na funkcjonalności.
    • Dopracowanie po wcześniejszych stabilizacjach: Ta aktualizacja wpisuje się w ciąg poprzednich ulepszeń, które koncentrowały się na lepszym zarządzaniu wynikami narzędzi MCP (Model Client Protocol) oraz na poprawie stabilności wersji CLI. Pokazuje to podejście twórców, którzy najpierw wzmacniają rdzeń, a następnie poprawiają doświadczenia użytkownika.
    • Kim jest Kimi Code CLI i dlaczego to ważne?

    Kimi Code CLI to potężny, open-source'owy agent CLI od MoonshotAI, zaprojektowany z myślą o web development, AI coding oraz dev ops. Jego siła leży w integracji z terminalem, co umożliwia płynną, wspomaganą sztuczną inteligencją pracę nad kodem bez konieczności opuszczania konsoli. Narzędzie oferuje tryb powłoki (shell-mode) dla wykonywania asystowanych poleceń, integrację z wtyczką Zsh, wsparcie dla ACP (Agent Client Protocol) do łączenia się z IDE oraz konfigurację narzędzi MCP do komunikacji z zewnętrznymi serwisami.

    Na jego możliwości składają się również: obsługa wielu agentów jednocześnie, edycja wielu plików, automatyczne uruchamianie testów, system piaskownic i uprawnień, wejście multimodalne (obraz, głos) oraz instalacja Pythona przez uv. Wydanie Kimi Code CLI 1.33.0 zbiegło się z premierą modelu Kimi K2.6 (13 kwietnia 2026), który oferuje 256K okno kontekstowe, obsługę do 100 agentów jednocześnie (tzw. swarms) i wyniki na poziomie ~77% w teście SWE-Bench Verified, co czyni go wydajną opcją do pracy z dużymi bazami kodu.

    • Perspektywa dla programistów

    Dla społeczności developerów, zwłaszcza w Polsce, narzędzia takie jak Kimi Code CLI otwierają nowe możliwości. Integracja AI bezpośrednio w terminal oznacza mniejsze obciążenie systemu, szybsze iteracje i możliwość automatyzacji rutynowych zadań bez przełączania kontekstu na inne aplikacje. Dopracowywanie interfejsu, jak w wersji 1.33.0, jest kluczowe dla adopcji – intuicyjne i czyste środowisko zachęca do częstszego używania.

    • Podsumowanie

    Wydanie Kimi Code CLI 1.33.0 może wydawać się drobnym krokiem, ale jest świadomym posunięciem w stronę dojrzałego produktu. Przesunięcie akcentu z technicznego żargonu (kimi-k2.5) na spójną markę użytkownika (Kimi for Code) oraz oczyszczenie interfejsu pokazuje, że twórcy dbają o moc obliczeniową, jak i o wygodę dla końcowego programisty. To solidna podstawa pod dalszy rozwój, zwłaszcza w kontekście równoległej premiery modelu K2.6.


    Źródła

  • DeepSeek-V4 Preview oficjalnie live i open-sourced

    DeepSeek-V4 Preview oficjalnie live i open-sourced

    DeepSeek AI ogłosiło, że model DeepSeek-V4 będzie dostępny w pierwszym tygodniu marca 2026 roku na licencji open source. Model ten ma oferować kontekst o długości 1 miliona tokenów i będzie konkurować z wiodącymi, zamkniętymi rozwiązaniami. Firma kładzie duży nacisk na wydajność w zadaniach programistycznych oraz efektywność kosztową.

    Kluczowe fakty na początek

    • Planowana premiera: Model DeepSeek-V4 będzie dostępny w pierwszym tygodniu marca 2026 roku na licencji open source, prawdopodobnie MIT.
    • Architektura i skala: To model typu Mixture of Experts z około 1 bilionem parametrów całkowitych i 32 miliardami aktywnych.
    • Niespotykany kontekst: Długość kontekstu wynosi 1 milion tokenów, co umożliwi analizę całych repozytoriów kodu, pełnych śladów stosu czy dużych dokumentów.
    • Dostępność i wydajność: Model będzie dostępny przez API i własne platformy DeepSeek; w oczekiwanych benchmarkach ma dorównywać DeepSeek-V4, choć może nieznacznie ustępować liderom takim jak Gemini 3 Pro.
    • Przeznaczenie dla devów: Model będzie zoptymalizowany pod kątem zadań programistycznych, oferując lepszą skuteczność w niższym koszcie, co jest kluczowe dla web developmentu, AI i DevOps.

    Rewolucja w długim kontekście i architekturze

    Główną cechą tego wydania jest kontekst o długości miliona tokenów. Dla programistów oznacza to możliwość wprowadzenia do modelu całego, nawet dużego projektu, wraz z zależnościami, i poproszenia o analizę, refaktoryzację czy diagnozę skomplikowanego błędu. Architektura Mixture of Experts (MoE) w połączeniu z mechanizmami takimi jak Engram conditional memory pozwala na inteligentne zarządzanie dużą ilością danych, aktywując tylko niezbędne fragmenty sieci neuronowej dla każdego tokenu.

    Dzięki temu, mimo ogromnej liczby parametrów całkowitych (około 1T), faktycznie używanych jest ich znacznie mniej (około 32B), co przekłada się na efektywność kosztową i energetyczną. To istotna informacja dla osób hostujących modele lub intensywnie korzystających z API – według zapewnień DeepSeek, koszt inferencji może być znacznie niższy przy zachowaniu wysokiej jakości odpowiedzi w zadaniach kodowania.

    Benchmarki: twarde dane dla praktyków

    Benchmarki: twarde dane dla praktyków

    Oczekiwane wyniki benchmarków mają potwierdzić, że model nie składa się z pustych obietnic. Na HumanEval, kluczowym teście umiejętności kodowania, DeepSeek-V4 ma osiągać nawet 98%. W matematycznym teście GSM8K wynik może wynieść około 96%. Te obszary – kodowanie i rozumowanie – mają być fundamentem oferty DeepSeek.

    Na szerszym teście MMLU-Pro, DeepSeek-V4 ma dorównywać możliwościom DeepSeek-V4, choć może minimalnie ustępować aktualnym liderom, czyli Gemini 3 Pro i Claude Opus 4.5. Prawdziwy sprawdzian dla "króla kodowania" dopiero przed nami – branża czeka na wyniki w benchmarku SWE-bench, który symuluje złożone zadania z GitHub. Celem DeepSeek jest przebicie wyniku 80.9%, ustalonego przez Claude Opus 4.5.

    Co to znaczy dla programistów i zespołów DevOps?

    Co to znaczy dla programistów i zespołów DevOps?

    Dla społeczności związanej z web developmentem, AI i programowaniem, ta premiera ma konkretne znaczenie. Model z kontekstem 1M tokenów to potencjalne narzędzie do kompleksowej analizy kodu. Można mu przekazać cały stack trace, logi z wielu plików, a nawet zawartość folderu node_modules w poszukiwaniu konfliktów. Dla zespołów DevOps, które budują agentów AI automatyzujących pracę, efektywna architektura MoE oznacza niższe koszty operacyjne i szybsze odpowiedzi.

    Otwartość modelu (open source) jest równie istotna. Oznacza to możliwość uruchomienia DeepSeek-V4 na własnej infrastrukturze, dostosowania pod specyficzne potrzeby firmy czy integracji bez ograniczeń nakładanych przez zamknięte API.

    Podsumowanie

    Premiera DeepSeek-V4 to nie tylko kolejna iteracja w wyścigu modeli językowych. To strategiczny ruch, który stawia na otwartość, długość kontekstu i dominację w zadaniach programistycznych. Firma pokazuje, że można konkurować z gigantami oferującymi zamknięte modele, dostarczając narzędzie równie potężne, ale bardziej ekonomiczne i dające developerom pełną swobodę. Dla każdego, kto zajmuje się kodowaniem, web developmentem czy budowaniem systemów AI, testowanie możliwości DeepSeek-V4, zwłaszcza w analizie dużych projektów, będzie istotne po jego premierze. Era efektywnego, miliona tokenów kontekstu może właśnie nadchodzić.

  • Anthropic wprowadza narzędzie Advisor: strategiczny doradca dla agentów AI

    Anthropic wprowadza narzędzie Advisor: strategiczny doradca dla agentów AI

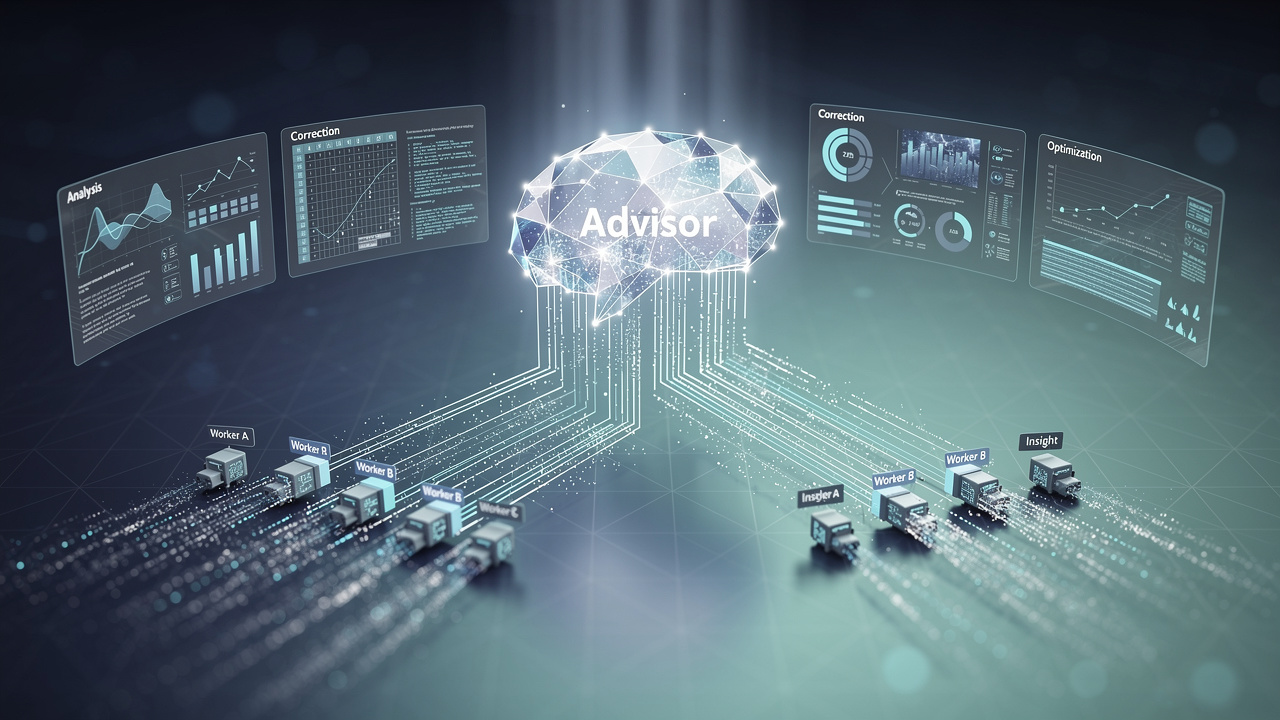
    Anthropic udostępniło w publicznej betie nowe narzędzie Advisor na platformie Claude, które ma na celu poprawę działania długoterminowych, autonomicznych agentów AI. Narzędzie łączy szybki model wykonawczy, taki jak Sonnet czy Haiku, z modelem doradczym, jak Opus, oferując strategiczne wskazówki podczas generowania odpowiedzi. Dzięki temu złożone zadania agentów mogą osiągać jakość porównywalną do tej, którą zapewnia Opus, przy znacznie niższych kosztach, ponieważ drogi model doradza tylko w razie potrzeby.

    Kluczowe fakty o Advisor

    • Mechanizm działania: Główny, szybki model wykonawczy (worker) współpracuje z modelem doradczym (advisor), który pełni rolę nadzorcy strategicznego. Doradca interweniuje w kluczowych momentach, korygując kierunek działania.
    • Korzyści ekonomiczne: Zapewnia inteligencję na poziomie Opus za ułamek kosztu, ponieważ większość tokenów generuje tańszy model wykonawczy, a droższy doradca jest konsultowany oszczędnie.
    • Integracja z ekosystemem: Narzędzie działa jako server tool na infrastrukturze Anthropic i zostało ogłoszone równolegle z Claude Managed Agents – platformą do budowy i zarządzania agentami w chmurze.
    • Cel zastosowań: Ma na celu rozwiązanie problemu agentów, które "schodzą na złą drogę" podczas długich zadań, co wymaga ręcznych poprawek i generuje dodatkowe koszty. Skupia się na złożonych automatyzacjach biznesowych.
    • Dostępność: Advisor jest dostępne na Claude Platform API. Aby z niego skorzystać, należy dodać odpowiedni nagłówek do żądań API.

    Jak działa nowy mechanizm doradczy?

    Innowacja polega na podziale ról. Wyobraźmy sobie agenta AI, który ma zaplanować i wykonać wieloetapową analizę danych, generując kod i raporty. Tradycyjnie używalibyśmy jednego, potężnego modelu (np. Opus) przez cały czas trwania zadania. Advisor zmienia tę logikę.

    W nowym podejściu codzienna praca spoczywa na szybkim i ekonomicznym modelu wykonawczym, takim jak Claude Sonnet. To on generuje kod, przetwarza dane i pisze wstępne fragmenty. W tle czuwa model Opus w roli doradcy. Gdy wykonawca napotyka punkt decyzyjny, może zwrócić się do doradcy o konsultację. Doradca analizuje sytuację, sugeruje najlepszy kierunek działania, a wykonawca kontynuuje pracę. W efekcie jakość całego procesu jest bliska tej, którą zapewnia Opus, ale koszt jest zbliżony do użycia Sonneta.

    Kontekst szerszej strategii Anthropic: zarządzani agenci

    Kontekst szerszej strategii Anthropic: zarządzani agenci

    Wprowadzenie Advisor jest częścią szerszej strategii Anthropic w obszarze infrastruktury dla agentów AI. Tydzień wcześniej firma ogłosiła publiczną betę Claude Managed Agents.

    To w pełni zarządzane środowisko, które odciąża developerów od infrastruktury. Definiują oni tylko zadanie, narzędzia i zabezpieczenia, a Anthropic zapewnia całą orchestrację: wywołania narzędzi, zarządzanie kontekstem, odzyskiwanie po błędach, bezpieczne sandboxing oraz obsługę wielogodzinnych sesji, które przetrwają nawet rozłączenie. To rozwiązanie ma umożliwić przedsiębiorstwom przejście od prototypu do produkcji w ciągu dni.

    Advisor doskonale wpisuje się w ten ekosystem. Może być używane wewnątrz Managed Agents, dodając im warstwę strategicznego nadzoru. Ceny Managed Agents są oparte na zużyciu: standardowe stawki za tokeny Claude plus opłata za każdą godzinę aktywnej sesji agenta.

    Dla kogo jest to rozwiązanie?

    Dla kogo jest to rozwiązanie?

    Advisor jest skierowane przede wszystkim do developerów i firm budujących zaawansowane automatyzacje, gdzie kluczowa jest niezawodność i redukcja błędów w długich, wieloetapowych procesach. Typowe zastosowania to:

    • Złożona generacja kodu z wieloma zależnościami i wyborami architektonicznymi.
    • Automatyczna analiza biznesowa wymagająca wnioskowania i podejmowania decyzji na podstawie danych.
    • Zaawansowane przetwarzanie dokumentów z potrzebą strategicznego planowania kolejnych kroków.

    Narzędzie odpowiada na realny problem: agenci AI czasami "gubią wątek" w długich zadaniach, co prowadzi do nieprawidłowych wyników, konieczności restartu zadania i marnowania tokenów. Dzięki punktowym interwencjom doradcy ten problem ma być znacząco ograniczony.

    Podsumowanie

    Wprowadzenie Advisor przez Anthropic to odpowiedź na wyzwania związane z ekonomią i niezawodnością agentów AI. Zamiast stawiać developerów przed wyborem: tani i szybki agent lub drogi i mądry, firma proponuje hybrydę. To podejście łączy zalety obu światów. W połączeniu z ofertą Managed Agents, Anthropic pozycjonuje się jako dostawca kompletnych, gotowych do produkcji środowisk dla zaawansowanej automatyzacji opartej na AI. Narzędzie jest już testowane w realnych warunkach, co świadczy o jego praktycznym zastosowaniu.


    Źródła

  • Zed w wersji 0.231.1 wprowadza natywne Devcontainers, Git Graph i usprawnienia AI

    Zed w wersji 0.231.1 wprowadza natywne Devcontainers, Git Graph i usprawnienia AI

    Redakcja Zed opublikowała stabilną wersję 0.231.1 swojego edytora kodu, koncentrując się na narzędziach dla zaawansowanych workflow'ów deweloperskich. Wśród kluczowych nowości znajduje się natywna implementacja devcontainerów, która zastępuje dotychczasowe narzędzie CLI oparte na Node.js, nowa wizualizacja Git Graph oraz ulepszenia w interakcjach z agentem sztucznej inteligencji. Wydanie, datowane na kwiecień 2026 roku, przynosi również poprawki wydajnościowe oraz szereg napraw błędów w całej aplikacji.

    Kluczowe zmiany w wersji 0.231.1

    • Natywne Devcontainery: Zed wprowadza własny, natywny silnik do obsługi devcontainerów, który pozwala na definiowanie rozszerzeń Zed w pliku devcontainer.json.
    • Git Graph: Nowa funkcja wizualizacji repozytorium Git, która ma ułatwić przegląd historii commitów i zarządzanie gałęziami.
    • Ulepszenia AI: Wprowadzono top-down streaming dla wątków agenta, co poprawia wyświetlanie bloków myślenia i interakcję z subagentami.
    • Ulubione kanały: W panelu współpracy dodano możliwość oznaczania kanałów jako ulubione, co ułatwia pracę w zespołach.

    Przełom w pracy z kontenerami: natywne Devcontainery

    Najważniejszą zmianą techniczną w tym wydaniu jest przejście na natywną implementację Devcontainerów. Dotychczas Zed korzystał z zewnętrznego narzędzia CLI napisanego w Node.js. Nowy silnik pozwala na bezpośrednie definiowanie rozszerzeń Zed w sekcji customizations.zed.extensions pliku devcontainer.json. Ułatwia to zespołom dbanie o spójność środowisk deweloperskich, ponieważ konfiguracja kontenera może teraz precyzyjnie określać, które wtyczki edytora mają być w nim dostępne.

    Uruchamianie projektu w devcontainerze stało się prostsze. Gdy Zed wykryje plik .devcontainer/devcontainer.json, automatycznie zaproponuje otwarcie projektu w kontenerze. Jeśli obraz nie jest zbudowany, edytor zajmie się tym sam, uruchomi kontener i przeładuje projekt w nowym, izolowanym środowisku. Funkcję tę można również wywołać ręcznie z palety poleceń („Project: Open Remote”) lub modalu zdalnych projektów.

    Należy jednak pamiętać o aktualnych ograniczeniach. Mechanizm nie obsługuje jeszcze automatycznych przebudów przy zmianie pliku konfiguracyjnego – konieczne jest ręczne zatrzymanie i ponowne otwarcie kontenera. Obsługa forwardowania portów jest ograniczona do właściwości appPort, a rozszerzenia zainstalowane na hoście są używane w kontenerze w niezmienionej formie.

    Lepsza wizualizacja Git i płynniejsze AI

    Lepsza wizualizacja Git i płynniejsze AI

    Drugim istotnym elementem aktualizacji są ulepszenia dla systemu kontroli wersji. Git Graph to nowy sposób przeglądania historii repozytorium, który ma zastąpić lub uzupełnić dotychczasowe, tekstowe przedstawienie logów. Szczegóły implementacji są wciąż badane przez społeczność, ale zapowiedź sugeruje silny nacisk na czytelność i ergonomię pracy z gałęziami. Dodatkowo usprawniono widok diffów, który teraz automatycznie przełącza się między widokiem unified a split w zależności od kontekstu, co ma poprawić analizę zmian.

    W zakresie sztucznej inteligencji aktualizacja wprowadza tzw. top-down streaming dla wątków agenta. Oznacza to, że odpowiedzi AI są strumieniowane w bardziej naturalny, sekwencyjny sposób, co poprawia wrażenia z konwersacji i pozwala na lepsze śledzenie procesu myślenia modelu. Ulepszono także wyświetlanie bloków rozumowania i interakcję z subagentami, co jest kluczowe dla złożonych zadań rozbijanych na podetapy.

    Dopracowywanie współpracy i naprawy błędów

    Dopracowywanie współpracy i naprawy błędów

    Wydanie 0.231.1 to nie tylko nowe funkcje, ale także dopracowywanie istniejących opcji. W panelu współpracy dodano opcję oznaczania kanałów jako ulubione. Dla zespołów pracujących nad wieloma projektami równolegle to znaczne ułatwienie w szybkim przełączaniu się między istotnymi dyskusjami.

    Lista poprawek jest obszerna i dotyczy wielu części edytora. Usunięto przestarzałe „Text Threads”, poprawiono wydajność w obszarach współpracy, edycji, terminala i grafiki. Naprawiono również szereg drobnych, ale irytujących błędów, które mogły wpływać na codzienną pracę. To pokazuje, że zespół Zed dba o stabilność i responsywność swojego narzędzia.

    Podsumowanie

    Wydanie Zed 0.231.1 wprowadza zaawansowane, kontenerowe workflow'y oraz głębszą integrację AI z procesem programowania. Natywna obsługa devcontainerów, połączona z możliwością definiowania rozszerzeń, rozwiązuje problem spójności środowisk w zespołach. Rozwój funkcji takich jak Git Graph i top-down streaming dla agenta pokazuje, że edytor uwzględnia zarówno tradycyjne, jak i nowoczesne aspekty pracy dewelopera. Chociaż niektóre nowe funkcje, zwłaszcza devcontainery, są wciąż rozwijane i mają swoje ograniczenia, kierunek zmian odpowiada na potrzeby współczesnego developmentu.


    Źródła

  • Claude Code 2.1.97: Mocniejsze UI, Bezpieczniejsze Narzędzia i Kluczowe Poprawki Stabilności

    Claude Code 2.1.97: Mocniejsze UI, Bezpieczniejsze Narzędzia i Kluczowe Poprawki Stabilności

    Anthropic wprowadził nową wersję swojego narzędzia dla programistów, Claude Code 2.1.97, która koncentruje się na ulepszeniach interfejsu użytkownika, zwiększeniu bezpieczeństwa uprawnień narzędziowych oraz usunięciu krytycznych błędów wpływających na stabilność. Aktualizacja odpowiada na potrzeby deweloperów pracujących w terminalu, wprowadzając zmiany w widoku i poprawiając obsługę sesji. To część szerszej serii 2.1, która przyniosła liczne ulepszenia dla CLI, co zwiększa produktywność w agentowym kodowaniu.

    Nowa wersja wprowadza konkretne usprawnienia, które szczególnie odczują programiści zarządzający rozbudowanymi projektami i złożonymi konfiguracjami środowisk deweloperskich. Poprawki dotyczące zarządzania pamięcią i łącznością MCP mają na celu zapewnienie płynniejszej i bardziej przewidywalnej pracy, co jest istotne w profesjonalnych workflow opartych na AI.

    Kluczowe zmiany w najnowszej wersji

    • Ulepszenia interfejsu użytkownika: Wprowadzono zmiany w trybie widoku oraz poprawiono responsywność interfejsu.
    • Zabezpieczenia narzędzi Bash: Zaktualizowano polityki uprawnień dla narzędzia Bash, co zwiększa kontrolę nad wykonywanymi komendami.
    • Optymalizacja sesji: Komenda /resume działa wydajniej w przypadku dużych sesji i lepiej radzi sobie ze złożoną historią sesji.
    • Poprawa stabilności połączeń: Usunięto problemy wpływające na stabilność połączeń MCP (Model Context Protocol) oraz poprawiono błędy związane z wznawianiem sesji.
    • Ulepszenia kompatybilności: Poprawiono obsługę obrazów, konfigurację linii statusu oraz kompatybilność terminala w systemach Windows i macOS.

    Większa kontrola i płynność pracy

    Jednym z ulepszeń jest poprawa widoku i płynności interfejsu. Zmiany te zwiększają komfort pracy podczas długich sesji kodowania. Równocześnie ulepszono wsparcie dla pracy z zaawansowanymi regułami dostępu i uprawnieniami.

    W zakresie zarządzania kontekstem, aktualizacja stawia na wydajność. Przyspieszenie działania komendy /resume dla dużych sesji to korzyść dla zespołów pracujących nad rozbudowanymi codebase'ami. Claude Code 2.1.97 lepiej radzi sobie także ze złożoną historią sesji, która wcześniej mogła spowalniać proces wznawiania pracy.

    Zaostrzenie bezpieczeństwa i stabilność połączeń

    Bezpieczeństwo to kluczowy element tej aktualizacji. Inżynierowie Anthropic wprowadzili zmiany w uprawnieniach związanych z narzędziem Bash. Oznacza to bardziej restrykcyjne domyślne polityki oraz lepszą ochronę przed przypadkowym lub złośliwym wykonaniem niebezpiecznych komend systemowych. To odpowiedź na rosnące wykorzystanie Claude Code 2.1.97 do automatyzacji zadań DevOps, gdzie kontrola nad wykonywanymi skryptami jest istotna.

    Drugim istotnym elementem jest poprawa stabilności połączeń z serwerami MCP. Usunięto problemy, które mogły wpływać na zużycie zasobów przy długotrwałej pracy z wieloma zewnętrznymi narzędziami. Dodatkowo, optymalizacje procesu startowego przyspieszają inicjalizację i poprawiają responsywność od pierwszych sekund użytkowania.

    Drobne ulepszenia i poprawki błędów

    Oprócz głównych zmian, najnowsza wersja zawiera szereg pomniejszych ulepszeń i poprawek. Ulepszono obsługę obrazów, co przekłada się na lepsze wyświetlanie diagramów czy zrzutów ekranu w konwersacji. Lepsza konfiguracja linii statusu daje użytkownikom więcej możliwości personalizacji przestrzeni roboczej.

    W zakresie kompatybilności, zespół pracował nad zapewnieniem spójnego działania zarówno na Windows, jak i macOS, szczególnie w kontekście różnych emulatorów terminali. Poprawki obejmują także usunięcie błędów, które mogły powodować niespodziewane zamykanie sesji lub problemy z synchronizacją stanu.

    Podsumowanie

    Wydanie najnowszej aktualizacji Claude Code 2.1.97 to ważny krok, który umacnia pozycję narzędzia jako platformy dla AI-asystowanego rozwoju oprogramowania. Skupienie się na wydajności sesji, bezpieczeństwie wykonywania kodu oraz stabilności połączeń pokazuje, że Anthropic reaguje na potrzeby profesjonalnych deweloperów. Te poprawki, choć często niedostrzegalne na pierwszy rzut oka, przekładają się na mniej frustracji i więcej czasu spędzonego na efektywnej pracy. W połączeniu z szerszymi możliwościami serii 2.1, Claude Code 2.1.97 staje się coraz bardziej wszechstronnym środowiskiem dla nowoczesnego programisty.


    Źródła

  • OpenCode v1.4.0: telemetria OTLP, wsparcie proxy i ulepszenia dla programistów

    OpenCode v1.4.0: telemetria OTLP, wsparcie proxy i ulepszenia dla programistów

    OpenCode w wersji 1.4.0 wprowadza zmiany ułatwiające pracę zespołom programistycznym. Aktualizacja skupia się na monitorowaniu pracy systemu (observability), integracji z infrastrukturą firmową oraz poprawkach w codziennym użytkowaniu. Są to funkcje przydatne dla osób, które włączają narzędzia AI do swoich procesów wytwórczych.

    OTLP i monitorowanie w firmach

    Główną nowością jest obsługa protokołu OpenTelemetry (OTLP). Pozwala on na przesyłanie logów i zdarzeń (a opcjonalnie metryk i trace'ów) do systemów takich jak Grafana, New Relic czy Honeycomb. Dzięki temu firmy mogą monitorować działanie OpenCode v1.4.0 w ramach swoich standardowych narzędzi.

    Zespoły DevOps mogą teraz tworzyć wspólne dashboardy, które łączą dane z aplikacji z informacjami o wykorzystaniu AI w procesie programowania. Konfiguracja eksportera OTEL jest automatycznie kopiowana do zarządzanych workspace’ów. Naprawiono też błąd w parsowaniu nagłówków, który występował przy wartościach ze znakiem „=”.

    Obsługa HTTP proxy i stabilność sieci

    W wersji 1.4.0 dodano pełne wsparcie dla HTTP proxy. Jest to rozwiązanie dla programistów pracujących w sieciach z restrykcyjnymi firewallami, co często zdarza się w dużych organizacjach. Poprawka ta umożliwia korzystanie z narzędzia tam, gdzie wcześniej blokowały to polityki sieciowe.

    Zwiększono również stabilność połączeń. Wyeliminowano problem z wiszącymi timeoutami, które pojawiały się po nieudanych próbach pobierania danych. Dodatkowo komunikaty o błędach podczas logowania (opencode login) są teraz bardziej precyzyjne, co przyspiesza diagnozowanie problemów z siecią.

    Zmiany w TUI i wersji desktopowej

    Interfejs tekstowy (TUI) otrzymał nowe skróty klawiaturowe, które pozwalają na szybsze przełączanie się między wariantami modeli.

    W aplikacji desktopowej zmieniono sposób prezentacji subagentów. Sesje mają teraz czytelne tytuły i jaśniejsze statusy postępu prac. Ustawienie automatycznego akceptowania uprawnień trafiło do głównego panelu ustawień, co uprościło wygląd głównego okna.

    Poprawki techniczne i optymalizacja

    W silniku aplikacji wprowadzono zmiany w obsłudze błędów u poszczególnych dostawców:

    • W przypadku providera Alibaba błędy dotyczące limitów zapytań (rate limiting) powodują teraz ponowienie próby zamiast błędu.
      Naprawiono błędy w integracji z OpenRouter.
    • Ujednolicono poziomy rozumowania (reasoning) dla GitHub Copilot przy korzystaniu z modeli Anthropic.
      Warianty modeli są teraz na stałe przypisane do konkretnych wersji, co eliminuje błędy przy ich zmianie.

    Status prac nad OpenCode v1.4.0

    Wersja 1.4.0 dostosowuje narzędzie do wymogów pracy w dużych zespołach. Wprowadzenie OTLP i obsługi proxy odpowiada na potrzeby administratorów IT i działów bezpieczeństwa. Jednocześnie poprawki w interfejsie i stabilności działania wpływają na komfort pracy programistów korzystających z OpenCode na co dzień.


    Źródła

  • Gemini CLI v0.37.0-preview.2: Rozszerzone Statystyki i Ulepszenia Interfejsu

    Gemini CLI v0.37.0-preview.2: Rozszerzone Statystyki i Ulepszenia Interfejsu

    Google udostępniło nową wersję preview swojego terminalowego agenta AI opartego na otwartym kodzie źródłowym. Gemini CLI v0.37.0-preview.2 skupia się na stabilności, nowych metrykach i poprawkach w obsłudze programu. Wydanie to wprowadza funkcje przydatne w pracy programistów, specjalistów DevOps oraz osób zajmujących się sztuczną inteligencją.

    Wersja ta powstała poprzez przeniesienie wybranych zmian (cherry-pick) i zastosowanie łatek do kodu źródłowego. Taka metoda pozwoliła na szybkie wdrożenie konkretnych poprawek bez konieczności przebudowy głównej gałęzi projektu.

    Nowe dane w sekcji /stats

    Główną zmianą jest rozbudowa polecenia /stats. Wyświetla ono teraz dodatkowe dane, które pozwalają monitorować wpływ poszczególnych umiejętności agenta (agent skills) i ustawień na pracę systemu. Jest to pomocne przy wieloetapowych zadaniach, gdzie agent wykonuje skomplikowane operacje.

    Dzięki tym zmianom można precyzyjniej analizować wydajność narzędzia. Dane te ułatwiają optymalizację czasu i zasobów potrzebnych do realizacji zautomatyzowanych procesów.

    Zmiany w interfejsie użytkownika

    W interfejsie wprowadzono funkcję rozwijania wklejanego tekstu (expandable text pastes). Rozwiązuje to problem nadmiaru informacji w oknie konsoli – zamiast wyświetlać długie bloki danych, CLI pokazuje teraz zwinięty, bardziej czytelny widok.

    Ułatwia to pracę z logami, skryptami oraz planami wykonania w trybie plan mode. Użytkownik może skupić się na konkretnych fragmentach bez przewijania setek linii tekstu, co poprawia ergonomię pracy w terminalu.

    Stabilność na systemach Windows i Linux

    Wydanie naprawia błędy występujące na systemach Windows i Linux. Z dokumentacji wynika, że twórcy skupili się także na rozwoju izolacji procesów (sandboxing) oraz zarządzaniu sesjami agenta przeglądarkowego.

    Dla osób pracujących na różnych systemach operacyjnych poprawa stabilności ma duże znaczenie. Błędy w tym obszarze mogą utrudniać automatyzację testów czy procesów wdrożeniowych CI/CD.

    Dopracowanie działania programu

    Program działa teraz stabilniej, a błędy w renderowaniu tekstu zostały ograniczone. Choć są to zmiany techniczne, wpływają one na płynność pracy, szczególnie gdy agent na bieżąco generuje kolejne kroki planu w oknie terminala. Przewidywalne zachowanie interfejsu ułatwia codzienne korzystanie z narzędzia.

    Bezpieczeństwo i telemetria

    Tryb planu otrzymał ulepszenia w zakresie izolowania narzędzi. Projekt kładzie nacisk na bezpieczeństwo, starając się oddzielać uruchamiane skrypty od systemu operacyjnego gospodarza, aby zminimalizować ryzyko niepożądanych zmian.

    W zakresie telemetrii dodano nowe metryki dla agenta przeglądarkowego. Pozwalają one zbierać informacje o wydajności tego modułu, co ułatwia jego dalszy rozwój.

    Zarządzanie konfiguracją

    Twórcy pracują nad bezpieczniejszą obsługą zmiennych środowiskowych i ustawień. Mechanizmy kontroli dostępu mają chronić klucze i hasła przekazywane do agentów działających w piaskownicy. Prawidłowe działanie tych funkcji ogranicza ryzyko wycieku danych.

    Gemini CLI jest dostępne w trzech kanałach: nightly, preview oraz stable. Wersje preview służą do testowania nowych funkcji, takich jak eksperymentalne umiejętności agenta. Narzędzie można zainstalować za pomocą npm lub npx z repozytorium google-gemini/gemini-cli.

    Rozwój agenta CLI

    Wersja v0.37.0-preview.2 pokazuje kierunek rozwoju projektu, stawiając na analitykę, stabilność i bezpieczeństwo. Zmiany te sprawiają, że narzędzie staje się bardziej przewidywalne w zastosowaniach deweloperskich. Kolejne aktualizacje dostarczają więcej danych do analizy i poprawiają komfort pracy z agentem AI w linii komend.


    Źródła