Tag: webmcp

  • Cursor wprowadza Team MCP i grupy organizacyjne – koniec z ręczną konfiguracją dla zespołów

    Cursor wprowadza Team MCP i grupy organizacyjne – koniec z ręczną konfiguracją dla zespołów

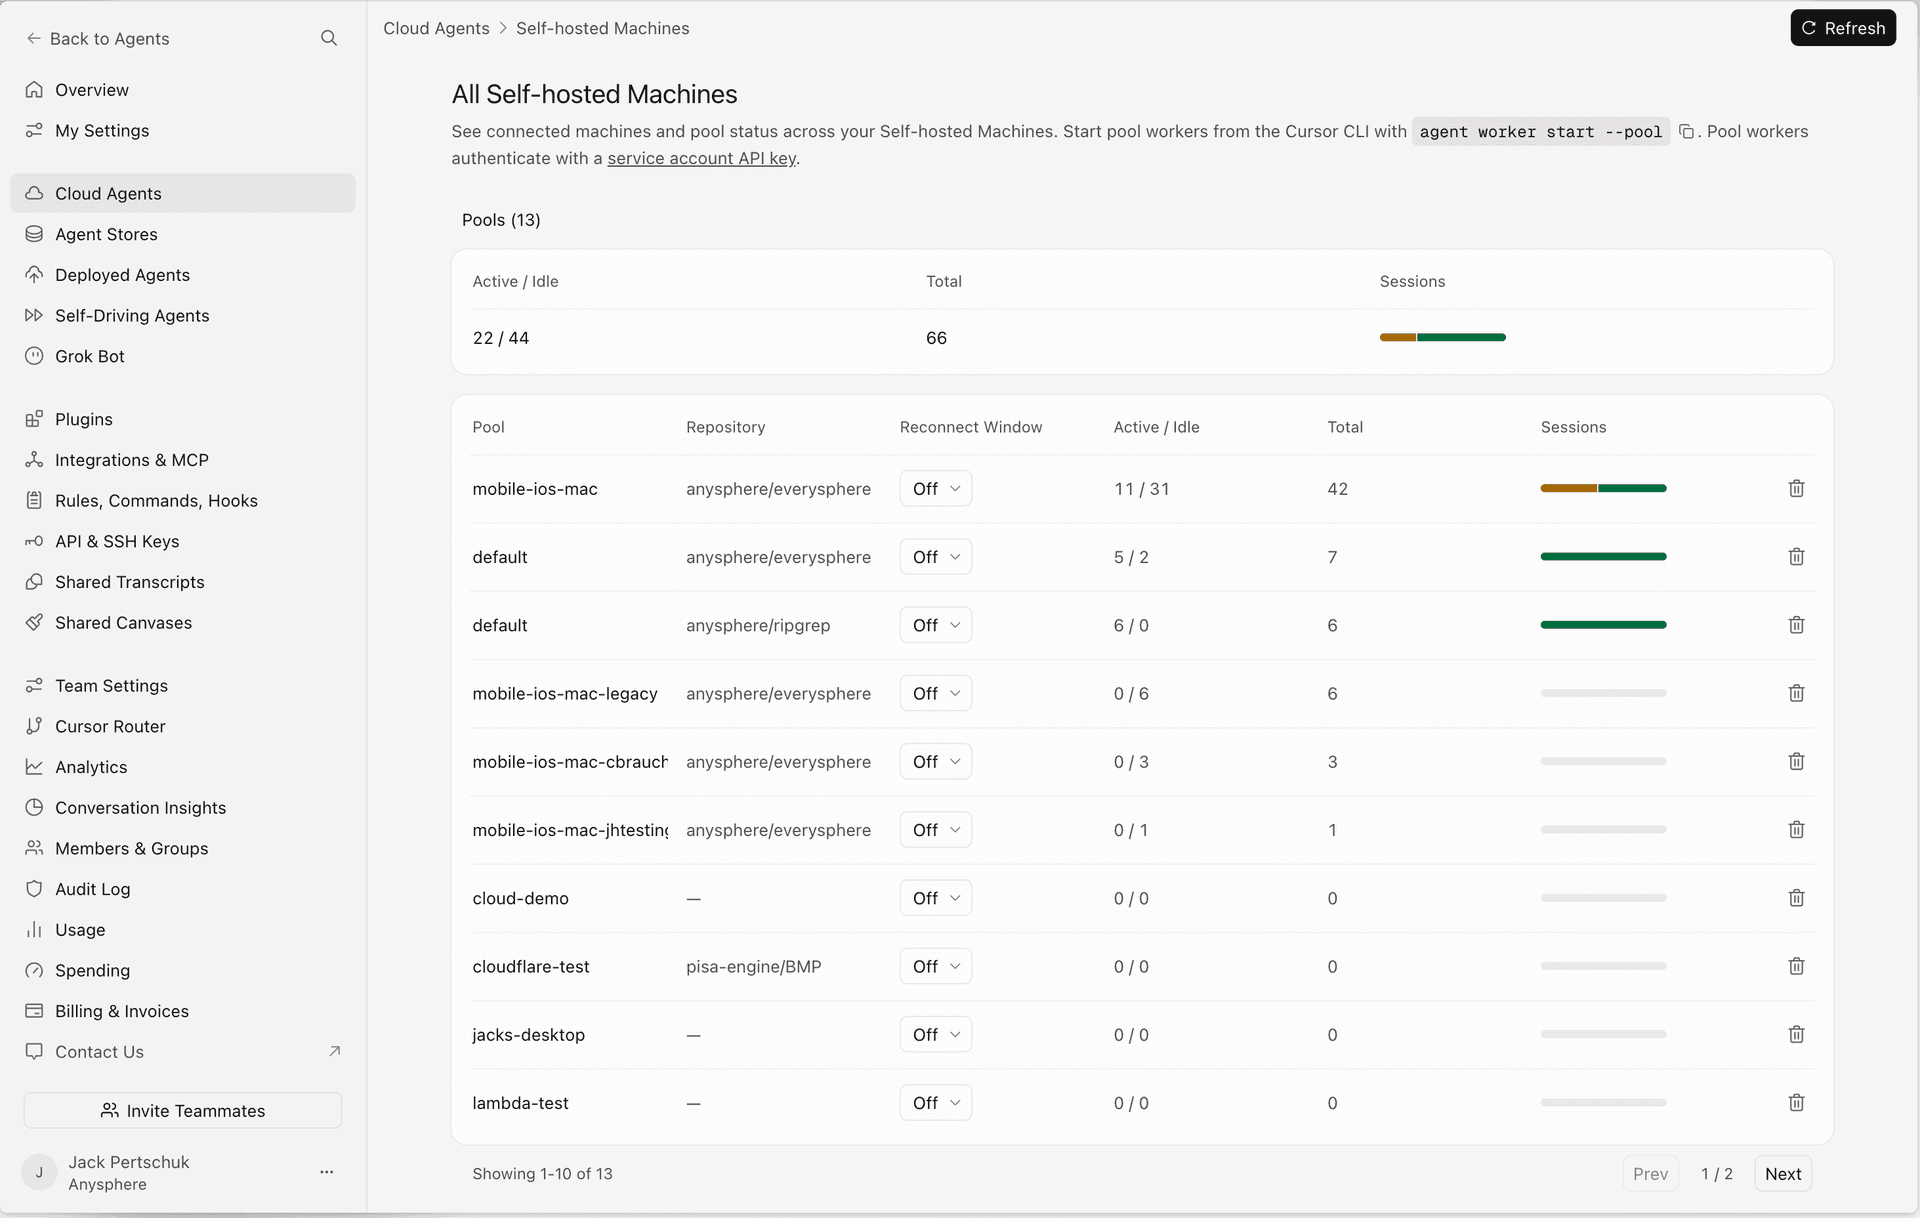
    Cursor rozszerzył funkcjonalność swojego Team MCP oraz grup organizacyjnych, wprowadzając wsparcie dla centralnej konfiguracji serwerów MCP. Administratorzy mogą teraz zarządzać serwerami i dystrybuować je pomiędzy agentami w chmurze, IDE oraz CLI, a także ograniczać dostęp do marketplace'u dla wybranych grup w organizacji. Zmiany weszły w życie 30 czerwca 2026 roku.

    Kluczowe zmiany w pigułce

    • Team MCP można skonfigurować raz i automatycznie rozesłać do agentów w chmurze, okna agentów, IDE oraz CLI.
    • Grupy organizacyjne umożliwiają tworzenie kohort, takich jak Engineering, Contractors czy Pilot Users – jeden użytkownik może należeć do kilku grup jednocześnie.
    • Ograniczenia dostępu do marketplace'u ustawia się z poziomu dashboardu, w sekcji Plugins/MCPs i Marketplace Access.
    • Integracje zatwierdzone przez administratora mogą być instalowane lokalnie przez członków zespołu bez ponownej konfiguracji serwerów.

    Centralne zarządzanie MCP – mniej klikania, więcej kontroli

    Dotychczas wdrożenie MCP (Model Context Protocol) w zespole wymagało sporej ilości ręcznej pracy. Każdy deweloper musiał samodzielnie konfigurować połączenia z wewnętrznymi API, bazami danych czy narzędziami do wdrożeń. Teraz administrator wykonuje tę konfigurację raz, a skonfigurowane serwery trafiają automatycznie do wszystkich środowisk – od agentów w chmurze po lokalne IDE.

    Warto zauważyć, że samo podpięcie serwera MCP do marketplace'u nie oznacza automatycznej instalacji dla wszystkich użytkowników. Każdy członek zespołu przechodzi przez standardowy proces instalacji przez marketplace. Taki system zapewnia równowagę między wygodą a kontrolą – integracje są łatwo dostępne, ale użytkownicy decydują o ich instalacji.

    Dla zespołów zajmujących się tworzeniem aplikacji webowych oraz operacjami deweloperskimi jest to szczególnie istotne. MCP często łączy asystentów kodowania z systemami produkcyjnymi, narzędziami do monitorowania czy pipeline'ami CI/CD. Centralne zarządzanie tymi połączeniami zmniejsza ryzyko błędów konfiguracyjnych i przyspiesza proces onboardingu nowych pracowników.

    Grupy organizacyjne – dostęp szyty na miarę
    Grupy organizacyjne – dostęp szyty na miarę

    Cursor Enterprise wprowadził nowy mechanizm grup organizacyjnych. W przeciwieństwie do wcześniejszych grup SCIM (opartych na katalogu firmowym), Organization Groups to kohorty definiowane na poziomie organizacji – na przykład Engineering, Contractors czy Pilot Users. Użytkownik może należeć do kilku takich grup jednocześnie.

    Administratorzy mogą teraz ograniczać dostęp do marketplace'u tylko dla wybranych grup organizacyjnych. Na przykład, jeśli zespół testuje nowe, wrażliwe integracje, może je udostępnić jedynie pilotowej grupie użytkowników, zamiast wszystkim pracownikom. To samo dotyczy zewnętrznych kontraktorów – mają dostęp tylko do narzędzi niezbędnych do ich pracy.

    Warto dodać, że grupy organizacyjne nie zastępują SCIM-a. Jeśli marketplace już działał w oparciu o grupy katalogowe, ta konfiguracja pozostaje bez zmian. Nowy mechanizm to dodatkowa warstwa kontroli, a nie migracja. Organization Groups są także wykorzystywane do zarządzania dostępem do modeli AI, gdzie ustawienia grupowe poszerzają dostęp dla wybranych kohort.

    Bezpieczeństwo i governance w praktyce

    Dla większych organizacji ta zmiana to krok w stronę lepszego zarządzania. Zamiast zgody typu "wszystko albo nic", administratorzy mogą dokładnie określić, które zespoły mają dostęp do konkretnych integracji. Narzędzia związane z produkcją, dane wrażliwe czy wewnętrzne API nie muszą być dostępne dla stażystów czy zespołów marketingowych.

    Cursor stawia na elastyczność. Dokumentacja podkreśla, że z poziomu dashboardu można kontrolować, które serwery MCP użytkownicy mogą uruchamiać, w tym konfigurację na poziomie całego zespołu. To nie jest kosmetyczna poprawka, lecz realne narzędzie dla przedsiębiorstw, które chcą rozwijać zastosowania AI bez narażania bezpieczeństwa.

    Aktualizacje dokumentacji z połowy września 2026 sugerują, że Cursor aktywnie zbiera opinie i doskonali mechanizm. Dla zespołów deweloperskich, które już teraz używają MCP do łączenia asystentów AI z systemami produkcyjnymi, to sygnał, że można to robić bezpieczniej i z mniejszymi przeszkodami organizacyjnymi.
    Źródła

  • OpenCode z adaptacyjnym myśleniem Claude Sonnet 5 i odświeżonymi kontrolkami MCP

    OpenCode z adaptacyjnym myśleniem Claude Sonnet 5 i odświeżonymi kontrolkami MCP

    Najnowsze aktualizacje OpenCode z września 2026 wprowadzają natywne wsparcie dla adaptacyjnego myślenia w modelu Claude Sonnet 5 oraz gruntownie przebudowują obsługę protokołu MCP. Zmiany dotyczą zarówno warstwy core’owej narzędzia, jak i aplikacji desktopowej, a także integracji z zewnętrznymi modelami przez rozszerzenia. Kluczowym elementem jest inteligentna alokacja wysiłku wnioskowania, która dostosowuje się do złożoności zadania, zamiast sztywno trzymać się budżetu tokenów.

    Kluczowe fakty

    • Claude Sonnet 5 domyślnie korzysta z adaptacyjnego myślenia, które dynamicznie dobiera poziom wysiłku wnioskowania do konkretnego zadania.
    • Protokół MCP zyskał automatyczną rekonfigurację połączeń po uwierzytelnieniu OAuth oraz odświeżanie buforowanych zdalnych umiejętności.
    • Sesje ACP zapamiętują teraz model, tryb, poziom wysiłku i granice fragmentów wnioskowania przy wznawianiu lub forkach.
    • Rozszerzenia potrafią żądać podsumowanego adaptacyjnego myślenia dla modeli GitHub Copilot.
    • Aplikacja desktopowa doczekała się usprawnień w zarządzaniu sesjami i obsłudze okien.

    Adaptacyjne myślenie — co to właściwie znaczy?

    Tradycyjnie modele AI działały ze stałym budżetem wnioskowania, niezależnie od tego, czy zadanie wymagało głębokiej analizy kodu, czy prostej odpowiedzi na pytanie. Claude Sonnet 5 w OpenCode zmienia ten schemat. Mechanizm adaptacyjnego myślenia analizuje charakter promptu i decyduje, ile mocy obliczeniowej poświęcić na odpowiedź.

    Dla zespołów devopsowych oznacza to mniej marnowania tokenów na proste zadania i jednocześnie głębszą analizę tam, gdzie jest to potrzebne. Na przykład, przy debugowaniu skomplikowanego pipeline’u CI/CD model poświęci więcej czasu na analizę, a przy generowaniu boilerplate’u skończy szybciej.

    Aktualizacja z 14 września 2026 przywróciła obsługę modelu sesji ACP. Przy wznawianiu, forkach i ładowaniu zapisanych sesji narzędzie przywraca teraz parametry: model, tryb, poziom wysiłku i granice fragmentów wnioskowania. Nie trzeba już ręcznie konfigurować tych ustawień po powrocie do przerwanego zadania.

    MCP — mniej awarii, więcej kontroli

    MCP — mniej awarii, więcej kontroli

    Protokół MCP (Model Context Protocol) to kluczowy element komunikacji między OpenCode a zewnętrznymi narzędziami. Serwery MCP można definiować lokalnie przez komendę startową lub zdalnie przez URL. Dokumentacja narzędzia pokazuje, że każdy serwer ma teraz osobne ustawienia (komenda, argumenty, zmienne środowiskowe, nagłówki), a całość można przełączać globalnymi timeoutami.

    Największa zmiana to obsługa OAuth. Wcześniej po wygaśnięciu tokena integracja mogła przestać działać, co wymagało restartu sesji. Teraz OpenCode automatycznie odświeża połączenie po handshake’u OAuth i przywraca buforowane zdalne umiejętności bez przerywania pracy.

    Dla „vibe coding” i pracy terminalowej istotne jest autouzupełnianie zasobów MCP w kompozytorze — pisząc kod, narzędzie podpowiada dostępne endpointy i narzędzia z podłączonych serwerów. Podobnie działa autouzupełnianie dla skonfigurowanych referencji.

    Desktop i SDK — nowości dla różnych przepływów pracy

    Desktop i SDK — nowości dla różnych przepływów pracy

    Wersja desktopowa zyskała kilka konkretnych usprawnień. Sesje bez tytułów pokazują teraz wygenerowane nazwy zamiast pustych pól, a zmiana nazwy z poziomu edytora tytułu czy menu kontekstowego karty jest teraz niezawodna. Aplikacja na macOS nie wyłącza się po zamknięciu ostatniego okna — pozostaje aktywna i otwiera nowe okno po kliknięciu w docku.

    Dla użytkowników międzynarodowych rozszerzono pokrycie locale — aplikacja obsługuje teraz większą liczbę języków, układy od prawej do lewej (RTL) oraz stosuje poprawne reguły liczby mnogiej w tłumaczeniach.

    Po stronie SDK i API nowości są raczej ewolucyjne. Ekosystem API bezgłowego i integracje MCP zostały rozszerzone o lepsze raportowanie błędów w strumieniach SSE oraz retry przy błędach sieciowych. Timeouty dla strumieniowanych odpowiedzi i nagłówków providerów domyślnie ustawiono na pięć minut, aby wolno startujące modele nie powodowały fałszywych błędów.

    Co to znaczy dla AI, web devu i devopsów

    Dla zespołów webdeveloperskich największą wartością jest płynniejsze przełączanie się między zadaniami — sesje pamiętają kontekst, a MCP utrzymuje połączenia ze zdalnymi narzędziami. Przy pracy z CI/CD czy zdalnymi serwerami MCP, gdzie integracje OAuth były częstym punktem awarii, automatyczna rekonfiguracja to oszczędność czasu.

    Adaptacyjne myślenie Claude Sonnet 5 pozwala lepiej skalować koszty — prostsze zadania zużywają mniej tokenów, a złożone dostają dokładnie tyle mocy, ile potrzebują. To szczególnie przydatne przy dużych projektach, gdzie dziennie wykonuje się setki interakcji z modelem.


    Źródła

  • Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Claude Code z nowym zarządzaniem sesjami i zaostrzonymi regułami bezpieczeństwa MCP

    Anthropic opublikował 29 czerwca 2026 roku wersję 2.1.196 narzędzia Claude Code. Nowa wersja wprowadza organizacyjne zarządzanie modelami domyślnymi, czytelniejsze nazwy sesji oraz istotne zaostrzenie przepisów bezpieczeństwa dla serwerów MCP w niezaufanych repozytoriach.

    Co nowego w pigułce

    • Organizacyjne modele domyślne – administratorzy mogą ustawić model na poziomie organizacji, a komenda /model pokazuje go jako „Org default”.
    • Czytelne nazwy sesji – sesje startują teraz z domyślnymi nazwami, co ułatwia identyfikację i wznawianie rozmów.
    • Bezpieczeństwo MCP – serwery z .mcp.json nie uruchamiają się automatycznie w niezaufanych przestrzeniach roboczych.
    • Trwałość zadań w tle – długotrwałe polecenia mogą przetrwać restart procesu sesji lub demona.
    • Watchdog strumieniowania – brak odpowiedzi przez 5 minut powoduje automatyczne przerwanie i ponowną próbę.

    Bezpieczeństwo MCP: najważniejsza zmiana dla zespołów DevOps

    Zmiana w zatwierdzaniu serwerów MCP jest kluczowa dla osób klonujących repozytoria i uruchamiających w nich Claude Code. Wcześniej serwer zdefiniowany w .mcp.json mógł wystartować automatycznie, jeśli repozytorium zawierało odpowiedni wpis w .claude/settings.json. Teraz w niezaufanych przestrzeniach roboczych polecenia claude mcp list i claude mcp get nie uruchamiają tych serwerów samodzielnie – zamiast tego trafiają one na listę oczekujących na zatwierdzenie.

    To eliminuje ryzyko, w którym sklonowane repo mogło nieświadomie uruchomić niechciane serwery MCP na maszynie dewelopera. Dla zespołów pracujących z kodem stron trzecich to istotne zabezpieczenie, które wcześniej wymagało ręcznej kontroli konfiguracji przed pierwszym uruchomieniem.

    Sesje, które nie giną przy restarcie

    Sesje, które nie giną przy restarcie

    Kolejna zmiana istotna dla środowisk hostingowych i ciągłej integracji dotyczy niezawodności zadań w tle. Długotrwałe polecenia agenta zyskały większą trwałość – mogą przetrwać zatrzymanie procesu sesji, a nawet restart demona. Jeśli worker zostanie ubity podczas restartu demona, automatycznie wznawia pracę.

    To ważna zmiana dla osób uruchamiających wielogodzinne zadania przez Claude Code, takie jak refaktoryzacje, migracje czy generowanie dokumentacji. W poprzednich wersjach awaria procesu często oznaczała utratę całego postępu. Teraz agent wraca do przerwanej pracy bez potrzeby ręcznej interwencji.

    Dodatkowo, domyślnie włączony watchdog strumieniowania przerywa połączenie i podejmuje automatyczną ponowną próbę, jeśli strumień odpowiedzi nie wygeneruje żadnego zdarzenia przez 5 minut. To rozwiązanie eliminuje problem „zawieszonych” sesji, które mogły wisieć w nieskończoność przy przeciążonym API.

    Drobniejsze usprawnienia użyteczności

    Drobniejsze usprawnienia użyteczności

    Wersja 2.1.196 wprowadza także kilka poprawek w interfejsie. Załączniki w czacie stały się klikalne, co pozwala na otwarcie pliku bezpośrednio z poziomu konwersacji. Terminal UI doczekał się odświeżenia, a proces code review został usprawniony.

    Poprawiono również błędy związane z interakcjami agentów i walidacją wtyczek. Dla użytkowników korzystających z wielu równoległych sesji zmiana w nazewnictwie jest istotna – zamiast enigmatycznych identyfikatorów sesje otrzymują domyślne, czytelne nazwy, co znacznie ułatwia nawigację przy pięciu otwartych zadaniach.

    Dlaczego to wydanie ma znaczenie

    Claude Code to aktualizacja o charakterze infrastrukturalnym. Nie wprowadza spektakularnych nowości funkcjonalnych, ale wzmacnia fundamenty: bezpieczeństwo, niezawodność i kontrolę nad środowiskiem pracy. Dla zespołów deweloperskich, które wdrożyły już Claude Code jako codzienne narzędzie, te zmiany oznaczają mniej niespodzianek i większą przewidywalność, zwłaszcza gdy agent działa na zdalnych maszynach lub przetwarza kod z zewnętrznych źródeł.


    Źródła

  • Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Alibaba wypuściła wersję 0.19.3 swojego narzędzia Qwen-Code 28 czerwca 2026 roku. Aktualizacja wprowadza znaczące zmiany, w tym nową webową powłokę, rozszerzoną obsługę MCP (Model Context Protocol) oraz wsparcie dla dyktowania głosowego. Dodatkowo, poprawiono problem z wyciekiem PTY w systemie Windows, który mógł powodować trudności podczas dłuższych sesji.

    Co nowego w pigułce

    • Web shell z interakcjami w stylu Excela – tabele w markdownie można teraz edytować i sortować bezpośrednio w interfejsie.
    • Rozszerzone zarządzanie serwerami MCP – przeglądanie zasobów stało się wygodniejsze, a serwery HTTP są w pełni wspierane.
    • Nowy kreator rozszerzeń (extension creator skill) – umożliwia generowanie rozszerzeń bez ręcznego sklejania przepływu pracy.
    • Wsparcie dla dyktowania głosowego – rozpoznawanie mowy wykracza poza podstawowe komendy, co pozwala na pracę bez użycia rąk.

    Powłoka webowa, która przypomina arkusz kalkulacyjny

    Najwięcej wizualnych zmian dotyczy web shell. Interfejs zyskał interakcje przypominające Excela – tabele w markdownie można sortować, filtrować i modyfikować bez potrzeby opuszczania widoku. Dla programistów przyzwyczajonych do szybkiego przeglądania danych to znaczne ułatwienie. Nie ma już potrzeby kopiowania tabeli do innego miejsca, aby sprawdzić konkretny wiersz.

    Dodatkowo, poprawiono obsługę pytań i odpowiedzi w web shellu – interfejs lepiej pokazuje, co zostało już załatwione, a co wciąż wymaga uwagi. To mały, ale istotny detal dla osób spędzających długie godziny w konsoli.

    MCP jako centralny element integracji

    Qwen-Code od pewnego czasu stawia na MCP jako główną metodę łączenia z zewnętrznymi narzędziami, bazami danych i API. W wersji 0.19.3 ta integracja została znacznie udoskonalona.

    Dokumentacja projektu wyraźnie wskazuje, że serwery MCP to sposób, w jaki Qwen-Code komunikuje się z zewnętrznymi systemami. W nowej wersji poprawiono przeglądanie zasobów serwerów MCP, co przyspiesza dostęp do podpiętych baz danych i narzędzi. Wprowadzono również wsparcie dla zdalnych serwerów MCP przez HTTP, co umożliwia ich zarządzanie z poziomu przeglądarki, co może być korzystne dla zespołów DevOps.

    Konfiguracja stała się bardziej stabilna przy uruchamianiu qwen serve – wcześniej zdarzało się, że ustawienia MCP dla workspace’u nie ładowały się poprawnie. Teraz działa to zgodnie z oczekiwaniami.

    Kreator rozszerzeń i dyktowanie głosowe

    Kreator rozszerzeń i dyktowanie głosowe

    Nowy kreator rozszerzeń upraszcza proces tworzenia rozszerzeń. Zamiast ręcznego budowania całego workflow, można to zrobić w kilku krokach, a narzędzie samo generuje strukturę. Dla osób pragnących szybko dostosować Qwen-Code do własnych potrzeb, to znaczna oszczędność czasu.

    Wsparcie głosowe również się rozwija. Dyktowanie nie służy już tylko do zamiany mowy na tekst, ale pozwala na sterowanie agentem bez użycia klawiatury. W połączeniu z funkcjami Qwen-Code, może to być przydatne podczas dłuższych sesji debugowania czy przeglądania logów.

    Stabilność pod maską

    Stabilność pod maską

    Wprowadzono także poprawki stabilności. Najważniejsza dotyczy wycieku PTY shell w systemie Windows, który mógł powodować problemy z zasobami podczas dłuższej pracy. Łatka natychmiast zwalnia zasoby terminala po jego zamknięciu, zamiast czekać na późniejsze czyszczenie.

    Poprawiono również obsługę wywołań narzędzi. Błędy w strumieniowaniu były wcześniej uciążliwe, teraz system próbuje ponowić połączenie przy przejściowych błędach sieciowych, co zmniejsza liczbę sesji, które kończą się z powodu chwilowej utraty łączności.

    Telemetria do wyboru

    Telemetria stała się konfigurowalna. Qwen-Code wysyła statystyki użytkowania do endpointu Alibaba Cloud RUM, ale tylko jeśli użytkownik to włączy. To rozwiązanie dla zespołów, które chcą mieć pełną kontrolę nad danymi opuszczającymi ich środowisko. Ulepszenia CLI i komponentów serwerowych pokazują, że narzędzie rozwija się zarówno wizualnie, jak i infrastrukturalnie.

    Dla zespołów korzystających z agentów AI na co dzień, wersja 0.19.3 łączy interaktywność w przeglądarce z automatyzacją w trybie headless, nie rezygnując z żadnej z tych warstw.


    Źródła

  • Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor porządkuje chaos wtyczek: nowa strona Customize i wsparcie MCP dla całych zespołów

    Cursor wprowadził nową, scentralizowaną stronę Customize, która integruje zarządzanie wtyczkami, umiejętnościami, serwerami MCP, subagentami i regułami w jednym interfejsie. Główną nowością jest możliwość konfiguracji na trzech poziomach — użytkownika, workspace’u i zespołu — co umożliwia organizacjom standaryzację narzędzi deweloperskich bez potrzeby ręcznego ustawiania ich na każdym komputerze.

    Co dokładnie się zmieniło

    • Strona Customize łączy wtyczki, umiejętności, serwery MCP, subagentów, reguły, komendy i hooki w jeden panel.
    • Trzy poziomy zasięgu — użytkownik, workspace i zespół — pozwalają oddzielić osobiste ustawienia od firmowych standardów.
    • Zespołowe serwery MCP można dystrybuować przez marketplace organizacji, co upraszcza dostęp do API i automatyzacji.
    • Ranking popularności pokazuje najczęściej używane pluginy, umiejętności i MCP w zespole oraz społeczności.
    • Wsparcie dla GitLab, Bitbucket i Azure DevOps ułatwia podłączenie repozytoriów firmowych do zespołowego marketplace’u.

    Wspólne narzędzia zamiast samotnych konfiguracji

    Dotychczas każdy deweloper w zespole samodzielnie instalował potrzebne rozszerzenia i łączył się z zewnętrznymi serwisami. Efektem był dryf konfiguracyjny — w jednym projekcie korzystano z API przez proxy Tomka, w innym przez skrypt na laptopie Kasi, a nowa osoba spędzała dużo czasu na ustalaniu, co właściwie trzeba skonfigurować.

    Nowa strona Customize przenosi ten ciężar na poziom zespołu. Lider może zainstalować zestaw wtyczek oraz serwer MCP raz, a każdy członek grupy automatycznie widzi te same narzędzia w edytorze. Cursor umożliwia również tworzenie predefiniowanych płócien wtyczek (plugin canvases), czyli gotowych szablonów konfiguracyjnych do wielokrotnego użytku.

    Zespoły mogą monitorować, które rozszerzenia są faktycznie wykorzystywane. Wbudowany ranking popularności pokazuje, że firmowy plugin do łączenia się z Jirą jest często używany, a skill generujący dokumentację nie był używany od miesiąca. Taka przejrzystość pomaga podejmować lepsze decyzje dotyczące rozwoju wewnętrznych narzędzi.

    MCP: serwery, które zespół może dzielić

    MCP: serwery, które zespół może dzielić
    Źródło: cursor.com

    Model Context Protocol (MCP) w Cursorze zyskuje nowy wymiar dystrybucji. Zamiast prywatnych konfiguracji rozsianych po plikach lokalnych, organizacja może udostępniać zespołowe serwery MCP przez swój marketplace.

    Dla zespołów DevOps oznacza to możliwość stworzenia jednego punktu dostępu do firmowego API, klastrów Kubernetes czy pipeline’ów CI/CD. Deweloper nie musi znać endpointów ani tokenów — serwer MCP jest już skonfigurowany przez dział infrastruktury. Podłączenie GitLab Enterprise czy Azure DevOps staje się standardem w firmie.

    Co to oznacza dla web devu, AI i vibe codingu

    Co to oznacza dla web devu, AI i vibe codingu
    Źródło: cursor.com

    Dla zespołów pracujących z AI agentami i podejściem vibe coding ta zmiana ma szczególne znaczenie. Połączenie umiejętności, MCP i pluginów w jeden pakiet dystrybucyjny pozwala zamknąć cały workflow — od promptów systemowych, przez dostęp do narzędzi, po reguły kontekstowe — w pojedynczej instalowalnej jednostce. Nowa osoba w projekcie otrzymuje gotowe środowisko z agentem, który potrafi korzystać z wewnętrznych API, rozumie konwencje nazewnicze i widzi rankingi testów.

    Dla web developerów największą wartością jest możliwość spakowania typowych integracji (lintery firmowe, szablony komponentów, dostęp do design systemu) w wielorazowe wtyczki. Nie trzeba już kopiować plików konfiguracyjnych między projektami ani utrzymywać rozbudowanych README z instrukcjami instalacji.

    Dlaczego to ma znaczenie właśnie teraz

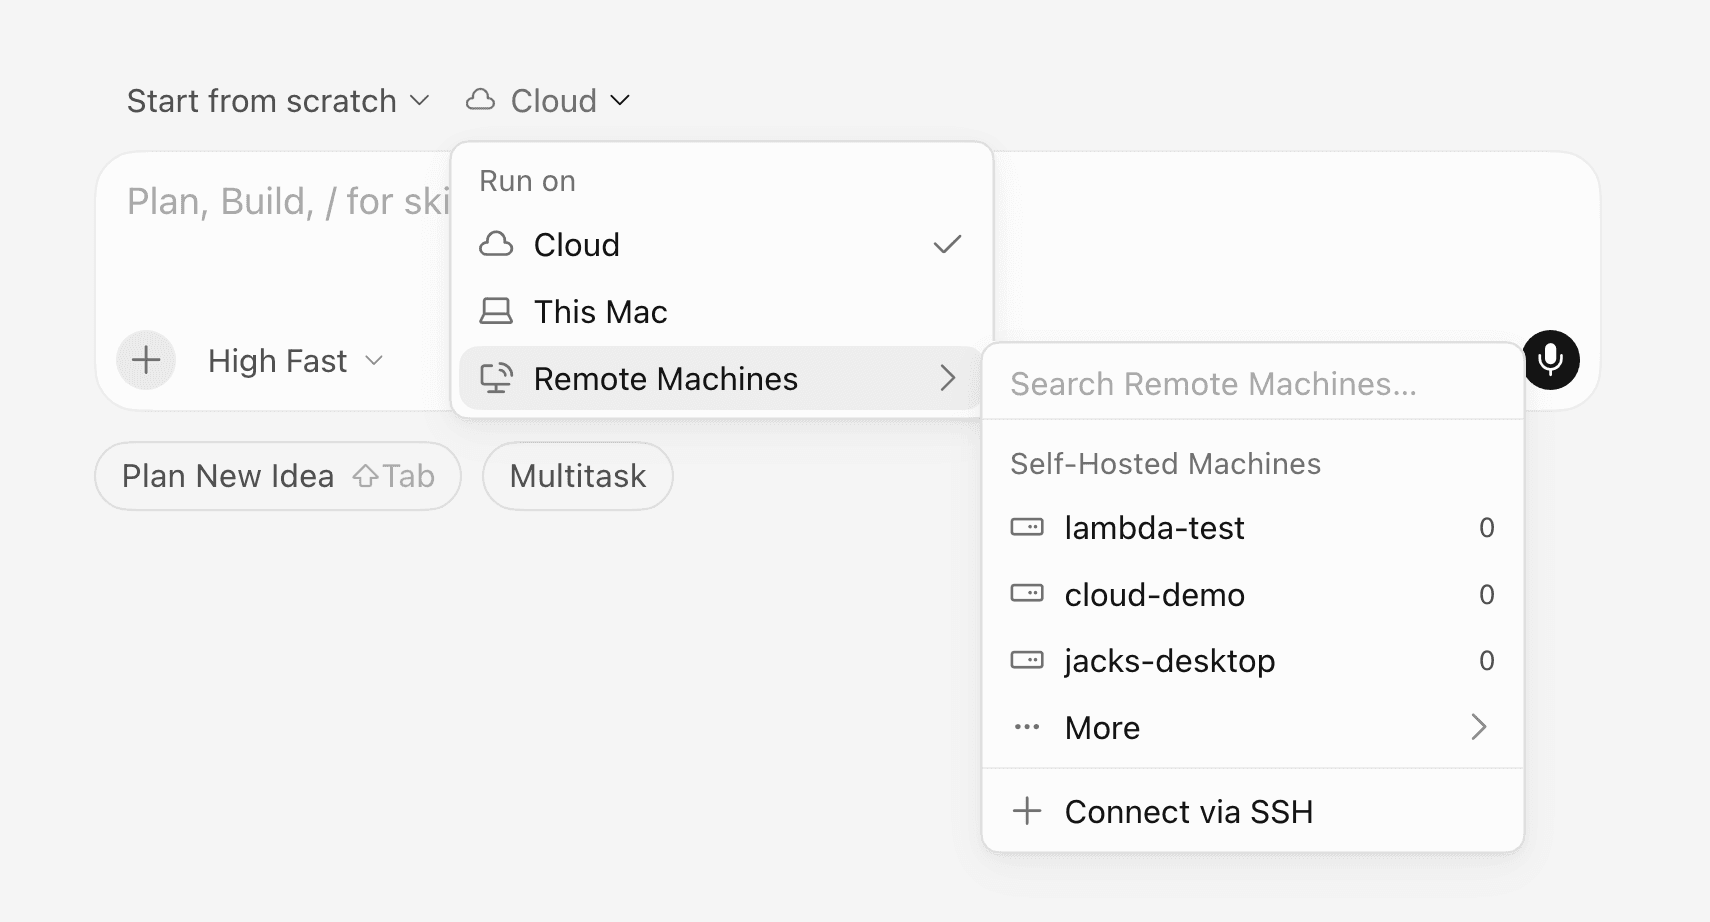
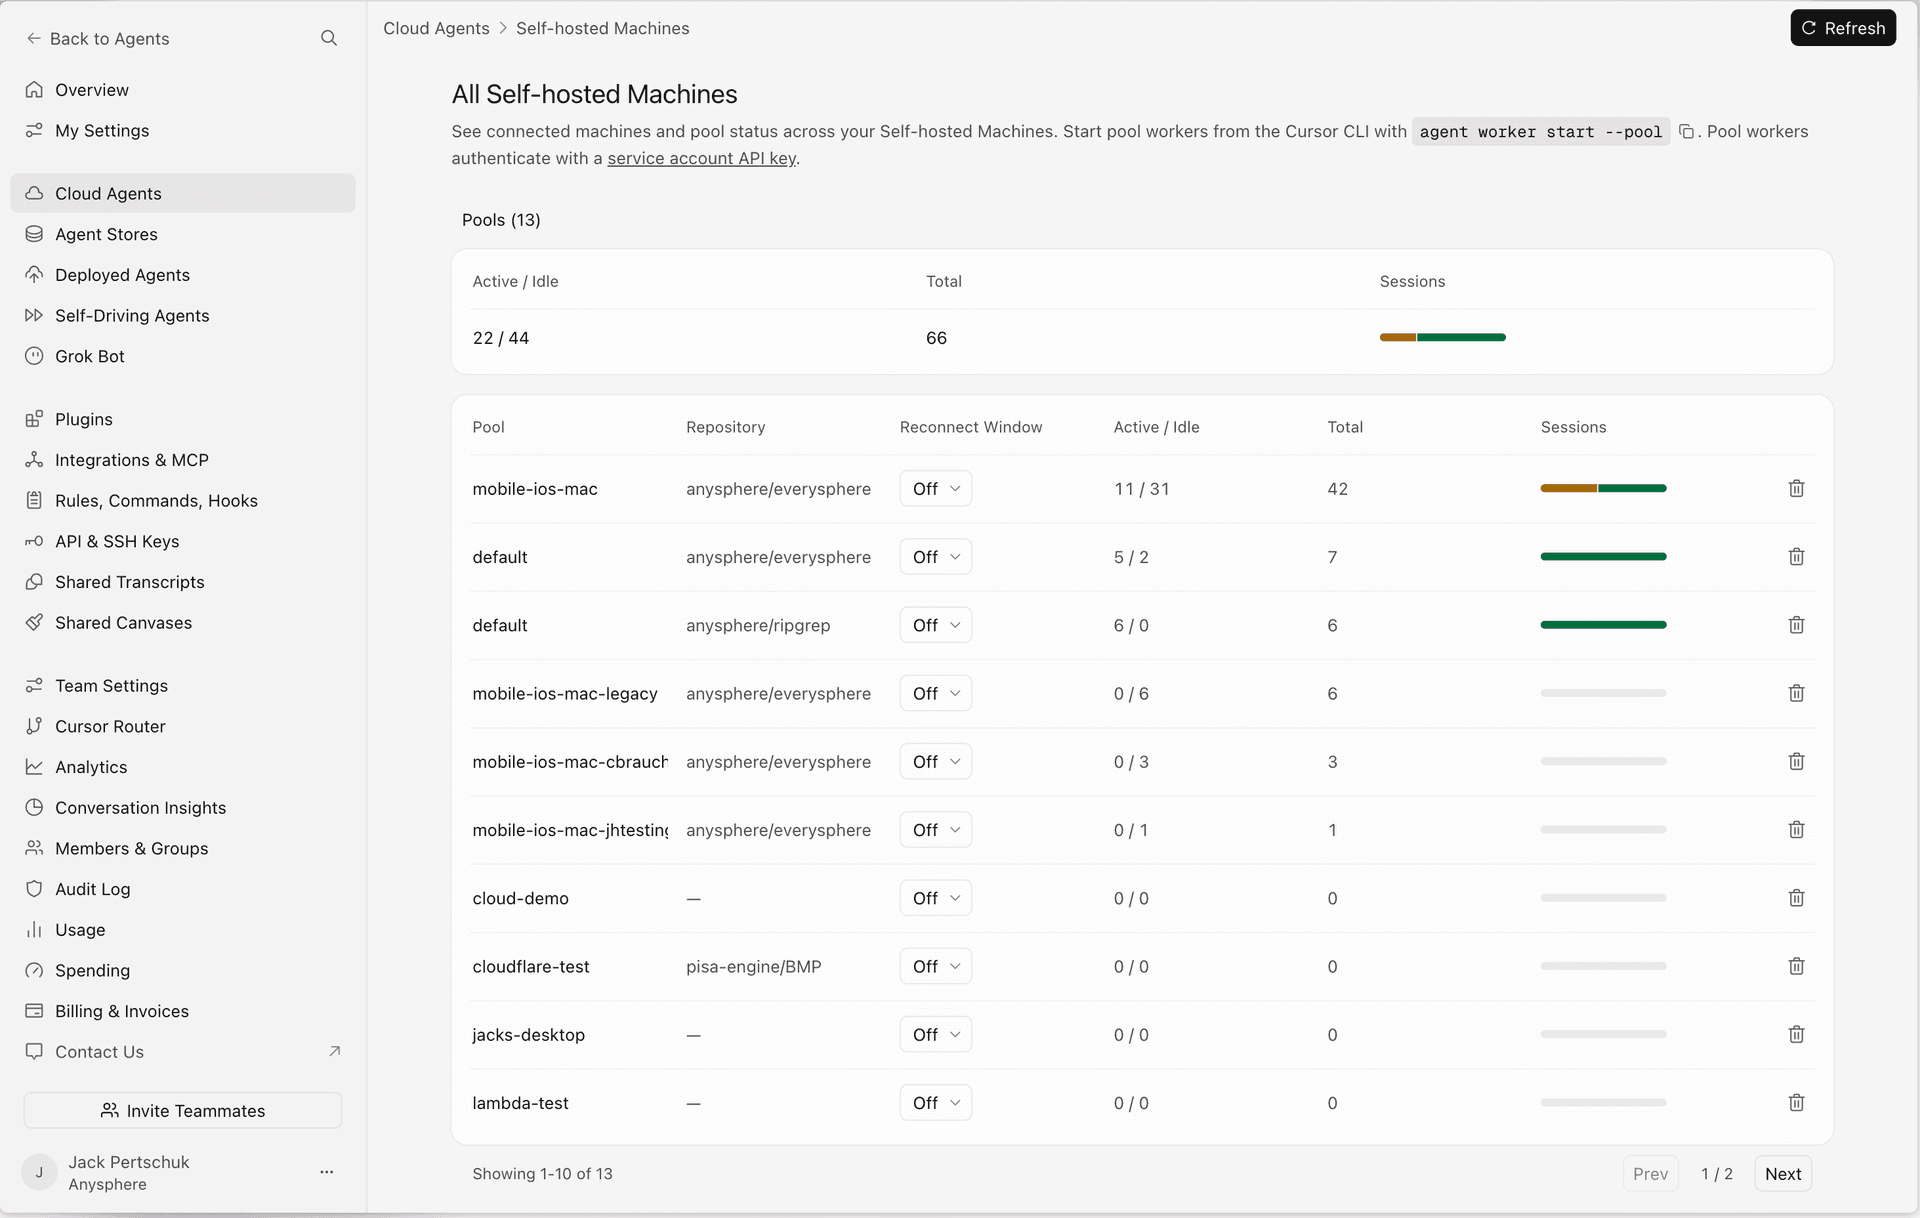
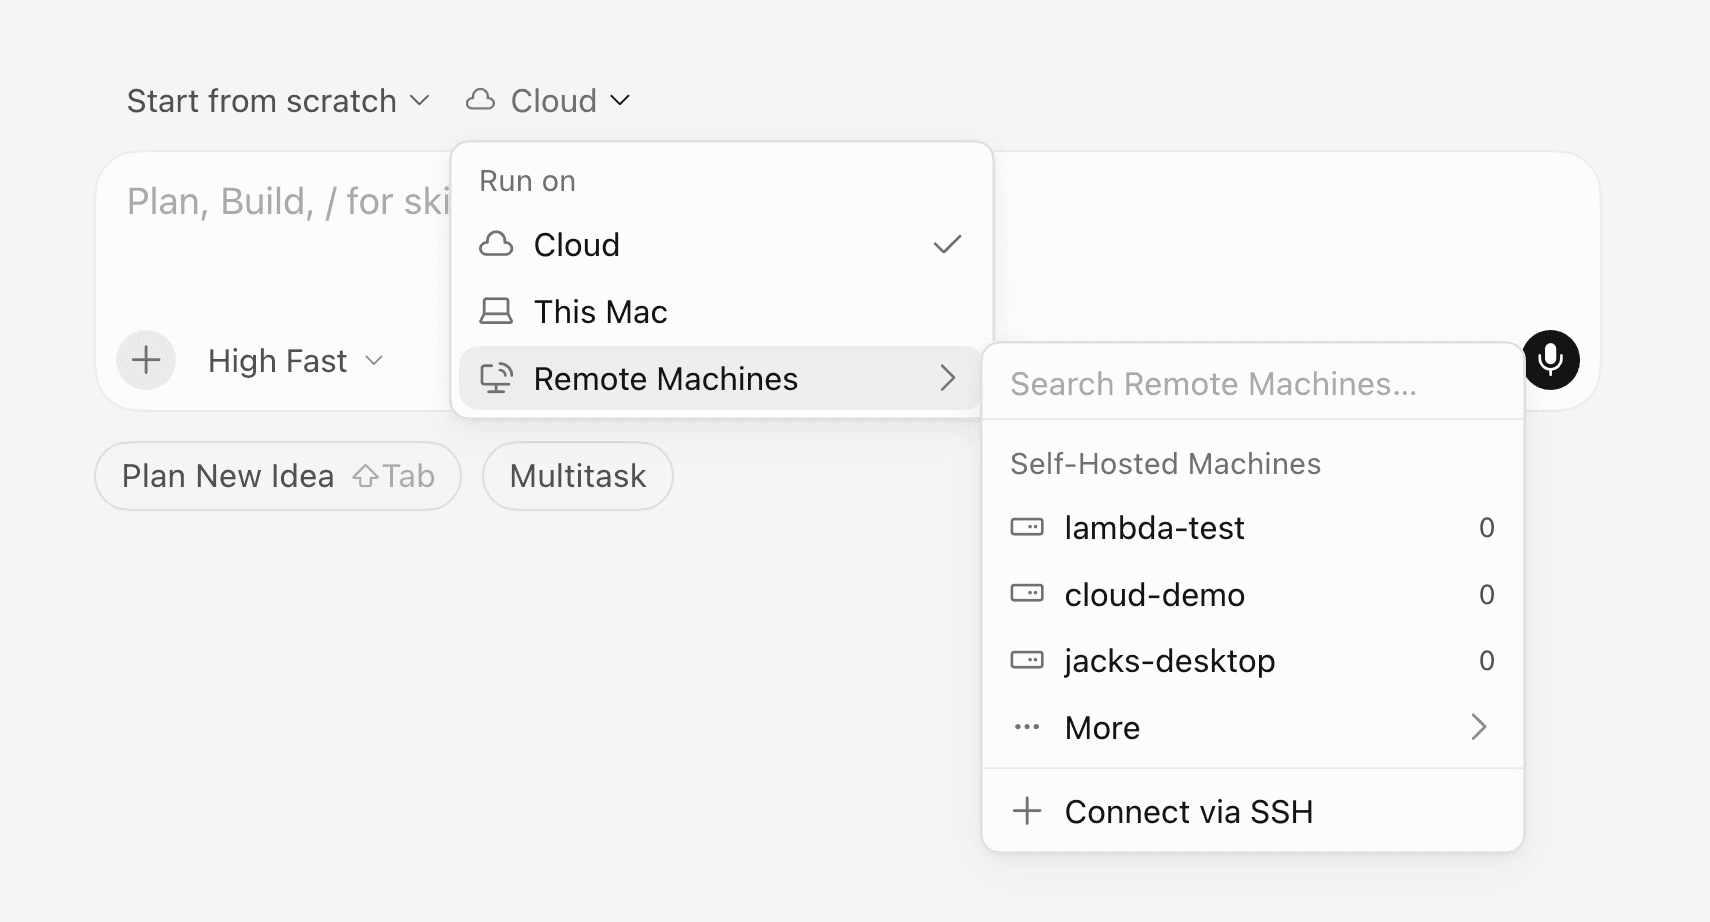
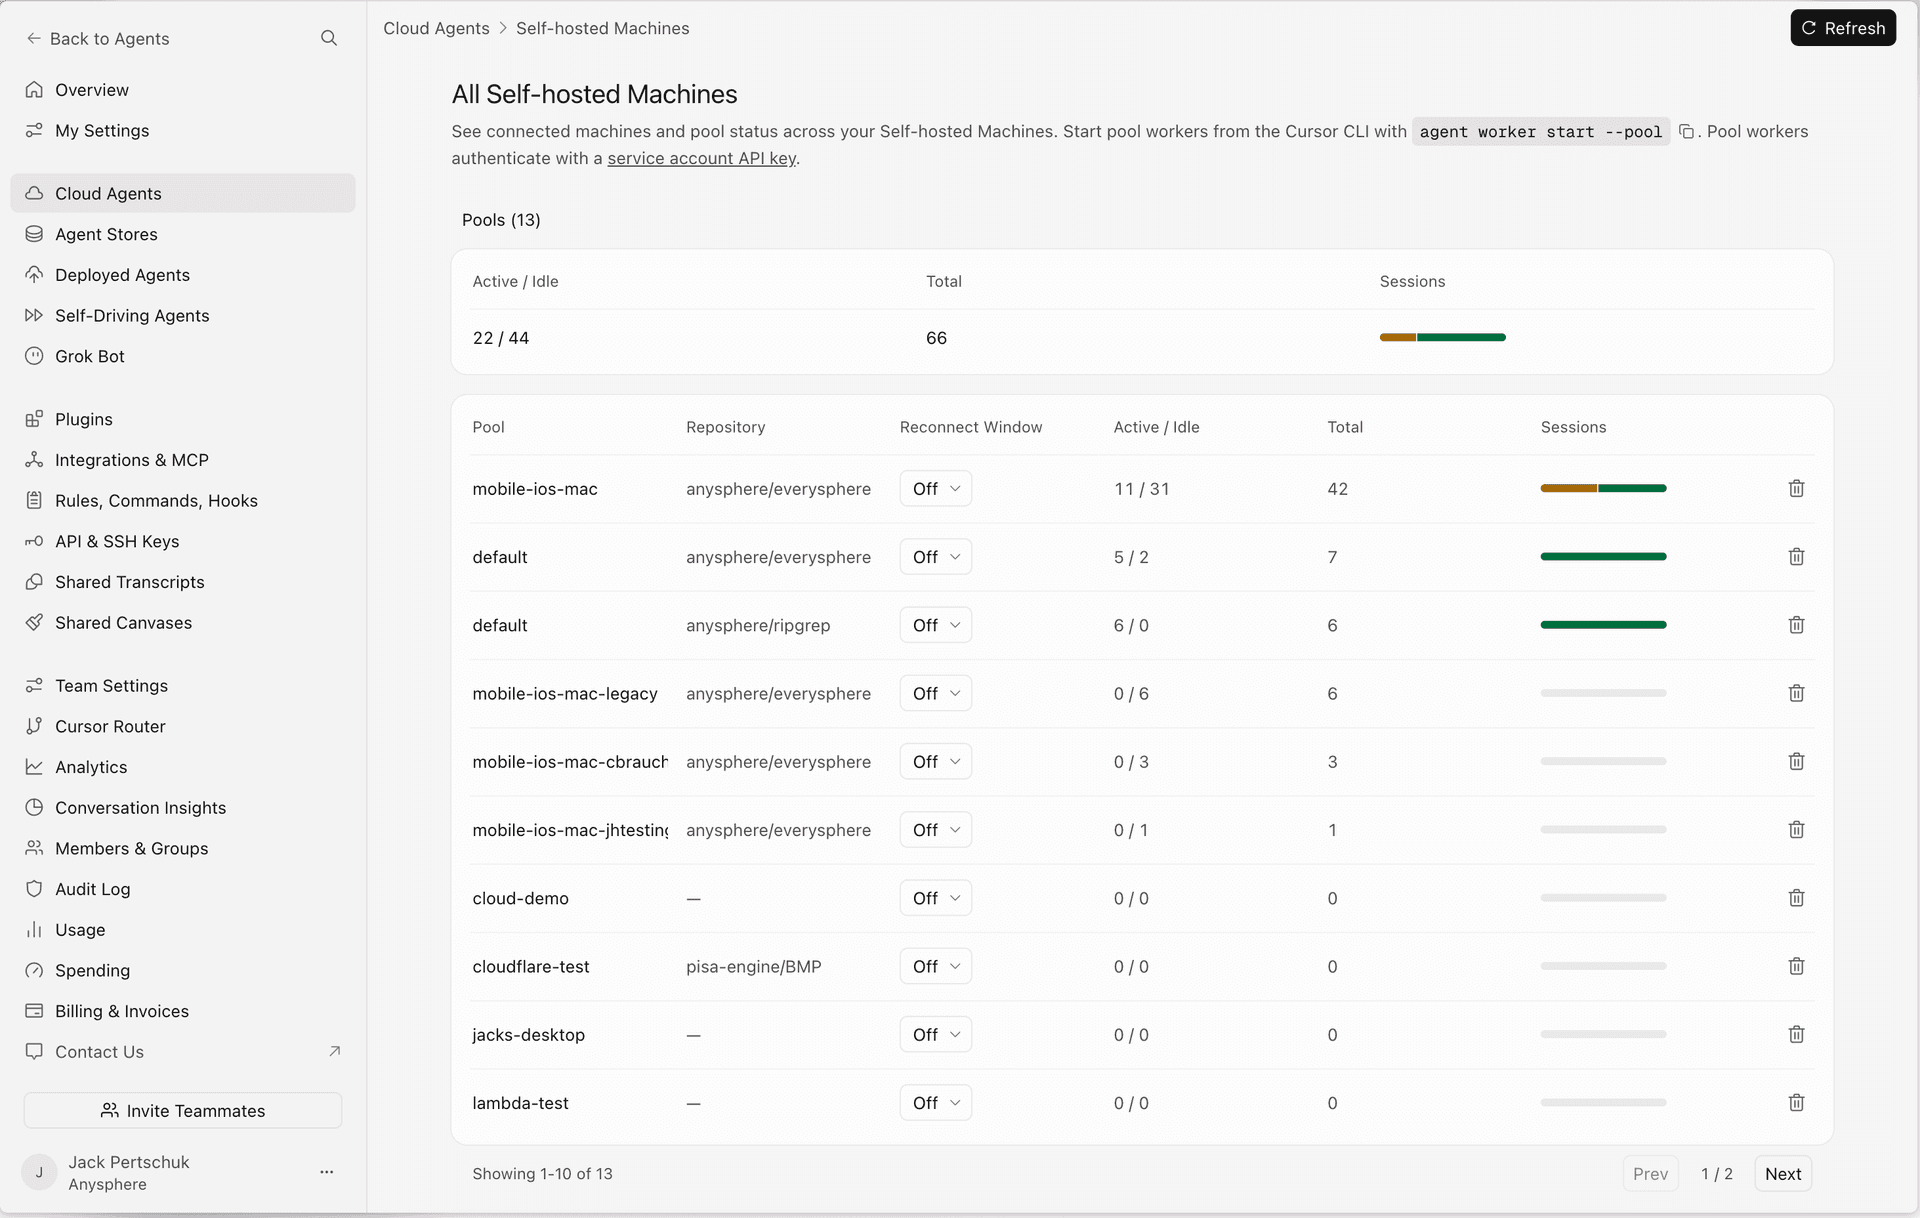
    Cursor od dłuższego czasu przekształca się z zaawansowanego edytora kodu w platformę dla zespołów agentowych. Centralizacja zarządzania narzędziami zbiegła się z wprowadzeniem Origin (własnego hostingu kodu), Cloud Agents i self-hosted machines. Te elementy składają się na całościowy obraz: Cursor chce być miejscem, gdzie zespół nie tylko pisze kod, ale też zarządza całym środowiskiem deweloperskim — od repozytoriów, przez pipeliny, po narzędzia AI.

    Nowy panel Customize eliminuje jeden z największych problemów skalowania pracy zespołowej z agentami: każdy członek grupy ma teraz identyczny zestaw możliwości, niezależnie od tego, czy pracuje na własnym laptopie, firmowym VM czy zdalnej maszynie w puli. Dla DevOpsów i liderów technicznych oznacza to mniej czasu na onboarding i więcej na faktyczne budowanie produktu.


    Źródła

  • Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami

    Od lipca 2026 roku Cursor wprowadza scentralizowane centrum zarządzania dodatkami i integracjami, oferując nową stronę Customize. Ta strona łączy zarządzanie wtyczkami, umiejętnościami, serwerami MCP oraz subagentami w jednym miejscu, dostępna na poziomie użytkownika, zespołu i przestrzeni roboczej. Umożliwia to rezygnację z przeskakiwania między rozproszonymi plikami konfiguracyjnymi i ustawieniami w edytorze.

    Najważniejsze zmiany w pigułce

    • Scentralizowana strona Customize umożliwia zarządzanie wtyczkami, umiejętnościami, MCP, subagentami, regułami, komendami i hookami z jednego panelu.
    • Wtyczki jako pakiety dystrybucyjne – mogą zawierać wiele możliwości agenta jednocześnie: reguły, umiejętności, subagenty i serwery MCP w jednym pliku.
    • Zasięg zespołowy – zespoły mogą instalować wspólne serwery MCP przez domyślny marketplace, co zapewnia spójność środowisk deweloperskich.
    • Integracje z GitLab, Bitbucket i Azure DevOps rozszerzają wsparcie poza GitHub, w tym dla Bugbota i Cloud Agents.

    Koniec z fragmentacją ustawień

    Dotychczas personalizacja Cursora wymagała żonglowania plikami .cursorrules, ręcznego konfigurowania MCP oraz pamiętania, gdzie znajdowało się konkretne ustawienie. Nowa strona Customize rozwiązuje te problemy.

    Użytkownicy znajdą tam listę zainstalowanych dodatków oraz marketplace z możliwością jednego kliknięcia do instalacji. Możliwości zmian są precyzyjnie określone – coś może działać tylko na Twoim koncie, coś innego w całym zespole, a jeszcze coś wyłącznie w konkretnym projekcie. To zapewnia elastyczność przy zachowaniu kontroli.

    Szczególnie przydatna jest możliwość współdzielenia serwerów MCP na poziomie zespołu. Zamiast wysyłać każdemu członkowi zespołu instrukcje konfiguracji, lider ustawia Team MCP server raz, a reszta dostaje go automatycznie przez marketplace.

    Wtyczki, które niosą ze sobą cały ekosystem

    Nowa definicja wtyczek w Cursor wykracza poza tradycyjne rozumienie pluginów. Teraz to dystrybucyjny pakiet, który może zawierać reguły, umiejętności, komendy, subagenty, hooki oraz serwery MCP – wszystko w jednym.

    Przykładowo, można stworzyć wtyczkę "zespół backendowy", która zawiera reguły formatowania kodu, skróty do deploymentu, połączenie z firmowym serwerem MCP monitorującym staging oraz dwa subagenty do testów. Wystarczy jeden plik, aby przenieść cały ten zestaw na nową maszynę lub udostępnić nowemu członkowi zespołu.

    Subagenty działają w osobnych oknach kontekstowych, równolegle i odizolowane od głównego agenta. Można im zlecać zadania, które nie powinny zaśmiecać głównego kontekstu, lub uruchomić rój takich agentów do przetestowania aplikacji w czystych środowiskach.

    Szersze integracje dla zespołów rozproszonych

    Szersze integracje dla zespołów rozproszonych
    Źródło: cursor.com

    Cursor dotychczas dobrze współpracował z GitHubem, ale nowa odsłona marketplace zespołowego otwiera możliwości dla użytkowników GitLaba, Bitbucketa i Azure DevOps. Dokumentacja potwierdza pełne wsparcie dla łączenia repozytoriów z tych platform oraz dla Bugbota, który teraz działa również w repozytoriach Bitbucket i Azure DevOps.

    Dla zespołów korporacyjnych, które korzystają z Azure DevOps ze względów compliance'owych, to istotna zmiana. Nie muszą już wybierać między polityką firmy a wygodą pracy z AI-asystentem.

    Dlaczego to ma znaczenie dla codziennej pracy

    Dlaczego to ma znaczenie dla codziennej pracy
    Źródło: cursor.com

    Zmiana ma głębsze znaczenie, niż mogłoby się wydawać. Dotychczas dostosowanie Cursora do własnych potrzeb wymagało dużej wiedzy o konfiguracji. Teraz wystarczy otworzyć Customize i kliknąć. Dla zespołów oznacza to koniec syndromu "u mnie działa" – środowisko deweloperskie można ustandaryzować na poziomie organizacji, pozostawiając programistom swobodę tam, gdzie to ma sens.

    Przenośne pakiety wtyczek ułatwiają także onboarding. Zamiast listy 20 rzeczy do skonfigurowania, nowa osoba dostaje link do firmowego pluginu i po minucie ma identyczne środowisko AI jak reszta zespołu.

    Co dalej z ekosystemem Cursora

    Choć w dokumentacji nie potwierdzono jeszcze rankingu marketplace ani gotowych szablonów wtyczek, kierunek zmian jest jasny. Cursor zmierza ku modelowi, w którym personalizacja jest centralnym elementem doświadczenia. Wraz z Origin (własnym hostingiem kodu) i Cloud Agents, tworzy się spójna platforma, gdzie kod, agenci AI i konfiguracja funkcjonują w jednym ekosystemie – z minimalnym tarciem między nimi.

    Ta aktualizacja to nie tylko kosmetyka interfejsu, ale przemyślana zmiana architektoniczna, która stawia elastyczność i współpracę zespołową w centrum doświadczenia z AI-podpowiedziami. Teraz konfiguracja Cursora przypomina w pełni umeblowane mieszkanie – z możliwością przemeblowania, gdy tylko zajdzie taka potrzeba.


    Źródła

  • Qwen-Code v0.19.1: lepsze odkrywanie serwerów MCP i garść poprawek stabilności

    Qwen-Code v0.19.1: lepsze odkrywanie serwerów MCP i garść poprawek stabilności

    Zespół QwenLM wydał 23 czerwca 2026 roku wersję v0.19.1 swojego otwartego agenta kodowania Qwen-Code. Ta aktualizacja nie wprowadza wielu nowych funkcji, ale koncentruje się na poprawkach stabilności oraz kilku ulepszeniach w interfejsie CLI związanych z protokołem MCP. Deweloperzy korzystający z narzędzia w połączeniu z zewnętrznymi źródłami danych powinni zauważyć różnice w działaniu.

    Co nowego w telegraficznym skrócie

    • MCP — uzupełnianie zasobów i wykrywanie serwerów działa sprawniej, co ułatwia konfigurację połączeń
    • Walidacja konfiguracji została poprawiona, eliminując błędy przy niestandardowych ustawieniach
    • Zarządzanie sesjami nie gubi stanu przy przełączaniu kontekstów roboczych
    • Bezpieczeństwo — załatano kilka luk związanych z obsługą poświadczeń w logach
    • Terminal UI i wewnętrzne przepływy pracy zostały usprawnione, choć nie wprowadzono znaczących zmian wizualnych

    MCP bez zbędnego klikania

    Qwen-Code od dawna wspiera Model Context Protocol jako główny mechanizm łączenia CLI z narzędziami zewnętrznymi. Umożliwia to podłączanie do plików, repozytoriów, baz danych, wewnętrznych serwisów czy API przez różne typy transportu: stdio, SSE oraz streamable HTTP. Wcześniej odkrywanie dostępnych serwerów i podpowiadanie zasobów było problematyczne.

    Wersja v0.19.1 wprowadza zmiany w tym zakresie. Polecenia takie jak qwen mcp add --transport http ... zyskują lepsze podpowiadanie składni. CLI potrafi teraz samodzielnie wykryć dostępne endpointy i zaproponować listę zasobów, co eliminuje konieczność ręcznego wpisywania ścieżek. Dla zespołów pracujących z wieloma serwerami MCP w różnych projektach to oszczędność czasu i zmniejszenie ryzyka literówek.

    Stabilność przede wszystkim

    Stabilność przede wszystkim

    Większość zmian w tym wydaniu to poprawki inżynieryjne. Deweloperzy Qwen-Code poprawili walidację konfiguracji — wcześniej niektóre kombinacje ustawień mogły prowadzić do cichych błędów lub wymuszać restart sesji. Teraz CLI natychmiast reaguje na nieprawidłowe wartości, dostarczając czytelne komunikaty.

    Zespół załatał również wycieki poświadczeń w logach. W poprzednich wersjach wrażliwe dane, takie jak klucze API czy tokeny, mogły pojawiać się w logach diagnostycznych przy włączonym debugowaniu. Po aktualizacji silnik logowania automatycznie usuwa te informacje przed zapisaniem ich na dysku.

    Zarządzanie sesjami również zostało poprawione. Wcześniej przełączanie między kontekstami roboczymi mogło prowadzić do utraty stanu połączeń MCP, co wymagało ręcznego odświeżania konfiguracji. Teraz CLI stabilnie utrzymuje kontekst nawet przy szybkim przełączaniu między projektami.

    Terminal i workflow pod maską

    Terminal i workflow pod maską

    Chociaż interfejs terminala nie przeszedł wizualnej metamorfozy, kilka mikroudogodnień poprawia codzienną pracę. Szybsze renderowanie list zasobów MCP, płynniejsze przewijanie dłuższych odpowiedzi oraz eliminacja drobnych błędów przy zmianie rozmiaru okna — te detale w sumie tworzą mniej irytujące doświadczenie.

    Wewnętrzne przepływy pracy również zostały ulepszone. Qwen-Code lepiej radzi sobie z kolejkowaniem zadań, gdy agent wykonuje wiele operacji równolegle, co zmniejsza ryzyko blokowania się zadań oczekujących na ten sam zasób.

    Kontekst i co dalej

    To wydanie wpisuje się w szerszy wzorzec rozwoju Qwen-Code: projekt nie zwalnia tempa, a kolejne wersje nocne i preview pokazują, że zespół intensywnie pracuje nad warstwą serwerową, kanałami komunikacji i integracją z workflow. Wersja v0.19.1 jest krokiem stabilizacyjnym przed większymi zmianami, które już pojawiają się w nightly buildach — m.in. wizualizacja dynamicznych przebiegów workflow czy nowy protokół nawigacji między turami sesji.

    Dla zespołów korzystających z Qwen-Code jako codziennego asystenta w kodowaniu, to wydanie jest istotne głównie ze względu na poprawki bezpieczeństwa i stabilniejsze działanie MCP. Nie wymaga migracji konfiguracji ani uczenia się nowych komend — wystarczy standardowa aktualizacja, aby uzyskać stabilniejsze środowisko pracy.


    Źródła

  • Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor wprowadził nową stronę Customize, która centralizuje wszystkie elementy rozszerzające edytor, takie jak pluginy, umiejętności, serwery MCP, subagenty, reguły, komendy i hooki. Nowość ta jest dostępna z poziomu panelu bocznego i działa w trzech obszarach: użytkownika, zespołu oraz przestrzeni roboczej. Dodatkowo, wprowadzono marketplace z rankingiem popularności oraz wsparcie dla importu repozytoriów z GitLaba, Bitbucket i Azure DevOps.

    Najważniejsze zmiany

    • Strona Customize łączy rozproszone ustawienia w jedno centrum zarządzania pluginami, MCP, subagentami i komendami.
    • Pluginy jako paczki – umożliwiają pakowanie reguł, umiejętności, komend, serwerów MCP i hooków, które można następnie dystrybuować w zespole.
    • Marketplace z rankingiem prezentuje najpopularniejsze pluginy, umiejętności i MCP używane przez członków zespołu.
    • Import z GitLaba, Bitbucket i Azure DevOps – marketplace nie jest już ograniczony do GitHuba i lokalnych repozytoriów.
    • Predefiniowane canvasy (np. Hex Canvas i Atlassian Canvas) do współdzielenia w zespole.

    Koniec z ustawieniami porozrzucanymi po kątach

    Dotychczas konfiguracja agenta w Cursorze wymagała przeszukiwania osobnych plików w repozytorium oraz rozproszonych opcji. Teraz wszystkie elementy trafiają pod jeden adres – strona Customize agreguje pluginy, umiejętności, MCP, subagentów, reguły i komendy w czytelnej hierarchii: User dla osobistych preferencji, Team dla współdzielonych ustawień w organizacji oraz Workspace dla konfiguracji przypisanej do konkretnego projektu.

    Deweloperzy mogą teraz korzystać z własnego zestawu narzędzi do szybkiego prototypowania, nie kolidując z firmowym standardem zespołu. Standardy te można wdrożyć jednym kliknięciem dla wszystkich członków organizacji, eliminując potrzebę ręcznego kopiowania plików konfiguracyjnych.

    Marketplace, który pokazuje, czego faktycznie używają zespoły

    Cursor wprowadził również marketplace z listą rankingową, która pokazuje pluginy, umiejętności i MCP uporządkowane według ich popularności w zespole. Ranking oparty jest na danych dotyczących instalacji i codziennego użytkowania, a nie na recenzjach czy gwiazdkach.

    To rozwiązanie jest istotne, ponieważ w dużych organizacjach często trudno jest określić, które narzędzia są rzeczywiście używane, a które są niepotrzebne. Ranking rozwiązuje ten problem, a marketplace umożliwia instalację jednym kliknięciem – przeglądanie, znajdowanie, klikanie i działanie.

    Warto również zwrócić uwagę na predefiniowane canvasy. Hex Canvas i Atlassian Canvas to przykłady szablonów, które zespół może współdzielić i wykorzystywać, co oszczędza czas przy standaryzacji procesów.

    Import z GitLaba i Bitbucket – mniej uzależnienia od jednego dostawcy

    Zespołowy marketplace Cursora wcześniej wspierał głównie repozytoria GitHub i lokalne ścieżki. Teraz możliwy jest import repozytoriów pluginów także z GitLaba, Bitbucket i Azure DevOps. Dla firm, które przechowują kod w różnych systemach, oznacza to koniec ręcznego przenoszenia paczek między platformami.

    Dla zespołów DevOps i platform engineeringu oznacza to łatwiejszą dystrybucję wewnętrznych narzędzi w środowiskach multi-vendor. Plugin może być hostowany na GitLabie, a mimo to trafi do wszystkich deweloperów przez marketplace, niezależnie od miejsca przechowywania kodu aplikacji.

    Co to znaczy dla web developmentu i AI

    Co to znaczy dla web developmentu i AI
    Źródło: cursor.com

    Dla zespołów webowych aktualizacja oznacza możliwość standaryzacji narzędzi frameworkowych, helperów do deploymentu i workflow code review w jednym formacie paczki. Zamiast wysyłać maile z instrukcjami „zainstaluj to i to”, lider zespołu może po prostu udostępnić plugin w marketplace.

    W kontekście AI-assisted development i vibe codingu, wsparcie dla MCP (Model Context Protocol) umożliwia podłączanie niestandardowych serwerów kontekstowych. Agent Cursora może korzystać z wewnętrznych API, dokumentacji firmowej czy systemów monitoringu – wszystko spakowane jako plugin z przypiętym serwerem MCP. Subagenty można teraz konfigurować centralnie i przypisywać im konkretne zestawy narzędzi dla każdego projektu.

    Porządek zamiast chaosu

    Nowa strona Customize to nie tylko zmiana w interfejsie użytkownika. To realne uporządkowanie rozszerzalności Cursora, które ułatwia zespołom zarządzanie konfiguracją agentów. Dla małych zespołów to wygoda, a dla dużych organizacji – narzędzie do egzekwowania standardów bez problemów. Ranking popularności i import z wielu platform sprawiają, że całość staje się bardziej świadomie zarządzanym ekosystemem.


    Źródła

  • Claude Code 2.1.186 – uwierzytelnianie MCP przez SSH i filtrowanie workflowów

    Claude Code 2.1.186 – uwierzytelnianie MCP przez SSH i filtrowanie workflowów

    Anthropic wypuściło wersję 2.1.186 Claude Code, która upraszcza logowanie do serwerów MCP w środowiskach bez przeglądarki oraz wprowadza filtrowanie statusów w widoku /workflows. Aktualizacja jest skierowana głównie do deweloperów pracujących zdalnie przez SSH oraz tych, którzy zarządzają równoległymi zadaniami agentowymi.

    Kluczowe zmiany w skrócie

    • Uwierzytelnianie MCP z poziomu CLI – nowe komendy claude mcp login <name> i claude mcp logout <name> umożliwiają logowanie do serwerów MCP bez otwierania interaktywnego menu /mcp.
    • Wsparcie dla --no-browser przez SSH – flaga wypisuje URL autoryzacyjny zamiast próbować otworzyć lokalną przeglądarkę, a token przechwytuje w terminalu.
    • Filtrowanie workflow po statusie – w widoku /workflows wystarczy wcisnąć f, aby zawęzić listę zadań agentowych według ich stanu.
    • Automatyczne odpowiedzi dla poleceń bash – opcja ! bash auto-responds przyspiesza wykonywanie skryptów bez ręcznego potwierdzania.
    • Poprawki stabilności – naprawiono błędy zapytań strumieniowych po wybudzeniu maszyny ze snu oraz problemy z podsumowaniami zadań w tle.

    MCP bez przeglądarki – wygodnie przez SSH

    Jednym z głównych problemów pracy z MCP na zdalnych serwerach było dotychczasowe uwierzytelnianie. Aby skonfigurować serwer, konieczne było otwarcie interaktywnego menu /mcp, co na maszynie dostępnej tylko przez terminal było niewygodne. Wersja 2.1.186 rozwiązuje ten problem: claude mcp login <name> uruchamia proces logowania bezpośrednio z linii poleceń.

    Pracując przez SSH, można dodać flagę --no-browser. Claude Code wypisuje wtedy URL autoryzacyjny – wystarczy go skopiować, zalogować się w dowolnej przeglądarce, a kod przekierowania wkleić z powrotem w terminalu. Nie ma potrzeby stosowania X-forwarding ani tunelowania portów.

    Wylogowanie działa podobnie przez claude mcp logout <name>. Dla zespołów DevOps i osób stawiających środowiska CI to znacząca oszczędność czasu, szczególnie gdy serwerów MCP jest kilka i trzeba je rotować między sesjami.

    Zarządzanie workflowami – mniej scrollowania, więcej kontroli

    Claude Code staje się coraz bardziej narzędziem do orkiestracji agentów, a nie tylko pojedynczej sesji czatu. Dowodem jest filtrowanie statusów w widoku /workflows. Gdy uruchamiasz kilka równoległych zadań – na przykład jedno testuje endpointy API, drugie aktualizuje dokumentację, a trzecie refaktoruje komponent – lista szybko staje się nieczytelna.

    Wciśnięcie f pozwala zawęzić widok tylko do aktywnych, zakończonych lub oczekujących workflow. To niewielka zmiana, ale przy pięciu czy sześciu współbieżnych agentach ma znaczenie. Nie trzeba już przewijać całej historii, aby sprawdzić, które zadanie utknęło.

    iTerm2 i automatyczne odpowiedzi – detale, które ułatwiają życie

    Użytkownicy terminali macOS docenią lepszą integrację trybu teammate z iTerm2. Claude Code wspiera teraz jawne dzielenie paneli przez iterm2, korzystając z CLI it2 oraz Python API iTerm2. To eliminuje konieczność przesiadania się na tmux tylko po to, aby mieć agenta w sąsiednim oknie.

    Dodatkowo automatyczne odpowiedzi dla poleceń bash (! bash auto-responds) zmniejszają potrzebę ciągłego potwierdzania przy rutynowych skryptach. Opcja ta jest świadoma kontekstu – nie chodzi o ślepe akceptowanie wszystkiego, ale o zmniejszenie tarcia przy powtarzalnych operacjach.

    Stabilność po usypianiu i zadania w tle

    Każdy, kto pracuje na laptopie, zna ten moment: zamykasz klapę na przerwę, otwierasz po godzinie, a Claude Code nie może wznowić zapytań strumieniowych. Wersja 2.1.186 naprawia ten błąd – streaming wraca do działania bez konieczności restartu sesji.

    Poprawiono również obsługę podsumowań zadań w tle. Wcześniej zdarzało się, że podsumowanie zadań w tle traciło kontekst po dłuższym działaniu agenta – teraz jest to obsługiwane pewniej, co ma znaczenie przy wielogodzinnych sesjach kodowania.

    Co to oznacza dla web deweloperów i zespołów DevOps

    Anthropic przygotowuje Claude Code do pracy zdalnej i headless. Nowy flow logowania MCP, filtrowanie workflow oraz stabilność po usypianiu to oznaki, że narzędzie przestaje być wyłącznie interaktywnym asystentem terminalowym, a staje się częścią bardziej zaawansowanych pipeline'ów developerskich.

    Dla web deweloperów pracujących na zdalnych VPS-ach, administratorów kontenerów oraz każdego, kto zarządza środowiskami przez SSH, ta aktualizacja to konkretne ułatwienie. W miarę jak kolejne wydania coraz mocniej akcentują tryb bezgłowy i współpracę agentów, warto obserwować, w którą stronę Claude Code się rozwija.


    Źródła

  • Codex 0.141.0: Szyfrowane kanały Noise i wtyczki aktywowane per wątek

    Codex 0.141.0: Szyfrowane kanały Noise i wtyczki aktywowane per wątek

    OpenAI wypuściło Codex 0.141.0, które koncentruje się na bezpieczeństwie zdalnego wykonywania kodu oraz na rozszerzeniu możliwości wtyczek. Najważniejszą nowością jest wprowadzenie uwierzytelnionych, szyfrowanych kanałów Noise relay dla zdalnych executorów. Dodatkowo, poprawiono obsługę ścieżek między platformami, wprowadzono granularne sterowanie wtyczkami oraz wprowadzono szereg poprawek dla systemów Windows i środowisk enterprise.

    Kluczowe zmiany w skrócie

    • Szyfrowane kanały Noise relay zastępują dotychczasowy transport zdalny. Wszystkie komunikaty JSON-RPC, payloady narzędzi i operacje na plikach są przesyłane przez wzajemnie uwierzytelnioną sesję.
    • Aktywacja wtyczek per wątek umożliwia uruchamianie serwerów MCP tylko w konkretnym wątku, co zmniejsza ryzyko i zwiększa kontrolę.
    • Cross-platform paths — executor zachowuje natywne katalogi robocze i shelle podczas przechodzenia między Windows, macOS i Linuxem.
    • Optymalizacje wydajności redukują opóźnienia i zużycie pamięci w intensywnych sesjach narzędziowych dzięki cache'owaniu wyników wyszukiwania narzędzi.

    Noise relay — co to zmienia w praktyce

    Dotychczas zdalny executor komunikował się przez transport, który nie zapewniał szyfrowania na każdym etapie. Teraz warstwa Noise relay szyfruje wszystkie dane, od JSON-RPC po payloady narzędzi i operacje plikowe. Relay nie ma dostępu do danych w formie niezaszyfrowanej.

    Dla zespołów devopsowych oraz korzystających z hostowanych agentów oznacza to mniejsze zaufanie do infrastruktury pośredniej. Gdy agent działa na zdalnym nodzie, dane przesyłane między twoim środowiskiem a tym nodem są chronione od początku do końca, niezależnie od liczby przeskoków sieciowych.

    Przykłady: #26242 i #26245 wprowadzają nową warstwę transportową. Dodatkowo, #28032 i #28122 poprawiają przenoszenie katalogów roboczych między platformami, co często bywa problematyczne w mieszanych flotach testowych.

    Wtyczki: granularność i nowy marketplace

    Kolejną istotną zmianą jest możliwość aktywowania serwerów stdio MCP z poziomu wybranych wtyczek executorów, i to per wątek. Wcześniej wtyczka była aktywna globalnie. Teraz Codex może ją uruchomić tylko tam, gdzie jest potrzebna.

    Na przykład, agent CI w jednym wątku może potrzebować dostępu do bazy danych, a w drugim tylko do repozytorium kodu. Nie ma potrzeby włączania wszystkiego globalnie, co zmniejsza ryzyko przypadkowego wycieku kontekstu.

    Dodatkowo, wprowadzono marketplace "created-by-me", który umożliwia odkrywanie wtyczek stworzonych przez użytkowników oraz katalogi kuratorowane związane z autoryzacją. To krok w stronę lepszej dystrybucji rozszerzeń, co jest istotne dla zespołów współdzielących agentów w środowiskach produkcyjnych. Pull requesty #27870, #27884 i #27893 pokazują, jak to działa od strony technicznej — od odkrywania po aktywację na app-serverze.

    Wydajność i poprawki stabilności

    W sesjach obciążonych dużą liczbą narzędzi Codex 0.141.0 redukuje opóźnienia i zużycie pamięci. Osiągnięto to dzięki cache'owaniu wyników wyszukiwania narzędzi oraz eliminacji zbędnego kopiowania requestów i historii. Użytkownicy pracujący z rozbudowanymi workflow mogą liczyć na szybszą reakcję agenta.

    Wprowadzono również poprawki dotyczące kilku problemów, takich jak poświadczenia sandboksa na Windowsie (w tym automatyczne odzyskiwanie credentiali), wsparcie dla TLS z certyfikatami P-521 w enterprise proxy oraz lepsza widoczność limitów.

    Warto również wspomnieć o klientach realtime, którzy zyskali większą kontrolę nad mową i kontekstem konwersacji, co jest istotne dla integracji głosowych z Codexem.

    Co to znaczy dla web developera i devopsa

    Bezpieczniejszy zdalny executor zmniejsza ryzyko w hostowanych środowiskach deweloperskich i chmurowych agentach. Lepsza obsługa ścieżek między Windows, Linuxem i macOS ułatwia pracę z heterogenicznymi flotami testowymi. Aktywacja wtyczek per wątek daje większą kontrolę w wieloetapowych workflow. Poprawki TLS są istotne dla enterprise z rygorystyczną inspekcją ruchu wychodzącego.

    Wersja 0.141.0 nie wprowadza spektakularnych nowości wizualnych, ale wzmacnia fundamenty, które są kluczowe dla bezpiecznego wdrożenia agenta w produkcji.


    Źródła