Tag: Generatywna sztuczna inteligencja

  • Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze

    Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze

    Cursor wprowadza pełne środowiska deweloperskie dla agentów w chmurze, co zmienia sposób pracy z agentami AI. Teraz agenty otrzymują w pełni skonfigurowane środowiska deweloperskie, które odpowiadają oczekiwaniom doświadczonych programistów. Oferują one sklonowane repozytoria, zainstalowane zależności oraz dostęp do wewnętrznych narzędzi i systemów budowania, wszystko zdefiniowane jako konfiguracja wielokrotnego użytku, z pełną historią wersji i audytem. Dotychczas agenty w chmurze działały w ograniczonym kontekście — mogły pisać kod, ale nie miały możliwości testowania, budowania ani weryfikacji.

    Kluczowe fakty o nowych środowiskach

    • Wsparcie dla wielu repozytoriów — agenty mogą teraz pracować na kilku repozytoriach jednocześnie, co jest istotne w organizacjach korzystających z mikroserwisów.
    • Konfiguracja przez Dockerfile z build secrets — zapewnia bezpieczny dostęp do prywatnych rejestrów bez ryzyka wycieku poświadczeń.
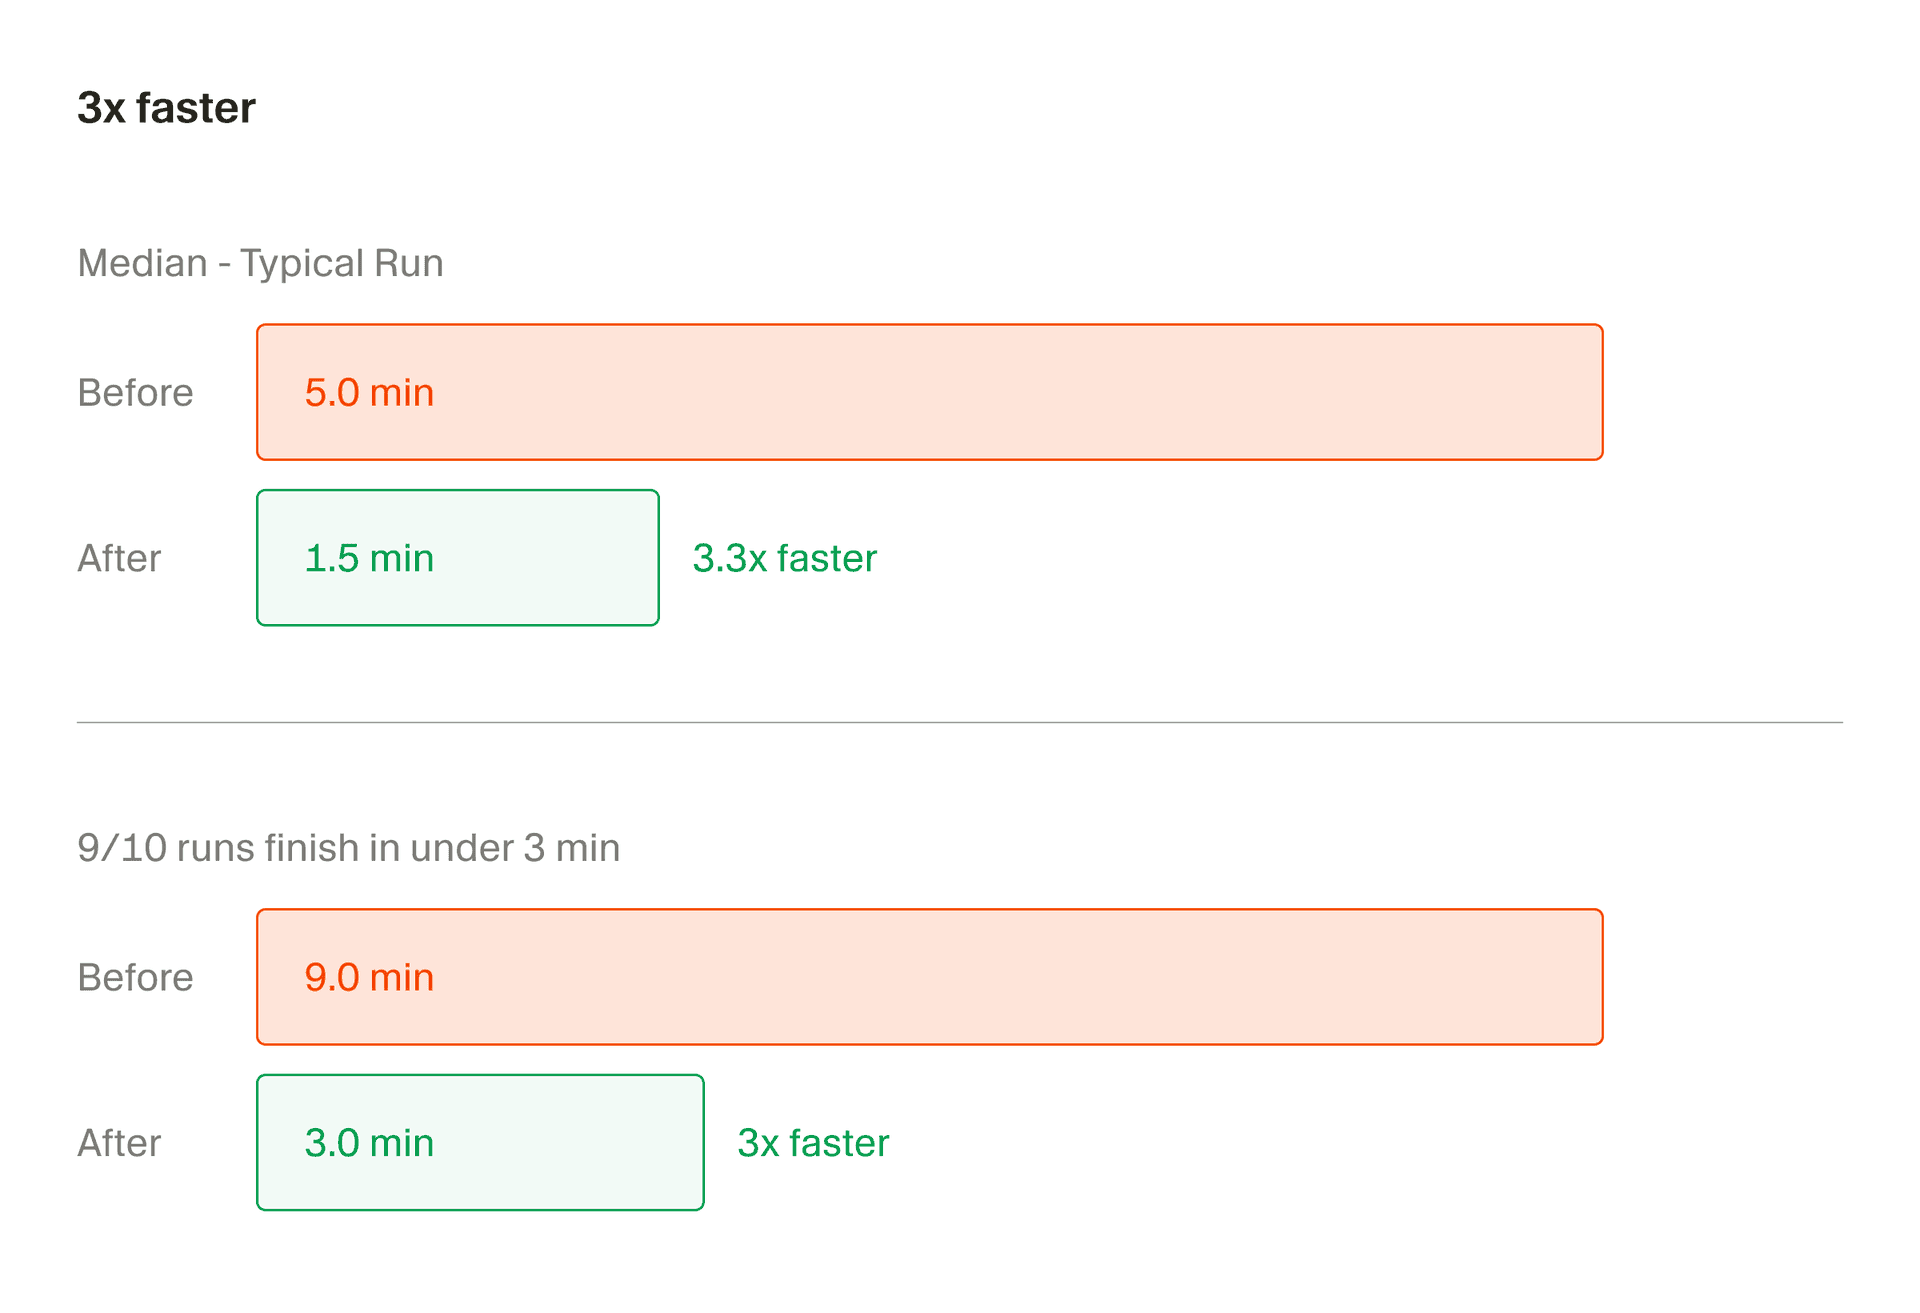
    • 70% szybsze budowanie dzięki cache'owaniu warstw — tylko zmienione warstwy obrazu są przebudowywane przy aktualizacji Dockerfile.
    • Historia wersji i audyt — każde środowisko ma własną historię zmian, co umożliwia przegląd i rollback, a administratorzy mogą kontrolować, kto ma dostęp do cofania zmian.
    • Izolowane sekrety — poświadczenia i ruch sieciowy są ograniczone do pojedynczego środowiska, co minimalizuje ryzyko wycieku.

    Co to zmienia w codziennej pracy zespołów

    Lokalne agenty AI, mimo że wygodne, mają ograniczenia — konkurują o zasoby maszyny, nie mogą weryfikować własnej pracy, a jedno lub dwa równoległe zadania mogą stać się wąskim gardłem. Przeniesienie agentów do izolowanych maszyn wirtualnych w chmurze rozwiązuje te problemy.

    Agent może teraz uruchomić pełną kompilację, zainstalować zależności, przetestować oprogramowanie i wygenerować pull request gotowy do scalenia. Działa to w tle, podczas gdy użytkownik pracuje nad innymi zadaniami lokalnie. Cursor informuje, że ponad 30% ich wewnętrznych PR-ów jest już tworzonych przez agentów w chmurze, co potwierdza ich efektywność.

    Nowością jest również możliwość ręcznego przełączania sesji między maszyną lokalną a chmurą. Użytkownik może rozpocząć zadanie lokalnie, przenieść długotrwałą pracę do chmury i następnie ściągnąć ją z powrotem, aby przetestować zmiany na swoim sprzęcie.

    Bezpieczeństwo jako fundament, nie dodatek
    Bezpieczeństwo jako fundament, nie dodatek

    Interesującym aspektem tej aktualizacji jest podejście do bezpieczeństwa. Cursor wbudował kontrole w architekturę środowisk. Sekrety są izolowane — agent w jednym środowisku nie ma dostępu do poświadczeń z innego. Build secrets są dostępne tylko na etapie budowania obrazu i nie trafiają do działającego kontenera.

    Dodatkowo, logi audytowe rejestrują każdą zmianę konfiguracji, a historia wersji umożliwia wycofanie nieudanej aktualizacji. Dla zespołów w regulowanych branżach to często kluczowy warunek do rozważenia użycia agentów AI w procesie deweloperskim.

    Proces konfiguracji jest prostszy, niż można by się spodziewać. Użytkownik wchodzi na dashboard agentów, tworzy nowe środowisko i definiuje je przez Dockerfile — ręcznie lub z pomocą AI. Cursor potrafi analizować repozytoria, wykrywać potrzebne narzędzia i proponować konfigurację. Zadaje pytania, flaguje brakujące poświadczenia i waliduje poprawność setupu. Pierwsza zapisana wersja staje się punktem wyjścia dla kolejnych iteracji, a każda zmiana to nowa wersja do recenzji.

    Nowa era pracy równoległej

    To, co kiedyś wymagało godzin ręcznego konfigurowania, teraz dzieje się w minutach. Agenty działają równolegle w izolowanych środowiskach, co pozwala na uruchomienie ich wielu jednocześnie — jeden analizuje buga, drugi przygotowuje nową funkcjonalność, trzeci monitoruje otwarty PR.

    Dla zespołów DevOps i web developmentu oznacza to możliwość zwiększenia wydajności pracy bez konieczności powiększania zespołu. Nie chodzi już tylko o to, aby AI podpowiadało kod — teraz ma ono samodzielnie realizować całe zadania inżynieryjne, od analizy po zweryfikowany PR, w środowisku, które zespół w pełni kontroluje.
    Źródła

  • Claude Code 2.1.141: 60 poprawek i zarządzanie agentami wchodzi na nowy poziom

    Claude Code 2.1.141: 60 poprawek i zarządzanie agentami wchodzi na nowy poziom

    Anthropic wypuściło wersję 2.1.141 Claude Code, która wprowadza szereg poprawek i usprawnień, koncentrując się na stabilności narzędzia oraz zarządzaniu agentami i integracji z terminalem. W aktualizacji znajduje się ponad 60 poprawek, które eliminują wiele problemów, z którymi borykali się deweloperzy.

    Najważniejsze nowości w pigułce

    • terminalSequence – hooki mogą teraz wysyłać powiadomienia desktopowe i zmieniać tytuły okien bez potrzeby posiadania kontrolującego terminala.
    • ANTHROPIC_WORKSPACE_ID – nowa zmienna środowiskowa umożliwiająca bezpieczną federację tożsamości wdrożeniowej dla klientów enterprise.
    • claude agents –cwd – filtrowanie listy sesji po katalogu roboczym, co eliminuje konieczność przeszukiwania całej historii w poszukiwaniu konkretnego projektu.
    • Podsumuj do tego miejsca – ręczna kompresja kontekstu w trakcie sesji, bez czekania na automatyczne odchudzanie.

    Terminal w końcu mówi do użytkownika

    Największą nowością funkcjonalną jest pole terminalSequence w hookach. Dotychczas hooki nie mogły komunikować się z użytkownikiem poza terminalem, teraz mają możliwość emitowania powiadomień systemowych oraz zmiany tytułów okien. To szczególnie przydaje się podczas długotrwałych procesów, gdy agent kończy zadanie w tle, a użytkownik otrzymuje powiadomienie, co pozwala uniknąć ciągłego przełączania się na terminal.

    Co ważne, funkcjonalność ta działa nawet bez TTY, co oznacza, że hooki uruchamiane w pipeline'ach czy zdalnych sesjach również zyskują nowe możliwości komunikacji. To niewielka, ale praktyczna zmiana, zwłaszcza gdy pracuje się z wieloma agentami równocześnie.

    Agenci w tle przestali zapominać o uprawnieniach

    Agenci w tle przestali zapominać o uprawnieniach

    Jednym z problemów w poprzednich wersjach były agenci uruchamiani w tle, którzy po ponownym otwarciu sesji tracili skonfigurowany poziom uprawnień. W wersji 2.1.141 ten problem został rozwiązany – agenci zachowują swoje uprawnienia, co eliminuje konieczność ponownego zatwierdzania tych samych reguł.

    Dodatkowo, polecenie claude agents --cwd <ścieżka> pozwala na filtrowanie agentów według katalogu. Zamiast przeglądać wszystkie sesje z różnych projektów, użytkownik może skupić się na konkretnej pracy, co oszczędza czas.

    Stabilność: 61 zmian w CLI

    Stabilność: 61 zmian w CLI

    Większość zmian w tej aktualizacji to poprawki błędów. Udoskonalono renderowanie terminala w Windows Terminal w przypadku dużego obciążenia zagnieżdżonymi subagentami, ustabilizowano ścieżki transkryptów po przełączeniu worktree, a opcja "View diff in your IDE" wróciła do monitów o edycję plików po wcześniejszym zniknięciu.

    Wiele poprawek dotyczy także serwerów MCP: narzędzia takie jak Slack, które korzystają z client_id/client_secret bez dynamicznej rejestracji klienta, teraz poprawnie identyfikują projekt, który je wywołał. Hooki z argumentami zyskały czysty typ string[], co eliminuje problemy z escape'owaniem shella.

    Dla kogo ta aktualizacja?

    Jeśli korzystasz z Claude Code w codziennych zadaniach deweloperskich, ta aktualizacja jest istotna, głównie ze względu na poprawki stabilności. Nowe funkcje są bardziej ewolucyjne niż rewolucyjne, co Anthropic jasno zaznacza: 2.1.141 to wersja "polerująca", a nie wprowadzająca przełomowe możliwości AI. Warto podkreślić, że nie należy mylić tej wersji z modelem Claude 2.1, który ma 200-tysięczne okno kontekstu; tutaj mówimy tylko o narzędziu CLI.

    Warto również zwrócić uwagę na ANTHROPIC_WORKSPACE_ID, które jest ważne dla dużych wdrożeń enterprise, gdzie bezpieczna federacja tożsamości obciążeń roboczych jest kluczowa. Tokeny są teraz ograniczane do konkretnego workspace'u, co zmniejsza ryzyko wycieków uprawnień między środowiskami.

    Aktualizacja jest dostępna standardową ścieżką – wystarczy uruchomić claude --version, aby sprawdzić obecną wersję, i pozwolić narzędziu na auto-update.


    Źródła

  • Kimi Code CLI 1.43.0: dopracowany interfejs, trwałe tokeny OAuth i krytyczna poprawka bezpieczeństwa

    Kimi Code CLI 1.43.0: dopracowany interfejs, trwałe tokeny OAuth i krytyczna poprawka bezpieczeństwa

    Moonshot AI kontynuuje rozwój. Zaledwie dzień po wydaniu wersji 1.42.0, 12 maja 2026 roku, zaprezentowano aktualizację 1.43.0 terminalowego agenta AI do programowania – Kimi Code CLI 1.43.0. Choć zmiany mogą wydawać się niewielkie, w rzeczywistości wprowadzają kilka istotnych ulepszeń, które ułatwiają pracę z kodem w konsoli. Nowa wersja skupia się na poprawie czytelności interfejsu, usprawnieniu integracji z protokołem MCP (Model Context Protocol) oraz załataniu krytycznej luki bezpieczeństwa w bibliotece Pillow. To kolejny krok w kierunku stworzenia w pełni autonomicznego asystenta kodowania, który stanowi realną, bezpłatną alternatywę dla Claude Code.

    Kluczowe fakty

    • Poprawki interfejsu – lepsze odstępy w wynikach poleceń shellowych, przywrócone podświetlanie linków Markdown i skrócony czas wyświetlania powiadomień.
    • Integracja MCP z trwałymi tokenami OAuth – agent korzysta teraz z FastMCP 3.2.4, a sesje uwierzytelniania nie wygasają po restarcie.
    • Łatka bezpieczeństwa – załatano krytyczną podatność w bibliotece Pillow, popularnym pakiecie Pythona do przetwarzania obrazów.
    • Szczegółowe śledzenie zadań w tle – raportowany jest pełen cykl życia operacji asynchronicznych oraz schematy zdarzeń.
    • Konkurencyjność cenowa – model Kimi K2.5, domyślnie napędzający agenta, jest około 10 razy tańszy od Claude Opus 4.6 i GPT-5.2.

    Dopieszczony terminal – drobiazgi, które ułatwiają codzienną pracę

    Praca w terminalu wymaga precyzyjnego formatowania – każdy piksel odstępu ma znaczenie, a źle sformatowane wyjście może spowolnić analizę logów. W wersji 1.43.0 zespół Moonshot AI poprawił formatowanie odstępów między wynikami poleceń shellowych. Dzięki temu bloki informacji są wyraźniej oddzielone, co przyspiesza skanowanie wzrokiem i zmniejsza zmęczenie podczas długich sesji kodowania.

    Przywrócono także wizualne podświetlanie linków w języku Markdown. W poprzedniej wersji ta funkcja została wyłączona, co sprawiło, że odnośniki do dokumentacji czy zewnętrznych zasobów były trudne do zauważenia. Teraz znów są kolorowane i klikalne, co znacząco podnosi komfort interakcji z agentem, zwłaszcza gdy ten sugeruje artykuły lub fragmenty specyfikacji.

    Dodatkowo skrócono czas wyświetlania powiadomień. Alerty nie pozostają już na ekranie dłużej niż to konieczne, co sprzyja utrzymaniu czystego, skoncentrowanego widoku. Te zmiany zachowują minimalistyczny charakter terminala, eliminując jednocześnie najczęstsze irytacje.

    MCP z trwałymi tokenami – bez konieczności ponownego logowania

    Model Context Protocol odgrywa w Kimi Code CLI 1.43.0 kluczową rolę, umożliwiając agentowi komunikację z zewnętrznymi narzędziami, bazami danych i usługami. W tej wersji zaktualizowano jego implementację do FastMCP 3.2.4, co przyspiesza wymianę danych między agentem a serwerami MCP. W praktyce oznacza to krótszy czas reakcji na złożone zapytania wymagające dodatkowych źródeł informacji.

    Nowością jest obsługa trwałych tokenów OAuth. Do tej pory każdy restart sesji wymagał ponownego uwierzytelniania połączeń, co było uciążliwe, zwłaszcza przy pracy z wieloma rozproszonymi narzędziami. Teraz tokeny są przechowywane lokalnie, co pozwala agentowi automatycznie wznawiać autoryzowane sesje bez ingerencji użytkownika. To istotne dla zespołów korzystających z CI/CD, gdzie ciągłość dostępu do zewnętrznych API jest kluczowa.

    Bezpieczeństwo i śledzenie zadań – fundament zaufania

    Wydanie 1.43.0 zawiera również łatkę dla krytycznej podatności w bibliotece Pillow, popularnym pakiecie Pythona do przetwarzania obrazów. Choć Kimi Code CLI 1.43.0 nie jest narzędziem graficznym, Pillow może być zależnością w wielu środowiskach deweloperskich. Załatanie tej luki pokazuje, że zespół Moonshot AI traktuje bezpieczeństwo łańcucha dostaw poważnie, co jest istotnym sygnałem dla firm rozważających wdrożenie agenta w komercyjnych projektach.

    W tle zaktualizowano również mechanizmy raportowania zadań asynchronicznych. Agent teraz szczegółowo śledzi pełen cykl życia operacji wykonywanych poza głównym wątkiem, włącznie ze schematami zdarzeń. Dla użytkownika przekłada się to na czytelniejsze logi i łatwiejsze diagnozowanie ewentualnych błędów, zwłaszcza gdy agent równolegle przeszukuje pliki i wykonuje polecenia.

    Co dalej? Kimi kontra reszta świata

    Kimi Code CLI 1.43.0 działa na modelu Kimi K2.5 – architekturze Mixture of Experts z bilionem parametrów (32 miliardy aktywnych) i oknem kontekstowym 262 tysięcy tokenów. Model radzi sobie z wizualnym kodowaniem (92,3% na OCRBench) i kosztuje jedynie 0,60 USD za milion tokenów wejściowych, co czyni go około 10 razy tańszym od Claude Opus 4.6 czy GPT-5.2. Projekt zdobył już ponad


    Źródła

  • OpenCode: Przełomowa Aktualizacja Wprowadza Lepsze Zarządzanie Obrazami i Usprawnienia Interfejsu

    OpenCode: Przełomowa Aktualizacja Wprowadza Lepsze Zarządzanie Obrazami i Usprawnienia Interfejsu

    Najnowsza aktualizacja OpenCode wprowadza istotne ulepszenia, które są korzystne zarówno dla programistów, jak i entuzjastów sztucznej inteligencji. Zespół deweloperski skoncentrował się na rozwiązaniu problemów związanych z przetwarzaniem obrazów oraz przywróceniu kluczowych funkcji w interfejsie terminalowym. Zmiany te odpowiadają na trudności zgłaszane przez społeczność, w tym na krytyczny błąd, który uniemożliwiał odczytywanie załączników graficznych, a który został skutecznie usunięty.

    Kluczowe zmiany w najnowszej aktualizacji OpenCode

    • Obsługa obrazów została przeprojektowana – oryginalne pliki są teraz zachowywane bez automatycznej zmiany rozmiaru.
    • Skróty klawiaturowe TUI przywrócono do pełnej funkcjonalności, co umożliwia ponowną edycję promptów.
    • Trwałość konfiguracji modeli została zapewniona – zmiany przetrwają teraz ponowne uruchomienie aplikacji.
    • Błędy HTTP API zyskały bardziej opisowe komunikaty, co ułatwia debugowanie i integrację.
    • Agent Scout otrzymał ulepszoną materializację repozytoriów, co zwiększa wydajność przetwarzania danych.

    Nowe podejście do załączników graficznych

    Wcześniej OpenCode automatycznie zmieniał rozmiar obrazów przekraczających 2000×2000 pikseli lub 5 242 880 bajtów w formacie base64. Ta funkcja, choć wydawała się przydatna, stała się problematyczna, ponieważ użytkownicy zgłaszali trudności w odczytywaniu załączników, a pliki były nieprawidłowo modyfikowane. W najnowszej wersji oryginalne pliki są teraz zachowywane w nienaruszonym stanie.

    Dla tych, którzy chcą mieć kontrolę nad rozmiarem przesyłanych danych, dodano nową opcję konfiguracyjną attachment.image.auto_resize. Ustawienie jej na false powoduje, że zbyt duże obrazy są odrzucane zamiast automatycznie przeskalowywane. To jest szczególnie ważne dla analityków kodu, którzy wykorzystują zrzuty ekranu interfejsów czy diagramy architektury, gdzie zachowanie oryginalnej rozdzielczości jest kluczowe dla precyzyjnej analizy przez modele AI.

    Warto zauważyć, że parametr max_base64_bytes odnosi się do rozmiaru zakodowanego ładunku, a nie oryginalnego pliku. To rozróżnienie jest istotne dla programistów pracujących z dużymi zasobami wizualnymi, którzy muszą dostosować swoje konfiguracje do nowego zachowania aplikacji.

    Usprawnienia interfejsu terminalowego i stabilność aplikacji

    Interfejs TUI przywrócił kluczowe skróty klawiaturowe do edycji promptów, które były często zgłaszane jako problem przez społeczność. Ta zmiana znacząco poprawia komfort codziennej pracy z narzędziem, umożliwiając szybkie poprawki bez konieczności przełączania kontekstu.

    Kolejną istotną poprawką jest trwałość konfiguracji modeli. W poprzednich wersjach zmiany wprowadzane w aplikacji nie zawsze przetrwały ponowne uruchomienie, co prowadziło do frustracji. Teraz wszystkie aktualizacje są niezawodnie zachowywane między sesjami, eliminując konieczność ponownej konfiguracji przy każdym uruchomieniu.

    Aktualizacja obejmuje również modernizację Electrona oraz naprawę problemów z układem paneli. Użytkownicy zgłaszali trudności z zarządzaniem przestrzenią roboczą, które teraz zostały rozwiązane, co zapewnia bardziej płynne i intuicyjne korzystanie z aplikacji.

    Implikacje dla społeczności web developerskiej i AI

    Wprowadzone zmiany mają szczególne znaczenie dla deweloperów pracujących z interfejsami użytkownika i diagramami architektonicznymi. Możliwość zachowania oryginalnych obrazów bez kompresji otwiera nowe możliwości analizy wizualnej w kontekście kodu, zwłaszcza w połączeniu z naprawionym błędem odczytu załączników.

    Należy jednak pamiętać, że darmowa wersja OpenCode nie oferuje możliwości widzenia komputerowego – do analizy obrazów wymagany jest model rozumowania tekstowego, a nie wizyjnego. Ta limitacja została dokładniej opisana w dokumentacji, co pomoże uniknąć nieporozumień podczas konfiguracji środowiska pracy.

    Ulepszona materializacja repozytoriów dla agenta Scout to kolejny krok w kierunku optymalizacji przepływu pracy z danymi. Agent ten może teraz efektywniej przetwarzać i materializować zawartość repozytoriów, co przekłada się na szybsze dostarczanie rezultatów w złożonych projektach analitycznych i deweloperskich.


    Źródła

  • Cursor integruje się z Microsoft Teams: Nowa era współpracy programistycznej

    Cursor integruje się z Microsoft Teams: Nowa era współpracy programistycznej

    Firma Cursor ogłosiła integrację swojego asystenta AI z platformą Microsoft Teams, co umożliwia zespołom programistycznym delegowanie zadań bezpośrednio z kanałów komunikacyjnych. To posunięcie przenosi agentów AI poza środowisko IDE i umieszcza je w miejscach, gdzie zapadają decyzje inżynieryjne. Użytkownicy mogą teraz wspomnieć @Cursor w dowolnym czacie, aby uruchomić autonomicznego agenta chmurowego, który przeanalizuje repozytorium, wdroży rozwiązanie i zgłosi pull request – wszystko bez opuszczania Teams.

    Kluczowe fakty o integracji

    • @Cursor w Teams uruchamia agenta chmurowego, który samodzielnie pracuje nad zadaniami w repozytorium i otwiera pull request.
    • Agent ma świadomość kontekstową, co pozwala mu automatycznie wybrać odpowiednie repozytorium i model AI na podstawie podpowiedzi i historii aktywności.
    • Integracja działa w czatach prywatnych, grupowych oraz kanałach zespołowych.
    • Do korzystania wymagane jest aktywne konto Cursor oraz połączenie z GitHub lub GitLab, a także skonfigurowanie uprawnień, rozliczeń i zasad przeglądu.
    • Użytkownicy mogą dostosować parametry, określając repozytorium, gałąź i model AI w treści wiadomości.

    Jak to działa w praktyce?

    Integracja została zaprojektowana z myślą o prostocie i płynności przepływu pracy. Gdy członek zespołu, na przykład product manager lub tester, napotka błąd, nie musi już opisywać go w zewnętrznym narzędziu ani przerywać pracy programisty. Wystarczy, że w odpowiednim kanale Teams wpisze wiadomość w stylu: @Cursor napraw błąd logowania w repozytorium frontend-app. Agent chmurowy Cursor odczytuje cały wątek konwersacji, aby zrozumieć kontekst problemu, a następnie lokalizuje odpowiednie repozytorium, analizuje kod, implementuje poprawkę i zgłasza pull request do przeglądu.

    Użytkownicy mogą doprecyzować parametry zadania, wskazując konkretne repozytorium, gałąź, a nawet preferowany model AI – na przykład model: claude-3-opus lub branch: development. Daje to zespołom kontrolę nad tym, jak zaawansowane i kosztowne obliczeniowo mają być działania agenta. Dla organizacji obawiających się o bezpieczeństwo i koszty, Cursor oferuje konfigurowalne ustawienia prywatności, limity billingowe oraz reguły przeglądu, które należy aktywować przed dopuszczeniem agentów do zadań produkcyjnych.

    Strategiczna zmiana paradygmatu

    Strategiczna zmiana paradygmatu

    Ogłoszenie tej integracji to nie tylko kolejna funkcja – to zmiana w podejściu Cursor do narzędzi programistycznych. Dotychczas asystenci AI byli postrzegani głównie jako rozszerzenia edytorów kodu, pomocne przy uzupełnianiu składni czy generowaniu fragmentów kodu. Teraz Cursor stawia na workflow-first, czyli podejście, w którym agenci AI są obecni tam, gdzie zapadają kluczowe decyzje projektowe.

    Cursor podkreśla, że to nie jest chatbot przyklejony do paska bocznego, lecz delegowanie zadań z miejsca, w którym zespół koordynuje pracę. Ta zmiana otwiera drzwi dla osób nietechnicznych – product managerów, designerów czy analityków biznesowych – którzy mogą teraz bezpośrednio zlecać agentom zadania związane z kodem, nie znając podstaw programowania. Wystarczy, że potrafią opisać problem w języku naturalnym w Teams.

    Wymagania i konfiguracja

    Aby w pełni wykorzystać potencjał integracji, zespoły muszą spełnić kilka warunków. Po pierwsze, niezbędne jest aktywne konto Cursor – zarówno dla osoby wydającej polecenie, jak i dla organizacji. Po drugie, repozytoria kodu muszą być połączone przez GitHub lub GitLab, chyba że takie połączenie już istnieje. Administratorzy powinni również skonfigurować ustawienia prywatności oparte na wykorzystaniu, limity rozliczeniowe oraz uprawnienia dostępu do newralgicznych zasobów.

    Cursor wprowadza możliwość instalacji aplikacji bezpośrednio z Microsoft Marketplace, co upraszcza proces wdrażania w dużych organizacjach. Wraz z tym ogłoszeniem firma zaprezentowała także szereg powiązanych aktualizacji – między innymi dostrajanie poziomu wysiłku Bugbota dla administratorów Teams, partnerstwo z firmą Opsera przyspieszające potoki dostarczania oprogramowania oraz ulepszenia w Claude Code v2.1.140 dotyczące orkiestracji agentów na dużą skalę.

    Integracja Cursor z Microsoft Teams odpowiada na rosnące zapotrzebowanie rynku na narzędzia, które zacierają granice między komunikacją a realizacją zadań technicznych. W erze pracy zdalnej i rozproszonych zespołów, możliwość delegowania zadań programistycznych bezpośrednio z głównego kanału komunikacyjnego staje się koniecznością. Cursor wzmacnia swoją pozycję jako lidera wśród asystentów AI dla programistów i wyznacza nowy standard dla całej branży.


    Źródła

  • Qwen-Code Preview Release v0.15.10-preview.0: Inteligentne zarządzanie kontekstem i udoskonalenia CLI

    Qwen-Code Preview Release v0.15.10-preview.0: Inteligentne zarządzanie kontekstem i udoskonalenia CLI

    Najnowsza wersja Qwen-Code, oznaczona jako v0.15.10-preview.0, wprowadza nowe mechanizmy zarządzania pamięcią i interfejsem terminala. Twórcy skoncentrowali się na problemie przepełnienia kontekstu podczas długich sesji programistycznych, automatyzacji wykrywania umiejętności oraz znacznym udoskonaleniu komend CLI. To wydanie oferuje również lepszą współpracę z modelami Mistral oraz stabilniejsze połączenia z serwerami MCP, zachowując przy tym otwartoźródłowy charakter projektu.

    Kluczowe fakty o wydaniu

    • Reaktywna kompresja kontekstu automatycznie zapobiega błędom pamięci podczas długotrwałych zadań programistycznych.
    • Automatyczne wykrywanie umiejętności w tle indeksuje i zapisuje powtarzalne wzorce kodowania bez udziału użytkownika.
    • Usprawnione odkrywanie komend slash (np. /skills, /fork) czyni pracę w CLI bardziej intuicyjną.
    • Lepsza obsługa treści rozumowań Mistral umożliwia agentowi prawidłowe przetwarzanie złożonych wyników logicznych.
    • Udoskonalony rejestr stanu serwerów MCP gwarantuje stabilniejsze połączenia z zewnętrznymi narzędziami.
    • Rozszerzone logowanie zapytań OpenAI zwiększa przejrzystość i ułatwia debugowanie interakcji z API.

    Inteligentne zarządzanie kontekstem – krok ku bezbłędnym sesjom

    Jednym z głównych wyzwań w pracy z asystentami AI w terminalu jest ograniczona pamięć kontekstowa. Długie sesje, składające się z setek wymian komunikatów, mogą prowadzić do przepełnienia okna tokenów i utraty kluczowych informacji. W odpowiedzi na ten problem Qwen-Code wprowadza reaktywną kompresję kontekstu. Mechanizm ten monitoruje poziom wykorzystania pamięci i, gdy zbliża się do limitu, automatycznie kompresuje starsze fragmenty rozmowy, zachowując najważniejsze instrukcje i wyniki. Architektura modelu Qwen obsługuje do 256 tys. tokenów wejściowych i 32 tys. wyjściowych, więc efektywne zarządzanie tym obszernym oknem jest kluczowe. Dzięki kompresji programiści mogą prowadzić wielogodzinne sesje bez obawy o nagłe zatrzymanie pracy z powodu błędu „out of memory”.

    Automatyczne umiejętności – agent, który uczy się twoich nawyków

    Kolejnym istotnym dodatkiem jest automatyczne wykrywanie umiejętności w tle. Funkcja ta działa jak drugi pilot – Qwen-Code analizuje kod i interakcje użytkownika, identyfikując powtarzalne wzorce, biblioteki czy sposoby rozwiązywania problemów. Wyekstrahowane „umiejętności” są zapisywane w lokalnym repozytorium, co pozwala agentowi na szybkie ich wykorzystanie w przyszłości, bez konieczności ponownego tłumaczenia kontekstu. Na przykład, jeśli często korzystasz z konkretnego szablonu konfiguracji pytest, agent automatycznie go zapamięta i zaproponuje w odpowiednim momencie. Ta cecha idealnie wpisuje się w filozofię Qwen-Code: mniej ręcznego konfigurowania, więcej efektywnej pracy.

    CLI na nowo – slash komendy i walidacja modeli

    Interfejs wiersza poleceń przeszedł znaczną przebudowę. Przede wszystkim odświeżono mechanizm odkrywania i wykonywania komend slash, takich jak /skills, /fork czy /review. Teraz są one bardziej przewidywalne, a ich działanie lepiej dostosowane do kontekstu bieżącej sesji. Dodatkowo poprawiono walidację argumentów modeli – Qwen-Code ostrzega przed nieprawidłowymi parametrami już na etapie konfiguracji, co zapobiega błędom w trakcie wykonywania zadań. Dla zaawansowanych użytkowników istotna będzie również poprawa obsługi treści rozumowań z modeli Mistral – agent potrafi teraz poprawnie parsować i wykorzystywać wyniki logiczne generowane przez te modele, co rozszerza kompatybilność narzędzia.

    Stabilność i diagnostyka

    Wydanie przynosi także kilka istotnych poprawek pod maską. Lepsze logowanie żądań OpenAI oznacza, że każdy request wysyłany do API jest szczegółowo rejestrowany, co ułatwia diagnozowanie problemów i monitorowanie kosztów. Udoskonalony rejestr stanu serwerów MCP (Model Context Protocol) zapewnia, że połączenia z zewnętrznymi narzędziami, takimi jak bazy danych czy API, są stale monitorowane – w przypadku awarii agent może automatycznie odzyskać sesję.

    Co dalej?

    Chociaż wersja v0.15.10-preview.0 nie pojawia się w oficjalnym repozytorium, opisane funkcje są zgodne z wydaniem v0.15.10-preview.0.


    Źródła

  • Zed 1.1.5: Git Graph, Agentyczne Układy i Nowe Modele AI – Czy To Nowa Era Edytora?

    Zed 1.1.5: Git Graph, Agentyczne Układy i Nowe Modele AI – Czy To Nowa Era Edytora?

    Zed właśnie wydał wersję 1.1.5, stabilną aktualizację, która wprowadza istotne zmiany w interakcji z kodem, historią projektu i asystą AI. W tej wersji pojawił się pełnoprawny graf Gita, który zastępuje dotychczasowy widok historii plików, przełącznik układu paneli umożliwiający szybkie przechodzenie między klasycznym a agentowym trybem pracy oraz rozszerzony katalog wspieranych modeli sztucznej inteligencji. Aktualizacja ta wpływa na codzienny workflow programisty na wielu poziomach – od wizualizacji rozgałęzień, przez organizację przestrzeni roboczej, aż po wybór silnika AI do zadań programistycznych.

    Kluczowe informacje

    • Git Graph zastępuje historię plików, oferując wizualną mapę commitów i gałęzi z lazy loadingiem, wyszukiwarką i dynamiczną szerokością kolumn.
    • Panel Layout umożliwia przejście między układem klasycznym (narzędzia po lewej) a agentowym (panel AI po lewej, reszta po prawej) jednym kliknięciem.
    • DeepSeek V4-Pro/Flash oraz rodzina OpenCode Go (w tym GPT 5.5, MiMo V2.5, Ling 2.6, Hy3) zostały dodane do oficjalnego wsparcia.
    • LSP Code Lens, nawigacja w stylu Helixa oraz alerty GFM w podglądzie Markdown wzbogacają edycję i podgląd dokumentacji.
    • Wprowadzono poprawki dotyczące wydajności monitorowania systemu plików na Linuxie oraz usunięto dziesiątki błędów w edytorze, terminalu i panelu agenta, chociaż ujawniono regresję w module współpracy.

    Zamiast historii pliku – Git Graph jako nowy domyślny widok

    Najbardziej kontrowersyjną zmianą jest usunięcie widoku historii pliku i zastąpienie go pełnym grafem Gita. Deweloperzy, którzy wcześniej korzystali z liniowego podglądu zmian w plikach, musieli przechodzić do zakładki „file history”. Teraz Zed oferuje interaktywny wykres, który pokazuje całą strukturę commitów i gałęzi w repozytorium. Zespół podkreśla wyższą wydajność dzięki leniwemu ładowaniu danych, szybkiemu przeszukiwaniu wpisów, zmiennej szerokości kolumn dopasowanej do długości wiadomości commitów oraz osobnemu panelowi szczegółów wybranego commita.

    Dla programistów pracujących samodzielnie lub tych, którzy potrzebują wizualnej nawigacji po skomplikowanych repozytoriach, graf stanowi znaczący postęp. Umożliwia szybki wgląd w to, które gałęzie się rozchodzą, gdzie miały miejsce mergi oraz jak rozwijała się historia projektu – wcześniej wymagało to korzystania z zewnętrznych narzędzi lub komend terminala. Nie wszyscy jednak przyjęli tę zmianę z entuzjazmem. Po premierze na GitHubie zgłoszono, że w trybie współpracy stary podgląd historii plików przestał działać, a nowy Git Graph nie uruchamia się w scenariuszach zdalnych. Oznacza to, że zespoły opierające swoją pracę na zdalnym kodowaniu w Zedzie straciły dostęp do historii zmian konkretnego pliku, co może być problematyczne podczas przeglądów kodu i rozwiązywania konfliktów. Zespół prawdopodobnie pracuje nad rozwiązaniem tego problemu, ale warto mieć to na uwadze przed aktualizacją w środowiskach produkcyjnych.

    Agentowy workflow jednym przełącznikiem – nowa era interakcji z AI

    Zed od dłuższego czasu eksperymentuje z integracją panelu AI, ale wersja 1.1.5 wprowadza osobne menu „Panel Layout” z dwiema predefiniowanymi opcjami: classic i agentic. Klasyczny układ umieszcza panel projektu, Gita i inne narzędzia po lewej stronie, co jest znane użytkownikom VS Code i innych edytorów. Układ agentowy przenosi panel agenta AI na lewą stronę, a pozostałe elementy – edytor, podglądy, terminal – na prawą. To nie jest jedynie kosmetyczna zmiana, lecz istotna reorganizacja przepływu pracy. Deweloperzy intensywnie korzystający z asysty AI mogą teraz jednym kliknięciem przełączyć się w tryb, w którym agent staje się bardziej dostępny.


    Źródła

  • Rząd USA zamraża dostęp do modeli Claude Fable 5 i Mythos 5 – Anthropic mówi o nieporozumieniu

    Rząd USA zamraża dostęp do modeli Claude Fable 5 i Mythos 5 – Anthropic mówi o nieporozumieniu

    Amerykański rząd wydał 12 czerwca 2026 roku dyrektywę o kontroli eksportu, która zmusiła firmę Anthropic do natychmiastowego odcięcia dostępu do modeli Claude Fable 5 oraz Claude Mythos 5 dla wszystkich obcokrajowców. W praktyce oznaczało to globalne zawieszenie usług. Anthropic otrzymało pismo o 17:21 czasu wschodniego, a już kilka godzin później deweloperzy zaczęli zgłaszać problemy z dostępem w swoich aplikacjach. Firma twierdzi, że sprawa została wyolbrzymiona i zapowiada szybkie przywrócenie usług.

    Kluczowe fakty

    • 12 czerwca 2026 – amerykański rząd wydał dyrektywę powołując się na zagrożenie bezpieczeństwa narodowego
    • Claude Fable 5 i Claude Mythos 5 zostały wyłączone globalnie, co dotknęło także obywateli USA oraz pracowników Anthropic
    • Pozostałe modele Claude działają bez zakłóceń
    • Powodem ma być rzekoma możliwość złamania zabezpieczeń (jailbreak) modelu Claude Fable 5
    • Anthropic pracuje nad przywróceniem dostępu, podkreślając, że obawy są nieproporcjonalne

    Co dokładnie się wydarzyło?

    Anthropic poinformowało o sytuacji w oficjalnym oświadczeniu opublikowanym na platformie X. Z treści wynika, że rząd USA, powołując się na przepisy dotyczące bezpieczeństwa narodowego, nakazał zawieszenie dostępu do Claude Fable 5 i Claude Mythos 5 dla wszystkich osób o obcym obywatelstwie, niezależnie od tego, czy przebywają na terenie Stanów Zjednoczonych, czy poza ich granicami. Zakaz objął nawet zagranicznych pracowników samego Anthropic.

    Praktycznym skutkiem tej decyzji było natychmiastowe wyłączenie obu modeli dla całej bazy klientów. Deweloperzy korzystający z API claude-fable-5 zaczęli otrzymywać błędy dostępu, w tym komunikaty o nieodnalezieniu zasobu, z sugestią migracji do innych modeli Claude. Co ciekawe, pierwsze testy przeprowadzone jeszcze po godzinie 21:00 czasu wschodniego pokazywały działający dostęp przez claude.ai i Claude Code, co sugeruje, że wyłączenie nastąpiło stopniowo w ciągu kilkudziesięciu minut od otrzymania pisma.

    Na czym polega rzekomy jailbreak?

    Anthropic ujawniło, że obawy rządu koncentrują się wokół konkretnej techniki obejścia zabezpieczeń modelu Claude Fable 5. Chodzi o scenariusz, w którym model otrzymuje polecenie przeczytania określonej bazy kodu i naprawienia znalezionych w niej błędów. Urzędnicy obawiają się, że taka metoda mogłaby potencjalnie ominąć filtry bezpieczeństwa lub ujawnić ukryte luki.

    Firma podkreśla jednak, że dowody przedstawione przez rząd są nieprzekonujące i dotyczą pojedynczych, znanych przypadków o niewielkim znaczeniu. Anthropic nie uważa, by stanowiło to systemowe zagrożenie dla bezpieczeństwa.

    Co to oznacza dla deweloperów i zespołów DevOps?

    Skutki są odczuwalne natychmiast. Każda aplikacja, skrypt CI/CD czy środowisko produkcyjne korzystające z endpointów Claude Fable 5 lub Claude Mythos 5 przestaje działać. API przestaje odpowiadać na wywołania do tych modeli, zwracając komunikaty o błędzie, a jedyną rekomendowaną ścieżką jest migracja do innych dostępnych wariantów Claude.

    Dla zespołów DevOps oznacza to konieczność szybkiego przeglądu konfiguracji, aktualizacji pipeline'ów oraz wdrożenia logiki fallbackowej na wypadek podobnych sytuacji w przyszłości. Platformy hostingowe i dostawcy usług integrujący Claude Fable 5 jako backendowy silnik AI również muszą dostosować swoje systemy.

    Pozostałe modele Anthropic pozostają w pełni funkcjonalne, a problem dotyczy wyłącznie dwóch konkretnych wersji. Nie ma więc mowy o całkowitym paraliżu usług AI tej firmy, ale skala nagłości zmian jest znaczna.

    Szerszy kontekst: regulacje kontra innowacja

    Ta sytuacja ilustruje narastające napięcie między dynamicznym rozwojem sztucznej inteligencji a rosnącą presją regulacyjną ze strony rządów. Wcześniejsze dyskusje o kontroli eksportu zaawansowanych modeli AI dotyczyły głównie Chin i innych państw uznawanych za rywali technologicznych. Tym razem jednak zakaz uderzył globalnie, również w amerykańskich deweloperów i firmy.

    Anthropic wyraźnie nie zgadza się z decyzją i liczy na szybkie jej cofnięcie. Firma podkreśla, że dowody są słabe, a reakcja – nieproporcjonalna. Jeśli rząd wycofa się z dyrektywy w ciągu najbliższych dni, całe zdarzenie może być postrzegane jako przykład nadmiernej reakcji regulacyjnej. Jeśli jednak spór się przeciągnie, będzie to mocny sygnał ostrzegawczy dla całej branży AI.

    Co dalej?

    Na ten moment nie ma oficjalnego harmonogramu przywrócenia Claude Fable 5 i Claude Mythos 5. Anthropic zapowiada, że pracuje nad rozwiązaniem sprawy, ale wiele zależy od tempa dialogu z administracją. Deweloperzy, którzy polegali na tych modelach, powinni jak najszybciej przeprowadzić migrację do alternatywnych modeli Claude i uważnie śledzić komunikaty firmy.

    To wydarzenie przypomina, jak krucha potrafi być infrastruktura AI oparta na zewnętrznych API oraz jak ważne jest budowanie systemów odpornych na nagłe zmiany dostępności kluczowych komponentów.

  • Cursor daje firmom pełną kontrolę nad AI – nowe organizacje, limity i analityka w edytorze

    Cursor daje firmom pełną kontrolę nad AI – nowe organizacje, limity i analityka w edytorze

    Cursor wprowadził nowy zestaw narzędzi, które zmieniają sposób zarządzania sztuczną inteligencją w dużych zespołach deweloperskich. Nowe funkcje administracyjne w płatnych planach zespołowych umożliwiają firmom centralizację kontroli nad dostępem do modeli, ograniczenie wydatków oraz śledzenie zużycia tokenów na niespotykaną dotąd skalę. Programiści nadal mają dostęp do zaawansowanych funkcji asystenta AI.

    Co nowego w Cursor dla firm?

    • Centralny dashboard – jeden widok do zarządzania wieloma zespołami, budżetami i politykami dostępu.
    • Grupy – zbiory użytkowników z własnymi limitami wydatków i uprawnieniami do zaawansowanych modeli.
    • Szczegółowa kontrola modeli – administratorzy mogą decydować, które grupy programistów korzystają z zaawansowanych modeli AI, a które z tańszych wariantów.
    • Elastyczne limity wydatków – konfigurowalne progi kosztów z automatycznymi alertami na poziomie konta organizacji, zespołu i grupy.
    • Scentralizowana analityka – dashboardy zużycia tokenów i kosztów, umożliwiające przypisanie wydatków do konkretnych zespołów i inicjatyw.

    Zarządzanie wieloma zespołami – nowa elastyczność

    Dotychczas firmy korzystające z Cursor musiały zarządzać każdym zespołem oddzielnie. Teraz możliwe jest połączenie zespołów w ramach jednego konta organizacji z centralnym zarządzaniem dostępem i budżetami. Administrator może z jednego miejsca nadzorować wszystkie zespoły, nawet te rozproszone po różnych działach czy regionach, i nadawać im osobne reguły bezpieczeństwa oraz zakres dozwolonych funkcji.

    Nowością są Grupy – kolekcje użytkowników, które można formować niezależnie od struktury zespołów. Dzięki nim architekci i senior developerzy mogą mieć dostęp do zaawansowanych modeli, podczas gdy stażyści czy testerzy korzystają tylko z podstawowych możliwości. Użytkownik może należeć do kilku zespołów i grup, a uprawnienia są łączone według konfiguracji administratora.

    Kontrola nad modelami i agentami

    Kontrola nad modelami i agentami
    Źródło: cursor.com

    Nowe narzędzia umożliwiają granularne sterowanie tym, jakie modele AI mogą uruchamiać konkretni programiści. Zespół platformowy testujący eksperymentalne wersje agentów może działać bez ograniczeń, podczas gdy dział aplikacji webowych, pracujący z wrażliwym kodem produkcyjnym, może być ograniczony do sprawdzonych modeli.

    Administratorzy mogą również konfigurować integrację z dostawcami tożsamości i synchronizację katalogów (SCIM) w ramach konta organizacji. Członkostwami można zarządzać przez dashboard lub API, a uprawnienia są nadawane automatycznie przy dołączaniu do grupy.

    Zarządzanie kosztami i analityka

    Zarządzanie kosztami i analityka
    Źródło: cursor.com

    Cursor nie podaje konkretnych kwot domyślnych limitów, ale firmy otrzymują mechanizm miękkich progów wydatków z powiadomieniami. Gdy rachunek za API zbliża się do ustalonego pułapu, administrator dostaje alert, co pozwala uniknąć nagłego odcięcia dostępu do narzędzi. To rozwiązanie pozwala na pilnowanie budżetu, nie blokując pracy w trakcie ważnych zadań.

    Drugim filarem jest analityka użycia. Nowy dashboard pokazuje zużycie tokenów i koszty z podziałem na zespoły i główne grupy użytkowników. Dla firm stosujących wewnętrzne modele rozliczeń (chargeback) to duże ułatwienie, umożliwiające precyzyjne przypisanie wydatków do konkretnych inicjatyw.

    Co to oznacza dla zespołów webowych i DevOps

    Dla firm zajmujących się rozwojem aplikacji internetowych i infrastrukturą oznacza to koniec chaosu związanego z niekontrolowanym użyciem AI. Szefowie działów IT mogą ustawić reguły raz i monitorować trendy, eliminując obawy o niezamierzone generowanie wysokich rachunków.

    Cursor, używany przez wiele czołowych firm, przesuwa się z pozycji prostego edytora kodu z AI w stronę platformy programistycznej z pełnym nadzorem korporacyjnym. Dla organizacji, które chcą zwiększyć wykorzystanie narzędzi AI do kodowania, zachowując kontrolę kosztów i bezpieczeństwa, nowe funkcje administracyjne Cursor mogą być kluczowym argumentem za wdrożeniem płatnych planów zespołowych.

    Cursor nie tylko ułatwia kodowanie, ale także pozwala menedżerom spokojniej spać, wiedząc, że rachunek za API nie wymknie się spod kontroli.


    Źródła

  • Codex 0.125.0 wprowadza Unix socket, lepszą obsługę AWS Bedrock i śledzenie tokenów

    Codex 0.125.0 wprowadza Unix socket, lepszą obsługę AWS Bedrock i śledzenie tokenów

    OpenAI wydało Codex 0.125.0, swojego agenta AI do programowania. Ta aktualizacja koncentruje się na integracji z serwerem aplikacji oraz ulepszonym zarządzaniu modelami AI. Wśród najważniejszych zmian znajdują się poprawione profile uprawnień oraz możliwość śledzenia zużycia tokenów z poziomu CLI. Wydanie naprawia również kilka problemów związanych ze stabilnością, szczególnie w systemach Windows.

    Nowości są ważne dla deweloperów pracujących z lokalnymi agentami AI, złożonymi środowiskami DevOps oraz dla zespołów korzystających z różnych dostawców modeli, takich jak AWS Bedrock. To krok w kierunku zwiększenia operacyjnej niezawodności i elastyczności Codex 0.125.0 jako platformy do kodowania wspomaganego przez AI.

    Kluczowe zmiany

    • Ulepszone zarządzanie środowiskami — sesje app-server mogą teraz zachować kontekst środowiska między interakcjami, co zmniejsza "dryft konfiguracji" w długotrwałych workflowach.
    • Obsługa AWS Bedrock — system może korzystać z modeli dostępnych w ramach kont AWS Bedrock, co jest istotne dla dynamicznego routingu w środowiskach z wieloma dostawcami.
    • Śledzenie zużycia tokenów w CLI — komenda codex exec --json raportuje zużycie tokenów, co daje deweloperom wgląd w koszty i wykorzystanie modelu.

    Wydajniejsze integracje lokalne

    Najważniejszą zmianą jest poprawa integracji app-server. Wcześniej komunikacja odbywała się głównie przez sieć (HTTP/WebSocket). Zmiana poprawia WebSocket connections dla klientów app-server, co zwiększa stabilność długotrwałych sesji.

    W praktyce oznacza to, że Codex 0.125.0 może teraz współpracować z innymi lokalnymi narzędziami, serwisami lub reverse-proxy w bardziej efektywny sposób. To szczególnie ważne dla środowisk containerized, gdzie agent działa jako sidecar, oraz dla lokalnych workflowów deweloperów, gdzie każda milisekunda opóźnienia ma znaczenie.

    Lepsze zarządzanie środowiskami

    Nowa wersja wprowadza ulepszone zarządzanie środowiskami. W długotrwałych sesjach Codex 0.125.0, takich jak CI/CD pipeline czy podczas rozbudowanych sesji developmentowych, kontekst środowiska (zmienne, stan plików, konfiguracja) mógł się "rozpadać" między restartami agenta. Ulepszone zarządzanie pozwala na utrzymanie tego kontekstu, co redukuje konieczność ponownego setupu i zapewnia większą ciągłość pracy.

    Obsługa AWS Bedrock i śledzenie kosztów

    Obsługa dostawców takich jak AWS Bedrock jest krokiem w kierunku bardziej agnostycznej platformy AI. Codex 0.125.0 może korzystać z modeli dostępnych w ramach danego konta AWS. To kluczowe dla firm korzystających z różnych dostawców modeli — Codex 0.125.0 może automatycznie wybrać najbardziej odpowiedni model dla zadania.

    W kontekście DevOps i observability, śledzenie zużycia tokenów poprzez CLI jest nowością wprowadzoną w Codex 0.125.0. Tokeny są często związane z bardziej złożonymi, kosztownymi operacjami modelu. Deweloper może teraz, korzystając z codex exec --json, otrzymać raport zużycia tych tokenów. To umożliwia audytowanie kosztów AI pipeline, przypisanie tokenów do konkretnych zadań i lepsze zarządzanie budżetem dla projektów wykorzystujących Codex 0.125.0 na dużą skalę.

    Stabilność i poprawki dla Windows

    Wydanie nie koncentruje się tylko na nowych funkcjach. Wprowadzono także szereg poprawek stabilności, które mają znaczenie dla codziennej pracy. Windows sandbox startup został poprawiony, co powinno zredukować problemy z uruchamianiem Codex 0.125.0 w środowiskach Windows. Dla deweloperów korzystających z Codex 0.125.0 na Windows lub w hybrydowych środowiskach (Windows/Linux) to istotna poprawka.

    Ulepszono również obsługę profili uprawnień w sesjach TUI (Terminal User Interface). Profile uprawnień są teraz bardziej konsekwentnie przenoszone między sesjami, interakcjami użytkownika, stanami sandboxa MCP oraz API app-server. To poprawia bezpieczeństwo i spójność w zarządzaniu dostępem agenta do zasobów systemowych.

    Wnioski i znaczenie dla web development oraz DevOps

    Wydanie Codex 0.125.0 pokazuje, że OpenAI rozwija swoją platformę AI coding assistant nie tylko jako narzędzie dla indywidualnych deweloperów, ale także jako system integracyjny dla zespołów i złożonych środowisk. Ulepszone zarządzanie środowiskami oraz obsługa AWS Bedrock wskazują, że Codex 0.125.0 przygotowuje się do roli centrum orchestracji AI workflowów w lokalnych i kontenerowych środowiskach developmentowych.

    • Obsługa AWS Bedrock otwiera drogę do bardziej dynamicznego i agnostycznego wykorzystania modeli AI w projektach.

    Źródła