Tag: automatyzacja

  • Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer

    Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer

    Nadchodząca aktualizacja Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer, narzędzia dla programistów od Moonshot AI, przynosi kluczową innowację, która ma odmienić codzienną pracę z asystentem AI w terminalu. Chodzi o gruntowny redesign wizualizera. Ta zmiana zwiększa przejrzystość interakcji z modelem, zbliżając Kimi do roli w pełni zintegrowanego asystenta deweloperskiego.

    Przeprojektowany wizualizer: modularyzacja i kontrola

    Głównym filarem aktualizacji jest gruntowna przebudowa wizualizera. Monolityczny plik visualize.py został podzielony na modularny pakiet (visualize/) z dedykowanymi modułami. Ta zmiana architektoniczna znacząco poprawia łatwość utrzymania kodu (maintainability) oraz wydajność.

    Użytkownik zyskał też większą kontrolę nad strumieniem konwersacji dzięki zaawansowanym skrótom klawiszowym. Dokumentacja Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer opisuje różne tryby wprowadzania tekstu, w tym tryb shell (Ctrl-X), tryb wieloliniowy (Ctrl-J lub Alt-Enter) oraz wklejanie (Ctrl-V). Pozwala to na elastyczne zarządzanie treścią podczas interakcji z modelem.

    Stabilność, wydajność i kontekst

    Aktualizacja przynosi szereg poprawek zwiększających stabilność i użyteczność. Naprawiono między innymi problem przepełnienia kontekstu – tokeny wyników z narzędzi są teraz szacowane i uwzględniane w automatycznym mechanizmie kompaktowania kontekstu, co zapobiega błędom przekroczenia limitu tokenów przy dużych odpowiedziach z narzędzi. Usprawniono zarządzanie sesjami, wsparcie dla wielu katalogów z umiejętnościami (skills) oraz obsługę powiadomień.

    Warto zauważyć, że rozwój Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer jest częścią szerszej wizji przekształcenia Kimi z prostego czatu w zintegrowanego asystenta deweloperskiego, działającego w terminalu i edytorach. Platforma koncentruje się na praktycznym workflow: planowanie → budowanie → dopracowywanie → eksport.

    Podsumowanie

    Przeprojektowanie wizualizera w Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer to znaczący krok w ewolucji tego narzędzia. Lepsza organizacja kodu interfejsu i zaawansowane funkcje kontroli nad konwersacją sprawiają, że interakcja z asystentem AI staje się płynniejsza, bardziej przejrzysta i efektywna. Te zmiany umacniają pozycję Kimi Code CLI Wprowadza Potężny System Hooks i Ulepszony Wizualizer jako zaawansowanego, konfigurowalnego środowiska dla programistów, które nie tylko odpowiada na pytania, ale aktywnie uczestniczy w procesie tworzenia oprogramowania.
    Źródła

  • Claude Managed Agents: Jak Anthropic Usprawnia Wdrażanie AI dla Firm

    Claude Managed Agents: Jak Anthropic Usprawnia Wdrażanie AI dla Firm

    Budowanie inteligentnych agentów, którzy potrafią samodzielnie realizować złożone, wieloetapowe zadania, było dotąd domeną zespołów deweloperskich z dużym doświadczeniem. Wymagało to dbania o infrastrukturę, bezpieczeństwo i skalowanie. Teraz Anthropic wprowadza na swoją platformę usługę Claude Managed Agents, która ma to zmienić. Jej celem jest umożliwienie przedsiębiorstwom łatwego wdrażania i skalowania długo działających agentów AI bez konieczności zarządzania serwerami.

    Usługa ta jest odpowiedzią na rosnące zapotrzebowanie na automatyzację w obszarach takich jak web development, DevOps czy hosting, gdzie procesy bywają powtarzalne, ale wymagają podejmowania wielu decyzji.

    Architektura „mózgu i rąk” oraz bezpieczeństwo

    Kluczową koncepcją stojącą za Claude Managed Agents jest tzw. decoupled design, czyli architektura rozproszona. Można ją opisać metaforą oddzielenia „mózgu od rąk”. „Mózg” – czyli model Claude odpowiedzialny za planowanie i rozumowanie – jest odseparowany od „rąk”, czyli środowisk wykonawczych. Dzięki temu agent może dynamicznie delegować fragmenty zadania do różnych, dedykowanych środowisk, nie będąc ograniczonym do jednego kontenera. Otwiera to drogę do bardziej złożonych i równoległych workflow.

    Drugim filarem jest model bezpieczeństwa. Wszelki kod generowany przez agenta uruchamiany jest w izolowanym sandboxie, który nie ma bezpośredniego dostępu do poufnych danych, takich jak klucze API czy dane logowania. Dostęp do zewnętrznych narzędzi i usług odbywa się poprzez dedykowany serwer proxy (prawdopodobnie MCP – Managed Credential Proxy), który zarządza tokenami OAuth przechowywanymi w bezpiecznym sejfie. Takie podejście minimalizuje ryzyko wycieku wrażliwych informacji.

    Umiejętności agentów i praca równoległa

    Aby agent mógł specjalizować się w konkretnych zadaniach, Claude Managed Agents wykorzystuje koncepcję Agent Skills. Są to modułowe rozszerzenia oparte na strukturze plików. Każda umiejętność to katalog zawierający pliki instruktażowe (np. SKILL.md), metadane i skrypty. Są one ładowane do środowiska VM Claude’a na żądanie.

    Taki system ma kilka zalet. Progressive disclosure sprawia, że agent otrzymuje tylko te instrukcje, które są mu w danej chwili potrzebne, co pozwala uniknąć przeładowania okna kontekstowego. Umiejętności można też łączyć, tworząc zaawansowane, złożone workflow. Są one dostępne nie tylko w ramach Managed Agents, ale także w innych produktach Anthropic, takich jak Claude Code czy API.

    Co istotne, platforma wspiera także scenariusze multi-agentowe. Przykładem są Claude Code Agent Teams, gdzie wielu wyspecjalizowanych agentów działa równolegle i komunikuje się ze sobą, aby rozwiązać problem. Jest to kluczowe dla automatyzacji całych potoków DevOps czy skomplikowanych procesów deweloperskich.

    Dla kogo jest to rozwiązanie?

    • Claude Managed Agents skierowane jest przede wszystkim do przedsiębiorstw, które chcą wdrażać długofalową automatyzację bez obciążania własnych zespołów kwestiami infrastrukturalnymi. Rozwiązanie może być szczególnie atrakcyjne dla firm zajmujących się web developmentem, którym zależy na automatyzacji powtarzalnych zadań, testów czy nawet procesów deploymentu. Sprawdza się wszędzie tam, gdzie trzeba nie tylko wygenerować fragment kodu, ale zaplanować i przeprowadzić cały, rozciągnięty w czasie proces.

    Usługa stanowi bezpośrednią konkurencję dla narzędzi takich jak trigger.dev, oferując zintegrowane, hostowane środowisko z naciskiem na bezpieczeństwo od pierwszego dnia. Interfejsy są celowo zaprojektowane jako elastyczne (unopinionated), aby móc łatwo adaptować przyszłe ulepszenia samego modelu Claude.

    Podsumowanie

    Wprowadzenie Claude Managed Agents przez Anthropic to znaczący krok w stronę demokratyzacji zaawansowanej automatyzacji AI. Przenosząc cały ciężar zarządzania infrastrukturą, bezpieczeństwem i skalowaniem na platformę, firma pozwala zespołom skupić się na tym, co najważniejsze: definiowaniu problemów i budowaniu użytecznych agentów. Dzięki architekturze typu decoupled, modularnym umiejętnościom i solidnemu modelowi bezpieczeństwa, usługa ma potencjał, by stać się podstawowym narzędziem dla przedsiębiorstw wchodzących w erę autonomicznej automatyzacji procesów IT.

  • OpenCode v1.3.7: Natywne Wsparcie PowerShell i Lepsza Konfiguracja Pluginów

    Nowa wersja otwartoźródłowego asystenta kodowania OpenCode, oznaczona numerem 1.3.7, przynosi długo wyczekiwane usprawnienia dla deweloperów pracujących w systemie Windows. Wydanie, które ukazało się 30 marca 2026 roku, skupia się na poprawie doświadczeń użytkownika na platformie Microsoftu oraz na dopracowaniu zarządzania konfiguracją, co jest kluczowe dla zespołowej pracy nad projektami.

    PowerShell jako środowisko pierwszej klasy

    Najważniejszą nowością w OpenCode v1.3.7 jest wprowadzenie first-class PowerShell support. Oznacza to, że narzędzie oferuje teraz pełnoprawne, natywne wsparcie dla nowoczesnego środowiska PowerShell, traktując je na równi z tradycyjnym wierszem poleceń (CMD).

    Dla wielu programistów pracujących w ekosystemie Windows PowerShell jest domyślnym i preferowanym terminalem, oferującym większe możliwości automatyzacji i zarządzania systemem niż starsze CMD. Dotychczasowe wersje OpenCode działały w tym środowisku, ale teraz integracja jest głębsza i oficjalnie wspierana. To nie tylko kwestia wygody, ale też zapewnienia stabilności i przewidywalności działania wszystkich funkcji AI coding agenta. Poprawka ta idzie w parze z innym technicznym rozwiązaniem z tego wydania, które eliminuje błąd segmentacji (segmentation fault) związany z ładowaniem sekcji PE w Bun, co również zwiększa stabilność instalacji na Windows.

    Zachowywanie komentarzy w plikach konfiguracyjnych pluginów

    Kolejna, z pozoru drobna, ale niezwykle praktyczna zmiana dotyczy procesu instalacji pluginów. OpenCode v1.3.7 wprowadza mechanizm, który pozwala zachować komentarze JSONC w plikach konfiguracyjnych. JSONC to format JSON z komentarzami, powszechnie używany w plikach konfiguracyjnych wielu nowoczesnych narzędzi.

    Podczas instalacji czy aktualizacji pluginu system konfiguracji często nadpisywał cały plik, usuwając wszystkie ręcznie dodane komentarze i adnotacje. Było to frustrujące, zwłaszcza w zespołach, gdzie skomentowana konfiguracja jest kluczowa dla zrozumienia poszczególnych ustawień przez wszystkich członków grupy. Teraz OpenCode inteligentnie zachowuje te komentarze, utrzymując czytelność i historię zmian w plikach. To realna poprawka dla deweloperów, którzy cenią sobie porządek i dobrą dokumentację wewnątrz kodu projektu.

    Naprawa ustawień projektowych i dopracowanie interfejsu

    Wydanie 1.3.7 naprawia też istotny błąd związany z zarządzaniem konfiguracją na poziomie projektu. Chodziło o zmienną środowiskową OPENCODE_DISABLE_CLAUDE_CODE_PROMPT, która – zdefiniowana w projektowym pliku CLAUDE.md – była ignorowana. Mogło to prowadzić do niespójnego zachowania między różnymi projektami, w zależności od tego, czy programista pracował z ustawieniami globalnymi, czy lokalnymi. Poprawka zapewnia, że ustawienia zdefiniowane w projekcie mają właściwy priorytet.

    Nie zabrakło też usprawnień w samym TUI (Text-based User Interface). Twórcy wprowadzili mniej inwazyjne zachowanie okna wyboru wariantów modelu (variant modal), co przyspiesza i ułatwia pracę. Dodano również nowe kolory dla placeholderów w polach tekstowych, bazujące na aktywnym motywie kolorystycznym, co poprawia spójność wizualną całego interfejsu.

    Dlaczego te zmiany są istotne?

    OpenCode, jako wieloplatformowy AI coding agent dostępny przez terminal, aplikację desktopową lub rozszerzenie IDE, stale ewoluuje, by dostosować się do realiów pracy programistów. Wersja 1.3.7 jest dobrym przykładem tej strategii: nie wprowadza rewolucyjnych funkcji, ale znacząco poprawia komfort pracy (developer experience) w kluczowych obszarach.

    Wsparcie dla PowerShell to ukłon w stronę ogromnej społeczności deweloperów korzystających z Windowsa. Zachowanie komentarzy w konfiguracji to uznanie dla dobrych praktyk inżynierii oprogramowania. Naprawa ustawień projektowych to dbałość o przewidywalność i spójność. Razem składają się one na bardziej dojrzałe i niezawodne narzędzie.

    Kolejne wydania, od wersji 1.3.7 aż do 1.3.7, kontynuowały tę linię, dopracowując wydajność TUI, rozszerzając wsparcie dla dostawców LLM i poprawiając stabilność na Windows. Wersja 1.3.7 stanowiła solidny fundament pod te dalsze ulepszenia, pokazując, że twórcy OpenCode słuchają swojej społeczności i skupiają się na praktycznych, codziennych potrzebach programistów.


    Źródła

  • Kimi Code CLI: Znaczący Update Usprawnia Planowanie, Streaming i Integrację CI/CD

    Kimi Code CLI: Znaczący Update Usprawnia Planowanie, Streaming i Integrację CI/CD

    Narzędzia AI dla programistów ewoluują z asystentów w prawdziwych współpracowników. Kimi Code CLI, otwartoźródłowy agent programistyczny działający w terminalu, otrzymał właśnie pakiet aktualizacji, który znacząco podnosi jego użyteczność w kluczowych obszarach: responsywności interfejsu i integracji z potokami automatyzacji. To nie tylko kosmetyczne poprawki, ale zmiany wpływające na podstawowy workflow.

    Wzmocniony system wtyczek i lepsza kontrola

    Jednym z filarów nowej wersji jest wprowadzenie systemu wtyczek. System wspiera teraz niestandardowe agenty, prompty i instrukcje, co daje programiście większą kontrolę nad wykonywaniem zadań. Dla użytkownika przekłada się to na bardziej przewidywalne i konfigurowalne środowisko pracy.

    Wprowadzono także ulepszenia w wyświetlaniu informacji o statusie. Podczas wywołań narzędzi takich jak Glob, ReadFile czy SearchCode, Kimi wyświetla teraz zwięzłe podsumowania inline zamiast pełnych, długich odpowiedzi. Zbliża to doświadczenie do pracy znanej z IDE, minimalizując tarcie przy przechodzeniu między edytorem a terminalem.

    Lepsza obserwacja procesu i responsywność powłoki

    Praca w samym terminalu stała się bardziej płynna. Wprowadzono statusy aktualizacji, które wyświetlają informacje takie jak liczba tokenów i szczegóły pamięci podręcznej (cache), co pozwala lepiej zarządzać kontekstem.

    Dla użytkowników pracujących intensywnie w shellu tryb powłoki, przełączany za pomocą skrótu Ctrl-X, został zoptymalizowany, a integracja z pluginem do zsh działa stabilniej. Poprawiono również renderowanie składni Markdown, eliminując problemy z tłem na terminalach o kolorystyce innej niż czarna.

    Gotowość na automatyzację i integrację CI/CD

    To prawdopodobnie najbardziej praktyczny aspekt aktualizacji dla zaawansowanych użytkowników. Kimi Code CLI został przygotowany do bezproblemowej integracji z potokami CI/CD i skryptami automatyzacji.

    Kluczowa jest flaga `–yolo`, która włącza tryb nieinteraktywny. W tym trybie Kimi streamuje wyjście bezpośrednio, co pozwala na wpięcie go w potoki uniksowe i łańcuchy narzędzi. Przykładowe użycie: git show | kimi --yolo "summarize in one line". Dodatkowo udoskonalono obsługę błędów, aby sesje nie zawieszały się niespodziewanie w zautomatyzowanych scenariuszach, co jest niezbędne dla niezawodności skryptów.

    Rozszerzono też możliwości systemu umiejętności (skills). Domyślnie agent ładuje umiejętności z katalogów systemowych (jak ~/.kimi/skills/), a system wtyczek wspiera ich dalszą rozbudowę.

    Podsumowanie: Dojrzałe narzędzie do pracy w terminalu

    Najnowsze aktualizacje Kimi Code CLI pokazują wyraźny kierunek rozwoju: w stronę dojrzałego, terminalowego środowiska do współpracy z AI. Nie chodzi już tylko o odpowiadanie na pojedyncze pytania, ale o wspieranie pełnego cyklu rozwoju oprogramowania – od iteracyjnego kodowania po integrację z automatycznymi systemami budowania i wdrażania.

    Wzmocniony system wtyczek daje większą kontrolę, lepsza obserwowalność procesu czyni interakcję bardziej przejrzystą, a ściślejsza integracja CI/CD otwiera drogę do użycia Kimi jako elementu infrastruktury. Dla programistów, którzy cenią sobie szybkość i możliwości skryptowe terminala, Kimi Code CLI po tej aktualizacji staje się jeszcze poważniejszą alternatywą dla zamkniętych rozwiązań, potwierdzając przewagę modelu open source w adaptacji do konkretnych potrzeb workflow.


    Źródła

  • Cline Kanban: Wizualna Kokpituj Dla Wielu Asystentów Kodujących AI

    Cline Kanban: Wizualna Kokpituj Dla Wielu Asystentów Kodujących AI

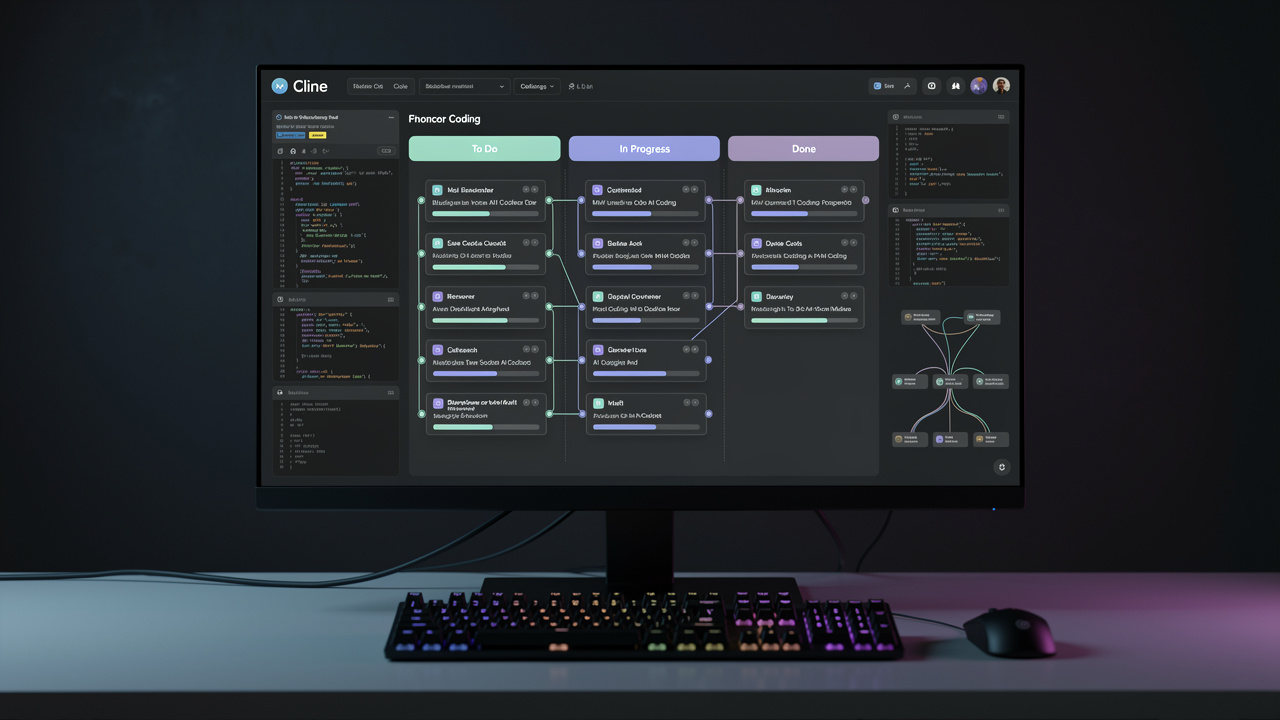
    Problem współczesnego programowania z asystentami AI nie polega już na braku ich mocy, lecz na zarządzaniu chaosem. Gdy uruchamiasz kilku agentów naraz – jeden refaktoryzuje kod, drugi pisze testy, a trzeci tworzy nowy endpoint API – szybko kończysz z dziesiątkami otwartych terminali. Trudno śledzić postępy, wyłapywać blokady lub po prostu zauważyć, które zadanie już się zakończyło. Na to wyzwanie odpowiada Cline – narzędzie, które przenosi pracę agentów z terminala na wizualną tablicę typu kanban.

    Jak działa ta wizualna warstwa orkiestracji?

    Cline to aplikacja dostępna jako rozszerzenie dla VS Code, IntelliJ, PyCharm i WebStorm, która otwiera lokalny serwer w przeglądarce. Nie wymaga konta ani skomplikowanej konfiguracji. Jej kluczową zaletą jest wykorzystanie izolowanych git worktree. Każde zadanie na tablicy otrzymuje własny, efemeryczny worktree i terminal. Dzięki temu wielu agentów może pracować równolegle nad tym samym repozytorium bez ryzyka konfliktów przy mergowaniu.

    Przepływ pracy jest intuicyjny. Z poziomu głównego katalogu Git uruchamiasz tablicę, tworzysz zadania (ręcznie lub prosząc o to asystenta w panelu bocznym), a następnie klikasz „play” na wybranej karcie. Kanban automatycznie tworzy środowisko i rozpoczyna pracę agenta. Na bieżąco monitorujesz komunikaty, wywołania narzędzi i zmiany w kodzie. Po zakończeniu przeglądasz diffy, dodajesz komentarze bezpośrednio w kodzie, a na koniec commitujesz zmiany lub otwierasz pull request, usuwając kartę.

    Kluczowe możliwości: równoległość, zależności i obserwowalność

    Narzędzie oferuje kilka funkcji, które wyróżniają je na tle pracy wyłącznie w terminalu. Przede wszystkim równoległe wykonywanie dziesiątek zadań jest teraz bezpieczne i przejrzyste. Każdy agent działa w swoim piaskownicowym środowisku (sandbox).

    Po drugie, Cline wprowadza łańcuchy zależności między zadaniami. Możesz połączyć karty, wskazując, które zadanie musi się zakończyć, zanim rozpocznie się kolejne. Przekształca to rozproszone zadania w uporządkowany pipeline. Gdy zadanie nadrzędne zostanie ukończone, zadania zależne mogą uruchomić się automatycznie, a wszelkie blokady są natychmiast widoczne na tablicy.

    Co ważne, rozwiązanie to jest agent-agnostyczne. Nie zmusza do korzystania z konkretnego asystenta. Działa z różnymi agentami CLI, wykorzystując ich funkcje eksperymentalne do zwiększenia autonomii. To filozofia znana z samego projektu Cline: chodzi o dostarczanie kodu, a nie o zamykanie użytkownika w jednym ekosystemie.

    Dla kogo jest Cline?

    Tablica jest naturalnym narzędziem dla deweloperów, zespołów DevOps i każdego, kto na co dzień używa wielu asystentów AI w projektach webowych lub związanych ze sztuczną inteligencją. Szczególnie przydatna może być przy rozbijaniu dużych zleceń na mniejsze, równolegle wykonywane zadania.

    Aspekt psychologiczny również ma znaczenie. Tablica kanban odciąża pamięć roboczą programisty. Zamiast pamiętać o stanie wszystkich zadań i cyklicznie przełączać się między terminalami, deweloper zyskuje jeden, klarowny podgląd postępu prac. To nie tyle zastąpienie terminala, co odzyskanie kontroli i skupienia.

    Podsumowanie

    Cline wypełnia istotną lukę w ekosystemie AI-assisted development. Nie jest kolejnym, „lepszym” agentem, lecz warstwą orkiestracji i obserwowalności, której dotąd brakowało. Przenosząc chaos równoległego kodowania z terminali na uporządkowaną, wizualną tablicę, redukuje koszt mentalny przełączania kontekstu. Dla zespołów, które na poważnie traktują współpracę z wieloma asystentami AI, może to być narzędzie znacząco poprawiające komfort codziennej pracy – oferujące coś, co twórcy nazywają „kontrolą lotów” dla agentów kodujących.


    Źródła

  • OpenAI Frontier: Platforma dla AI Agentów Enterprise z Dostępem do Modeli Frontier i Open Source

    OpenAI Frontier: Platforma dla AI Agentów Enterprise z Dostępem do Modeli Frontier i Open Source

    Na początku 2026 roku OpenAI wprowadziło na rynek Frontier – platformę, która ma być odpowiedzią na problemy przedsiębiorstw z wdrażaniem sztucznej inteligencji do rzeczywistych procesów biznesowych. To nie jest kolejny interfejs API do modeli. Frontier ma być pełnoprawnym systemem operacyjnym dla agentów AI w firmach, pozwalającym budować i zarządzać „cyfrowymi współpracownikami”, którzy integrują się z infrastrukturą organizacji, taką jak hurtownie danych, systemy CRM czy wewnętrzne aplikacje.

    Czym jest OpenAI Frontier i dla kogo powstał?

    Głównym celem Frontier jest zamknięcie tzw. luki wdrożeniowej. Chociaż 75% pracowników przedsiębiorstw przyznaje, że AI umożliwia im realizację zadań, których wcześniej nie mogli wykonać, to przejście od eksperymentów do stabilnych, produkcyjnych systemów pozostaje wyzwaniem. Problemem nie jest już moc modeli, ale sposób, w jaki agenci są budowani i uruchamiani w skomplikowanym środowisku korporacyjnym.

    Frontier adresuje te potrzeby, wyposażając agenty w to, czego potrzebują ludzie w pracy: wspólny kontekst biznesowy, onboarding, naukę przez praktykę z informacją zwrotną oraz jasne uprawnienia. Platforma jest skierowana do dużych organizacji, a wśród pierwszych użytkowników są już takie firmy jak HP, Intuit, Oracle, State Farm, Thermo Fisher czy Uber, a także BBVA, Cisco i T-Mobile.

    Kluczowe możliwości platformy

    Platforma Frontier opiera się na kilku filarach, które odróżniają ją od prostych frameworków dla agentów AI.

    • Autonomiczna, wieloagentowa egzekucja to serce platformy. Agenci mogą działać równolegle nad wieloetapowymi zadaniami, przekazywać je sobie nawzajem lub ludziom oraz używać narzędzi do planowania i działania w różnych systemach. Wszystko dostępne jest przez ujednolicone API, co znacząco przyspiesza wdrażanie rozwiązań.

    • Dostęp do modeli wielu dostawców i open source to kolejna ważna cecha. Choć Frontier daje priorytetowy dostęp do modeli OpenAI (w tym modeli klasy frontier, jak GPT-4), to obsługuje też agenty oparte na rozwiązaniach innych dostawców, takich jak Anthropic, Google czy Meta. Otwarta architektura ma zapobiegać uzależnieniu od jednego dostawcy (tzw. vendor lock-in).

    • Bezpieczeństwo i zarządzanie (Governance) to prawdopodobnie największy atut Frontier w środowisku enterprise. Platforma wprowadza korporacyjny system zarządzania tożsamością (IAM), w którym każdy agent otrzymuje unikalną tożsamość z przypisanymi uprawnieniami. Wszystkie działania są rejestrowane w logach audytowych, a platforma oferuje mechanizmy kontroli zgodności (compliance).

    Jak to działa w praktyce?

    Wyobraźmy sobie proces obsługi klienta. Zamiast pojedynczego, odizolowanego chatbota, Frontier pozwala na stworzenie zespołu agentów. Jeden agent łączy się z CRM, by pobrać historię klienta. Drugi równolegle sprawdza dostępność produktu w systemie magazynowym. Trzeci analizuje wcześniejsze zgłoszenia w systemie ticketingowym. Wszyscy dzielą się kontekstem i mogą poprosić agenta-specjalistę od rozliczeń o wyjaśnienie złożonej kwestii finansowej, a na koniec – jeśli wartość transakcji przekroczy określony próg – zwrócić się o zatwierdzenie do pracownika. Cały ten złożony workflow jest koordynowany, monitorowany i zabezpieczony przez platformę.

    OpenAI podaje konkretne przykłady skuteczności: w jednym z dużych koncernów produkcyjnych agenci skrócili czas optymalizacji produkcji z sześciu tygodni do jednego dnia. W globalnej firmie inwestycyjnej odciążyli handlowców, przejmując ponad 90% ich zadań administracyjnych.

    Dostęp i przyszłość platformy

    Obecnie dostęp do Frontier jest ograniczony. Platforma nie posiada publicznego cennika ani modelu samoobsługowego (self-service). OpenAI współpracuje z wczesnymi użytkownikami bezpośrednio przez dział sprzedaży oraz przez program Frontier Partners, który obejmuje wyspecjalizowanych dostawców rozwiązań AI, takich jak Abridge, Harvey i Sierra. Szersze udostępnienie platformy planowane jest w nadchodzących miesiącach.

    Wprowadzenie Frontier przez OpenAI to wyraźny sygnał, że rynek enterprise AI wchodzi w nową fazę. Chodzi już nie tylko o potężniejsze modele, ale o kompleksowe platformy, które potrafią te modele bezpiecznie i skutecznie zintegrować z życiem organizacji. To krok w stronę świata, w którym agenci AI stają się rzeczywistymi, zarządzalnymi współpracownikami, a nie jedynie odizolowanymi narzędziami eksperymentalnymi.


    Źródła

  • BridgeMind: Dom Ruchu Vibe Coding i Wizja Demokracji Tworzenia Oprogramowania

    BridgeMind: Dom Ruchu Vibe Coding i Wizja Demokracji Tworzenia Oprogramowania

    Co by było, gdyby tworzenie oprogramowania polegało głównie na jasnym opisywaniu swoich pomysłów, a maszyny zajmowały się ich techniczną realizacją? To właśnie wizja przyświecająca BridgeMind – platformie i społeczności stojącej za ruchem zwanym vibe coding. Projekt ewoluował z kanału na YouTube w wielokanałowy ruch, który zrzesza już ponad 7 tysięcy członków na Discordzie i dziesiątki tysięcy obserwatorów w mediach społecznościowych.

    Czym jest vibe coding?

    Vibe coding to metodologia tworzenia oprogramowania, w której deweloper opisuje swój zamiar w języku naturalnym, a autonomiczne agenty AI tłumaczą tę intencję na działający kod. To fundamentalna zmiana roli programisty – z osoby piszącej każdą linię kodu staje się on architektem i recenzentem, który skupia się na wizji i strukturze, podczas gdy sztuczna inteligencja zajmuje się implementacją, debugowaniem, a nawet pisaniem testów. Nie chodzi tu o zwykłe używanie ChatGPT do generowania fragmentów kodu, ale o pełny, ustrukturyzowany workflow oparty na agentach.

    Kluczową różnicą w porównaniu z tradycyjnym developmentem jest prędkość iteracji. Gdy wprowadzenie nowej funkcjonalności zajmuje godziny, a nie dni, cały proces twórczy przyspiesza. BridgeMind podkreśla, że vibe coding nie eliminuje potrzeby rozumienia konceptów programistycznych, ale radykalnie obniża barierę wejścia. Klarowna komunikacja staje się tu kluczową umiejętnością.

    Ekosystem BridgeMind: cztery produkty, jeden workflow

    BridgeMind oferuje spójny zestaw narzędzi zaprojektowanych do wspierania tego nowego paradygmatu. Sercem platformy jest BridgeSpace, określane jako „agentic development environment”. Łączy ono wizualną tablicę kanban do zarządzania zadaniami, wielookienne terminale i zaawansowaną orkiestrację agentów AI. Zadania można przeciągać i upuszczać, a agenty uruchamiać bezpośrednio z tablicy, obserwując w czasie rzeczywistym generowany kod nawet w 16 równoległych sesjach terminala.

    • BridgeMCP to serwer Model Context Protocol, działający jako warstwa współdzielonego kontekstu. Łączy on edytory wspierające MCP (takie jak Cursor, Claude Code czy Windsurf) z platformą BridgeMind, dając agentom dostęp do wspólnych zadań i wiedzy o projekcie. BridgeVoice wprowadza kodowanie głosowe, pozwalając na dyktowanie commitów czy dokumentacji. Z kolei BridgeCode to CLI, które zamienia intencje wyrażone w języku naturalnym w terminalu na wieloetapowe zmiany w kodzie.

    Misja demokratyzacji i budowanie przyszłości

    U podstaw tych narzędzi leży głębsza filozofia. Misją BridgeMind jest demokratyzacja tworzenia oprogramowania, tak aby każdy, kto ma pomysł, mógł zbudować produkt klasy produkcyjnej, niezależnie od technicznego zaplecza. Firma opisuje siebie jako „agentic organization”, w której AI są autonomicznymi członkami zespołu, a nie tylko narzędziami. Workflow jest prosty: człowiek wyznacza kierunek, agenty wykonują zadania, a człowiek dopracowuje szczegóły.

    Co ciekawe, BridgeMind wykorzystuje własną metodologię vibe coding do budowania każdego produktu, który wypuszcza na rynek. To nie tylko teoria, ale żywy proof of concept. Rozwój projektów odbywa się publicznie (build in public), co pozwala budować silnie zaangażowaną społeczność.

    Podsumowanie

    BridgeMind to coś więcej niż kolejna platforma deweloperska. To próba zdefiniowania na nowo relacji między człowiekiem a maszyną w procesie tworzenia oprogramowania. Ruch vibe coding może oznaczać istotną zmianę w całej branży, przesuwając punkt ciężkości z pisania kodu na projektowanie systemów i zarządzanie intencją. Choć technologia wciąż ewoluuje, wizja świata, w którym budowanie oprogramowania jest bardziej dostępne i szybsze, jest już dziś wdrażana w życie przez tę rosnącą społeczność.

    Źródła

  • Kimi Code CLI 1.26.0: Większa Autonomia Agenta i Kluczowe Poprawki Stabilności

    Kimi Code CLI 1.26.0: Większa Autonomia Agenta i Kluczowe Poprawki Stabilności

    Wydanie wersji 0.70 Kimi Code CLI przynosi znaczący krok naprzód w rozwoju tego asystenta AI dla programistów. Aktualizacja skupia się na wzmocnieniu agentowości, poprawie stabilności w kluczowych obszarach i zapewnieniu lepszej widoczności działań wykonywanych w tle. To zestaw poprawek, które bezpośrednio przekładają się na płynność codziennej pracy z narzędziem.

    Wzmocniona Agentowość i Automatyzacja Zadań

    Sercem tej aktualizacji są ulepszenia mechanizmów autonomicznego działania. System został wyposażony w funkcję automatycznego uruchamiania agenta po zakończeniu zadań w tle, gdy interfejs pozostaje bezczynny. W praktyce oznacza to, że jeśli zlecisz agentowi długotrwałą operację w tle, a sam wrócisz do pisania kodu lub analizy, agent samodzielnie podejmie kolejny krok po ukończeniu swojej pracy, bez potrzeby ręcznej interwencji. Zapewnia to płynniejsze przejście między zadaniami równoległymi.

    Poza tym wzmocniony został system prompt agenta, aby zdecydowanie częściej korzystał on z dostępnych narzędzi podczas rozwiązywania zadań programistycznych. Domyślnie agent będzie teraz dążył do wykonania akcji za pomocą narzędzi, zamiast zwracać kod jako zwykły tekst. To subtelna, ale ważna zmiana, która ma na celu uczynienie interakcji bardziej sprawczymi i zautomatyzowanymi.

    Widoczność Działań w Tle i Krytyczne Poprawki Stabilności

    Widoczność Działań w Tle i Krytyczne Poprawki Stabilności

    Jednym z praktycznych problemów rozwiązywanych w wersji 0.70 była ograniczona widoczność postępu zadań wykonywanych przez agenta w tle. Teraz wyniki tych zadań są widoczne w czasie rzeczywistym zarówno w przeglądarce zadań (/task), jak i przez narzędzie TaskOutput. Dane są strumieniowo zapisywane do logów w trakcie wykonywania, a nie kopiowane dopiero po zakończeniu operacji. Dzięki temu programiści mogą na bieżąco monitorować postępy długich procesów, takich jak skanowanie dużego repozytorium czy złożony build projektu.

    Jeśli chodzi o stabilność, wprowadzono kilka kluczowych poprawek:

    • Odporność parsowania JSON: Zaimplementowano json.loads(strict=False) we wszystkich ścieżkach parsowania odpowiedzi LLM. Naprawia to błędy, które występowały, gdy argumenty wywołań narzędzi zawierały nieeskejpowane znaki kontrolne, co zapobiega awariom wykonania narzędzia i uszkodzeniu sesji.
    • Obsługa podprocesów: Rozwiązano problem blokowania się podprocesu na interaktywnych promptach (np. przy git push przez HTTPS). Narzędzie Shell zamyka teraz stdin natychmiast i ustawia zmienną środowiskową GIT_TERMINAL_PROMPT=0, dzięki czemu komendy wymagające poświadczeń szybko zwrócą błąd, zamiast blokować proces do czasu timeoutu.
    • Odporność sieciowa: Ulepszono logikę ponawiania prób (retry logic) dla różnych dostawców LLM. System teraz poprawnie przechwytuje wyjątki httpx pojawiające się podczas streamingu z Anthropic oraz mapuje błędy protokołu na błędy połączenia kwalifikujące się do ponowienia, dodając także obsługę odpowiedzi 504.

    Elastyczność Konfiguracji i Inne Usprawnienia

    Aktualizacja wprowadza również zmiany zwiększające elastyczność konfiguracji. Flaga --skills-dir obsługuje teraz wiele katalogów (append zamiast nadpisywania). Programiści mogą składać zestawy umiejętności (skills) z wielu źródeł, nie tracąc przy tym domyślnej lub wcześniej zdefiniowanej konfiguracji.

    Wśród innych poprawek warto wymienić:

    • Oznaczenie systemu pluginów jako beta wraz z aktualizacją dokumentacji.
    • Przekierowanie stderr terminala przed załadowaniem serwerów MCP, co zapobiega zaśmiecaniu terminala logami z podprocesów.
    • Poprawkę formatu wire dla Google GenAI, usuwającą pole id ze struktur FunctionCall/FunctionResponse, które powodowało błędy 400 w API Gemini.
    • Poprawne szacowanie tokenów kontekstu po kompaktowaniu, dzięki czemu wskaźnik użycia kontekstu nie pokazuje już 0%.

    Wydanie Kimi Code CLI 0.70 koncentruje się na solidnych fundamentach. Zamiast dodawać nowe, efektowne funkcje, inżynierowie z Moonshot AI postawili na usunięcie frustrujących błędów oraz zwiększenie niezawodności i samodzielności agenta. Taki kierunek rozwoju świadczy o dojrzałości projektu, która jest kluczowa dla programistów włączających takie narzędzia do swojej codziennej pracy produkcyjnej.


    Źródła

  • Kimi Code CLI 1.25.0: Plugin System i Delegacja Subagentów Zmieniają Reguły Gry

    Kimi Code CLI 1.25.0: Plugin System i Delegacja Subagentów Zmieniają Reguły Gry

    Wydanie Kimi Code CLI w wersji 1.25.0 nie jest zwykłą aktualizacją. To zasadnicza ewolucja, która z autonomicznego asystenta kodowania czyni platformę rozszerzalną i zdolną do zarządzania złożonymi, równoległymi procesami. Dwie flagowe funkcje – system pluginów oraz ujednolicony mechanizm delegowania zadań do subagentów – otwierają przed deweloperami nowe możliwości automatyzacji i integracji.

    Fundament: System pluginów z wstrzykiwaniem poświadczeń

    Najważniejszą nowością jest wprowadzenie kompletnego systemu pluginów, działającego w oparciu o koncepcję Skills (Umiejętności) i Tools (Narzędzia). Deweloperzy mogą teraz pakować własne funkcjonalności jako pluginy z plikiem plugin.json i instalować je bezpośrednio z repozytoriów Git.

    Architektura została zaprojektowana z myślą o elastyczności. Obsługuje repozytoria wielopluginowe – można podać URL Git z subścieżką, aby zainstalować konkretny plugin z monorepo. Jeśli w katalogu głównym repozytorium nie ma pliku plugin.json, CLI automatycznie wyświetli listę dostępnych pluginów w podkatalogach.

    Kluczowym ułatwieniem przy integracji z zewnętrznymi API jest ujednolicone wstrzykiwanie poświadczeń. Plugin w swojej konfiguracji może zadeklarować pola inject, a Kimi Code CLI automatycznie dostarczy mu api_key oraz base_url aktywnego dostawcy LLM. Mechanizm działa transparentnie zarówno z tokenami zarządzanymi przez OAuth, jak i statycznymi kluczami API, eliminując konieczność ręcznego konfigurowania zmiennych środowiskowych dla każdej integracji.

    Delegowanie zadań: Subagenci i ujednolicone zatwierdzanie

    Drugim filarem aktualizacji jest ujednolicony mechanizm delegowania zadań do subagentów. Wprowadzono zmiany architektoniczne, które koordynują ich uruchamianie, zatwierdzanie i śledzenie.

    Wersja 1.25.0 wprowadza ujednolicony runtime zatwierdzania, który koordynuje żądania zarówno od narzędzi działających na pierwszym planie, jak i od subagentów pracujących w tle. Wszystkie akcje trafiają do jednego, interaktywnego panelu zatwierdzania, co daje deweloperowi pełną kontrolę i wgląd w to, co ma zostać wykonane.

    Widoczność i kontrola w interfejsie webowym

    Aktualizacja Web UI zapewnia lepszą widoczność aktywności subagentów. Deweloper może na żywo śledzić postęp delegowanych zadań, a interfejs synchronizuje status wykonania narzędzi przy anulowaniu i zatwierdzaniu, dbając o spójność stanu.

    Dodano także wyświetlanie gałęzi i statusu Git w pasku narzędzi, z wykorzystaniem cachingu dla poprawy wydajności. Drobne, ale znaczące usprawnienia obejmują lepsze proporcje i wyrównanie przełączników (switch toggle) oraz renderowanie formuł matematycznych inline w interakcjach Web UI.

    Perspektywy: Od narzędzia do platformy

    Wprowadzenie pluginów i zaawansowanej delegacji zadań zmienia pozycjonowanie Kimi Code CLI. Przestaje być ono jedynie autonomicznym agentem do zadań inżynierskich, a staje się platformą do budowania złożonych automatyzacji rozwoju oprogramowania. Możliwość rozszerzania o własne narzędzia, połączona z solidnym zarządzaniem poświadczeniami i nadzorem (governance) przez system zatwierdzania, otwiera drogę do zastosowań w zaawansowanych pipeline'ach CI/CD oraz złożonych środowiskach deweloperskich.

    Wydanie 1.25.0, opublikowane 23 marca 2026 roku, to milowy krok, który nie tylko dodaje nowe funkcje, ale zmienia samą naturę Kimi Code CLI – z odizolowanego asystenta w centrum dowodzenia dla rozszerzalnej, wieloagentowej automatyzacji kodu.


    Źródła

  • OpenCode Wchodzi Na Wyższy Poziom: Natywna Integracja z GitLab i Rewolucja w Przeglądaniu Kodu

    OpenCode Wchodzi Na Wyższy Poziom: Natywna Integracja z GitLab i Rewolucja w Przeglądaniu Kodu

    Wydanie OpenCode w wersji 1.3.0 to nie tylko zwykła aktualizacja. To milowy krok dla platformy, która z narzędzia wspomagającego programistów przeradza się w pełnoprawne, zintegrowane środowisko deweloperskie. Kluczowymi filarami tej odsłony są głęboka integracja z ekosystemem GitLab oraz mechanizmy, które mają na stałe zmienić sposób, w jaki zespoły wykonują code review i zarządzają zmianami w kodzie.

    GitLab Agent Platform: Niespotykana integracja

    Największą nowością jest pełne, natywne wsparcie dla GitLab Agent Platform. To nie jest po prostu kolejny dodany dostawca. OpenCode potrafi teraz automatycznie wykrywać workflowy z instancji GitLab, pozwalając im na korzystanie z lokalnych narzędzi OpenCode – takich jak odczyt/zapis plików czy komendy shell – poprzez połączenie WebSocket. W praktyce oznacza to, że zespoły wykorzystujące GitLab mogą wdrożyć zaawansowane przepływy pracy oparte na AI bezpośrednio w swoim znanym środowisku.

    Integracja działa na kilku poziomach. Użytkownicy mogą połączyć swoje konta GitLab za pomocą OAuth lub Personal Access Token. Dzięki temu zyskują dostęp do zarządzania repozytoriami, przeglądania merge requestów, śledzenia issue i monitorowania pipeline'ów – wszystko z poziomu interfejsu OpenCode. Co ważne, platforma integruje się też z GitLab Duo, oferując AI chat wyposażony w natywne wywoływanie narzędzi (tool calling).

    Przeglądanie sesji oparte na Git: Koniec z niepotrzebnymi commitami

    Drugą rewolucją jest wprowadzenie Git-Backed Session Review. Funkcja ta rozwiązuje odwieczny problem: jak wygodnie przeglądać zmiany, które nie zostały jeszcze scommitowane? Teraz użytkownicy mogą przeglądać niezapisane zmiany oraz różnice między gałęziami bezpośrednio w OpenCode.

    Zmiany w Git stały się domyślnym źródłem przeglądu, a drzewo plików w wersji desktopowej aplikacji pozostaje zsynchronizowane z wybranym źródłem. To ogromne ułatwienie w codziennej pracy, pozwalające na szybką inspekcję i dyskusję nad kodem przed jego ostatecznym zatwierdzeniem. Eliminuje to potrzebę tworzenia tymczasowych commitów wyłącznie w celu ich przejrzenia.

    Rozszerzone wsparcie platformowe i uwierzytelnianie

    Wersja 1.3.0 znacząco poszerza zakres środowisk, w których można uruchomić OpenCode. Oprócz dotychczasowego wsparcia dla Bun, platforma zyskała pełne wsparcie dla Node.js. Dostępny jest dedykowany punkt wejścia oraz skrypt budujący, który integruje serwer z migracjami bazy danych. To strategiczny ruch, otwierający platformę na szersze grono deweloperów.

    Równie istotne jest wprowadzenie wieloetapowych przepływów uwierzytelniania (Multistep Authentication). Obsługa OAuth i SAML sprawia, że OpenCode może teraz bezproblemowo działać w środowiskach korporacyjnych, w których takie mechanizmy są standardem. Przykładowo, integracja z GitHub Copilot dla wdrożeń Enterprise działa teraz w pełni poprawnie.

    Dopracowanie szczegółów i stabilność

    Poza flagowymi funkcjami wydanie przynosi dziesiątki ulepszeń w zakresie ergonomii i stabilności. W aplikacji desktopowej pojawiła się interaktywna procedura aktualizacji – większe uaktualnienia wyświetlają teraz okno dialogowe z potwierdzeniem, pozwalając użytkownikowi zapoznać się z release notes przed instalacją. Istnieje także możliwość pominięcia konkretnych wersji.

    Usprawniono nawigację między projektami za pomocą skrótów klawiaturowych (Cmd+Option+strzałki), poprawiono zarządzanie stanami ładowania oraz stabilność przełączania się między workspace'ami. W terminalu naprawiono problem z wielokrotnym wysyłaniem promptów przy szybkim wciskaniu Enter oraz przywrócono poprawne działanie operacji wklejania, która teraz zachowuje surowe dane binarne.

    Co to wszystko oznacza dla deweloperów?

    OpenCode v1.3.0 jasno wyznacza kierunek rozwoju platformy. To już nie tylko zaawansowany klient dla modeli językowych, ale coraz bardziej kompletne narzędzie, które chce stać się centralnym punktem pracy programisty, łącząc moc AI z praktycznymi narzędziami do zarządzania kodem i współpracy.

    Integracja z GitLab Agent Platform stawia OpenCode w pozycji bezpośredniego partnera dla istniejących ekosystemów DevOps. Funkcje takie jak git-backed review bezpośrednio odpowiadają na realne problemy w procesach deweloperskich. Rozszerzenie o Node.js i zaawansowane uwierzytelnianie otwiera natomiast drzwi do większych, bardziej restrykcyjnych środowisk korporacyjnych.

    Wydanie to stanowi solidny fundament pod dalszy rozwój, sugerując, że przyszłość OpenCode leży w roli inteligentnego łącznika spajającego różne elementy współczesnego stosu technologicznego.


    Źródła