Kategoria: AI

  • Cursor Start: nowy plan dla programistów w Indiach za 649 rupii miesięcznie

    Cursor Start: nowy plan dla programistów w Indiach za 649 rupii miesięcznie

    28 lipca 2026 roku Cursor wprowadził Cursor Start – nowy abonament skierowany do programistów w Indiach. Kosztował ₹649 miesięcznie (wszystkie podatki wliczone) i oferował funkcje kodowania z dostępem do modeli Grok 4.5 oraz Composer. To pierwsza oferta Cursora, która łączyła niską cenę, lokalną walutę i płatności przez UPI z zaawansowanymi możliwościami agentowymi.

    Co wyróżnia Cursor Start – kluczowe fakty

    • Cena ₹649/miesiąc z podatkami – w momencie premiery równowartość około 7 dolarów przy kursie wymiany z lipca 2026, podczas gdy standardowy plan Pro kosztuje 20 dolarów.
    • Płatności w rupiach przez UPI, karty kredytowe i debetowe – bez przewalutowań i blokad na zagranicznych transakcjach.
    • Dostęp do Grok 4.5 i Composer – najpotężniejszego i najbardziej ekonomicznego modelu Cursora w momencie premiery.
    • Agentowe workflow – agenci chmurowi, sterowanie z telefonu, rozszerzenia przez pluginy i serwery MCP.
    • Wyłącznie Indie – subskrypcja wymagała weryfikacji indyjskim numerem telefonu i była dostępna tylko przy przejściu z planu darmowego.

    Co dokładnie dostajesz za 649 rupii

    Cursor Start to nie kolejny plan z autouzupełnianiem kodu. W przeciwieństwie do darmowego Hobby, tutaj dostajesz znacznie większy miesięczny limit użycia modeli i przede wszystkim – agentów, którzy działają półautonomicznie.

    Agenci chmurowi mogą kontynuować pracę, nawet gdy zamkniesz laptopa. Analizują repozytorium, wprowadzają zmiany i wysyłają je do repozytorium, podczas gdy ty jesteś offline. Możesz monitorować ich postępy z poziomu aplikacji Cursor na iOS – sprawdzić, co robi agent, wysłać mu dodatkową instrukcję albo zatwierdzić zmiany prosto z telefonu.

    Plan obsługuje trzy tryby pracy: Agent (długie, autonomiczne zadania), Plan (badanie codebase'u i planowanie zmian) oraz Ask (szybkie pytania i analiza). Do tego dochodzą pluginy, serwery MCP (Model Context Protocol), hooki i umiejętności – wszystko po to, żeby rozszerzyć Cursora o integracje z zewnętrznymi narzędziami. Dla kogoś, kto pracuje w web devie czy DevOps, to możliwość łączenia Cursora z pipeline'ami CI/CD, narzędziami do monitoringu czy systemami do zarządzania projektami.

    Jest jednak pewien haczyk – Start nie daje pełnej swobody. Modele Grok działają na stałym, średnim poziomie wysiłku, bez opcji Fast mode. Brak też dostępu do Bugbota, Auto, Automations, SDK Cursora, puli „Other Models” oraz użycia na żądanie. Jeśli potrzebujesz tych funkcji – musisz celować w Pro.

    Dlaczego Indie, dlaczego teraz
    Dlaczego Indie, dlaczego teraz

    Decyzja Cursora jest interesująca nie tylko ze względu na cenę. To przemyślany ruch w stronę dużego rynku programistów, który do tej pory musiał płacić w dolarach, często z problemami z akceptacją kart zagranicznych i nieprzewidywalnymi przewalutowaniami.

    Rozliczenia przez UPI (Unified Payments Interface) to odpowiedź na lokalne potrzeby – to najpopularniejszy system płatności cyfrowych w Indiach, obsługujący miliardy transakcji miesięcznie. Automatyczne comiesięczne polecenie zapłaty przez UPI sprawia, że subskrypcja odnawia się bez dodatkowych kliknięć.

    Warto też spojrzeć na liczby: 649 rupii to w przybliżeniu jedna trzecia ceny amerykańskiego Pro przy kursie wymiany z dnia premiery – należy jednak pamiętać, że Pro jest wyceniany w USD, a rzeczywisty stosunek cen zależy od bieżącego kursu rupii. Dla indyjskiego freelancera czy studenta, który wcześniej korzystał z darmowej wersji albo w ogóle omijał Cursora, to zupełnie nowa kalkulacja. Agentowe funkcje – cloud agents, praca asynchroniczna, mobilne sterowanie – stają się dostępne bez obciążenia budżetowego.

    Szerszy kontekst i przyszłość

    Cursor Start został później oznaczony jako plan legacy – od 31 października 2026 roku nie jest dostępny dla nowych klientów, ale dotychczasowi subskrybenci zachowują go, dopóki nie zmienią planu lub nie anulują subskrypcji. Nie zmienia to jednak znaczenia samego konceptu. Lokalizacja cenowa połączona z płatnościami w lokalnej walucie, wsparciem dla UPI i dostępem do zaawansowanych modeli to sygnał, że Cursor myśli o rynkach poza USA na poważnie.

    W momencie premiery Start był jedynym abonamentem Cursora tak głęboko dostosowanym do jednego rynku. Jeśli ten model się sprawdzi, podobne regionalne plany mogą trafić do innych krajów, gdzie bariera cenowa blokuje adopcję narzędzi agentowych. Obecnie porównywalnym planem dla nowych użytkowników jest Cursor Start w ramach The X Subscription, a Start pozostaje aktywny wyłącznie dla istniejących subskrybentów.

    Dla indyjskiego ekosystemu programistycznego to także zmiana jakościowa. Niższy próg wejścia do agentowego developmentu oznacza więcej eksperymentów z AI w codziennym kodowaniu, szybsze wdrażanie praktyk codingowych i większą autonomię w pracy nad projektami webowymi czy DevOpsowymi.
    Źródła

  • OpenAI Codex 0.145.0 – stabilne multi-agenty, import z Cursora i audio w terminalu

    OpenAI Codex 0.145.0 – stabilne multi-agenty, import z Cursora i audio w terminalu

    OpenAI wydało 21 lipca 2026 roku wersję 0.145.0 swojego narzędzia CLI OpenAI Codex, wprowadzając stabilizację trybu Multi-Agent V2, możliwość importowania ustawień z konkurencyjnych środowisk Cursor i Claude Code oraz eksperymentalną obsługę komend głosowych. Ta aktualizacja, choć na pierwszy rzut oka może wydawać się zbiorem mniejszych poprawek, w rzeczywistości zmienia sposób pracy z agentami AI przy dłuższych projektach programistycznych.

    Co nowego w 0.145.0 – kluczowe zmiany

    • Multi-Agent V2 wychodzi z fazy eksperymentalnej – można konfigurować modele pod-agentów, poziomy rozumowania i limity równoległości.
    • Import z Cursor i Claude Code przenosi nie tylko preferencje, ale też serwery MCP, pluginy, sesje i pamięć projektową.
    • Amazon Bedrock dostępny jako eksperymentalne źródło modeli z własnymi endpointami i autoryzacją.
    • Audio – OpenAI Codex 0.145.0 przyjmuje pliki dźwiękowe i zwraca odpowiedzi głosowe, pojawia się też streaming w czasie rzeczywistym V3.
    • Poprawki bezpieczeństwa na Windowsie obejmują sandbox natywnego serwera wykonawczego i wymuszenie proxy sieciowego.

    Koniec z pojedynczym agentem – Multi-Agent V2 na stabilnym gruncie

    Od momentu udostępnienia trybu Multi-Agent w wersji testowej było jasne, że OpenAI planuje rozwój OpenAI Codex 0.145.0 jako narzędzia do bardziej zaawansowanego programowania. Wersja 0.145.0 kończy ten etap – teraz można dzielić zadania między wyspecjalizowane pod-agenty, z których każdy działa na oddzielnym wątku.

    W praktyce oznacza to, że jeden agent przeszukuje repozytorium, drugi pisze testy jednostkowe, a trzeci analizuje dokumentację API. Konfiguracja odbywa się przez wybór modelu dla każdego agenta, poziomu rozumowania i przypisanych ról. Nawigacja między agentami została usprawniona, a informacje o rolach są teraz przywracane między sesjami, co eliminuje konieczność ponownego definiowania wszystkiego.

    Dodatkowo, wątki agenta-nadrzędnego są tylko do odczytu w interfejsie terminala, co zapobiega przypadkowemu nadpisaniu pracy pod-agenta działającego w tle. Choć to może wydawać się drobiazgiem, przy kilku równoległych wątkach łatwo o błąd.

    Migracja bez bólu – /import przenosi konfigurację z Cursora i Claude Code

    Zmiana narzędzia do programowania asystowanego przez AI może być uciążliwa. Odtwarzanie ustawień, podłączanie pluginów i konfigurowanie serwerów MCP to czasochłonny proces. OpenAI wprowadziło komendę /import w wersji 0.145.0, która została znacznie rozbudowana.

    Teraz można przenieść nie tylko podstawowe preferencje z Cursor i Claude Code, ale także pełną konfigurację MCP, pluginy, historię sesji, własne komendy i pamięć przypisaną do projektu. Dla zespołów testujących OpenAI Codex 0.145.0 równolegle z innymi narzędziami lub planujących migrację, to oszczędność czasu.

    Eksperymentalnie, ale ciekawie – Bedrock, audio i historia

    Nie wszystkie nowości w tym wydaniu są gotowe do produkcji. Amazon Bedrock pojawia się jako opcja eksperymentalna – można podłączyć własne endpointy, skonfigurować autoryzację i korzystać z modeli dostępnych przez AWS. Domyślnym modelem Bedrock w tej integracji jest GPT-5.6 Sol. Przed wdrożeniem warto sprawdzić dostępność modeli, limity i zgodność endpointów.

    Obsługa audio to kolejny eksperyment. OpenAI Codex 0.145.0 przyjmuje pliki w popularnych formatach lokalnych, potrafi zwrócić odpowiedź głosową i obsługuje streaming V3 w czasie rzeczywistym. Na razie nie podano limitów wielkości plików ani docelowych opóźnień – funkcja ta wydaje się bardziej zabawą niż narzędziem do pracy, ale wskazuje na kierunek rozwoju interakcji z agentami.

    Historia konwersacji również zyskuje na funkcjonalności. Eksperymentalne stronicowanie z paginacją, wyszukiwaniem, zapisanymi nazwami wątków i pamięcią ma rozwiązać problem długich sesji, gdzie przewijanie setek linijek logów było czasochłonne.

    Pod maską – Windows, terminal i niezawodność

    Wersja 0.145.0 wprowadza również poprawki, które docenią głównie zespoły DevOps i użytkownicy Windowsa. Sandbox natywnego serwera wykonawczego został wzmocniony, wymuszenie proxy sieciowego działa teraz poprawnie, a komendy rm z flagą wymuszenia przechodzą dodatkową weryfikację.

    W terminalu poprawiono renderowanie Markdowna – dłuższe odpowiedzi wyświetlają się teraz płynniej, bez irytującego przycinania. Dodatkowo wprowadzono poprawki dotyczące edycji promptów, timeoutów przy starcie MCP i odświeżania konfiguracji MCP.

    Co to znaczy dla web developerów i zespołów DevOps

    Wydanie 0.145.0 to solidny krok naprzód. Multi-Agent V2 i rozbudowany import sprawiają, że OpenAI Codex 0.145.0 staje się narzędziem do poważnej, długotrwałej pracy nad repozytoriami. Dodanie Bedrocka dla organizacji korzystających z ekosystemu AWS oraz poprawki bezpieczeństwa dla Windowsa sprawiają, że to narzędzie może być rozważane jako codzienny element pracy w zespole deweloperskim.


    Źródła

  • Cursor wkracza na iOS – agentami AI pokierujesz z telefonu

    Cursor wkracza na iOS – agentami AI pokierujesz z telefonu

    Cursor udostępnił publiczną betę natywnej aplikacji na iOS, która pozwala uruchamiać i nadzorować agentów AI bezpośrednio z iPhone’a lub iPada. Premiera miała miejsce 29 czerwca 2026 roku. Programiści mogą teraz zlecać zadania, przeglądać wyniki pracy i scalać pull requesty bez potrzeby korzystania z komputera – wystarczy telefon.

    Co nowego w Cursor for iOS

    • Publiczna beta aplikacji mobilnej rozpoczęła się 29 czerwca 2026 roku i umożliwia korzystanie z funkcji Cursor i agentów na wszystkich płatnych planach.
    • Agenci w chmurze działają w izolowanych maszynach wirtualnych z pełnym środowiskiem deweloperskim. Kontynuują pracę nawet po rozłączeniu telefonu.
    • Remote Control pozwala na sterowanie agentem działającym na komputerze użytkownika – pętla kontrolna przenosi się do chmury, ale narzędzia pozostają na lokalnej maszynie.
    • Live Activities pokazują status agentów na ekranie blokady i Dynamic Island. Aplikacja może śledzić do ośmiu agentów jednocześnie.
    • Przeglądanie artefaktów i scalanie PR-ów – z poziomu aplikacji można obejrzeć zrzuty ekranu, logi i różnice w kodzie, a następnie scalić pull request.

    Agenci, którzy nie czekają przy biurku

    Do tej pory workflow z Cursor opierał się głównie na desktopowym IDE. Użytkownicy musieli siedzieć przed monitorem, wydawać polecenia i czekać na efekty. Teraz to się zmienia.

    Aplikacja mobilna umożliwia wybór repozytorium, modelu AI oraz opisanie zadania – również głosowo. Agent startuje i działa asynchronicznie. Nie trzeba trzymać telefonu w ręku ani zostawiać komputera włączonego (chyba że korzystasz z Remote Control). Gdy agent zakończy turę, potrzebuje decyzji lub jest gotowy do przeglądu – użytkownik otrzymuje powiadomienie push.

    W praktyce wygląda to tak: dostajesz alert o błędzie podczas lunchu. Otwierasz Cursor na telefonie, zlecasz agentowi reprodukcję problemu i przygotowanie poprawki. Zanim wrócisz do domu, pull request czeka na scalenie.

    Remote Control, czyli agent na smyczy

    Nie każdy projekt można przenieść do chmury. Niektóre repozytoria wymagają lokalnych zależności, specyficznych narzędzi lub dostępu do firmowej sieci. Tu wchodzi Remote Control.

    Funkcja ta pozwala przejąć kontrolę nad agentem działającym na twoim komputerze. Pętla decyzyjna agenta przenosi się do chmury, ale wszystkie operacje – odczyt plików, uruchamianie testów, praca z terminalem – wciąż wykonują się lokalnie. Komputer musi być włączony, nieuśpiony i mieć połączenie z internetem.

    Remote Control wymaga Cursor w wersji 3.9.8 lub nowszej na desktopie. Funkcję trzeba włączyć w ustawieniach Agents w oknie Agents; na planach Teams i Enterprise administrator musi dodatkowo włączyć ją w panelu Cursor.

    Mobilny przepływ pracy – nie tylko powiadomienia

    Mobilny przepływ pracy – nie tylko powiadomienia

    Twórcy Cursor zaznaczają, że aplikacja nie zastępuje pełnego środowiska deweloperskiego. To raczej centrum dowodzenia. Możesz przeglądać wygenerowane demo, zrzuty ekranu, logi i różnice w kodzie. Jeśli coś wymaga poprawki – zostawiasz agentowi dodatkowe instrukcje.

    Aplikacja wspiera wizualne prompty i demonstracje – można pokazać agentowi zrzut ekranu i opisać kontekst, co ułatwia precyzyjne poprawki, szczególnie przy zadaniach związanych z UI.

    Jest też możliwość przenoszenia pracy między środowiskami. Lokalny plan lub aktywną sesję można wysłać do chmury, gdy odchodzisz od komputera. Po powrocie ściągasz sesję z powrotem na desktop, testujesz zmiany lokalnie i dopiero wtedy scalasz.

    Co to oznacza dla AI i vibe codingu

    Co to oznacza dla AI i vibe codingu

    Wydanie mobilnego Cursora wpisuje się w szerszy trend: agenci AI coraz częściej wykonują wieloetapowe zadania programistyczne asynchronicznie. Rolą developera staje się formułowanie zadań, przeglądanie wyników i akceptacja zmian. Telefon staje się interfejsem kontrolnym – lekki i zawsze pod ręką.

    Dla web developerów i zespołów DevOps szczególnie istotne są trzy rzeczy: możliwość zlecania zadań na podstawie repozytorium, automatyczne testowanie w środowisku chmurowym oraz mobilny podgląd artefaktów i pull requestów. Nie trzeba już wracać do stacji roboczej, aby sprawdzić, czy agent sobie poradził.

    Ograniczenia i plany

    Aplikacja jest w fazie publicznej bety. Cloud agents wymagają planu Premium, Super, Ultra, Teams, Enterprise lub starszych płatnych planów (Start, Pro, Pro+, Ultra) z dostępem do Cloud Agents. Remote Control jest dostępny na wszystkich płatnych planach, ale wciąż oznaczony jako beta w dokumentacji.

    Live Activities trzeba włączyć w ustawieniach iOS – bez tego nie zobaczysz postępów na ekranie blokady. Można śledzić maksymalnie osiem agentów naraz.

    Cursor zapowiada również dalsze kierunki rozwoju: czaty bez przypisanego repozytorium (dla zadań niewymagających kontekstu kodu) oraz głębszą integrację z MCP, na przykład do odpytywania logów Datadoga czy podsumowywania aktywności na Slacku. Aplikacja jest dostępna w App Store – na start z 75% zniżki na uruchomienia modelu Cursor wkracza na iOS, obowiązującej do 5 lipca 2026 roku.


    Źródła

  • Qwen Code v0.19.12: agent lepiej słucha poleceń, a shell zyskuje izolowane worktree

    Qwen Code v0.19.12: agent lepiej słucha poleceń, a shell zyskuje izolowane worktree

    Qwen Code doczekał się wersji v0.19.12, która jest jedną z trzech stabilnych aktualizacji wydanych równocześnie. W sumie scalono ponad 220 pull requestów, a aktualizacja nie wprowadza zmian łamiących kompatybilność. Najwięcej nowości można zauważyć w powłoce webowej oraz w sposobie, w jaki agent deleguje zadania między modelami.

    Co przynosi wydanie — kluczowe zmiany

    • Web Shell zyskał strony do zarządzania umiejętnościami, integrację ze statusem gita oraz możliwość eksportu zarchiwizowanych sesji.
    • Agent zyskał kontrolę delegacji według modelu, przekierowanie multimodalne całej tury oraz możliwość sterowania w trakcie odpowiedzi.
    • web_fetch przeszedł gruntowną przebudowę, poprawiając wierność treści i bezpieczeństwo.
    • Stabilność poprawiono w obszarach takich jak uprawnienia MCP, obsługa tool-calli, cykl życia pod-agentów oraz zarządzanie pamięcią.
    • Izolowane worktree umożliwiają równoległe zadania w tym samym repozytorium bez wzajemnych konfliktów.

    Web Shell: umiejętności, git i historia sesji na wyciągnięcie ręki

    Nowe strony zarządzania umiejętnościami pozwalają szybko sprawdzić dostępne workflow oraz ich źródła. Umiejętności można ładować z poziomu projektu, użytkownika lub rozszerzeń, przy czym te projektowe mają najwyższy priorytet. To ułatwienie, gdy pracuje się z wieloma kontekstami jednocześnie.

    Integracja z gitem również została ulepszona. W interfejsie pojawił się chip pokazujący status repozytorium oraz wizualny diff drzewa roboczego. Umożliwia to przeglądanie zmienionych plików bez opuszczania shella. Dodatkowo poprawiono nawigację po historii sesji, wprowadzając eksport archiwalnych sesji, co jest przydatne przy dokumentowaniu dłuższych zadań.

    Wersja wprowadza także stronę celów workspace, dedykowane miejsce do śledzenia zamierzonych rezultatów projektu obok samego kodowania. To praktyczny dodatek dla zespołów, które chcą mieć kontekst zadania w jednym widoku.

    Agent: delegacja z głową i sterowanie w locie

    Zachowanie pod-agentów zostało zauważalnie poprawione. Wprowadzono limity współbieżności dla konkretnych modeli, co zapobiega nadmiernemu obciążeniu jednego modelu równoległymi zadaniami. Jest to istotne, gdy używa się modeli o różnej latencji i kosztach.

    Przekierowanie multimodalne całej tury to kolejna nowość. Gdy prompt zawiera obraz, cała tura może być przekazywana do modelu obsługującego multimodalność, co zmniejsza ryzyko utraty kontekstu wizualnego między etapami.

    Najbardziej praktyczna zmiana dotyczy jednak sterowania w tej samej turze. W trakcie generowania odpowiedzi można nacisnąć Enter, aby przekazać instrukcję przy najbliższej granicy próbkowania. Ctrl+Q odkłada ją do następnej tury. Działa to także podczas wykonywania narzędzi, co pozwala na korektę agenta bez czekania na zakończenie długiego polecenia.

    web_fetch: nowa jakość wydobywania treści

    Przebudowa narzędzia web_fetch objęła zarówno wierność treści, jak i bezpieczeństwo. Nowy workflow przyjmuje URL oraz prompt opisujący, co należy wyodrębnić, prosi o potwierdzenie przed pobraniem, a następnie przetwarza materiał szybkim, lekkim modelem.

    Dla prac dokumentacyjnych i web developmentu to ważna zmiana — narzędzie lepiej zachowuje użyteczną zawartość strony źródłowej, stosując precyzyjny prompt ekstrakcji. Mniej niepotrzebnych informacji, więcej konkretów.

    Stabilność i izolacja zadań

    Wydanie poprawiło dziesiątki błędów, obejmujących uprawnienia MCP, obsługę tool-calli, zarządzanie pamięcią oraz renderowanie w CLI. Zabezpieczenia workspace zostały wzmocnione, co ogranicza ryzyko przypadkowego nadpisania plików przez nieuprawnione procesy.

    Największą nowością w kontekście pracy równoległej są izolowane worktree. Każda sesja Web Shell może działać na osobnym drzewie roboczym gita. Edycja plików, stage'owanie zmian i przełączanie branchy w jednym zadaniu nie koliduje z innymi, nawet jeśli wszystkie operują na tym samym repozytorium. Jak zauważyli twórcy, zadania równoległe „nigdy sobie nie przeszkadzają”.

    Dlaczego to ma znaczenie

    Dla zespołów webowych oraz tych, którzy praktykują vibe coding, wersja v0.19.12 eliminuje tarcia w trzech obszarach. Po pierwsze, repozytorium staje się bezpieczniejszym miejscem dla wielu agentów. Po drugie, możliwość sterowania w trakcie tury daje bezpośredni mechanizm zatrzymania agenta, zanim popełni błędy. Po trzecie, odświeżony web_fetch ułatwia pracę z dokumentacją online.

    Całość nie opiera się na jednej spektakularnej funkcji, lecz na zestawie przemyślanych poprawek, które razem wpływają na codzienną pracę. Agent trudniej wymyka się spod kontroli, shell lepiej pokazuje stan projektu, a narzędzia webowe nie gubią istotnych treści.


    Źródła

  • Claude Code 2.1.212: nowe komendy /fork i /subtask porządkują pracę równoległą

    Claude Code 2.1.212: nowe komendy /fork i /subtask porządkują pracę równoległą

    Anthropic wprowadziło 17 lipca 2026 roku wersję Claude Code 2.1.212, która rozdziela dotychczasowe działanie komendy /fork na dwa odrębne narzędzia. Teraz /fork tworzy niezależną sesję w tle, a nowa komenda /subtask uruchamia podagenta, który po wykonaniu zadania zwraca wynik do głównej konwersacji. Wprowadzone zostały również limity bezpieczeństwa oraz poprawki stabilności.

    Kluczowe zmiany w wydaniu

    • Komenda /fork w wersji 2.1.212 tworzy osobną sesję w tle, kopiując bieżącą konwersację, podczas gdy oryginalna sesja działa dalej niezależnie.
    • Nowa komenda /subtask deleguje konkretne zadanie podagentowi, który dziedziczy pełną historię rozmowy i zwraca rezultat po zakończeniu pracy.
    • Limit 200 wywołań WebSearch na sesję chroni przed zapętleniem wyszukiwań, a wartość ta jest konfigurowalna przez zmienną środowiskową.
    • Limit 200 spawnów podagentów zapobiega niekontrolowanemu mnożeniu się agentów w długich sesjach deweloperskich.
    • Poprawki dla Windows, git worktree i MCP zwiększają niezawodność w profesjonalnych środowiskach.

    Dwie komendy zamiast jednego bałaganu

    Do tej pory /fork pełniło dwie różne funkcje w zależności od wersji. W wydaniach 2.1.161–2.1.211 oznaczało podagenta działającego wewnątrz sesji. Teraz ten chaos znika, a odpowiedzialności są jasno podzielone.

    Gdy chcesz, aby cała konwersacja kontynuowała się jako niezależna sesja (na przykład oddzielny wątek testów integracyjnych), używasz /fork. Nowa sesja pojawia się jako osobny wpis w interfejsie agentów. Natomiast /subtask sprawdza się przy węższych zadaniach, takich jak analiza zależności, generowanie dokumentacji czy inspekcja infrastruktury. Podagent dostaje pełny kontekst rozmowy, wykonuje swoje zadanie i zgłasza się z wynikiem.

    Dla zespołów pracujących w trybie vibe coding to znaczne ułatwienie. Znikają wątpliwości, czy odłączona sesja wróci z odpowiedzią, czy już działa niezależnie.

    Zabezpieczenia przed niekontrolowaną automatyzacją

    Zabezpieczenia przed niekontrolowaną automatyzacją

    Anthropic wprowadziło dwa limity, które mogą pomóc w zarządzaniu kosztami i stresem podczas sesji z agentami. Standardowo Claude Code 2.1.212 nie wykona więcej niż 200 wywołań WebSearch i nie zespawnuje więcej niż 200 podagentów w ramach jednej sesji.

    Deweloperzy mogą dostosować te wartości przez CLAUDE_CODE_MAX_WEB_SEARCHES_PER_SESSION oraz CLAUDE_CODE_MAX_SUBAGENTS_PER_SESSION. Limit podagentów resetuje się po wykonaniu /clear.

    Te limity mają na celu kontrolowanie scenariuszy, które mogą wymknąć się spod kontroli, takich jak rekurencyjna delegacja zadań czy zapętlone wyszukiwania, które mogą szybko zjeść limit API. Teraz jest bezpieczniej, choć warto pamiętać, że w późniejszych wersjach (około 2.1.224) górny pułap 200 podagentów został całkowicie zniesiony dla długo działających sesji.

    Stabilność dla wymagających środowisk

    Stabilność dla wymagających środowisk

    Aktualizacja przynosi także mniej widoczne, ale równie istotne poprawki. Długotrwałe wywołania narzędzi MCP (Model Context Protocol) zyskały na niezawodności, co jest kluczowe przy złożonych operacjach, które mogą trwać długo.

    Wznowienia sesji działają lepiej. Każdy, kto stracił postęp przez zerwane połączenie terminala lub awarię procesu, doceni tę zmianę. Dodatkowo zespół Anthropica naprawił krytyczne błędy w wykonywaniu komend Bash, poprawił kompatybilność z Windowsem oraz obsługę git worktree, co jest korzystne dla deweloperów używających równoległych gałęzi z izolowanymi katalogami roboczymi.

    Co to znaczy na co dzień

    Nowy podział /fork i /subtask oraz limity bezpieczeństwa wskazują, w jakim kierunku zmierza Claude Code 2.1.212 – w stronę bardziej dojrzałego narzędzia do pracy zespołowej, a nie tylko asystenta dla pojedynczego dewelopera. Rozdzielenie niezależnych sesji od delegowanych podzadań to krok w stronę przejrzystości, której brakowało we wcześniejszych wersjach. To dopiero początek tego, co Anthropic planuje w kolejnych aktualizacjach.


    Źródła

  • OpenCode ogranicza agentów AI – nowe limity głębokości i porządki w interfejsie

    OpenCode ogranicza agentów AI – nowe limity głębokości i porządki w interfejsie

    OpenCode wprowadza nowe ograniczenia dla agentów AI, w tym domyślne zablokowanie rekurencyjnego uruchamiania subagentów. Dodatkowo modele Meta otrzymały lepsze ustawienia wnioskowania, a aplikacja Desktop przeszła szereg poprawek użyteczności. Te zmiany kończą wielomiesięczny proces migracji do nowego interfejsu Desktop.

    Co nowego w OpenCode – fakty w pigułce

    • Subagenty domyślnie nie tworzą kolejnych subagentów – mechanizm ten ogranicza niekontrolowane rozgałęzanie zadań oraz ryzyko nadmiernego zużycia tokenów.
    • Ustawienie subagent_depth steruje poziomem delegacji – domyślnie wynosi 1, co pozwala głównemu agentowi na uruchamianie podwładnych, ale nie im na tworzenie własnych.
    • Poprawiono domyślne wnioskowanie modeli Meta – zmiana ma przynieść lepsze rezultaty bez konieczności ręcznego dostrajania parametrów.
    • Desktop zyskał skróty i przywróconą pomoc – Mod+N tworzy nową kartę, przywrócono przycisk Help, poprawiono widoczność sesji.

    Głębokość pod kontrolą – jak działa subagent_depth

    Deweloperzy, którzy przyzwyczaili się do swobodnego delegowania zadań między agentami, mogą być zaskoczeni nowymi ograniczeniami. Wcześniej subagent mógł uruchomić kolejnego subagenta, co w przypadku bardziej złożonych zadań prowadziło do niekontrolowanego rozrostu. OpenCode wprowadza konfigurowalny limit głębokości.

    Parametr subagent_depth określa maksymalny poziom zagnieżdżenia. Wartość domyślna to 1, co pozwala głównemu agentowi na tworzenie subagentów, ale ci nie mogą uruchamiać kolejnych. W przypadku potrzeby głębszej hierarchii, wartość 2 umożliwia jeden dodatkowy poziom. Ustawienie 0 całkowicie wyłącza możliwość delegowania.

    Przykład konfiguracji dla jednego poziomu zagnieżdżenia:

    {
      "subagent_depth": 1
    }

    Dla bardziej rozbudowanego workflow:

    {
      "subagent_depth": 2
    }

    Narzędzie task egzekwuje ten limit – gdy sesja osiągnie dozwoloną głębokość, próba stworzenia kolejnego potomka kończy się błędem z informacją o kluczu konfiguracyjnym. To mechanizm zapobiegający problemom z rekurencją, które mogą prowadzić do nieprzewidywalnego wzrostu zużycia tokenów.

    Modele Meta z lepszymi ustawieniami domyślnymi

    Wraz z ograniczeniami dla subagentów, OpenCode poprawił domyślne parametry wnioskowania dla modeli Meta. Celem jest, aby modele lepiej radziły sobie z typowymi zadaniami programistycznymi od razu po instalacji, bez potrzeby ręcznego dostrajania przez użytkownika.

    Nie podano konkretnych liczb dotyczących wcześniejszego i obecnego poziomu głębokości, wpływu na opóźnienia czy zużycie tokenów. Wiadomo jednak, że zmiana ma przynieść lepsze wnioskowanie w standardowych scenariuszach kodowania i zadań agentowych.

    Desktop – szybciej, wygodniej, bez bałaganu

    Równocześnie z pracami nad silnikiem agentów, zespół uporządkował aplikację Desktop. Migracja do nowego layoutu, rozwijanego od poprzednich wersji, została zakończona. Dla zainteresowanych dostępny jest również boczny panel eksperymentalny pod zmienną OPENCODE_SIDECAR_V2.

    Co konkretnie się zmieniło? Mod+N otwiera nową kartę bez potrzeby przeszukiwania menu. Przywrócono przycisk Help, który wcześniej zniknął w wersjach release. Sesje z czasem archiwizacji ustawionym na null pozostają widoczne na liście głównej, co wcześniej nie miało miejsca. Na Windowsie schowano przycisk zamykania panelu bocznego, ponieważ kolidował z natywnymi kontrolkami okna. Subagent picker zyskał skrót ze strzałką w górę do szybkiego zamykania.

    Poprawiono również przewijanie na stronie głównej, przyklejone nagłówki sesji, gotowość WSL i widoczność selektora niestandardowych agentów. Choć detale mogą wydawać się drobne, dla osób przeskakujących między kilkoma równoległymi sesjami subagentów, to realna oszczędność czasu.

    Co to znaczy dla zespołów developerskich

    Zmiana domyślnego zachowania subagentów ma znaczenie dla każdego, kto używa agentów do równoległej analizy repozytoriów, testowania czy zadań infrastrukturalnych. Zespoły wciąż mogą tworzyć wielopoziomowe workflow, ale teraz wymaga to świadomej decyzji konfiguracyjnej.

    Dla środowisk CI/CD i hostowanych platform deweloperskich domyślna wartość 1 pomaga utrzymać przewidywalność, zmniejszając ryzyko niekontrolowanego rozrostu zadań i związanych z tym kosztów. Nie podano jednak konkretnych metryk dotyczących oszczędności tokenów czy czasu wykonania.


    Źródła

  • Qwen-Code v0.19.10 z pełnym wsparciem wieloobszarowym i odświeżoną powłoką webową

    Qwen-Code v0.19.10 z pełnym wsparciem wieloobszarowym i odświeżoną powłoką webową

    Zespół Qwen opublikował 14 lipca 2026 roku wersję v0.19.10 swojego narzędzia Qwen-Code, zaledwie trzy dni po poprzednim wydaniu. Głównym celem aktualizacji jest rozszerzenie obsługi wielu obszarów roboczych na wszystkie warstwy systemu – od demona i SDK po interfejs webowy i transport ACP. Dodatkowo zmodernizowano powłokę Web Shell, wprowadzając nowy panel artefaktów, lepszą obsługę sesji oraz zwiększoną widoczność działań podagentów.

    Kluczowe informacje

    • Data wydania: 14 lipca 2026 roku, trzy dni po wersji v0.19.9
    • Główny cel: wieloobszarowe przepływy pracy obejmujące demona, SDK, Web Shell i zarządzanie sesjami
    • Nowy panel artefaktów w Web Shellu do przeglądania wygenerowanych plików i zadań
    • Ulepszone odzyskiwanie sesji po błędach strumieni, wygaśnięciu tokenów OAuth i restartach demona
    • Więcej kontroli w SDK nad wysiłkiem wnioskowania, wyborem modeli i zużyciem zasobów

    Wieloobszarowość na każdym poziomie

    Do tej pory praca z wieloma projektami w Qwen-Code wymagała ręcznego przełączania kontekstu. Wersja v0.19.10 wprowadza wiązanie sesji z konkretnym obszarem roboczym na poziomie demona i endpointów ACP. Dzięki temu klienci SDK i Web Shell mogą otwierać sesje przypisane do wybranego workspace’u bez ryzyka pomieszania kontekstów.

    Rejestracje obszarów roboczych przetrwają restart demona, co eliminuje konieczność ponownej konfiguracji środowiska. Workspace’y są dodawane dynamicznie i można je usuwać bez restartowania serwera. Split-view w Web Shellu koduje każdy panel kolorem przypisanym do workspace’u, co ułatwia identyfikację aktywnego projektu.

    Web Shell z nowym panelem artefaktów

    Interfejs webowy przeszedł istotne zmiany w tej serii wydań. Przeprojektowano pasek boczny, dodano nowy panel ustawień i stronę zarządzania rozszerzeniami. Zmodernizowany selektor modeli pokazuje jaśniejsze informacje i pozwala szybciej przełączać się między opcjami. Diagramy Mermaid zyskały możliwość powiększania, przesuwania i przeciągania.

    Najważniejszym dodatkiem jest panel artefaktów – dedykowane miejsce do przeglądania wygenerowanych plików, diffów i zaplanowanych zadań. Panel działa w ramach sesji, co pozwala na zachowanie orientacji przy pracy z wieloma zadaniami jednocześnie. Całość wykorzystuje bibliotekę shadcn jako wspólną podstawę komponentów UI.

    Sesje i modele – odporność na awarie

    Sesje i modele – odporność na awarie

    Wersja v0.19.10 usuwa kilka problemów związanych z utratą stanu sesji. Naprawiono wycieki tur protokołu, obsługę nieprawidłowych strumieni modeli oraz odzyskiwanie po wygaśnięciu tokenów OAuth. Dzięki tym zmianom przerwany strumień czy restart demona są obsługiwane bez konieczności ręcznego odtwarzania całej rozmowy z agentem.

    Wprowadzono ujednolicony plan odzyskiwania sesji dla wszystkich punktów wejścia, który obsługuje przerwane prompty, zawieszone wywołania narzędzi i zdegradowaną historię. Działa to spójnie, niezależnie od tego, czy korzystamy z CLI, SDK czy Web Shell.

    Śledzenie podagentów i CLI

    Śledzenie podagentów i CLI

    Dla zespołów debugujących złożone zadania agentów istotne są nowe możliwości obserwowalności. Podagenty pokazują teraz nieobcięte polecenia na żywo, ścieżki transkryptów i chronologiczną oś czasu zdarzeń. Dodatkowo dziedziczą modele Explore, co ułatwia analizę ich zachowania w trakcie wykonywania zadań.

    W linii poleceń pojawiły się projektowe schowki promptów – Ctrl+S zapisuje prompt dla bieżącego projektu i przywraca go przy następnym uruchomieniu. Aktywna gałąź Gita jest teraz widoczna bezpośrednio w CLI, a timeouty poleceń powłoki można konfigurować. Poprawiono również reakcję na presję pamięci.

    SDK z precyzyjną kontrolą

    Deweloperzy osadzający Qwen-Code we własnych narzędziach zyskują drobnoziarnistą kontrolę nad działaniem agentów. SDK pozwala teraz na sterowanie wysiłkiem wnioskowania, wybieranie modeli, sprawdzanie limitów użycia i konfigurowanie opcji transportu na poziomie pojedynczej sesji. Metody SDK hostowanych agentów przekazują odpowiedzi użytkownika z powrotem do modelu, co umożliwia interaktywne przepływy pytań w TypeScript i Python.

    Co to oznacza w praktyce

    Qwen-Code v0.19.10 to wydanie infrastrukturalne, które koncentruje się na problemach operacyjnych związanych z agentami pracującymi w monorepozytoriach, projektach wielousługowych czy środowiskach hostowanych. Sesje nie gubią przypisań do workspace’ów, podagenty pozostawiają czytelne ślady, a Web Shell zapewnia przejrzysty wgląd w artefakty. W tygodniu premiery scalono ponad 160 pull requestów w trzech wydaniach – v0.19.9, v0.19.10 i v0.19.11, a sam Web Shell doczekał się ponad 15 PR-ów.


    Źródła

  • Claude Code 2.1.207: automatyczny tryb dostępny dla wszystkich i koniec z zawieszaniem terminala

    Claude Code 2.1.207: automatyczny tryb dostępny dla wszystkich i koniec z zawieszaniem terminala

    Anthropic wydało 11 lipca 2026 roku aktualizację Claude Code 2.1.207, która wprowadza automatyczny tryb dla użytkowników Bedrock, Vertex AI i Foundry, eliminując potrzebę ręcznego włączania go przez zmienne środowiskowe. W tej wersji wprowadzono 24 zmiany, w tym poprawki wydajnościowe, które eliminują opóźnienia w terminalu oraz błędy, które mogły prowadzić do zawieszania sesji.

    • Auto mode działa teraz domyślnie na platformach Bedrock, Vertex AI i Foundry — wcześniej wymagał flagi CLAUDE_CODE_ENABLE_AUTO_MODE
    • Claude Opus 4.8 stał się domyślnym modelem dla tych środowisk, zastępując Opus 4.7
    • Naprawiono zawieszanie terminala i opóźnienia klawiszy przy streamowaniu długich list, tabel, akapitów i bloków kodu
    • Ustawienia automatycznego trybu nie są już odczytywane z plików lokalnych repozytorium — teraz liczy się tylko konfiguracja użytkownika
    • Rozwiązano problem z AWS credential resolution na Windowsie, gdzie proces potrafił wisieć w nieskończoność

    Co konkretnie zmienia się w auto mode

    Tryb automatyczny w Claude Code pozwala asystentowi na samodzielne wykonywanie poleceń i edytowanie plików bez konieczności pytania o zgodę przy każdej operacji. Dotychczas na platformach chmurowych Bedrock, Vertex AI i Foundry trzeba było włączyć tę funkcję przez zmienną środowiskową, co było problematyczne w środowiskach CI/CD oraz przy automatyzacji z poziomu SDK.

    Teraz auto mode jest dostępny od razu. Aby go wyłączyć, wystarczy dodać disableAutoMode w pliku ~/.claude/settings.json. Zmieniono również sposób odczytu konfiguracji — autoMode nie jest już brane z pliku .claude/settings.local.json w repozytorium. Podobnie pluginConfigs przestały być honorowane z poziomu projektu. To zmiana mająca na celu uproszczenie konfiguracji, która teraz zależy od ustawień użytkownika, a nie od tego, co ktoś wrzucił do repo.

    Domyślnym modelem dla Bedrock, Vertex i Claude Platform na AWS został Claude Opus 4.8 — następca Opus 4.7, który oferuje lepszą wydajność przy tej samej cenie.

    Terminal przestał się zacinać — i to naprawdę odczuwalna zmiana

    Jednym z bardziej frustrujących problemów w poprzednich wersjach było zawieszanie się terminala podczas streamowania dłuższych odpowiedzi. Gdy Claude generował rozbudowane tabele, długie akapity czy bloki kodu, interfejs mógł przestać reagować — klawisze nie działały, przewijanie nie funkcjonowało, a cała sesja wydawała się zawieszona. Wersja 2.1.207 eliminuje ten problem.

    Dla użytkowników Windowsa istotna jest poprawka dotycząca AWS credential resolution. Wcześniej, gdy proces uwierzytelniania — na przykład przez credential_process — utknął, Claude Code mógł wisieć w nieskończoność. Teraz mechanizm radzi sobie z tym poprawnie, co jest szczególnie ważne w środowiskach developerskich korzystających z lokalnych profili AWS.

    Mniej błędów, lepszy podgląd sesji

    Poprawiono również kilka mniej widocznych, ale uciążliwych błędów. Ustawienia zarządzane zdalnie (managed settings) z nieinteraktywnych wywołań — jak claude -p czy wywołania SDK — nie będą już przypadkowo oznaczane jako zaakceptowane bez pokazania okna zgody. Wcześniej mogło to prowadzić do sytuacji, w których zgoda na przetwarzanie danych była rejestrowana bez wiedzy użytkownika.

    Widok agenta zyskał lepsze zachowanie przy wklejanym tekście oraz wyraźniejszy podgląd sesji. Interfejs lepiej radzi sobie z powtarzanym tekstem z clipboarda, a funkcja „session peek” pokazuje czytelniejsze informacje o stanie sesji.

    Dla zespołów pracujących z repozytoriami korzystającymi z git worktree poprawiono błędy konfiguracyjne, które wcześniej mogły powodować niespójności w działaniu narzędzi.

    Dlaczego to ważne dla web dev i DevOps

    Zmiany w tej wersji odpowiadają na konkretne problemy, z jakimi borykają się użytkownicy Claude Code. Automatyczny tryb bez konieczności opt-in przyspiesza pracę w środowiskach chmurowych, gdzie każda ręczna akceptacja to strata czasu. Poprawki wydajności terminala zapewniają płynniejszą pracę z długimi odpowiedziami AI, co jest istotne przy generowaniu kodu czy analizie logów. Stabilność przy rozwiązywaniu credentiali na Windowsie przekłada się na mniej przerw w pracy, zwłaszcza w zespołach korzystających z AWS.

    Przeniesienie konfiguracji z plików lokalnych repozytorium na poziom użytkownika to również sygnał dla liderów zespołów: warto przejrzeć, gdzie trzymane są ustawienia Claude Code w waszych projektach, ponieważ po tej aktualizacji część z nich może przestać działać tak jak wcześniej.


    Źródła

  • Cursor dostaje rozbudowane wyzwalacze i własny pulpit — /automate zmienia agentów w asystentów CI/CD

    Cursor dostaje rozbudowane wyzwalacze i własny pulpit — /automate zmienia agentów w asystentów CI/CD

    Nowa aktualizacja Cursora wprowadza komendę /automate, która umożliwia opisanie przepływu pracy w prostym języku i natychmiastowe uruchomienie go jako automatycznej akcji. Wprowadzone zostały także nowe wyzwalacze dla Slacka i GitHuba oraz funkcja computer use, która pozwala agentom w chmurze na samodzielne klikanie w interfejsach i generowanie wersji demonstracyjnych bez potrzeby interwencji człowieka. W rezultacie Cursor przekształca się z edytora z AI w autonomicznego współpracownika, który obsługuje kod, recenzje, testy i prezentuje końcowy wynik.

    Co nowego w automatyzacjach

    • /automate tworzy złożone workflow z opisu słownego — użytkownik podaje zadanie, a Cursor sam dobiera wyzwalacze, narzędzia i instrukcje.
    • Wyzwalacze obejmują teraz reakcje emoji w Slacku, zdarzenia z pull requestów (komentarze do przeglądów PR, zatwierdzenie przeglądu PR, aktualizacja wątku przeglądu) oraz zakończone przebiegi GitHub Actions.
    • Computer use jest domyślnie włączone dla agentów chmurowych — mogą sterować myszą i klawiaturą w izolowanym środowisku wirtualnym.
    • Automatyzacje można tworzyć z poziomu okna agenta, panelu cursor.com/automations, sesji lokalnego agenta lub szablonów z marketplace.
    • Agenci uruchamiani ze Slacka czy GitHuba potrafią teraz samodzielnie przygotować artefakty i demo, a użytkownik może przejąć kontrolę nad ich pulpitem.

    Jak działa /automate i gdzie go użyć

    Do tej pory skonfigurowanie automatyzacji w Cursorze wymagało zrozumienia wyzwalaczy, dostępnych narzędzi i sposobu ich połączenia. Komenda /automate znacznie to upraszcza — wystarczy opisać zadanie, na przykład "sprawdzaj każdy nowy PR pod kątem błędów bezpieczeństwa i pisz komentarz z wynikami", a Cursor przekształca to w gotową konfigurację.

    Tworzenie automatyzacji nie jest już ograniczone do jednego miejsca. Można to zrobić z poziomu okna agenta podczas sesji, odwiedzić stronę cursor.com/automations i ręcznie skonfigurować workflow, lub skorzystać z gotowych rozwiązań z marketplace. Jeśli korzystasz z lokalnego agenta i wpiszesz /automate, Cursor zaproponuje strukturę na podstawie opisu.

    Nowe wyzwalacze nie ograniczają się do zdarzeń w repozytorium. Reakcja emoji pod wiadomością na Slacku może teraz uruchomić agenta. Kiedy ktoś wrzuca link do PR-a na kanał, wystarczy dodać emoji, aby automatycznie rozpocząć przegląd kodu lub testy integracyjne. To pozwala na efektywniejsze zarządzanie zadaniami z poziomu komunikatora.

    Agent z własnym pulpitem — computer use w chmurze

    Agent z własnym pulpitem — computer use w chmurze

    To jedna z najciekawszych nowości aktualizacji. Do tej pory agenci chmurowi Cursora operowali głównie na kodzie i terminalu. Teraz każdy agent uruchomiony przez automatyzację działa w izolowanej maszynie wirtualnej z pełnym środowiskiem graficznym. Ma dostęp do myszy i klawiatury, może otwierać przeglądarkę, klikać w interfejsach aplikacji, robić zrzuty ekranu i nagrywać demo działania.

    Funkcja computer use jest domyślnie włączona dla każdej automatyzacji. Agent nie musi już prosić użytkownika o uruchomienie lokalnego środowiska, aby pokazać efekt pracy. Samodzielnie uruchamia aplikację, przechodzi przez proces i nagrywa z tego artefakt. Dla zespołów zajmujących się web developmentem oznacza to mniej ręcznego testowania UI i szybsze pętle feedbacku podczas przeglądów.

    Użytkownik może w każdej chwili przejąć kontrolę nad pulpitem agenta. Jeśli coś idzie nie tak lub chcesz sprawdzić stan aplikacji na żywo, wystarczy otworzyć podgląd i działać jak na zdalnym pulpicie.

    Co to zmienia w praktyce DevOps i code review

    Nowe wyzwalacze GitHuba są skierowane bezpośrednio na proces przeglądów. Komentarze do przeglądów PR, zatwierdzenia przeglądów PR oraz aktualizacje wątków przeglądów to zdarzenia, które wcześniej wymagały ręcznej obsługi. Teraz można podpiąć agenta, który automatycznie odpowiada na uwagi recenzenta, poprawia kod i pcha commity — wszystko w ramach jednego workflow.

    Dodatkowo, wyzwalacz Workflow run completed pozwala agentowi czekać na zakończenie pipeline'u CI/CD i w zależności od wyniku podjąć akcję: zgłosić błąd, utworzyć issue, a nawet spróbować naprawić testy. To sprawia, że Cursor staje się nie tylko asystentem kodowania, ale także integralną częścią pipeline'u, który reaguje na zdarzenia i podejmuje decyzje.

    Zespoły korzystające ze Slacka jako warstwy operacyjnej zyskują dodatkowy kanał sterowania. Komendy Slack i emoji jako wyzwalacze zmniejszają tarcie między komunikacją a wykonaniem. Zamiast wymieniać się linkami i prośbami o przegląd, można uruchomić agenta jednym kliknięciem reakcji.

    Nowe funkcje są już dostępne dla użytkowników Cursora. Automatyzacje i computer use działają w środowisku chmurowym; część wyzwalaczy wymaga połączenia konta GitHub i Slack.


    Źródła

  • Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor udostępnił 29 czerwca 2026 roku oficjalną aplikację mobilną na iPhone’a w publicznej wersji beta. Narzędzie, dostępne dla posiadaczy płatnych planów, umożliwia programistom zarządzanie agentami AI bezpośrednio z iPhone’a lub iPada. Aplikacja nie zastępuje IDE, lecz przekształca telefon w centrum kontrolne dla działających w chmurze i lokalnych agentów, w tym tych, które uruchamiały "nightly build" na laptopie.

    Co warto wiedzieć na start

    • Data premiery: 29 czerwca 2026, publiczna beta wyłącznie dla płatnych planów Cursor.
    • Platforma: natywna aplikacja na iPhone’a i iPada, wymagająca iOS 26.0 lub nowszego.
    • Zdalne sterowanie: możliwość kontrolowania agentów działających w chmurze oraz na komputerze lokalnym.
    • Powiadomienia push: agent informuje, gdy zakończy zadanie, napotka błąd lub potrzebuje decyzji użytkownika.
    • Limitowana promocja: 75% zniżki na uruchomienia Composer 2.5 w aplikacji mobilnej, obowiązująca do 5 lipca 2026.

    Agent w kieszeni – co właściwie potrafi aplikacja

    Mobilny Cursor nie jest uproszczoną wersją desktopowego IDE. To panel dowodzenia, który pozwala śledzić postępy agentów i podejmować decyzje, gdy nie ma się dostępu do komputera. Można uruchomić agenta chmurowego z telefonu, wydać mu polecenie głosem, a następnie schować urządzenie do kieszeni. Po zakończeniu pracy agent wyśle powiadomienie push z podglądem artefaktów, logów i "pull requestów".

    Funkcja Remote Control rozszerza tę koncepcję na agentów desktopowych. Jeśli Cursor działa na laptopie, można sprawdzić stan sesji, przeglądać zmiany i zarządzać agentem zdalnie. Dla zespołów rozproszonych to praktyczne rozwiązanie, które umożliwia szybką reakcję, gdy przegląd nie może czekać na powrót do biurka.

    W aplikacji dostępny jest również przegląd "pull requestów" z możliwością ich mergowania. Inżynier otrzymuje powiadomienie o gotowym PR, otwiera go na iPadzie, przegląda zmiany i zatwierdza – wszystko bez potrzeby otwierania laptopa. Dla DevOpsów monitorujących długotrwałe deploymenty taka mobilna konsola może być bardzo przydatna.

    Głos jako interfejs sterowania

    Głos jako interfejs sterowania
    Źródło: cursor.com

    Aplikacja obsługuje komendy głosowe, co pozwala na wydawanie poleceń agentowi bez konieczności korzystania z ekranu. Można na przykład powiedzieć „sprawdź testy w module autoryzacji i popraw te, które nie przechodzą”. W sytuacjach wymagających szybkiej interwencji, głos przyspiesza proces działania.

    Aplikacja przetwarza polecenia w kontekście aktywnego agenta, co eliminuje potrzebę przypominania, nad czym aktualnie pracuje. To krok w stronę bardziej naturalnej interakcji z kodem, gdzie delegowanie zadań przypomina współpracę z kolegą z zespołu, a nie wpisywanie komend w terminalu.

    Dlaczego mobilny agent ma sens dla webdevów i DevOps

    Dlaczego mobilny agent ma sens dla webdevów i DevOps
    Źródło: cursor.com

    Dla zespołów frontendowych i fullstackowych mobilny Cursor rozwiązuje istotny problem: agent-driven development wymaga stałego monitoringu, ale nie zawsze obecności przed monitorem. Gdy agent refaktoryzuje komponenty, przeprowadza migrację lub testuje warianty UI, można śledzić postępy w autobusie czy przy kawie.

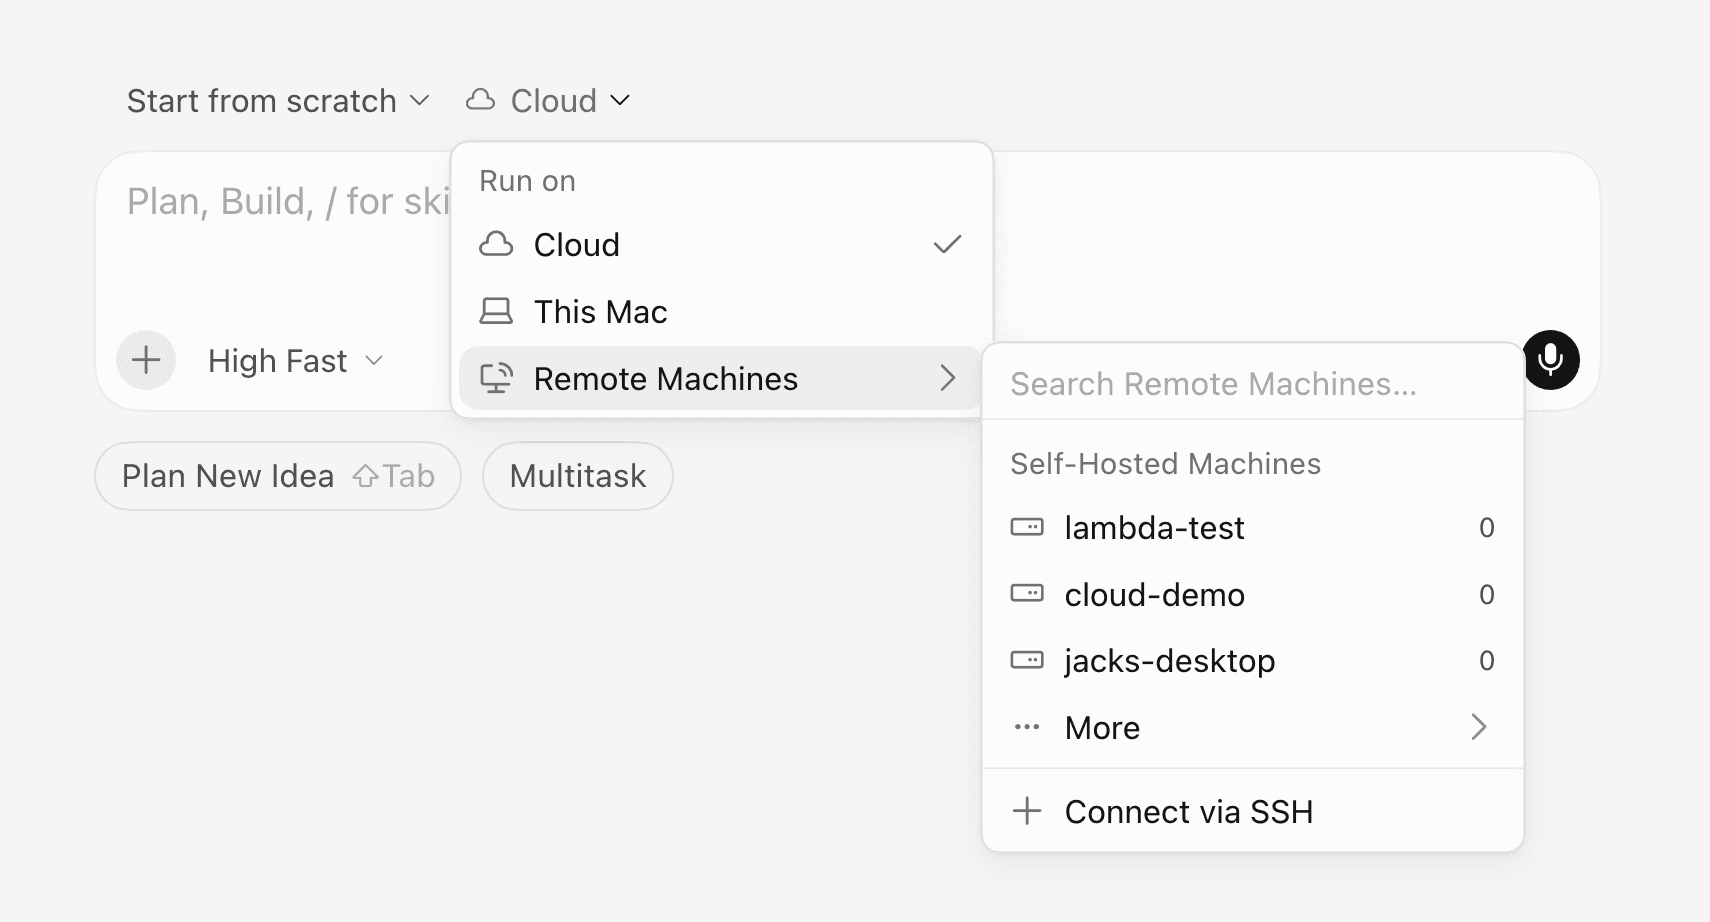
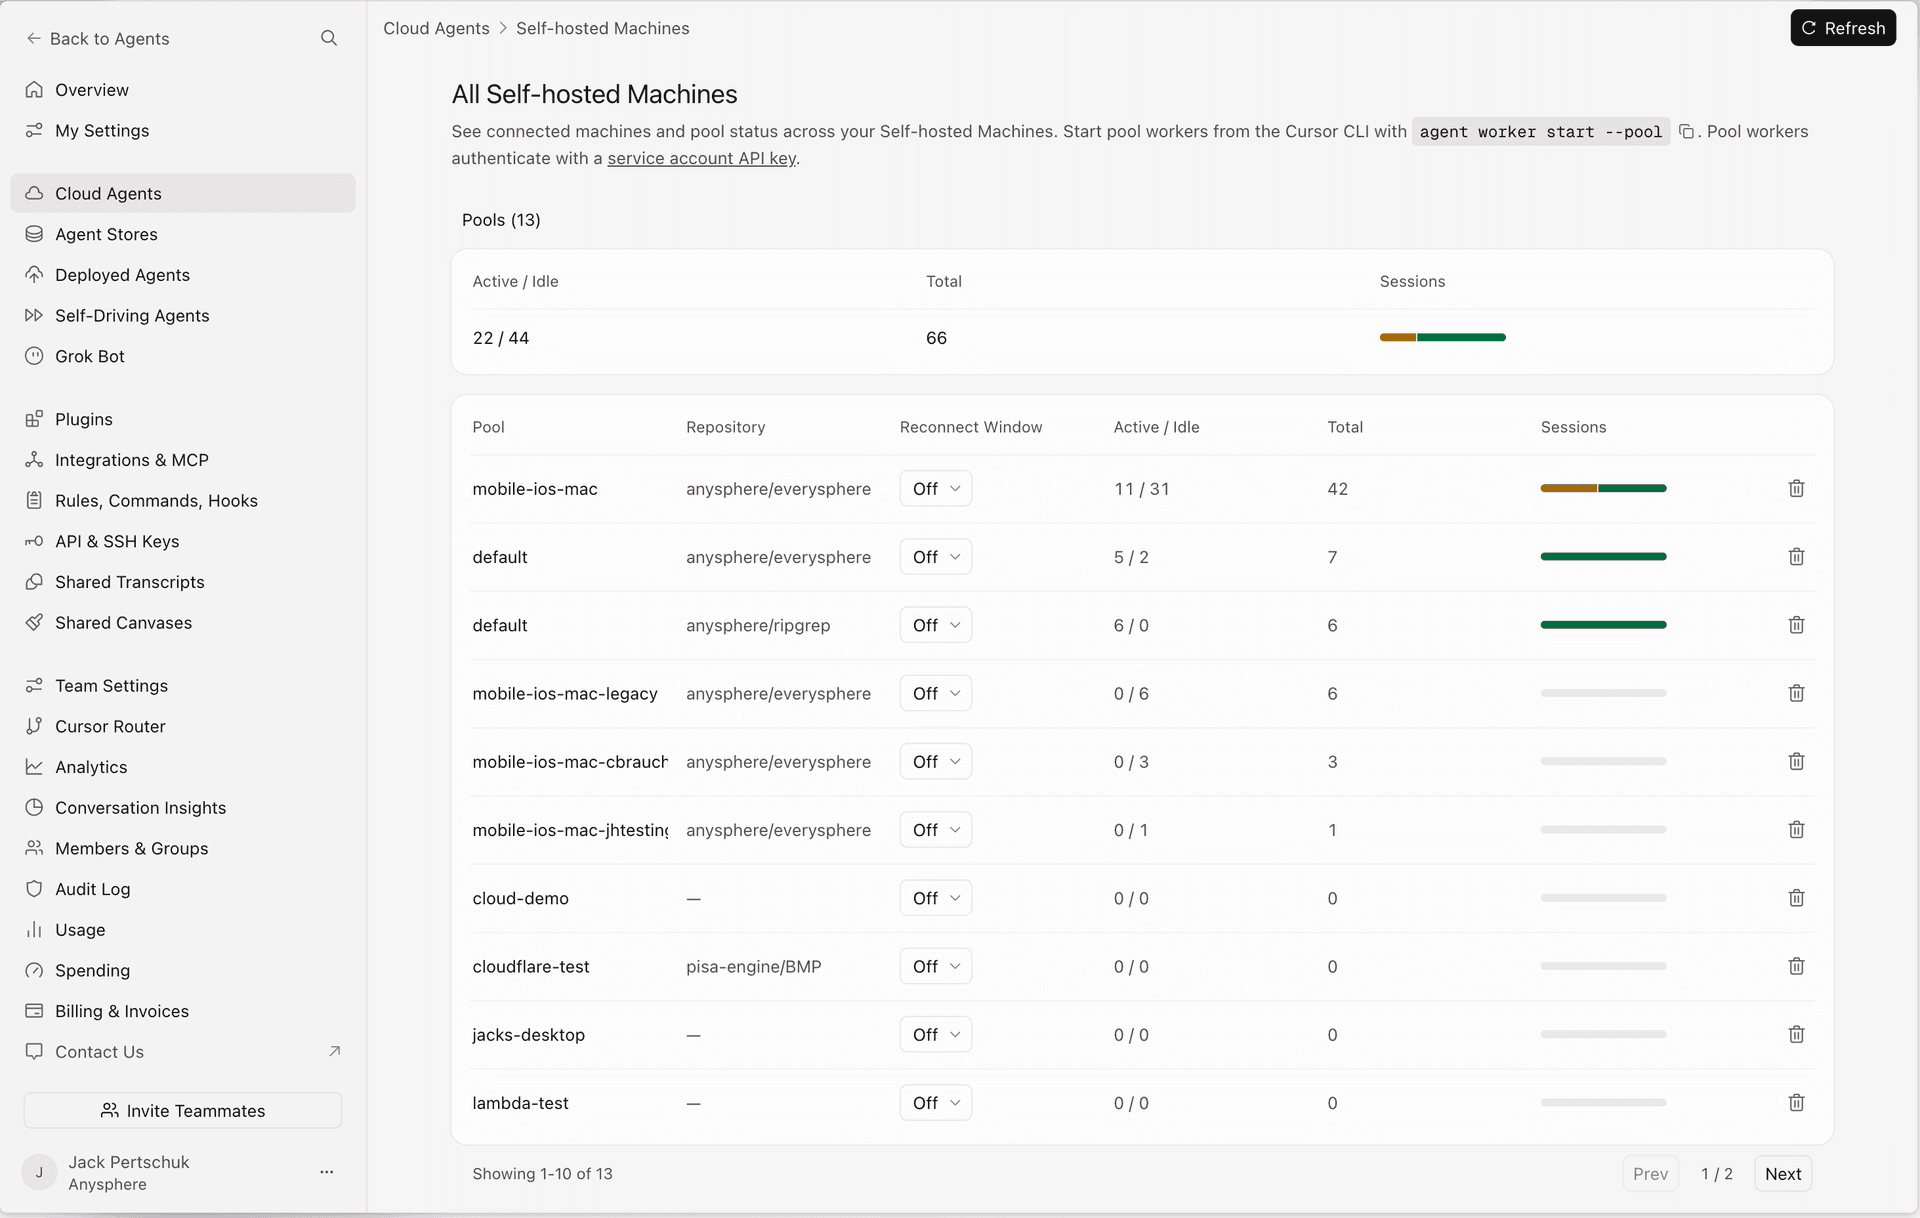
    Dla DevOpsów aplikacja staje się lekkim klientem do nadzoru nad zdalnymi maszynami. Cloud agent uruchomiony na self-hosted workerze, w AWS Lambda czy na Vercelu – każdą z tych sesji można monitorować i zarządzać nimi z poziomu iPhone’a. Logi, artefakty oraz podgląd live environmentu są dostępne w każdej chwili.

    Promocja na start i co dalej

    Cursor wprowadził limitowaną obniżkę na start – przez pierwszy tydzień (do 5 lipca 2026) uruchomienia Composer 2.5 w aplikacji mobilnej są przecenione o 75%. To zachęta dla użytkowników do szybkiego przetestowania mobilnego przepływu pracy i włączenia go do codziennej rutyny.

    Beta jest publiczna, ale dostępna tylko dla płatnych subskrybentów. Nie ma jeszcze informacji o dostępności aplikacji dla użytkowników darmowego planu, jednak tempo rozwoju Cursor – od cloud agents przez Origin Code Hosting po mobilną konsolę – sugeruje, że agentowe kodowanie staje się standardem w produkcji. Telefon w tym kontekście pełni rolę kluczowego narzędzia łączącego sesję IDE z codziennymi obowiązkami.


    Źródła