Kategoria: AI i Technologia

  • Devin Desktop v3.4.22 wprowadza kontrolę sesji i trwałość agenta na nowym poziomie

    Devin Desktop v3.4.22 wprowadza kontrolę sesji i trwałość agenta na nowym poziomie

    Czwartego lipca 2026 roku zespół Cognition wprowadził wersję v3.4.22 Devin Desktop, narzędzia znanego wcześniej jako Windsurf, które po rebrandingu pełni rolę centrum dowodzenia dla agentów kodujących. Aktualizacja nie zmienia wizualnie interfejsu, ale wprowadza kilka usprawnień, które realnie zmniejszają tarcie w codziennej pracy z agentami AI. Wśród nowości znalazły się lepsza organizacja sesji, automatyczne ponowne łączenie z chmurą oraz poprawne sprzątanie po procesach, które wcześniej mogły wisieć w tle.

    Co nowego — w skrócie

    • Nowa opcja „New session in space” umożliwia rozpoczęcie sesji bezpośrednio w istniejącej Przestrzeni, dziedzicząc pełny kontekst projektu.
    • Automatyczne ponowne łączenie sesji Devin Cloud po utracie sieci eliminuje konieczność ręcznego klikania „Reconnect”.
    • Kopiowanie obrazów z czatu przez menu kontekstowe — funkcja, która przyspiesza dokumentowanie i zgłaszanie błędów.
    • Panel boczny agenta pozostaje widoczny podczas akcji Cascade, takich jak „explain-and-fix” czy wysyłanie problemów.
    • Poprawki stabilności obejmują branch checkout, cache sesji oraz czyszczenie osieroconych procesów agenta.

    Nowa sesja w Przestrzeni — kontekst bez powtórek

    Najciekawszą zmianą dla osób zarządzających większymi projektami jest opcja „New session in space”, dostępna z menu kebab przy sesji. Przestrzenie (Spaces) w ekosystemie Devin grupują agentów, pull requesty, pliki oraz cały kontekst zadania w jednym widoku. Gdy tworzysz nową sesję wewnątrz Przestrzeni, automatycznie przejmuje ona wszystko, co Przestrzeń już wie o projekcie — nie musisz ponownie tłumaczyć agentowi, nad czym pracuje. To szczególnie przydatne, gdy jeden projekt wymaga równoległych wątków, takich jak lokalne edycje, agenci w chmurze oraz przegląd PR-ów.

    Cloud bez manualnego reconnectu

    Sesje Devin Cloud działają w synchronizacji z aplikacją webową, ale wcześniej każde zerwanie połączenia kończyło się banerem „Remote ACP is disconnected” oraz koniecznością ręcznego kliknięcia przycisku. W wersji v3.4.22 wprowadzono automatyczne ponowne łączenie — gdy tylko sieć wraca, agent sam podejmuje przerwaną pracę. Dla zespołów DevOps, które uruchamiają długotrwałe zadania deployu czy testów w chmurze, oznacza to mniej nerwowego sprawdzania statusu po chwilowej niestabilności łącza.

    Agent, który zostaje na widoku
    Agent, który zostaje na widoku
    Źródło: exafunction.github.io

    Optymalizacja panelu bocznego agenta odpowiada na frustrację użytkowników Cascade. Przy akcjach takich jak wysyłanie problemów do agenta czy wywoływanie „explain-and-fix”, panel wcześniej znikał, zmuszając do przełączania widoków w najmniej wygodnym momencie. Teraz pozostaje na swoim miejscu, więc podglądanie, co agent właśnie robi z kodem, nie wymaga dodatkowych kliknięć. Dla web developerów recenzujących automatyczne zmiany to oszczędność kilku sekund przy każdej interakcji — a tych w ciągu dnia potrafi być kilkadziesiąt.

    Sprzątanie po procesach i stabilność branchy

    Poza widocznymi funkcjami, wersja v3.4.22 zamyka kilka technicznych luk. Naprawiono problem z checkoutem branchy, który w określonych warunkach mógł pozostawiać repozytorium w niespójnym stanie. Ustabilizowano cache sesji, co jest istotne, gdy zespół uruchamia wiele równoległych agentów i przełącza się między kontekstami. Dodano również czyszczenie osieroconych procesów agenta: gdy sesja kończy się nieczysto, Devin Desktop sam sprząta pozostałości, zamiast zostawiać je w tle aż do restartu aplikacji.

    Co to oznacza w praktyce

    Omawiane poprawki nie są rewolucyjne, co można uznać za pozytyw. Devin Desktop dojrzewa jako narzędzie, które ma być predykcyjne i niewidoczne w momentach, gdy nie potrzebujesz go kontrolować. Automatyczny reconnect, dziedziczenie kontekstu Przestrzeni oraz sprzątanie procesów to zmiany, które odczuwasz przez ich brak — gdy coś nie działa. Wersja v3.4.22 eliminuje kilka drobnych, ale irytujących niedociągnięć. Dla web developerów i zespołów DevOps oznacza to mniej czasu na administrowanie agentem, a więcej na kodowanie i weryfikację wyników jego pracy.
    Źródła

  • Qwen Code 0.19.5 wprowadza kontrolę nad mocą AI i bezpieczne serwery webowe

    Qwen Code 0.19.5 wprowadza kontrolę nad mocą AI i bezpieczne serwery webowe

    Drugiego lipca 2026 roku zadebiutowała najnowsza wersja Qwen Code — otwartoźródłowego agenta programistycznego działającego w terminalu. Wersja 0.19.5 wprowadza szereg usprawnień, które koncentrują się na interfejsie webowym, kontroli nad zachowaniem modelu oraz bezpieczeństwie wdrożeń. Aktualizacja nie wprowadza żadnych breaking changes, co oznacza, że można ją zainstalować bez problemów za pomocą polecenia npm install -g @qwen-code/qwen-code.

    Najważniejsze zmiany w Qwen Code 0.19.5

    • Nowe polecenie /effort umożliwia określenie, ile mocy obliczeniowej agent przeznacza na zadanie — można wybrać między szybką odpowiedzią a dokładniejszą analizą.
    • Odświeżony interfejs webowy z płynniejszym przewijaniem, lepszą obsługą urządzeń mobilnych oraz bardziej dopracowanymi menu.
    • HTTPS dla hostowanych instancji — serwer webowy można teraz zabezpieczyć, wskazując certyfikaty, co jest istotne przy udostępnianiu narzędzia zespołom.
    • Integracja z DingTalk umożliwia proaktywne powiadomienia zespołowe, co wskazuje na rozwój w kierunku współpracy, a nie tylko asysty przy kodowaniu.

    /effort — świadome sterowanie zasobami AI

    Nowa komenda /effort to istotny element tej aktualizacji dla osób pracujących z modelami AI. Umożliwia ona wybór poziomu „zaangażowania” agenta w realizację polecenia. Jeśli potrzebujesz szybkiej odpowiedzi na proste pytanie, ustawiasz niski effort. W przypadku analizy złożonego fragmentu kodu, która wymaga kilku iteracji, możesz przydzielić agentowi więcej czasu i zasobów.

    To ważny krok w kierunku przewidywalności kosztów i czasu pracy z asystentem AI. Deweloperzy mają teraz kontrolę nad tym, gdzie inwestują tokeny, co jest istotne w kontekście rosnących cen API i ograniczeń budżetowych.

    Interfejs webowy — wygoda na szerszą skalę

    Qwen Code działa nie tylko w terminalu, ale także przez przeglądarkę. Wersja 0.19.5 poprawia to doświadczenie na kilku frontach. Pojawiła się smukła oś czasu czatu — boczny panel, który ułatwia szybkie skanowanie historii konwersacji. Menu i wyskakujące okienka zostały przeprojektowane z myślą o dostępności: lepiej reagują na klawiaturę i czytniki ekranowe.

    Zwiększono również komfort korzystania z urządzeń mobilnych. Płynniejsze przewijanie i poprawione interakcje sprawiają, że przeglądanie kodu czy sprawdzanie odpowiedzi agenta na telefonie jest bardziej komfortowe. Dla zespołów, które często sprawdzają postępy w drodze, te detale mają znaczenie.

    Bezpieczeństwo i infrastruktura

    Dla osób hostujących Qwen Code we własnym środowisku kluczową nowością jest wsparcie HTTPS. Można teraz wskazać certyfikaty i uruchomić serwer webowy w bezpiecznym trybie, co eliminuje potrzebę stosowania reverse proxy czy dodatkowych warstw szyfrowania. To szczególnie istotne, gdy z narzędzia korzysta rozproszony zespół.

    Zespół Qwen dodał także dodatkowe zabezpieczenia dla serwerów webowych, procesów działających w tle oraz zewnętrznych kontrybucji kodu. Choć nie są to efektowne funkcje, w projektach open source, gdzie kod przeglądają i rozwijają liczne osoby, taka warstwa ochronna jest niezbędna.

    DingTalk i sygnał w stronę zespołów

    Integracja z DingTalk — chińską platformą komunikacji biznesowej — pokazuje, że Qwen Code myśli o wykraczaniu poza pojedyncze sesje terminalowe. Proaktywne powiadomienia mogą informować zespół o statusie zadań, ukończonych workflow czy błędach, eliminując potrzebę ciągłego monitorowania konsoli.

    To niewielka zmiana w kontekście kodu, ale istotny sygnał strategiczny. Qwen Code dąży do integracji z pipeline'ami CI/CD oraz komunikatorami zespołowymi, co pozwala na bezpośrednie przekazywanie informacji o postępach pracy agenta do kanału zespołu.

    Aktualizacja 0.19.5 nie wprowadza rewolucyjnych zmian, ale skutecznie poprawia użyteczność i bezpieczeństwo. Dla web developerów istotne będą poprawki interfejsu przeglądarkowego, dla DevOpsów — wsparcie HTTPS oraz hardening, a dla wszystkich pracujących z AI — możliwość kontrolowania kosztów obliczeniowych za pomocą komendy /effort.


    Źródła

  • Claude Sonnet 5: Większe okno kontekstowe, adaptacyjne myślenie i nowe zasady dla programistów

    Claude Sonnet 5: Większe okno kontekstowe, adaptacyjne myślenie i nowe zasady dla programistów

    Anthropic udostępnił 30 czerwca 2026 roku Claude Sonnet 5, najnowszą wersję modelu z serii Sonnet. Model ten oferuje domyślnie okno kontekstowe o rozmiarze miliona tokenów oraz maksymalnie 128 tysięcy tokenów na wyjściu. Stał się on domyślną jednostką w planach Free i Pro, a także został wprowadzony do API, platform chmurowych oraz planów korporacyjnych. Przy premierze wprowadzono ceny w wysokości 2 dolarów za milion tokenów wejściowych i 10 dolarów za milion tokenów wyjściowych, które od 10 sierpnia 2026 roku stały się cenami standardowymi.

    Co warto zapamiętać

    • Claude Sonnet 5 debiutuje z oknem kontekstowym 1M tokenów i wyjściem do 128K tokenów
    • Adaptacyjne myślenie włączone domyślnie zastępuje ręczne zarządzanie budżetem rozumowania
    • Ceny wprowadzające wynoszą 2 USD/1M tokenów wejścia i 10 USD/1M tokenów wyjścia – od 10 sierpnia 2026 roku są to ceny standardowe
    • Nowe zasady próbkowania – parametry takie jak temperature, top_p i top_k wymagają uwagi przy migracji z niestandardowych ustawień
    • Dostępność obejmuje API Anthropic oraz platformy chmurowe

    Adaptacyjne myślenie zamiast ręcznego budżetowania

    Największa zmiana w Claude Sonnet 5 dotyczy mechanizmu rozumowania. Model korzysta z trybu adaptacyjnego myślenia, co oznacza, że sam decyduje, ile czasu poświęcić na analizę problemu. Programiści migrujący aplikacje powinni usunąć niektóre parametry związane z ręcznym budżetowaniem rozumowania, ponieważ ich pominięcie jest akceptowane.

    Dla integracji, które nie konfigurowały jawnie parametrów rozumowania, zmiana będzie praktycznie niewidoczna – model działa z włączonym myśleniem adaptacyjnym. Jednak zespoły, które precyzyjnie dostrajały budżety rozumowania, muszą teraz przeprojektować logikę. Anthropic zaleca traktowanie migracji jako „drop-in upgrade”, ale dokumentacja ostrzega przed zmianami w kontroli próbkowania i usunięciem ręcznego extended thinking.

    Próbkowanie po nowemu – uwaga na temperature i top_p

    Kolejna pułapka migracyjna dotyczy parametrów próbkowania. W ścieżce migracyjnej dla Claude Sonnet 5 parametry takie jak temperature, top_p i top_k należy usunąć tylko wtedy, gdy wcześniej korzystano z wartości innych niż domyślne – ich pominięcie jest akceptowane. Anthropic sugeruje dokładne sprawdzenie integracji przed wdrożeniem produkcyjnym, ponieważ nieprzemyślane przejście może prowadzić do błędów w żądaniach.

    Dla zespołów devopsowych i backendowych, które utrzymują złożone potoki agentowe, oznacza to dodatkowy etap testów, zwłaszcza tam, gdzie temperatura była regulowana dynamicznie w zależności od etapu zadania. Warto również zwrócić uwagę na interakcję nowych reguł próbkowania z adaptacyjnym trybem myślenia – model może działać inaczej przy tych samych ustawieniach, które były skuteczne w poprzednich wersjach.

    Większy kontekst, niższy koszt – co to zmienia dla programistów

    Okno kontekstowe miliona tokenów oraz wyjście do 128 tysięcy tokenów to zmiana, którą odczują osoby pracujące z dużymi bazami kodu lub złożonymi agentami. Można teraz przesłać całą dokumentację projektu, historię zmian i testy w jednym żądaniu, bez dzielenia na fragmenty i bez utraty kontekstu między zapytaniami.

    Ceny wprowadzające są zauważalnie niższe niż w przypadku modeli klasy Opus. Dla zespołów korzystających z vibe codingu lub zautomatyzowanych przeglądów kodu oznacza to realną oszczędność przy wyższej wydajności. W testach porównawczych Claude Sonnet 5 wypada blisko Opusa w zadaniach związanych z kodowaniem, użyciem narzędzi i pracą z wiedzą, ale kosztuje wyraźnie mniej.

    Platformy chmurowe, takie jak Amazon Bedrock, Google Cloud i Microsoft Foundry, również udostępniają model. Dla zespołów korporacyjnych to szansa na szybkie testy bez zmiany dostawcy infrastruktury. Anthropic planuje, aby Claude Sonnet 5 nie tylko zastępował poprzednie wersje Sonnet, ale także przejmował część zadań, do których wcześniej potrzebny był Opus.

    Wnioski dla zespołów technicznych

    Claude Sonnet 5 to więcej niż przyrostowa aktualizacja. Zmiana trybu rozumowania na adaptacyjny, zaostrzone reguły próbkowania oraz rozszerzone limity kontekstu tworzą nowy punkt wyjścia dla agentów i zautomatyzowanych pipeline'ów. Zespoły, które planują migrację, powinny zacząć od audytu parametrów próbkowania i logiki zarządzania rozumowaniem, zwłaszcza tam, gdzie wcześniej polegano na ręcznym extended thinking. Okno promocyjnych cen do 10 sierpnia 2026 roku daje czas na testy, ale warto działać szybko, ponieważ zmiany w architekturze modelu są większe niż zwykle przy tego typu aktualizacjach.


    Źródła

  • Aplikacja mobilna Cursor wreszcie dostępna na iOS – oto co potrafi

    Aplikacja mobilna Cursor wreszcie dostępna na iOS – oto co potrafi

    29 czerwca 2026 roku Cursor uruchomił natywną aplikację na iOS w ramach otwartej bety. Aplikacja jest dostępna wyłącznie dla użytkowników płatnych planów i umożliwia zarządzanie agentami chmurowymi z dowolnego miejsca. To istotny krok w kierunku mobilnego nadzoru nad zautomatyzowanym programowaniem, a nie tylko uproszczona wersja desktopowego IDE.

    Co warto wiedzieć na start

    • Publiczna beta aplikacji Cursor na iOS rozpoczęła się 29 czerwca 2026 roku, tylko dla subskrybentów płatnych planów.
    • Agenci chmurowi uruchamiani z telefonu działają na tym samym backendzie co agenci webowi i desktopowi.
    • Powiadomienia push oraz Live Activities informują o zakończeniu zadania, potrzebie ingerencji lub gotowym pull requeście.
    • Sterowanie głosowe umożliwia interakcję z agentem bez dotykania ekranu.
    • Zdalne przejmowanie sesji desktopowych pozwala kontrolować agenta na komputerze z aplikacji mobilnej.

    Agent zawsze pod ręką – jak to działa w praktyce

    Aplikacja nie jest przeznaczona do pisania kodu na małym ekranie. Jej głównym celem jest zdalny nadzór nad agentami, którzy pracują asynchronicznie – w chmurze lub na komputerze. Użytkownik otwiera repozytorium, wybiera model, opisuje zadanie (także głosowo) i uruchamia agenta. Po tym można schować telefon do kieszeni.

    Gdy agent zakończy pracę, użytkownik otrzymuje powiadomienie push. Live Activities na ekranie blokady i Dynamic Island śledzą postęp nawet dla ośmiu agentów jednocześnie. To przydatne, gdy zleca się kilka niezależnych zadań i chce mieć podgląd bez ciągłego otwierania aplikacji.

    Mobilna wersja Cursor sprawdza się w sytuacjach, które wcześniej wymagały noszenia laptopa. Zespół Cursor podaje konkretne przykłady: obsługa incydentów podczas dyżuru on-call (uruchamianie agenta w trakcie lunchu, a po powrocie gotowy PR), reagowanie na zgłoszenia klientów czy szybkie prototypowanie poprawek UI na podstawie zrzutów ekranowych z mediów społecznościowych.

    Przegląd artefaktów i merge bez komputera

    Aplikacja umożliwia przeglądanie efektów pracy agenta bez potrzeby sięgania po laptopa. Logi, zrzuty ekranu, nagrania z sesji desktopowej, różnice – wszystko jest dostępne w interfejsie mobilnym. Jeśli efekt jest zadowalający, można zmergować pull request bezpośrednio z telefonu. W przeciwnym razie, użytkownik zostawia agentowi follow-up i wraca do pracy.

    Agenci chmurowi nie tylko produkują kod, ale również generują dema, zrzuty ekranowe i logi, które pomagają w szybszej weryfikacji poprawności działania. To szczególnie istotne, gdy przegląda się zmiany w biegu – między spotkaniami lub w komunikacji miejskiej.

    Płynne przechodzenie między chmurą a desktopem

    Płynne przechodzenie między chmurą a desktopem

    Cursor zapewnia elastyczność. Sesję rozpoczętą lokalnie można w każdej chwili przenieść do chmury, gdy użytkownik odchodzi od biurka. Agent kontynuuje pracę na izolowanej maszynie wirtualnej, a użytkownik otrzymuje powiadomienie, gdy skończy. Następnie można ściągnąć sesję z powrotem na desktop, aby przetestować zmiany lokalnie przed mergem.

    Dostępna jest również opcja Remote Control – jeśli agent działa na komputerze, można przejąć nad nim kontrolę z iPhone’a. Wymaga to wcześniejszego włączenia ustawienia zapobiegającego uśpieniu maszyny. To przydatne, gdy wychodzi się z biura, ale chce się mieć pewność, że agent nie utknął w martwym punkcie.

    Promocja i dostępność

    Promocja i dostępność

    Aplikacja jest darmowa do pobrania z App Store, ale wymaga aktywnego płatnego planu Cursor. Do 5 lipca 2026 roku Cursor oferował 75% zniżki na uruchomienia modelu Composer 2.5 w wersji mobilnej, jednak promocja już się zakończyła.

    Zespół Cursor zapowiada także wersję na Androida – na razie bez konkretnej daty – oraz możliwość tworzenia czatów bez podpiętego repozytorium, co ułatwi szybkie zadania niewymagające pełnego kontekstu kodu.

    Mobilny nadzór nad kodem wchodzi do mainstreamu

    Wydanie aplikacji mobilnej Cursor wskazuje, że nadzór nad programowaniem sterowanym przez AI przestaje być ograniczony do biurka. Możliwość monitorowania agentów, przeglądania różnic i mergowania PR-ów z telefonu zmienia sposób pracy zespołów devopsowych i webdeveloperów, którzy często łączą kodowanie z dyżurami i szybkim reagowaniem na incydenty. Cursor nie stworzył mobilnego IDE – wprowadził praktyczne centrum dowodzenia dla autonomicznych agentów, które można mieć w kieszeni.


    Źródła

  • Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Qwen-Code v0.19.3 – nowa wersja z odświeżoną powłoką webową i integracją MCP

    Alibaba wypuściła wersję 0.19.3 swojego narzędzia Qwen-Code 28 czerwca 2026 roku. Aktualizacja wprowadza znaczące zmiany, w tym nową webową powłokę, rozszerzoną obsługę MCP (Model Context Protocol) oraz wsparcie dla dyktowania głosowego. Dodatkowo, poprawiono problem z wyciekiem PTY w systemie Windows, który mógł powodować trudności podczas dłuższych sesji.

    Co nowego w pigułce

    • Web shell z interakcjami w stylu Excela – tabele w markdownie można teraz edytować i sortować bezpośrednio w interfejsie.
    • Rozszerzone zarządzanie serwerami MCP – przeglądanie zasobów stało się wygodniejsze, a serwery HTTP są w pełni wspierane.
    • Nowy kreator rozszerzeń (extension creator skill) – umożliwia generowanie rozszerzeń bez ręcznego sklejania przepływu pracy.
    • Wsparcie dla dyktowania głosowego – rozpoznawanie mowy wykracza poza podstawowe komendy, co pozwala na pracę bez użycia rąk.

    Powłoka webowa, która przypomina arkusz kalkulacyjny

    Najwięcej wizualnych zmian dotyczy web shell. Interfejs zyskał interakcje przypominające Excela – tabele w markdownie można sortować, filtrować i modyfikować bez potrzeby opuszczania widoku. Dla programistów przyzwyczajonych do szybkiego przeglądania danych to znaczne ułatwienie. Nie ma już potrzeby kopiowania tabeli do innego miejsca, aby sprawdzić konkretny wiersz.

    Dodatkowo, poprawiono obsługę pytań i odpowiedzi w web shellu – interfejs lepiej pokazuje, co zostało już załatwione, a co wciąż wymaga uwagi. To mały, ale istotny detal dla osób spędzających długie godziny w konsoli.

    MCP jako centralny element integracji

    Qwen-Code od pewnego czasu stawia na MCP jako główną metodę łączenia z zewnętrznymi narzędziami, bazami danych i API. W wersji 0.19.3 ta integracja została znacznie udoskonalona.

    Dokumentacja projektu wyraźnie wskazuje, że serwery MCP to sposób, w jaki Qwen-Code komunikuje się z zewnętrznymi systemami. W nowej wersji poprawiono przeglądanie zasobów serwerów MCP, co przyspiesza dostęp do podpiętych baz danych i narzędzi. Wprowadzono również wsparcie dla zdalnych serwerów MCP przez HTTP, co umożliwia ich zarządzanie z poziomu przeglądarki, co może być korzystne dla zespołów DevOps.

    Konfiguracja stała się bardziej stabilna przy uruchamianiu qwen serve – wcześniej zdarzało się, że ustawienia MCP dla workspace’u nie ładowały się poprawnie. Teraz działa to zgodnie z oczekiwaniami.

    Kreator rozszerzeń i dyktowanie głosowe

    Kreator rozszerzeń i dyktowanie głosowe

    Nowy kreator rozszerzeń upraszcza proces tworzenia rozszerzeń. Zamiast ręcznego budowania całego workflow, można to zrobić w kilku krokach, a narzędzie samo generuje strukturę. Dla osób pragnących szybko dostosować Qwen-Code do własnych potrzeb, to znaczna oszczędność czasu.

    Wsparcie głosowe również się rozwija. Dyktowanie nie służy już tylko do zamiany mowy na tekst, ale pozwala na sterowanie agentem bez użycia klawiatury. W połączeniu z funkcjami Qwen-Code, może to być przydatne podczas dłuższych sesji debugowania czy przeglądania logów.

    Stabilność pod maską

    Stabilność pod maską

    Wprowadzono także poprawki stabilności. Najważniejsza dotyczy wycieku PTY shell w systemie Windows, który mógł powodować problemy z zasobami podczas dłuższej pracy. Łatka natychmiast zwalnia zasoby terminala po jego zamknięciu, zamiast czekać na późniejsze czyszczenie.

    Poprawiono również obsługę wywołań narzędzi. Błędy w strumieniowaniu były wcześniej uciążliwe, teraz system próbuje ponowić połączenie przy przejściowych błędach sieciowych, co zmniejsza liczbę sesji, które kończą się z powodu chwilowej utraty łączności.

    Telemetria do wyboru

    Telemetria stała się konfigurowalna. Qwen-Code wysyła statystyki użytkowania do endpointu Alibaba Cloud RUM, ale tylko jeśli użytkownik to włączy. To rozwiązanie dla zespołów, które chcą mieć pełną kontrolę nad danymi opuszczającymi ich środowisko. Ulepszenia CLI i komponentów serwerowych pokazują, że narzędzie rozwija się zarówno wizualnie, jak i infrastrukturalnie.

    Dla zespołów korzystających z agentów AI na co dzień, wersja 0.19.3 łączy interaktywność w przeglądarce z automatyzacją w trybie headless, nie rezygnując z żadnej z tych warstw.


    Źródła

  • Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor wkracza na iPhone’a – mobilna aplikacja już w publicznej becie

    Cursor udostępnił 29 czerwca 2026 roku oficjalną aplikację mobilną na iPhone’a w publicznej wersji beta. Narzędzie, dostępne dla posiadaczy płatnych planów, umożliwia programistom zarządzanie agentami AI bezpośrednio z iPhone’a lub iPada. Aplikacja nie zastępuje IDE, lecz przekształca telefon w centrum kontrolne dla działających w chmurze i lokalnych agentów, w tym tych, które uruchamiały "nightly build" na laptopie.

    Co warto wiedzieć na start

    • Data premiery: 29 czerwca 2026, publiczna beta wyłącznie dla płatnych planów Cursor.
    • Platforma: natywna aplikacja na iPhone’a i iPada, wymagająca iOS 26.0 lub nowszego.
    • Zdalne sterowanie: możliwość kontrolowania agentów działających w chmurze oraz na komputerze lokalnym.
    • Powiadomienia push: agent informuje, gdy zakończy zadanie, napotka błąd lub potrzebuje decyzji użytkownika.
    • Limitowana promocja: 75% zniżki na uruchomienia Composer 2.5 w aplikacji mobilnej, obowiązująca do 5 lipca 2026.

    Agent w kieszeni – co właściwie potrafi aplikacja

    Mobilny Cursor nie jest uproszczoną wersją desktopowego IDE. To panel dowodzenia, który pozwala śledzić postępy agentów i podejmować decyzje, gdy nie ma się dostępu do komputera. Można uruchomić agenta chmurowego z telefonu, wydać mu polecenie głosem, a następnie schować urządzenie do kieszeni. Po zakończeniu pracy agent wyśle powiadomienie push z podglądem artefaktów, logów i "pull requestów".

    Funkcja Remote Control rozszerza tę koncepcję na agentów desktopowych. Jeśli Cursor działa na laptopie, można sprawdzić stan sesji, przeglądać zmiany i zarządzać agentem zdalnie. Dla zespołów rozproszonych to praktyczne rozwiązanie, które umożliwia szybką reakcję, gdy przegląd nie może czekać na powrót do biurka.

    W aplikacji dostępny jest również przegląd "pull requestów" z możliwością ich mergowania. Inżynier otrzymuje powiadomienie o gotowym PR, otwiera go na iPadzie, przegląda zmiany i zatwierdza – wszystko bez potrzeby otwierania laptopa. Dla DevOpsów monitorujących długotrwałe deploymenty taka mobilna konsola może być bardzo przydatna.

    Głos jako interfejs sterowania

    Głos jako interfejs sterowania
    Źródło: cursor.com

    Aplikacja obsługuje komendy głosowe, co pozwala na wydawanie poleceń agentowi bez konieczności korzystania z ekranu. Można na przykład powiedzieć „sprawdź testy w module autoryzacji i popraw te, które nie przechodzą”. W sytuacjach wymagających szybkiej interwencji, głos przyspiesza proces działania.

    Aplikacja przetwarza polecenia w kontekście aktywnego agenta, co eliminuje potrzebę przypominania, nad czym aktualnie pracuje. To krok w stronę bardziej naturalnej interakcji z kodem, gdzie delegowanie zadań przypomina współpracę z kolegą z zespołu, a nie wpisywanie komend w terminalu.

    Dlaczego mobilny agent ma sens dla webdevów i DevOps

    Dlaczego mobilny agent ma sens dla webdevów i DevOps
    Źródło: cursor.com

    Dla zespołów frontendowych i fullstackowych mobilny Cursor rozwiązuje istotny problem: agent-driven development wymaga stałego monitoringu, ale nie zawsze obecności przed monitorem. Gdy agent refaktoryzuje komponenty, przeprowadza migrację lub testuje warianty UI, można śledzić postępy w autobusie czy przy kawie.

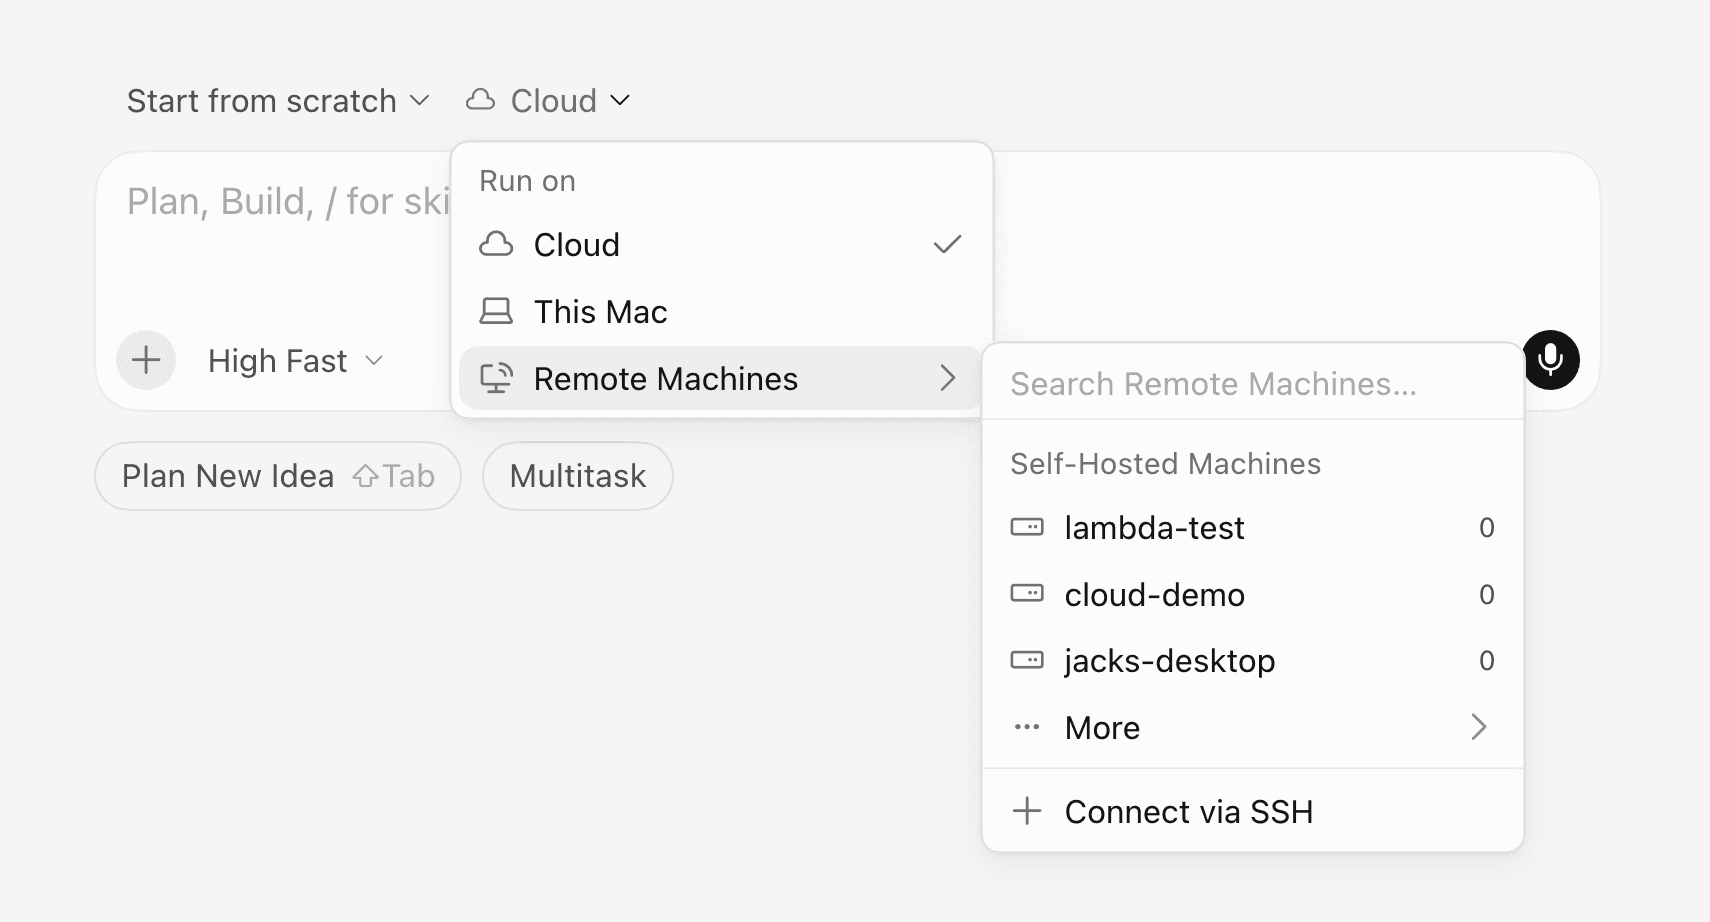
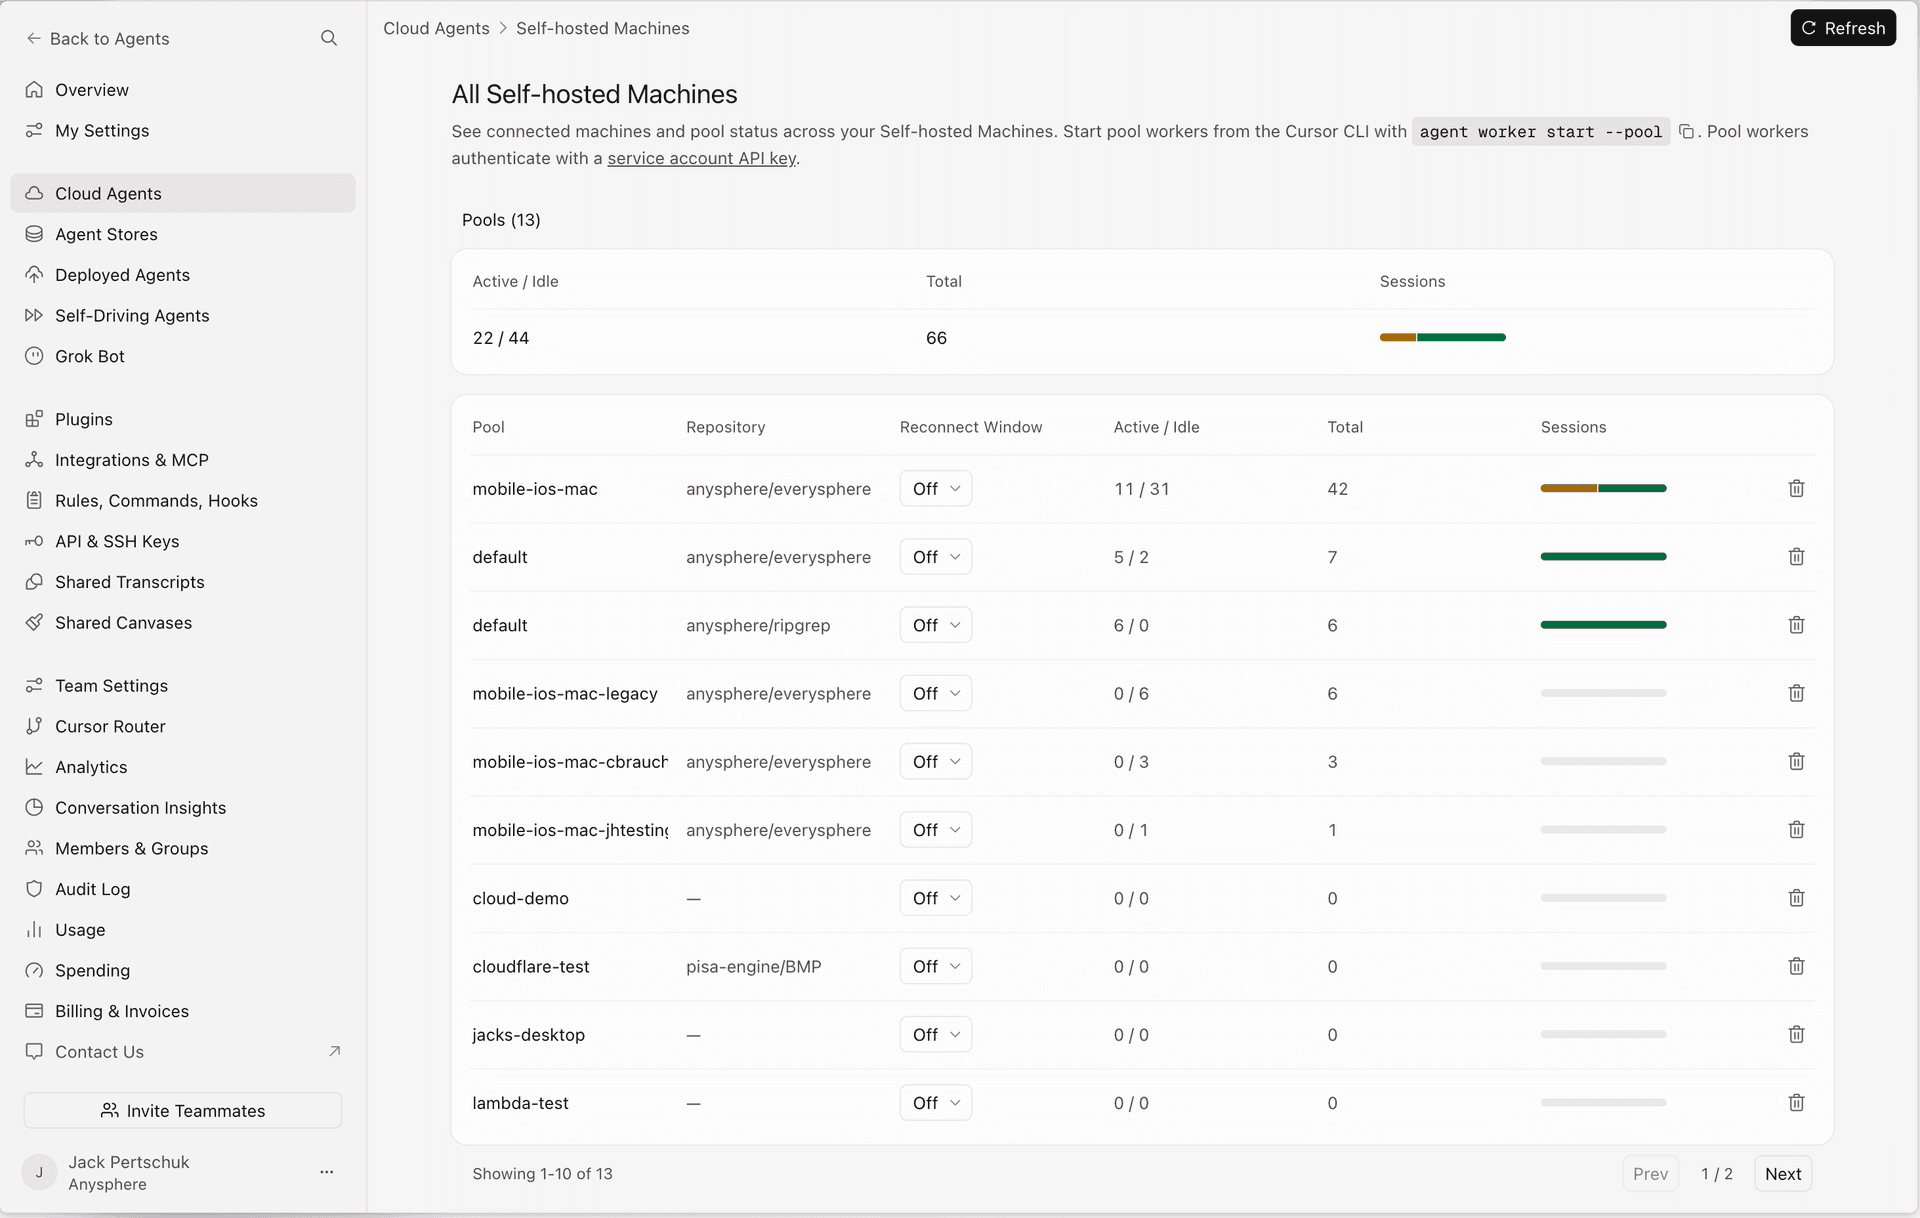
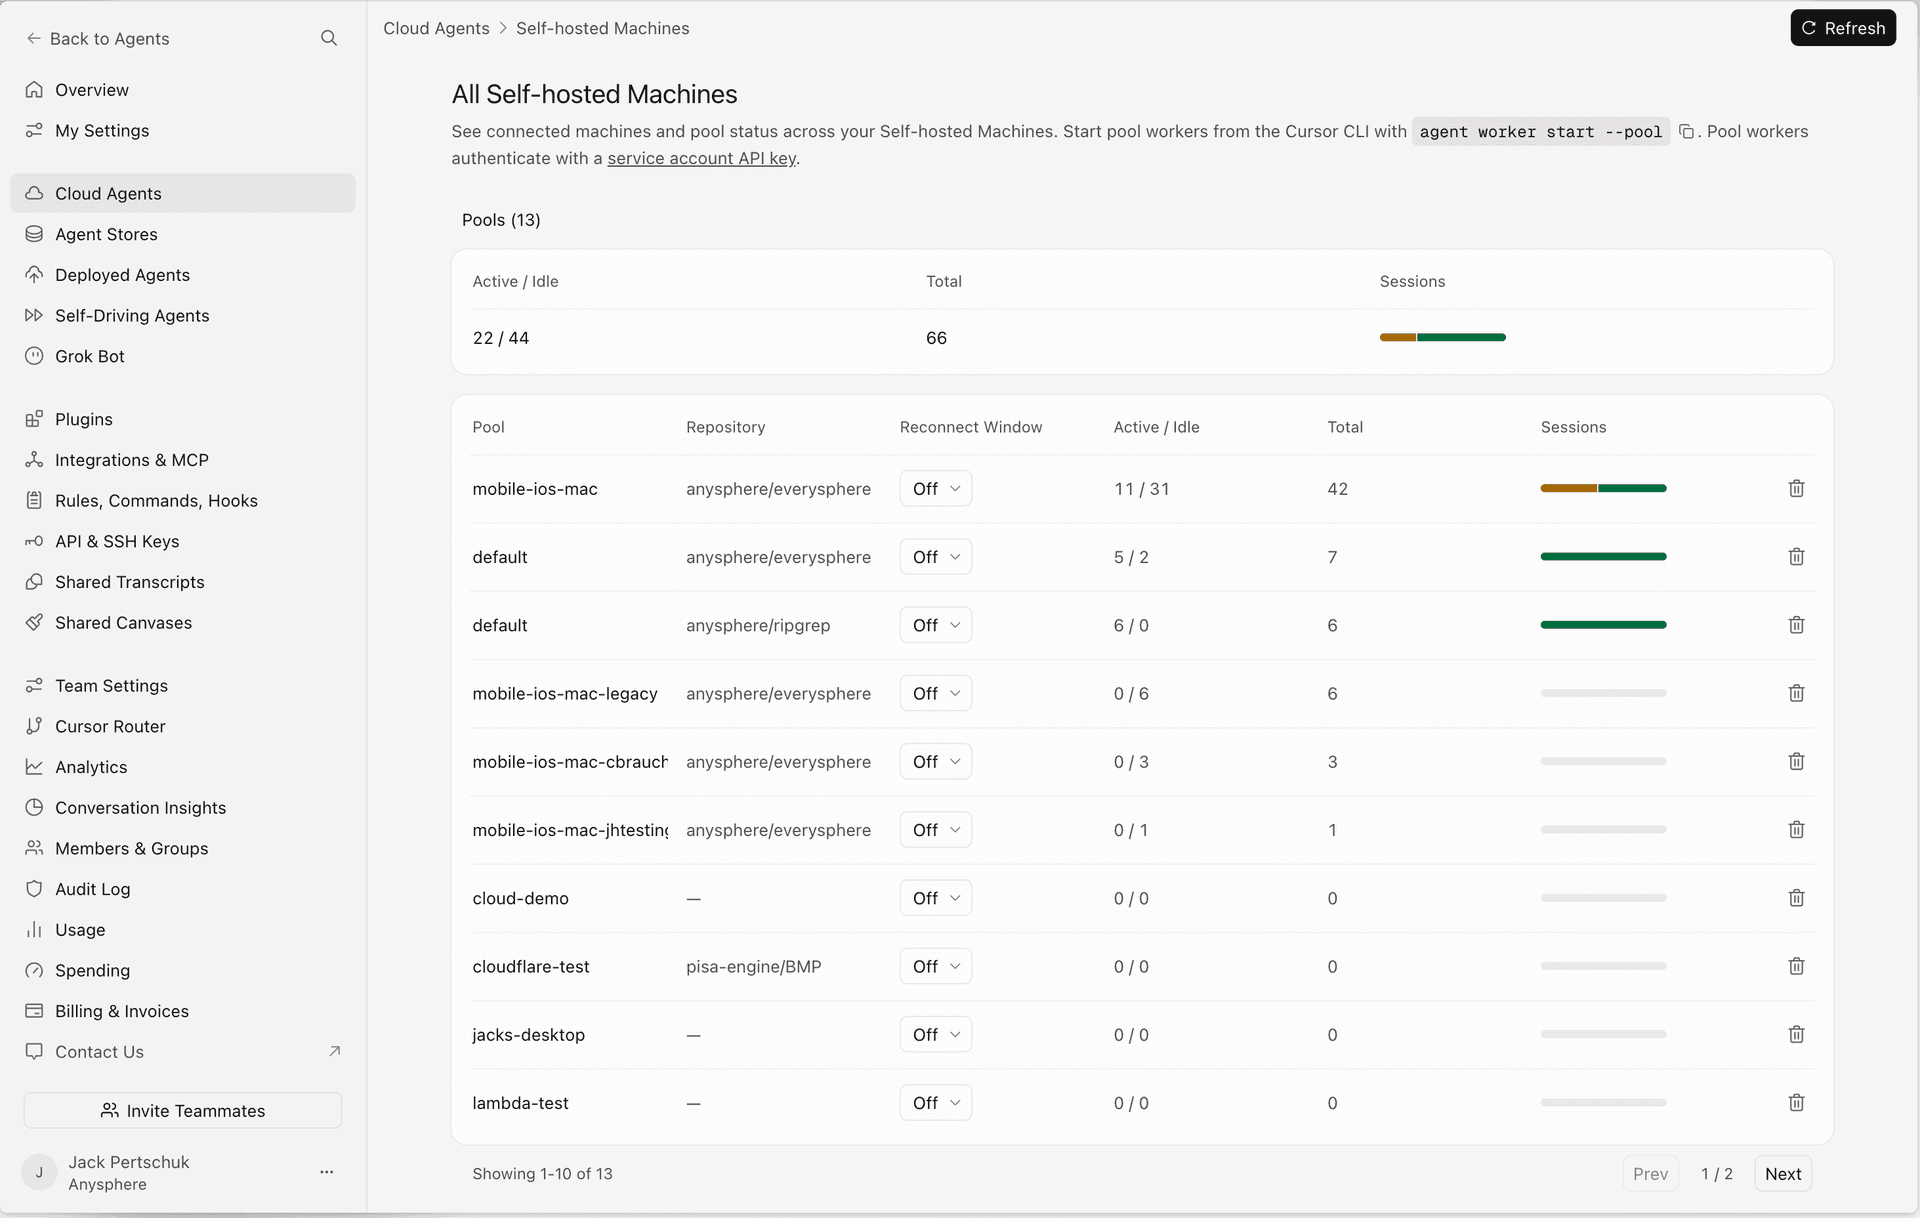
    Dla DevOpsów aplikacja staje się lekkim klientem do nadzoru nad zdalnymi maszynami. Cloud agent uruchomiony na self-hosted workerze, w AWS Lambda czy na Vercelu – każdą z tych sesji można monitorować i zarządzać nimi z poziomu iPhone’a. Logi, artefakty oraz podgląd live environmentu są dostępne w każdej chwili.

    Promocja na start i co dalej

    Cursor wprowadził limitowaną obniżkę na start – przez pierwszy tydzień (do 5 lipca 2026) uruchomienia Composer 2.5 w aplikacji mobilnej są przecenione o 75%. To zachęta dla użytkowników do szybkiego przetestowania mobilnego przepływu pracy i włączenia go do codziennej rutyny.

    Beta jest publiczna, ale dostępna tylko dla płatnych subskrybentów. Nie ma jeszcze informacji o dostępności aplikacji dla użytkowników darmowego planu, jednak tempo rozwoju Cursor – od cloud agents przez Origin Code Hosting po mobilną konsolę – sugeruje, że agentowe kodowanie staje się standardem w produkcji. Telefon w tym kontekście pełni rolę kluczowego narzędzia łączącego sesję IDE z codziennymi obowiązkami.


    Źródła

  • Gemini CLI zyskuje automatyczne wykrywanie narzędzi – wersja v0.50.0-preview.1 już dostępna

    Gemini CLI zyskuje automatyczne wykrywanie narzędzi – wersja v0.50.0-preview.1 już dostępna

    Google wprowadziło 25 czerwca 2026 roku wersję preview Gemini CLI v0.50.0-preview.1, która wprowadza mechanizm automatycznego wykrywania narzędzi oraz poprawki stabilizujące proces wydania. To ostatni krok przed stabilnym wydaniem linii 0.50, które miało miejsce 8 lipca.

    Kluczowe zmiany w skrócie

    • Automatyczne wykrywanie narzędzi – CLI samodzielnie znajduje i rejestruje dostępne narzędzia, bez potrzeby ręcznej konfiguracji.
    • Zabezpieczenie przed shadowingiem binariów – mechanizm zapobiega przypadkowemu nadpisywaniu plików wykonywalnych w workspace.
    • Izolacja skryptów npm podczas weryfikacji – proces weryfikacji wydania ignoruje teraz skrypty z package.json, co eliminuje ryzyko ubocznych efektów.
    • Ochrona CI przed uszkodzonymi wydaniami NPM – dodatkowe zabezpieczenia zapobiegają awariom pipeline'u przy błędnych publikacjach.

    Automatyczny rejestr narzędzi – co to zmienia w praktyce

    Najważniejszą nowością jest mechanizm automatycznego wykrywania narzędzi. W poprzednich wersjach Gemini CLI użytkownik musiał jawnie definiować dostępne narzędzia, co wymagało wiedzy na temat tego, z czym agent może pracować. Teraz CLI skanuje środowisko, wykrywa dostępne narzędzia i rejestruje je bez ingerencji człowieka.

    Dla deweloperów korzystających z vibe codingu oznacza to krótszy czas konfiguracji oraz mniej błędów wynikających z niekompletnych definicji. Agent AI otrzymuje pełny obraz dostępnych narzędzi, w tym linterów, narzędzi do testowania oraz zewnętrznych API. Zmiana ta wpisuje się w szerszy trend w narzędziach wspomagających rozwój oprogramowania: im mniej konfiguracji, tym szybciej można przejść do pracy.

    Wdrożenie opiera się na czterech pull requestach: #28116, #28132, #28113 i #28147. Cały zakres zmian między poprzednią wersją preview a obecną obejmuje porównanie v0.49.0-preview.0…v0.50.0-preview.1.

    Stabilność CI i weryfikacja wydań – mniej niespodzianek w pipeline

    Drugim istotnym elementem aktualizacji są poprawki w procesie weryfikacji wydania. Zespół Google zidentyfikował kilka newralgicznych punktów, które mogły prowadzić do niestabilnych wydań.

    Po pierwsze, dodano flagę ignorowania skryptów npm podczas weryfikacji. Oznacza to, że etap sprawdzania poprawności builda nie uruchamia już potencjalnie niebezpiecznych lub długotrwałych skryptów zdefiniowanych w package.json. To może zaoszczędzić czas w dużych monorepo.

    Po drugie, mechanizm ochrony przed shadowingiem binariów zapobiega sytuacji, w której lokalne pliki wykonywalne w workspace przysłaniają te systemowe. Problem ten był szczególnie dokuczliwy w środowiskach z wieloma równoległymi procesami budowania.

    Dodatkowe zabezpieczenia przed uszkodzonymi wydaniami NPM sprawiają, że pipeline nie przestaje działać przy pierwszej napotkanej nieprawidłowości w rejestrze pakietów. Dla zespołów DevOps, które utrzymują własne instancje CI, to wymierna korzyść – mniej fałszywych alarmów i nieplanowanych przestojów.

    Co dalej z linią 0.50

    Wszystkie zmiany z preview trafiły w niezmienionej formie do stabilnego wydania v0.50.0 z 8 lipca. Changelog stabilnej wersji opisuje te same motywy przewodnie: automatyczne wykrywanie narzędzi i poprawioną weryfikację wydań. To sugeruje, że Google było zadowolone z rezultatów testów preview i nie wprowadzało poprawek przed finalną publikacją.

    Projekt Gemini CLI rozwija się w szybkim tempie – w momencie pisania tego tekstu dostępne są już nightly buildy wersji 0.61, a najnowsze stabilne wydanie to 0.59. Narzędzie zmierza w kierunku coraz głębszej integracji z ekosystemem developerskim, gdzie agent AI działa jako naturalne rozszerzenie warsztatu programisty.

    Dla osób pracujących w modelu vibe coding kluczowe jest, by narzędzia same rozumiały kontekst. Automatyczny rejestr narzędzi to krok w tę stronę – mniej konfiguracji, więcej działania.


    Źródła

  • Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor wprowadził nową stronę Customize, która centralizuje wszystkie elementy rozszerzające edytor, takie jak pluginy, umiejętności, serwery MCP, subagenty, reguły, komendy i hooki. Nowość ta jest dostępna z poziomu panelu bocznego i działa w trzech obszarach: użytkownika, zespołu oraz przestrzeni roboczej. Dodatkowo, wprowadzono marketplace z rankingiem popularności oraz wsparcie dla importu repozytoriów z GitLaba, Bitbucket i Azure DevOps.

    Najważniejsze zmiany

    • Strona Customize łączy rozproszone ustawienia w jedno centrum zarządzania pluginami, MCP, subagentami i komendami.
    • Pluginy jako paczki – umożliwiają pakowanie reguł, umiejętności, komend, serwerów MCP i hooków, które można następnie dystrybuować w zespole.
    • Marketplace z rankingiem prezentuje najpopularniejsze pluginy, umiejętności i MCP używane przez członków zespołu.
    • Import z GitLaba, Bitbucket i Azure DevOps – marketplace nie jest już ograniczony do GitHuba i lokalnych repozytoriów.
    • Predefiniowane canvasy (np. Hex Canvas i Atlassian Canvas) do współdzielenia w zespole.

    Koniec z ustawieniami porozrzucanymi po kątach

    Dotychczas konfiguracja agenta w Cursorze wymagała przeszukiwania osobnych plików w repozytorium oraz rozproszonych opcji. Teraz wszystkie elementy trafiają pod jeden adres – strona Customize agreguje pluginy, umiejętności, MCP, subagentów, reguły i komendy w czytelnej hierarchii: User dla osobistych preferencji, Team dla współdzielonych ustawień w organizacji oraz Workspace dla konfiguracji przypisanej do konkretnego projektu.

    Deweloperzy mogą teraz korzystać z własnego zestawu narzędzi do szybkiego prototypowania, nie kolidując z firmowym standardem zespołu. Standardy te można wdrożyć jednym kliknięciem dla wszystkich członków organizacji, eliminując potrzebę ręcznego kopiowania plików konfiguracyjnych.

    Marketplace, który pokazuje, czego faktycznie używają zespoły

    Cursor wprowadził również marketplace z listą rankingową, która pokazuje pluginy, umiejętności i MCP uporządkowane według ich popularności w zespole. Ranking oparty jest na danych dotyczących instalacji i codziennego użytkowania, a nie na recenzjach czy gwiazdkach.

    To rozwiązanie jest istotne, ponieważ w dużych organizacjach często trudno jest określić, które narzędzia są rzeczywiście używane, a które są niepotrzebne. Ranking rozwiązuje ten problem, a marketplace umożliwia instalację jednym kliknięciem – przeglądanie, znajdowanie, klikanie i działanie.

    Warto również zwrócić uwagę na predefiniowane canvasy. Hex Canvas i Atlassian Canvas to przykłady szablonów, które zespół może współdzielić i wykorzystywać, co oszczędza czas przy standaryzacji procesów.

    Import z GitLaba i Bitbucket – mniej uzależnienia od jednego dostawcy

    Zespołowy marketplace Cursora wcześniej wspierał głównie repozytoria GitHub i lokalne ścieżki. Teraz możliwy jest import repozytoriów pluginów także z GitLaba, Bitbucket i Azure DevOps. Dla firm, które przechowują kod w różnych systemach, oznacza to koniec ręcznego przenoszenia paczek między platformami.

    Dla zespołów DevOps i platform engineeringu oznacza to łatwiejszą dystrybucję wewnętrznych narzędzi w środowiskach multi-vendor. Plugin może być hostowany na GitLabie, a mimo to trafi do wszystkich deweloperów przez marketplace, niezależnie od miejsca przechowywania kodu aplikacji.

    Co to znaczy dla web developmentu i AI

    Co to znaczy dla web developmentu i AI
    Źródło: cursor.com

    Dla zespołów webowych aktualizacja oznacza możliwość standaryzacji narzędzi frameworkowych, helperów do deploymentu i workflow code review w jednym formacie paczki. Zamiast wysyłać maile z instrukcjami „zainstaluj to i to”, lider zespołu może po prostu udostępnić plugin w marketplace.

    W kontekście AI-assisted development i vibe codingu, wsparcie dla MCP (Model Context Protocol) umożliwia podłączanie niestandardowych serwerów kontekstowych. Agent Cursora może korzystać z wewnętrznych API, dokumentacji firmowej czy systemów monitoringu – wszystko spakowane jako plugin z przypiętym serwerem MCP. Subagenty można teraz konfigurować centralnie i przypisywać im konkretne zestawy narzędzi dla każdego projektu.

    Porządek zamiast chaosu

    Nowa strona Customize to nie tylko zmiana w interfejsie użytkownika. To realne uporządkowanie rozszerzalności Cursora, które ułatwia zespołom zarządzanie konfiguracją agentów. Dla małych zespołów to wygoda, a dla dużych organizacji – narzędzie do egzekwowania standardów bez problemów. Ranking popularności i import z wielu platform sprawiają, że całość staje się bardziej świadomie zarządzanym ekosystemem.


    Źródła

  • OpenCode ujarzmia agentów – lepsza kontrola kroków, nowe warianty GLM-5.2 i szybsze cache’owanie promptów

    OpenCode ujarzmia agentów – lepsza kontrola kroków, nowe warianty GLM-5.2 i szybsze cache’owanie promptów

    Najnowsza aktualizacja OpenCode (v1.17.9) wprowadza zmiany w zachowaniu agentów AI oraz rozszerza obsługę modeli, co ma na celu częstsze kończenie zadań konkretną odpowiedzią, zamiast ich przerywania. Główne zmiany dotyczą zarządzania krokami agenta, konfiguracji providerów oraz mechanizmów cache’owania, co ma uczynić pracę z kodem bardziej przewidywalną.

    Co nowego – kluczowe fakty

    • Agent kończy zadanie finalną odpowiedzią tekstową, co redukuje frustrujące, niedokończone sesje.
    • GLM-5.2 zyskuje nowe warianty myślenia: high i max, umożliwiające głębszą analizę tam, gdzie to potrzebne.
    • Nagłówki providerów są teraz traktowane bez rozróżniania wielkości liter, a ustawienia łączą się warstwowo – od providera, przez model, po wariant.
    • Cache promptów działa skuteczniej, ponieważ follow-upy użytkownika nie są już opakowywane w zbędny steering reminder.
    • Subagent w tle uruchomi się tylko na serwerach wspierających sesje potomne, co eliminuje ciche błędy.

    Koniec z niedokończonymi zadaniami

    Zmiana, którą odczuje każdy, kto regularnie zleca agentowi dłuższe zadania, dotyczy sposobu finalizowania kroków. Wcześniej agent mógł utknąć w połowie skomplikowanej operacji – brak odpowiedzi, timeout lub cichy błąd. Teraz OpenCode wymusza zakończenie zadania finalną odpowiedzią tekstową. W przypadku problemów użytkownik otrzymuje komunikat, a nie pusty ekran.

    Dla zespołów pracujących w trybie vibe coding lub zlecających agentowi dziesiątki zadań dziennie, ta poprawka oszczędza godziny debugowania. Mniej przerwanych sesji to także mniejsze zużycie tokenów – agent nie próbuje bez końca kontynuować tego, co już się rozjechało.

    W release note’ach widnieje zapis, że “stop wrapping follow-up user messages in a steering reminder so prompt caching stays effective”. Oznacza to, że wiadomości follow-up nie są już sztucznie rozdmuchiwane, co sprawia, że cache promptów działa efektywniej, a odpowiedzi wracają szybciej.

    GLM-5.2 dostaje tryby myślenia – high i max

    GLM-5.2 dostaje tryby myślenia – high i max

    Drugą istotną nowością jest wsparcie dla wariantów high i max w modelu GLM-5.2. Wybór poziomu “myślenia” pozwala dostosować głębokość analizy do zadania. Jeśli potrzebujesz szybkiej odpowiedzi, pozostajesz przy standardzie. Gdy pracujesz nad architekturą lub skomplikowanym refaktorem, przełączasz na max.

    OpenCode zintegrował teraz ustawienia providera, modelu i wariantu w jedną spójną konfigurację. Dokumentacja modeli informuje, że najpierw aplikowane są wartości providera, potem modelu, a na końcu wybranego wariantu. Dla użytkowników własnych providerów (np. przez Helicone czy Cloudflare AI Gateway) to koniec z ręcznym doklejaniem nagłówków w kilku miejscach.

    Nagłówki i detekcja modeli bez zbędnego tarcia

    Nagłówki i detekcja modeli bez zbędnego tarcia

    Dla tych, którzy korzystają z niestandardowych providerów LLM, ważna jest zmiana w obsłudze nagłówków. OpenCode traktuje nazwy nagłówków bez rozróżniania wielkości liter i przepuszcza je przez konfigurację providera. Jeśli używasz zewnętrznej warstwy obserwowalności czy cache’owania (np. Helicone), nagłówki śledzące i cache’owe przechodzą bezproblemowo.

    Trwają także prace nad automatyczną detekcją modeli przez endpoint /v1/models. Dla providerów, którzy udostępniają tę ścieżkę, OpenCode sam wyciągnie listę dostępnych modeli, co eliminuje potrzebę ręcznej konfiguracji. Mniej konfiguracji na start to mniej okazji do błędów.

    Skrót do subagenta w tle (subagent: true w komendach) został ograniczony tylko do serwerów, które faktycznie wspierają wykonywanie sesji potomnych. Wcześniej próba użycia tej funkcji na niekompatybilnym serwerze kończyła się cichym błędem – teraz OpenCode po prostu nie pozwoli jej wywołać.

    Dla kogo to ma znaczenie

    Jeśli pracujesz z agentami AI na co dzień – w terminalu, IDE czy desktopie – ta aktualizacja przekłada się na mniej przerw, szybsze odpowiedzi i czytelniejsze komunikaty. Dotyczy to zwłaszcza web developmentu i vibe codingu, gdzie agenci działają niemal non-stop, a każda minuta przestoju kosztuje. Zmiany w cache’owaniu promptów mają również wymiar finansowy – skuteczniejszy cache to mniej zbędnych zapytań do API.

    Najnowsza wersja OpenCode to przede wszystkim poprawki pod maską. Nie wprowadza rewolucyjnych zmian w UI, ale oferuje wiele usprawnień, które sprawiają, że narzędzie działa bardziej przewidywalnie. W pracy z kodem przewidywalność jest kluczowa.


    Źródła

  • Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    OpenAI wprowadziło wersję 0.141.0 swojego narzędzia CLI Codex, koncentrując się na bezpieczeństwie komunikacji oraz elastyczności ekosystemu wtyczek. Zdalne egzekutory zyskały szyfrowane połączenia end-to-end za pomocą protokołu Noise, a deweloperzy mogą teraz korzystać z nowych katalogów w marketplace oraz aktywować serwery MCP na poziomie pojedynczego wątku. Dodatkowo, wprowadzono usprawnienia w kliencie czasu rzeczywistego oraz optymalizacje wydajności dla sesji z dużą liczbą narzędzi.

    Kluczowe zmiany w skrócie

    • Zdalne egzekutory korzystają teraz z szyfrowanych kanałów Noise relay, które zastąpiły wcześniejsze połączenia WebSocket z tokenami bearer.
    • Cross-platform zachowuje natywne katalogi robocze, powłoki i ścieżki uprawnień systemu plików po obu stronach połączenia.
    • Marketplace wtyczek wzbogacił się o katalog "created-by-me" oraz wyselekcjonowane katalogi związane z autoryzacją.
    • Serwery MCP można teraz aktywować dla wybranych wtyczek egzekutora na poziomie wątku.
    • Wydajność poprawiła się dzięki cache'owaniu wyszukiwania narzędzi oraz eliminacji zbędnych kopii requestów.

    Noise relay zamiast WebSocketów – co to zmienia

    Do tej pory komunikacja między app-serverem a exec-serverem opierała się na tokenach bearer przesyłanych przez WebSocket. Choć to proste rozwiązanie, infrastruktura pośrednicząca miała teoretyczny dostęp do ruchu w plaintextcie. Wersja 0.141.0 wprowadza uwierzytelnione, szyfrowane kanały Noise relay, co oznacza, że warstwa relayowa nie widzi treści wykonywanych poleceń ani ich wyników.

    Dla zespołów pracujących w rozproszonych środowiskach oraz korzystających z hostingu agentów to istotna zmiana w modelu bezpieczeństwa. Noise to lekki protokół kryptograficzny, który dobrze sprawdza się w scenariuszach z niskim narzutem. Szyfrowanie odbywa się bezpośrednio od klienta do serwera docelowego, bez przystanków na deszyfrację.

    Codex zajął się również cross-platformowymi rozbieżnościami. Zdalne egzekutory zachowują natywne katalogi robocze i powłoki, a ścieżki uprawnień systemu plików pozostają spójne niezależnie od systemu, na którym działa app-server i exec-server. Automatyzując CI na Windowsie i łącząc się z Maca, nie stracisz kontekstu ścieżek.

    Wtyczki i marketplace idą do przodu

    Rozbudowa możliwości wtyczek to drugi filar tego wydania. W marketplace pojawił się katalog "created-by-me", który pokazuje wtyczki stworzone przez zalogowanego użytkownika, co ułatwia zarządzanie własnym ekosystemem narzędzi. Dodatkowo, wprowadzono wyselekcjonowane katalogi związane z autoryzacją, co oznacza, że dostępne w marketplace wtyczki mogą się różnić w zależności od poziomu dostępu.

    Największym krokiem naprzód jest jednak możliwość aktywacji serwerów MCP (stdio) bezpośrednio z poziomu wtyczek egzekutora i to na poziomie wątku. Architektura staje się bardziej modularna, co pozwala na aktywację różnych zestawów narzędzi dla różnych sesji bez konieczności przeładowywania całego środowiska. Udoskonalono także routing autoryzacji przy odkrywaniu wtyczek oraz atrybucji marketplace, a także poprawiono widoczność limitów oraz księgowanie wyników importu.

    Realtime i wydajność dla ciężkich sesji

    Klient czasu rzeczywistego zyskał nowe opcje sterowania mową, co ma na celu lepszą kontrolę nad interakcjami głosowymi podczas sesji na żywo.

    Optymalizacje wprowadzono także w zakresie wydajności. W sesjach z dużą liczbą narzędzi występowały problemy z nadmiarowymi kopiami requestów oraz powtórnymi przeszukiwaniami historii. Zespół wprowadził cache'owanie wyszukiwania narzędzi i wyeliminował zbędne kopiowanie, co skutkuje niższymi opóźnieniami oraz mniejszym zużyciem pamięci, szczególnie w scenariuszach typowych dla vibe codingu, gdzie agent nieustannie uruchamia narzędzia i przegląda kontekst.

    Warto również odnotować poprawki niezawodności wykonania na Windowsie oraz limit 64 MB na obrazy w pamięci. Te zmiany pokazują, że wersja 0.141.0 to nie tylko nowe funkcje, ale także systematyczne rozwiązywanie problemów w codziennym użytkowaniu.

    Co z tego wynika dla deweloperów

    Codex 0.141.0 wprowadza istotne zmiany w architekturze rozproszonej. Szyfrowane kanały Noise odpowiadają na potrzeby zespołów, które nie chcą ufać infrastrukturze pośredniczącej. Rozbudowa wtyczek oraz aktywacja serwerów MCP na poziomie wątku wskazują na kierunek ku bardziej modułowym środowiskom deweloperskim, gdzie agent łączy narzędzia w locie, bez konieczności restartów i przeładowań konfiguracji.

    Jeśli pracujesz z dużymi sesjami narzędziowymi lub stawiasz własne zdalne egzekutory, aktualizacja jest warta uwagi ze względu na poprawę wydajności. Pozostałe zmiany stanowią solidny fundament pod przyszłe, bardziej złożone workflow.


    Źródła