Autor: nidas

  • Devin Desktop 3.3.18: bezpośrednie śledzenie ACU w aplikacji i solidne poprawki dla Windows

    Devin Desktop 3.3.18: bezpośrednie śledzenie ACU w aplikacji i solidne poprawki dla Windows

    Cognition wypuściło 23 czerwca 2026 roku aktualizację Devin Desktop 3.3.18, która wprowadza widoczność zużycia ACU bezpośrednio w kliencie oraz szereg usprawnień dla środowisk Windows. To wydanie koncentruje się na transparentności rozliczeń i niezawodności na różnych platformach.

    Kluczowe zmiany w pigułce

    • Widoczność ACU – aplikacja pokazuje teraz zużycie jednostek ACU w interfejsie, co eliminuje potrzebę zaglądania do panelu administracyjnego.
    • Windows system-wide – naprawiono migrację ustawień i rozszerzeń dla instalacji ogólnosystemowych, co ułatwia wdrożenia w firmach.
    • Git Bash domyślnie – bash na Windowsie teraz wskazuje na Git Bash zamiast stuba WSL, co rozwiązuje problemy dla użytkowników spoza ekosystemu WSL.
    • Konfigurowalne subagenty – subagenty można teraz uruchamiać z domyślnym modelem, co upraszcza orkiestrację wielu agentów.
    • Atrybucja w commitach – Devin Local otrzymał opcję attribution, której wyłączenie usuwa wzmianki o Devinie z komunikatów commitów.

    Więcej kontroli i przejrzystości dla zespołów

    Nowością jest wyświetlanie zużycia ACU bezpośrednio w kliencie. Do tej pory śledzenie konsumpcji jednostek rozliczeniowych wymagało odwiedzania dedykowanych stron administracyjnych. Teraz informacja o wykorzystaniu ACU jest dostępna podczas codziennej pracy.

    Dla zespołów rozliczających się z użycia narzędzi AI to konkretne ułatwienie. Każda sesja agenta generuje ruch na jednostkach, a bezpośredni podgląd pozwala szybciej reagować na zbliżające się limity. Administratorzy wciąż mają dostęp do szczegółowych raportów, ale deweloperzy zyskują świadomość kosztów bez przerywania workflow.

    Windows łapie oddech

    Instalacje system-wide na Windowsie, typowe dla środowisk korporacyjnych, miały dotąd problem z poprawną migracją ustawień i rozszerzeń między aktualizacjami. Devin Desktop 3.3.18 ten problem eliminuje.

    Kolejna poprawka dotycząca Windowsa rozwiązuje ścieżkę basha. Wcześniej Devin wskazywał na stub WSL, co komplikowało życie osobom używającym Git Basha jako domyślnej powłoki. Teraz bash poprawnie wskazuje na Git Bash, co ułatwia działanie skryptów i komend, zwłaszcza w projektach webowych.

    Subagenty i modele – mniej ręcznego sterowania

    Konfigurowalny domyślny model dla subagentów to rozwiązanie dla zespołów, które budują złożone, wieloagentowe przepływy pracy. Zamiast za każdym razem wybierać model przy tworzeniu subagenta, można ustawić preferencję w konfiguracji. To oszczędza czas i redukuje ryzyko pomyłek.

    Devin Local: cicho, bez podpisu

    Opcja attribution w pliku konfiguracyjnym Devin Local to funkcjonalność, na którą część użytkowników czekała. Domyślnie Devin podpisuje swoje commit'y, co nie każdemu odpowiada, zwłaszcza w repozytoriach z ściśle określoną polityką commit message. Ustawienie attribution: false sprawia, że wzmianki o agencie znikają, a historia commitów wygląda czyściej.

    Mniejsze, ale istotne poprawki

    MCP registry cache jest teraz podgrzewany podczas startu aplikacji, co oznacza, że serwery MCP są gotowe szybciej po uruchomieniu. To redukuje czas oczekiwania na integracje z zewnętrznymi usługami.

    Sesyjne tytuły generowane automatycznie przestały uwzględniać wstrzyknięty kontekst. Wcześniej tytuł sesji mógł być mylący lub zaśmiecony informacjami kontekstowymi, które nie miały znaczenia dla nazwy zadania.

    Naprawiono również błąd nadmiernego scalania wiadomości agenta w sesjach Claude ACP. Dla użytkowników korzystających z Agent Client Protocol to ważna poprawka, ponieważ wcześniej odpowiedzi mogły się zlewać, co utrudniało śledzenie konwersacji.

    Krok w stronę dojrzałości międzyplatformowej

    Wydanie Devin Desktop 3.3.18 wpisuje się w szerszy trend narzędzi AI do kodowania: transparentność rozliczeń, konfigurowalność i pełny parytet Windowsa stają się standardem. Devin celuje w profesjonalne zespoły, które potrzebują nie tylko mocy agentów AI, ale także kontroli nad kosztami i integracją z istniejącą infrastrukturą. Poprawki dla Git Basha i instalacji system-wide pokazują, że zespół Cognition reaguje na feedback od użytkowników Windowsa, którzy długo czuli się niedoceniani w ekosystemie narzędzi AI.
    Źródła

  • Codex 0.142.0 wprowadza porządki we wtyczkach i twarde limity tokenów dla agentów

    Codex 0.142.0 wprowadza porządki we wtyczkach i twarde limity tokenów dla agentów

    Druga połowa czerwca przyniosła wydanie Codex 0.142.0 — pierwsze stabilne w linii 0.142, które porządkuje organizację wtyczek i daje zespołom kontrolę nad zużyciem tokenów przez agentów. OpenAI skupiło się na przewidywalności, co ułatwia zarządzanie źródłami wtyczek, ogranicza niespodziewane koszty w sesjach wielowątkowych i poprawia stabilność procesów.

    Co nowego w skrócie

    • Wtyczki zdalne podzielono na trzy sekcje: OpenAI Curated, Workspace i Shared with me
    • Konfigurowalne budżety tokenów śledzą zużycie we wszystkich wątkach agenta, ostrzegają o wyczerpaniu limitu i zatrzymują turę, gdy pula się kończy
    • Indeksowane wyszukiwanie w sieci daje agentom dostęp do informacji na żywo, ograniczając bezpośredni dostęp do stron do zatwierdzonych przez serwer adresów URL
    • Przypomnienia uwzględniające czas pomagają agentom ogarniać zadania wymagające konkretnych terminów
    • Procesy exec-server lepiej radzą sobie z rozłączeniami, a TUI na Linuksie otrzymało poprawkę dla problemu z zawieszaniem się ekranu

    Wtyczki nie są już płaską listą

    Dotąd zarządzanie zdalnymi wtyczkami przypominało przeglądanie jednego, długiego rejestru. Wersja 0.142.0 rozbija ten monolit na trzy przejrzyste grupy. Pierwsza z nich — wyselekcjonowana przez OpenAI — zawiera zestaw sprawdzonych komponentów, które przeszły weryfikację i są utrzymywane centralnie. Druga grupuje wtyczki przypisane do konkretnej przestrzeni roboczej, więc zespół widzi tylko to, co dotyczy jego projektu. Trzecia sekcja zbiera wtyczki udostępnione w ramach grupy „Shared with me” — przydatne, gdy ktoś z organizacji przygotował narzędzie, które mogą wykorzystać inni.

    Taki podział jest szczególnie przydatny w przypadku wielu projektów i deweloperów. Nie trzeba już zgadywać, czy dana wtyczka jest oficjalna, czy przypisana do sprintu, czy może dodana przez kolegę z sąsiedniego repozytorium. W środowiskach web dev i hostingowych, gdzie pluginów przybywa z każdym integracyjnym endpointem, to oszczędność klikania i ryzyka pomyłki.

    Twardy budżet tokenów — agent nie pożera bez końca

    Największą zmianą operacyjną jest mechanizm budżetów tokenów. W praktyce działa to tak: definiujesz maksymalną liczbę tokenów, jaką może zużyć sesja nadrzędna wraz ze wszystkimi wątkami potomnymi. Codex 0.142.0 śledzi wykorzystanie w czasie rzeczywistym, a gdy limit zbliża się do wyczerpania, wysyła przypomnienie. Kiedy budżet się kończy, tura zostaje przerwana — bez domykania, bez cichego dokręcania kolejnych zapytań.

    Dla zespołów DevOps i osób automatyzujących wieloagentowe przepływy to istotna zmiana w kontroli kosztów. Kilka równoległych wątków potrafi spalić dziesiątki dolarów w API, zanim ktokolwiek spojrzy na dashboard. Konfigurowalny pułap działa jak zabezpieczenie: wiesz, gdzie jest granica, i dostajesz ostrzeżenie, zanim ją przekroczysz. Przy długich sesjach, które potrafią trwać godzinami, takie przypomnienia pomagają uniknąć sytuacji, w której limit tokenów znika w nieznanym kierunku.

    Sieć i czas — agenci dostają kontekst, którego im brakowało

    Indeksowane wyszukiwanie na żywo to kompromis między całkowitym odcięciem agenta od internetu a niebezpiecznym pełnym dostępem. Agent może sięgnąć po informacje, ale w wyraźnie zdefiniowanych granicach — bez rekurencyjnego klatkowania stron czy zaciągania niesprawdzonych źródeł. Dla web developerów oznacza to możliwość szybkiego sprawdzenia dokumentacji API bez ręcznego kopiowania, ale bez ryzyka, że agent wciągnie nieaktualne informacje.

    Przypomnienia czasowe rozwiązują problem agentów, którzy nie wiedzą, która jest godzina i nie planują. Teraz można im powierzyć zadanie z deadlinem — agent dostanie sygnał, że pora działać, a nie tylko reagować na prompt. Przy długich cyklach utrzymania i monitoringu to różnica między „zapomniałem sprawdzić certyfikat” a „certyfikat odnowiony na 48 godzin przed wygaśnięciem”.

    Stabilność, która nie rozprasza

    Nie każda zmiana w changelogu jest istotna, ale dwie z nich realnie zmniejszają frustrację. Procesy exec-server otrzymały poprawki dla problemów z rozłączeniami — sesja nie kończy się, gdy na chwilę padnie VPN czy przerwie się połączenie z terminalem. Drugi fix dotyczy renderowania TUI na Linuksie, które potrafiło zamrozić się przy przełączaniu widoków. Dla użytkowników pracujących na zdalnych serwerach przez SSH to codzienna ulga.

    Podsumowanie

    Codex 0.142.0 wprowadza elementarny porządek. Grupowanie wtyczek ułatwia orientację w coraz większym ekosystemie narzędzi, budżety tokenów dają kontrolę nad rachunkiem i bezpieczeństwem sesji, a agenci zyskują wyczucie czasu oraz dostęp do sieci bez ryzyka nieograniczonego chaosu. Jeśli pracujesz z wieloma agentami równolegle albo nie chcesz, by Codex 0.142.0 zjadł cały firmowy limit w jedną noc — to aktualizacja, od której zaczyna się linia 0.142. Warto również pamiętać, że pojawiły się już kolejne wydania, takie jak 0.142.2 i 0.142.4.


    Źródła

  • Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

    Cursor porządkuje dodatki: jedna strona do zarządzania pluginami, umiejętnościami i MCP

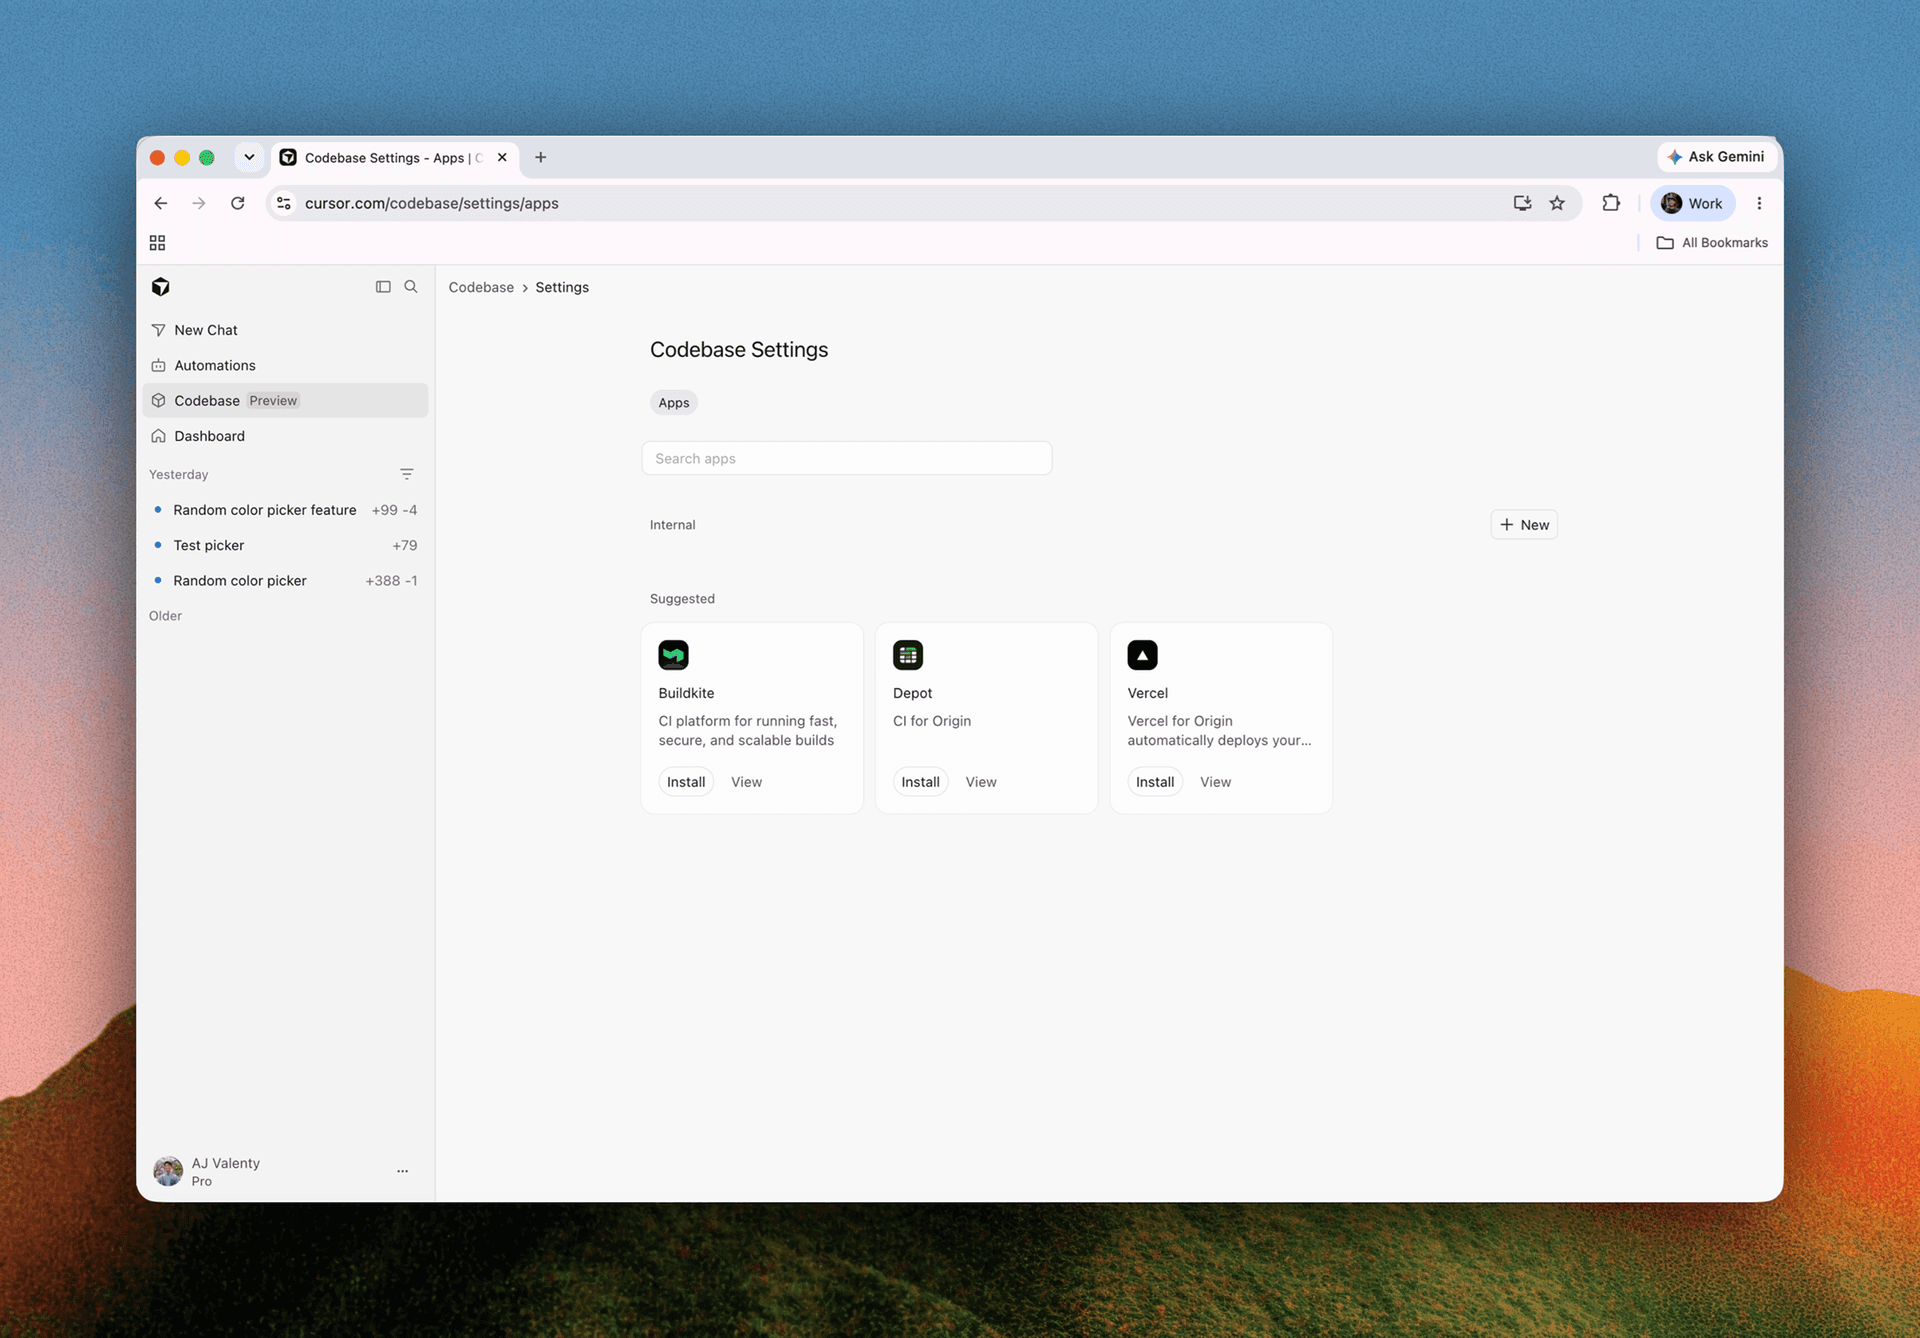
    Cursor wprowadził nową stronę Customize, która centralizuje wszystkie elementy rozszerzające edytor, takie jak pluginy, umiejętności, serwery MCP, subagenty, reguły, komendy i hooki. Nowość ta jest dostępna z poziomu panelu bocznego i działa w trzech obszarach: użytkownika, zespołu oraz przestrzeni roboczej. Dodatkowo, wprowadzono marketplace z rankingiem popularności oraz wsparcie dla importu repozytoriów z GitLaba, Bitbucket i Azure DevOps.

    Najważniejsze zmiany

    • Strona Customize łączy rozproszone ustawienia w jedno centrum zarządzania pluginami, MCP, subagentami i komendami.
    • Pluginy jako paczki – umożliwiają pakowanie reguł, umiejętności, komend, serwerów MCP i hooków, które można następnie dystrybuować w zespole.
    • Marketplace z rankingiem prezentuje najpopularniejsze pluginy, umiejętności i MCP używane przez członków zespołu.
    • Import z GitLaba, Bitbucket i Azure DevOps – marketplace nie jest już ograniczony do GitHuba i lokalnych repozytoriów.
    • Predefiniowane canvasy (np. Hex Canvas i Atlassian Canvas) do współdzielenia w zespole.

    Koniec z ustawieniami porozrzucanymi po kątach

    Dotychczas konfiguracja agenta w Cursorze wymagała przeszukiwania osobnych plików w repozytorium oraz rozproszonych opcji. Teraz wszystkie elementy trafiają pod jeden adres – strona Customize agreguje pluginy, umiejętności, MCP, subagentów, reguły i komendy w czytelnej hierarchii: User dla osobistych preferencji, Team dla współdzielonych ustawień w organizacji oraz Workspace dla konfiguracji przypisanej do konkretnego projektu.

    Deweloperzy mogą teraz korzystać z własnego zestawu narzędzi do szybkiego prototypowania, nie kolidując z firmowym standardem zespołu. Standardy te można wdrożyć jednym kliknięciem dla wszystkich członków organizacji, eliminując potrzebę ręcznego kopiowania plików konfiguracyjnych.

    Marketplace, który pokazuje, czego faktycznie używają zespoły

    Cursor wprowadził również marketplace z listą rankingową, która pokazuje pluginy, umiejętności i MCP uporządkowane według ich popularności w zespole. Ranking oparty jest na danych dotyczących instalacji i codziennego użytkowania, a nie na recenzjach czy gwiazdkach.

    To rozwiązanie jest istotne, ponieważ w dużych organizacjach często trudno jest określić, które narzędzia są rzeczywiście używane, a które są niepotrzebne. Ranking rozwiązuje ten problem, a marketplace umożliwia instalację jednym kliknięciem – przeglądanie, znajdowanie, klikanie i działanie.

    Warto również zwrócić uwagę na predefiniowane canvasy. Hex Canvas i Atlassian Canvas to przykłady szablonów, które zespół może współdzielić i wykorzystywać, co oszczędza czas przy standaryzacji procesów.

    Import z GitLaba i Bitbucket – mniej uzależnienia od jednego dostawcy

    Zespołowy marketplace Cursora wcześniej wspierał głównie repozytoria GitHub i lokalne ścieżki. Teraz możliwy jest import repozytoriów pluginów także z GitLaba, Bitbucket i Azure DevOps. Dla firm, które przechowują kod w różnych systemach, oznacza to koniec ręcznego przenoszenia paczek między platformami.

    Dla zespołów DevOps i platform engineeringu oznacza to łatwiejszą dystrybucję wewnętrznych narzędzi w środowiskach multi-vendor. Plugin może być hostowany na GitLabie, a mimo to trafi do wszystkich deweloperów przez marketplace, niezależnie od miejsca przechowywania kodu aplikacji.

    Co to znaczy dla web developmentu i AI

    Co to znaczy dla web developmentu i AI
    Źródło: cursor.com

    Dla zespołów webowych aktualizacja oznacza możliwość standaryzacji narzędzi frameworkowych, helperów do deploymentu i workflow code review w jednym formacie paczki. Zamiast wysyłać maile z instrukcjami „zainstaluj to i to”, lider zespołu może po prostu udostępnić plugin w marketplace.

    W kontekście AI-assisted development i vibe codingu, wsparcie dla MCP (Model Context Protocol) umożliwia podłączanie niestandardowych serwerów kontekstowych. Agent Cursora może korzystać z wewnętrznych API, dokumentacji firmowej czy systemów monitoringu – wszystko spakowane jako plugin z przypiętym serwerem MCP. Subagenty można teraz konfigurować centralnie i przypisywać im konkretne zestawy narzędzi dla każdego projektu.

    Porządek zamiast chaosu

    Nowa strona Customize to nie tylko zmiana w interfejsie użytkownika. To realne uporządkowanie rozszerzalności Cursora, które ułatwia zespołom zarządzanie konfiguracją agentów. Dla małych zespołów to wygoda, a dla dużych organizacji – narzędzie do egzekwowania standardów bez problemów. Ranking popularności i import z wielu platform sprawiają, że całość staje się bardziej świadomie zarządzanym ekosystemem.


    Źródła

  • Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0: interaktywne artefakty, głos i dynamiczne workflow wchodzą do terminala

    Qwen-Code v0.19.0, wydany 23 czerwca 2026 roku, wprowadza trzy nowe funkcje: eksperymentalne narzędzie Artifact do publikowania interaktywnych stron HTML, natywne dyktowanie głosowe z transkrypcją strumieniową oraz pełne wsparcie dla Dynamicznych Workflow. To wydanie znacząco ułatwia łączenie kodowania z działaniem — agent potrafi generować kod i od razu pokazywać go jako działającą stronę, a użytkownicy mogą wydawać mu polecenia głosowo.

    Najważniejsze zmiany w wersji v0.19.0

    • Narzędzie Artifact umożliwia modelowi zapakowanie wygenerowanej treści jako samodzielnej strony HTML, którą można otworzyć lokalnie i renderować z file://, bez potrzeby dostępu do sieci.
    • Dynamiczne Workflow zostały w pełni przeniesione, co oznacza, że działają teraz z zapisem, wznawianiem sesji, wyzwalaczami słów kluczowych i powiadomieniami.
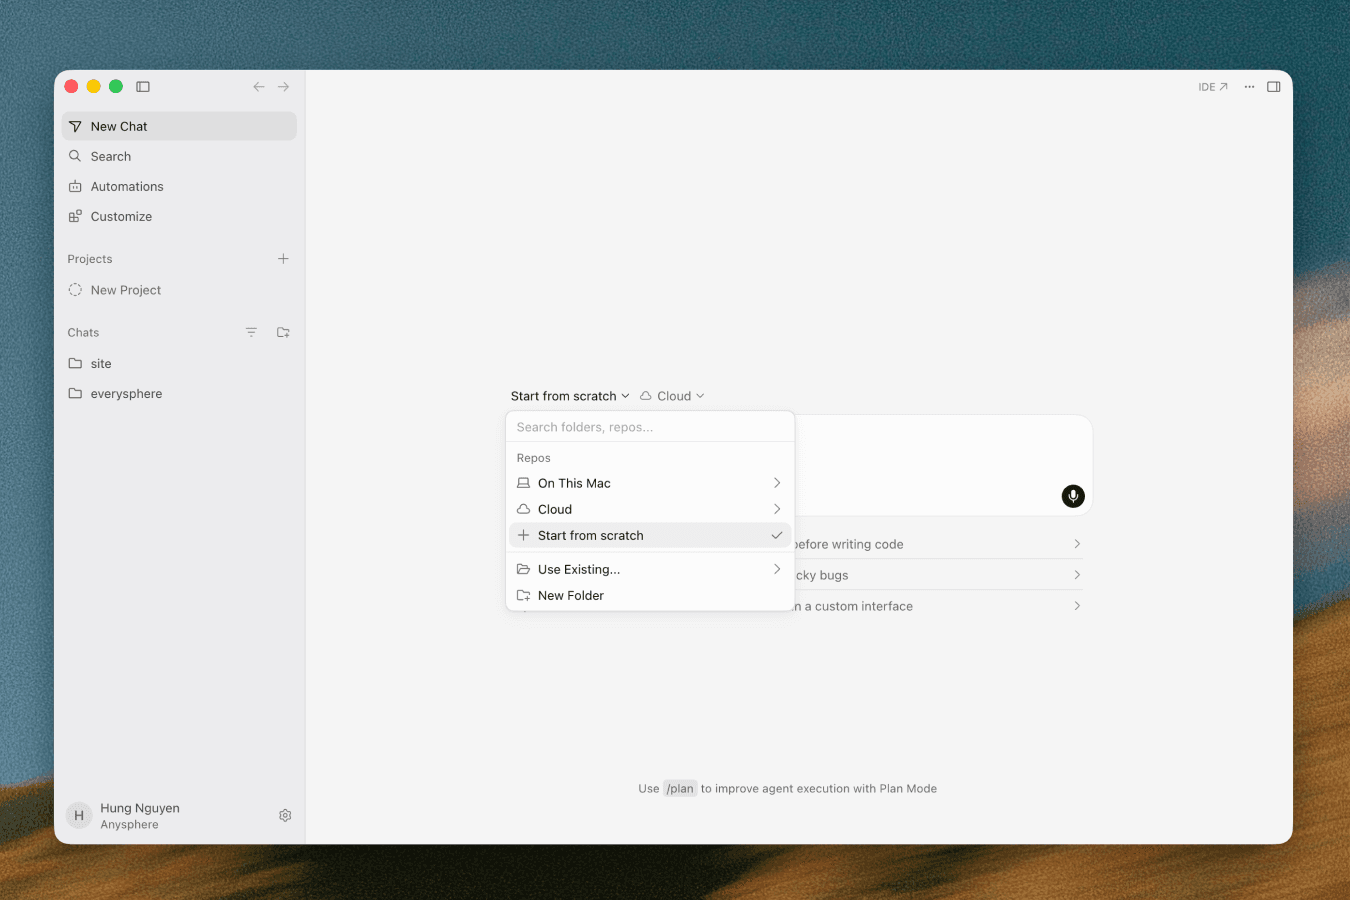
    • Dyktowanie głosowe jest dostępne w CLI przez /voice, a wkrótce także w aplikacji desktopowej jako przycisk mikrofonu z podglądem fali i czasu nagrania.
    • Panel boczny z możliwością zmiany rozmiaru ułatwia przeglądanie plików i artefaktów w aplikacji desktopowej.
    • Przeglądarka bloków myślenia w interfejsie terminalowym pozwala podejrzeć tok rozumowania modelu.

    Artifact: od prompta do działającej strony w kilka sekund

    Narzędzie Artifact to nowość, która pozwala modelowi zamienić wygenerowaną treść w interaktywną stronę. Umożliwia tworzenie prototypów, diagramów, tabel i wizualizacji danych, które można zamknąć w HTML-u.

    Strony są zapisywane w katalogu ~/.qwen/artifacts/ i otwierane lokalnie przez file://. Nie wymaga to hostingu, co pozwala szybko sprawdzić, czy model zrozumiał oczekiwania. Strona musi być samowystarczalna, bez zewnętrznych CSS-ów ani JavaScriptów, a całość nie może przekraczać 16 MB. Przy kolejnym uruchomieniu ten sam plik zostanie nadpisany.

    Dla web developerów to efektywny sposób na prototypowanie komponentów czy całych widoków bez odrywania rąk od terminala. Model generuje, a użytkownik widzi efekt, co znacząco przyspiesza proces.

    Dynamiczne Workflow w końcu kompletne

    Wersja v0.19.0 kończy temat Dynamicznych Workflow, które zyskały pełne wsparcie dla wznawiania i zapisywania. Użytkownicy mogą zapisać cały workflow jako komendę slash, która trafia do .qwen/workflows/<nazwa>.js, a następnie wywołać go przez /<nazwa>. Jeśli sesja zostanie przerwana, agent odtwarza ją z logów JSONL i kontynuuje od pierwszego punktu rozbieżności.

    To znaczna oszczędność czasu przy dłuższych zadaniach. Użytkownicy nie muszą ponownie opisywać kontekstu ani powtarzać tych samych kroków. Workflow można zapisać na poziomie projektu lub użytkownika. Jeśli skrypt już istnieje, system zapyta, czy nadpisać. Zakończone przebiegi terminalowe zapisują się automatycznie w <katalogProjektu>/workflows/<idUruchomienia>.json, a panel /workflows przechowuje historię między restartami.

    Głos, który działa w terminalu i desktopie

    Głos, który działa w terminalu i desktopie

    Funkcja dyktowania została wprowadzona najpierw jako /voice w CLI, a później w aplikacji desktopowej jako przycisk mikrofonu w pasku kompozytora. Nagrywanie pokazuje na żywo przebieg fali i licznik czasu, a po zatrzymaniu transkrypcja trafia od razu do pola tekstowego.

    Transkrypcja działa po stronie serwera, wykorzystując potok głosowy CLI — modele qwen3-asr-flash dla trybu wsadowego i *-realtime dla strumieniowania. Dane uwierzytelniające nie są przekazywane do procesu renderowania, co zapewnia bezpieczeństwo. Dla osób spędzających długie godziny w terminalu, możliwość wydania polecenia głosem bez odrywania rąk od klawiatury jest istotna.

    Pod maską i w interfejsie

    Pod maską i w interfejsie

    Oprócz głównych nowości, wersja v0.19.0 wprowadza także szereg mniejszych, ale użytecznych usprawnień. Panel boczny w aplikacji desktopowej zyskał możliwość zmiany rozmiaru, co ułatwia przeglądanie plików lub artefaktów. W interfejsie terminalowym (TUI) pojawiła się przeglądarka bloków myślenia, która umożliwia zajrzenie w tok rozumowania modelu.

    Wprowadzono także wiele poprawek błędów i optymalizacji w CLI, logice rdzenia i testach integracyjnych. Zespół zadbał o szczegóły — wyniki wyszukiwania, obsługa skrótów w terminalu, wszystko zostało poprawione.

    Dlaczego to ma znaczenie

    Qwen-Code v0.19.0 to nie tylko kolejna wersja — to wydanie, które zmienia sposób pracy z agentem. Artifact ułatwia przeglądanie kodu, Dynamiczne Workflow automatyzują powtarzalne zadania, a dyktowanie głosowe umożliwia szybkie interakcje. Wszystko to odbywa się w terminalu, co jest istotne dla zespołów korzystających z CLI i ceniących szybkie pętle feedbacku.


    Źródła

  • Factory ułatwia wycofywanie zmian: nowe polecenie /rewind-conversation i centralne zarządzanie hookami

    Factory ułatwia wycofywanie zmian: nowe polecenie /rewind-conversation i centralne zarządzanie hookami

    Factory w wersji v0.156.2 wprowadza polecenie /rewind-conversation, które umożliwia cofnięcie sesji czatu i przywrócenie plików do wcześniejszego stanu. Organizacje zyskują również scentralizowane zarządzanie hookami, co pozwala administratorom na egzekwowanie spójnych zasad dla wszystkich członków zespołu. W aktualizacji znalazły się także poprawki stabilności oraz ulepszenia interfejsu.

    Co nowego w skrócie

    • /rewind-conversation cofa historię czatu i przywraca stan plików z konkretnego momentu sesji
    • Centralne zarządzanie hookami daje administratorom kontrolę nad regułami dla całej organizacji, zamiast konfiguracji per użytkownik
    • Klikalne linki w wiadomościach usprawniają nawigację między plikami i odniesieniami w kodzie
    • Poprawione renderowanie kolorów w terminalu zwiększa czytelność w interfejsie CLI
    • Poprawki stabilności obejmują obsługę dużych wklejeń, błędy cyklu życia narzędzi ACP oraz automatyczne ponowne łączenie Droidów

    Cofanie sesji, które przywraca stan projektu

    Polecenie /rewind-conversation to funkcja, która rzeczywiście cofa zmiany — zarówno w konwersacji, jak i w plikach. Dokumentacja SDK opisuje je jako akcję typu successor-session, która może "przywrócić lub usunąć pliki zmienione od wskazanego momentu". Oznacza to, że jeśli agent AI wprowadził błędne zmiany w kodzie, jedno polecenie przywraca stan projektu sprzed tych decyzji.

    Funkcja ta znacząco oszczędza czas. Bez niej użytkownicy musieliby ręcznie odtwarzać stan repozytorium, przeglądając historię gita i próbując ustalić, które zmiany wprowadził agent, a które były ich własnymi. Teraz Factory wykonuje to automatycznie i w jednym kroku.

    Problem "zanieczyszczenia konwersacji" — błędnych założeń wprowadzanych przez agenta na wczesnym etapie, które mogą zakłócać dalszą pracę — jest dobrze znany użytkownikom narzędzi takich jak Codex czy Claude Code. W tych środowiskach edytowanie historii bywa uciążliwe lub ograniczone do ostatniej wiadomości. Factory rozwiązuje to inaczej: pozwala cofnąć całą sesję do wybranego punktu, razem ze stanem plików.

    Dlaczego centralne hooki mają znaczenie

    Dotychczas konfiguracja hooków w Factory działała na poziomie pojedynczego użytkownika. W większych zespołach prowadziło to do chaosu, ponieważ każdy członek organizacji mógł mieć inne ustawienia, a administratorzy nie mieli narzędzi do ich ujednolicenia.

    Wersja v0.156.2 wprowadza scentralizowane zarządzanie hookami dla organizacji. Administrator definiuje reguły raz, a system automatycznie stosuje je do wszystkich sesji członków zespołu. To nie tylko wygoda, ale także bezpieczeństwo: można wymusić wspólną politykę dotyczącą dostępu do narzędzi, walidacji kodu czy formatowania commitów.

    W praktyce, jeśli organizacja wymaga, aby każdy agent przed modyfikacją plików wykonał testy, hook egzekwujący tę zasadę działa dla wszystkich — bez potrzeby proszenia każdego developera o samodzielną konfigurację.

    Mniejsze, ale odczuwalne ulepszenia

    Aktualizacja nie koncentruje się wyłącznie na dużych funkcjach. Klikalne linki w wiadomościach to detal, który znacząco ułatwia codzienną pracę — zamiast kopiować ścieżkę pliku i otwierać go ręcznie, wystarczy jedno kliknięcie. Naprawione renderowanie kolorów w terminalu również jest istotne, zwłaszcza gdy agent generuje długie, kolorowe diffy.

    Poprawki stabilności są równie ważne. Obsługa dużych wklejek przestała powodować błędy, cykl życia wywołań narzędziowych ACP nie zawiesza już sesji, a błędy pobierania binarek Droida na niektórych systemach zostały usunięte. Warto również wspomnieć o automatycznym ponownym łączeniu komputerów Droid, gdy aktywność zostaje wznowiona — to przydatne po uśpieniu maszyny.

    Kontekst dla zespołów web dev i AI

    Factory jest środowiskiem programistycznym zaprojektowanym z myślą o agentach AI. Funkcja rewind to element szerszego modelu cyklu życia sesji, który obejmuje również wznawianie, kompaktowanie i tworzenie sesji pochodnych. Dla zespołów webowych oznacza to bezpieczniejszą iterację: można eksperymentować z poleceniami agenta, mając pewność, że powrót do stabilnego stanu to kwestia jednej komendy.

    Centralne hooki odpowiadają na potrzebę firm, które chcą skalować wykorzystanie AI w developmentcie bez utraty kontroli. Zamiast zarządzać regułami per użytkownik, administrator ustala politykę raz — i działa ona wszędzie.

    Wydanie v0.156.2 pokazuje, że Factory koncentruje się na budowaniu narzędzi, które rozwiązują rzeczywiste problemy programistów pracujących z agentami AI: utratę stanu projektu, niespójne reguły w zespole i frustrujące detale interfejsu.


    Źródła

  • Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Qwen-Code 0.18.5: protokół MCP zyskuje dostęp do zasobów, a narzędzie uczy się nowych modeli

    Nowa wersja asystenta kodowania Qwen-Code, oznaczona numerem 0.18.5, wprowadza rozszerzenie obsługi Model Context Protocol (MCP) o zasoby oraz dodaje providera Request i wsparcie dla nowych modeli językowych. Ta aktualizacja łączy porządki w kodzie z zauważalnymi usprawnieniami wydajności. Zespół QwenLM skupił się na stabilizacji, a łatki objęły interfejs CLI, aplikację desktopową i kluczowe komponenty rdzenia.

    Kluczowe zmiany w skrócie

    • MCP z narzędzi na zasoby – protokół MCP dotychczas udostępniał tylko narzędzia; teraz potrafi również czytać ustrukturyzowane dane z zewnętrznych systemów.
    • Nowy provider Request – rozszerza ekosystem dostawców modeli dostępnych w Qwen-Code.
    • Wydajność git branch prosto z systemu plików – informacje o gałęziach odczytywane są bezpośrednio, omijając kosztowne wywołania komend gita.
    • Trzy nowe modele – qwen3.7-plus, glm-5.2 i kimi-k2.7-code dołączają do puli dostępnych modeli.
    • Poprawki w CLI, desktop i rdzeniu – wersja eliminuje błędy wpływające na stabilność całego narzędzia.

    MCP: od narzędzi do zasobów

    Model Context Protocol to otwarty standard, który umożliwia asystentom AI łączenie się z zewnętrznymi źródłami danych i usługami. W Qwen-Code można było podłączać serwery MCP, które udostępniały narzędzia, czyli akcje, które agent może wywołać. Teraz dołączają zasoby.

    Co to zmienia w praktyce? Agent kodujący zyskuje dostęp nie tylko do możliwości wykonania akcji, ale także do odczytywania ustrukturyzowanego kontekstu. Może to obejmować zawartość plików, rekordy z bazy danych, odpowiedzi z API czy metadane systemowe. Dla terminalowego asystenta działającego w środowisku programistycznym oznacza to głębszą integrację z rzeczywistym stanem projektu.

    Dokumentacja Qwen-Code pokazuje, że MCP można łączyć z takimi usługami jak GitHub, Slack czy Jira. Serwerami zarządza się zarówno z poziomu ustawień, jak i poleceń CLI – qwen mcp add, qwen mcp list czy /mcp w interaktywnym UI. Istnieje również opcja tool_idle_timeout, która pozwala kontrolować, jak długo narzędzie czeka na odpowiedź z serwera.

    Co daje czytanie git branch z systemu plików

    Co daje czytanie git branch z systemu plików

    Qwen-Code 0.18.5 rezygnuje z wywoływania komend gita na rzecz bezpośredniego odczytu informacji o gałęziach z systemu plików. Dla terminalowego narzędzia, które nieustannie sprawdza kontekst repozytorium, to oszczędność czasu. Każde pominięcie git branch czy git status to milisekundy, które sumują się w dłuższej sesji pracy.

    Świadomość gałęzi jest kluczowa przy generowaniu kodu osadzonego w konkretnym kontekście projektu. Agent musi wiedzieć, na której gałęzi pracuje, jakie commity są nad nią oraz gdzie znajduje się upstream. Bezpośrednie czytanie z plików .git eliminuje narzut związany z procesami potomnymi i parsowaniem wyjścia konsoli.

    Nowe modele, więcej wyboru

    Nowe modele, więcej wyboru

    Rozszerzenie puli modeli o qwen3.7-plus, glm-5.2 i kimi-k2.7-code odpowiada na rosnącą konkurencję w segmencie modeli wyspecjalizowanych w kodowaniu. Każdy z nich ma nieco inną charakterystykę – od szybkości inferencji po styl generowanego kodu.

    Qwen3.7-plus to rozwinięcie linii modeli Qwen, zoptymalizowane pod kątem zadań wymagających precyzji. GLM-5.2 wnosi kompetencje w zadaniach wymagających rozumowania matematycznego i logicznego. Kimi-k2.7-code celuje w generowanie kodu, co czyni go naturalnym wyborem przy zadaniach programistycznych. Użytkownik zyskuje elastyczność w wyborze modelu, który najlepiej odpowiada jego potrzebom.

    Stabilność przede wszystkim

    Choć nowe funkcje przyciągają uwagę, to zakres poprawek pokazuje priorytety tej wersji. Błędy w CLI mogą zakłócać pracę, zwłaszcza gdy asystent działa w tle i reaguje na polecenia użytkownika. Problemy w aplikacji desktopowej psują doświadczenie tych, którzy preferują GUI. Wersja 0.18.5 łata te bolączki, co jest dobrą praktyką inżynieryjną: zespół najpierw upewnia się, że fundamenty są solidne, zanim wprowadzi nowe funkcje.

    Qwen-Code rozwija się w kierunku narzędzia, które nie tylko generuje kod, ale także rozumie kontekst projektu i potrafi sięgnąć po dane z zewnętrznych systemów. Rozszerzenie MCP o zasoby przybliża asystenta do roli pełnoprawnego członka zespołu deweloperskiego, który rozumie nie tylko, co ma zrobić, ale także w jakim środowisku działa.


    Źródła

  • Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    Codex 0.141.0 stawia na bezpieczne zdalne wykonanie i rozbudowę wtyczek

    OpenAI wprowadziło wersję 0.141.0 swojego narzędzia CLI Codex, koncentrując się na bezpieczeństwie komunikacji oraz elastyczności ekosystemu wtyczek. Zdalne egzekutory zyskały szyfrowane połączenia end-to-end za pomocą protokołu Noise, a deweloperzy mogą teraz korzystać z nowych katalogów w marketplace oraz aktywować serwery MCP na poziomie pojedynczego wątku. Dodatkowo, wprowadzono usprawnienia w kliencie czasu rzeczywistego oraz optymalizacje wydajności dla sesji z dużą liczbą narzędzi.

    Kluczowe zmiany w skrócie

    • Zdalne egzekutory korzystają teraz z szyfrowanych kanałów Noise relay, które zastąpiły wcześniejsze połączenia WebSocket z tokenami bearer.
    • Cross-platform zachowuje natywne katalogi robocze, powłoki i ścieżki uprawnień systemu plików po obu stronach połączenia.
    • Marketplace wtyczek wzbogacił się o katalog "created-by-me" oraz wyselekcjonowane katalogi związane z autoryzacją.
    • Serwery MCP można teraz aktywować dla wybranych wtyczek egzekutora na poziomie wątku.
    • Wydajność poprawiła się dzięki cache'owaniu wyszukiwania narzędzi oraz eliminacji zbędnych kopii requestów.

    Noise relay zamiast WebSocketów – co to zmienia

    Do tej pory komunikacja między app-serverem a exec-serverem opierała się na tokenach bearer przesyłanych przez WebSocket. Choć to proste rozwiązanie, infrastruktura pośrednicząca miała teoretyczny dostęp do ruchu w plaintextcie. Wersja 0.141.0 wprowadza uwierzytelnione, szyfrowane kanały Noise relay, co oznacza, że warstwa relayowa nie widzi treści wykonywanych poleceń ani ich wyników.

    Dla zespołów pracujących w rozproszonych środowiskach oraz korzystających z hostingu agentów to istotna zmiana w modelu bezpieczeństwa. Noise to lekki protokół kryptograficzny, który dobrze sprawdza się w scenariuszach z niskim narzutem. Szyfrowanie odbywa się bezpośrednio od klienta do serwera docelowego, bez przystanków na deszyfrację.

    Codex zajął się również cross-platformowymi rozbieżnościami. Zdalne egzekutory zachowują natywne katalogi robocze i powłoki, a ścieżki uprawnień systemu plików pozostają spójne niezależnie od systemu, na którym działa app-server i exec-server. Automatyzując CI na Windowsie i łącząc się z Maca, nie stracisz kontekstu ścieżek.

    Wtyczki i marketplace idą do przodu

    Rozbudowa możliwości wtyczek to drugi filar tego wydania. W marketplace pojawił się katalog "created-by-me", który pokazuje wtyczki stworzone przez zalogowanego użytkownika, co ułatwia zarządzanie własnym ekosystemem narzędzi. Dodatkowo, wprowadzono wyselekcjonowane katalogi związane z autoryzacją, co oznacza, że dostępne w marketplace wtyczki mogą się różnić w zależności od poziomu dostępu.

    Największym krokiem naprzód jest jednak możliwość aktywacji serwerów MCP (stdio) bezpośrednio z poziomu wtyczek egzekutora i to na poziomie wątku. Architektura staje się bardziej modularna, co pozwala na aktywację różnych zestawów narzędzi dla różnych sesji bez konieczności przeładowywania całego środowiska. Udoskonalono także routing autoryzacji przy odkrywaniu wtyczek oraz atrybucji marketplace, a także poprawiono widoczność limitów oraz księgowanie wyników importu.

    Realtime i wydajność dla ciężkich sesji

    Klient czasu rzeczywistego zyskał nowe opcje sterowania mową, co ma na celu lepszą kontrolę nad interakcjami głosowymi podczas sesji na żywo.

    Optymalizacje wprowadzono także w zakresie wydajności. W sesjach z dużą liczbą narzędzi występowały problemy z nadmiarowymi kopiami requestów oraz powtórnymi przeszukiwaniami historii. Zespół wprowadził cache'owanie wyszukiwania narzędzi i wyeliminował zbędne kopiowanie, co skutkuje niższymi opóźnieniami oraz mniejszym zużyciem pamięci, szczególnie w scenariuszach typowych dla vibe codingu, gdzie agent nieustannie uruchamia narzędzia i przegląda kontekst.

    Warto również odnotować poprawki niezawodności wykonania na Windowsie oraz limit 64 MB na obrazy w pamięci. Te zmiany pokazują, że wersja 0.141.0 to nie tylko nowe funkcje, ale także systematyczne rozwiązywanie problemów w codziennym użytkowaniu.

    Co z tego wynika dla deweloperów

    Codex 0.141.0 wprowadza istotne zmiany w architekturze rozproszonej. Szyfrowane kanały Noise odpowiadają na potrzeby zespołów, które nie chcą ufać infrastrukturze pośredniczącej. Rozbudowa wtyczek oraz aktywacja serwerów MCP na poziomie wątku wskazują na kierunek ku bardziej modułowym środowiskom deweloperskim, gdzie agent łączy narzędzia w locie, bez konieczności restartów i przeładowań konfiguracji.

    Jeśli pracujesz z dużymi sesjami narzędziowymi lub stawiasz własne zdalne egzekutory, aktualizacja jest warta uwagi ze względu na poprawę wydajności. Pozostałe zmiany stanowią solidny fundament pod przyszłe, bardziej złożone workflow.


    Źródła

  • Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    Codex 0.141.0 wprowadza szyfrowane kanały zdalnego wykonania i rynek wtyczek

    OpenAI wydało 18 czerwca 2026 roku wersję 0.141.0 Codexa, koncentrując się na poprawie bezpieczeństwa komunikacji z executorami, wprowadzeniu nowego rynku wtyczek oraz zwiększeniu stabilności w systemach Windows. To wydanie wprowadza istotne zmiany w zdalnym wykonywaniu kodu, co ma znaczenie dla pracy w zróżnicowanych zespołach deweloperskich oraz w firmowych sieciach z restrykcyjnymi politykami bezpieczeństwa.

    Co nowego w skrócie

    • Bezpieczeństwo – zdalne executery korzystają teraz z uwierzytelnionych, szyfrowanych kanałów Noise relay, co eliminuje ryzyko podsłuchu między app-serverem a exec-serwerem.
    • Wieloplatformowość – ścieżki systemowe, katalogi robocze i powłoki są zachowywane natywnie dla executera, niezależnie od tego, czy działa na macOS, Linuxie czy Windows.
    • Rynek wtyczek – dodano zakładkę „created-by-me” oraz katalogi wyselekcjonowane pod kątem autoryzacji, a serwery MCP można aktywować per wątek.
    • Wydajność – zmniejszono opóźnienia w sesjach z dużą liczbą narzędzi dzięki cache'owaniu wyszukiwania i eliminacji zbędnych kopii historii.
    • Poprawki sieciowe – dodano wsparcie dla certyfikatów P-521 w TLS, co ułatwia pracę za firmowymi proxy.

    Zdalne wykonanie z prawdziwego zdarzenia

    Jedną z najważniejszych zmian jest wprowadzenie uwierzytelnionych, szyfrowanych kanałów Noise relay. Dotychczas zdalne wykonywanie poleceń opierało się na prostszym transporcie – teraz każda sesja między klientem a executorem jest zabezpieczona pełnym szyfrowaniem end-to-end. Dla zespołów DevOps oznacza to, że agenty Codexa mogą bezpiecznie wykonywać skrypty budowania, testy czy polecenia wdrożeniowe na zdalnych maszynach, minimalizując ryzyko wycieku wrażliwych danych.

    Poprawiła się również obsługa ścieżek między różnymi systemami operacyjnymi. Executer zachowuje natywne katalogi robocze i powłoki, co oznacza, że agent działający na Linuxie nie będzie używał Windowsowych backslashy, a sesja na macOS nie zgubi się w strukturze katalogów. To techniczny szczegół, ale dla osób debugujących błędy w pipeline CI/CD może oznaczać znaczną oszczędność czasu.

    Rynek wtyczek zamiast ręcznego grzebania

    Wtyczki w Codexie zyskały nową formę. Wersja 0.141.0 wprowadza marketplace z różnymi widokami – w katalogu „created-by-me” można zobaczyć własne rozszerzenia, a także wyselekcjonowane listy dostosowane do kontekstu autoryzacji użytkownika. Serwery MCP mogą być teraz aktywowane per wątek przez executery, co daje elastyczność w dużych projektach, gdzie różne zadania wymagają różnych narzędzi.

    Dla web developerów oznacza to łatwiejsze integrowanie z zewnętrznymi API, automatyzację testów czy generowanie dokumentacji bez konieczności skomplikowanego konfigurowania ścieżek do wtyczek. Wystarczy wybrać z katalogu, zatwierdzić i działa.

    Windows, proxy i stabilność

    Użytkownicy Windowsa otrzymali szereg poprawek. Sandbox Codexa na tym systemie działa w trybie ograniczonego wykonania z restrykcyjnym dostępem do plików i sieci – ruch wychodzący przechodzi przez proxy i firewalla. OpenAI poprawiło stabilność tego mechanizmu, co zmniejsza liczbę niespodziewanych awarii sesji.

    Dodatkowo, wprowadzono wsparcie dla certyfikatów P-521 w TLS. Firmy korzystające z własnych urzędów certyfikacji i zaawansowanych proxy korporacyjnych nie będą już napotykać problemów z negocjacją połączenia. Kod bazowy SQLite został przypięty do wersji z poprawką korupcji WAL-reset, co eliminuje rzadkie, ale frustrujące uszkodzenia bazy sesji.

    Wydajność, która nie męczy

    Sesje z dużą liczbą wywołań narzędzi mogły być problematyczne – każde zapytanie generowało kopie historii i przeszukiwało rejestry bez cache'owania. W wersji 0.141.0 wprowadzono cache dla wyszukiwania narzędzi, ograniczono zbędne duplikacje żądań, a cache obrazów promptów ograniczono do 64 MiB. Efekt? Mniejsze zużycie pamięci i krótsze czasy odpowiedzi przy agentach, które wykonują dziesiątki komend w jednej sesji.

    Dla zespołów korzystających z Codexa jako warstwy automatyzacji to konkretna oszczędność – agentowe workflow, które wcześniej mogły się zacinać przy setkach wywołań, teraz działają płynniej i przewidywalniej.

    Co to zmienia w codziennej pracy

    Codex 0.141.0 nie wprowadza rewolucyjnych zmian w interfejsie czy nowych modeli. Zamiast tego koncentruje się na poprawie bezpieczeństwa komunikacji zdalnej, stabilności na Windowsie oraz kompatybilności z firmową infrastrukturą sieciową. Jeśli twoje agenty muszą działać przez proxy, na wielu systemach jednocześnie i z zestawem niestandardowych wtyczek, ta aktualizacja realnie zmniejsza tarcia. Marketplace wtyczek wskazuje, że OpenAI traktuje ekosystem rozszerzeń jako kluczowy element doświadczenia – nie jako dodatek, lecz jako fundament.


    Źródła

  • Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Tryb projektowania i raport kontekstu — Cursor ułatwia edycję canvasów

    Cursor wprowadził dwie zmiany, które przyspieszają pracę z canvasami: Design Mode do bezpośredniej edycji elementów wizualnych oraz Context Usage Report, który pokazuje, na co schodzi budżet tokenów. Obie funkcje zostały dodane do changeloga 4 czerwca 2026 i wywołały dyskusje wśród zespołów używających agentów do generowania interfejsów.

    Co dokładnie się zmieniło

    • Design Mode umożliwia klikanie i zaznaczanie elementów UI bezpośrednio w canvasie, co eliminuje potrzebę opisywania każdej zmiany słowami.
    • Context Usage Report rozkłada zużycie tokenów na składniki, takie jak prompt systemowy, definicje narzędzi, reguły i skille.
    • Raport działa jako interaktywny canvas, co pozwala na zadawanie pytań uzupełniających i szukanie oszczędności.
    • Przycisk „Debug with Agent” otwiera nową konwersację, w której agent analizuje, co zużywa kontekst.

    Design Mode — klikasz, a agent rozumie kontekst

    Jednym z głównych problemów przy edycji canvasów było precyzyjne opisanie, który element UI należy zmienić. Użytkownicy musieli pisać „zmień padding w trzecim przycisku od lewej w drugim rzędzie” lub zgadywać nazwy klas. Design Mode eliminuje tę potrzebę.

    Teraz można zaznaczyć element bezpośrednio w canvasie, dodać adnotację, a agent otrzymuje dokładny kontekst wizualny. Cursor opisuje to jako sposób na szybszą iterację — użytkownik wskazuje zmianę, agent ją wykonuje, a następnie można przejść do kolejnej. To oszczędza czas, eliminując konieczność pisania długich instrukcji tekstowych.

    Dla zespołów budujących dashboardy, narzędzia wewnętrzne czy prototypy w trybie vibe codingu to konkretna oszczędność czasu. Agent nie musi zgadywać intencji — dostaje wizualne wskazanie, które jest znacznie bliższe temu, co widzi człowiek.

    Context Usage Report — gdzie przepalasz tokeny

    Context Usage Report — gdzie przepalasz tokeny
    Źródło: cursor.com

    Druga nowość rozwiązuje problem osób intensywnie pracujących z agentami: brak wiedzy na temat tego, co zużywa limit kontekstu. Prompt systemowy, definicje narzędzi, reguły projektu i skille sumują się w tle, a agent przestaje działać, gdy zabraknie miejsca.

    Raport użycia kontekstu przedstawia to w formie interaktywnego podziału. Użytkownicy widzą słupki tokenów rozbite na kategorie, co pozwala szybko zorientować się, czy to reguły zespołowe są problemem, czy może skill wciąga za dużo danych. Ponieważ raport jest canvasem, można kliknąć „Debug with Agent” i poprosić o analizę — agent przejrzy składniki i zaproponuje, co można odchudzić.

    To narzędzie jest szczególnie przydatne w pipeline'ach DevOps, gdzie agenci działają długo i na dużych projektach. Gdy sesja urywa się przed czasem, raport pokazuje przyczynę bez konieczności przeszukiwania logów.

    Dlaczego ma to znaczenie przy generowaniu UI

    Dlaczego ma to znaczenie przy generowaniu UI
    Źródło: cursor.com

    Obie funkcje odpowiadają na typowe problemy związane z agentowym kodem front-endowym. Design Mode skraca pętlę feedbacku między człowiekiem a agentem — z kilku zdań opisu do jednego kliknięcia. Context Usage Report dostarcza wgląd w ekonomikę sesji, co jest istotne przy złożonych projektach, gdzie prompt może być rozbudowany.

    Cursor nie ograniczył Design Mode do konkretnego typu agenta — działa przy edycji canvasów, niezależnie od tego, czy używasz Cloud Agents, czy lokalnego Cursor Agent. Raport kontekstu jest uniwersalny, więc zespoły na różnych planach mogą audytować swoje sesje.

    To nie są rewolucyjne koncepty — selekcja elementów UI i raportowanie tokenów istniały już w innych narzędziach. Jednak Cursor zintegrował je w spójny workflow: zaznaczasz w canvasie, otrzymujesz zmianę, a gdy agent zwalnia — sprawdzasz raport i debugujesz w tej samej przestrzeni.

    Podsumowanie

    Cursor wprowadził dwie funkcje, które powinny być standardem — umożliwił wskazywanie UI zamiast jego opisywania oraz pokazał, gdzie przepalają się tokeny. Dla osób spędzających godziny na iterowaniu canvasów z agentem, to realna oszczędność czasu i mniej frustracji związanej z ograniczeniami kontekstu.


    Źródła

  • Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    Codex 0.140.0 stawia na kontrolę operacyjną: śledzenie tokenów, trwałe usuwanie sesji i integracja z Claude Code

    OpenAI wydało 15 czerwca 2026 roku wersję 0.140.0 swojego asystenta kodowania Codex. Ta aktualizacja skupia się na praktycznej kontroli nad codzienną pracą, wprowadzając nowe funkcje zarządzania sesjami, monitorowania zużycia tokenów oraz narzędzia do importu z Claude Code. Zespół Codexa reaguje na potrzeby deweloperów, którzy korzystają z narzędzia w swoich codziennych workflow. Dodatkowo, wprowadzono wsparcie dla uwierzytelniania Amazon Bedrock oraz poprawki stabilności.

    Kluczowe zmiany w skrócie

    • Śledzenie tokenów — nowe widoki /usage pokazują dzienne, tygodniowe i skumulowane zużycie tokenów na koncie
    • Trwałe usuwanie sesji — polecenia codex delete, /delete oraz endpoint API umożliwiają bezpowrotne kasowanie wątków z potwierdzeniem
    • Import z Claude Code — /import przenosi ustawienia projektu, konfigurację i historię czatów z Claude Code
    • Menu @ dla plików, pluginów i skilli — wpisanie @ otwiera teraz jedno spójne menu zamiast rozrzuconych opcji
    • Amazon Bedrock — zarządzane uwierzytelnianie API-key i szyfrowane lokalne przechowywanie poświadczeń MCP

    Więcej kontroli nad sesjami i tokenami

    Jednym z najważniejszych dodatków jest możliwość trwałego usuwania sesji. Do tej pory zarządzanie starymi wątkami bywało uciążliwe, zwłaszcza gdy Codex działał jako integralna część środowiska deweloperskiego. Teraz polecenia codex delete, /delete oraz endpoint app-server thread/delete pozwalają na usunięcie niepotrzebnych sesji z odpowiednimi zabezpieczeniami przed przypadkowym skasowaniem. Usuwanie obejmuje także czyszczenie subagentów, co eliminuje pozostałości w tle.

    Wprowadzenie widoków /usage to kolejna istotna zmiana. Deweloperzy korzystający z limitowanych pakietów tokenów mogą teraz sprawdzić, ile dokładnie zużyli w ciągu dnia, tygodnia i od początku korzystania z konta. To istotna funkcjonalność dla zespołów kontrolujących koszty AI, zwłaszcza przy intensywnym kodowaniu.

    Import z Claude Code i ujednolicone menu @

    Codex 0.140.0 wprowadza polecenie /import, które umożliwia przenoszenie elementów z Claude Code, w tym ustawienia projektu, konfigurację i historię czatów. To ułatwienie dla osób testujących różne narzędzia AI, które nie chcą zaczynać od zera przy każdej migracji. Zamiast ręcznie odtwarzać setup, wystarczy jedno polecenie.

    Kolejna zmiana dotyczy interfejsu. Wpisanie @ otwiera teraz jedno menu obejmujące pliki, pluginy i skille, co znacznie przyspiesza nawigację dla osób spędzających w Codexie wiele godzin dziennie.

    Bedrock i poprawki niezawodności

    Bedrock i poprawki niezawodności

    Wsparcie dla Amazon Bedrock to odpowiedź na potrzeby zespołów korzystających z infrastruktury AWS. Nowe zarządzane uwierzytelnianie API-key oraz szyfrowane lokalne przechowywanie poświadczeń OAuth dla CLI i MCP zwiększają bezpieczeństwo integracji z usługami chmurowymi. Codex obsługuje to w standardowy sposób, eliminując potrzebę ręcznego przekazywania kluczy.

    Inżynierowie OpenAI wprowadzili także poprawki niezawodności. Naprawiono błędy związane z bazami SQLite, które mogły występować przy intensywnym użyciu, oraz ustabilizowano połączenia MCP z zewnętrznymi narzędziami. To ważne dla devopsów, którzy integrują Codexa z własnymi pipeline'ami i serwisami.

    Wydajność na dużych repozytoriach

    Wydajność na dużych repozytoriach

    Ostatnim istotnym obszarem jest optymalizacja dla dużych codebase'ów. Lepsze monitorowanie systemu plików oraz inteligentniejsze cache'owanie sprawiają, że Codex nie zwalnia przy indeksowaniu rozległych projektów. Dla osób pracujących w monorepo lub z legacy systemami z tysiącami plików, różnica powinna być zauważalna.

    Podsumowanie

    Codex 0.140.0 nie wprowadza rewolucyjnych zmian w modelu AI, ale koncentruje się na stabilności, kontroli i interoperacyjności. Możliwości śledzenia tokenów, trwałego usuwania sesji i importowania konfiguracji z Claude Code sprawiają, że narzędzie lepiej wpasowuje się w codzienne workflow. Dodanie wsparcia dla Bedrocka oraz poprawki MCP rozszerzają zastosowania dla zespołów korzystających z chmury AWS. Dla codziennych użytkowników Codexa, ta aktualizacja przynosi konkretne, odczuwalne usprawnienia.


    Źródła